تسرب كلمات المرور: الأسباب والمخاطر وكيفية البقاء آمنًا
تعرف على سبب حدوث تسريبات كلمات المرور والمخاطر على حساباتك والدفاعات المثبتة مثل كلمات المرور الفريدة القوية والمصادقة الثنائية لحماية نفسك.
 Michael Gargiulo
الخلاصة: ظهرت بيانات اعتماد مسروقة في ما يقرب من ثلث الاختراقات خلال العقد الماضي، وفقًا لشركة Verizon. استخدام كلمات مرور قوية وفريدة لكل حساب، وتفعيل المصادقة الثنائية، والتحقق من التسريبات عبر “Have I Been Pwned?” هي الدفاعات الأساسية ضد سرقة بيانات الاعتماد.
تحدث تسريبات كلمات المرور عندما يحصل المتسللون على وصول غير مصرح به إلى كلمات المرور المخزنة في قاعدة بيانات شركة ما، فينشرونها علنًا أو يبيعونها في أسواق الإنترنت المظلم. وقد وجد تقرير Verizon للتحقيق في خروقات البيانات لعام 2024 أن بيانات الاعتماد المسروقة ظهرت في ما يقرب من ثلث (31%) الاختراقات[1] خلال السنوات العشر الماضية، وهو ما يجعل بيانات الاعتماد عنصرًا جوهريًا في طريقة اختراق المؤسسات.
هذا الواقع المقلق يوضح لماذا تستحق حوادث تسريب كلمات المرور الاهتمام. فهي ليست أعطالًا بسيطة، بل اختراقات كبيرة تسبب خسائر مالية جسيمة وتُفقد الثقة في لحظات. سواء كنت تحمي معلوماتك الشخصية أو تصون بيانات عملك، فإن فهم مخاطر انكشاف بيانات الاعتماد أمر بالغ الأهمية. هذه التسريبات تصيب أي شخص وفي أي مكان، وغالبًا ما تمتد تداعياتها إلى ما هو أبعد من الضحايا المباشرين لتشمل مؤسسات بأكملها.
كيف تصل كلمات المرور إلى تسريبات البيانات
فهم كيفية سرقة بيانات الاعتماد يساعدك على الدفاع ضد أكثر أساليب الهجوم شيوعًا.
الأساليب الشائعة التي يستخدمها القراصنة لسرقة بيانات الاعتماد
غالبًا ما تقع كلمات المرور في أيدي غير مناسبة عبر أساليب مثل هجمات التصيّد، حيث يخدعك القراصنة لتسليم معلوماتك عبر انتحال هوية جهات يمكن الوثوق بها. ومن الأساليب الشائعة الأخرى البرمجيات الخبيثة التي تُثبَّت سرًا على جهازك وتسجّل كل ضغطة مفتاح. كما يستهدف القراصنة قواعد بيانات الشركات مباشرة، مستغلين نقاط الضعف الأمنية لسرقة ملايين السجلات دفعة واحدة.
وبمجرد سرقتها، غالبًا ما تظهر بيانات الاعتماد هذه على الويب المظلم. يبيعها المجرمون أو يتبادلونها بالجملة، ما يتيح شنّ مزيد من الهجمات عبر منصات متعددة.
خروقات بيانات الاعتماد الكبرى التي شكّلت الأمن الرقمي
يتضمن تاريخ تسريبات كلمات المرور خروقات كشفت ثغرات أمنية خطيرة. فقد أثّر خرق شركة T-Mobile في عام 2021 على 76.6 مليون شخص[2] بحسب لجنة الاتصالات الفيدرالية الأمريكية (FCC)، وشملت البيانات المسروقة الأسماء وتواريخ الميلاد وأرقام الضمان الاجتماعي لملايين العملاء الحاليين والسابقين والمحتملين.
ويبقى اختراق Equifax في عام 2017 من أهم الحوادث: إذ تقول لجنة التجارة الفيدرالية (FTC) إنه كشف المعلومات الشخصية لـ 147 مليون شخص[3]. وتؤكد هذه الأحداث الحاجة إلى تشفير قوي وترقيع سريع للثغرات الأمنية.
أسوأ كلمات المرور الشائعة التي لا تزال مستخدمة
رغم الوعي الواسع بسرقة بيانات الاعتماد، لا يزال ملايين الأشخاص يستخدمون كلمات مرور ضعيفة للغاية. ومن الأمثلة الشائعة:
→ admin → password2024 → password → 12345 → 654321 → Iloveyou → qwerty → 1111111 (أو 222222، 3333333، 4444444، 5555555، إلخ) → 123123 → abc123 → asdfgh
تُعد هذه الكلمات من أسهل ما يمكن للمجرمين الإلكترونيين تخمينه، ولهذا تنص إرشادات NIST على أن على الخدمات مقارنة كلمات المرور الجديدة بقوائم القيم الشائعة والمخترقة سابقًا[4] ورفض ما يتطابق معها. استخدام أي من هذه الكلمات يشبه حفظ مقتنياتك الثمينة في خزانة مع ترك المفتاح في القفل.
منع تسرب كلمات المرور: تكتيكات مثبتة وأفضل الممارسات
اعتماد الإجراءات الوقائية يعزز وضعك الأمني الرقمي العام. ومع أن خروقات بيانات الاعتماد أصبحت متوقعة اليوم بدلاً من أن تكون استثنائية، فإن اتخاذ خطوات لتأمين كلمات المرور لم يعد خياراً.
أنشئ بيانات اعتماد قوية وفريدة لكل حساب
تبدأ حماية هويتك الرقمية بكلمات المرور نفسها:
→ كلمات مرور فريدة: يحتاج كل حساب إلى كلمة مرور قوية ومختلفة[5]. إعادة استخدام كلمة المرور نفسها عبر مواقع متعددة يعني أن خرقاً واحداً قد يعرّض كل حساب يشارك تلك البيانات للخطر.
→ المصادقة الثنائية (2FA): إضافة خطوة تحقق ثانية تعني أنه حتى لو سرق أحد كلمة مرورك، فلن يتمكن من اجتياز الخطوة الثانية[6] للوصول إلى حساباتك. تقول Microsoft إن المصادقة متعددة العوامل يمكنها منع أكثر من 99.9 في المئة من هجمات اختراق الحسابات[7]. تتلقى رمزاً على هاتفك المحمول أو تستخدم طريقة قياسية حيوية مثل بصمة الإصبع. تجمع المصادقة الثنائية بين شيء تعرفه (كلمة مرورك) وشيء تملكه (هاتفك)، مما يجعل اختراق المهاجمين أصعب بكثير.
ابنِ كلمات مرور تقاوم هجمات القوة الغاشمة
تأمين حساباتك يتطلب جهداً بسيطاً ومتعمداً:
→ عبارات مرور طويلة: توصي CISA بكلمات مرور لا تقل عن 16 حرفاً[5]، وتقترح عبارة سهلة التذكر من 4 إلى 7 كلمات غير مرتبطة ببعضها بديلاً عن السلاسل العشوائية. فالطول يقاوم الكسر بدرجة أفضل بكثير من كلمات المرور القصيرة والبسيطة.
→ التغيير بعد الاختراق: تنص إرشادات NIST على أن الخدمات يجب ألا تطلب تغيير كلمات المرور بشكل دوري[4]، لكن يجب أن تفرض التغيير عند وجود دليل على الاختراق. طبّق القاعدة نفسها على نفسك: بعد أي خرق مُبلَّغ عنه، حدّث بيانات الاعتماد المتأثرة فوراً.
استخدم مدير كلمات المرور للتعامل مع التعقيد
إدارة عشرات كلمات المرور القوية لا تتطلب حفظها:
→ مديرو كلمات المرور: تنصح CISA باستخدام مدير لكلمات المرور بدلاً من تدوينها على الورق[5]. تقوم هذه الأدوات بإنشاء كلمات المرور المعقدة وتخزينها واسترجاعها من قاعدة بيانات مشفرة، وتنبّه إلى الضعيفة أو المعاد استخدامها. تحتاج إلى تذكر كلمة مرور رئيسية واحدة فقط. وكلمات المرور الفريدة تحدّ من الضرر عندما تتعرض خدمة أخرى لخرق.
→ حلول المؤسسات من مزودي الخدمات المُدارة (MSPs): تستفيد المؤسسات من أنظمة كلمات المرور المُدارة التي تتضمن تسجيل الدخول الموحد (SSO) وقدرات تدقيق شاملة. تعزز هذه الحلول الراحة والأمان على نطاق واسع.
أضف VPN كطبقة أمان إضافية
تُكمّل شبكة VPN أمان كلمات المرور بحماية البيانات أثناء نقلها:
→ التشفير: تشفّر شبكة VPN اتصالك بالإنترنت، فتصبح البيانات التي ترسلها وتستقبلها غير قابلة للقراءة لأي شخص يعترضها.
→ الاستخدام الآمن لشبكات Wi-Fi العامة: تقول FTC إن معظم مواقع الويب تستخدم التشفير الآن[8]، مما يجعل شبكات Wi-Fi العامة آمنة غالباً عندما ترى بادئة https. تضيف شبكة VPN طبقة حماية على الشبكات التي لا تثق بها، لكنها لا توقف خرق قاعدة بيانات شركة.
| الخطوة | الإجراء | الأولوية |
|---|---|---|
| 1 | غيّر كلمة المرور المسربة فوراً في تلك الخدمة | فوري |
| 2 | غيّرها في أي حساب آخر أعدت استخدام كلمة المرور نفسها فيه | فوري |
| 3 | فعّل المصادقة الثنائية (2FA) على الحسابات المتأثرة | في اليوم نفسه |
| 4 | نبّه المنصات المعنية إلى احتمال الوصول غير المصرح به | في اليوم نفسه |
| 5 | اتصل ببنكك أو مُصدر بطاقتك الائتمانية إذا تعرضت معلوماتك المالية للكشف | في اليوم نفسه |
| 6 | افحص الأجهزة بحثاً عن البرامج الضارة باستخدام برنامج مكافحة الفيروسات | خلال 24 ساعة |
| 7 | أعد ضبط أسئلة الأمان التي قد تُستخدم كمسارات دخول بديلة | خلال 24 ساعة |
| 8 | راقب كشوف حسابك البنكي وتقارير الائتمان بحثاً عن نشاط مشبوه | مستمر |
نصيحة: استخدم “Have I Been Pwned?”[9] للتحقق مما إذا كان عنوان بريدك الإلكتروني يظهر في أي خرق بيانات معروف. فعّل تنبيهات الخروقات المجانية لتتلقى إشعاراً فور ظهور بيانات اعتمادك في تسريب جديد، بدلاً من اكتشافه بعد أسابيع.
الكشف عن تسرب كلمات المرور والاستجابة السريعة
التعرف على علامات بيانات الاعتماد المخترقة والاستجابة بسرعة يقلل من الضرر ويستعيد الأمان إلى حياتك الرقمية.
كيفية التحقق من تعرض كلمة المرور الخاصة بك
ابقَ يقظًا وتحقق بانتظام من حالة بيانات الاعتماد الخاصة بك:
→ خدمات إخطار الانتهاكات: استخدم أدوات مثل “Have I Been Pwned?” للتحقق مما إذا ظهر بريدك الإلكتروني وكلمات المرور في انتهاك بيانات. تجمع هذه الخدمات معلومات من الانتهاكات المعروفة وتنبهك عند ظهور بيانات اعتمادك.
→ مراقبة الأنشطة المريبة: راقب عمليات دخول غير مصرح بها، رسائل بريد إلكترونية غير متوقعة لإعادة تعيين كلمة المرور، أو تنبيهات أمان من الخدمات التي تستخدمها. هذه علامات تحذيرية مبكرة لبيانات اعتماد مخترقة.
علامات التحذير من أن حسابك قد تعرض للاختراق
أحيانًا، مؤشرات الاختراق دقيقة. إليك ما يجب أن تبحث عنه:
→ نشاط حساب غير عادي: عمليات دخول من مواقع غير مألوفة أو في أوقات لم تقم بها أنت.
→ حسابات مقفولة: إذا وجدت نفسك مقفولًا خارج حساباتك بشكل غير متوقع، قد يكون هذا علامة على أن شخصًا آخر غيّر بيانات اعتمادك.
→ معاملات مالية غير متوقعة: رسوم لا تعترف بها على كشوف الحسابات البنكية أو تقارير الائتمان تشير إلى احتمال سرقة الهوية. راجع السجلات المالية أسبوعيًا خلال أي نافذة انتهاك مشكوك فيها.
الخطوات الفورية بعد ظهور بيانات اعتمادك في تسرب
إذا اكتشفت أن كلمات المرور الخاصة بك ظهرت في انتهاك، خذ إجراءً في غضون ساعات:
→ غيّر كلمات المرور الخاصة بك: حدّث بيانات الاعتماد فورًا، بدءًا من أي حسابات تشارك نفس كلمة المرور.
→ طبّق المصادقة الثنائية (2FA): أضف هذه الطبقة الإضافية حتى على حساباتك المحدثة حديثًا.
→ أبلغ المنصات ذات الصلة: أخطر أي منصات قد تكون بيانات اعتمادك قد استُخدمت فيها عن الانتهاك المحتمل.
→ اتصل بالمؤسسات المالية: أخطر مصرفك أو مُصدر بطاقتك الائتمانية لتعليم الأنشطة الاحتيالية أو استبدال البطاقات المخترقة.
احتواء الضرر بعد انتهاك بيانات الاعتماد
تتطلب الاستجابة الفعالة كل من الحماية التقنية والتواصل الواضح، خاصة عندما قد تساهم بيانات الاعتماد المخترقة في مخاطر مثل سرقة الهوية.
→ افحص البرامج الضارة: استخدم برنامج مكافحة الفيروسات لفحص أجهزتك بحثًا عن برامج تسجيل ضغطات المفاتيح أو برامج ضارة أخرى جامعة للبيانات.
→ أعد تعيين أسئلة الأمان: غيّر أسئلة الأمان والإجابات عليها التي توفر مسارات وصول بديلة للحساب.
→ تواصل مع أصحاب المصلحة: إذا كنت تدير بيانات الآخرين (على سبيل المثال، إذا كنت تدير عملاً)، أخطر العملاء والموظفين والشركاء المتأثرين بسرعة بالانتهاك والتدابير التي يتم اتخاذها.
الحماية الإضافية: حماية VPN وما بعدها
تتجاوز حماية هويتك الإلكترونية كلمات المرور القوية. فطبقات الدفاع المتعددة تقلل بشكل كبير من تعرضك لسرقة بيانات الاعتماد.
كيف تقلل شبكات VPN من التعرض لسرقة بيانات الاعتماد
عندما تستخدم VPN، تمر حركة الإنترنت الخاصة بك عبر خادم آمن يشفّر المعلومات المتنقلة بين جهازك والإنترنت. يكون هذا التشفير أكثر أهمية على شبكات Wi-Fi العامة التي لا تثق بها، حيث تمنع VPN الآخرين على الشبكة من قراءة حركة بياناتك.
ومع ذلك، تُعد VPN طبقة واحدة ضمن استراتيجية أوسع. ادمجها مع كلمات مرور فريدة، ومدير كلمات مرور، والمصادقة الثنائية (2FA)، ومراقبة الاختراقات بشكل منتظم للحصول على حماية شاملة.
أفضل شبكات VPN لحماية بيانات الاعتماد
فكّر في مزودي VPN المصنّفين في المراتب الأولى لتعزيز أمانك:
→ NordVPN: معروف ببروتوكولات تشفير قوية، ويقدّم NordVPN حماية VPN مزدوجة تشفّر حركة بياناتك مرتين. ويوفر 7,213 خادمًا عبر 150 دولة.
→ ExpressVPN: يُشاد به للسرعة وسهولة الاستخدام، ويقدّم ExpressVPN تشفيرًا قويًا مع سياسة عدم تسجيل بيانات موثّقة. كما يتجاوز القيود الجغرافية للتصفح الخاص على المستوى الدولي.
→ CyberGhost: بواجهة سهلة الاستخدام و9,600+ خادمًا عبر 100 دولة، يوفر CyberGhost حماية موثوقة للمستخدمين الجدد على VPN.
بناء استراتيجية أمان كاملة لبيانات الاعتماد
إضافة VPN إلى روتين أمانك أمر بسيط. اختر مزودًا موثوقًا، ونزّل التطبيق، واتصل بخادم قبل التصفح أو إدخال معلومات حساسة. أبقِ VPN مفعّلة على أي شبكة لا تثق بها تمامًا.
ادمج استخدام VPN مع هذه الممارسات الأساسية:
→ استخدم مدير كلمات مرور لكل حساب → فعّل المصادقة الثنائية (2FA) على جميع الحسابات التي تدعمها → أجرِ فحوصات الاختراق بانتظام عبر خدمات الإشعار → غيّر كلمة المرور فورًا إذا أبلغت خدمة عن اختراق أو اشتبهت في تعرّض حسابك للخطر → حافظ على تحديث جميع البرامج وأنظمة التشغيل إلى أحدث إصداراتها
يقلل هذا النهج متعدد الطبقات من خطر ظهور بيانات اعتمادك في تسريب بيانات، ويُبقي حساباتك آمنة حتى لو فشلت إحدى طبقات الدفاع.
الحكم النهائي
يعتمد أمان حساباتك على الإنترنت على عاداتك اليومية. تطبيق كلمات مرور فريدة وقوية والبقاء يقظًا من خلال المراقبة الاستباقية والعمل بسرعة عند اكتشاف انتهاك هي ممارسات أساسية لكل مستخدم رقمي.
خذ خطوة واحدة اليوم. حدّث كلمة مرور ضعيفة. فعّل المصادقة الثنائية على حساباتك الأكثر أهمية. أجرِ فحص انتهاك على عنوان بريدك الإلكتروني الرئيسي. تستغرق هذه الإجراءات دقائق لكنها تمنع ضررًا قد يستغرق شهورًا أو سنوات لإصلاحه.
تزداد التهديدات الرقمية تعقيدًا كل عام. أفضل دفاع لك هو نهج متسق ومتعدد الطبقات: بيانات اعتماد قوية، مدير كلمات مرور، 2FA، حماية VPN على الشبكات غير الموثوقة، ومراقبة انتهاك منتظمة. لا تنتظر حتى يذكرك انتهاك بأهمية الأمان الرقمي. ابنِ هذه العادات في روتينك الآن.
المراجع
- Verizon. بلا تاريخ. 2024 Dbir Data Breach Investigations Report. تم الاسترداد 16 أكتوبر 2026 من https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- FCC. بلا تاريخ. DA 24 860A1. تم الاسترداد 16 أكتوبر 2026 من https://docs.fcc.gov/public/attachments/DA-24-860A1.pdf.
- Federal Trade Commission. 2019. Equifax Data Breach Settlement. تم الاسترداد 16 أكتوبر 2026 من https://www.ftc.gov/enforcement/refunds/equifax-data-breach-settlement.مؤرشف: لقطة Wayback Machine
- NIST. بلا تاريخ. NIST Special Publication 800-63B. تم الاسترداد 16 أكتوبر 2026 من https://pages.nist.gov/800-63-4/sp800-63b.html.مؤرشف: لقطة Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بلا تاريخ. Use Strong Passwords. تم الاسترداد 16 أكتوبر 2026 من https://www.cisa.gov/secure-our-world/use-strong-passwords.مؤرشف: لقطة Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. بلا تاريخ. Turn On MFA. تم الاسترداد 16 أكتوبر 2026 من https://www.cisa.gov/secure-our-world/turn-mfa.مؤرشف: لقطة Wayback Machine
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 أغسطس 2019). تم الاسترداد 16 أكتوبر 2026 من https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.مؤرشف: لقطة Wayback Machine
- Consumer Advice. 2026. Are Public Wi-Fi Networks Safe? What You Need To Know. تم الاسترداد 16 أكتوبر 2026 من https://consumer.ftc.gov/articles/are-public-wi-fi-networks-safe-what-you-need-know.مؤرشف: لقطة Wayback Machine
- Have I Been Pwned. بلا تاريخ. Have I Been Pwned: Check if your email address has been exposed in a data breach. تم الاسترداد 16 أكتوبر 2026 من https://haveibeenpwned.com/.
موارد هذه الصفحة
الرسوم البيانية والصور المرجعية من أبحاثنا، متاحة للعرض والمشاركة مجاناً.
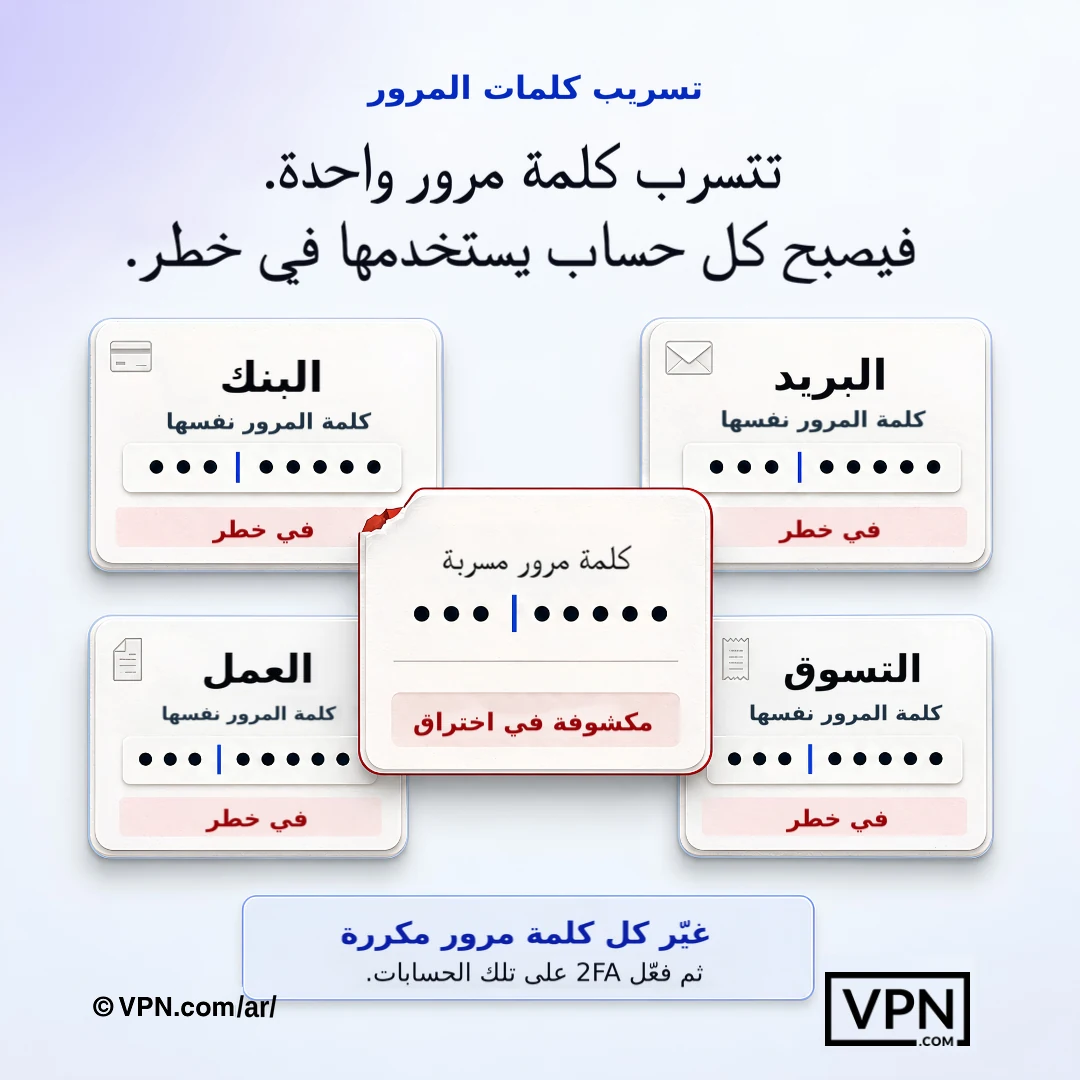
يمكن أن تعرض كلمة مرور واحدة مكشوفة جميع الحسابات الأخرى التي تم إعادة استخدام نفس بيانات الاعتماد فيها للخطر.
الأسئلة الشائعة حول تسرب كلمات المرور
كيف تنتهي كلمات المرور فعليًا في تسرب البيانات؟
تتسرب كلمات المرور من خلال هجمات التصيد التي تخدعك لتسليم بيانات اعتمادك، والبرامج الضارة التي تسجل ضغطات لوحة المفاتيح، والهجمات المباشرة على قواعد بيانات الشركات حيث يستغل المتسللون نقاط الضعف الأمنية لسرقة ملايين السجلات في المرة الواحدة. ثم يتم بيع بيانات الاعتماد المسروقة أو تبديلها على نطاق واسع على الويب المظلم، مما يتيح مزيدًا من الهجمات عبر المنصات الأخرى التي تستخدمها.
ما مدى تكرار ارتباط بيانات الاعتماد المسروقة بخروقات البيانات؟
بيانات الاعتماد المسروقة جزء أساسي من طريقة حدوث الخروقات. وجد تقرير Verizon لتحقيقات خروقات البيانات لعام 2024 أنها ظهرت في ما يقارب ثلث الخروقات (31%) خلال السنوات العشر الماضية. ويُعاد استخدام بيانات الاعتماد المسربة ضد مواقع أخرى، ولهذا قد يكون لتسريب واحد أثر على أشخاص لم يستخدموا الخدمة المخترقة أصلاً.
ما الاختراقات الكبرى التي تُظهر المخاطر الحقيقية لتسريب كلمات المرور؟
تُظهر اختراقان حجم المشكلة: فقد كشف اختراق Equifax عام 2017 المعلومات الشخصية لـ 147 مليون شخص وفقًا للجنة التجارة الفيدرالية الأمريكية (FTC)، وأثّر اختراق T-Mobile عام 2021 في 76.6 مليون شخص وفقًا للجنة الاتصالات الفيدرالية الأمريكية (FCC)، وشملت البيانات المسروقة أرقام الضمان الاجتماعي. ويوضح كلا الحدثين كيف يتسبب فشل قاعدة بيانات واحدة في تعريض ملايين الأشخاص لخطر سرقة الهوية.
ما هي أسوأ كلمات المرور المستخدمة بشكل شائع حتى الآن؟
على الرغم من الوعي الواسع بالمخاطر، لا يزالملايين الأشخاص يستخدمون كلمات مرور مثل “password” و”12345” و”qwerty” و”abc123” و”password2024”. هذه الكلمات سهلة التخمين، وتنص توجيهات NIST على أن على الخدمات رفض كلمات المرور الشائعة والتي سبق اختراقها. استخدام أي منها يشبه وضع أغراضك الثمينة في خزانة وترك المفتاح في القفل.
كيف تمنع المصادقة الثنائية استخدام كلمة مرور مسربة؟
تضيف 2FA خطوة تحقق ثانية، عادة ما تكون رمزًا مرسلًا إلى هاتفك أو فحصًا بيومتريًا مثل بصمة الإصبع، مما يجمع بين شيء تعرفه (كلمة المرور) وشيء تملكه (جهازك). حتى لو ظهرت كلمة المرور الخاصة بك في تسرب، لا يمكن للمهاجم تسجيل الدخول دون هاتفك أو بصمة إصبعك، وهذا هو السبب في أنه يجب تفعيلها على كل حساب يدعمها.
كم مرة يجب أن أغيّر كلمات المرور؟
غيّر كلمة المرور فورًا بعد الإبلاغ عن خرق أمني أو عند ظهور أي مؤشر على تعرّضها للاختراق. تنص إرشادات NIST الحالية على أن الخدمات لا يجوز لها أن تطلب تغيير كلمات المرور دوريًا، وأن تفرض التغيير فقط عند وجود دليل على الاختراق. لذا ركّز جهدك على استخدام كلمة مرور فريدة لكل حساب، لأن إعادة استخدام كلمة المرور نفسها عبر عدة مواقع تعني أن خرقًا واحدًا يكشف كل حساب يشترك في تلك الكلمة.
كيف أتحقق مما إذا كانت كلمة مروري قد تسربت بالفعل؟
استخدم خدمة إشعار الخروقات مثل Have I Been Pwned (haveibeenpwned.com) للتحقق مما إذا كان بريدك الإلكتروني أو كلمات مرورك تظهر في أي خرق بيانات معروف. فعّل تنبيهات الخروقات المجانية حتى تصلك إشعارات فور ظهور بيانات اعتماد جديدة، بدلاً من اكتشاف ذلك بعد أسابيع. ويُعد تكرار هذا الفحص بانتظام جزءاً منطقياً من روتين أمني مستمر.
هل مديرو كلمات المرور آمنون للاستخدام فعلاً؟
نعم. يقوم مدير كلمات المرور بإنشاء وتخزين واسترجاع كلمات مرور معقدة من قاعدة بيانات مشفرة، لذا عليك فقط تذكر كلمة مرور رئيسية واحدة. يحمي بيانات اعتمادك حتى لو عانت خدمة أخرى تستخدمها من انتهاك، لأن كل حساب يحصل على كلمة مرور فريدة معقدة بدلاً من واحدة معاد استخدامها. يمكن للمنظمات توسيع هذا باستخدام حلول المؤسسات التي تضيف Single Sign-On والتدقيق.
هل يمنع VPN تسرّب كلمة المرور الخاصة بي؟
ليس بشكل مباشر. يشفّر VPN اتصالك بالإنترنت بحيث تظل البيانات المعترَضة غير قابلة للقراءة، وهذا مهم بشكل خاص على شبكات Wi-Fi العامة حيث يسرق المجرمون الإلكترونيون بيانات الاعتماد عادةً. لكنه لا يوقف اختراق قاعدة بيانات شركة مثل اختراق Equifax، لذلك ينبغي أن يكمّل VPN كلمات مرور فريدة ومصادقة ثنائية ومدير كلمات مرور، لا أن يحل محلها ضمن استراتيجية دفاع متعددة الطبقات.
لماذا يحمي مدير كلمات المرور بيانات اعتمادي حتى لو تعرضت موقع ويب أستخدمه للاختراق؟
لأن كل حساب يحصل على كلمة مرور فريدة معقدة بدلاً من واحدة مشتركة، فإن انتهاكًا في خدمة واحدة يعرض فقط بيانات اعتماد واحد، وليس كل حساب مرتبط به. يعارض هذا بشكل مباشر stuffing بيانات الاعتماد، حيث يأخذ المهاجمون كلمات مرور مسربة من انتهاك واحد ويحاولونها ضد مواقع أخرى، وهذا يفشل عندما لا يتم إعادة استخدام كلمات المرور.
ماذا يجب أن أفعل في أول 24 ساعة بعد اكتشاف بيانات اعتمادي في تسرب؟
غيّر كلمة المرور المسربة فورًا على تلك الخدمة، ثم حدّثها في أي مكان آخر أعدت فيه استخدامها، وفعّل 2FA على الحسابات المتأثرة في نفس اليوم. أبلغ المنصات ذات الصلة واتصل بمصرفك إذا تم تعريض المعلومات المالية. خلال 24 ساعة، افحص الأجهزة عن البرامج الضارة وأعد تعيين أسئلة الأمان التي يمكن أن توفر مسارات دخول بديلة.
ما هي علامات التحذير من أن حسابي قد تم اختراقه بالفعل؟
راقب عمليات دخول من مواقع غير مألوفة أو في أوقات لم تقم بها، رسائل بريد إلكترونية غير متوقعة لإعادة تعيين كلمة المرور، عمليات قفل مفاجئة تشير إلى أن شخصًا آخر غيّر بيانات اعتمادك، ورسوم غير معترف بها على كشوف الحسابات البنكية. راجع السجلات المالية أسبوعيًا خلال أي نافذة انتهاك مريبة، حيث غالبًا ما تظهر هذه العلامات قبل أن تلاحظها بطريقة أخرى.
أي VPN يوفر أفضل حماية ضد سرقة بيانات الاعتماد على شبكة Wi-Fi العامة؟
توفر NordVPN حماية VPN مزدوجة تشفر حركة المرور مرتين عبر 7,213 خادم في 150 دولة، وتجمع ExpressVPN بين التشفير القوي وسياسة عدم الاحتفاظ بالسجلات المثبتة، وتشغل CyberGhost 9,600+ خادم عبر 100 دولة مع واجهة ودية للمبتدئين. يشفر جميع الثلاثة البيانات أثناء النقل، وهذا مهم بشكل خاص على شبكات Wi-Fi العامة غير الموثوقة حيث يتم التقاط بيانات الاعتماد بشكل شائع.
كيف تبدو استراتيجية أمان كلمات المرور الكاملة؟
تتكون الاستراتيجية الكاملة من خمس طبقات دفاعية: كلمات مرور فريدة لكل حساب، ومدير كلمات مرور للتعامل مع التعقيد، والمصادقة الثنائية (2FA) على كل حساب يدعمها، وفحوصات منتظمة للاختراقات عبر خدمة مثل Have I Been Pwned، واستخدام VPN نشط على أي شبكة غير موثوقة. كما يكتمل النهج بتغيير بيانات الاعتماد فور وقوع أي اختراق وإبقاء البرامج محدّثة، حتى لا يؤدي أي إخفاق منفرد إلى تعريض كل شيء للخطر.