Ciberseguridad de Confianza Cero: Principios e Implementación
Aprende los conceptos básicos de ciberseguridad de confianza cero, cómo funciona el modelo, beneficios clave y pasos prácticos para pasar de defensas perimetrales a verificación continua de acceso.
 Michael Gargiulo
Conclusión: La seguridad de confianza cero reemplaza la suposición obsoleta de que todo dentro de tu red es seguro. Cada usuario, dispositivo y conexión se verifica continuamente, reduciendo drásticamente el riesgo de brechas en entornos conectados a la nube.
¿Qué es la ciberseguridad de confianza cero?
La seguridad de red tradicional se basaba en una idea sencilla: confiar en todo lo que hay dentro del perímetro y bloquear las amenazas en el borde. Los cortafuegos, las VPN y los sistemas de detección de intrusiones formaban un foso digital alrededor de los recursos corporativos. Una vez que un usuario o dispositivo cruzaba la puerta, podía moverse libremente.
Ese modelo ya no funciona. La computación en la nube, el trabajo remoto y los dispositivos móviles han disuelto por completo el perímetro de la red. Los empleados acceden a datos sensibles desde portátiles personales en cafeterías. Los proveedores externos se conectan directamente a los sistemas internos. Los atacantes que comprometen un solo punto final pueden desplazarse lateralmente por toda una organización.
La ciberseguridad de confianza cero aborda esta realidad de frente. En lugar de asumir que todo lo que hay dentro de la red es seguro, trata cada solicitud de acceso como potencialmente hostil. Cada usuario, cada dispositivo y cada conexión deben demostrar su legitimidad antes de acceder a cualquier recurso. Para una visión más amplia del panorama de amenazas, consulta nuestro centro de ciberseguridad.
La Publicación Especial 800-207 del NIST[1] es la arquitectura de referencia federal de Estados Unidos para la confianza cero. Define la confianza cero, siete principios de diseño de confianza cero, componentes lógicos como el motor de políticas y variaciones de despliegue. El gobierno estadounidense también publica el Modelo de Madurez de Confianza Cero de CISA[2], que organiza la confianza cero en torno a cinco pilares (identidad, dispositivos, redes, aplicaciones y cargas de trabajo, y datos), así como el memorando de la OMB M-22-09[3], la estrategia federal de confianza cero para las agencias.
La confianza cero no es un único producto que se pueda comprar. Es un modelo de seguridad, una filosofía y un enfoque arquitectónico que transforma la manera en que las organizaciones piensan sobre el acceso y la confianza en todos los niveles.
Principios básicos de Zero Trust
La siguiente tabla resume seis áreas de práctica que se repiten en la guía de zero trust. La propia NIST SP 800-207 define siete principios: por ejemplo, que todas las fuentes de datos y los servicios informáticos se tratan como recursos, que toda comunicación está protegida independientemente de la ubicación de la red, que el acceso se concede por sesión y que el acceso se decide mediante una política dinámica:
| Principio de Zero Trust | Qué significa en la práctica |
|---|---|
| Verificar explícitamente | Autenticar cada usuario, dispositivo y solicitud, siempre, no solo al iniciar sesión |
| Acceso con privilegio mínimo | Conceder solo los permisos necesarios para una tarea específica, nada más |
| Asumir la brecha | Diseñar los sistemas como si los atacantes ya estuvieran dentro y limitar el alcance del daño |
| Segmentación de red | Dividir la red para que una zona comprometida no pueda propagarse lateralmente |
| Autenticación multifactor | Exigir un segundo factor además de la contraseña en todos los puntos de acceso |
| Monitorización continua | Registrar y analizar toda la actividad en tiempo real para detectar anomalías a tiempo |
Cada principio refuerza a los demás. El acceso con privilegio mínimo limita lo que puede alcanzar una cuenta comprometida. La segmentación de red contiene el daño si un atacante supera la autenticación. La monitorización continua detecta comportamientos anómalos que las reglas estáticas no verían. En conjunto, estas prácticas crean capas de defensa superpuestas que reducen el riesgo de una brecha exitosa.
Importante: Zero trust no es un producto, sino un modelo de seguridad. Las defensas perimetrales tradicionales asumen que todo lo que está dentro de la red es seguro, pero el trabajo remoto y la computación en la nube han hecho desaparecer ese límite. Adoptar el acceso con privilegio mínimo y la verificación continua reduce drásticamente el riesgo de que una brecha se propague una vez que los atacantes obtienen el primer acceso.
Componentes de la arquitectura Zero Trust
Una arquitectura Zero Trust depende de varios componentes interconectados que funcionan en conjunto. Comprender cada uno ayuda a las organizaciones a planificar implementaciones realistas.
Gestión de identidades y accesos (IAM)
IAM es la piedra angular de Zero Trust. Soluciones como Microsoft Entra ID (anteriormente Azure AD), Okta y Ping Identity verifican las identidades de los usuarios antes de conceder acceso a cualquier recurso. Cada solicitud de acceso pasa por la capa IAM, que evalúa la identidad, el rol y el contexto antes de tomar una decisión de permitir o denegar. Las sólidas prácticas de gestión de identidades y accesos también ayudan a prevenir la captura de credenciales y los ataques de apropiación de cuentas.
Autenticación multifactor (MFA)
MFA exige que los usuarios demuestren su identidad mediante al menos dos factores independientes: algo que saben (contraseña), algo que tienen (token de hardware o teléfono) o algo que son (biometría). Un estudio de Microsoft Research sobre cuentas con actividad sospechosa descubrió que MFA redujo el riesgo de compromiso en un 99,22%[4] en toda la población y en un 98,56% en los casos en que las credenciales se habían filtrado. MFA es innegociable en cualquier implementación de Zero Trust.
Microsegmentación
En lugar de tratar la red como una única zona de confianza, la microsegmentación la divide en segmentos pequeños y aislados. Cada segmento aplica sus propias políticas de acceso. Si un atacante compromete un segmento, no puede moverse lateralmente hacia los demás. Herramientas como VMware NSX, Illumio y Cisco ACI permiten la microsegmentación a escala.
Detección y respuesta en endpoints (EDR)
Zero Trust requiere visibilidad sobre cada dispositivo que se conecta a la red. Las soluciones EDR como CrowdStrike Falcon, SentinelOne y Microsoft Defender for Endpoint supervisan de forma continua el estado de los dispositivos, detectan comportamientos maliciosos y aplican políticas de cumplimiento. Un dispositivo que deja de cumplir la normativa (sistema operativo desactualizado, parches faltantes) puede bloquearse automáticamente para que no acceda a recursos sensibles.
Gestión de información y eventos de seguridad (SIEM)
Las plataformas SIEM agregan registros de todo el entorno y aplican analítica para detectar anomalías. Soluciones como Splunk, Microsoft Sentinel e IBM QRadar proporcionan la supervisión continua que exige Zero Trust. Las alertas en tiempo real y los playbooks de respuesta automatizada ayudan a los equipos de seguridad a actuar ante las amenazas en minutos en lugar de días.
Motor de políticas y administrador de políticas
En el centro de una arquitectura Zero Trust se encuentra el motor de políticas. Este componente evalúa cada solicitud de acceso frente a las políticas definidas (rol del usuario, estado del dispositivo, ubicación, hora del día, puntuación de riesgo) y toma una decisión de confianza en tiempo real. El administrador de políticas aplica después esa decisión indicando al punto de aplicación correspondiente que permita o bloquee la conexión.
Zero Trust frente a Seguridad de Perímetro Tradicional
Entender el contraste entre zero trust y los enfoques heredados clarifica por qué las organizaciones están realizando el cambio.
| Factor | Seguridad de Perímetro Tradicional | Seguridad Zero Trust |
|---|---|---|
| Modelo de confianza | Confiar en todo dentro de la red | No confiar en nada; verificar todo |
| Alcance de acceso | Acceso amplio a la red después de la autenticación | Acceso granular por aplicación |
| Frecuencia de verificación | Una vez en el inicio de sesión | Continua, cada solicitud |
| Riesgo de movimiento lateral | Alto — los atacantes se mueven libremente una vez dentro | Bajo — la microsegmentación contiene las brechas |
| Soporte para trabajo remoto | Requiere tunelización VPN de todo el tráfico | Soporte nativo para acceso distribuido |
| Visibilidad | Monitoreo limitado del tráfico interno | Visibilidad completa en todas las conexiones |
A diferencia de los enfoques tradicionales basados en VPN que otorgan acceso amplio a la red una vez conectado, el acceso de red zero trust (ZTNA) otorga acceso solo a la aplicación específica que requiere el rol del usuario. Las organizaciones que todavía dependen de VPN enfocadas en privacidad para el cifrado pueden superponer ZTNA para controlar lo que cada usuario puede alcanzar realmente. La VPN maneja el túnel cifrado; zero trust maneja la autorización y la verificación continua. Para una comparación lado a lado de plataformas empresariales construidas en torno a cada enfoque, consulta nuestra comparación de VPN empresariales.
Cómo implementar una arquitectura de Zero Trust
Implementar Zero Trust no es un proyecto de la noche a la mañana, y lo mejor es hacerlo por fases. Este es un enfoque práctico paso a paso.
Paso 1: Mapear tu superficie de protección
Identifica tus datos, aplicaciones, activos y servicios más críticos (DAAS, por sus siglas en inglés). A diferencia de la superficie de ataque, que es vasta y crece constantemente, la superficie de protección es pequeña y está bien definida. Empieza por aquí.
Paso 2: Mapear los flujos de transacciones
Documenta cómo se mueve el tráfico por tu red. Comprende qué usuarios acceden a qué aplicaciones, desde qué dispositivos y por qué rutas. No puedes aplicar políticas a flujos que no entiendes.
Paso 3: Construir la arquitectura alrededor de la superficie de protección
Despliega cortafuegos de nueva generación, soluciones IAM y herramientas de microsegmentación alrededor de tu superficie de protección. Coloca el motor de políticas en el centro de cada decisión de acceso. La NIST SP 800-207 describe cuatro variantes de despliegue: basada en agente/puerta de enlace del dispositivo, basada en enclaves, basada en portal de recursos y aislamiento de aplicaciones en el dispositivo. Elige según tu infraestructura existente.
Paso 4: Crear políticas de acceso granulares
Define políticas de acceso granulares con el Método Kipling: ¿Quién solicita el acceso? ¿A qué aplicación accede? ¿Cuándo accede? ¿Dónde se encuentra? ¿Por qué necesita el acceso? ¿Cómo se conecta? Estas seis preguntas son la base de cada regla de política.
Paso 5: Desplegar la autenticación multifactor en todas partes
Implementa la MFA en todos los puntos de acceso. Prioriza las cuentas privilegiadas y luego extiende la medida a todos los usuarios. Las llaves de seguridad de hardware (YubiKey, Google Titan) son resistentes al phishing, que es la forma de MFA que la OMB M-22-09[3] indica que adopten las agencias federales.
Paso 6: Activar la monitorización continua y la analítica
Despliega soluciones SIEM y EDR para supervisar todo el tráfico en tiempo real. Establece líneas base del comportamiento normal para que las anomalías generen alertas inmediatas. Automatiza los manuales de respuesta para los patrones de amenaza más comunes.
Paso 7: Iterar y ampliar
Empieza por tus activos más sensibles y extiende después los controles de Zero Trust hacia afuera. Cada fase debe incluir pruebas, validación y refinamiento de políticas. Zero Trust no es un destino, sino un proceso continuo de mejora.
Casos de Uso Comunes de Confianza Cero
Fuerzas de Trabajo Remotas e Híbridas
Las organizaciones con empleados trabajando desde casa, espacios de coworking o sitios de clientes se benefician inmediatamente de confianza cero. En lugar de enrutar todo el tráfico a través de una VPN central, las soluciones ZTNA verifican cada usuario y dispositivo de forma independiente. Esto reduce la latencia y mejora la seguridad al mismo tiempo.
Organizaciones Cloud-First
Las empresas que ejecutan cargas de trabajo en AWS, Azure y Google Cloud necesitan controles de acceso consistentes que abarquen múltiples entornos. Las políticas de confianza cero siguen al usuario y a la carga de trabajo, no al límite de la red.
Industrias Reguladas
Las organizaciones de salud sujetas a HIPAA, instituciones financieras gobernadas por PCI DSS y SOX, y agencias gubernamentales siguiendo FedRAMP todas requieren controles de acceso estricto y pistas de auditoría. La confianza cero proporciona ambos por diseño.
Acceso de Terceros y Contratistas
Los vendedores y contratistas a menudo necesitan acceso a sistemas internos específicos. La confianza cero les otorga acceso solo a los recursos que necesitan, por solo el tiempo que los necesitan, con registro completo de cada acción.
Fusiones y Adquisiciones
Cuando dos organizaciones se fusionan, integrar sus redes introduce riesgo significativo. La confianza cero permite que cada entorno mantenga controles de acceso independientes mientras otorga selectivamente acceso entre organizaciones por aplicación.
¿Es la Confianza Cero Adecuada para Tu Organización?
La ciberseguridad de confianza cero no es una tendencia pasajera. Es un cambio fundamental en cómo las organizaciones protegen sus datos, aplicaciones y usuarios. El antiguo modelo basado en perímetro asumía que las amenazas se mantenían fuera del muro. Hoy, con la computación en la nube, el trabajo remoto y ataques cada vez más sofisticados como robo de identidad y cosecha de credenciales, esa suposición pone a las organizaciones en serio riesgo.
Adoptar confianza cero significa comprometerse con verificación continua, acceso de menor privilegio, segmentación de red, autenticación multifactor y monitoreo en tiempo real. Requiere inversión en tecnología y disposición para repensar cómo tu organización otorga y gestiona acceso.
La recompensa es sustancial: riesgo de brecha reducido, postura de cumplimiento más fuerte, mejor visibilidad en la actividad de la red y un modelo de seguridad que escala con tu organización.
Comienza con tus activos más críticos. Mapea tus flujos de tráfico. Implementa MFA e IAM. Segmenta tu red. Monitorea todo. Cada paso adelante reduce tu exposición a las amenazas que más importan.
Referencias
- S. Rose, O. Borchert, S. Mitchell, and S. Connelly. 2020. Zero Trust Architecture. NIST Special Publication (SP) 800-207. National Institute of Standards and Technology. DOI: https://doi.org/10.6028/NIST.SP.800-207.Archivado: Instantánea de Wayback Machine
- CISA. s.f. Zero Trust Maturity Model V2 508. Recuperado el 18 de octubre de 2026 de https://www.cisa.gov/sites/default/files/2023-04/zero_trust_maturity_model_v2_508.pdf.Archivado: Instantánea de Wayback Machine
- Whitehouse. s.f. M 22 09. Recuperado el 18 de octubre de 2026 de https://www.whitehouse.gov/wp-content/uploads/2022/01/M-22-09.pdf.Archivado: Instantánea de Wayback Machine
- L. A. Meyer, S. Romero, G. Bertoli, T. Burt, A. Weinert, and J. L. Ferres. 2023. How effective is multifactor authentication at deterring cyberattacks? arXiv.org (1 de mayo de 2023). Recuperado el 18 de octubre de 2026 de https://arxiv.org/abs/2305.00945.Archivado: Instantánea de Wayback Machine
Recursos para esta página
Gráficos e imágenes de referencia de nuestra investigación, disponibles para ver y compartir gratuitamente.
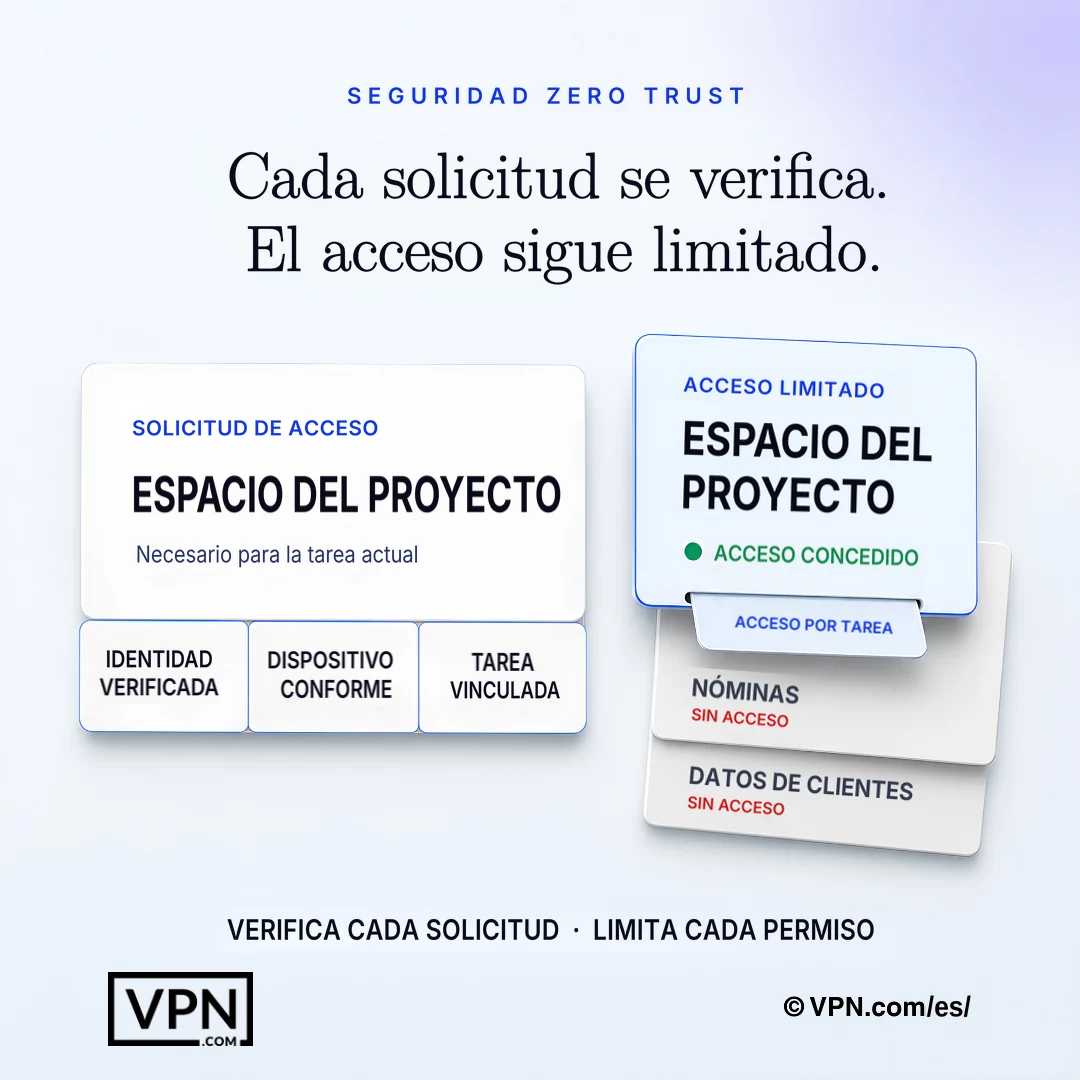
Zero trust verifica cada solicitud y concede únicamente los permisos necesarios para la tarea actual.
Preguntas Frecuentes
¿Qué es la ciberseguridad de confianza cero en términos sencillos?
La confianza cero significa que ningún usuario, dispositivo o conexión es de confianza por defecto, ni siquiera dentro de la red corporativa. Cada solicitud de acceso se verifica de forma explícita, se concede solo el privilegio mínimo necesario y se supervisa de manera continua. Reemplaza el modelo anterior de “confiar en todo lo que hay dentro del perímetro”, que deja de funcionar cuando la computación en la nube y el trabajo remoto disuelven ese perímetro. La NIST SP 800-207 es la arquitectura de referencia federal de EE. UU. para este enfoque.
¿Cuáles son los principios básicos de zero trust?
NIST SP 800-207 define siete principios, y las áreas de práctica habituales incluyen verificar explícitamente, el acceso con privilegios mínimos, asumir que existe una brecha, la segmentación de la red, la autenticación multifactor y la monitorización continua. Cada uno refuerza a los demás: el privilegio mínimo limita lo que puede alcanzar una cuenta comprometida, la segmentación contiene la propagación lateral y la monitorización continua detecta anomalías que las reglas estáticas no detectan. En conjunto, forman capas de defensa superpuestas en lugar de un único producto o configuración.
¿Contra qué amenazas protege la confianza cero que una VPN tradicional no protege?
Una VPN tradicional encripta el túnel pero otorga acceso amplio a la red una vez conectado, por lo que un atacante que roba una credencial puede moverse lateralmente a través de toda la red. El acceso de red de confianza cero (ZTNA) otorga acceso solo a la aplicación específica que requiere el rol de un usuario, con cada solicitud verificada nuevamente. Esto limita directamente el movimiento lateral, la cosecha de credenciales y el takeover de cuentas, los ataques que las defensas solo basadas en perímetro no detectan.
¿Cómo limita la confianza cero el movimiento lateral después de una brecha?
La confianza cero asume que los atacantes ya están adentro y diseña pensando en eso. La micro-segmentación divide la red en segmentos aislados, por lo que comprometer un segmento no otorga acceso a otros, usando herramientas como VMware NSX, Illumio o Cisco ACI. Combinado con acceso de menor privilegio y monitoreo continuo a través de plataformas SIEM, esto reduce el radio de impacto de cualquier cuenta o endpoint comprometido.
¿Qué es el acceso de red de confianza cero (ZTNA) y cómo difiere de una VPN?
ZTNA otorga acceso solo a la aplicación específica que requiere el rol de un usuario, en lugar del acceso amplio a la red que proporciona un túnel VPN una vez conectado. Las organizaciones pueden aplicar ZTNA encima de una VPN existente enfocada en privacidad: la VPN maneja el túnel encriptado mientras confianza cero maneja la autorización y verificación continua por solicitud, cerrando la brecha que el acceso solo VPN deja abierta.
¿Zero trust reemplaza a la MFA o funciona junto con ella?
La MFA es un componente obligatorio de zero trust, no un reemplazo. Un estudio de Microsoft Research descubrió que la MFA redujo el riesgo de compromiso de cuentas en un 99,22 %, por lo que es imprescindible en todos los puntos de acceso. Los despliegues de zero trust suelen implantar la MFA primero en las cuentas privilegiadas y luego extenderla a todos los usuarios, a menudo con llaves de seguridad de hardware como YubiKey o Google Titan para una mayor resistencia al phishing.
¿Qué herramientas se usan realmente para construir una arquitectura de confianza cero?
Una pila completa abarca identidad, endpoints, red y monitoreo. IAM proviene de Microsoft Entra ID, Okta o Ping Identity. EDR proviene de CrowdStrike Falcon, SentinelOne o Microsoft Defender for Endpoint. La micro-segmentación usa VMware NSX, Illumio o Cisco ACI. Plataformas SIEM como Splunk, Microsoft Sentinel o IBM QRadar proporcionan el monitoreo continuo que el modelo requiere.
¿Qué es un motor de políticas y por qué es central para la confianza cero?
El motor de políticas se encuentra en el corazón de una arquitectura de confianza cero, evaluando cada solicitud de acceso contra factores como rol de usuario, salud del dispositivo, ubicación, hora del día y puntuación de riesgo para tomar una decisión de permitir o denegar en tiempo real. El administrador de políticas luego aplica esa decisión instruyendo al punto de cumplimiento. NIST SP 800-207 lo describe como el componente central de toma de decisiones del modelo.
¿Cómo empiezo a implementar zero trust sin interrumpir las operaciones?
Empieza por mapear tu superficie de protección, es decir, el conjunto reducido de datos, aplicaciones, activos y servicios críticos, en lugar de toda la superficie de ataque. Después, documenta los flujos de transacciones para entender quién accede a qué y desde dónde. NIST SP 800-207 describe cuatro variantes de despliegue (agente o gateway en el dispositivo, basada en enclaves, basada en portal de recursos y sandboxing de aplicaciones en el dispositivo), así que puedes elegir la que se ajuste a tu infraestructura existente antes de ampliar la implementación.
¿Qué es el Método Kipling para establecer políticas de acceso de confianza cero?
El Método Kipling construye políticas de acceso granulares alrededor de seis preguntas: quién está solicitando acceso, qué aplicación están accediendo, cuándo, dónde están ubicados, por qué necesitan acceso y cómo se están conectando. Estas seis preguntas forman la base de cada regla de política aplicada por el motor de políticas, reemplazando el acceso amplio a la red basado en roles con decisiones contextuales por solicitud.
¿Cuánto tiempo tarda realmente un despliegue completo de zero trust?
Las organizaciones adoptan zero trust por fases en lugar de como un único proyecto. La secuencia es: mapear la superficie a proteger, documentar los flujos de transacciones, construir la arquitectura en torno a ella, crear políticas granulares mediante el Método Kipling, desplegar MFA en todas partes, activar la monitorización con SIEM y EDR, y luego iterar. Cada fase incluye pruebas y refinamiento de políticas antes de extenderse al siguiente grupo de activos.
¿Es la confianza cero necesaria para industrias reguladas como salud o finanzas?
Sí. Las organizaciones de salud bajo HIPAA, instituciones financieras gobernadas por PCI DSS y SOX, y agencias gubernamentales siguiendo FedRAMP todas requieren controles de acceso estricto y pistas de auditoría completas, que confianza cero proporciona por diseño a través de verificación continua y registro por aplicación. Vendedores de terceros y contratistas también obtienen acceso limitado solo a los recursos específicos y duración que necesitan.
¿Qué sucede si un dispositivo falla una verificación de cumplimiento bajo confianza cero?
Las soluciones EDR como CrowdStrike Falcon, SentinelOne o Microsoft Defender for Endpoint monitorean continuamente la salud del dispositivo, y un dispositivo que sale del cumplimiento, como ejecutar un SO desactualizado o parches faltantes, puede ser bloqueado automáticamente del acceso a recursos sensibles. Esta aplicación ocurre en el motor de políticas, que reevalúa la salud del dispositivo como un factor en cada decisión de acceso, no solo una vez en el inicio de sesión.