Meilleur VPN pour DD-WRT : Support de routeur vérifié
Configurez le VPN directement dans votre routeur DD-WRT pour un chiffrement à l'échelle du réseau. Nous comparons les fournisseurs qui documentent la configuration DD-WRT et la prennent en charge.
 Michael Gargiulo
Trouvez votre VPN
Pour quoi utiliserez-vous principalement un VPN ?
Choisissez une option, puis répondez à quelques questions rapides. Nous vous indiquons le VPN qui convient, et pourquoi.
VPN pour streaming
Question 1 sur 3
Qu'est-ce qui vous a amené à chercher un VPN pour le streaming ?
27 523 VPN choisis via VPN.com au cours des 30 derniers jours
Votre correspondance

NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,664,59
Étudié le 3 oct. 2026Affirmations vérifiées : 31Groupes de sources séparés : 23Scores mis à jour 8 oct. 2026
ProtonVPN
85 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,614,70
Étudié le 3 oct. 2026Affirmations vérifiées : 23Groupes de sources séparés : 19Scores mis à jour 8 oct. 2026
VPN pour confidentialité
Question 1 sur 3
Qu'est-ce qui vous a amené à chercher un VPN pour la confidentialité ?
27 523 VPN choisis via VPN.com au cours des 30 derniers jours
Votre correspondance
NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,664,59
Étudié le 3 oct. 2026Affirmations vérifiées : 31Groupes de sources séparés : 23Scores mis à jour 8 oct. 2026
ProtonVPN
85 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,614,70
Étudié le 3 oct. 2026Affirmations vérifiées : 23Groupes de sources séparés : 19Scores mis à jour 8 oct. 2026
VPN pour jeux
Question 1 sur 3
Pourquoi cherchez-vous un VPN pour le jeu vidéo ?
27 523 VPN choisis via VPN.com au cours des 30 derniers jours
Votre correspondance
NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,664,59
Étudié le 3 oct. 2026Affirmations vérifiées : 31Groupes de sources séparés : 23Scores mis à jour 8 oct. 2026
ProtonVPN
85 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,614,70
Étudié le 3 oct. 2026Affirmations vérifiées : 23Groupes de sources séparés : 19Scores mis à jour 8 oct. 2026
VPN pour forfaits gratuits
Question 1 sur 3
Qu'est-ce qui vous a poussé à chercher un VPN gratuit ?
27 523 VPN choisis via VPN.com au cours des 30 derniers jours
Votre correspondance
ProtonVPN
85 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,614,70
Étudié le 3 oct. 2026Affirmations vérifiées : 23Groupes de sources séparés : 19Scores mis à jour 8 oct. 2026
NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,664,59
Étudié le 3 oct. 2026Affirmations vérifiées : 31Groupes de sources séparés : 23Scores mis à jour 8 oct. 2026
NordVPN7,115 serveursNordVPN's privacy and security record is strong on process and mixed on proof
93 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,664,59
Étudié le 3 oct. 2026Affirmations vérifiées : 31Groupes de sources séparés : 23Scores mis à jour 8 oct. 2026
 ExpressVPN3,000+ serveurs
86 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,684,69
Étudié le 3 oct. 2026Affirmations vérifiées : 27Groupes de sources séparés : 27Scores mis à jour 8 oct. 2026
 Surfshark4,500+ serveurs
Surfshark's evidence mixes real, readable third-party documents with provider assertions
85 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,714,64
Étudié le 3 oct. 2026Affirmations vérifiées : 32Groupes de sources séparés : 19Scores mis à jour 8 oct. 2026
L’essentiel : Le firmware DD-WRT accède à des fonctionnalités avancées de client VPN que le firmware standard du routeur n’offre tout simplement pas. En configurant un VPN directement dans votre panneau d’administration DD-WRT, vous chiffrez le trafic pour tous les appareils de votre réseau sans installer d’applications sur chacun d’eux. Cependant, tous les fournisseurs VPN ne fonctionnent pas de façon fiable sur les compilations DD-WRT, donc choisir un fournisseur bénéficiant d’un support DD-WRT vérifié est important.
Pourquoi les routeurs DD-WRT sont idéaux pour la protection VPN à l’échelle du réseau
La plupart des routeurs grand public sont livrés avec un firmware verrouillé qui bloque la configuration du client VPN. DD-WRT change cela. Ce firmware libre et open-source remplace le logiciel standard de votre routeur et ouvre un client OpenVPN (ou WireGuard) directement dans l’interface web du routeur. Cela signifie que chaque téléphone, ordinateur portable, téléviseur intelligent et appareil IoT connecté à votre Wi-Fi bénéficie automatiquement de la protection VPN.
Si vous explorez des configurations VPN-sur-routeur plus largement, DD-WRT n’est qu’une option de firmware parmi Tomato et OPNsense. Mais DD-WRT se démarque car il prend en charge plus de 200 modèles de routeurs, dispose d’une communauté open-source active et offre un contrôle granulaire sur les règles de routage VPN. Le projet DD-WRT gère une base de données de routeurs consultable où vous pouvez confirmer le modèle de votre matériel exact et la version de compilation requise avant de faire un flash.
Un VPN crée un tunnel chiffré entre votre appareil et Internet. Pour une explication complète du fonctionnement des VPN, consultez notre guide. Quand vous configurez ce tunnel au niveau du routeur via DD-WRT, vous éliminez les installations d’applications par appareil. Cela s’avère particulièrement précieux pour les appareils qui ne prennent pas nativement en charge les applications VPN : consoles de jeux, haut-parleurs intelligents, caméras de sécurité et anciens appareils de streaming.
Avantages spécifiques à DD-WRT par rapport au firmware standard
Les capacités VPN de DD-WRT vont au-delà de ce que n’importe quel firmware standard offre :
- Client OpenVPN intégré au panneau d’administration. Accédez à Services → VPN dans l’interface web DD-WRT pour coller votre configuration .ovpn du fournisseur directement.
- Routage basé sur les politiques. Acheminez uniquement des appareils spécifiques via le VPN tandis que d’autres utilisent votre connexion ISP régulière. Ceci est configuré sous le champ “Routage basé sur les politiques” dans l’onglet client OpenVPN.
- Prévention des fuites DNS. DD-WRT vous permet de définir manuellement les serveurs DNS (par exemple, 10.8.8.1 ou le DNS de votre fournisseur VPN) sous Configuration → Configuration de base, empêchant les requêtes DNS de s’échapper du tunnel.
- Kill switch via iptables. DD-WRT prend en charge les règles de pare-feu personnalisées. Vous pouvez ajouter des commandes iptables sous Administration → Commandes pour bloquer tout le trafic si le tunnel VPN s’interrompt. DD-WRT n’a pas de kill switch intégré à l’interface utilisateur, cela nécessite donc une configuration manuelle des règles de pare-feu.
- Stockage de configuration basé sur NVRAM. DD-WRT stocke les paramètres en NVRAM. Les routeurs disposant de moins de 32 KB de NVRAM peuvent ne pas avoir suffisamment d’espace pour les configurations OpenVPN complètes avec certificats. Vérifiez la capacité NVRAM de votre routeur avant de commencer.
Si vous utilisez actuellement un routeur Linksys, de nombreux modèles Linksys (notamment la série WRT) sont des cibles populaires pour le flash DD-WRT. De même, de nombreux routeurs Asus peuvent exécuter DD-WRT, bien que le firmware Merlin d’Asus soit parfois préféré pour ces modèles.
Versions de compilation DD-WRT et NVRAM : Ce que vous devez savoir
Toutes les compilations DD-WRT ne sont pas égales en ce qui concerne les fonctionnalités VPN. Les compilations plus anciennes peuvent manquer entièrement le support OpenVPN ou contenir des bugs de stabilité connus avec les tunnels VPN. Voici ce qu’il faut vérifier avant de faire un flash :
- Version de compilation r47525 ou plus récente est requise pour le support du module noyau WireGuard. Les compilations plus anciennes ne prennent en charge que OpenVPN.
- Capacité NVRAM minimale de 32 KB est nécessaire pour stocker les certificats OpenVPN, les clés et les chaînes de configuration supplémentaires. Les routeurs avec 64 KB de NVRAM permettent plusieurs profils VPN.
- Le type de compilation compte. Utilisez les compilations “mega” ou “big” pour vous assurer que les modules OpenVPN et iptables sont inclus. Les compilations “mini” et “micro” suppriment les fonctionnalités VPN pour économiser de l’espace.
- Consultez la base de données de routeurs DD-WRT pour votre numéro de modèle exact. Certains routeurs ont plusieurs révisions matérielles (par exemple, Netgear R7000 v1 vs. v2), et la mauvaise compilation endommagera l’appareil.
Exécutez nvram show | grep size dans le shell de commande DD-WRT (Administration → Commandes) pour vérifier l’utilisation actuelle de votre NVRAM. Si la NVRAM libre tombe en dessous de 5 KB après avoir collé les configurations VPN, le routeur peut devenir instable.
Comportement de fuite DNS sur les compilations DD-WRT
Les fuites DNS sont un problème courant sur DD-WRT quand le tunnel VPN est actif mais que les requêtes DNS acheminent toujours via votre ISP. Cela se produit parce que DD-WRT utilise par défaut les serveurs DNS attribués par votre ISP, sauf si vous les remplacez manuellement.
Pour prévenir les fuites DNS sur DD-WRT :
- Allez à Configuration → Configuration de base dans le panneau d’administration DD-WRT.
- Remplacez les champs DNS de l’ISP par les serveurs DNS de votre fournisseur VPN. NordVPN utilise 103.86.96.100 et 103.86.99.100. PIA utilise 10.0.0.243.
- Vous pouvez aussi utiliser un résolveur axé sur la vie privée comme Quad9 (9.9.9.9) ou Cloudflare (1.1.1.1), bien que le DNS de votre fournisseur VPN soit préféré pour la prévention complète des fuites.
- Sous Services → Options DNSMasq supplémentaires, ajoutez
no-resolvpour empêcher DNSMasq de se rabattre sur le DNS de l’ISP.
Après avoir appliqué ces paramètres, vérifiez sur un site de test de fuite DNS que toutes les requêtes se résolvent via le tunnel VPN. Certaines compilations DD-WRT plus anciennes (antérieures à r40000) présentent des bugs DNSMasq connus qui peuvent causer des fuites intermittentes même avec une configuration correcte.
Meilleurs VPN pour le micrologiciel DD-WRT
Nous comparons les fournisseurs VPN spécifiquement pour la compatibilité DD-WRT en utilisant la documentation publiée de chaque fournisseur. Les critères ci-dessous reflètent ce qui compte vraiment lors de la configuration d’un VPN dans l’interface web DD-WRT, et pas seulement la qualité générale du VPN.
| Fournisseur VPN | Guide de configuration DD-WRT | Protocole supporté sur DD-WRT | NVRAM minimum requis | Tunneling fractionné sur DD-WRT | WireGuard sur DD-WRT | Méthode de kill switch |
|---|---|---|---|---|---|---|
| NordVPN | Oui, guide DD-WRT étape par étape pour l’interface web | OpenVPN (UDP/TCP) | 32 KB+ | Oui, via routage basé sur les stratégies | Partiel (versions plus récentes uniquement) | Règles iptables manuelles |
| ExpressVPN | Oui, spécifique à DD-WRT avec captures d’écran | OpenVPN, Lightway (manuel) | 32 KB+ | Oui, via routage basé sur les stratégies | Aucun support natif | Règles iptables manuelles |
| Private Internet Access | Oui, wiki DD-WRT avec fichiers .ovpn | OpenVPN, WireGuard | 32 KB+ | Oui, via routage basé sur les stratégies | Oui (versions r47525+) | Règles iptables manuelles |
| Surfshark | Oui, tutoriel DD-WRT disponible | OpenVPN | 32 KB+ | Oui, via routage basé sur les stratégies | Aucun support natif | Règles iptables manuelles |
| Mullvad | Oui, fournit des configurations OpenVPN et WireGuard brutes | OpenVPN, WireGuard | 32 KB+ | Oui, via routage basé sur les stratégies | Oui (versions r47525+) | Règles iptables manuelles |
NordVPN associe un grand réseau de serveurs au support DD-WRT
NordVPN publie un tutoriel de configuration DD-WRT dédié qui vous guide à travers la configuration de l’onglet Services → VPN étape par étape. Il fournit des fichiers .ovpn pré-générés pour chaque emplacement de serveur, que vous collez directement dans les champs du client OpenVPN DD-WRT.
Les serveurs offusqués de NordVPN aident à contourner la limitation du trafic VPN par votre FAI. L’offuscation nécessite des configurations .ovpn spécifiques et les versions OpenVPN corrigées par XOR disponibles dans le micrologiciel DD-WRT mega. Sur DD-WRT, attendez-vous à des vitesses plus basses que votre connexion de base car OpenVPN ajoute une surcharge sur le matériel du routeur grand public. NordVPN ne supporte pas actuellement WireGuard de manière native sur DD-WRT, bien que NordLynx (leur implémentation WireGuard) fonctionne sur les installations basées sur des applications.
Le guide DD-WRT de NordVPN couvre l’ensemble du processus : télécharger le fichier .ovpn correct, coller le certificat CA et la clé TLS dans les champs DD-WRT, et définir le chiffrement sur AES-256-CBC. Leur guide inclut également les commandes de kill switch iptables spécifiques à leur configuration de serveur.
Idéal pour : Les utilisateurs qui souhaitent un grand réseau de serveurs (6 300+ serveurs dans 111 pays) avec des configurations OpenVPN fiables pour DD-WRT.
ExpressVPN fournit la documentation DD-WRT la plus détaillée
ExpressVPN offre l’un des guides de configuration DD-WRT les plus détaillés de l’industrie, complet avec des captures d’écran de chaque champ du panneau d’administration DD-WRT. Ils fournissent des fichiers .ovpn organisés par emplacement de serveur et protocole (UDP vs TCP).
Le protocole Lightway d’ExpressVPN est plus rapide qu’OpenVPN mais nécessite une configuration manuelle sur DD-WRT et peut ne pas fonctionner sur toutes les versions. Restez avec OpenVPN pour une fiabilité maximale.
Un avantage de la documentation DD-WRT d’ExpressVPN : elle couvre les étapes de dépannage pour les problèmes courants comme les échecs de la poignée de main TLS et les erreurs d’inadéquation MTU. Ce sont des problèmes fréquents lors de la configuration du VPN DD-WRT que les guides d’autres fournisseurs ne couvrent pas.
Idéal pour : Les utilisateurs qui souhaitent une documentation DD-WRT étape par étape et des vitesses cohérentes entre les emplacements de serveur.
Private Internet Access supporte WireGuard sur DD-WRT
PIA se distingue pour les utilisateurs DD-WRT car il supporte WireGuard sur les versions DD-WRT r47525 et plus récentes. WireGuard est nettement plus rapide qu’OpenVPN sur le matériel routeur car il consomme moins de CPU. PIA permet également une personnalisation approfondie des niveaux de chiffrement, vous permettant de sacrifier une certaine sécurité pour la vitesse sur les routeurs moins puissants.
Le prix de PIA est parmi les plus bas pour les fournisseurs compatibles DD-WRT, généralement autour de $2.03/mois sur les plans multi-annuels. Leur wiki DD-WRT inclut des fichiers .ovpn, les détails des certificats et des modèles de règles de pare-feu pour la configuration du kill switch. PIA documente également comment configurer le tunneling fractionné via le routage basé sur les stratégies de DD-WRT, en spécifiant quelles adresses IP LAN doivent contourner le tunnel.
Idéal pour : Les utilisateurs conscients du budget avec les versions DD-WRT plus récentes qui souhaitent le support WireGuard sur leur routeur.
Surfshark fonctionne sur DD-WRT mais manque de support WireGuard pour le routeur
Surfshark fournit un tutoriel DD-WRT et des fichiers de configuration .ovpn pour OpenVPN. Il supporte les connexions simultanées illimitées, ce qui est moins pertinent au niveau du routeur (puisque le routeur lui-même compte comme une connexion) mais utile si vous installez également le VPN sur des appareils individuels en dehors de votre réseau domestique.
Les vitesses sur DD-WRT sont limitées par la surcharge OpenVPN, car Surfshark ne supporte pas WireGuard sur DD-WRT. Pour les utilisateurs avec des routeurs alimentés par des processeurs basés sur ARM (comme le Netgear R7000), OpenVPN est généralement utilisable pour la diffusion en HD. Cependant, la diffusion en 4K sur le tunnel VPN peut s’interrompre avec les routeurs basés sur MIPS.
Idéal pour : Les ménages qui ont besoin de connexions d’appareils illimitées sur le routeur DD-WRT et les applications mobiles/ordinateur portable.
Mullvad maximise la confidentialité avec WireGuard sur DD-WRT
Mullvad adopte une approche maximaliste en matière de confidentialité. Il accepte les paiements anonymes (y compris l’argent par la poste), ne nécessite pas de courrier électronique pour s’inscrire et fournit des fichiers de configuration WireGuard et OpenVPN bruts qui fonctionnent sur DD-WRT sans modification.
Mullvad supporte WireGuard sur les versions DD-WRT r47525+, ce qui améliore considérablement les vitesses sur le matériel routeur. Cela en fait l’une des meilleures options pour DD-WRT. Le compromis : Mullvad a un réseau de serveurs plus petit (550+ serveurs dans 50+ pays) par rapport à NordVPN ou ExpressVPN.
Les configurations WireGuard de Mullvad sont particulièrement propres pour DD-WRT. Vous collez la clé privée, l’adresse du point final et les IP autorisées directement dans les champs du client WireGuard DD-WRT. Aucune gestion de certificat requise, ce qui économise l’espace NVRAM.
Idéal pour : Les utilisateurs soucieux de la confidentialité qui souhaitent WireGuard sur DD-WRT et une collecte minimale de données de la part de leur fournisseur VPN.
Comment configurer un VPN sur DD-WRT : étapes clés
Voici un aperçu condensé du processus de configuration dans le panneau d’administration DD-WRT. Le guide DD-WRT de votre fournisseur VPN contiendra les détails spécifiques au serveur.
- Flashez le firmware DD-WRT. Téléchargez la build correcte pour votre modèle de routeur dans la base de données des routeurs DD-WRT. Suivez les instructions de flashage exactement. Une mauvaise build peut rendre votre routeur inutilisable.
- Accédez au panneau d’administration DD-WRT. Ouvrez un navigateur et accédez à
192.168.1.1(par défaut). Connectez-vous avec vos identifiants d’administrateur. - Accédez à Services → VPN. Activez le client OpenVPN. Vous verrez des champs pour IP/Nom du serveur, Port, Appareil tunnel (TUN), Protocole tunnel (UDP) et Chiffre de chiffrement.
- Collez la configuration de votre fournisseur. Copiez le contenu du fichier .ovpn de votre fournisseur dans le champ « Configuration supplémentaire ». Collez le certificat CA, la clé d’authentification TLS et le certificat client dans leurs champs respectifs.
- Définissez le DNS manuellement. Accédez à Configuration → Configuration de base et remplacez les serveurs DNS de votre FAI par les adresses DNS de votre fournisseur VPN (ou utilisez un DNS respectueux de la vie privée comme 9.9.9.9).
- Ajoutez un kill switch (facultatif mais recommandé). Sous Administration → Commandes, collez les règles iptables qui bloquent le trafic WAN si le tunnel VPN s’arrête. Enregistrez comme script de démarrage.
- Appliquez les paramètres et redémarrez. Cliquez sur « Appliquer les paramètres », puis redémarrez le routeur. Vérifiez l’état du VPN sous Statut → OpenVPN pour confirmer que le tunnel est actif.
Performance VPN DD-WRT : à quoi s’attendre
Un VPN au niveau du routeur est toujours plus lent qu’exécuter une application VPN sur un ordinateur portable ou un téléphone moderne. Le goulot d’étranglement est le processeur de votre routeur, qui gère tout le chiffrement et le déchiffrement pour tous les appareils du réseau.
Ce qui détermine la vitesse du VPN routeur : La vitesse d’horloge du processeur et l’architecture sont les éléments les plus importants. Un processeur ARM 1 GHz ou plus rapide comme le Netgear R7000 ou le Linksys WRT3200ACM fonctionne beaucoup mieux qu’un routeur MIPS 720 MHz comme le TP-Link Archer C7, qui ne prend pas non plus en charge WireGuard. Pour des vitesses élevées dans le tunnel, utilisez un routeur haut de gamme basé sur ARM avec support WireGuard ou un dispositif passerelle VPN dédié.
| Méthode de configuration | Difficulté | Meilleur protocole | Couverture |
|---|---|---|---|
| Routeur DD-WRT avec VPN configuré | Avancé | OpenVPN ou WireGuard | Tous les appareils du réseau |
| Application VPN sur appareil individuel | Facile | WireGuard / IKEv2 | Un appareil à la fois |
| PC/Mac partageant la connexion VPN | Moyen | N'importe quel protocole | Appareils connectés via hotspot/Ethernet |
Dépannage des problèmes VPN DD-WRT courants
Même avec une configuration correcte, les configurations VPN DD-WRT peuvent rencontrer des problèmes spécifiques. Voici les problèmes les plus fréquents et leurs solutions :
Échec de la négociation TLS. Cela signifie généralement que le certificat CA ou la clé d’authentification TLS ont été collés de manière incorrecte. Re-copiez l’intégralité du bloc de certificat, y compris les lignes -----BEGIN CERTIFICATE----- et -----END CERTIFICATE-----. Confirmez également que l’horloge de votre routeur est réglée correctement sous Configuration → Configuration de base, car les certificats TLS expirés ou futurs échoueront.
Le VPN se connecte mais aucun trafic Internet ne circule. Vérifiez que l’option « Rediriger la passerelle par défaut » est activée dans les paramètres du client OpenVPN DD-WRT. Vérifiez également que le pare-feu ne bloque pas le trafic sur l’interface tun0. Ajoutez iptables -I FORWARD -i tun0 -j ACCEPT sous Administration → Commandes si nécessaire.
Vitesses lentes après la connexion VPN. Réduisez le chiffre de chiffrement de AES-256-CBC à AES-128-CBC pour un gain de vitesse sur les processeurs plus faibles. Mieux encore, passez à WireGuard si votre build le prend en charge. Vérifiez également que l’accélération NAT matérielle est désactivée, car elle entre en conflit avec les tunnels VPN sur certaines builds DD-WRT.
Le routeur plante ou redémarre après l’activation du VPN. Cela indique souvent une mémoire NVRAM ou RAM insuffisante. Vérifiez la mémoire disponible sous Statut → Mémoire. Les routeurs avec moins de 128 Mo de RAM peuvent avoir du mal à maintenir des tunnels OpenVPN stables, en particulier avec plusieurs appareils connectés.
Recommandations finales pour les utilisateurs VPN DD-WRT
Choisir un VPN pour DD-WRT revient à trois facteurs : le fournisseur publie-t-il un guide de configuration spécifique à DD-WRT, prend-il en charge votre protocole préféré sur les compilations DD-WRT, et votre matériel de routeur dispose-t-il d’une puissance de traitement suffisante pour gérer le chiffrement sans paralyser vos vitesses ?
Pour la plupart des utilisateurs, NordVPN offre la meilleure combinaison de couverture de serveur, de documentation DD-WRT et de fonctionnalités de confidentialité. Si vous voulez WireGuard sur DD-WRT pour de meilleures vitesses, Private Internet Access ou Mullvad sont les options les plus fortes sur les compilations r47525+. ExpressVPN reste un choix de premier choix pour les utilisateurs qui apprécient les guides de configuration détaillés et riches en captures d’écran.
Avant de commencer, confirmez que votre modèle de routeur figure dans la base de données de routeurs DD-WRT, vérifiez votre capacité NVRAM et téléchargez le numéro de compilation correct. Si vous hésitiez toujours entre les options de firmware ou les marques de routeur, notre guide VPN pour routeur général couvre le paysage plus large. Nos pages sur les VPN des routeurs Asus et les VPN des routeurs Linksys adressent ces écosystèmes matériels spécifiques.
Ressources pour cette page
Graphiques et images de référence issus de nos recherches, libres de consultation et de partage.
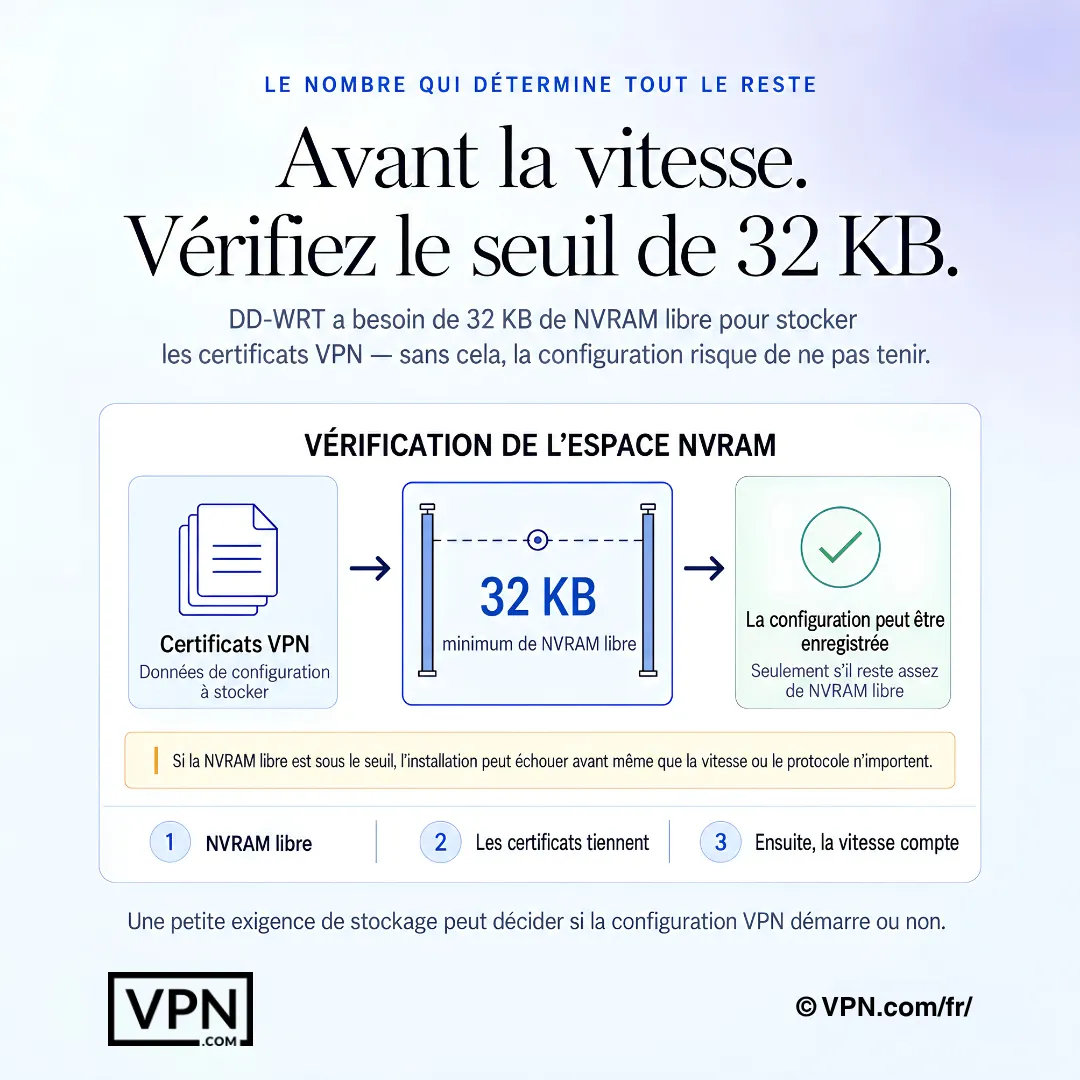
Sur DD-WRT, la NVRAM libre peut déterminer si la configuration VPN tient en mémoire avant que la vitesse n'ait de l'importance.
Questions fréquemment posées
Qu’est-ce qui distingue DD-WRT du firmware standard des routeurs pour l’utilisation du VPN ?
DD-WRT est un firmware libre et open-source supportant plus de 200 modèles de routeurs qui accède à un client OpenVPN ou WireGuard directement dans l’interface web du routeur, quelque chose qu’un firmware verrouillé standard ne permettra pas. Vous configurez le tunnel une fois sous Services → VPN, et chaque appareil connecté, téléphone, ordinateur portable, téléviseur intelligent ou console de jeux, hérite automatiquement du chiffrement sans installations d’applications par appareil.
Quelle version de compilation DD-WRT ai-je besoin pour exécuter WireGuard au lieu d’OpenVPN ?
Vous avez besoin de la compilation r47525 ou plus récente pour le support du module noyau WireGuard ; les compilations plus anciennes ne fonctionnent qu’avec OpenVPN. Private Internet Access et Mullvad prennent tous deux en charge WireGuard sur ces compilations plus récentes, tandis que NordVPN, ExpressVPN et Surfshark s’appuient actuellement uniquement sur OpenVPN pour DD-WRT, consultez donc la compilation exacte de votre routeur dans la base de données DD-WRT avant de faire un flash.
Combien de NVRAM mon routeur doit-il avoir pour stocker une configuration VPN sur DD-WRT ?
DD-WRT nécessite un minimum de 32 KB de NVRAM pour stocker les certificats OpenVPN, les clés et les chaînes de configuration ; 64 KB permet plusieurs profils VPN à la fois. Exécutez nvram show | grep size sous Administration → Commandes pour vérifier l’utilisation actuelle, et arrêtez-vous si la NVRAM libre tombe en dessous de 5 KB après avoir collé les configurations, car cela peut déstabiliser le routeur.
Comment installer réellement un VPN sur mon routeur DD-WRT ?
Flashez la compilation DD-WRT correcte pour votre modèle, connectez-vous au panneau d’administration à 192.168.1.1, puis activez le client OpenVPN sous Services → VPN et collez le fichier .ovpn de votre fournisseur, le certificat CA et la clé TLS. Définissez le DNS manuellement sous Configuration → Configuration de base, ajoutez un script de kill switch iptables, puis appliquez les paramètres et redémarrez pour confirmer le tunnel sous État → OpenVPN.
DD-WRT est-il livré avec un kill switch intégré ?
Non, DD-WRT n’a pas de basculement de kill switch de l’interface utilisateur. Vous devez ajouter des commandes iptables personnalisées sous Administration → Commandes pour bloquer tout le trafic WAN si le tunnel s’interrompt, enregistrées comme un script de démarrage. NordVPN, ExpressVPN et Surfshark publient tous les guides DD-WRT qui incluent les règles iptables spécifiques pour leurs configurations de serveur.
Quel VPN convient le mieux à DD-WRT pour la vitesse ?
Mullvad et PIA supportent WireGuard sur les builds DD-WRT r47525+, ce qui maintient la surcharge CPU du routeur plus faible qu’avec OpenVPN. NordVPN et Surfshark sont limités à OpenVPN sur le firmware DD-WRT, donc attendez-vous à un débit plus lent avec eux sur le même routeur.
Combien d’appareils une configuration VPN DD-WRT couvre-t-elle réellement ?
Chaque appareil de votre réseau domestique est protégé automatiquement une fois que le VPN est configuré au routeur, car le routeur lui-même compte comme une seule connexion indépendamment de la limite d’appareils du fournisseur. NordVPN plafonne généralement les comptes à 10 appareils et ExpressVPN à 10-14 selon le plan, mais ces plafonds ne s’appliquent pas ici ; le plan illimité d’appareils de Surfshark aide toujours si vous exécutez aussi son application ailleurs.
DD-WRT empêchera-t-il automatiquement les fuites DNS une fois qu’un VPN est connecté ?
Non, DD-WRT utilise par défaut les serveurs DNS de votre ISP à moins que vous ne les remplaciez manuellement sous Configuration → Configuration de base. Remplacez-les par le DNS de votre fournisseur, NordVPN utilise 103.86.96.100 et 103.86.99.100, ou un résolveur comme Quad9 (9.9.9.9), et ajoutez no-resolv sous Options DNSMasq supplémentaires pour arrêter les requêtes de secours de l’ISP.
Quel VPN est l’option la moins chère pour une configuration de routeur DD-WRT ?
Private Internet Access l’emporte sur le reste à $2.03/mois, avec le support WireGuard inclus. Surfshark commence à $2.49/mois sur son plan à plus long terme, mais manque du support WireGuard natif sur DD-WRT. NordVPN commence à $3.49/mois et ExpressVPN à $2.99/mois, les deux sur leurs termes les plus longs.
Que se passe-t-il si un VPN ne fonctionne pas bien une fois configuré sur mon routeur DD-WRT ?
NordVPN, ExpressVPN et Surfshark soutiennent chacun leurs plans avec une garantie de remboursement de 30 jours, vous pouvez donc tester les performances au niveau du routeur sur votre matériel spécifique avant de vous engager. Si la surcharge OpenVPN étrangle vos vitesses ou que votre compilation manque du support WireGuard, demandez un remboursement dans la fenêtre plutôt que de rester bloqué dans un plan qui sous-performe sur votre configuration.
Pourquoi mon tunnel DD-WRT VPN se connecte mais aucun trafic Internet ne passe ?
Cela signifie généralement que “Rediriger la passerelle par défaut” n’est pas activée dans les paramètres du client OpenVPN, ou que le pare-feu bloque l’interface tun0. Activez l’option de redirection et, si nécessaire, ajoutez iptables -I FORWARD -i tun0 -j ACCEPT sous Administration → Commandes. Confirmez aussi que l’horloge de votre routeur est précise, car les certificats TLS expirés causent des défaillances de connexion similaires.
Pourquoi mon routeur s’arrête ou redémarre après que j’active le VPN sur DD-WRT ?
Cela pointe généralement vers une NVRAM ou une RAM insuffisantes plutôt qu’une mauvaise configuration. Vérifiez la mémoire libre sous État → Mémoire ; les routeurs avec moins de 128 MB de RAM ont souvent du mal à maintenir des tunnels OpenVPN stables, en particulier avec plusieurs appareils connectés simultanément. Le passage à WireGuard sur une compilation r47525+ réduit la charge CPU et peut résoudre les arrêts intermittents.
Mon routeur DD-WRT semble trop lent avec le VPN activé, par où commencer ?
Les routeurs avec une vitesse d’horloge CPU inférieure à 800 MHz voient un ralentissement notable lors de l’exécution du chiffrement OpenVPN. Essayez de réduire le cipher d’AES-256-CBC à AES-128-CBC pour un gain de vitesse, désactivez l’accélération NAT matériel si activée, ou passez à WireGuard si votre compilation prend en charge r47525+. Le matériel comme le Netgear R7000 ou Linksys WRT3200ACM gère le chiffrement VPN notablement mieux que les routeurs basés sur MIPS plus anciens.