Miglior VPN per FreeBSD: configurazione OpenVPN e WireGuard
Trova la migliore VPN per FreeBSD con supporto nativo OpenVPN e WireGuard. Ottieni guide di configurazione, compatibilità con pf e file di configurazione specifici per FreeBSD.
 Michael Gargiulo
 NordVPN8,900+ server
NordVPN's privacy and security record is strong on process and mixed on proof
94 su 100, calcolato da due componenti ponderate
Analizzato il 3 ott 2026Affermazioni verificate: 31Gruppi di origine separati: 23Punteggi aggiornati 4 ott 2026
Raccogliamo prove di terze parti e le valutiamo in modo editoriale. VPN.com non gestisce un laboratorio di test.
 ExpressVPN3,000+ server
85 su 100, calcolato da due componenti ponderate
Analizzato il 3 ott 2026Affermazioni verificate: 27Gruppi di origine separati: 27Punteggi aggiornati 4 ott 2026
Raccogliamo prove di terze parti e le valutiamo in modo editoriale. VPN.com non gestisce un laboratorio di test.
 Mullvad VPN700+ server
86 su 100, calcolato da due componenti ponderate
Analizzato il 3 ott 2026Affermazioni verificate: 29Gruppi di origine separati: 12Punteggi aggiornati 4 ott 2026
Raccogliamo prove di terze parti e le valutiamo in modo editoriale. VPN.com non gestisce un laboratorio di test.
Conclusione: FreeBSD manca di app VPN native con GUI dalla maggior parte dei provider. Tuttavia, OpenVPN e WireGuard funzionano bene sulla piattaforma. Hai bisogno di un provider che offra file di configurazione specifici per FreeBSD, guide di configurazione e compatibilità con strumenti come
pfe jail di FreeBSD.
Perché gli utenti FreeBSD hanno bisogno di una soluzione VPN dedicata
FreeBSD non è Linux. Sebbene entrambi siano sistemi simili a Unix, FreeBSD utilizza un kernel diverso, uno stack di rete diverso e una gestione dei pacchetti diversa. Questa distinzione è importante quando si sceglie una VPN.
FreeBSD alimenta circa il 5% del mercato globale dei server. Domina le piattaforme di appliance di rete come pfSense, OPNsense e TrueNAS. Netflix esegue la sua CDN Open Connect su FreeBSD. WhatsApp ha costruito la sua infrastruttura di messaggistica su FreeBSD. Non sono implementazioni amatoriali.
Gli utenti FreeBSD si dividono in tre categorie principali:
- Amministratori di sistema che eseguono jail FreeBSD e hanno bisogno di tunnel crittografati tra ambienti isolati
- Ingegneri di rete che costruiscono appliance firewall con
pf(Packet Filter) che richiedono integrazione VPN a livello OS - Sviluppatori attenti alla privacy che hanno scelto FreeBSD per il suo modello di sicurezza (sandbox Capsicum, crittografia GELI, framework MAC)
Ogni gruppo ha bisogno di provider VPN che comprendono l’architettura unica di FreeBSD. Le istruzioni generiche “funziona su Linux” raramente si trasferiscono facilmente. FreeBSD utilizza rc.conf per la gestione dei servizi, /usr/local/etc/ per i percorsi di configurazione e pkg o ports per l’installazione dei pacchetti. Un provider VPN che ignora queste differenze crea ore di troubleshooting.
Come funzionano i protocolli VPN su FreeBSD
FreeBSD supporta due protocolli VPN primari: OpenVPN e WireGuard. Ognuno si integra diversamente con il sistema operativo.
OpenVPN su FreeBSD
OpenVPN è in esecuzione su FreeBSD da oltre 15 anni. Installalo con un singolo comando:
pkg install openvpnOpenVPN utilizza il driver del dispositivo tun, che FreeBSD include nel suo sistema di base. I file di configurazione si trovano in /usr/local/etc/openvpn/. Gestisci il servizio tramite rc.conf:
# Aggiungi a /etc/rc.conf
openvpn_enable="YES"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
OpenVPN fornisce una crittografia affidabile con AES-256-GCM. Il compromesso: OpenVPN viene eseguito in userspace, aggiungendo overhead della CPU rispetto ai protocolli a livello di kernel.
WireGuard su FreeBSD
WireGuard è arrivato nel kernel di FreeBSD con la versione 13.1. Le versioni precedenti richiedono il pacchetto wireguard-kmod:
pkg install wireguard-kmod wireguard-toolsSu FreeBSD 14.0+, WireGuard viene fornito come modulo kernel nativo. Caricalo con:
kldload if_wgWireGuard viene eseguito nel kernel su FreeBSD, il che mantiene l’overhead inferiore rispetto a OpenVPN in userspace. La codebase è di circa 4.000 righe rispetto alle 100.000+ di OpenVPN, rendendo gli audit più veloci e la superficie di attacco più piccola.
Confronto dei protocolli su FreeBSD:
| Funzionalità | OpenVPN | WireGuard |
|---|---|---|
| Supporto del kernel FreeBSD | Solo userspace | Nativo (13.1+) |
| Comando di installazione | pkg install openvpn | pkg install wireguard-tools |
| Complessità della configurazione | Moderata (10+ opzioni) | Semplice (5-6 opzioni) |
Integrazione firewall (pf) | Regole manuali richieste | Creazione automatica dell’interfaccia |
| Compatibilità jail | Supporto completo | Supporto completo (14.0+) |
I 5 migliori VPN che funzionano su FreeBSD
Non tutti i provider VPN supportano FreeBSD. La maggior parte realizza app esclusivamente per Windows, macOS e distribuzioni Linux mainstream. I cinque provider riportati di seguito offrono compatibilità documentata con FreeBSD e file di configurazione.
Matrice di confronto VPN
| Provider | Protocolli su FreeBSD | Documentazione ufficiale FreeBSD | Numero di server | A partire da (al mese) | GUI disponibile |
|---|---|---|---|---|---|
| Mullvad | WireGuard, OpenVPN | Sì | 700+ (43 paesi) | €5.00/mese (nessun livello di sconto) | No (solo CLI) |
| OVPN | WireGuard, OpenVPN | Sì | 100+ (12 paesi) | Vedi il sito OVPN | No (solo CLI) |
| Perfect Privacy | OpenVPN | Sì | 55+ (23 paesi) | Vedi il sito Perfect Privacy | No (solo CLI) |
| IPredator | OpenVPN | Sì | 15+ (3 paesi) | Vedi il sito IPredator | No (solo CLI) |
| NordVPN | OpenVPN | Parziale (guide della community) | 6.400+ (111 paesi) | $3.49/mese | No (solo CLI) |
Conclusione chiave: nessun provider offre un client GUI per FreeBSD. Ogni setup richiede comandi da terminale. Se preferisci strumenti grafici, considera l’esecuzione di una VPN su un appliance pfSense o OPNsense.
Mullvad: il migliore complessivamente per la privacy su FreeBSD
Mullvad opera dalla Svezia e accetta pagamenti anonimi, incluso denaro contante spedito per posta. Il servizio non richiede indirizzo email, nome o informazioni personali per l’iscrizione. Riceverai un numero di account a 16 cifre.
Mullvad pubblica guide ufficiali di configurazione WireGuard per FreeBSD. Il loro processo di setup richiede circa 10 minuti:
# Installa gli strumenti WireGuard
pkg install wireguard-tools

# Crea la directory di configurazione
mkdir -p /usr/local/etc/wireguard

# Genera le chiavi
wg genkey | tee /usr/local/etc/wireguard/privatekey | wg pubkey > /usr/local/etc/wireguard/publickey

# Scarica la configurazione Mullvad dalla pagina dell'account
# Posizionala in /usr/local/etc/wireguard/wg0.conf

# Attiva l'interfaccia
wg-quick up wg0
Mullvad applica una tariffa fissa di €5.00/mese senza sconti per termini più lunghi. Questa semplicità attrae gli utenti FreeBSD che preferiscono prezzi trasparenti senza tattiche di upsell.
Punti di forza:
- Documentazione ufficiale di WireGuard per FreeBSD
- Creazione di account anonimo (nessuna email richiesta)
- Prezzo fisso senza contratti vincolanti
- 700+ server in 43 paesi
- Infrastruttura server solo in RAM
Punti deboli:
- Nessun multi-hop senza configurazione manuale
- Rete di server più piccola di NordVPN o ExpressVPN
- Nessuno sconto a lungo termine
OVPN: supporto nativo di WireGuard su FreeBSD
OVPN, anch’esso basato in Svezia, gestisce server diskless che non memorizzano nulla su disco. Questo provider elenca esplicitamente FreeBSD tra le piattaforme supportate e fornisce file di configurazione sia per OpenVPN che per WireGuard.
Passaggi di installazione per OVPN WireGuard su FreeBSD:
# Installa i pacchetti richiesti
pkg install wireguard-tools

# Scarica la configurazione OVPN WireGuard dal dashboard
# Salva in /usr/local/etc/wireguard/wg0.conf

# Abilita all'avvio tramite rc.conf
sysrc wireguard_interfaces="wg0"
sysrc wireguard_enable="YES"

# Avvia la connessione
service wireguard start
OVPN ha un prezzo superiore ai provider mainstream, il che riflette la sua infrastruttura più piccola e focalizzata sulla privacy. Consulta il sito OVPN per i piani attuali.
Punti di forza:
- File di configurazione WireGuard forniti per FreeBSD
- Server diskless (nessun dato tocca il disco rigido)
- OpenVPN e WireGuard supportati con configurazioni FreeBSD
- Provato in tribunale: OVPN ha vinto una causa nel 2020 provando di non avere dati utente da consegnare
Punti deboli:
- Solo 100+ server in 12 paesi
- Prezzo mensile più alto di Mullvad
- Azienda più piccola con meno personale di supporto
Perfect Privacy: migliore sicurezza Multi-Hop per server FreeBSD
Perfect Privacy opera da Panama e si specializza in funzioni di sicurezza avanzate. Le loro catene VPN multi-hop instradano il traffico attraverso 2-4 server contemporaneamente.
Gli utenti FreeBSD configurano Perfect Privacy tramite OpenVPN. Il supporto WireGuard non è ancora disponibile.
# Installa OpenVPN
pkg install openvpn

# Scarica le configurazioni FreeBSD di Perfect Privacy
# Estrai in /usr/local/etc/openvpn/

# Configura l'avvio automatico
sysrc openvpn_enable="YES"
sysrc openvpn_configfile="/usr/local/etc/openvpn/pp-server.ovpn"

# Avvia il servizio
service openvpn start
Il multi-hop riduce significativamente la velocità. Per gli amministratori di server FreeBSD che proteggono infrastrutture sensibili, il compromesso ha spesso senso.
Perfect Privacy ha un prezzo superiore alla maggior parte dei provider mainstream e applica sconti sui piani annuali. Offre anche una garanzia di rimborso di 7 giorni.
Punti di forza:
- Catene VPN multi-hop (fino a 4 server)
- Documentazione dettagliata di setup per FreeBSD
- NeuroRouting (selezione server basata su IA)
- Nessun limite di traffico o cap di larghezza di banda
- Port forwarding disponibile
Punti deboli:
- Nessun supporto WireGuard ancora
- Prezzo più alto della maggior parte dei concorrenti
- Il multi-hop introduce una latenza notevole
- 55 server in 23 paesi (rete più piccola di questo elenco)
IPredator: setup più semplice per principianti FreeBSD
IPredator è stato lanciato nel 2009, fondato da individui collegati a The Pirate Bay. Il servizio si concentra su semplicità e privacy soprattutto.
Il setup di IPredator su FreeBSD richiede circa 10 minuti con solo OpenVPN:
# Installa OpenVPN
pkg install openvpn

# Scarica i file di configurazione IPredator
fetch https://www.ipredator.se/static/downloads/ipredator-openvpn.conf

# Sposta la configurazione
mv ipredator-openvpn.conf /usr/local/etc/openvpn/

# Avvia la connessione
openvpn --config /usr/local/etc/openvpn/ipredator-openvpn.conf
IPredator pubblica i suoi piani sul suo sito. I server sono limitati a Svezia, Lettonia e Romania (15+ totali).
Punti di forza:
- Processo di setup FreeBSD più semplice
- Impegno forte per la privacy (giurisdizione svedese)
- Accetta Bitcoin per pagamenti anonimi
- Prezzi trasparenti
Punti deboli:
- Solo 15 server in 3 paesi
- Nessun supporto WireGuard
- Nessun kill switch o funzioni avanzate
- Solo OpenVPN, quindi nessuna efficienza al livello di WireGuard
NordVPN: rete di server più grande con supporto FreeBSD della community
NordVPN non supporta ufficialmente FreeBSD, ma i suoi file di configurazione OpenVPN funzionano sulla piattaforma. La community di FreeBSD mantiene guide di setup che coprono il processo.
# Installa OpenVPN
pkg install openvpn

# Scarica le configurazioni OpenVPN di NordVPN
fetch https://downloads.nordcdn.com/configs/archives/servers/ovpn.zip

# Estrai e seleziona una configurazione server
unzip ovpn.zip -d /usr/local/etc/openvpn/

# Crea il file auth
echo "your_username" > /usr/local/etc/openvpn/auth.txt
echo "your_password" >> /usr/local/etc/openvpn/auth.txt

# Avvia la connessione
openvpn --config /usr/local/etc/openvpn/ovpn_udp/us1234.nordvpn.com.udp.ovpn --auth-user-pass /usr/local/etc/openvpn/auth.txt
NordVPN parte da $3.49/mese nel suo piano a più lungo termine. Con 6.400+ server in 111 paesi, offre la copertura geografica più ampia.
Punti di forza:
- 6.400+ server in 111 paesi
- Tariffa mensile bassa nel piano a più lungo termine
- Server offuscati per reti con restrizioni
- Server specializzati (Double VPN, Onion over VPN)
Punti deboli:
- Nessun supporto ufficiale di FreeBSD (solo guide della community)
- Nessun WireGuard su FreeBSD (NordLynx è solo Linux/Windows/Mac)
- Kill switch non disponibile senza la loro app nativa
- Il setup richiede più passaggi manuali rispetto ai provider con guide ufficiali FreeBSD
Problemi di configurazione OpenVPN su FreeBSD e correzioni
FreeBSD gestisce OpenVPN diversamente da Linux. Questi sono i problemi più comuni e le loro soluzioni.
Dispositivo TUN non trovato
FreeBSD potrebbe non caricare il driver del dispositivo tun automaticamente. Correggi questo aggiungendolo al boot:
# Aggiungi a /boot/loader.conf
if_tun_load="YES"

# Carica immediatamente senza reboot
kldload if_tun
Perdite DNS attraverso resolv.conf
OpenVPN su FreeBSD non aggiorna /etc/resolv.conf automaticamente come fa su Linux. Crea uno script di aggiornamento:
#!/bin/sh
# /usr/local/etc/openvpn/update-resolv.sh
case "$script_type" in
  up)
    cp /etc/resolv.conf /etc/resolv.conf.bak
    echo "nameserver $foreign_option_1" > /etc/resolv.conf
    ;;
  down)
    mv /etc/resolv.conf.bak /etc/resolv.conf
    ;;
esac
Aggiungi al tuo config OpenVPN:
script-security 2
up /usr/local/etc/openvpn/update-resolv.sh
down /usr/local/etc/openvpn/update-resolv.sh
Conflitti firewall con pf
Il firewall pf di FreeBSD può bloccare il traffico VPN. Aggiungi queste regole a /etc/pf.conf:
# Consenti traffico OpenVPN
pass out on egress proto udp to any port 1194
pass on tun0 all

# Opzionale: Blocca tutto il traffico non-VPN (kill switch)
block drop out on egress proto {tcp udp} from any to any
pass out on egress proto udp to <vpn_server_ip> port 1194
pass on tun0 all
pass out on egress proto udp to any port 53
Ricarica il firewall:
pfctl -f /etc/pf.confServizio OpenVPN non si avvia al boot
La sintassi rc.conf è importante. Usa i nomi esatti delle variabili:
openvpn_enable="YES"
openvpn_if="tun"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
openvpn_dir="/usr/local/etc/openvpn"
WireGuard su FreeBSD: Configurazione del modulo kernel e troubleshooting
L’integrazione WireGuard varia in base alla versione FreeBSD. Questa sezione copre sia le installazioni native che dei moduli di terze parti.
FreeBSD 13.x: Installazione del modulo kernel
FreeBSD 13.0 e 13.1 richiedono il modulo kernel esterno:
pkg install wireguard-kmod wireguard-tools

# Carica il modulo
kldload if_wg

# Rendilo persistente
echo 'if_wg_load="YES"' >> /boot/loader.conf
FreeBSD 14.x: Supporto kernel nativo
FreeBSD 14.0+ include WireGuard nel kernel base. Hai bisogno solo degli strumenti:
pkg install wireguard-toolsWireGuard non riesce a creare l’interfaccia
Se wg-quick up wg0 restituisce “RTNETLINK answers: Operation not supported,” il modulo kernel non è caricato:
# Verifica se il modulo è caricato
kldstat | grep wg

# Caricalo manualmente
kldload if_wg

# Verifica
ifconfig wg0
Esecuzione di WireGuard dentro una jail FreeBSD
FreeBSD 14.0+ supporta WireGuard dentro le jail. Aggiungi questi parametri della jail:
# In /etc/jail.conf
myjail {
    allow.raw_sockets;
    vnet;
    vnet.interface = "wg0";
}
Crea l’interfaccia WireGuard dentro la jail:
jexec myjail wg-quick up wg0Problemi MTU causando perdita di pacchetti
L’MTU predefinito di WireGuard di 1420 può causare problemi su alcune reti. Abbassalo:
# In wg0.conf
[Interface]
MTU = 1380
Best practice di sicurezza per VPN su FreeBSD
FreeBSD offre funzionalità di sicurezza che completano la crittografia VPN. Combinale per una protezione stratificata.
Integra VPN con il firewall pf: Crea regole che bloccano tutto il traffico fuori dal tunnel VPN. Questo funge da kill switch a livello di rete senza fare affidamento sul software del provider VPN.
Usa crittografia GELI per configurazioni VPN: Crittografa la directory contenente le tue credenziali VPN e i file di configurazione:
geli init /dev/ada0p5
geli attach /dev/ada0p5
newfs /dev/ada0p5.eli
mount /dev/ada0p5.eli /usr/local/etc/openvpn
Esegui VPN dentro sandbox Capsicum: Il framework Capsicum di FreeBSD limita cosa può accedere il processo VPN, riducendo il danno se il client VPN viene compromesso.
Monitora la salute della connessione VPN: Aggiungi un lavoro cron che verifica lo stato del tunnel ogni 5 minuti e riavvia la connessione se cade:
*/5 * * * * /usr/local/bin/check-vpn.shVerdetto finale
Gli utenti di FreeBSD hanno meno opzioni VPN rispetto agli utenti di Linux o Windows. I cinque provider esaminati qui servono esigenze diverse.
Scegli Mullvad se desideri una forte privacy con account anonimi e solid prestazioni WireGuard a un costo fisso di €5.00/mese. Scegli OVPN se desideri file di configurazione WireGuard e un design con server diskless. Scegli Perfect Privacy se hai bisogno del routing multi-hop per ambienti server ad alta sicurezza. Scegli IPredator se desideri la configurazione FreeBSD più semplice possibile. Scegli NordVPN se hai bisogno dell’accesso a 6.400+ server in 111 paesi e non ti dispiace usare guide FreeBSD gestite dalla comunità.
L’architettura di FreeBSD lo rende unico per i deployment VPN. L’integrazione del firewall pf, l’isolamento dei jail e la crittografia GELI creano layer di sicurezza che nessun altro sistema operativo consumer eguaglia. Il provider VPN giusto completa questi strumenti piuttosto che sostituirli.
Risorse per questa pagina
Grafici e immagini di riferimento dalla nostra ricerca, liberi da visualizzare e condividere.
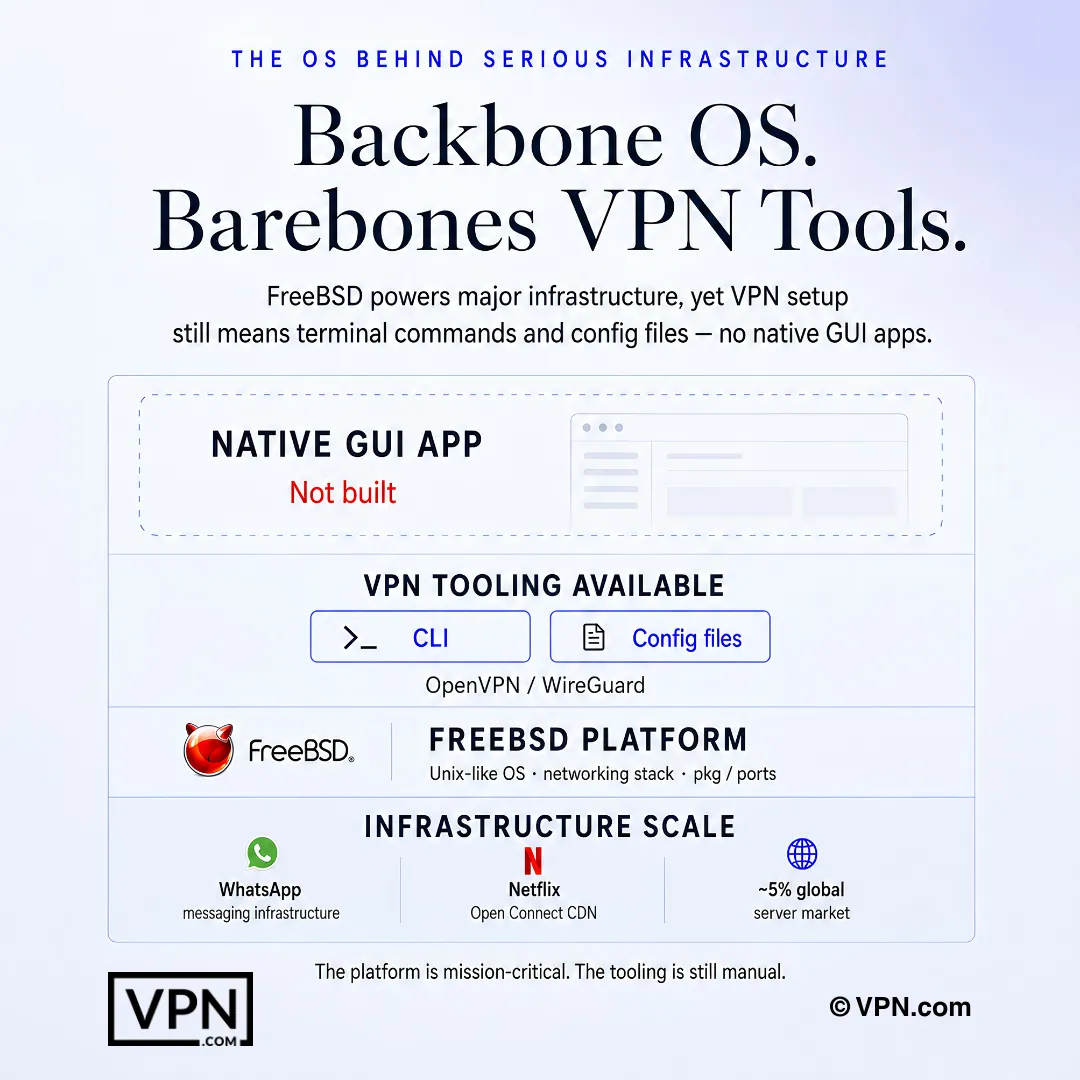
La configurazione VPN su FreeBSD richiede generalmente comandi da terminale e file di configurazione, non app GUI native.
Domande frequenti
Perché FreeBSD non ottiene un’app VPN nativa come Windows o macOS?
FreeBSD non è Linux e utilizza un kernel e uno stack di rete diversi, quindi la maggior parte dei provider salta la creazione di un client GUI dedicato per esso. Invece, installi OpenVPN o WireGuard tramite pkg install, li gestisci attraverso rc.conf e memorizzi i config in /usr/local/etc/. Ogni provider che documenta il supporto FreeBSD lo fa attraverso la configurazione del terminale piuttosto che un’app grafica.
Qual è la vera differenza tra l’esecuzione di OpenVPN e WireGuard su FreeBSD?
OpenVPN funziona interamente in userspace utilizzando il driver tun integrato di FreeBSD ed è presente sulla piattaforma da oltre 15 anni, ma la sua base di codice di ~100.000+ righe aggiunge un sovraccarico della CPU. WireGuard viene fornito come modulo kernel nativo a partire da FreeBSD 13.1 (completamente nativo in 14.0+), il che mantiene l’uso della CPU più basso, e la sua base di codice di ~4.000 righe rende gli audit indipendenti più veloci.
Come posso far funzionare WireGuard nativamente su FreeBSD 14?
Su FreeBSD 14.0+, WireGuard è integrato nel kernel di base, quindi hai solo bisogno di pkg install wireguard-tools e poi di kldload if_wg per caricare il modulo. Su FreeBSD 13.0 o 13.1, hai prima bisogno del pacchetto separato wireguard-kmod. Una volta caricato, genera le chiavi con wg genkey/wg pubkey e attiva l’interfaccia con wg-quick up wg0.
Perché OpenVPN perde richieste DNS su FreeBSD e come lo evito?
A differenza di Linux, OpenVPN su FreeBSD non riscrive automaticamente /etc/resolv.conf quando il tunnel si connette, quindi le query DNS possono evitare la connessione crittografata. Correggi con uno script up/down che esegue il backup e scambia resolv.conf alla connessione e lo ripristina alla disconnessione, quindi referenzia lo script con script-security 2 nel tuo file di configurazione OpenVPN.
Cosa causa l’errore “tun device not found” su FreeBSD?
FreeBSD a volte non carica automaticamente il driver tun su cui OpenVPN dipende, producendo questo errore al momento della connessione. Aggiungi if_tun_load="YES" a /boot/loader.conf in modo che si carichi automaticamente ad ogni avvio, oppure esegui kldload if_tun per caricarlo immediatamente senza riavviare. Questo è uno dei problemi di configurazione OpenVPN per la prima volta più comuni sulla piattaforma.
Come posso costruire un kill switch a livello di rete utilizzando il firewall pf di FreeBSD?
Piuttosto che fare affidamento su un kill switch a livello di app del provider (che nella maggior parte delle configurazioni FreeBSD manca del tutto), aggiungi regole pf.conf che bloccano tutto il traffico in uscita tranne quello instradato attraverso l’interfaccia tun0 della tua VPN e l’IP del server specifico del tuo provider sulla porta VPN. Ricarica con pfctl -f /etc/pf.conf. Questo blocca tutto il traffico se il tunnel cade, funzionando come un failsafe a livello di firewall.
Come posso eseguire WireGuard dentro una jail FreeBSD?
Il supporto della jail richiede FreeBSD 14.0 o successivo, poiché WireGuard ha bisogno della modalità di rete vnet dentro la jail. Aggiungi allow.raw_sockets, vnet e vnet.interface = "wg0" al blocco di configurazione della jail in /etc/jail.conf, quindi attiva il tunnel da fuori la jail con jexec myjail wg-quick up wg0. Le versioni precedenti di FreeBSD non supportano questa integrazione della jail.
Quali provider pubblicano documentazione ufficiale per FreeBSD rispetto a guide della comunità?
Mullvad, OVPN, Perfect Privacy e IPredator pubblicano tutti guide ufficiali di configurazione per FreeBSD con file di configurazione. NordVPN non ha supporto ufficiale per FreeBSD; i suoi file di configurazione OpenVPN funzionano sulla piattaforma, ma solo guide gestite dalla comunità illustrano il processo, che di solito richiede più tempo per la configurazione rispetto ai provider ufficialmente documentati.
Quale provider mainstream ha le migliori prestazioni per gli utenti FreeBSD che necessitano anche velocità multipiattaforma?
NordVPN si classifica al #1 di 22 nel nostro Speed Lab, aggregato da test pubblicati di terze parti, davanti a Mullvad al #7 e ExpressVPN all’#8. NordVPN manca del supporto ufficiale FreeBSD e richiede guide OpenVPN gestite dalla comunità, mentre Mullvad pubblica documentazione nativa WireGuard ufficiale per FreeBSD, rendendola la scelta più forte se la compatibilità FreeBSD conta più della classifica grezza.
Quanto costano effettivamente NordVPN, ExpressVPN e Mullvad per una configurazione FreeBSD?
NordVPN parte da $3.49/mese nel suo piano a lungo termine, ExpressVPN parte da $2.99/mese nel suo piano a lungo termine, e Mullvad applica una tariffa fissa da €5.00/mese senza sconto per periodi più lunghi. Nessuno dei tre offre un’interfaccia grafica per FreeBSD, quindi le differenze di prezzo dipendono dall’infrastruttura del server e dalla giurisdizione piuttosto che dalla facilità di configurazione.
Posso ottenere un rimborso se la configurazione FreeBSD di un provider non funziona per il mio caso d’uso?
Sì, per due dei tre. NordVPN e ExpressVPN supportano entrambi i loro piani con una garanzia di rimborso di 30 giorni, dando il tempo di testare le configurazioni WireGuard o OpenVPN sulla tua macchina FreeBSD prima di impegnarsi. Mullvad non ha una prova; è pay-as-you-go, anche se i giorni inutilizzati sulla sua flat rate mensile sono rimborsabili se annulli presto.
Quante connessioni simultanee ottengo per coprire i server FreeBSD insieme ad altri dispositivi?
Varia in base al provider. NordVPN consente 10 connessioni di dispositivo simultanee, ExpressVPN consente 10-14 a seconda del livello del piano, e Mullvad ha un limite di 5. Per gli amministratori di server FreeBSD che eseguono più jail o un appliance pfSense insieme ai dispositivi personali, i massimali di dispositivi più elevati di NordVPN o ExpressVPN lasciano più spazio prima di aver bisogno di un secondo account.
Il codebase più piccolo di WireGuard lo rende effettivamente più sicuro rispetto a OpenVPN per i deployment in jail FreeBSD?
Riduce la superficie di attacco, quantomeno. Il codebase di WireGuard, composto da circa 4.000 linee, è più facile da controllare rispetto alle oltre 100.000 linee di OpenVPN, e poiché funziona come modulo kernel nativo di FreeBSD (13.1+ con kmod, nativo su 14.0+) piuttosto che in userspace, consuma anche meno CPU durante l’esecuzione all’interno di jail isolate.