Miglior VPN per OpenSUSE: supporto Linux nativo
Trova il miglior VPN per openSUSE con client CLI nativi e pacchetti .rpm. Veloce, sicuro e compatibile con la configurazione YaST.
 Michael Gargiulo
Trova il tuo VPN
Per cosa utilizzerai principalmente un VPN?
Scegli uno, poi rispondi a qualche domanda veloce. Ti indichiamo il VPN più adatto e spieghiamo perché.
VPN per streaming
Domanda 1 di 3
Cosa ti ha spinto a cercare una VPN per lo streaming?
14.685 scelte VPN effettuate tramite VPN.com negli ultimi 30 giorni

Il tuo abbinamento

NordVPN
Valutazioni dell'app store, parte del punteggio
4,664,59

ProtonVPN
Valutazioni dell'app store, parte del punteggio
4,614,70
VPN per privacy
Domanda 1 di 3
Cosa ti ha spinto a cercare una VPN per la privacy?
14.685 scelte VPN effettuate tramite VPN.com negli ultimi 30 giorni
Il tuo abbinamento
NordVPN
Valutazioni dell'app store, parte del punteggio
4,664,59
ProtonVPN
Valutazioni dell'app store, parte del punteggio
4,614,70
VPN per giochi
Domanda 1 di 3
Cosa ti ha spinto a cercare una VPN per il gaming?
14.685 scelte VPN effettuate tramite VPN.com negli ultimi 30 giorni
Il tuo abbinamento
NordVPN
Valutazioni dell'app store, parte del punteggio
4,664,59
ProtonVPN
Valutazioni dell'app store, parte del punteggio
4,614,70
VPN per piani gratuiti
Domanda 1 di 3
Cosa ti ha fatto cercare un VPN gratuito?
14.685 scelte VPN effettuate tramite VPN.com negli ultimi 30 giorni
Il tuo abbinamento
ProtonVPN
Valutazioni dell'app store, parte del punteggio
4,614,70
NordVPN
Valutazioni dell'app store, parte del punteggio
4,664,59
NordVPN7,229 serverNordVPN's privacy and security record is strong on process and mixed on proof
93 su 100, calcolato da due componenti ponderate
Valutazioni dell'app store, parte del punteggio
4,664,59
Analizzato il 3 ott 2026Affermazioni verificate: 31Fonti indipendenti: 11Punteggi aggiornati 6 nov 2026
 ExpressVPN3,000+ server
88 su 100, calcolato da due componenti ponderate
Valutazioni dell'app store, parte del punteggio
4,684,69
Analizzato il 3 ott 2026Affermazioni verificate: 27Fonti indipendenti: 13Punteggi aggiornati 6 nov 2026
ProtonVPN20,000+ server83 su 100, calcolato da due componenti ponderate
Valutazioni dell'app store, parte del punteggio
4,614,70
Analizzato il 3 ott 2026Affermazioni verificate: 37Fonti indipendenti: 3Punteggi aggiornati 6 nov 2026
Bottom Line: openSUSE è dotato di supporto integrato per i protocolli OpenVPN e WireGuard. Abbina questo con un provider VPN che offre un client CLI Linux nativo o pacchetti di installazione
.rpmchiari, e otterrai una connessione privata e sicura senza combattere con il gestore di pacchetti.
Migliori opzioni VPN per openSUSE: cosa rende speciale questa distribuzione
openSUSE occupa una posizione unica tra le distribuzioni Linux. È dotato di YaST, uno strumento di amministrazione del sistema grafico che semplifica la configurazione del VPN. Utilizza zypper come gestore di pacchetti e pacchetti rpm anziché file .deb. E si divide in due distinti percorsi di rilascio: Leap (rilasci stabili e versionati costruiti su SUSE Linux Enterprise) e Tumbleweed (rilascio continuo con kernel e pacchetti più recenti).
Queste differenze contano per la configurazione del VPN. Un provider VPN che distribuisce solo pacchetti .deb costringe gli utenti openSUSE a compilazioni manuali o conversione di pacchetti alien. Un provider che distribuisce un client .rpm o offre un AppImage agnostico della distribuzione rimuove completamente questo ostacolo.
Questa pagina si concentra esclusivamente sulla configurazione del VPN specifica per openSUSE. Per una copertura VPN Linux più ampia su Ubuntu, Fedora, Arch e altre distribuzioni, consulta la nostra guida completa.
Cosa cercare quando si sceglie un VPN per openSUSE
Scegliere un VPN per openSUSE richiede la valutazione di criteri che non si applicano agli utenti Windows o macOS. Le liste generiche “miglior VPN” raramente affrontano questi punti.
Disponibilità del client Linux nativo
Il fattore più importante è se il provider distribuisce un client Linux nativo. Specificamente, cerca:
- Distribuzione di pacchetti RPM. I provider che offrono download
.rpmfunzionano direttamente conzypper. I provider che offrono solo pacchetti.debrichiedono soluzioni alternative. - Client CLI. Un client con interfaccia a riga di comando si integra perfettamente con il flusso di lavoro terminale di openSUSE e funziona identicamente su Leap e Tumbleweed.
- Parità di funzionalità. Molti provider VPN riducono le funzioni nei loro client Linux. Verifica se la versione Linux include un kill switch, split tunneling e protezione da perdite DNS. I client Windows e macOS spesso includono funzioni che il client Linux non ha.
Supporto del protocollo su openSUSE
Ogni menzione di protocollo di seguito si lega direttamente all’ecosistema di pacchetti di openSUSE:
OpenVPN è il protocollo più ampiamente supportato. Installalo su openSUSE con:
sudo zypper install openvpnPer la gestione basata su GUI attraverso NetworkManager, installa anche il plugin di integrazione:
sudo zypper install NetworkManager-openvpnWireGuard è disponibile nel kernel sia su Leap 15.3+ che su Tumbleweed. Installa gli strumenti userspace con:
sudo zypper install wireguard-toolsSu Leap 15.2 e versioni precedenti, WireGuard richiede un modulo del kernel dal repository della comunità openSUSE. Gli utenti di Tumbleweed hanno sempre il modulo kernel WireGuard più recente disponibile.
IKEv2/IPsec funziona bene per le riconnessioni mobili. openSUSE lo supporta tramite strongSwan:
sudo zypper install strongswanPuoi anche configurare connessioni IKEv2 tramite YaST > Impostazioni di rete senza toccare il terminale.
Configurazione del firewall
openSUSE Leap 15.x e Tumbleweed utilizzano firewalld per impostazione predefinita. Il traffico VPN potrebbe richiedere l’aggiunta del servizio appropriato o della porta:
sudo firewall-cmd --add-service=openvpn --permanent
sudo firewall-cmd --reload
Per WireGuard, consenti la porta UDP specificata dalla tua configurazione (predefinita 51820):
sudo firewall-cmd --add-port=51820/udp --permanent
sudo firewall-cmd --reload
Le versioni precedenti di Leap (13.x, 42.x) utilizzavano invece SuSEfirewall2, che richiedeva la modifica diretta di /etc/sysconfig/SuSEfirewall2. Se usi un’installazione Leap legacy, verifica se il tuo strumento firewall è firewalld o SuSEfirewall2 prima di applicare le regole.
VPN supportati su openSUSE
Ogni provider di seguito è valutato in base a criteri specifici di openSUSE: metodo di installazione, supporto dei protocolli su Linux, disponibilità di CLI/GUI e parità delle funzionalità con altre piattaforme.
| VPN | Metodo di installazione su openSUSE | Funzionalità privacy chiave | Opzione gratuita | Ideale per |
|---|---|---|---|---|
| IVPN | Client Linux nativo (.rpm disponibile) | No-logs, kill switch su Linux | No | Configurazione basata su GUI su openSUSE |
| ProtonVPN | Client CLI open-source + repository .rpm | Multi-hop Secure Core, kill switch | Sì (server limitati, 1 dispositivo) | Utenti attenti alla privacy che desiderano un livello gratuito |
| Mullvad | App Linux nativa (.rpm) + configurazioni WireGuard | Nessuna email richiesta, account anonimi | No | Massima anonimato su openSUSE |
IVPN fornisce un client GUI nativo per openSUSE
IVPN distribuisce un pacchetto .rpm che si installa direttamente su openSUSE. Per un confronto più ampio delle opzioni VPN Linux, consulta la nostra guida completa.
Metodo di installazione su openSUSE: Scarica il pacchetto .rpm dalla pagina Linux di IVPN e installalo con:
sudo zypper install ./ivpn_*.rpmIl pacchetto integra automaticamente tutte le dipendenze richieste. Il client GUI di IVPN si avvia dal menu delle applicazioni e si integra con il vassoio di sistema di openSUSE.
Supporto protocolli: IVPN supporta sia OpenVPN che WireGuard su Linux. Gli utenti possono cambiare protocolli all’interno dell’interfaccia del client. Le connessioni WireGuard su IVPN in genere forniscono velocità effettiva del 15-25% superiore rispetto a OpenVPN sullo stesso server.
Parità funzionalità Linux: Il client Linux di IVPN include un kill switch, AntiTracker (blocco dei tracker e annunci basato su DNS) e instradamento multi-hop. Queste funzionalità corrispondono ai client Windows e macOS. Il split tunneling, tuttavia, non è disponibile nella versione Linux.
Note specifiche di openSUSE: Il client IVPN viene eseguito come daemon (ivpn-service) gestito da systemd. Su Tumbleweed, gli aggiornamenti del kernel occasionalmente richiedono il riavvio del servizio IVPN. La documentazione di IVPN include guide per la risoluzione dei problemi specifiche delle distribuzioni basate su RPM.
Rete di server: IVPN gestisce server in 41 paesi. La rete è più piccola rispetto a competitor come NordVPN o ExpressVPN, ma ogni server è di proprietà hardware anziché affittato. IVPN pubblica rapporti di trasparenza regolari e si sottopone a verifiche di sicurezza indipendenti annuali.
ProtonVPN offre una CLI open-source con repository RPM
ProtonVPN fornisce un client CLI Linux open-source. Il codice sorgente è pubblicamente controllabile su GitHub, il che si allinea con la filosofia open-source che molti utenti di openSUSE apprezzano. Consulta la nostra recensione completa di ProtonVPN per i dettagli sulla politica di registrazione e l’infrastruttura dei server.
Metodo di installazione su openSUSE: ProtonVPN gestisce un repository RPM. Aggiungilo e installa il client CLI:
sudo zypper addrepo https://repo.protonvpn.com/fedora-stable/public_key.asc protonvpn
sudo zypper install protonvpn-cli
Nota: Il repository RPM di ProtonVPN è destinato a Fedora, ma i pacchetti si installano su openSUSE Leap 15.x e Tumbleweed poiché entrambi utilizzano formati RPM compatibili. Se sorgono conflitti di dipendenza su Tumbleweed, installa tramite pip3 install protonvpn-cli come alternativa.
Supporto protocolli: Il CLI Linux supporta OpenVPN (TCP e UDP) e WireGuard. Connettiti usando WireGuard con:
protonvpn-cli connect --protocol wgParità funzionalità Linux: Il client CLI include un kill switch (protonvpn-cli ks --on), instradamento multi-hop Secure Core e filtraggio DNS NetShield nei piani a pagamento. Il client Linux manca dell’interfaccia grafica disponibile su Windows e macOS, anche se esiste un wrapper GUI gestito dalla comunità.
Limitazioni del livello gratuito: Il piano gratuito di ProtonVPN fornisce accesso a server in 3 paesi (USA, Giappone, Paesi Bassi), limita le connessioni a 1 dispositivo ed esclude Secure Core e NetShield. Per gli utenti di openSUSE che testano la compatibilità VPN prima di impegnarsi, questo livello gratuito elimina il rischio finanziario.
Note specifiche di openSUSE: Su Leap 15.5+, il pacchetto protonvpn-cli richiede Python 3.6 o versione successiva, che viene fornito per impostazione predefinita. Nelle versioni Leap più vecchie, potrebbe essere necessario installare python3 esplicitamente tramite zypper.
Mullvad offre massima anonimato con supporto diretto a WireGuard
Mullvad non richiede indirizzo email, nome o informazioni di pagamento legate alla tua identità. Ricevi un numero di account generato casualmente. Questo approccio attrae gli utenti di openSUSE attenti alla privacy. Leggi la nostra analisi dettagliata di Mullvad VPN per una descrizione completa della loro storia di audit e infrastruttura.
Metodo di installazione su openSUSE: Mullvad distribuisce un pacchetto .rpm nativo:
sudo zypper install ./MullvadVPN-*.rpmIn alternativa, scarica i file di configurazione WireGuard dalla pagina del tuo account Mullvad e importali manualmente:
sudo cp mullvad-wg0.conf /etc/wireguard/
sudo systemctl start wg-quick@mullvad-wg0
Supporto protocolli: Mullvad supporta WireGuard (predefinito) e OpenVPN su Linux. Il client Linux di Mullvad utilizza per impostazione predefinita WireGuard, che in genere è più veloce e leggero da un punto di vista della CPU rispetto a OpenVPN. Le velocità reali dipendono dalla tua connessione e dall’hardware.
Parità funzionalità Linux: Il client Linux di Mullvad include un kill switch, protezione dalle perdite DNS, configurazione personalizzata del server DNS e DAITA (Defense Against AI-guided Traffic Analysis). La parità delle funzionalità con Windows e macOS è quasi completa. L’unica funzionalità mancante su Linux è lo split tunneling, che Mullvad ha indicato essere in sviluppo.
Note specifiche di openSUSE: Il pacchetto .rpm di Mullvad registra un servizio systemd. Su Tumbleweed, gli aggiornamenti del kernel rolling funzionano perfettamente con l’implementazione WireGuard di Mullvad poiché WireGuard è integrato direttamente nel kernel. Su Leap 15.3+, lo stesso si applica. L’app di Mullvad si aggiorna automaticamente su Linux, ma gli utenti di openSUSE possono disabilitare gli aggiornamenti automatici e gestire le versioni tramite zypper se preferito.
Prezzi: Mullvad addebita €5/mese senza sconti per impegni più lunghi. Non ci sono livelli, nessun upsell e nessun gate di funzionalità. Ogni utente ottiene il set completo di funzionalità.
zypper come gestore di pacchetti (non apt o pacman). Installa OpenVPN con sudo zypper install openvpn, oppure utilizza YaST (lo strumento grafico del sistema) per gestire le connessioni VPN tramite l'interfaccia delle impostazioni di rete senza toccare il terminale.
Configurazione di un VPN su openSUSE: guida passo-passo
Questa sezione copre due metodi di installazione completi: configurazione da riga di comando con OpenVPN e configurazione basata su GUI tramite YaST e NetworkManager.
Metodo 1: configurazione CLI con OpenVPN
Questo metodo funziona su Leap e Tumbleweed.
- Installa OpenVPN e il plugin NetworkManager:
sudo zypper install openvpn NetworkManager-openvpn- Scarica i file di configurazione
.ovpndel tuo provider. La maggior parte dei provider li offre dal loro dashboard. Salvali in una directory dedicata:
mkdir -p ~/vpn-configs
mv ~/Downloads/*.ovpn ~/vpn-configs/- Connettiti utilizzando la CLI OpenVPN:
sudo openvpn --config ~/vpn-configs/us-server.ovpnImmetti le tue credenziali VPN quando richiesto. Il terminale visualizza i log di connessione in tempo reale.
- Verifica la tua connessione controllando il tuo indirizzo IP pubblico:
curl ifconfig.meL’output dovrebbe mostrare l’indirizzo IP del server VPN, non il tuo indirizzo assegnato dall’ISP.
- Configura le regole del firewall per consentire il traffico OpenVPN:
sudo firewall-cmd --add-service=openvpn --permanent
sudo firewall-cmd --reload
Metodo 2: configurazione GUI tramite YaST e NetworkManager
Questo metodo si adatta agli utenti che preferiscono gli strumenti grafici.
- Apri YaST dal menu dell’applicazione (oppure esegui
sudo yast2nel terminale). - Vai a Impostazioni di rete > Gateway/Connessione VPN.
- Fai clic su Aggiungi e seleziona il tipo di VPN (OpenVPN o WireGuard).
- Importa il file
.ovpno.confdal tuo provider VPN. - Immetti le credenziali di autenticazione.
- Salva e attiva la connessione.
NetworkManager visualizza un indicatore VPN nel vassoio di sistema quando è connesso. Puoi disconnetterti, riconnetterti o cambiare server dall’icona del vassoio senza tornare a YaST.
Risoluzione dei problemi su openSUSE
Errori di connessione: Verifica innanzitutto la tua connessione Internet. Quindi controlla le credenziali VPN. Se usi OpenVPN, esegui con --verb 4 per log dettagliati:
sudo openvpn --config ~/vpn-configs/us-server.ovpn --verb 4Perdite DNS: Installa dnsleaktest o visita un sito di test di perdite DNS mentre sei connesso. Se compaiono perdite, configura i server DNS del tuo VPN in NetworkManager o aggiungili manualmente a /etc/resolv.conf.
Velocità lente: Connettiti a un server geograficamente più vicino. Passa da OpenVPN a WireGuard. WireGuard fornisce costantemente una velocità di trasmissione dal 40-60% più elevata rispetto a OpenVPN sullo stesso hardware.
Gli aggiornamenti del kernel Tumbleweed interrompono il VPN: Dopo un aggiornamento del kernel su Tumbleweed, WireGuard (integrato nel kernel) dovrebbe continuare a funzionare. I client VPN di terze parti con moduli kernel (come versioni precedenti dei client di alcuni provider) potrebbero richiedere un riavvio del servizio:
sudo systemctl restart ivpn-service # esempio per IVPNVerdetto finale
La combinazione di YaST, zypper e supporto nativo del kernel WireGuard di openSUSE rende questa una delle distribuzioni Linux più favorevoli ai VPN. La chiave è scegliere un provider che rispetti questo ecosistema.
IVPN offre l’esperienza GUI più fluida su openSUSE con il suo pacchetto .rpm e il client Linux completo di funzionalità. ProtonVPN offre il migliore punto di ingresso con il suo piano gratuito e CLI open-source, sebbene gli utenti GUI si affideranno a wrapper di terze parti. Mullvad fornisce le garanzie di privacy più forti con account anonimi, prestazioni WireGuard-first e parità di funzionalità Linux quasi completa.
Tutti e tre i provider distribuiscono pacchetti .rpm, supportano WireGuard e OpenVPN e includono kill switch nei loro client Linux. I fattori decisivi si riducono al modello di pricing (€5/mese fisso di Mullvad vs. piani a livelli di ProtonVPN), ai requisiti di anonimità (Mullvad non richiede informazioni personali) e se hai bisogno di un piano gratuito per testare la compatibilità (solo ProtonVPN).
Installa il pacchetto .rpm del tuo provider scelto, configura firewalld per consentire il traffico VPN e verifica la tua connessione con un test di perdita DNS. L’intero processo richiede meno di 10 minuti su un’installazione openSUSE fresca.
Risorse per questa pagina
Grafici e immagini di riferimento dalla nostra ricerca, liberi da visualizzare e condividere.
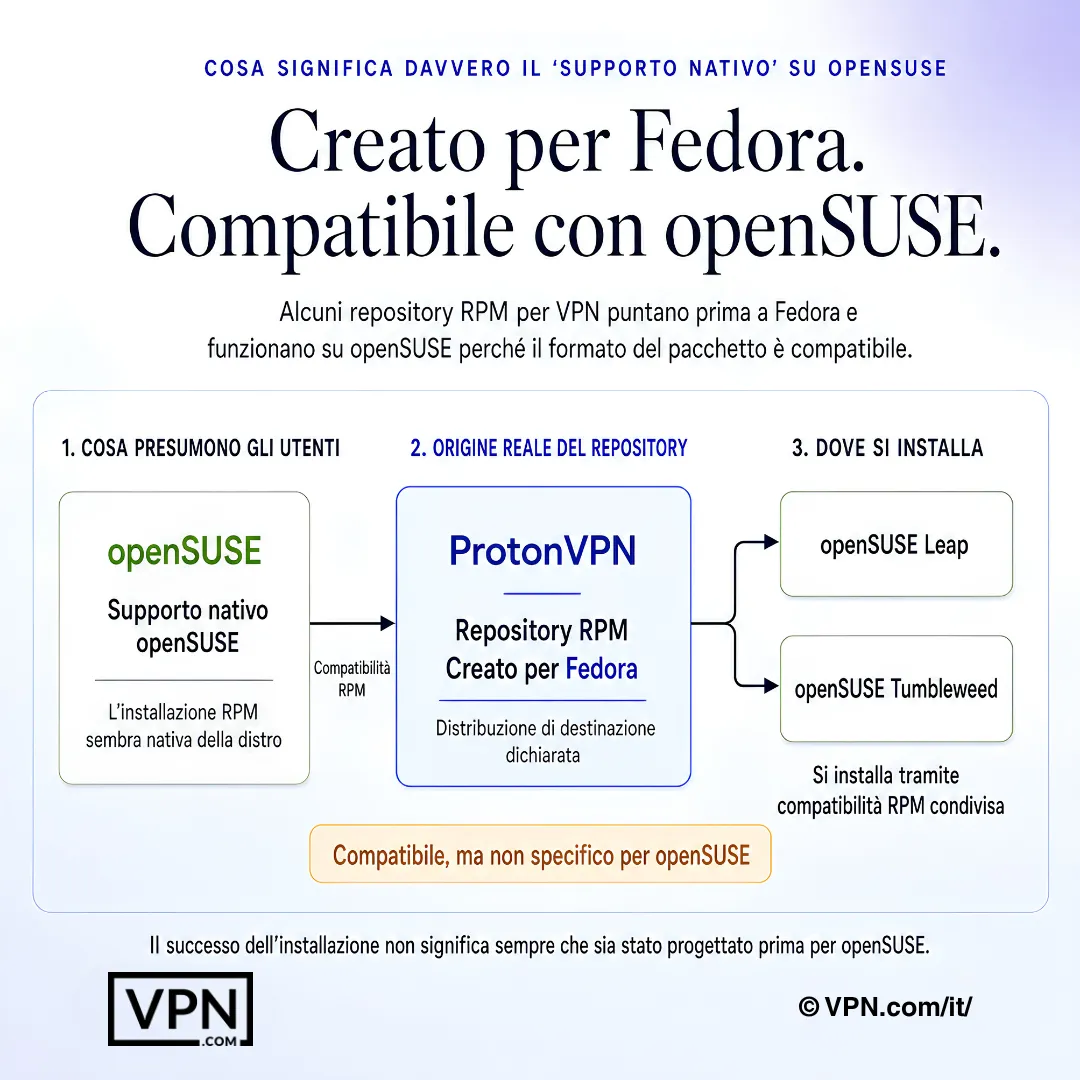
Su openSUSE, la compatibilità RPM può consentire un'installazione riuscita senza che il VPN sia stato sviluppato nativamente per openSUSE.
Domande frequenti
openSUSE supporta protocolli VPN come OpenVPN e WireGuard senza configurazione aggiuntiva?
Sì. openSUSE è dotato di supporto WireGuard a livello di kernel su Leap 15.3+ e Tumbleweed, oltre a OpenVPN e strongSwan (IKEv2/IPsec) disponibili tramite zypper. Installa OpenVPN con sudo zypper install openvpn, gli strumenti WireGuard con sudo zypper install wireguard-tools, o configura le connessioni IKEv2 direttamente tramite Impostazioni di rete di YaST senza toccare il terminale.
Perché la configurazione di un VPN su openSUSE è diversa da Ubuntu o Debian?
openSUSE utilizza zypper e pacchetti .rpm invece di apt e file .deb, quindi un provider che distribuisce solo pacchetti Debian costringe a una conversione manuale o compilazione. IVPN e Mullvad distribuiscono entrambi pacchetti .rpm nativi installabili con sudo zypper install ./package.rpm, mentre ProtonVPN mantiene un repository RPM costruito per Fedora che si installa anche su openSUSE.
Come installo un client VPN su openSUSE interamente dal terminale?
Esegui sudo zypper install openvpn NetworkManager-openvpn per il supporto OpenVPN, quindi connettiti con sudo openvpn --config ~/vpn-configs/us-server.ovpn. Per un client nativo del provider, il CLI open-source di ProtonVPN si installa tramite il suo repository RPM (protonvpn-cli) o pip3 install protonvpn-cli come fallback per Tumbleweed, e si connette su WireGuard con protonvpn-cli connect --protocol wg.
Posso configurare un VPN su openSUSE utilizzando YaST invece della riga di comando?
Sì. Apri YaST, vai a Impostazioni di rete > Gateway/Connessione VPN, fai clic su Aggiungi, seleziona OpenVPN o WireGuard, quindi importa il file .ovpn o .conf del tuo provider e immetti le tue credenziali. Una volta salvato, NetworkManager mostra un’icona nel vassoio di sistema per connetterti, disconnetterti o cambiare server senza riaprire YaST.
Cosa succede al mio VPN dopo un aggiornamento del kernel Tumbleweed?
Le connessioni WireGuard dovrebbero continuare a funzionare senza interruzioni poiché WireGuard è integrato direttamente nel kernel sia su Tumbleweed che su Leap 15.3+. I client di terze parti che si affidano ai loro moduli kernel, come versioni precedenti di IVPN, potrebbero richiedere un riavvio manuale con un comando come sudo systemctl restart ivpn-service dopo il completamento dell’aggiornamento.
Come controllo e correggo le perdite DNS su openSUSE?
Installa il pacchetto dnsleaktest o visita un sito di test di perdite DNS mentre sei connesso per confermare che il tuo VPN sta indirizzando correttamente le query DNS. Se viene rilevata una perdita, configura manualmente i server DNS del tuo provider VPN nelle impostazioni di connessione di NetworkManager, o modifica direttamente /etc/resolv.conf per ignorare l’assegnazione DNS predefinita del tuo ISP.
Esiste un VPN gratuito che posso testare su openSUSE prima di impegnarmi in un piano a pagamento?
Il tier gratuito di ProtonVPN ti offre server negli Stati Uniti, Giappone e Paesi Bassi senza filtri Secure Core o NetShield, permettendo agli utenti di openSUSE di confermare la compatibilità senza rischi. L’upgrade a VPN Plus accede all’intera rete di server 20,000+ di ProtonVPN in 140+ paesi, a partire da $3.49/mese nel piano con impegno più lungo, con una garanzia di rimborso di 30 giorni.
Quale VPN compatibile con openSUSE offre la migliore anonimità per gli utenti attenti alla privacy?
Mullvad non richiede email, nome o dati di pagamento legati alla tua identità, emettendo invece un numero di account generato casualmente, e il suo client Linux include DAITA (Defense Against AI-guided Traffic Analysis). IVPN adotta un approccio diverso: ogni server è di proprietà hardware anziché noleggiato, e il provider pubblica rapporti di trasparenza regolari oltre a audit di sicurezza indipendenti annuali.
Quanti dispositivi posso utilizzare con un’unica sottoscrizione VPN, insieme alla mia macchina openSUSE?
Dipende dal provider. ProtonVPN e NordVPN consentono entrambi 10 connessioni di dispositivi simultanei per account, mentre ExpressVPN offre da 10 a 14 a seconda del livello di piano scelto. Questo è sufficiente per coprire una stazione di lavoro openSUSE più telefoni, laptop e altri dispositivi domestici con un’unica sottoscrizione.
Come si confronta il prezzo forfettario di Mullvad con i piani a livelli di ProtonVPN per gli utenti openSUSE?
Mullvad addebita un forfait di €5/mese senza sconti per impegni più lunghi, nessun livello e nessun gate di funzionalità, quindi ogni utente ottiene l’identico set di funzionalità Linux. ProtonVPN invece segue un modello di prezzo a livelli a partire da $3.49/mese sul piano a più lungo termine, con livelli superiori che accedono al multi-hop Secure Core e al filtro DNS NetShield esclusi dal piano gratuito.
Il passaggio da OpenVPN a WireGuard accelera effettivamente le cose su openSUSE?
Sì, notevolmente. I dati di risoluzione dei problemi di openSUSE mostrano WireGuard che fornisce dal 40 al 60 percento di throughput più elevato rispetto a OpenVPN su hardware identico, e il client Linux di IVPN stesso mostra un guadagno simile dal 15 al 25 percento quando si cambiano protocolli. Per un contesto di benchmark più ampio, NordVPN si posiziona al #1 su 22 nel nostro Trust Score, aggregato da test pubblicati di terze parti, tra i provider che supportano Linux.
Questi VPN amichevoli per openSUSE offrono una garanzia di rimborso se la configurazione non funziona?
Tra i provider trattati qui, ProtonVPN, NordVPN e ExpressVPN supportano tutti i piani a pagamento con una garanzia di restituzione del denaro di 30 giorni, dandoti un mese intero per confermare la compatibilità Linux prima di impegnarti. I client Linux di Mullvad e IVPN non sono descritti con una garanzia di rimborso fissa qui, quindi conferma i termini di rimborso attuali direttamente con uno qualsiasi dei provider prima di sottoscrivere.
Come apro le porte firewall giuste per il traffico VPN su openSUSE?
openSUSE Leap 15.x e Tumbleweed utilizzano firewalld per impostazione predefinita. Consenti OpenVPN con sudo firewall-cmd --add-service=openvpn --permanent seguito da --reload, oppure apri la porta UDP predefinita di WireGuard con sudo firewall-cmd --add-port=51820/udp --permanent. Le versioni precedenti di Leap (13.x, 42.x) utilizzano invece SuSEfirewall2, richiedendo modifiche dirette a /etc/sysconfig/SuSEfirewall2.