Miglior VPN per RedHat: sicurezza e velocità per le aziende
Scopri la migliore VPN per RedHat che si integra con SELinux, rispetta gli standard FIPS 140-2 e supporta il deployment RPM su infrastrutture RHEL.
 Michael Gargiulo
Trova il tuo VPN
Per cosa utilizzerai principalmente un VPN?
Scegli uno, poi rispondi a qualche domanda veloce. Ti indichiamo il VPN più adatto e spieghiamo perché.
VPN per streaming
Domanda 1 di 3
Cosa ti ha spinto a cercare una VPN per lo streaming?
14.685 scelte VPN effettuate tramite VPN.com negli ultimi 30 giorni

Il tuo abbinamento

NordVPN
Valutazioni dell'app store, parte del punteggio
4,664,59

ProtonVPN
Valutazioni dell'app store, parte del punteggio
4,614,70
VPN per privacy
Domanda 1 di 3
Cosa ti ha spinto a cercare una VPN per la privacy?
14.685 scelte VPN effettuate tramite VPN.com negli ultimi 30 giorni
Il tuo abbinamento
NordVPN
Valutazioni dell'app store, parte del punteggio
4,664,59
ProtonVPN
Valutazioni dell'app store, parte del punteggio
4,614,70
VPN per giochi
Domanda 1 di 3
Cosa ti ha spinto a cercare una VPN per il gaming?
14.685 scelte VPN effettuate tramite VPN.com negli ultimi 30 giorni
Il tuo abbinamento
NordVPN
Valutazioni dell'app store, parte del punteggio
4,664,59
ProtonVPN
Valutazioni dell'app store, parte del punteggio
4,614,70
VPN per piani gratuiti
Domanda 1 di 3
Cosa ti ha fatto cercare un VPN gratuito?
14.685 scelte VPN effettuate tramite VPN.com negli ultimi 30 giorni
Il tuo abbinamento
ProtonVPN
Valutazioni dell'app store, parte del punteggio
4,614,70
NordVPN
Valutazioni dell'app store, parte del punteggio
4,664,59
NordVPN7,229 serverNordVPN's privacy and security record is strong on process and mixed on proof
93 su 100, calcolato da due componenti ponderate
Valutazioni dell'app store, parte del punteggio
4,664,59
Analizzato il 3 ott 2026Affermazioni verificate: 31Fonti indipendenti: 11Punteggi aggiornati 6 nov 2026
 ExpressVPN3,000+ server
88 su 100, calcolato da due componenti ponderate
Valutazioni dell'app store, parte del punteggio
4,684,69
Analizzato il 3 ott 2026Affermazioni verificate: 27Fonti indipendenti: 13Punteggi aggiornati 6 nov 2026
 Mullvad VPN550+ server
76 su 100, calcolato da due componenti ponderate
Valutazioni dell'app store, parte del punteggio
4,144,06
Analizzato il 3 ott 2026Affermazioni verificate: 29Fonti indipendenti: 9Punteggi aggiornati 6 nov 2026
Perché RHEL richiede soluzioni VPN di livello enterprise
Red Hat Enterprise Linux (RHEL) alimenta infrastrutture business-critical in aziende Fortune 500, agenzie governative e istituti finanziari. A differenza delle distribuzioni Linux per il consumatore, RHEL richiede soluzioni VPN che si integrino con i controlli di accesso obbligatori di SELinux, rispettino gli standard di crittografia FIPS 140-2 e supportino il deployment automatizzato su migliaia di nodi.
In breve: RHEL include strumenti VPN integrati tramite NetworkManager e applica le policy di sicurezza SELinux. Le implementazioni VPN enterprise su RHEL richiedono compatibilità con questi strumenti, disponibilità di pacchetti RPM e un supporto del fornitore di lungo periodo in linea con il ciclo di vita decennale di RHEL.
Questa guida si concentra specificamente sulle soluzioni VPN per Red Hat Enterprise Linux in ambienti di produzione. Gli amministratori RHEL hanno bisogno di VPN che si installino tramite YUM/DNF, rispettino i contesti SELinux e scalino su data center e deployment cloud.
Come l’architettura di sicurezza di RHEL influenza i requisiti VPN
RHEL si differenzia da altre distribuzioni Linux in modi che incidono direttamente sulla compatibilità VPN. Comprendere queste differenze evita fallimenti di deployment e falle di sicurezza.
Applicazione di SELinux e compatibilità VPN
SELinux è in modalità enforcing per impostazione predefinita su RHEL. Molti client VPN falliscono silenziosamente perché non dispongono dei moduli di policy SELinux corretti. Una VPN compatibile deve either essere distribuita con policy SELinux oppure fornire procedure documentate per la creazione di contesti personalizzati.
Ad esempio, OpenVPN su RHEL richiede il tipo SELinux openvpn_t. Senza di esso, le connessioni cadono senza messaggi di errore chiari. WireGuard si integra a livello di kernel a partire da RHEL 8.6, evitando la maggior parte dei conflitti con SELinux.
Pacchetti RPM e installazione con YUM/DNF
I deployment RHEL aziendali utilizzano pacchetti RPM gestiti tramite YUM (RHEL 7) o DNF (RHEL 8/9). I fornitori VPN che offrono pacchetti .rpm ufficiali semplificano installazione, aggiornamenti e audit di conformità. Le build manuali dal sorgente creano oneri di manutenzione e interrompono i flussi di patching automatizzati.
Integrazione con NetworkManager
RHEL usa NetworkManager come strumento principale di configurazione di rete. Le soluzioni VPN che si integrano come plugin di NetworkManager permettono agli amministratori di gestire le connessioni tramite comandi nmcli, interfaccia grafica GNOME o console web Cockpit. Questo conta negli ambienti in cui più team gestiscono le configurazioni di rete.
Criteri di valutazione per le soluzioni VPN su RHEL
Quando si sceglie una VPN per sistemi RHEL di produzione, valutare questi fattori specifici di RHEL:
- Compatibilità con SELinux: La VPN funziona in modalità enforcing di SELinux senza richiedere
setenforce 0? - Disponibilità di RPM ufficiali: Il fornitore mantiene un repository RPM per RHEL 7, 8 e 9?
- Strumenti CLI: La VPN offre una gestione completa da riga di comando per ambienti server headless?
- Supporto dei protocolli: Supporta WireGuard (integrato nel kernel su RHEL 8.6+) o IPsec tramite Libreswan (incluso in RHEL)?
- Conformità FIPS 140-2: La VPN può usare i moduli crittografici validati FIPS di RHEL?
- Scalabilità: La soluzione supporta playbook Ansible o moduli Puppet per il deployment di massa?
Principali servizi VPN con supporto RHEL verificato
Tre fornitori VPN offrono compatibilità RHEL documentata con client Linux nativi, pacchetti RPM o guide di configurazione dettagliate per deployment enterprise.
Mullvad VPN: privacy al primo posto con WireGuard nativo
Mullvad VPN fornisce un client Linux dedicato distribuito come pacchetto RPM. L’installazione su RHEL 8 o 9 richiede un solo comando:
sudo dnf install https://mullvad.net/media/app/MullvadVPN-latest.rpmMullvad è stata tra le prime aziende ad adottare WireGuard, che funziona come modulo del kernel su RHEL 8.6 e versioni successive. Il design essenziale di WireGuard mantiene basso il carico sulla CPU, mentre le velocità reali dipendono dall’hardware e dalla connessione. Il client include una CLI completa (mullvad connect, mullvad status) adatta ai server RHEL headless.
Mullvad gestisce 550+ server in 50+ paesi. La sua rigorosa politica no-logging è stata verificata da audit indipendenti. Il servizio costa un canone fisso di 5 €/mese senza necessità di creare un account.
Nota specifica per RHEL: il pacchetto RPM di Mullvad include moduli di policy SELinux per RHEL 8 e 9. Non sono necessari interventi manuali sulle policy.
NordVPN: scala enterprise con 7,229 server
NordVPN distribuisce un client Linux come pacchetto RPM che si integra con NetworkManager di RHEL. Gli amministratori possono gestire le connessioni tramite nmcli oppure tramite lo strumento CLI di NordVPN (nordvpn connect, nordvpn set technology).
Funzionalità chiave rilevanti per RHEL:
- Protocollo NordLynx: l’implementazione WireGuard di NordVPN mantiene basso l’overhead del protocollo su RHEL
- Filtro CyberSec: blocca domini di malware e phishing a livello DNS, integrandosi con le regole firewalld di RHEL
- 7,229 server in 150 paesi: garantisce ridondanza per deployment RHEL multinazionali
- Opzioni IP dedicato: utili per inserire in allowlist i punti di uscita VPN nelle configurazioni firewall di RHEL
Installazione su RHEL 9:
sudo rpm -i https://repo.nordvpn.com/yum/nordvpn/centos/noarch/nordvpn-release-1.0.0-1.noarch.rpm
sudo dnf install nordvpn
Nota specifica per RHEL: l’app Linux di NordVPN funziona con SELinux in modalità enforcing su RHEL 8 e 9. Il plugin NetworkManager supporta lo scripting nmcli per la gestione automatizzata delle connessioni.
ExpressVPN: protocollo Lightway per deployment RHEL a bassa latenza
ExpressVPN offre un client Linux con supporto RPM e il suo protocollo proprietario Lightway. ExpressVPN presenta Lightway come un protocollo veloce in connessione e a basso overhead; il throughput reale su RHEL dipende dall’hardware e dalla rete.
Funzionalità degne di nota per gli amministratori RHEL:
- Split tunneling: instrada nella VPN solo il traffico specifico, mantenendo i servizi RHEL interni su connessioni dirette
- Oltre 3.000 server in 105 paesi: supporta infrastrutture RHEL distribuite geograficamente
- Opzioni Lightway UDP e TCP: la modalità TCP funziona anche attraverso firewall aziendali restrittivi
- Aggiornamenti Linux regolari: ExpressVPN aggiorna il proprio client Linux entro 2 settimane da ogni rilascio puntuale di RHEL
L’installazione usa il repository RPM proprio di ExpressVPN:
sudo dnf install expressvpn-latest.rpm
expressvpn activate
expressvpn connect
Nota specifica per RHEL: ExpressVPN richiede un booleano SELinux personalizzato per lo split tunneling. La loro documentazione fornisce i comandi setsebool esatti. Il client supporta ambienti di virtualizzazione RHEL inclusi KVM e oVirt.
Configurazione VPN specifica per RHEL: NetworkManager e metodi CLI
Gli amministratori RHEL in genere distribuiscono le VPN con due metodi: plugin NetworkManager o client CLI autonomi.
Metodo 1: WireGuard tramite NetworkManager su RHEL 9
sudo dnf install wireguard-tools
sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf
sudo nmcli connection up wg0
Questo metodo memorizza le credenziali VPN nel portachiavi cifrato di NetworkManager. Le connessioni sopravvivono ai riavvii e si integrano automaticamente con le zone firewalld di RHEL.
Metodo 2: OpenVPN con policy SELinux
sudo dnf install openvpn NetworkManager-openvpn
sudo semanage port -a -t openvpn_port_t -p tcp 1194
sudo nmcli connection import type openvpn file provider.ovpn
Il comando semanage registra la porta di OpenVPN in SELinux. Saltare questo passaggio causa fallimenti silenziosi delle connessioni sui sistemi RHEL con SELinux in modalità enforcing.
Metodo 3: IPsec tramite Libreswan (incluso in RHEL)
RHEL include Libreswan per il supporto nativo delle VPN IPsec. Non richiede software di terze parti:
sudo dnf install libreswan
sudo ipsec setup start
sudo ipsec auto --add myconnection
sudo ipsec auto --up myconnection
Libreswan utilizza le librerie crittografiche validate FIPS di RHEL. Questo lo rende la scelta preferita per i deployment RHEL nei settori governativo e finanziario che richiedono la conformità FIPS 140-2.
Considerazioni su conformità e deployment enterprise
RHEL serve settori con requisiti normativi stringenti. La scelta della VPN deve tenere conto di questi framework di conformità:
| Framework | Requisito |
|---|---|
| HIPAA | Le implementazioni RHEL in ambito sanitario richiedono VPN con crittografia AES-256 e registrazione degli audit. NordVPN e Mullvad supportano entrambi AES-256-GCM. |
| PCI DSS | L’elaborazione dei pagamenti su RHEL richiede tunnel crittografati per tutti i dati dei titolari di carta. IPsec tramite Libreswan soddisfa nativamente i requisiti della Sezione 4.1 di PCI DSS. |
| FedRAMP | I sistemi governativi RHEL necessitano di crittografia convalidata FIPS 140-2. Libreswan con la libreria crittografica NSS di RHEL soddisfa questo requisito. |
| SOC 2 | I fornitori VPN devono dimostrare le proprie pratiche di gestione dei dati. I rapporti di audit pubblicati da Mullvad affrontano i controlli SOC 2, e NordVPN afferma di aver commissionato audit indipendenti sull’assenza di log. |
Per deployment su larga scala, automatizzare la configurazione VPN con Ansible. Ansible Automation Platform di Red Hat include moduli di ruolo VPN per Libreswan e WireGuard che distribuiscono configurazioni coerenti su centinaia di nodi RHEL.
Verdetto finale
Gli ambienti RHEL richiedono soluzioni VPN che rispettino le policy SELinux, si installino tramite pacchetti RPM e scalino con strumenti di automazione come Ansible. Mullvad offre le garanzie di privacy più solide con un’integrazione pulita di WireGuard. NordVPN offre la rete di server più ampia e la compatibilità con NetworkManager per deployment multinazionali. Il protocollo Lightway di ExpressVPN fornisce la latenza di connessione più bassa per applicazioni sensibili al tempo.
Per gli amministratori RHEL che necessitano della conformità FIPS 140-2 senza software di terze parti, Libreswan viene fornito con ogni installazione di RHEL e usa i moduli crittografici validati del sistema operativo. Abbina una qualsiasi di queste soluzioni agli strumenti NetworkManager e nmcli integrati in RHEL per una gestione VPN coerente e scriptabile su tutta la tua infrastruttura.
Risorse per questa pagina
Grafici e immagini di riferimento dalla nostra ricerca, liberi da visualizzare e condividere.
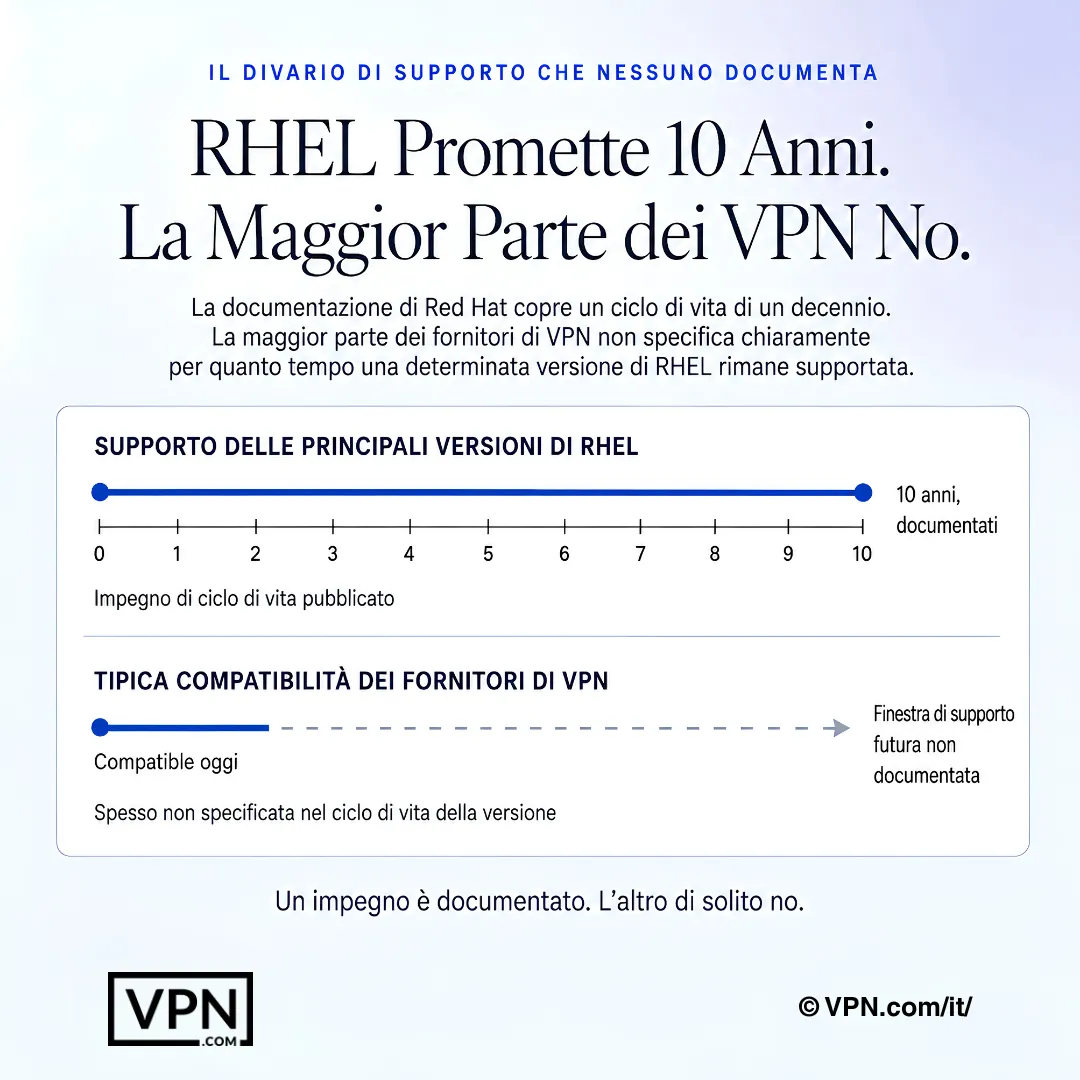
RHEL ha un ciclo di vita documentato, ma le finestre di supporto dei fornitori VPN sono spesso meno chiaramente indicate.
Domande frequenti
Perché RHEL non può semplicemente usare qualsiasi client VPN per consumatori?
RHEL applica SELinux in modalità di controllo degli accessi obbligatorio per impostazione predefinita, il che blocca silenziosamente i client VPN privi dei moduli di policy corretti, e i deployment enterprise richiedono pacchetti RPM gestiti tramite YUM o DNF anziché build manuali dal sorgente. Il ciclo di supporto di circa 10 anni di RHEL implica inoltre che il fornitore debba garantire una manutenzione del client Linux a lungo termine, non solo un rilascio una tantum.
Quali VPN funzionano davvero con SELinux in modalità enforcing senza disabilitarlo?
Il pacchetto RPM di Mullvad include moduli di policy SELinux integrati per RHEL 8 e 9, senza richiedere interventi manuali. Anche l’app Linux di NordVPN funziona in modalità enforcing, con il plugin NetworkManager che supporta lo scripting nmcli. ExpressVPN richiede un booleano SELinux personalizzato per lo split tunneling, trattato nella sua documentazione con i comandi setsebool specifici.
Qualcuna di queste VPN soddisfa i requisiti FIPS 140-2 già di default?
Libreswan, che viene fornito nativamente con ogni installazione di RHEL, utilizza la libreria crittografica NSS validata FIPS di RHEL, risultando la scelta di riferimento per i deployment governativi e finanziari che richiedono la conformità FIPS 140-2 senza software di terze parti. NordVPN e Mullvad supportano entrambe la crittografia AES-256-GCM, ma nessuna delle due passa attraverso i moduli crittografici validati di RHEL come fa Libreswan.
Qual è il comando di installazione effettivo per ciascuna di queste VPN su RHEL 9?
Mullvad si installa con una sola riga: sudo dnf install puntato al suo URL RPM. NordVPN richiede due passaggi, importare prima l’RPM del repository yum e poi sudo dnf install nordvpn. ExpressVPN usa sudo dnf install expressvpn-latest.rpm seguito da expressvpn activate e expressvpn connect. Tutti e tre evitano le compilazioni manuali dal sorgente che complicano il patching automatizzato.
Come configuro WireGuard tramite NetworkManager invece del client proprio di un fornitore?
Installa wireguard-tools con sudo dnf install wireguard-tools, poi importa la configurazione con sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf e attivala con sudo nmcli connection up wg0. Questo memorizza le credenziali nel portachiavi cifrato di NetworkManager, sopravvive ai riavvii e si integra automaticamente con le zone firewalld.
Perché la mia connessione OpenVPN fallisce silenziosamente su un server RHEL?
Questo deriva quasi sempre da un tipo SELinux openvpn_t mancante, che causa la caduta delle connessioni senza un messaggio di errore chiaro in modalità enforcing. Per risolvere, installa NetworkManager-openvpn, poi esegui sudo semanage port -a -t openvpn_port_t -p tcp 1194 prima di importare la connessione. Saltare questo passaggio semanage è la causa più comune di fallimenti inspiegabili di OpenVPN su RHEL.
Quale di queste VPN offre le prestazioni migliori per carichi di lavoro RHEL in produzione?
NordVPN si colloca al #1 su 22 secondo il nostro Trust Score, aggregato da test di terze parti pubblicati, seguito da ExpressVPN al #2 e Mullvad al #11. Per RHEL in particolare, l’integrazione a livello di kernel di WireGuard da RHEL 8.6 evita la maggior parte dei conflitti con SELinux che protocolli più vecchi come OpenVPN possono generare, il che conta quanto il punteggio grezzo per la stabilità in produzione.
Come si confrontano questi tre VPN in termini di costo per un rollout RHEL aziendale?
NordVPN parte da $3.09/mese ed ExpressVPN da $3.00/mese, entrambi sui piani più lunghi disponibili, mentre Mullvad applica una tariffa fissa di 5,50 $/mese senza sconti pluriennali, pagata mese per mese e senza prova gratuita. Per pianificare il budget su molti nodi RHEL con un account condiviso, i prezzi a lungo termine di Nord ed Express scalano in modo più prevedibile della tariffa fissa a consumo di Mullvad.
Qualcuna di queste VPN aiuta davvero a soddisfare i requisiti HIPAA, PCI DSS o FedRAMP?
In parte, a seconda del framework. NordVPN e Mullvad supportano entrambe la crittografia AES-256-GCM rilevante per HIPAA; NordVPN dichiara che la sua politica no-logs è stata verificata da audit indipendenti, mentre Mullvad pubblica report di audit indipendenti che coprono i controlli SOC 2. Per PCI DSS o FedRAMP, lo stack IPsec nativo Libreswan di RHEL, che usa crittografia validata FIPS, è il percorso di conformità più diretto.
Quanti dispositivi può coprire un singolo account in un deployment RHEL multi-nodo?
NordVPN consente 10 connessioni simultanee per account, ExpressVPN ne consente da 10 a 14 a seconda del piano, e Mullvad ha un limite di 5. Per gli amministratori che gestiscono diversi server o workstation RHEL con un’unica licenza anziché provisioning per nodo, i limiti più alti di NordVPN ed ExpressVPN durano più a lungo prima di richiedere account aggiuntivi.
La configurazione VPN su RHEL può essere automatizzata su centinaia di server?
Sì. Ansible Automation Platform di Red Hat include moduli di ruolo VPN specifici per Libreswan e WireGuard, che permettono agli amministratori di distribuire configurazioni VPN identiche su centinaia di nodi RHEL da un unico playbook. Abbinarlo a nmcli per la gestione locale offre un percorso di deployment scriptabile e verificabile, invece di configurare manualmente ogni server.
Cosa succede se una VPN non funziona bene dopo averla distribuita sull’infrastruttura RHEL?
NordVPN ed ExpressVPN offrono entrambe una garanzia di rimborso di 30 giorni su tutti i piani, dando una finestra per testare la compatibilità prima di impegnare il budget in un rollout più ampio. Mullvad non offre prova gratuita e opera rigorosamente a consumo, quindi non c’è alcuna garanzia su cui fare affidamento se il suo client RPM non si adatta al tuo ambiente.
Cosa succede quando un rilascio puntuale di RHEL interrompe la compatibilità del mio client VPN?
ExpressVPN aggiorna il proprio client Linux entro circa 2 settimane da ogni rilascio puntuale di RHEL, limitando i tempi di inattività per i deployment sensibili al tempo. L’integrazione a livello di kernel di WireGuard da RHEL 8.6 evita quasi del tutto questi problemi, poiché non è un client userspace separato. Libreswan evita il problema alla radice, perché viene fornito come parte di RHEL stesso e si aggiorna insieme al sistema operativo.