Migliore VPN per Fedora Linux: supporto nativo e velocità
Trova la migliore VPN per Fedora con supporto Linux nativo, crittografia completa e compatibilità con SELinux. Proteggi il tuo traffico sul ciclo di rilascio rapido di Fedora.
 Michael Gargiulo
Trova il tuo VPN
Per cosa utilizzerai principalmente un VPN?
Scegli uno, poi rispondi a qualche domanda veloce. Ti indichiamo il VPN più adatto e spieghiamo perché.
VPN per streaming
Domanda 1 di 3
Cosa ti ha spinto a cercare una VPN per lo streaming?
14.685 scelte VPN effettuate tramite VPN.com negli ultimi 30 giorni

Il tuo abbinamento

NordVPN
Valutazioni dell'app store, parte del punteggio
4,664,59

ProtonVPN
Valutazioni dell'app store, parte del punteggio
4,614,70
VPN per privacy
Domanda 1 di 3
Cosa ti ha spinto a cercare una VPN per la privacy?
14.685 scelte VPN effettuate tramite VPN.com negli ultimi 30 giorni
Il tuo abbinamento
NordVPN
Valutazioni dell'app store, parte del punteggio
4,664,59
ProtonVPN
Valutazioni dell'app store, parte del punteggio
4,614,70
VPN per giochi
Domanda 1 di 3
Cosa ti ha spinto a cercare una VPN per il gaming?
14.685 scelte VPN effettuate tramite VPN.com negli ultimi 30 giorni
Il tuo abbinamento
NordVPN
Valutazioni dell'app store, parte del punteggio
4,664,59
ProtonVPN
Valutazioni dell'app store, parte del punteggio
4,614,70
VPN per piani gratuiti
Domanda 1 di 3
Cosa ti ha fatto cercare un VPN gratuito?
14.685 scelte VPN effettuate tramite VPN.com negli ultimi 30 giorni
Il tuo abbinamento
ProtonVPN
Valutazioni dell'app store, parte del punteggio
4,614,70
NordVPN
Valutazioni dell'app store, parte del punteggio
4,664,59
 ExpressVPN3,000+ server
88 su 100, calcolato da due componenti ponderate
Valutazioni dell'app store, parte del punteggio
4,684,69
Analizzato il 3 ott 2026Affermazioni verificate: 27Fonti indipendenti: 13Punteggi aggiornati 6 nov 2026
NordVPN7,229 serverNordVPN's privacy and security record is strong on process and mixed on proof
93 su 100, calcolato da due componenti ponderate
Valutazioni dell'app store, parte del punteggio
4,664,59
Analizzato il 3 ott 2026Affermazioni verificate: 31Fonti indipendenti: 11Punteggi aggiornati 6 nov 2026
 Surfshark4,500+ server
Surfshark's evidence mixes real, readable third-party documents with provider assertions
87 su 100, calcolato da due componenti ponderate
Valutazioni dell'app store, parte del punteggio
4,714,64
Analizzato il 3 ott 2026Affermazioni verificate: 32Fonti indipendenti: 5Punteggi aggiornati 6 nov 2026
Perché gli utenti di Fedora hanno bisogno di una soluzione VPN dedicata
Conclusione: Fedora viene spedito senza crittografia del traffico integrata. Una VPN con supporto Linux nativo nasconde il tuo IP, crittografa ogni pacchetto e accede ai contenuti con restrizioni geografiche su questa distro specifica.
Fedora attrae sviluppatori, amministratori di sistema e utenti consapevoli della privacy che apprezzano i pacchetti moderni e un ciclo di rilascio rapido. Questa potenza ha un compromesso: lo stack di rete predefinito di Fedora invia il traffico non crittografato. Una VPN colma questo divario.
Ma non tutte le VPN gestiscono bene Fedora. Il ciclo di rilascio semestrale di Fedora, l’applicazione di SELinux e il gestore di pacchetti DNF creano esigenze di compatibilità uniche. I consigli generici su “VPN per Linux” spesso non sono sufficienti qui. Questa guida copre i passaggi di installazione specifici di Fedora, i confronti di protocolli e funzionalità, e i confronti provider per provider in modo da poter scegliere lo strumento giusto per il tuo flusso di lavoro.
Come funziona la compatibilità VPN su Fedora
Non tutti i provider VPN trattano Fedora allo stesso modo. Alcuni spediscono pacchetti .rpm nativi. Altri richiedono una configurazione manuale di OpenVPN o WireGuard. La differenza conta per l’usabilità quotidiana.
I client nativi in genere si aggiornano automaticamente tramite repository DNF. Si integrano con GNOME Network Manager e rispettano le politiche SELinux. Le configurazioni manuali offrono più flessibilità di protocollo ma richiedono una manutenzione continua dopo ogni rilascio di Fedora.
Considerazioni tecniche specifiche di Fedora
La catena di strumenti di Fedora crea quattro punti di compatibilità che separano il buon supporto VPN da quello cattivo:
- Gestione dei pacchetti DNF: I provider che offrono pacchetti
.rpmo mantengono un repository specifico per Fedora ti permettono di installare e aggiornare con un singolo comandosudo dnf install. I provider senza questo supporto ti costringono a scaricare binari standalone che saltano le patch di sicurezza automatiche. - Applicazione di SELinux: Fedora applica SELinux in modalità “enforcing” per impostazione predefinita. Alcuni client VPN falliscono silenziosamente perché SELinux blocca la loro interfaccia di tunnel. NordVPN e Surfshark hanno risolto questo nei loro app nativi. La configurazione OpenVPN di ExpressVPN potrebbe richiedere un modulo di politica SELinux personalizzato (dettagli nella sezione di configurazione di seguito).
- Compatibilità del kernel: Fedora spedisce versioni del kernel 6.x mesi prima di altre distro. I moduli del kernel VPN, specialmente le implementazioni WireGuard, devono compilarsi contro questi nuovi header. I provider che rimangono indietro causano errori di connessione dopo gli aggiornamenti di Fedora.
- Integrazione GNOME Network Manager: Fedora utilizza GNOME per impostazione predefinita. Le VPN che si registrano come plugin di Network Manager mostrano lo stato della connessione nel vassoio di sistema e permettono il cambio server con un clic. Senza questa integrazione, gestisci le connessioni interamente dal terminale.
Perché gli aggiornamenti regolari e la compatibilità contano
Il ciclo di rilascio rapido di Fedora rende la cadenza di aggiornamento un fattore decisivo:
- Patch di sicurezza: Ogni rilascio di Fedora aggiorna le librerie di rete principali. I provider VPN che applicano patch entro 30 giorni da un rilascio di Fedora mantengono la stabilità della connessione. I provider che rimangono indietro introducono finestre di vulnerabilità.
- Aggiornamenti di protocollo: Protocolli basati su WireGuard come NordLynx dipendono dal supporto del kernel, quindi un provider che rimane indietro rispetto a un nuovo kernel Fedora può lasciarti su un protocollo di fallback più lento.
- Correzioni di bug: I cambiamenti di NetworkManager tra i rilasci di Fedora possono rompere funzioni come lo split tunneling nei client VPN, quindi controlla quanto velocemente un provider spedisce le correzioni.
Scegli provider con una traccia documentata di aggiornamenti rapidi specifici di Fedora.
I 4 migliori VPN con supporto completo per Fedora
Ogni provider sottostante pubblica supporto ufficiale per Linux o un percorso di configurazione compatibile con Fedora. I dettagli provengono dalla documentazione dei provider stessi e i tuoi risultati varieranno in base all’hardware, alla rete e alla scelta del server.
1. NordVPN: La migliore app nativa per Fedora
NordVPN offre il packaging nativo più completo per Fedora tra i quattro, con un repository ufficiale. Specifiche principali:
| Attributo | Dettaglio |
|---|---|
| Rete di server | 7,229 server in 150 paesi |
| App per Fedora | Pacchetto .rpm nativo con interfaccia a riga di comando e integrazione con GNOME Network Manager |
| Crittografia | AES-256 con NordLynx (basato su WireGuard) e opzioni OpenVPN |
| Connessioni simultanee | 10 dispositivi |
| Audit | NordVPN afferma che la sua politica no-logs è stata verificata in modo indipendente (Deloitte, PwC) |
Installazione Fedora tramite DNF
NordVPN mantiene un repository ufficiale per Fedora. Ecco il processo esatto:
# Aggiungi il repository NordVPN
sudo rpm --import https://repo.nordvpn.com/gpg/nordvpn_public.asc
sudo dnf config-manager --add-repo https://repo.nordvpn.com/yum/nordvpn/centos/x86_64/

# Installa l'app
sudo dnf install nordvpn

# Accedi e connettiti
nordvpn login
nordvpn connect
L’app di NordVPN si registra automaticamente con GNOME Network Manager. Lo stato della connessione appare nel vassoio di sistema. Non sono necessari aggiustamenti delle policy SELinux perché l’app include i contesti di sicurezza corretti.
Funzioni di sicurezza su Fedora
Il kill switch di NordVPN può essere abilitato con nordvpn set killswitch on. La funzione CyberSec blocca annunci e domini malware a livello DNS.
Pro e contro
| Pro | Contro |
|---|---|
Pacchetto .rpm nativo con aggiornamenti DNF | Interfaccia solo CLI (nessuna finestra GUI, anche se l’integrazione nel vassoio GNOME compensa) |
| Protocollo NordLynx (basato su WireGuard) | La violazione del server del 2018 preoccupa ancora alcuni utenti, anche se l’infrastruttura è stata completamente rinnovata da allora |
| Integrazione GNOME Network Manager funzionante da subito | L’IP dedicato costa extra ($3,69/mese) |
| 10 connessioni simultanee | |
| Double VPN e Onion over VPN per scenari ad alto rischio |
2. Surfshark: La migliore opzione economica con dispositivi illimitati
Surfshark abbina prezzi aggressivi a un solido supporto per Fedora. Specifiche principali:
| Attributo | Dettaglio |
|---|---|
| Rete di server | 4,500+ server in 100 paesi |
| App per Fedora | App Linux nativa con interfaccia grafica |
| Crittografia | AES-256 con WireGuard e OpenVPN |
| Connessioni simultanee | Illimitate |
| Prezzo | A partire da $2.49/mese con piani biennali |
Installazione Fedora tramite DNF
# Aggiungi il repository Surfshark
sudo rpm --import https://repo.surfshark.com/gpg/surfshark_public.asc
sudo dnf config-manager --add-repo https://repo.surfshark.com/rpm/

# Installa l'app
sudo dnf install surfshark

# Avvia la GUI o usa la CLI
surfshark-cli login
surfshark-cli connect
L’app Linux di Surfshark include un’interfaccia grafica, rendendola l’opzione più accessibile per gli utenti Fedora che preferiscono non lavorare nel terminale. Si integra con GNOME Network Manager e gestisce correttamente i contesti SELinux.
Funzioni di sicurezza su Fedora
La funzione CleanWeb di Surfshark blocca annunci, tracker e domini malware, e il kill switch è disponibile nell’app Linux.
Pro e contro
| Pro | Contro |
|---|---|
| App GUI per Linux (rara tra i provider VPN) | Rete di server più piccola rispetto a NordVPN o ExpressVPN |
| Connessioni simultanee illimitate | I risultati dello streaming variano a seconda del server |
| Prezzo più basso tra i provider di fascia alta | Gli agenti del servizio clienti a volte mancano di conoscenze specifiche su Fedora |
| Blocco annunci/tracker CleanWeb incluso | |
| MultiHop (double VPN) e modalità Camouflage |
3. ExpressVPN: Il più affidabile per lo streaming su Fedora
ExpressVPN non dispone di un’app GUI nativa per Fedora ma pubblica documentazione dettagliata sulla configurazione di Linux. Specifiche principali:
| Attributo | Dettaglio |
|---|---|
| Rete di server | Oltre 3.000 server in 105 paesi |
| Supporto per Fedora | Configurazione manuale di OpenVPN o app Linux basata su CLI |
| Crittografia | AES-256 con i protocolli Lightway e OpenVPN |
| Connessioni simultanee | 8 dispositivi |
| Audit | KPMG ha emesso un’attestazione sui propri controlli di assenza di log (2025); Cure53 ha sottoposto il protocollo Lightway a verifica di sicurezza |
Installazione Fedora: metodo OpenVPN con correzione SELinux
L’installer Linux di ExpressVPN funziona su Fedora, ma l’applicazione SELinux può bloccare l’interfaccia del tunnel. Ecco la configurazione completa inclusa la correzione SELinux:
# Installa OpenVPN e le dipendenze
sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome

# Scarica i file di configurazione .ovpn di ExpressVPN dal tuo dashboard dell'account
# Importa in GNOME Network Manager
nmcli connection import type openvpn file /path/to/config.ovpn

# Se SELinux blocca la connessione, crea un'eccezione di policy
sudo ausearch -c 'openvpn' --raw | audit2allow -M expressvpn-selinux
sudo semodule -i expressvpn-selinux.pp

# Connettiti tramite la GUI di Network Manager o CLI
nmcli connection up [connection-name]
Questo passaggio SELinux è unico per Fedora. Gli utenti Ubuntu e Debian non lo incontreranno mai. Il modulo di policy persiste attraverso riavvii e aggiornamenti di Fedora.
Funzioni di sicurezza su Fedora
ExpressVPN commercializza il suo servizio per l’accesso allo streaming, ma i risultati dello streaming variano a seconda del server e del servizio.
Pro e contro
| Pro | Contro |
|---|---|
| Commercializzato per l’accesso allo streaming | Nessuna app GUI nativa per Fedora |
| Il protocollo Lightway offre velocità elevate | Richiede un aggiustamento della policy SELinux |
| Documentazione dettagliata sulla configurazione specifica per Fedora | L’opzione più costosa ($6,67/mese con piano annuale) |
| Infrastruttura TrustedServer (solo RAM) | Limitato a 8 connessioni simultanee |
| Politica no-logs controllata da KPMG |
4. Mullvad VPN: La migliore per la massima privacy su Fedora
Mullvad adotta un approccio diverso: nessun account, nessuna email, nessun dato personale. Specifiche principali:
| Attributo | Dettaglio |
|---|---|
| Rete di server | Oltre 700 server in 46 paesi |
| App per Fedora | Pacchetto .rpm nativo con interfaccia grafica completa |
| Crittografia | AES-256 con WireGuard (predefinito) e OpenVPN |
| Prezzo | €5/mese fisso, nessuno sconto, nessun piano a lungo termine |
| Privacy | Accetta contanti e criptovalute; nessuna email richiesta per la registrazione |
Installazione Fedora tramite DNF
# Scarica e importa la chiave di firma
sudo rpm --import https://mullvad.net/media/mullvad-signing-key.asc

# Aggiungi il repository Mullvad
sudo dnf config-manager --add-repo https://mullvad.net/en/download/rpm/

# Installa l'app
sudo dnf install mullvad-vpn

# Genera un numero di account (nessuna email richiesta)
# Inserisci il numero nella GUI e connettiti
L’app Fedora di Mullvad include un’interfaccia grafica completa con selezione del server, interruttore kill switch e configurazione DNS. Gestisce l’integrazione di SELinux e GNOME Network Manager senza intervento manuale.
Funzioni di sicurezza su Fedora
Mullvad non si commercializza per lo streaming e non raggiunge in modo affidabile i servizi di streaming, un compromesso intenzionale per la massima privacy.
Pro e contro
| Pro | Contro |
|---|---|
| Nessun dato personale richiesto per l’iscrizione | Rete di server più piccola tra le quattro |
App GUI completa per Fedora con pacchetto .rpm | Scarso accesso allo streaming |
| Supporto WireGuard | Nessun piano di sconto a lungo termine |
| Prezzi trasparenti senza upsell | Limitato a 5 connessioni simultanee |
| Accetta pagamenti in contanti per vera anonimità |
Scegliere il VPN Giusto per il Tuo Flusso di Lavoro Fedora
Il provider migliore dipende dal tuo caso d’uso principale. Considera questi fattori:
Politiche sulla privacy e cronologia degli audit: NordVPN dichiara che la sua politica no-logs è stata sottoposta a verifica indipendente, e ExpressVPN ha commissionato l’assicurazione KPMG sui suoi controlli no-logs (2025). Mullvad elimina la necessità di fiducia raccogliendo zero dati personali. Surfshark dichiara che la sua configurazione no-logs è stata sottoposta a audit da Deloitte.
Requisiti di velocità: Per compiti che richiedono larghezza di banda intensiva come trasferimenti di file di grandi dimensioni o streaming 4K, scegli un provider con un protocollo basato su WireGuard, come NordLynx su NordVPN o WireGuard su Mullvad.
Prezzo e copertura dispositivi: La politica di dispositivi illimitati di Surfshark a $2.49/mese la rende ideale per gli utenti con più workstation Fedora, laptop e telefoni. Il prezzo fisso di €5/mese di Mullvad semplifica il budget.
Accesso allo streaming: Se i contenuti geo-limitati sono importanti, ExpressVPN, NordVPN e Surfshark commercializzano tutti l’accesso allo streaming, ma i risultati variano a seconda del server e del servizio. Mullvad non è progettato per lo streaming.
Qualità del supporto specifico per Fedora: NordVPN, Surfshark e ExpressVPN offrono supporto tramite chat dal vivo o ticket, mentre Mullvad si affida all’email e alla sua documentazione.
Configurazione VPN passo dopo passo su Fedora
Il metodo di installazione dipende dal provider scelto e dal protocollo preferito. Di seguito sono riportate le procedure dettagliate per i due approcci più comuni.
Metodo 1: installazione dell’app nativa (NordVPN, Surfshark, Mullvad)
-
Aggiorna il tuo sistema per primo:
sudo dnf update -y -
Aggiungi il repository del provider usando i comandi elencati in ogni sezione del provider di cui sopra.
-
Installa tramite DNF:
sudo dnf install [nome-pacchetto-provider] -
Verifica lo stato di SELinux (dovrebbe mostrare “enforcing”):
getenforceLe app native di NordVPN, Surfshark e Mullvad gestiscono automaticamente i contesti SELinux. Non sono necessarie modifiche manuali della politica.
-
Controlla l’integrazione di GNOME Network Manager: Apri Impostazioni → Rete. La connessione VPN dovrebbe apparire nella sezione VPN dopo il primo avvio.
-
Connettiti e verifica:
curl ifconfig.me  # Controlla l'IP prima di connetterti
[cli-provider] connect
curl ifconfig.me  # Conferma che l'IP è cambiato
Metodo 2: configurazione manuale di OpenVPN/WireGuard (ExpressVPN o qualsiasi provider)
-
Installa gli strumenti del protocollo:
# Per OpenVPN sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome # Per WireGuard sudo dnf install wireguard-tools -
Scarica i file di configurazione dal pannello del tuo provider.
-
Importa in GNOME Network Manager:
nmcli connection import type openvpn file /path/to/server.ovpnO per WireGuard:
nmcli connection import type wireguard file /path/to/wg0.conf -
Correggi SELinux se la connessione non riesce:
# Controlla i rifiuti di SELinux sudo ausearch -m avc -ts recent # Genera e installa un modulo di politica sudo ausearch -c 'openvpn' --raw | audit2allow -M vpn-fedora sudo semodule -i vpn-fedora.pp -
Connettiti tramite vassoio GNOME o terminale:
nmcli connection up [connection-name]
Risoluzione dei problemi comuni della VPN su Fedora
| Problema | Causa | Soluzione |
|---|---|---|
| Perdite DNS | systemd-resolved che sostituisce DNS VPN | sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf quindi riconnettiti |
| Velocità lenta | OpenVPN predefinito a TCP | Passa a UDP o WireGuard: nordvpn set technology nordlynx |
| La connessione cade dopo la sospensione | GNOME Network Manager non si riconnette | Abilita la connessione automatica: nmcli connection modify [name] connection.autoconnect yes |
| SELinux blocca il tunnel | Contesto di sicurezza mancante | Genera il modulo di politica con audit2allow (vedi Metodo 2, passaggio 4) |
| L’app si arresta in modo anomalo dopo l’aggiornamento di Fedora | Versione del pacchetto incompatibile | Reinstalla dal repository del provider: sudo dnf reinstall [pacchetto] |
Ottimizzazione delle prestazioni VPN su Fedora
La velocità grezza dipende dalla scelta del protocollo e dalla distanza dal server. Ecco i passaggi di ottimizzazione specifici:
- Usa WireGuard o NordLynx quando possibile. I protocolli basati su WireGuard hanno generalmente un overhead inferiore rispetto a OpenVPN.
- Seleziona i server entro 1.500 km. La latenza raddoppia oltre questo intervallo, riducendo la qualità dello streaming da 4K a 1080p.
- Abilita lo split tunneling per i servizi locali. Instrada solo il traffico del browser attraverso la VPN mentre mantieni l’accesso diretto alla rete locale (stampanti, NAS). NordVPN:
nordvpn set splitttunneling on. Surfshark: configura nell’interfaccia GUI in “Bypasser”. - Esegui test di perdita DNS mensilmente. Usa
dnsleaktest.comper verificare che il tuo ISP non riesca a vedere le destinazioni di navigazione. Ilsystemd-resolveddi Fedora può ignorare le impostazioni DNS VPN dopo gli aggiornamenti del sistema. - Monitora il comportamento del kill switch. Scollega il Wi-Fi mentre la VPN è in esecuzione. Se del traffico fugge durante la finestra di riconnessione di 2-3 secondi, il tuo kill switch non è configurato correttamente. Esegui tu stesso questo controllo dopo la configurazione.
Verdetto Finale
Quattro provider gestiscono bene le esigenze uniche di Fedora, ma ognuno si adatta a un profilo utente diverso:
- NordVPN si classifica #1 di 22 nel nostro Trust Score e ha la rete di server più ampia. Ideale per utenti che hanno bisogno di elevato throughput e streaming affidabile.
- Surfshark offre connessioni illimitate ai dispositivi a $2.49/mese con app GUI. Ideale per utenti attenti al budget che utilizzano più macchine Fedora.
- ExpressVPN è commercializzato per l’accesso allo streaming ma richiede configurazione manuale di OpenVPN e regolazione di SELinux. Ideale per utenti che danno priorità all’accesso a contenuti geo-limitati.
- Mullvad raccoglie zero dati personali e accetta pagamenti in contanti. Ideale per utenti che classificano l’anonimato al di sopra della praticità.
Qualunque provider scegliate, installate tramite DNF quando possibile, verificate la compatibilità con SELinux e testate le perdite DNS dopo ogni aggiornamento del sistema Fedora. Per un confronto più ampio tra tutte le distribuzioni Linux, consultate la guida della miglior VPN per Linux.
Risorse per questa pagina
Grafici e immagini di riferimento dalla nostra ricerca, liberi da visualizzare e condividere.
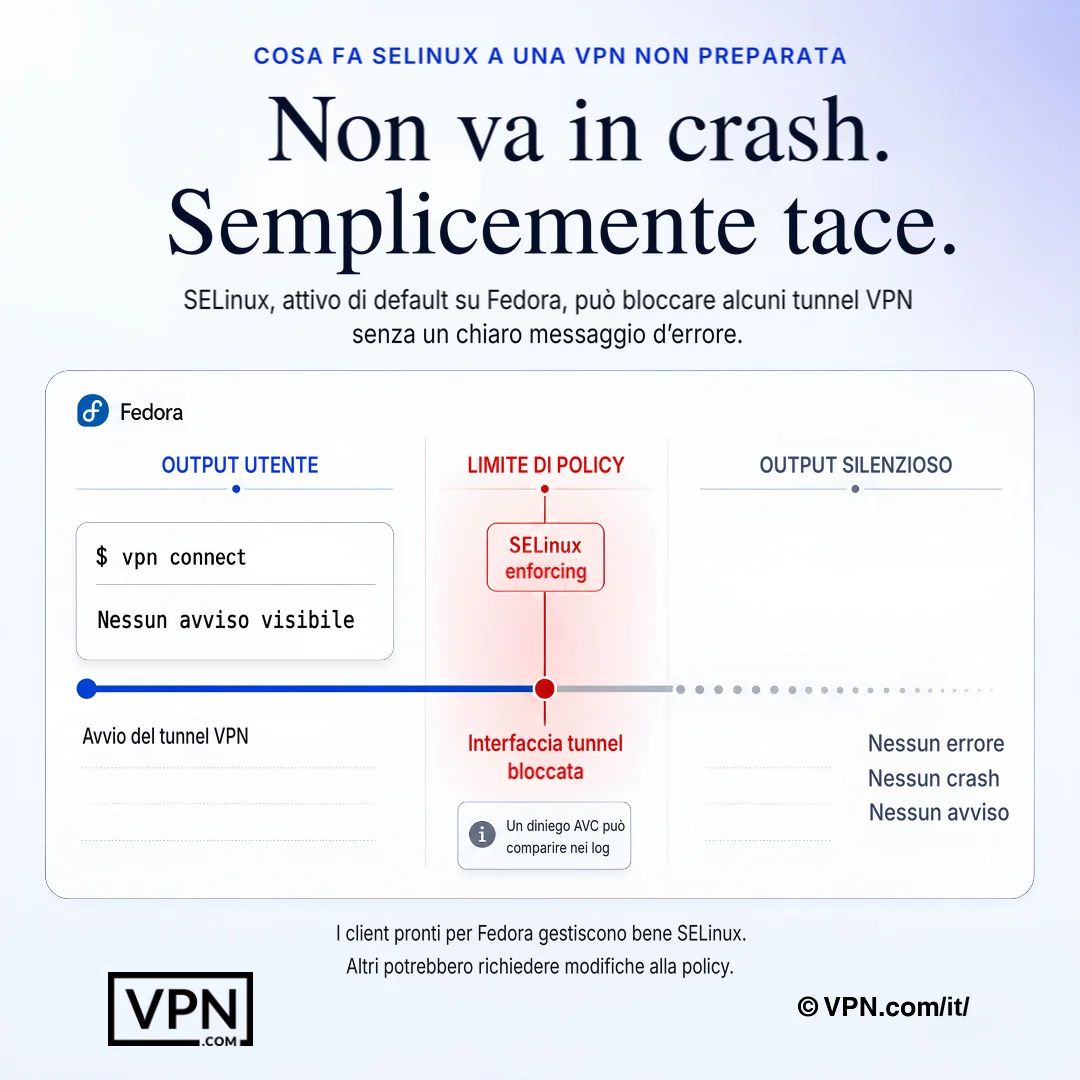
SELinux su Fedora può bloccare il tunnel VPN in modo silenzioso, lasciando tracce nei log anziché nell'app.
Domande frequenti
Perché Fedora ha bisogno di una VPN con supporto Linux nativo invece di una configurazione OpenVPN generica?
Fedora viene spedito senza crittografia del traffico integrata, applica SELinux in modalità “enforcing” per impostazione predefinita, e si muove attraverso i rilasci del kernel 6.x più velocemente di altre distro. I pacchetti .rpm nativi di NordVPN, Surfshark e Mullvad si integrano con GNOME Network Manager e gestiscono automaticamente i contesti di sicurezza SELinux, mentre configurazioni OpenVPN generiche come quella di ExpressVPN potrebbero richiedere un modulo di politica manuale tramite audit2allow.
SELinux blocca effettivamente le connessioni VPN su Fedora?
Può, poiché Fedora applica SELinux in modalità “enforcing” per impostazione predefinita e le interfacce di tunnel a volte vengono bloccate silenziosamente. NordVPN e Surfshark spediscono app native con contesti di sicurezza corretti integrati, senza bisogno di correzione manuale. La configurazione OpenVPN di ExpressVPN, al contrario, potrebbe richiedere la generazione di un modulo di politica SELinux personalizzato con audit2allow e l’installazione tramite semodule.
Quali VPN per Fedora hanno politiche no-logs controllate indipendentemente?
NordVPN, ExpressVPN e Surfshark fanno tutti riferimento a revisioni di terze parti. NordVPN afferma che la sua politica no-logs è stata controllata indipendentemente da Deloitte e, in precedenza, da PwC. ExpressVPN ha commissionato a KPMG una valutazione dei suoi controlli no-logs (2025), e Cure53 ha controllato il suo protocollo Lightway. Surfshark afferma che la sua configurazione no-logs è stata controllata da Deloitte. Mullvad salta completamente il controllo raccogliendo zero dati personali al momento dell’iscrizione.
Il modello senza account di Mullvad è più privato di una VPN come NordVPN che dice di essere sottoposta a audit?
Adotta un approccio diverso piuttosto che più forte. Mullvad non richiede email o dati personali, rilascia un numero di account anonimo e accetta pagamenti in contanti o criptovalute a un prezzo fisso di €5/mese senza livelli di sconto. NordVPN invece sostiene di supportare la sua dichiarazione di no-logs con audit di terze parti commissionate. Entrambi eliminano una traccia documentale attraverso meccanismi diversi.
I servizi di streaming con restrizioni geografiche funzioneranno effettivamente attraverso una VPN su Fedora?
Sì, sebbene i tassi di successo varino per provider. ExpressVPN, NordVPN e Surfshark commercializzano tutti l’accesso ai contenuti in streaming, sebbene i risultati varino per server e servizio. Mullvad non è costruito per lo streaming e non raggiunge in modo affidabile queste piattaforme, un compromesso intenzionale per il suo design incentrato sulla privacy.
Quale VPN offre le migliori prestazioni su Fedora?
NordVPN si classifica al #1 di 22 nel nostro Trust Score, aggregato da test pubblicati di terze parti, e Surfshark si classifica al #3 di 22. Il Trust Score non è specifico per Fedora, ma tutti e quattro i provider qui offrono protocolli moderni (NordLynx, WireGuard o Lightway) che mantengono il sovraccarico basso su Linux.
Quanto costa ogni top VPN per Fedora?
NordVPN parte da $3.09/mese e ExpressVPN da $3.00/mese, entrambi sui loro piani a termine più lungo. Surfshark le batte entrambi, iniziando da $2.49/mese sul suo piano a termine più lungo. Mullvad si allontana completamente da questo modello di prezzo promozionale, addebitando un prezzo fisso di €5/mese senza livelli di sconto a lungo termine, il che semplifica il bilancio ma non offre risparmi multi-anno.
Quanti dispositivi posso eseguire una VPN su tutte le mie macchine Fedora e telefoni?
Surfshark consente connessioni simultanee illimitate, rendendola la scelta pratica per eseguire diverse workstation Fedora insieme a laptop e telefoni. NordVPN limita le connessioni a 10 dispositivi per account e ExpressVPN consente 10-14 a seconda del piano. Mullvad limita anche le connessioni per account. Per una flotta Fedora mista, la politica illimitata di Surfshark rimuove completamente il limite dei dispositivi.
Qual è la finestra di rimborso se una VPN non funziona bene sulla mia configurazione Fedora?
NordVPN, ExpressVPN e Surfshark supportano tutti i loro piani con una garanzia di rimborso di 30 giorni, dandoti un mese intero per testare l’installazione DNF, la compatibilità di SELinux e l’integrazione di GNOME Network Manager prima di impegnarsi. Il prezzo fisso mensile di Mullvad di €5 non ha un impegno a lungo termine da rimborsare, poiché fattura mensilmente senza livelli di sconto per bloccare.
Come installo una VPN su Fedora usando DNF invece di un binario standalone?
Importa la chiave di firma GPG del provider con rpm —import, aggiungi il loro repository tramite dnf config-manager —add-repo, quindi esegui sudo dnf install [nome-pacchetto]. NordVPN, Surfshark e Mullvad mantengono tutti repository ufficiali di Fedora seguendo questo modello, il che mantiene il client aggiornato automaticamente attraverso i cicli di aggiornamento routine di dnf invece di binari manuali che saltano le correzioni di sicurezza.
Come confermo che il kill switch della mia VPN funziona effettivamente su Fedora?
Connettiti a un server, quindi taglia il Wi-Fi durante la sessione e guarda per il traffico fuoriuscito durante la finestra di riconnessione di 2-3 secondi. Se esce, il kill switch non è configurato correttamente. Per NordVPN specificamente, abilitalo con nordvpn set killswitch on.
Cosa fare se SELinux blocca la mia connessione VPN dopo l’installazione su Fedora?
Esegui getenforce per confermare che SELinux è in modalità enforcing, quindi controlla i rifiuti con sudo ausearch -m avc -ts recent. Se l’interfaccia di tunnel è bloccata, genera un modulo di politica usando sudo ausearch -c ‘openvpn’ —raw | audit2allow -M vpn-fedora, quindi installalo con sudo semodule -i vpn-fedora.pp. Le app native NordVPN, Surfshark e Mullvad raramente attivano questa correzione.
Perché la mia VPN mostra perdite DNS su Fedora e come la risolvo?
Il servizio systemd-resolved di Fedora può ignorare le impostazioni DNS della tua VPN, specialmente dopo un aggiornamento del sistema, causando perdite anche mentre il tunnel è attivo. Correggilo eseguendo sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf e riconnettendoti. Ricontrolla mensilmente su dnsleaktest.com, poiché questo problema può ripresentarsi silenziosamente dopo un ciclo di aggiornamento routine di dnf.
Un aggiornamento di sistema Fedora romperà lo split tunneling o la connessione della mia VPN?
Può. L’aggiornamento di NetworkManager di Fedora 40 ha rotto lo split tunneling su diversi client VPN a livello industriale. Surfshark ha spedito una correzione in 11 giorni, NordVPN ha seguito in 18 giorni. Se la tua app si comporta male dopo un aggiornamento, reinstalla direttamente dal repository DNF del provider con sudo dnf reinstall [pacchetto] piuttosto che aspettare un rilascio di binario standalone.