パスワード流出:原因、リスク、安全を保つ方法
パスワード流出が起きる理由、アカウントへのリスク、強力で一意のパスワードと二要素認証などの実証済みの防御方法を学びましょう。
 Michael Gargiulo
要点: 盗まれた認証情報は、過去10年間の情報漏えい事例のほぼ3分の1に関わっていたとVerizonは報告しています。すべてのアカウントに固有の強力なパスワードを設定し、二要素認証を有効にし、「Have I Been Pwned?」で漏えいを確認することが、認証情報の窃取を防ぐ基本的な対策です。
パスワード流出とは、ハッカーが企業のデータベースに保存されたパスワードに不正にアクセスし、それを公開したり、闇市場で売買したりする事態を指します。Verizonの2024年版「Data Breach Investigations Report」によると、盗まれた認証情報は過去10年間の情報漏えいのほぼ3分の1(31%)に関わっており[1]、認証情報が組織の侵害における中核的な要因となっていることがわかります。
この深刻な現実は、パスワード流出事故に注意を払う必要性を示しています。これらは小さな不具合ではありません。深刻な経済的損失を引き起こし、またたく間に信頼を損なう大規模な情報漏えいです。個人情報を守る場合でも、業務データを保護する場合でも、認証情報が漏えいするリスクを理解することは極めて重要です。こうした流出は誰にでも、どこででも起こり得ます。その影響は直接の被害者にとどまらず、組織全体に及ぶことも少なくありません。
パスワードがデータ漏えいに至る経路
認証情報がどのように盗まれるかを理解すると、最も一般的な攻撃手法から身を守りやすくなります。
ハッカーが認証情報を盗む一般的な手口
パスワードは、フィッシング攻撃のような手口で悪意のある者の手に渡ることがよくあります。信頼できる組織になりすまして情報を差し出させるものです。ほかにも、デバイスに密かにインストールされ、キーボード入力をすべて記録するマルウェアも一般的な手口です。ハッカーは企業のデータベースを直接狙い、セキュリティ上の弱点を突いて数百万件の記録を一度に盗むこともあります。
盗まれた認証情報は、ダークウェブ上にしばしば出回ります。犯罪者はそれらを大量に売買し、複数のプラットフォームへの追加攻撃に利用します。
デジタルセキュリティを変えた主要な認証情報流出事件
パスワード流出の歴史には、重大なセキュリティ上の脆弱性を露呈させた事件が数多くあります。FCCによれば、T-Mobileの2021年の侵害では7,660万人[2]が影響を受け、盗まれたデータには現在および元の顧客、そして見込み顧客の数百万人分の氏名、生年月日、社会保障番号が含まれていました。
2017年のEquifaxへのハッキングは、最も重大な事件の一つとして今も記憶されています。FTCによれば、1億4,700万人の個人情報が流出しました[3]。これらの事件は、堅牢な暗号化と、セキュリティ上の脆弱性への迅速なパッチ適用の必要性を浮き彫りにしています。
今なお使われている最も一般的で最悪のパスワード
認証情報盗難への認識が広がっているにもかかわらず、今も何百万人もの人が極めて脆弱なパスワードを使い続けています。代表的な例は次のとおりです。
→ admin → password2024 → password → 12345 → 654321 → Iloveyou → qwerty → 1111111 (または 222222、3333333、4444444、5555555 など) → 123123 → abc123 → asdfgh
これらのパスワードは、サイバー犯罪者にとって最も推測しやすいものの部類に入ります。だからこそNISTのガイダンスでは、サービス提供者に対して、新しいパスワードを一般的に使われている値および過去に漏えいした値のリストと照合し[4]、一致したものを拒否するよう求めています。こうしたパスワードを使うのは、貴重品をキャビネットに入れたまま鍵を錠に差し込んでおくようなものです。
パスワード流出の予防:実証済みの対策とベストプラクティス
予防策を講じることは、デジタルセキュリティ全体の強化につながります。認証情報の侵害が例外ではなく当たり前になった今、パスワードを守るための対策はもはや任意ではありません。
すべてのアカウントに強力で固有の認証情報を作成する
デジタルアイデンティティの保護は、パスワードそのものから始まります。
→ 固有のパスワード: オンラインアカウントごとに異なる強力なパスワード[5]が必要です。複数のサイトでパスワードを使い回すと、1件の侵害によって同じ認証情報を共有するすべてのアカウントが危険にさらされます。
→ 二要素認証(2FA): 2番目の確認手順を加えることで、たとえ誰かがパスワードを盗んでも、アカウントに到達するための2番目の手順を突破できません[6]。Microsoftは、MFAがアカウント乗っ取り攻撃の99.9%以上を阻止できる[7]と述べています。モバイル端末に届くコードを入力するか、指紋などの生体認証を利用します。2FAは「知っているもの」(パスワード)と「持っているもの」(スマートフォン)を組み合わせるため、攻撃者が侵入することははるかに困難になります。
総当たり攻撃に耐えるパスワードを作る
アカウントの保護には、シンプルで意図的な取り組みが必要です。
→ 長いパスフレーズ: CISAは少なくとも16文字[5]のパスワードを推奨しており、ランダムな文字列の代わりに、無関係な4〜7語からなる覚えやすいフレーズを使うことを提案しています。長さは、短く単純なパスワードよりもはるかに解読に強くなります。
→ 侵害後の変更: NISTのガイダンスでは、サービス事業者は定期的なパスワード変更を要求してはならず[4]、侵害の証拠がある場合には変更を強制すべきとされています。利用者自身も同じルールに従い、報告された侵害があった場合は直ちに影響を受けた認証情報を更新してください。
パスワードマネージャーで複雑さを管理する
数十の強力なパスワードを覚える必要はありません。
→ パスワードマネージャー: CISAの助言は、パスワードを紙に書き留めるのではなく、パスワードマネージャーを使う[5]ことです。これらのツールは、暗号化されたデータベースから複雑なパスワードを生成・保存・呼び出し、弱いものや使い回しされたものにフラグを立てます。覚えるのはマスターパスワードだけで済みます。固有のパスワードを使えば、別のサービスが侵害された場合でも被害を抑えられます。
→ MSPによる企業向けソリューション: 組織では、シングルサインオン(SSO)や包括的な監査機能を備えた管理型パスワードシステムの恩恵を受けられます。これらのソリューションは、大規模な環境で利便性とセキュリティの両方を高めます。
追加のセキュリティレイヤーとしてVPNを加える
VPNは、通信中のデータを保護することでパスワードのセキュリティを補強します。
→ 暗号化: VPNはインターネット接続を暗号化するため、送受信するデータを傍受した第三者には読み取れなくなります。
→ 公衆Wi-Fiの安全な利用: FTCによれば、現在ほとんどのウェブサイトが暗号化を使用している[8]ため、httpsが表示されていれば公衆Wi-Fiは通常安全です。VPNは信頼できないネットワーク上で追加の保護層となりますが、企業のデータベース侵害を防ぐことはできません。
| ステップ | 対応 | 優先度 |
|---|---|---|
| 1 | 流出したパスワードを、そのサービスですぐに変更する | 直ちに |
| 2 | そのパスワードを使い回していた他のアカウントでも変更する | 直ちに |
| 3 | 影響を受けたアカウントで二要素認証(2FA)を有効にする | 当日中 |
| 4 | 関係するプラットフォームに、不正アクセスの可能性を通知する | 当日中 |
| 5 | 金融情報が漏えいした場合は、銀行またはクレジットカード会社に連絡する | 当日中 |
| 6 | ウイルス対策ソフトでデバイスをマルウェアスキャンする | 24時間以内 |
| 7 | 代替のログイン経路となりうる秘密の質問をリセットする | 24時間以内 |
| 8 | 銀行明細やクレジットレポートで不審な動きを監視する | 継続的に |
ヒント: 「Have I Been Pwned?」[9]を使うと、メールアドレスが既知のデータ侵害に含まれていないかを確認できます。無料の侵害アラートを設定しておけば、認証情報が新たな流出に現れた瞬間に通知を受け取れ、数週間後に気づくという事態を避けられます。
パスワード流出の検出と迅速な対応
侵害された認証情報の兆候を認識し、迅速に対応することで、損害を最小化し、デジタル生活のセキュリティを復元できます。
パスワードが流出しているかどうかを確認する方法
警戒心を持ち、定期的に認証情報のステータスを確認してください:
→ リーク通知サービス: 「Have I Been Pwned?」などのツールを使用して、メールとパスワードがデータ漏洩で流出しているかどうかを確認してください。これらのサービスは既知の流出からの情報をまとめ、あなたの認証情報が表面に出ると警告することができます。
→ 疑わしいアクティビティを監視する: 不正ログイン、予期しないパスワードリセットメール、または使用しているサービスからのセキュリティアラートを監視してください。これらは侵害された認証情報の早期警告サインです。
アカウントが侵害されていることを示す警告サイン
時々、ハッキングの兆候は微妙です。注意すべき点は次のとおりです:
→ 異常なアカウントアクティビティ: あなたが開始しなかった不慣れな場所または異常な時刻からのログイン。
→ ロックアウトされたアカウント: 予期しないロックアウトは、誰か他の人があなたの認証情報を変更したことを示唆しています。
→ 予期しない金融取引: 銀行の明細書またはクレジットレポートで認識できない料金は、身元盗用の可能性を示しています。疑わしい流出ウィンドウ中は、毎週金融記録を確認してください。
認証情報が流出に現れた後の直ちのステップ
パスワードが流出に現れたことを発見した場合、数時間以内に行動してください:
→ パスワードを変更する: 認証情報をすぐに更新してください。同じパスワードを共有するアカウントから始めてください。
→ 二要素認証(2FA)を実装する: この追加レイヤーを新しく更新されたアカウントにも追加してください。
→ 関連するプラットフォームに通知する: あなたの認証情報が使用された可能性のあるプラットフォームに、潜在的な流出について通知してください。
→ 金融機関に連絡する: 銀行またはクレジットカード発行会社に通知して、不正な活動をフラグするか、侵害されたカードを交換してください。
認証情報流出の後の被害を含める
効果的な対応には、技術的なセーフガードと明確なコミュニケーションが必要です。特に、侵害された認証情報が身元盗用などのリスクに寄与する可能性がある場合です。
→ マルウェアをスキャンする: アンチウイルスソフトウェアを使用してデバイスをスキャンして、キーロガーまたは他のデータ収集マルウェアをスキャンしてください。
→ セキュリティ質問をリセットする: 別のアカウントアクセスパスを提供するセキュリティ質問と回答を変更してください。
→ 利害関係者と通信する: 他の人のデータに責任を持っている場合(たとえば、ビジネスを運営している場合)、影響を受けたクライアント、チームメンバー、またはパートナーに流出についてすぐに通知し、取られている措置について説明してください。
追加のセキュリティ対策:VPN保護とその先
オンラインでのアイデンティティを守るには、強力なパスワードだけでは不十分です。多層的な防御を組み合わせることで、認証情報の盗難にさらされるリスクを大幅に減らせます。
VPNが認証情報の盗難リスクを減らす仕組み
VPNを使うと、インターネット通信は安全なサーバーを経由し、端末とインターネットの間でやり取りされる情報が暗号化されます。この暗号化が特に役立つのは、信頼できない公衆Wi-Fiネットワークを利用するときです。VPNがあれば、同じネットワーク上の他人があなたの通信を読み取ることを防げます。
ただし、VPNは広範な戦略の一層にすぎません。包括的な保護のためには、固有のパスワード、パスワードマネージャー、2要素認証(2FA)、定期的な漏えい監視と組み合わせてください。
認証情報の保護に役立つトップVPN
セキュリティを強化するために、高く評価されているVPNプロバイダーを検討してみてください。
→ NordVPN: 強力な暗号化プロトコルで知られ、NordVPNは通信を二重に暗号化する「ダブルVPN」保護を提供しています。150か国にわたる7,229のサーバーを用意しています。
→ ExpressVPN: 速度と使いやすさで評価が高く、ExpressVPNは強力な暗号化と第三者検証済みのノーログポリシーを備えています。また、海外からでもプライベートなブラウジングのために地域制限を回避できます。
→ CyberGhost: 使いやすいインターフェースを持ち、100か国にわたる9,600+のサーバーを備えたCyberGhostは、VPN初心者にも信頼できる保護を提供します。
包括的な認証情報セキュリティ戦略の構築
VPNをセキュリティ習慣に加えるのは簡単です。信頼できるプロバイダーを選び、アプリをダウンロードして、閲覧や機密情報の入力の前にサーバーへ接続してください。完全には信頼できないネットワークに接続している間は、VPNを有効にしておきましょう。
VPNの利用とあわせて、次の基本的な対策も実践してください。
→ すべてのアカウントでパスワードマネージャーを使用する → 対応しているすべてのアカウントで2FAを有効にする → 通知サービスを使って定期的に漏えいチェックを行う → サービスから侵害の報告があった場合や不審な兆候がある場合は、すぐにパスワードを変更する → ソフトウェアとオペレーティングシステムを常に最新の状態に保つ
この多層的なアプローチにより、認証情報がデータ漏えいで流出するリスクを最小限に抑えられ、ひとつの防御層が破られてもアカウントを守ることができます。
最終的な評決
オンラインアカウントのセキュリティは、あなたの日常の習慣に依存しています。一意で強力なパスワードの実装、積極的な監視による警戒、侵害を発見した場合の迅速な行動は、すべてのデジタルユーザーにとって不可欠なプラクティスです。
今日、1つのステップを取ってください。脆弱なパスワードを更新してください。最も重要なアカウントで二要素認証を有効にしてください。プライマリメールアドレスで流出をチェックしてください。これらのアクションは数分かかりますが、数か月または数年かかることができる損害を防ぎます。
デジタル脅威は毎年より複雑になります。あなたの最良の防御は、一貫したマルチレイヤーアプローチです:強力な認証情報、パスワードマネージャー、信頼されていないネットワーク上のVPN保護、および定期的な流出監視。流出があなたに思い出させるのを待たないでください。今、これらの習慣をルーチンに組み込んでください。
参考文献
- Verizon. 日付不明. 2024 Dbir Data Breach Investigations Report. 2026年10月16日 に https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf から取得.
- FCC. 日付不明. DA 24 860A1. 2026年10月16日 に https://docs.fcc.gov/public/attachments/DA-24-860A1.pdf から取得.
- Federal Trade Commission. 2019. Equifax Data Breach Settlement. 2026年10月16日 に https://www.ftc.gov/enforcement/refunds/equifax-data-breach-settlement から取得.アーカイブ済み: Wayback Machine スナップショット
- NIST. 日付不明. NIST Special Publication 800-63B. 2026年10月16日 に https://pages.nist.gov/800-63-4/sp800-63b.html から取得.アーカイブ済み: Wayback Machine スナップショット
- Cybersecurity and Infrastructure Security Agency CISA. 日付不明. Use Strong Passwords. 2026年10月16日 に https://www.cisa.gov/secure-our-world/use-strong-passwords から取得.アーカイブ済み: Wayback Machine スナップショット
- Cybersecurity and Infrastructure Security Agency CISA. 日付不明. Turn On MFA. 2026年10月16日 に https://www.cisa.gov/secure-our-world/turn-mfa から取得.アーカイブ済み: Wayback Machine スナップショット
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (2019年8月20日). 2026年10月16日 に https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/ から取得.アーカイブ済み: Wayback Machine スナップショット
- Consumer Advice. 2026. Are Public Wi-Fi Networks Safe? What You Need To Know. 2026年10月16日 に https://consumer.ftc.gov/articles/are-public-wi-fi-networks-safe-what-you-need-know から取得.アーカイブ済み: Wayback Machine スナップショット
- Have I Been Pwned. 日付不明. Have I Been Pwned: Check if your email address has been exposed in a data breach. 2026年10月16日 に https://haveibeenpwned.com/ から取得.
このページのリソース
調査から得たチャートや参考画像を無料で閲覧・共有できます。
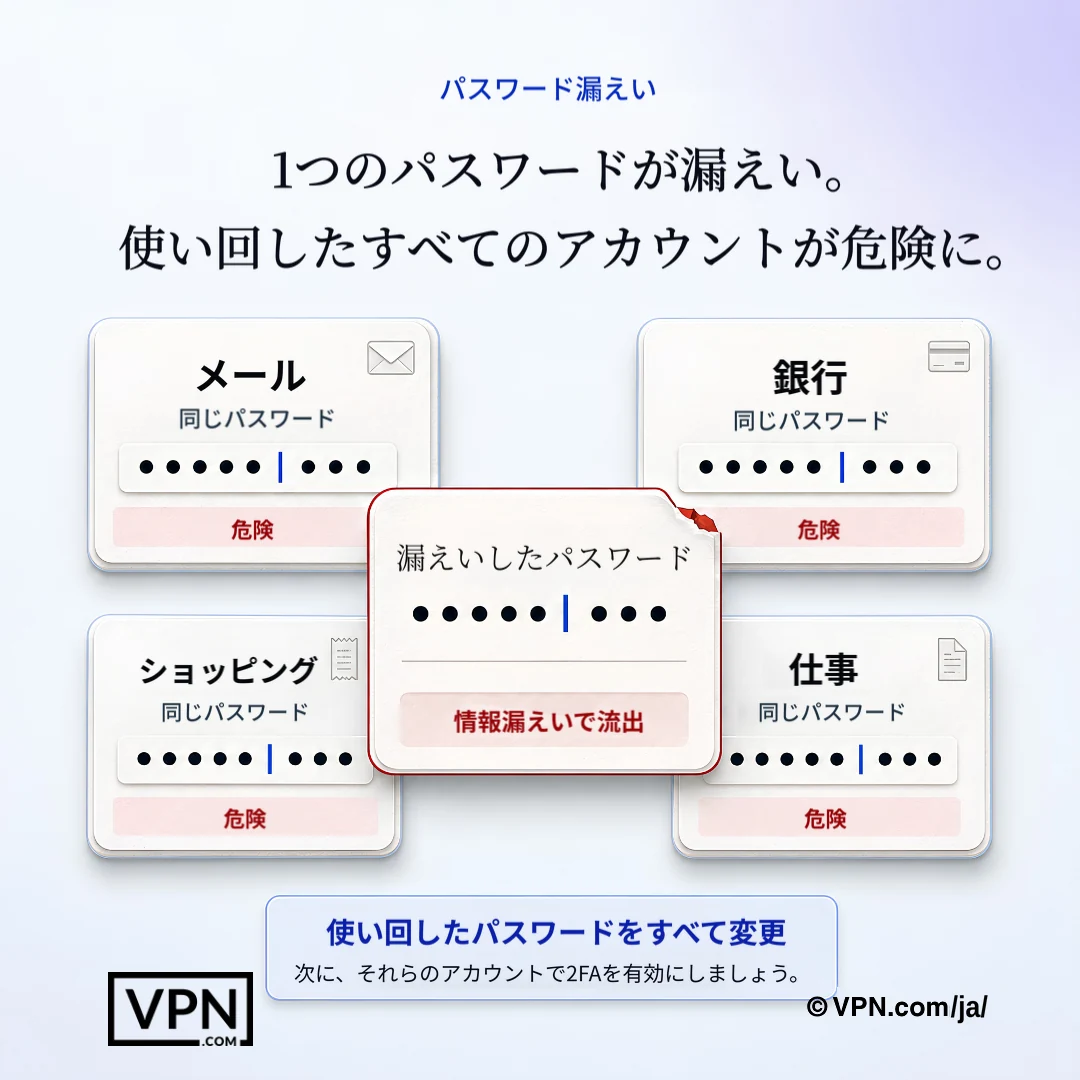
一度露出したパスワードは、同じ認証情報が使い回されている他のすべてのアカウントを危険にさらす可能性がある。
パスワード流出についてのよくある質問
パスワードは実際のところどのようにしてデータ流出に現れるのですか?
パスワードは、あなたに認証情報を引き渡すよう欺くフィッシング攻撃、キーストロークを記録するマルウェア、セキュリティ脆弱性を悪用して一度に数百万件のレコードを盗む企業データベースへの直接攻撃を通じて流出します。盗まれた認証情報はその後、ダークウェブで一括販売または取引され、あなたが使用する他のプラットフォーム全体での追加攻撃を可能にします。
盗まれた認証情報はどのくらいデータ侵害に関わっていますか?
盗まれた認証情報は、侵害がどのように起きるかの中核的な要素です。Verizonの2024年データ侵害調査報告書によれば、過去10年間の侵害のほぼ3分の1(31%)に認証情報の流出が関わっていました。流出した認証情報は他のサイトでも使い回されるため、利用したことのないサービスでも、1件の流出が影響を及ぼすことがあります。
パスワード流出の現実的なリスクを示す大規模な侵害事例は?
ここでは2つの侵害事例がその規模を示しています。2017年のEquifaxへのハッキングでは、FTCによれば1億4,700万人の個人情報が流出しました。また、FCCによれば2021年のT-Mobileの侵害では7,660万人が影響を受け、流出したデータには社会保障番号も含まれていました。どちらも、データベース1件の障害が何百万人もの人々の身元盗用リスクへと連鎖していく様子を示しています。
今でも一般的に使われている最悪のパスワードは何ですか?
セキュリティの重要性はよく知られているにもかかわらず、「password」「12345」「qwerty」「abc123」「password2024」のような推測されやすいパスワードを今も使い続けている人は数百万人に上ります。こうしたパスワードは簡単に推測されてしまい、NISTのガイダンスでも、よく使われるパスワードや過去に漏えいしたパスワードは受け付けないようサービスに求めています。このようなパスワードを使うことは、貴重品を金庫にしまいながら鍵を鍵穴に差し込んだままにしておくのと同じことです。
二要素認証は流出したパスワードが使用されるのをどのように止めますか?
2FAは通常、あなたの電話に送られるコードまたは指紋などの生体認証チェックを追加して、あなたが知っているもの(パスワード)とあなたが持っているもの(あなたのデバイス)を組み合わせます。あなたのパスワードが流出に現れたとしても、あなたの電話または指紋なしで攻撃者はログインできません。これはそれをサポートするすべてのアカウントで有効にすべき理由です。
パスワードはどのくらいの頻度で変更すべきですか?
報告された侵害や、侵害の兆候が見られた場合は、直ちにパスワードを変更してください。NISTの現行ガイダンスでは、サービス事業者は定期的なパスワード変更を要求してはならず、侵害の証拠がある場合にのみ変更を強制すべきとされています。それよりも、アカウントごとに固有のパスワードを使うことに力を注ぎましょう。複数のサイトで同じパスワードを使い回すと、1件の侵害で、それを共有するすべてのアカウントが危険にさらされてしまいます。
パスワードがすでに漏えいしていないか確認するにはどうすればよいですか?
Have I Been Pwned(haveibeenpwned.com)などの侵害通知サービスを使えば、メールアドレスやパスワードが既知のデータ侵害に含まれていないかを確認できます。無料の侵害アラートを設定しておけば、新たな漏えいで認証情報が出回った時点で通知を受け取れ、数週間後に気づくという事態を避けられます。このチェックを定期的に行うことは、継続的なセキュリティ対策の一環として有効です。
パスワードマネージャーは実際に安全に使用できますか?
はい。パスワードマネージャーは暗号化されたデータベースから複雑なパスワードを生成、保存、取得するため、マスターパスワード1つだけ覚える必要があります。別のサービスが流出を経験する場合でも、あなたの認証情報を保護し、各アカウントが再利用されたものの代わりに一意の複雑なパスワードを取得するためです。組織はシングルサインオンと監査を追加するエンタープライズソリューションでこれを拡張できます。
VPNはパスワードの漏えいを防げますか?
直接的には防げません。VPNはインターネット接続を暗号化するため、傍受された通信は読み取れない状態になります。これは、サイバー犯罪者が認証情報を盗み取ることの多い公衆Wi-Fiで特に効果があります。ただし、Equifaxの事例のような企業データベースへの侵害は防げません。そのため、VPNは一意のパスワード、2段階認証、パスワードマネージャーに置き換わるものではなく、多層防御の一部として補完的に使うべきものです。
なぜパスワードマネージャーはウェブサイトが侵害された場合でも保護するのですか?
各アカウントは再利用されたもの代わりに固有の複雑なパスワードを取得するため、1つのサービスでの侵害はその単一の認証情報のみを流出させ、それに結ばれたすべてのアカウントではありません。これは直接的に認証情報スタッフィングに対抗します。攻撃者が1つの侵害からリークされたパスワードを取り、他のサイトに対して試みるもの。パスワードが再利用されていない場合は失敗します。
認証情報が流出に現れたことを発見した後の最初の24時間で何をすべきですか?
そのサービスで流出したパスワードをすぐに変更し、再利用した他の場所で更新し、影響を受けたアカウントで2FAを同じ日に有効にしてください。関連するプラットフォームに警告し、金融情報が流出した場合は銀行に連絡してください。24時間以内に、デバイスをマルウェアでスキャンし、セキュリティ質問をリセットして、別のログインパスとして機能する可能性があります。
アカウントがすでに侵害されていることを示すどのような警告サインがありますか?
あなたが開始しなかった不慣れな場所または時刻からのログイン、予期しないパスワードリセットメール、あなたが変更したことのないログインの突然のロック、銀行の明細書での認識できない料金を見てください。任意の疑わしい流出ウィンドウ中は毎週金融記録を見直してください。これらの兆候はしばしば、別の方法で気づく前に現れます。
パブリックWi-Fiで認証情報盗難に対する最善の保護を提供するVPNはどれですか?
NordVPNは150か国全体で7,229のサーバーでトラフィックを2回暗号化するダブルVPN保護を提供し、ExpressVPNは強い暗号化と検証済みのノーログポリシーを組み合わせ、CyberGhostは100か国全体で9,600+以上のサーバーと初心者にやさしいインターフェースを実行します。3つすべていずれもが転送中のデータを暗号化し、信頼されていないパブリックWi-Fiネットワークで最も重要です。
完全なパスワードセキュリティ戦略とはどのようなものですか?
完全な戦略は5つの防御策を重ねて構成されます。アカウントごとの固有のパスワード、複雑さを管理するパスワードマネージャー、対応するすべてのアカウントでの2FA、Have I Been Pwnedなどのサービスによる定期的な漏えいチェック、そして信頼できないネットワーク上でのVPN利用です。さらに、漏えいが判明したら直ちに認証情報を変更し、ソフトウェアを最新の状態に保つことで、この方法が完成します。これにより、単一の失敗がすべてを危険にさらすことを防ぎます。