Wachtwoorden Lek: Oorzaken, Risico's & Hoe je Veilig Blijft
Ontdek waarom wachtwoorden lekken, de risico's voor je accounts en bewezen verdedigingen zoals sterke unieke wachtwoorden en twee-factor authenticatie om jezelf te beschermen.
 Michael Gargiulo
Kernpunt: Gestolen inloggegevens zijn het afgelopen decennium volgens Verizon in bijna een derde van alle datalekken verschenen. Unieke, sterke wachtwoorden voor elk account, tweestapsverificatie inschakelen en controleren op lekken via “Have I Been Pwned?” zijn de essentiële verdedigingsmiddelen tegen diefstal van inloggegevens.
Een wachtwoordlek ontstaat wanneer hackers ongeautoriseerde toegang krijgen tot opgeslagen wachtwoorden uit de database van een bedrijf en deze openbaar maken of verkopen op darkwebmarkten. Het Data Breach Investigations Report 2024 van Verizon stelde vast dat gestolen inloggegevens in bijna een derde (31%) van de datalekken zijn verschenen[1] in de afgelopen 10 jaar, waardoor inloggegevens een kernonderdeel vormen van hoe organisaties worden gecompromitteerd.
Deze verontrustende realiteit laat zien waarom wachtwoordlekken aandacht verdienen. Het zijn geen kleine storingen. Het zijn grote datalekken die ernstige financiële verliezen veroorzaken en het vertrouwen in een handomdraai verwoesten. Of u nu persoonlijke gegevens beschermt of bedrijfsdata beveiligt, inzicht in de risico’s van blootgestelde inloggegevens is van groot belang. Deze lekken treffen iedereen, overal. De gevolgen reiken vaak verder dan de directe slachtoffers tot hele organisaties.
Hoe wachtwoorden in datalekken terechtkomen
Inzicht in hoe inloggegevens worden gestolen, helpt je om je te verdedigen tegen de meest voorkomende aanvalsmethoden.
Veelgebruikte methoden waarmee hackers inloggegevens stelen
Wachtwoorden belanden vaak bij de verkeerde personen via methoden als phishingaanvallen, waarbij hackers je misleiden om informatie prijs te geven door zich voor te doen als betrouwbare organisaties. Een andere veelgebruikte methode is malware die heimelijk op je apparaat wordt geïnstalleerd en elke toetsaanslag registreert. Hackers richten zich ook rechtstreeks op databases van bedrijven en misbruiken beveiligingszwakheden om in één keer miljoenen gegevens te stelen.
Eenmaal gestolen, duiken deze inloggegevens vaak op het dark web op. Criminelen verkopen of verhandelen ze in bulk, waardoor verdere aanvallen op meerdere platforms mogelijk worden.
Grote datalekken die de digitale beveiliging hebben gevormd
De geschiedenis van wachtwoordlekken omvat datalekken die kritieke beveiligingszwakheden aan het licht brachten. Het datalek bij T-Mobile in 2021 trof volgens de FCC 76,6 miljoen mensen[2]. De buitgemaakte gegevens omvatten namen, geboortedata en burgerservicenummers van miljoenen huidige, voormalige en potentiële klanten.
De hack bij Equifax in 2017 blijft een van de belangrijkste incidenten: de FTC stelt dat er persoonsgegevens van 147 miljoen mensen zijn blootgesteld[3]. Deze gebeurtenissen onderstrepen de noodzaak van robuuste encryptie en het snel verhelpen van beveiligingslekken.
De meest voorkomende (en slechtste) wachtwoorden die nog steeds in gebruik zijn
Ondanks het brede bewustzijn over het stelen van inloggegevens gebruiken nog steeds miljoenen mensen zeer zwakke wachtwoorden. Veelvoorkomende voorbeelden zijn:
→ admin → password2024 → password → 12345 → 654321 → Iloveyou → qwerty → 1111111 (of 222222, 3333333, 4444444, 5555555, enz.) → 123123 → abc123 → asdfgh
Deze wachtwoorden behoren tot de makkelijkste om te raden voor cybercriminelen. Daarom adviseert NIST dat dienstverleners nieuwe wachtwoorden moeten vergelijken met lijsten van veelgebruikte en eerder gelekte waarden[4] en overeenkomsten moeten weigeren. Een van deze wachtwoorden gebruiken is alsof je je waardevolle spullen in een kast opbergt en de sleutel in het slot laat zitten.
Wachtwoordlekken voorkomen: bewezen tactieken en best practices
Preventieve maatregelen versterken je algehele digitale beveiliging. Nu datalekken eerder regel dan uitzondering zijn, is het beveiligen van je wachtwoorden niet langer optioneel.
Maak sterke, unieke inloggegevens voor elk account
Bescherming van je digitale identiteit begint bij de wachtwoorden zelf:
→ Unieke wachtwoorden: Elk online account heeft een ander sterk wachtwoord[5] nodig. Wachtwoorden hergebruiken op meerdere sites betekent dat één datalek elk account kan compromitteren dat dezelfde gegevens deelt.
→ Twee-factorauthenticatie (2FA): Een tweede verificatiestap zorgt ervoor dat zelfs als iemand je wachtwoord steelt, die persoon de tweede stap niet kan doorlopen[6] om toegang tot je accounts te krijgen. Microsoft stelt dat MFA meer dan 99,9 procent van de aanvallen op accounts kan blokkeren[7]. Je ontvangt een code op je mobiele apparaat of gebruikt een biometrische methode zoals een vingerafdruk. 2FA combineert iets wat je weet (je wachtwoord) met iets wat je hebt (je telefoon), waardoor het voor aanvallers veel moeilijker wordt om binnen te dringen.
Bouw wachtwoorden die bestand zijn tegen brute-force-aanvallen
Het beveiligen van je accounts vraagt om eenvoudige, bewuste inspanning:
→ Lange wachtwoordzinnen: CISA raadt wachtwoorden aan van minimaal 16 tekens[5] en stelt als alternatief voor willekeurige reeksen een onthoudbare zin voor van 4 tot 7 niet-verwante woorden. Lengte biedt veel betere weerstand tegen kraken dan korte, eenvoudige wachtwoorden.
→ Wijzig na een compromittering: Volgens de richtlijnen van NIST mogen diensten geen periodieke wachtwoordwijzigingen eisen[4], maar moeten ze een wijziging afdwingen wanneer er bewijs is van compromittering. Volg zelf dezelfde regel: wijzig na elk gemeld datalek direct de getroffen inloggegevens.
Gebruik een wachtwoordmanager om complexiteit te beheren
Tientallen sterke wachtwoorden onthouden hoeft niet:
→ Wachtwoordmanagers: Het advies van CISA is gebruik een wachtwoordmanager in plaats van wachtwoorden op te schrijven[5]. Deze tools genereren, bewaren en halen complexe wachtwoorden op uit een versleutelde database en signaleren zwakke of hergebruikte wachtwoorden. Je onthoudt één hoofdwachtwoord. Unieke wachtwoorden beperken de schade wanneer een andere dienst gelekt wordt.
→ Zakelijke oplossingen van MSP’s: Organisaties profiteren van beheerde wachtwoordsystemen met Single Sign-On (SSO) en uitgebreide auditmogelijkheden. Deze oplossingen verbeteren zowel het gebruiksgemak als de beveiliging op schaal.
Voeg een VPN toe als extra beveiligingslaag
Een VPN ondersteunt de beveiliging van je wachtwoorden door gegevens tijdens het verzenden te beschermen:
→ Versleuteling: Een VPN versleutelt je internetverbinding, waardoor de gegevens die je verzendt en ontvangt onleesbaar zijn voor iedereen die ze onderschept.
→ Veilig gebruik van openbaar wifi: De FTC stelt dat de meeste websites tegenwoordig versleuteling gebruiken[8], waardoor openbaar wifi meestal veilig is als je https ziet. Een VPN voegt een laag toe op netwerken die je niet vertrouwt, maar stopt geen datalek bij een bedrijfsdatabase.
| Stap | Actie | Prioriteit |
|---|---|---|
| 1 | Wijzig het gelekte wachtwoord direct bij die dienst | Direct |
| 2 | Wijzig het ook bij elk ander account waar je dat wachtwoord hergebruikte | Direct |
| 3 | Schakel twee-factorauthenticatie (2FA) in voor getroffen accounts | Dezelfde dag |
| 4 | Waarschuw relevante platforms over mogelijke ongeautoriseerde toegang | Dezelfde dag |
| 5 | Neem contact op met je bank of kaartuitgever als financiële gegevens zijn blootgesteld | Dezelfde dag |
| 6 | Scan apparaten op malware met antivirussoftware | Binnen 24 uur |
| 7 | Reset beveiligingsvragen die als alternatieve inlogroute zouden kunnen dienen | Binnen 24 uur |
| 8 | Houd bankafschriften en kredietrapporten in de gaten op verdachte activiteit | Doorlopend |
Tip: Gebruik “Have I Been Pwned?”[9] om te controleren of je e-mailadres voorkomt in een bekend datalek. Stel gratis lekwaarschuwingen in, zodat je direct een melding krijgt wanneer je gegevens in een nieuw lek opduiken, in plaats van het weken later pas te ontdekken.
Een Wachtwoordlek Detecteren en Snel Reageren
Tekenen van gecompromitteerde inloggegevens herkennen en snel reageren minimaliseert schade en herstelt beveiliging in je digitale leven.
Hoe je Kunt Controleren of je Wachtwoord is Blootgesteld
Blijf waakzaam en controleer regelmatig je inloggegevensstatus:
→ Inbreukmeldingsservices: Gebruik tools zoals “Have I Been Pwned?” om te controleren of je e-mail en wachtwoorden in een datalek verschenen. Deze services compileren informatie uit bekende lekken en waarschuwen je wanneer je inloggegevens opdagen.
→ Controleer op Verdachte Activiteit: Let op onbevoegde aanmeldingen, onverwachte wachtwoord-resetmails of beveiligingswaarschuwingen van services die je gebruikt. Dit zijn vroegtijdige waarschuwingstekenen van gecompromitteerde inloggegevens.
Waarschuwingstekenen dat je Account is Gecompromitteerd
Soms zijn hackindicatoren subtiel. Dit moet je in de gaten houden:
→ Ongebruikelijke Accountactiviteit: Aanmeldingen vanaf onbekende locaties of op ongebruikelijke tijden die je niet hebt geïnitieerd.
→ Vergrendelde Accounts: Onverwachte vergrendelingen suggereren dat iemand anders je inloggegevens heeft gewijzigd.
→ Onverwachte Financiële Transacties: Onherkenbare kosten op bankafschriften of creditrapporten duiden op mogelijke identiteitsdiefstal. Controleer financiële gegevens wekelijks tijdens enig vermoedde lekvenster.
Onmiddellijke Stappen Nadat je Inloggegevens in een Lek Verschijnen
Als je ontdekt dat je wachtwoorden in een lek verschenen, onderneem actie binnen uren:
→ Wijzig je Wachtwoorden: Werk inloggegevens onmiddellijk bij, beginnend met accounts die hetzelfde wachtwoord delen.
→ Implementeer Twee-Factor Authenticatie (2FA): Voeg deze extra laag toe zelfs op je nieuw bijgewerkte accounts.
→ Waarschuw Relevante Platforms: Meld alle platforms waar je inloggegevens mogelijk zijn gebruikt op de hoogte van het mogelijke lek.
→ Neem Contact op met Financiële Instellingen: Informeer je bank of creditcardmaatschappij om frauduleuze activiteit op te vangen of gecompromitteerde kaarten te vervangen.
Schade Beperken na een Inloggegevensinbreuk
Effectief reageren vereist zowel technische veiligheidsmaatregelen als duidelijke communicatie, vooral wanneer gecompromitteerde inloggegevens kunnen bijdragen aan risico’s zoals identiteitsdiefstal.
→ Scan op Malware: Gebruik antivirussoftware om je apparaten op keyloggers of ander data-oogstmalware te scannen.
→ Beveiligingsvragen Opnieuw Instellen: Wijzig beveiligingsvragen en antwoorden die alternatieve accounttoegangspaden bieden.
→ Communiceer Met Belanghebbenden: Als je de gegevens van anderen beheert (bijvoorbeeld door een bedrijf te runnen), meld getroffen klanten, teamleden of partners onmiddellijk over het lek en de maatregelen die je neemt.
Aanvullende beveiligingslagen: VPN-bescherming en meer
Het beschermen van je online identiteit gaat verder dan sterke wachtwoorden. Meerdere verdedigingslagen verminderen je blootstelling aan credential-diefstal aanzienlijk.
Hoe VPN’s de blootstelling aan credential-diefstal verminderen
Wanneer je een VPN gebruikt, loopt je internetverkeer via een beveiligde server die informatie versleutelt die tussen je apparaat en het internet reist. Deze versleuteling is het belangrijkst op openbare wifi-netwerken die je niet vertrouwt, waar een VPN voorkomt dat andere mensen op het netwerk je verkeer kunnen lezen.
Een VPN is echter slechts één laag in een bredere strategie. Combineer het met unieke wachtwoorden, een wachtwoordmanager, 2FA en regelmatige controle op datalekken voor uitgebreide bescherming.
Topvpn’s voor credential-bescherming
Overweeg topbeoordeelde VPN-providers om je beveiliging te versterken:
→ NordVPN: Bekend om sterke versleutelingsprotocollen. NordVPN biedt dubbele VPN-bescherming die je verkeer twee keer versleutelt. Het beschikt over 7,213 servers in 150 landen.
→ ExpressVPN: Geprezen om snelheid en gebruiksgemak. ExpressVPN levert sterke versleuteling met een geverifieerd no-logs-beleid. Het omzeilt daarnaast geo-beperkingen voor privé browsen internationaal.
→ CyberGhost: Met een gebruiksvriendelijke interface en 9,600+ servers in 100 landen biedt CyberGhost betrouwbare bescherming voor gebruikers die nieuw zijn met VPN’s.
Een volledige credential-beveiligingsstrategie opbouwen
Een VPN toevoegen aan je beveiligingsroutine is eenvoudig. Kies een betrouwbare provider, download de applicatie en maak verbinding met een server voordat je gaat browsen of gevoelige informatie invoert. Houd de VPN actief op elk netwerk dat je niet volledig vertrouwt.
Combineer VPN-gebruik met deze essentiële praktijken:
→ Gebruik een wachtwoordmanager voor elk account → Schakel 2FA in op alle accounts die het ondersteunen → Voer regelmatig controles op datalekken uit via meldingsservices → Wijzig een wachtwoord meteen als een service een datalek meldt of je vermoedt dat het is gecompromitteerd → Houd alle software en besturingssystemen up-to-date met de nieuwste versies
Deze meerlaagse aanpak minimaliseert het risico dat credentials in een datalek terechtkomen en houdt je accounts veilig, zelfs als één verdedigingslaag faalt.
Uiteindelijk Oordeel
De beveiliging van je online accounts hangt af van je dagelijkse gewoonten. Het implementeren van unieke, sterke wachtwoorden, alert blijven door proactieve bewaking en snel handelen wanneer je een compromis ontdekt, zijn essentiële praktijken voor elke digitale gebruiker.
Neem vandaag één stap. Werk een zwak wachtwoord bij. Schakel twee-factor authenticatie in op je belangrijkste accounts. Voer een lekcontrole uit op je primaire e-mailadres. Deze acties kosten minuten maar voorkomen schade die maanden of jaren kan duren om ongedaan te maken.
Digitale bedreigingen worden elk jaar geavanceerder. Je beste verdediging is een consistente, gelaagde benadering: sterke inloggegevens, een wachtwoordbeheerder, 2FA, VPN-bescherming op onbetrouwbare netwerken en regelmatige lekbewaking. Wacht niet tot een lek je herinnert. Bouw deze gewoonten nu in je routine in.
Referenties
- Verizon. z.d. 2024 Dbir Data Breach Investigations Report. Opgehaald op 16 oktober 2026 van https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- FCC. z.d. DA 24 860A1. Opgehaald op 16 oktober 2026 van https://docs.fcc.gov/public/attachments/DA-24-860A1.pdf.
- Federal Trade Commission. 2019. Equifax Data Breach Settlement. Opgehaald op 16 oktober 2026 van https://www.ftc.gov/enforcement/refunds/equifax-data-breach-settlement.Gearchiveerd: Wayback Machine-momentopname
- NIST. z.d. NIST Special Publication 800-63B. Opgehaald op 16 oktober 2026 van https://pages.nist.gov/800-63-4/sp800-63b.html.Gearchiveerd: Wayback Machine-momentopname
- Cybersecurity and Infrastructure Security Agency CISA. z.d. Use Strong Passwords. Opgehaald op 16 oktober 2026 van https://www.cisa.gov/secure-our-world/use-strong-passwords.Gearchiveerd: Wayback Machine-momentopname
- Cybersecurity and Infrastructure Security Agency CISA. z.d. Turn On MFA. Opgehaald op 16 oktober 2026 van https://www.cisa.gov/secure-our-world/turn-mfa.Gearchiveerd: Wayback Machine-momentopname
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 augustus 2019). Opgehaald op 16 oktober 2026 van https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Gearchiveerd: Wayback Machine-momentopname
- Consumer Advice. 2026. Are Public Wi-Fi Networks Safe? What You Need To Know. Opgehaald op 16 oktober 2026 van https://consumer.ftc.gov/articles/are-public-wi-fi-networks-safe-what-you-need-know.Gearchiveerd: Wayback Machine-momentopname
- Have I Been Pwned. z.d. Have I Been Pwned: Check if your email address has been exposed in a data breach. Opgehaald op 16 oktober 2026 van https://haveibeenpwned.com/.
Bronnen voor deze pagina
Grafieken en referentieafbeeldingen uit ons onderzoek, gratis te bekijken en te delen.
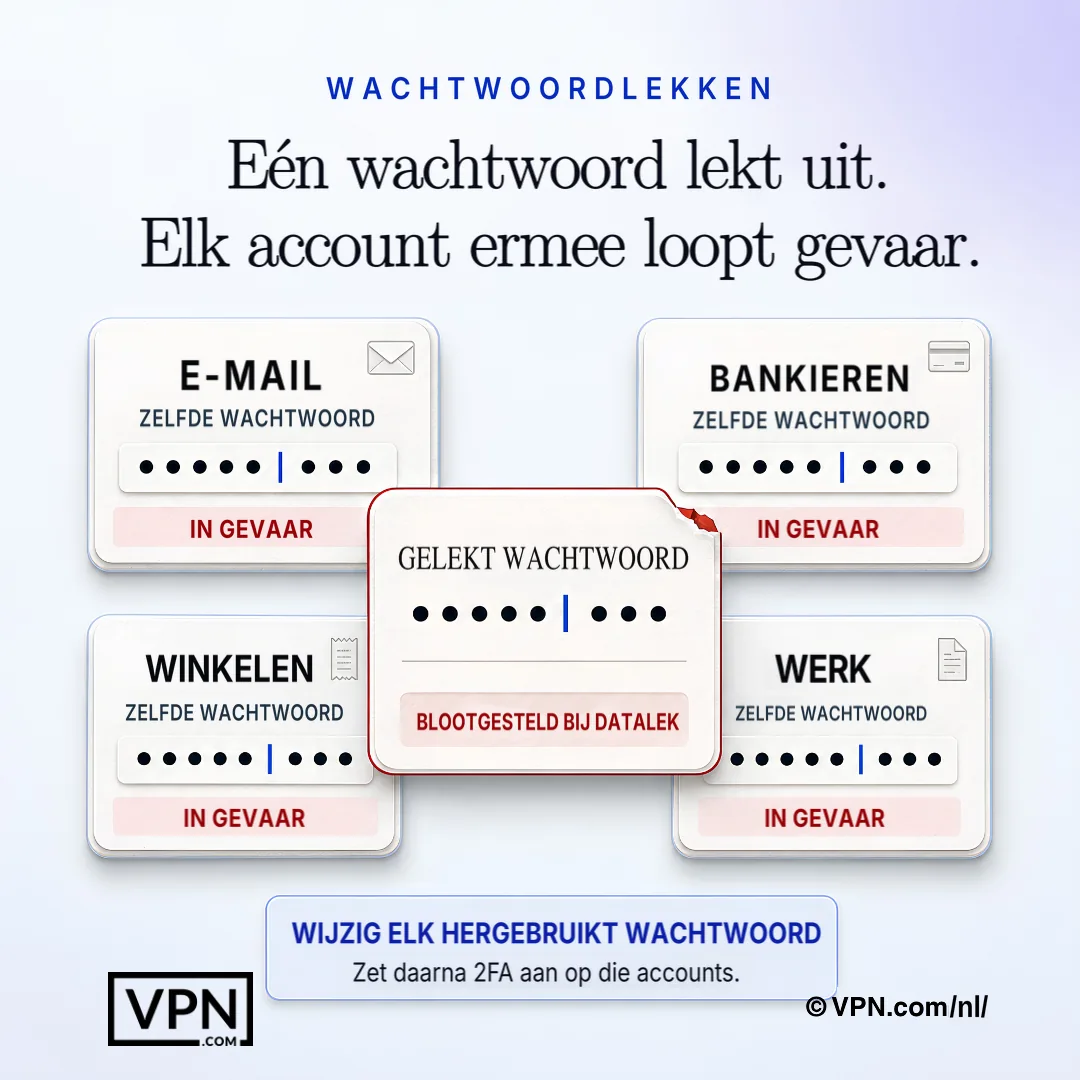
Eén blootgelegd wachtwoord kan elk ander account compromitteren waar dezelfde inloggegevens opnieuw zijn gebruikt.
Veelgestelde Vragen
Hoe belanden wachtwoorden eigenlijk in een datalek?
Wachtwoorden lekken via phishingaanvallen die je ertoe verleiden inloggegevens af te geven, malware die je toetsaanslagen registreert, en rechtstreekse aanvallen op bedrijfsdatabases waarbij hackers beveiligingszwaktes uitbuiten om miljoenen records tegelijk te stelen. Gestolen inloggegevens worden vervolgens in bulk verkocht of geruild op het dark web, waardoor verdere aanvallen op ander platforms die je gebruikt mogelijk worden.
Hoe vaak zijn gestolen inloggegevens betrokken bij datalekken?
Gestolen inloggegevens vormen een kernonderdeel van hoe datalekken ontstaan. Het Data Breach Investigations Report 2024 van Verizon stelt dat ze in bijna een derde (31%) van de datalekken over de afgelopen 10 jaar zijn voorgekomen. Gelekte inloggegevens worden opnieuw gebruikt bij andere sites, waardoor één lek ook belangrijk kan zijn voor mensen die de getroffen dienst nooit hebben gebruikt.
Welke grote datalekken tonen het reële risico van wachtwoordlekken aan?
Twee datalekken illustreren de omvang: de hack van Equifax in 2017 blootstelde volgens de FTC de persoonlijke gegevens van 147 miljoen mensen, en de inbreuk bij T-Mobile in 2021 trof volgens de FCC 76,6 miljoen mensen, waarbij onder meer burgerservicenummers (Social Security numbers) tot de buitgemaakte gegevens behoorden. Beide laten zien hoe één storing in een database kan doorwerken naar identiteitsdiefstalrisico’s voor miljoenen mensen.
Wat zijn de slechtste wachtwoorden die nog steeds veel worden gebruikt?
Ondanks de brede bekendheid van het risico gebruiken nog steeds miljoenen mensen wachtwoorden als “password”, “12345”, “qwerty”, “abc123” en “password2024”. Die zijn makkelijk te raden, en de richtlijnen van NIST stellen dat diensten veelgebruikte en eerder gelekte wachtwoorden moeten weigeren. Zo’n wachtwoord gebruiken is vergelijkbaar met je waardevolle spullen in een kast opbergen en de sleutel in het slot laten zitten.
Hoe stopt twee-factor authenticatie een gelekt wachtwoord ervan om gebruikt te worden?
2FA voegt een tweede verificatiestap toe, meestal een code verzonden naar je telefoon of een biometrische controle zoals een vingerafdruk, die iets wat je kent (je wachtwoord) combineert met iets wat je hebt (je apparaat). Zelfs als je wachtwoord in een lek verschijnt, kan een aanvaller zonder je telefoon of vingerafdruk nog steeds niet inloggen, wat is waarom het op elk account dat het ondersteunt moet worden ingeschakeld.
Hoe vaak moet ik mijn wachtwoorden wijzigen?
Wijzig een wachtwoord meteen na een gemelde datalek of bij elk teken dat een account gecompromitteerd is. De huidige richtlijnen van NIST stellen dat diensten geen periodieke wachtwoordwijzigingen mogen eisen, en alleen een wijziging mogen afdwingen wanneer er bewijs is van compromittering. Richt je inspanning daarom liever op unieke wachtwoorden per account, want als je hetzelfde wachtwoord op meerdere sites gebruikt, komt elk account dat dat wachtwoord deelt in gevaar bij één datalek.
Hoe controleer ik of mijn wachtwoord al is gelekt?
Gebruik een service voor datalekmeldingen, zoals Have I Been Pwned (haveibeenpwned.com), om te controleren of je e-mailadres of wachtwoorden voorkomen in een bekend datalek. Stel gratis lekmeldingen in, zodat je direct een bericht ontvangt zodra nieuwe gegevens opduiken, in plaats van het pas weken later te ontdekken. Deze controle periodiek uitvoeren is een verstandig onderdeel van een doorlopende beveiligingsroutine.
Zijn wachtwoordmanagers veilig om te gebruiken?
Ja. Een wachtwoordbeheerder genereert, slaat op en haalt complexe wachtwoorden op uit een versleutelde database, dus je hoeft slechts één hoofdwachtwoord te onthouden. Het beschermt je inloggegevens zelfs als een ander service dat je gebruikt een lek ervaart, aangezien elk account een uniek, complex wachtwoord krijgt in plaats van een hergebruikt wachtwoord. Organisaties kunnen dit uitbreiden met bedrijfsoplossingen die Single Sign-On en auditcontrole toevoegen.
Kan een VPN voorkomen dat mijn wachtwoord lekt?
Niet rechtstreeks. Een VPN versleutelt je internetverbinding, zodat onderschept verkeer onleesbaar blijft. Dat is vooral belangrijk op openbare wifi-netwerken, waar cybercriminelen vaak inloggegevens onderscheppen. Een VPN stopt geen datalek bij een bedrijfsdatabase, zoals bij Equifax. Het moet dus een aanvulling zijn op unieke wachtwoorden, 2FA en een wachtwoordmanager, en die niet vervangen als onderdeel van een gelaagde verdediging.
Waarom beschermen wachtwoordmanagers me zelfs als een website die ik gebruik wordt gehackt?
Omdat elk account zijn eigen unieke, complex wachtwoord krijgt in plaats van een gedeeld wachtwoord, stelt een lek bij één service slechts dat enkele inloggegeven bloot, niet elk account dat eraan is gekoppeld. Dit bestrijdt rechtstreeks credential stuffing, waarbij aanvallers gelekte wachtwoorden van één lek nemen en ze tegen andere sites proberen, wat faalt wanneer wachtwoorden niet opnieuw worden gebruikt.
Wat moet ik doen in de eerste 24 uur nadat ik mijn inloggegevens in een lek ontdek?
Wijzig het gelekte wachtwoord onmiddellijk op die service, werk het vervolgens bij overal waar je het hebt hergebruikt, en schakel 2FA in op getroffen accounts dezelfde dag. Waarschuw relevante platforms en neem contact op met je bank als financiële informatie was blootgesteld. Scan apparaten binnen 24 uur op malware en stel beveiligingsvragen opnieuw in die als alternatieve inlogpaden kunnen dienen.
Welke waarschuwingstekenen geven aan dat mijn account al is gecompromitteerd?
Let op aanmeldingen vanaf onbekende locaties of op ongebruikelijke tijden die je niet hebt geïnitieerd, onverwachte wachtwoord-resetmails, plotselinge vergrendelingen die suggereren dat iemand anders je inloggegevens heeft gewijzigd, en onherkenbare kosten op bankafschriften. Controleer financiële gegevens wekelijks tijdens enig vermoedde lekvenster, aangezien deze tekenen vaak voordat je op andere wijze merkt dat je bent gecompromitteerd verschijnen.
Welke VPN biedt de beste bescherming tegen inloggegevensdiefstal op openbare Wi-Fi?
NordVPN biedt dubbele VPN-bescherming die verkeer twee keer versleutelt over 7,213 servers in 150 landen, ExpressVPN koppelt sterke encryptie aan een geverifieerd no-logs beleid, en CyberGhost werkt 9,600+ servers in 100 landen met een beginner-vriendelijke interface. Alle drie versleutelen gegevens in transit, wat het belangrijkst is op onbetrouwbare openbare Wi-Fi-netwerken waar inloggegevens veel worden vastgelegd.
Hoe ziet een complete strategie voor wachtwoordbeveiliging eruit?
Een complete strategie bestaat uit vijf verdedigingslagen: unieke wachtwoorden per account, een wachtwoordmanager om de complexiteit te beheren, 2FA op elk account dat dit ondersteunt, regelmatige controles op datalekken via een dienst als Have I Been Pwned, en een VPN die actief is op elk onbetrouwbaar netwerk. Het direct wijzigen van inloggegevens na een datalek en het up-to-date houden van software maken de aanpak compleet, zodat geen enkele fout alles in gevaar brengt.