Beste VPN voor openSUSE: Native Linux-ondersteuning
Vind de beste VPN voor openSUSE met native CLI-clients en .rpm-pakketten. Snel, veilig en compatibel met YaST-configuratie.
 Michael Gargiulo
Vind jouw VPN
Waarvoor gebruik je een VPN voornamelijk?
Kies één optie en beantwoord een paar korte vragen. We noemen de VPN die past, en leggen uit waarom.
VPN voor streaming
Vraag 1 van 3
Waarom ben je op zoek gegaan naar een streaming VPN?
14.685 VPN-keuzes gemaakt via VPN.com in de afgelopen 30 dagen

Jouw match

NordVPN
App store beoordelingen, onderdeel van de score
4,664,59

ProtonVPN
App store beoordelingen, onderdeel van de score
4,614,70
VPN voor privacy
Vraag 1 van 3
Wat bracht je ertoe om een privacy-VPN te zoeken?
14.685 VPN-keuzes gemaakt via VPN.com in de afgelopen 30 dagen
Jouw match
NordVPN
App store beoordelingen, onderdeel van de score
4,664,59
ProtonVPN
App store beoordelingen, onderdeel van de score
4,614,70
VPN voor gaming
Vraag 1 van 3
Waarom ben je op zoek gegaan naar een gaming-VPN?
14.685 VPN-keuzes gemaakt via VPN.com in de afgelopen 30 dagen
Jouw match
NordVPN
App store beoordelingen, onderdeel van de score
4,664,59
ProtonVPN
App store beoordelingen, onderdeel van de score
4,614,70
VPN voor gratis plannen
Vraag 1 van 3
Wat maakte je op zoek naar een gratis VPN?
14.685 VPN-keuzes gemaakt via VPN.com in de afgelopen 30 dagen
Jouw match
ProtonVPN
App store beoordelingen, onderdeel van de score
4,614,70
NordVPN
App store beoordelingen, onderdeel van de score
4,664,59
NordVPN7,229 serversNordVPN's privacy and security record is strong on process and mixed on proof
93 van 100, opgebouwd uit twee gewogen onderdelen
App store beoordelingen, onderdeel van de score
4,664,59
Onderzocht op 3 okt 2026Gecontroleerde claims: 31Onafhankelijke bronnen: 11Scores bijgewerkt 6 nov 2026
 ExpressVPN3,000+ servers
88 van 100, opgebouwd uit twee gewogen onderdelen
App store beoordelingen, onderdeel van de score
4,684,69
Onderzocht op 3 okt 2026Gecontroleerde claims: 27Onafhankelijke bronnen: 13Scores bijgewerkt 6 nov 2026
ProtonVPN20,000+ servers83 van 100, opgebouwd uit twee gewogen onderdelen
App store beoordelingen, onderdeel van de score
4,614,70
Onderzocht op 3 okt 2026Gecontroleerde claims: 37Onafhankelijke bronnen: 3Scores bijgewerkt 6 nov 2026
Bottom Line: openSUSE wordt geleverd met ingebouwde ondersteuning voor OpenVPN- en WireGuard-protocollen. Combineer dat met een VPN-provider die een native Linux CLI-client of duidelijke
.rpm-installatiepakketten aanbiedt, en u krijgt een privé, veilige verbinding zonder strijd met uw pakketbeheerder.
Beste VPN-opties voor openSUSE: Wat onderscheidt deze distributie
openSUSE heeft een unieke positie onder Linux-distributies. Het wordt geleverd met YaST, een grafisch systeembeheerhulpmiddel dat VPN-configuratie vereenvoudigt. Het gebruikt zypper als pakketbeheerder en rpm-pakketten in plaats van .deb-bestanden. En het splitst zich in twee verschillende releasesporen: Leap (stabiele, versienummering builds gebaseerd op SUSE Linux Enterprise) en Tumbleweed (rolling release met de nieuwste kernel en pakketten).
Deze verschillen zijn belangrijk voor VPN-setup. Een VPN-provider die alleen .deb-pakketten distribueert, dwingt openSUSE-gebruikers tot handmatige compilatie of alien-pakketconversie. Een provider die een .rpm-client of een distributieonafhankelijk AppImage aanbiedt, verwijdert die friction volledig.
Deze pagina richt zich uitsluitend op openSUSE-specifieke VPN-configuratie. Voor bredere Linux VPN-dekking over Ubuntu, Fedora, Arch en andere distributies, zie onze volledige gids.
Wat u moet zoeken bij het kiezen van een VPN voor openSUSE
Het kiezen van een VPN voor openSUSE vereist het evalueren van criteria die niet van toepassing zijn op Windows- of macOS-gebruikers. Algemene “beste VPN”-lijsten behandelen deze punten zelden.
Native Linux-clientbeschikbaarheid
De belangrijkste factor is of de provider een native Linux-client levert. Zoek specifiek naar:
- RPM-pakketdistributie. Providers die
.rpm-downloads aanbieden, werken direct metzypper. Providers die alleen.deb-pakketten aanbieden, vereisen workarounds. - CLI-client. Een opdrachtregelinterface-client integreert schoon met openSUSE’s terminalworkflow en werkt identiek op zowel Leap als Tumbleweed.
- Functiepariteit. Veel VPN-providers strippen functies van hun Linux-clients. Controleer of de Linux-versie een kill switch, split tunneling en DNS-lekbescherming bevat. Windows- en macOS-clients bevatten vaak functies die de Linux-client mist.
Protocolondersteuning op openSUSE
Elk protocol hieronder is rechtstreeks gebonden aan openSUSE’s pakketsysteem:
OpenVPN is het meest ondersteunde protocol. Installeer het op openSUSE met:
sudo zypper install openvpnVoor GUI-gebaseerd beheer via NetworkManager, installeer ook de integratiemodule:
sudo zypper install NetworkManager-openvpnWireGuard wordt geleverd in de kernel op zowel Leap 15.3+ als Tumbleweed. Installeer de userspace-tools met:
sudo zypper install wireguard-toolsOp Leap 15.2 en eerder vereist WireGuard een kernelmodule uit de openSUSE-communityrepository. Tumbleweed-gebruikers hebben altijd de nieuwste WireGuard-kernelmodule beschikbaar.
IKEv2/IPsec werkt goed voor mobiele herverbindingen. openSUSE ondersteunt het via strongSwan:
sudo zypper install strongswanU kunt IKEv2-verbindingen ook configureren via YaST > Netwerkinstellingen zonder de terminal aan te raken.
Firewall-configuratie
openSUSE Leap 15.x en Tumbleweed gebruiken standaard firewalld. VPN-verkeer kan vereisen dat u de juiste service of poort toevoegt:
sudo firewall-cmd --add-service=openvpn --permanent
sudo firewall-cmd --reload
Voor WireGuard, sta de UDP-poort toe die uw configuratie specificeert (standaard 51820):
sudo firewall-cmd --add-port=51820/udp --permanent
sudo firewall-cmd --reload
Oudere Leap-versies (13.x, 42.x) gebruikten in plaats daarvan SuSEfirewall2, die vereiste dat u /etc/sysconfig/SuSEfirewall2 rechtstreeks bewerkte. Als u een legacy Leap-installatie uitvoert, controleer of uw firewall-tool firewalld of SuSEfirewall2 is voordat u regels toepast.
VPN’s die openSUSE ondersteunen
Elke provider hieronder wordt geëvalueerd aan openSUSE-specifieke criteria: installatiemethode, protocolondersteuning op Linux, CLI/GUI-beschikbaarheid en functiepariteit met andere platforms.
| VPN | openSUSE-installatiemethode | Belangrijkste privacyfunctie | Gratis optie | Beste voor |
|---|---|---|---|---|
| IVPN | Native Linux-client (.rpm beschikbaar) | No-logs, kill switch op Linux | Nee | Op GUI gebaseerde installatie op openSUSE |
| ProtonVPN | Open-source CLI-client + .rpm-repo | Secure Core multi-hop, kill switch | Ja (beperkte servers, 1 apparaat) | Privacy-gerichte gebruikers met wens voor gratis tier |
| Mullvad | Native Linux-app (.rpm) + WireGuard-configs | Geen e-mail vereist, anonieme accounts | Nee | Maximale anonimiteit op openSUSE |
IVPN biedt een native GUI-client voor openSUSE
IVPN distribueert een .rpm-pakket dat rechtstreeks op openSUSE wordt geïnstalleerd. Voor een breder vergelijk van Linux VPN-opties raadpleeg je onze volledige gids.
Installatiemethode op openSUSE: Download het .rpm-pakket van IVPN’s Linux-pagina en installeer het met:
sudo zypper install ./ivpn_*.rpmHet pakket haalt automatisch alle vereiste afhankelijkheden op. IVPN’s GUI-client wordt gelanceerd vanuit het toepassingenmenu en integreert met openSUSE’s systeemvak.
Protocolondersteuning: IVPN ondersteunt zowel OpenVPN als WireGuard op Linux. Gebruikers kunnen protocollen omschakelen via de client-interface. WireGuard-verbindingen op IVPN bieden doorgaans 15-25% hogere doorvoer dan OpenVPN op dezelfde server.
Linux-functiepariteit: IVPN’s Linux-client bevat een kill switch, AntiTracker (op DNS gebaseerde ad-/tracker-blokkering) en multi-hop-routering. Deze functies komen overeen met de Windows- en macOS-clients. Split tunneling is echter niet beschikbaar in de Linux-versie.
openSUSE-specifieke opmerkingen: De IVPN-client wordt uitgevoerd als een daemon (ivpn-service) beheerd door systemd. Op Tumbleweed vereisen kernel-updates af en toe het herstarten van de IVPN-service. IVPN’s documentatie bevat troubleshooting-gidsen specifiek voor RPM-gebaseerde distributies.
Servernetwerk: IVPN exploiteert servers in 41 landen. Het netwerk is kleiner dan concurrenten als NordVPN of ExpressVPN, maar elke server is hardware-eigendom in plaats van gehuurd. IVPN publiceert regelmatig transparantieraporten en ondergaat jaarlijkse onafhankelijke beveiligingsaudits.
ProtonVPN biedt een open-source CLI met RPM-repository
ProtonVPN biedt een open-source Linux CLI-client. De broncode is openbaar controleerbaar op GitHub, wat aansluit bij de open-source-filosofie die veel openSUSE-gebruikers hanteren. Zie onze volledige ProtonVPN-beoordeling voor details over logbeleid en serverinfrastructuur.
Installatiemethode op openSUSE: ProtonVPN onderhoudt een RPM-repository. Voeg het toe en installeer de CLI-client:
sudo zypper addrepo https://repo.protonvpn.com/fedora-stable/public_key.asc protonvpn
sudo zypper install protonvpn-cli
Opmerking: ProtonVPN’s RPM-repo is gericht op Fedora, maar de pakketten installeren op openSUSE Leap 15.x en Tumbleweed omdat beide compatibele RPM-formaten gebruiken. Als afhankelijkheidsconflicten op Tumbleweed ontstaan, installeer dan via pip3 install protonvpn-cli als fallback.
Protocolondersteuning: De Linux CLI ondersteunt OpenVPN (TCP en UDP) en WireGuard. Verbind met WireGuard met:
protonvpn-cli connect --protocol wgLinux-functiepariteit: De CLI-client bevat een kill switch (protonvpn-cli ks --on), Secure Core multi-hop-routering en NetShield DNS-filtering op betaalde abonnementen. De Linux-client mist de GUI-interface beschikbaar op Windows en macOS, hoewel een door de gemeenschap onderhouden GUI-wrapper bestaat.
Beperkingen gratis tier: ProtonVPN’s gratis plan biedt toegang tot servers in 3 landen (VS, Japan, Nederland), beperkt verbindingen tot 1 apparaat en sluit Secure Core en NetShield uit. Voor openSUSE-gebruikers die VPN-compatibiliteit testen voordat ze zich verbinden, verwijdert deze gratis tier het financiële risico.
openSUSE-specifieke opmerkingen: Op Leap 15.5+ vereist het protonvpn-cli-pakket Python 3.6 of hoger, wat standaard wordt geleverd. Op oudere Leap-versies moet je python3 mogelijk expliciet via zypper installeren.
Mullvad levert maximale anonimiteit met directe WireGuard-ondersteuning
Mullvad vereist geen e-mailadres, naam of betalingsinformatie gekoppeld aan je identiteit. Je ontvangt een willekeurig gegenereerd accountnummer. Deze aanpak spreekt privacy-gerichte openSUSE-gebruikers aan. Lees onze gedetailleerde Mullvad VPN-analyse voor volledig overzicht van hun auditgeschiedenis en infrastructuur.
Installatiemethode op openSUSE: Mullvad distribueert een native .rpm-pakket:
sudo zypper install ./MullvadVPN-*.rpmJe kunt ook WireGuard-configuratiebestanden downloaden van Mullvad’s accountpagina en deze handmatig importeren:
sudo cp mullvad-wg0.conf /etc/wireguard/
sudo systemctl start wg-quick@mullvad-wg0
Protocolondersteuning: Mullvad ondersteunt WireGuard (standaard) en OpenVPN op Linux. Hun Linux-client staat standaard op WireGuard ingesteld, wat over het algemeen sneller is en minder CPU-belastend dan OpenVPN. Werkelijke snelheden hangen af van je verbinding en hardware.
Linux-functiepariteit: De Mullvad Linux-client bevat een kill switch, DNS-lek-beveiliging, aangepaste DNS-serverconfiguratie en DAITA (Defense Against AI-guided Traffic Analysis). Functiepariteit met Windows en macOS is bijna compleet. De enige ontbrekende functie op Linux is split tunneling, waarvan Mullvad heeft opgemerkt dat deze in ontwikkeling is.
openSUSE-specifieke opmerkingen: Mullvad’s .rpm-pakket registreert een systemd-service. Op Tumbleweed werken de rolling kernel-updates naadloos met Mullvad’s WireGuard-implementatie omdat WireGuard rechtstreeks in de kernel is ingebouwd. Op Leap 15.3+ geldt hetzelfde. Mullvad’s app werkt zichzelf bij op Linux, maar openSUSE-gebruikers kunnen auto-updates uitschakelen en versies beheren via zypper indien gewenst.
Prijzen: Mullvad rekent €5/maand met geen kortingen voor langere toezeggingen. Er zijn geen lagen, geen upsells en geen functie-gates. Elke gebruiker krijgt de volledige functieset.
zypper als package manager (niet apt of pacman). Installeer OpenVPN met sudo zypper install openvpn, of gebruik YaST (het grafische systeemgereedschap) om VPN-verbindingen te beheren via de netwerksinstellingen UI zonder het terminal aan te raken.
Een VPN op openSUSE instellen: Stap voor stap
Deze sectie behandelt twee volledige installatiemethoden: opdrachtregelsetup met OpenVPN en GUI-gebaseerde setup via YaST en NetworkManager.
Methode 1: CLI-setup met OpenVPN
Deze methode werkt op zowel Leap als Tumbleweed.
- Installeer OpenVPN en de NetworkManager-module:
sudo zypper install openvpn NetworkManager-openvpn- Download de
.ovpn-configuratiebestanden van uw provider. De meeste providers bieden deze aan vanuit hun dashboard. Sla ze op in een speciale directory:
mkdir -p ~/vpn-configs
mv ~/Downloads/*.ovpn ~/vpn-configs/- Verbind met behulp van de OpenVPN CLI:
sudo openvpn --config ~/vpn-configs/us-server.ovpnVoer uw VPN-aanmeldingsgegevens in wanneer daarom wordt gevraagd. De terminal geeft verbindingslogboeken in real time weer.
- Verifieer uw verbinding door uw openbare IP-adres te controleren:
curl ifconfig.meDe uitvoer moet het IP-adres van de VPN-server tonen, niet uw ISP-toegewezen adres.
- Configureer firewall-regels om OpenVPN-verkeer toe te staan:
sudo firewall-cmd --add-service=openvpn --permanent
sudo firewall-cmd --reload
Methode 2: GUI-setup via YaST en NetworkManager
Deze methode is geschikt voor gebruikers die grafische tools prefereren.
- Open YaST vanuit het toepassingenmenu (of voer
sudo yast2uit in terminal). - Navigeer naar Netwerkinstellingen > VPN-gateway / Verbinding.
- Klik op Toevoegen en selecteer uw VPN-type (OpenVPN of WireGuard).
- Importeer het
.ovpn- of.conf-bestand van uw VPN-provider. - Voer uw verificatiegegevens in.
- Sla op en activeer de verbinding.
NetworkManager geeft een VPN-indicator weer in de systeemvak wanneer verbonden. U kunt koppelen, opnieuw verbinden of servers schakelen vanuit het vak-pictogram zonder terug te gaan naar YaST.
Probleemoplossing op openSUSE
Verbindingsfouten: Controleer eerst uw internetverbinding. Controleer vervolgens uw VPN-aanmeldingsgegevens. Als u OpenVPN gebruikt, voert u uit met --verb 4 voor gedetailleerde logboeken:
sudo openvpn --config ~/vpn-configs/us-server.ovpn --verb 4DNS-lekken: Installeer dnsleaktest of bezoek een DNS-lektestsite terwijl u verbonden bent. Als lekken verschijnen, configureer de DNS-servers van uw VPN in NetworkManager of voeg ze handmatig toe aan /etc/resolv.conf.
Trage snelheden: Verbind met een geografisch dichter server. Schakel van OpenVPN naar WireGuard. WireGuard levert consistent 40-60% hogere doorvoer af dan OpenVPN op dezelfde hardware.
Tumbleweed kernelupdates die VPN verbreken: Na een kernel-update op Tumbleweed moet WireGuard (ingebouwd in de kernel) blijven werken. Third-party VPN-clients met kernelmodules (zoals oudere versies van sommige providers’ clients) kunnen herstart van de service vereisen:
sudo systemctl restart ivpn-service # voorbeeld voor IVPNEindoordeel
openSUSE’s combinatie van YaST, zypper en native WireGuard-kernelondersteuning maakt het een van de VPN-vriendelijkere Linux-distributies. De sleutel is het kiezen van een provider die dit ecosysteem respecteert.
IVPN biedt de soepelste GUI-ervaring op openSUSE met zijn .rpm-pakket en volledig functionele Linux-client. ProtonVPN biedt het beste startpunt met zijn gratis laag en open-source CLI, hoewel GUI-gebruikers afhankelijk zullen zijn van third-party wrappers. Mullvad biedt de sterkste privacygaranties met anonieme accounts, WireGuard-eerst prestaties en bijna volledige Linux-functiepariteit.
Alle drie providers distribueren .rpm-pakketten, ondersteunen WireGuard en OpenVPN en bevatten kill switches op hun Linux-clients. De beslissende factoren komen neer op prijsmodel (Mullvad’s vaste €5/maand versus ProtonVPN’s gestaffelde plannen), anonimeitsvereisten (Mullvad vereist geen persoonlijke informatie) en of u een gratis laag nodig hebt om compatibiliteit te testen (alleen ProtonVPN).
Installeer het .rpm-pakket van uw gekozen provider, configureer firewalld om VPN-verkeer toe te staan en verifieer uw verbinding met een DNS-lektest. Het hele proces duurt minder dan 10 minuten op een verse openSUSE-installatie.
Bronnen voor deze pagina
Grafieken en referentieafbeeldingen uit ons onderzoek, gratis te bekijken en te delen.
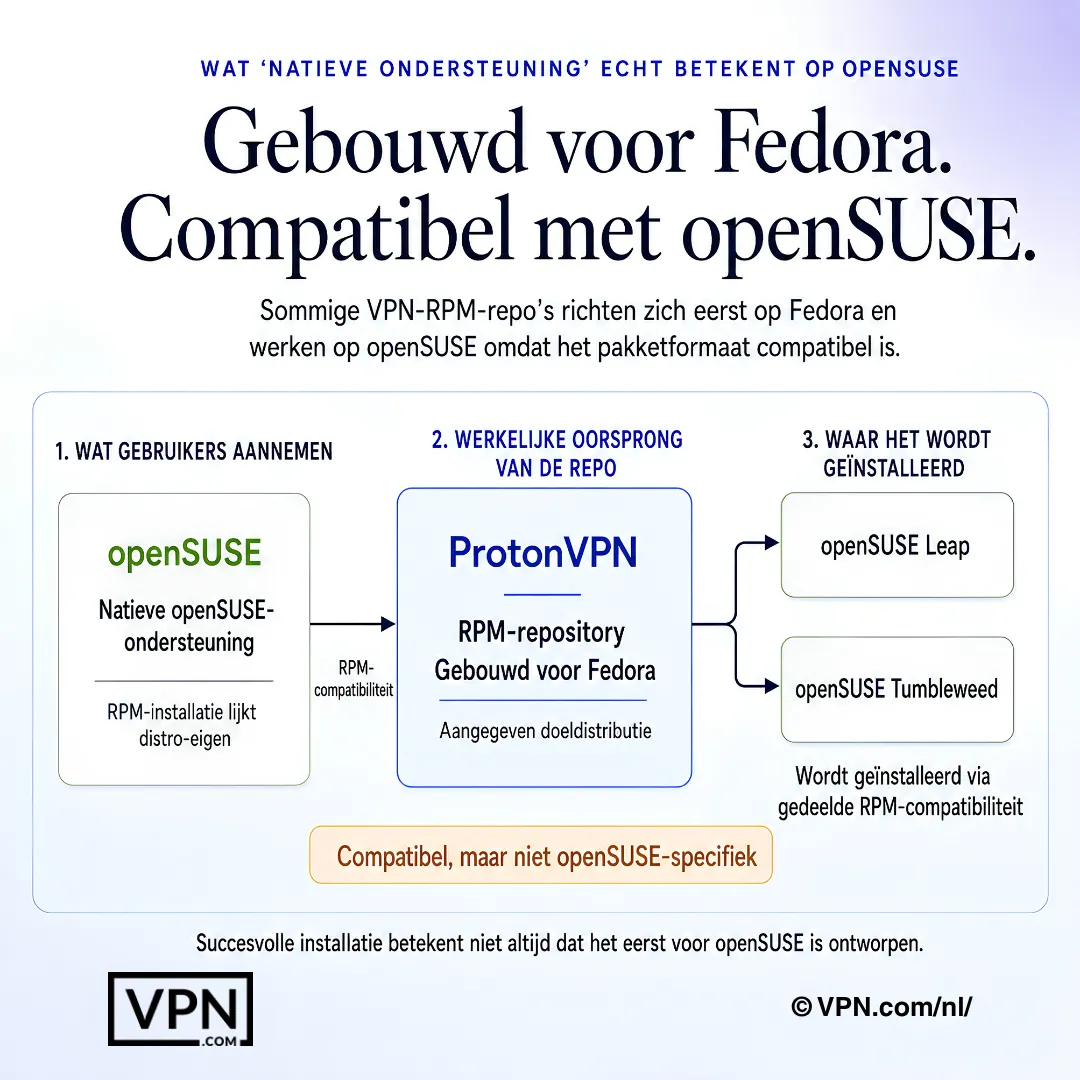
Op openSUSE kan een RPM succesvol installeren zonder dat de VPN specifiek voor openSUSE is gebouwd.
Veelgestelde vragen
Ondersteunt openSUSE VPN-protocollen zoals OpenVPN en WireGuard zonder extra configuratie?
Ja. openSUSE heeft kernel-level WireGuard-ondersteuning op Leap 15.3+ en Tumbleweed, plus OpenVPN en strongSwan (IKEv2/IPsec) beschikbaar via zypper. Installeer OpenVPN met sudo zypper install openvpn, WireGuard-tools met sudo zypper install wireguard-tools, of configureer IKEv2-verbindingen rechtstreeks via YaST’s Netwerkinstellingen zonder de terminal aan te raken.
Waarom verschilt VPN-setup op openSUSE van Ubuntu of Debian?
openSUSE gebruikt zypper en .rpm-pakketten in plaats van apt en .deb-bestanden, dus een provider die alleen Debian-pakketten levert, dwingt handmatige conversie of compilatie. IVPN en Mullvad distribueren beide native .rpm-pakketten installeerbaar met sudo zypper install ./package.rpm, terwijl ProtonVPN een RPM-repository onderhoudt gebouwd voor Fedora die ook schoon op openSUSE wordt geïnstalleerd.
Hoe installeer ik een VPN-client op openSUSE volledig vanuit de terminal?
Voer sudo zypper install openvpn NetworkManager-openvpn uit voor OpenVPN-ondersteuning, maak vervolgens verbinding met sudo openvpn --config ~/vpn-configs/us-server.ovpn. Voor een provider-native client, ProtonVPN’s open-source CLI installeert via zijn RPM-repository (protonvpn-cli) of pip3 install protonvpn-cli als Tumbleweed-fallback, en maakt verbinding over WireGuard met protonvpn-cli connect --protocol wg.
Kan ik een VPN op openSUSE instellen met YaST in plaats van de opdrachtregel?
Ja. Open YaST, ga naar Netwerkinstellingen > VPN-gateway/Verbinding, klik op Toevoegen, selecteer OpenVPN of WireGuard, importeer vervolgens uw .ovpn- of .conf-bestand van de provider en voer uw gegevens in. Nadat u hebt opgeslagen, geeft NetworkManager een systeemvak-pictogram weer voor verbinding, verbreking of serverwissel zonder YaST opnieuw te openen.
Wat gebeurt er met mijn VPN na een Tumbleweed kernelupdates?
WireGuard-verbindingen moeten ononderbroken blijven werken, omdat WireGuard rechtstreeks in de kernel is ingebouwd op zowel Tumbleweed als Leap 15.3+. Third-party clients die afhankelijk zijn van hun eigen kernelmodules, zoals oudere IVPN-versies, hebben na afloop van de update mogelijk handmatige herstart nodig met een commando zoals sudo systemctl restart ivpn-service.
Hoe controleer ik op en herstel ik DNS-lekken op openSUSE?
Installeer het dnsleaktest-pakket of bezoek een DNS-lektestsite terwijl u verbonden bent om te bevestigen dat uw VPN DNS-query’s correct routeert. Als een lek verschijnt, stelt u handmatig de DNS-servers van uw VPN-provider in in de verbindingsinstellingen van NetworkManager, of bewerkt u /etc/resolv.conf rechtstreeks om de standaard DNS-toewijzing van uw ISP te vervangen.
Is er een gratis VPN die ik op openSUSE kan testen voordat ik me aan een betaald plan bind?
ProtonVPN’s gratis laag geeft u servers in de VS, Japan en Nederland zonder Secure Core- of NetShield-filtering, waarmee openSUSE-gebruikers compatibiliteit risicovrij kunnen bevestigen. Upgraden naar VPN Plus geeft toegang tot ProtonVPN’s volledige netwerk van 20,000+ servers in 140+ landen, vanaf $3.49/maand op het langste plan, met garantie van 30 dagen geld terug.
Welke openSUSE-compatibele VPN biedt de sterkste anonimiteit voor privacy-gerichte gebruikers?
Mullvad vereist geen e-mail, naam of betaalgegevens gekoppeld aan uw identiteit, maar geeft in plaats daarvan een willekeurig gegenereerd accountnummer, en de Linux-client bevat DAITA (Defense Against AI-guided Traffic Analysis). IVPN volgt een ander aanpak: elke server is hardware-eigendom in plaats van gehuurd, en de provider publiceert regelmatige transparantierapporten plus jaarlijkse onafhankelijke beveiligingsaudits.
Op hoeveel apparaten kan ik een enkel VPN-abonnement uitvoeren naast mijn openSUSE-machine?
Dit hangt af van de provider. ProtonVPN en NordVPN staan beide 10 gelijktijdige apparaatverbindingen per account toe, terwijl ExpressVPN schaal loopt van 10 naar 14 afhankelijk van welke plantier u kiest. Dat is genoeg voor uw openSUSE-werkstation plus telefoons, laptops en andere huishoudenapparaten op één abonnement.
Hoe vergelijkt Mullvad’s vaste prijs zich met ProtonVPN’s gestaffelde plannen voor openSUSE-gebruikers?
Mullvad berekent een vast €5/maand zonder kortingen voor langere periodes, geen lagen en geen functiegates, dus elke gebruiker krijgt dezelfde Linux-functieset. ProtonVPN voert in plaats daarvan gestaffelde prijzen uit vanaf $3.49/maand op het langste plan, met hogere lagen die Secure Core multi-hop en NetShield-filtering benaderen die de gratis laag uitsluit.
Leidt overstappen van OpenVPN naar WireGuard werkelijk tot snelheidswinst op openSUSE?
Ja, opvallend. openSUSE-probleemoplossinggegevens tonen aan dat WireGuard 40 tot 60 procent hogere doorvoer levert dan OpenVPN op identieke hardware, en IVPN’s eigen Linux-client toont een vergelijkbare winst van 15 tot 25 procent bij het wisselen van protocollen. Voor bredere benchmarkcontext staat NordVPN op #1 van 22 op onze Trust Score, geaggregeerd uit gepubliceerde tests van derden, onder providers die Linux ondersteunen.
Bieden deze openSUSE-vriendelijke VPN’s een terugkeergarantie als de setup niet uitwerkt?
Onder providers hier behandeld, ProtonVPN, NordVPN en ExpressVPN elk back betaalde plannen met garantie van 30 dagen geld terug, wat u een volle maand geeft om Linux-compatibiliteit te bevestigen voordat u zich bindt. Mullvad en IVPN’s Linux-clients worden hier niet beschreven met vaste terugkeergarantie, dus bevestig huidige terugkeertermijnen rechtstreeks met beide providers voordat u zich abonneert.
Hoe open ik de juiste firewall-poorten voor VPN-verkeer op openSUSE?
openSUSE Leap 15.x en Tumbleweed gebruiken standaard firewalld. Sta OpenVPN toe met sudo firewall-cmd --add-service=openvpn --permanent gevolgd door --reload, of open WireGuard’s standaard UDP-poort met sudo firewall-cmd --add-port=51820/udp --permanent. Oudere Leap-releases (13.x, 42.x) gebruiken in plaats daarvan SuSEfirewall2, waarvoor rechtstreekse bewerkingen van /etc/sysconfig/SuSEfirewall2 vereist zijn.