Beste VPN voor Fedora Linux: Native ondersteuning en snelheid
Vind de beste VPN voor Fedora met native Linux-ondersteuning, volledige versleuteling en compatibiliteit met SELinux. Bescherm uw verkeer op Fedora's snelle releasecyclus.
 Michael Gargiulo
Vind jouw VPN
Waarvoor gebruik je een VPN voornamelijk?
Kies één optie en beantwoord een paar korte vragen. We noemen de VPN die past, en leggen uit waarom.
VPN voor streaming
Vraag 1 van 3
Waarom ben je op zoek gegaan naar een streaming VPN?
14.685 VPN-keuzes gemaakt via VPN.com in de afgelopen 30 dagen

Jouw match

NordVPN
App store beoordelingen, onderdeel van de score
4,664,59

ProtonVPN
App store beoordelingen, onderdeel van de score
4,614,70
VPN voor privacy
Vraag 1 van 3
Wat bracht je ertoe om een privacy-VPN te zoeken?
14.685 VPN-keuzes gemaakt via VPN.com in de afgelopen 30 dagen
Jouw match
NordVPN
App store beoordelingen, onderdeel van de score
4,664,59
ProtonVPN
App store beoordelingen, onderdeel van de score
4,614,70
VPN voor gaming
Vraag 1 van 3
Waarom ben je op zoek gegaan naar een gaming-VPN?
14.685 VPN-keuzes gemaakt via VPN.com in de afgelopen 30 dagen
Jouw match
NordVPN
App store beoordelingen, onderdeel van de score
4,664,59
ProtonVPN
App store beoordelingen, onderdeel van de score
4,614,70
VPN voor gratis plannen
Vraag 1 van 3
Wat maakte je op zoek naar een gratis VPN?
14.685 VPN-keuzes gemaakt via VPN.com in de afgelopen 30 dagen
Jouw match
ProtonVPN
App store beoordelingen, onderdeel van de score
4,614,70
NordVPN
App store beoordelingen, onderdeel van de score
4,664,59
 ExpressVPN3,000+ servers
88 van 100, opgebouwd uit twee gewogen onderdelen
App store beoordelingen, onderdeel van de score
4,684,69
Onderzocht op 3 okt 2026Gecontroleerde claims: 27Onafhankelijke bronnen: 13Scores bijgewerkt 6 nov 2026
NordVPN7,229 serversNordVPN's privacy and security record is strong on process and mixed on proof
93 van 100, opgebouwd uit twee gewogen onderdelen
App store beoordelingen, onderdeel van de score
4,664,59
Onderzocht op 3 okt 2026Gecontroleerde claims: 31Onafhankelijke bronnen: 11Scores bijgewerkt 6 nov 2026
 Surfshark4,500+ servers
Surfshark's evidence mixes real, readable third-party documents with provider assertions
87 van 100, opgebouwd uit twee gewogen onderdelen
App store beoordelingen, onderdeel van de score
4,714,64
Onderzocht op 3 okt 2026Gecontroleerde claims: 32Onafhankelijke bronnen: 5Scores bijgewerkt 6 nov 2026
Waarom Fedora-gebruikers een speciale VPN-oplossing nodig hebben
Samengevat: Fedora wordt zonder ingebouwde versleuteling van verkeer verzonden. Een VPN met native Linux-ondersteuning verbergt uw IP, versleutelt elk pakket en geeft toegang tot geografisch beperkte inhoud op deze specifieke distro.
Fedora trekt ontwikkelaars, systeemadministrators en privacybewuste gebruikers aan die moderne pakketten en een snelle releasecyclus waarderen. Die kracht gaat met een compromis gepaard: Fedora’s standaardnetwerkstack verzendt verkeer onversleuteld. Een VPN vult deze leemte.
Maar niet elke VPN werkt goed met Fedora. Fedora’s zes-maandencyclus, SELinux-handhaving en DNF-pakketbeheerder stellen unieke compatibiliteitseisen. Generieke “Linux VPN”-adviezen schieten hier vaak tekort. Deze gids behandelt Fedora-specifieke installatiestappen, protocol- en functievergelijkingen, en vergelijkingen per provider zodat u het juiste gereedschap voor uw workflow kunt kiezen.
Hoe VPN-compatibiliteit op Fedora werkt
Niet alle VPN-providers behandelen Fedora gelijk. Sommigen bieden native .rpm-pakketten. Anderen vereisen handmatige OpenVPN- of WireGuard-configuratie. Het verschil maakt uit voor dagelijks gebruik.
Native clients werken meestal automatisch bij via DNF-repositories. Ze integreren met GNOME Network Manager en respecteren SELinux-beleid. Handmatige configuraties bieden meer protocolflexibiliteit maar vereisen voortdurend onderhoud na elke Fedora-release.
Fedora-specifieke technische overwegingen
Fedora’s toolchain creëert vier compatibiliteitspunten die goed VPN-ondersteuning van slecht scheiden:
- DNF-pakketbeheer: Providers die
.rpm-pakketten aanbieden of een Fedora-specifieke repo onderhouden, laten u installeren en bijwerken met éénsudo dnf install-commando. Providers zonder deze ondersteuning dwingen u standalone binaries te downloaden die automatische beveiligingspatches overslaan. - SELinux-handhaving: Fedora handhaaft SELinux in “enforcing”-modus standaard. Sommige VPN-clients mislukken stilzwijgend omdat SELinux hun tunnelaansluiting blokkeert. NordVPN en Surfshark hebben dit in hun native apps opgelost. ExpressVPN’s OpenVPN-setup vereist mogelijk een aangepaste SELinux-beleidsmodule (details in het installatiegedeelte hieronder).
- Kernel-compatibiliteit: Fedora levert kernel 6.x-releases maanden eerder dan andere distro’s. VPN-kernelmodules, vooral WireGuard-implementaties, moeten tegen deze nieuwere headers compileren. Providers die achterlopen veroorzaken verbindingsfouten na Fedora-upgrades.
- GNOME Network Manager-integratie: Fedora staat standaard ingesteld op GNOME. VPN’s die zich registreren als Network Manager-plugins tonen verbindingsstatus in het systeembakje en stellen één-klik serverwissel in. Zonder deze integratie beheert u verbindingen volledig via de terminal.
Waarom regelmatige updates en compatibiliteit belangrijk zijn
Fedora’s snelle releasecyclus maakt updatecadans cruciaal:
- Beveiligingspatches: Elke Fedora-release werkt kernnetwerkbibliotheken bij. VPN-providers die binnen 30 dagen na een Fedora-release patchen, behouden verbindingsstabiliteit. Providers die achterlopen introduceren kwetsbaarheidsvensters.
- Protocolupgrades: WireGuard-gebaseerde protocollen zoals NordLynx hangen af van kernondersteuning, dus een provider die achterloopt op een nieuwe Fedora-kernel kan u op een langzamer terugvalprotocol achterlaten.
- Bugfixes: NetworkManager-wijzigingen tussen Fedora-releases kunnen functies zoals split tunneling in VPN-clients verbreken, dus controleer hoe snel een provider fixes uitbrengt.
Kies providers met een gedocumenteerd trackrecord van snelle Fedora-specifieke updates.
Top 4 VPN-providers die volledig Fedora ondersteunen
Elke provider hieronder publiceert officiële Linux-ondersteuning of een Fedora-compatibel instellingspad. Details komen van de leveranciers’ eigen documentatie, en uw resultaten zullen variëren met uw hardware, netwerk en serverkeuze.
1. NordVPN: beste native Fedora-app
NordVPN biedt de meest complete native Fedora-verpakking van de vier, met een officiële repository. Belangrijkste specificaties:
| Kenmerk | Detail |
|---|---|
| Servernetwerk | 7,229 servers in 150 landen |
| Fedora-app | Native .rpm-pakket met CLI-interface en integratie met GNOME Network Manager |
| Versleuteling | AES-256 met NordLynx (op WireGuard gebaseerd) en OpenVPN-opties |
| Gelijktijdige verbindingen | 10 apparaten |
| Audits | NordVPN zegt dat het no-logs-beleid onafhankelijk is gecontroleerd (Deloitte, PwC) |
Fedora-installatie via DNF
NordVPN onderhoudt een officiële Fedora-repository. Hier is het exacte proces:
# Add the NordVPN repository
sudo rpm --import https://repo.nordvpn.com/gpg/nordvpn_public.asc
sudo dnf config-manager --add-repo https://repo.nordvpn.com/yum/nordvpn/centos/x86_64/

# Install the app
sudo dnf install nordvpn

# Log in and connect
nordvpn login
nordvpn connect
De app van NordVPN registreert zich automatisch bij GNOME Network Manager. Verbindingsstatus verschijnt in het systeemvak. Er zijn geen SELinux-beleidsaanpassingen nodig omdat de app met de juiste beveiligingscontexten wordt geleverd.
Beveiligingsfuncties op Fedora
De kill switch van NordVPN kan worden ingeschakeld met nordvpn set killswitch on. De CyberSec-functie blokkeert advertenties en malwaredomeinen op DNS-niveau.
Voor- en nadelen
| Voordelen | Nadelen |
|---|---|
Native .rpm-pakket met DNF-updates | Alleen CLI-interface (geen GUI-venster, hoewel GNOME-vak-integratie dit compenseert) |
| NordLynx (op WireGuard gebaseerd) protocol | Het lek in 2018 zorgt nog steeds voor bezorgdheid bij sommige gebruikers, hoewel de infrastructuur sindsdien is vernieuwd |
| GNOME Network Manager-integratie werkt meteen | Dedicated IP kost extra ($3,69/maand) |
| 10 gelijktijdige verbindingen | |
| Dubbele VPN en Onion over VPN voor scenario’s met hoog risico |
2. Surfshark: beste budgetoptie met onbeperkte apparaten
Surfshark combineert agressieve prijsstelling met solide Fedora-ondersteuning. Belangrijkste specificaties:
| Kenmerk | Detail |
|---|---|
| Servernetwerk | 4,500+ servers in 100 landen |
| Fedora-app | Native Linux-app met grafische interface |
| Encryptie | AES-256 met WireGuard en OpenVPN |
| Gelijktijdige verbindingen | Onbeperkt |
| Prijs | Vanaf $2.49/maand bij abonnementen van 2 jaar |
Fedora-installatie via DNF
# Add Surfshark repository
sudo rpm --import https://repo.surfshark.com/gpg/surfshark_public.asc
sudo dnf config-manager --add-repo https://repo.surfshark.com/rpm/

# Install the app
sudo dnf install surfshark

# Launch the GUI or use CLI
surfshark-cli login
surfshark-cli connect
De Linux-app van Surfshark bevat een grafische interface, wat het de meest toegankelijke optie maakt voor Fedora-gebruikers die liever niet in de terminal werken. Het integreert met GNOME Network Manager en gaat correct om met SELinux-contexten.
Beveiligingsfuncties op Fedora
De CleanWeb-functie van Surfshark blokkeert advertenties, trackers en malwaredomeinen, en de kill switch is beschikbaar in de Linux-app.
Voor- en nadelen
| Voordelen | Nadelen |
|---|---|
| GUI-app voor Linux (zeldzaam onder VPN-providers) | Kleiner servernet dan NordVPN of ExpressVPN |
| Onbeperkte gelijktijdige verbindingen | Streamingresultaten variëren per server |
| Laagste prijs onder top-tier providers | Ondersteuningsmedewerkers hebben soms onvoldoende kennis van Fedora |
| CleanWeb ad/tracker blocking inbegrepen | |
| MultiHop (dubbele VPN) en Camouflage-modus |
3. ExpressVPN: meest betrouwbaar voor streaming op Fedora
ExpressVPN beschikt niet over een native Fedora GUI maar publiceert gedetailleerde Linux-installatiedocumentatie. Belangrijkste specificaties:
| Kenmerk | Detail |
|---|---|
| Servernetwerk | 3.000+ servers in 105 landen |
| Fedora-ondersteuning | Handmatige OpenVPN-configuratie of CLI-gebaseerde Linux-app |
| Versleuteling | AES-256 met Lightway- en OpenVPN-protocollen |
| Gelijktijdige verbindingen | 8 apparaten |
| Audits | KPMG heeft zekerheid verstrekt over de no-logs-controles (2025); Cure53 heeft het Lightway-protocol geauditeerd |
Fedora-installatie: OpenVPN-methode met SELinux-oplossing
Het Linux-installatieprogramma van ExpressVPN werkt op Fedora, maar SELinux-handhaving kan de tunnelinterface blokkeren. Hier is de volledige setup inclusief de SELinux-aanpassing:
# Install OpenVPN and dependencies
sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome

# Download ExpressVPN .ovpn config files from your account dashboard
# Import into GNOME Network Manager
nmcli connection import type openvpn file /path/to/config.ovpn

# If SELinux blocks the connection, create a policy exception
sudo ausearch -c 'openvpn' --raw | audit2allow -M expressvpn-selinux
sudo semodule -i expressvpn-selinux.pp

# Connect via Network Manager GUI or CLI
nmcli connection up [connection-name]
Deze SELinux-stap is uniek voor Fedora. Ubuntu- en Debian-gebruikers zullen dit nooit tegenkomen. De beleidsmodule blijft behouden na herstarten en Fedora-upgrades.
Beveiligingsfuncties op Fedora
ExpressVPN vermarkt zijn service voor streaming-toegang, maar de streamingresultaten variëren per server en service.
Voor- en nadelen
| Voordelen | Nadelen |
|---|---|
| Vermarkt voor streaming-toegang | Geen native Fedora GUI-app |
| Lightway-protocol levert sterke snelheden | Vereist SELinux-beleidsaanpassing |
| Gedetailleerde Fedora-specifieke installatiedocumentatie | Duurste optie ($6,67/maand op jaarplan) |
| TrustedServer (RAM-only) infrastructuur | Beperkt tot 8 gelijktijdige verbindingen |
| KPMG-geverifieerd no-logs-beleid |
4. Mullvad VPN: beste voor maximale privacy op Fedora
Mullvad hanteert een ander benadering: geen accounts, geen e-mail, geen persoonlijke gegevens. Belangrijkste specificaties:
| Kenmerk | Detail |
|---|---|
| Servernetwerk | 700+ servers in 46 landen |
| Fedora-app | Native .rpm-pakket met volledige GUI |
| Versleuteling | AES-256 met WireGuard (standaard) en OpenVPN |
| Prijs | Vast €5/maand, geen kortingen, geen langetermijnabonnementen |
| Privacy | Accepteert contant geld en cryptovaluta; geen e-mail nodig om je aan te melden |
Fedora-installatie via DNF
# Download and import the signing key
sudo rpm --import https://mullvad.net/media/mullvad-signing-key.asc

# Add the Mullvad repository
sudo dnf config-manager --add-repo https://mullvad.net/en/download/rpm/

# Install the app
sudo dnf install mullvad-vpn

# Generate an account number (no email needed)
# Enter the number in the GUI and connect
De Fedora-app van Mullvad bevat een volledige grafische interface met serverselect, kill switch-toggle en DNS-configuratie. Het verwerkt SELinux en GNOME Network Manager-integratie zonder handmatige interventie.
Beveiligingsfuncties op Fedora
Mullvad vermarkt zich niet voor streaming en bereikt streamingservices niet betrouwbaar, een bewuste keuze voor maximale privacy.
Voor- en nadelen
| Voordelen | Nadelen |
|---|---|
| Geen persoonlijke gegevens vereist voor aanmelden | Kleinste servernet van de vier |
Volledige GUI-app voor Fedora met .rpm-pakket | Slechte streaming-toegangspercentages |
| WireGuard-ondersteuning | Geen langetermijnkortingsplannen |
| Transparante prijsstelling zonder extra’s | Beperkt tot 5 gelijktijdige verbindingen |
| Accepteert contante betalingen voor echte anonimiteit |
De juiste VPN voor uw Fedora-werkstroom kiezen
De beste provider hangt af van uw primaire use case. Overweeg deze factoren:
Privacybeleid en auditgeschiedenis: NordVPN stelt dat het no-logs-beleid onafhankelijk is gecontroleerd, en ExpressVPN liet KPMG-zekerheid op zijn no-logs-controles uitvoeren (2025). Mullvad elimineert de behoefte aan vertrouwen door nul persoonlijke gegevens te verzamelen. Surfshark stelt dat de no-logs-setup door Deloitte is gecontroleerd.
Snelheidsvereisten: Voor bandbreedteintensieve taken zoals grote bestandsoverdrachten of 4K-streaming kiest u een provider met een WireGuard-gebaseerd protocol, zoals NordLynx op NordVPN of WireGuard op Mullvad.
Prijs en apparaatdekking: Het onbeperkte apparatenbeleid van Surfshark, vanaf $2.49/maand, maakt het ideaal voor gebruikers met meerdere Fedora-werkstations, laptops en telefoons. Mullvad’s vaste tarief van €5/maand maakt budgetteren eenvoudig.
Streamingaccess: Als geo-beperkte content van belang is, bieden ExpressVPN, NordVPN en Surfshark allemaal streamingaccess, maar de resultaten variëren per server en service. Mullvad is niet ontworpen voor streaming.
Ondersteuningskwaliteit specifiek voor Fedora: NordVPN, Surfshark en ExpressVPN bieden live chat of ticketondersteuning, terwijl Mullvad vertrouwt op e-mail en zijn documentatie.
VPN stap voor stap op Fedora instellen
De installatiemethode hangt af van uw gekozen provider en voorkeurprotocol. Hieronder vindt u stapsgewijze instructies voor de twee meest voorkomende methoden.
Methode 1: Native App-installatie (NordVPN, Surfshark, Mullvad)
-
Werk uw systeem eerst bij:
sudo dnf update -y -
Voeg de repository van de provider toe met behulp van de opdrachten in elk provider-gedeelte hierboven.
-
Installeer via DNF:
sudo dnf install [provider-package-name] -
Controleer SELinux-status (moet “enforcing” weergeven):
getenforceNative apps van NordVPN, Surfshark en Mullvad verwerken SELinux-contexten automatisch. Geen handmatige beleidswijzigingen nodig.
-
Controleer GNOME Network Manager-integratie: Open Instellingen → Netwerk. De VPN-verbinding moet na eerste lancering onder de VPN-sectie verschijnen.
-
Verbind en verifieer:
curl ifconfig.me  # Controleer IP vóór verbinden
[provider-cli] connect
curl ifconfig.me  # Bevestig dat IP is veranderd
Methode 2: Handmatige OpenVPN/WireGuard-setup (ExpressVPN of elke provider)
-
Installeer protocolgereedschappen:
# Voor OpenVPN sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome # Voor WireGuard sudo dnf install wireguard-tools -
Download configuratiebestanden van uw provider’s dashboard.
-
Importeer in GNOME Network Manager:
nmcli connection import type openvpn file /path/to/server.ovpnOf voor WireGuard:
nmcli connection import type wireguard file /path/to/wg0.conf -
Fix SELinux als de verbinding mislukt:
# Controleer op SELinux-weigering sudo ausearch -m avc -ts recent # Genereer en installeer een beleidsmodule sudo ausearch -c 'openvpn' --raw | audit2allow -M vpn-fedora sudo semodule -i vpn-fedora.pp -
Verbind via GNOME-bakje of terminal:
nmcli connection up [connection-name]
Veelvoorkomende Fedora-VPN-problemen troubleshooten
| Probleem | Oorzaak | Fix |
|---|---|---|
| DNS-lekken | systemd-resolved overschrijdt VPN-DNS | sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf en vervolgens opnieuw verbinden |
| Lage snelheden | OpenVPN standaard ingesteld op TCP | Schakel over naar UDP of WireGuard: nordvpn set technology nordlynx |
| Verbinding verbroken na slaapstand | GNOME Network Manager maakt geen verbinding opnieuw | Automatisch verbinden inschakelen: nmcli connection modify [name] connection.autoconnect yes |
| SELinux blokkeert tunnel | Ontbrekende beveiligingscontext | Genereer beleidsmodule met audit2allow (zie Methode 2, stap 4) |
| App loopt vast na Fedora-upgrade | Incompatibele pakketversie | Herinstalleer uit provider-repo: sudo dnf reinstall [package] |
VPN-prestaties op Fedora optimaliseren
Ruwe snelheid hangt af van protocolkeuze en serverafstand. Hier volgen specifieke afstemmingsstappen:
- Gebruik WireGuard of NordLynx wanneer mogelijk. WireGuard-gebaseerde protocollen hebben over het algemeen lagere overhead dan OpenVPN.
- Selecteer servers binnen 1.500 km. Latentie verdubbelt daarboven, waarbij streamingkwaliteit daalt van 4K naar 1080p.
- Schakel split tunneling in voor lokale services. Routeer alleen browserverkeer via de VPN terwijl lokale netwerktoegang (printers, NAS) rechtstreeks blijft. NordVPN:
nordvpn set splitttunneling on. Surfshark: configureer in de GUI onder “Bypasser.” - Voer maandelijkse DNS-lektesten uit. Gebruik
dnsleaktest.comom te verifiëren dat uw ISP browsingbestemmingen niet kan zien. Fedora’ssystemd-resolvedkan VPN-DNS-instellingen na systeemupdates overschrijven. - Controleer killswitch-gedrag. Verbreek uw Wi-Fi-verbinding terwijl de VPN draait. Als er verkeer lekt tijdens het 2-3 seconden durende herverbindingsvenster, is uw killswitch niet correct geconfigureerd. Voer deze controle zelf na setup uit.
Eindoordeel
Vier providers kunnen goed omgaan met Fedora’s unieke eisen, maar elk past bij een ander gebruikersprofiel:
- NordVPN staat #1 van 22 op onze Trust Score en heeft het breedste servernetwerk. Het beste voor gebruikers die hoge doorvoer en betrouwbare streaming nodig hebben.
- Surfshark biedt onbeperkte apparaatverbindingen voor $2.49/maand met een GUI-app. Het beste voor budgetbewuste gebruikers die meerdere Fedora-machines uitvoeren.
- ExpressVPN is gericht op streaming-toegang maar vereist handmatige OpenVPN-setup en SELinux-aanpassingen. Het beste voor gebruikers die geo-beperkte inhoudstoegang prioriteit geven.
- Mullvad verzamelt geen persoonlijke gegevens en accepteert contante betaling. Het beste voor gebruikers die anonimiteit boven gemak stellen.
Installeer via DNF waar mogelijk, verifieer SELinux-compatibiliteit en test op DNS-leaks na elke Fedora-systeemupgrade, ongeacht welke provider u kiest. Voor een uitgebreidere vergelijking tussen alle Linux-distributies raadpleegt u de gids beste VPN voor Linux.
Bronnen voor deze pagina
Grafieken en referentieafbeeldingen uit ons onderzoek, gratis te bekijken en te delen.
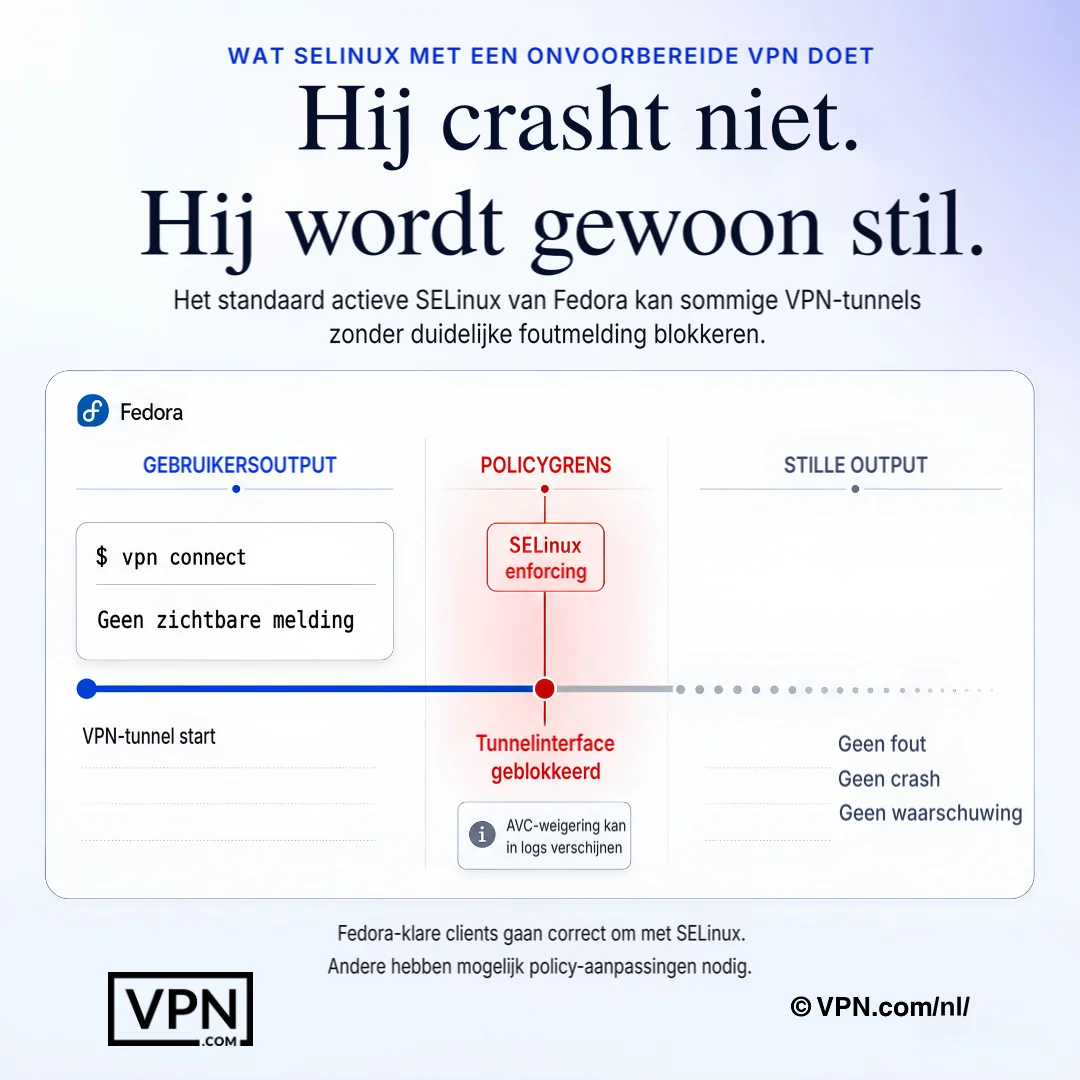
Fedora SELinux kan VPN-tunnelgedrag stilletjes blokkeren; de aanwijzing staat in de logs, niet in de app.
Veelgestelde vragen
Waarom heeft Fedora een VPN met native Linux-ondersteuning nodig in plaats van een generieke OpenVPN-config?
Fedora wordt zonder ingebouwde versleuteling van verkeer verzonden, handhaaft SELinux in “enforcing”-modus standaard en gaat sneller door kernel 6.x-releases dan andere distro’s. Native .rpm-pakketten van NordVPN, Surfshark en Mullvad integreren met GNOME Network Manager en verwerken SELinux-beveiligingscontexten automatisch, terwijl generieke OpenVPN-setups zoals die van ExpressVPN mogelijk een handmatige beleidsmodule via audit2allow vereisen.
Blokkeert SELinux werkelijk VPN-verbindingen op Fedora?
Het kan, aangezien Fedora SELinux in “enforcing”-modus standaard handhaaft en tunnelaansluitingen soms stilzwijgend worden geblokkeerd. NordVPN en Surfshark bieden native apps met ingebouwde correcte beveiligingscontexten, zonder handmatige fix. ExpressVPN’s OpenVPN-setup kan daarentegen vereisen dat u een aangepaste SELinux-beleidsmodule met audit2allow genereert en installeert via semodule.
Welke VPN’s voor Fedora hebben onafhankelijk gecontroleerde no-logs-beleidsregels?
NordVPN, ExpressVPN en Surfshark verwijzen allemaal naar beoordelingen van derden. NordVPN stelt dat het no-logs-beleid onafhankelijk is gecontroleerd door Deloitte en eerder PwC. ExpressVPN liet KPMG-zekerheid instellen op zijn no-logs-controles (2025), en Cure53 controleerde het Lightway-protocol. Surfshark stelt dat de no-logs-instellingen door Deloitte zijn gecontroleerd. Mullvad slaat controle geheel over door geen persoonlijke gegevens bij aanmelding te verzamelen.
Is het accountloze model van Mullvad privater dan een VPN zoals NordVPN, die zegt te zijn geaudit?
Het hanteert een ander uitgangspunt in plaats van een sterker uitgangspunt. Mullvad vereist geen e-mail of persoonlijke gegevens, geeft een anoniem accountnummer uit en accepteert contante betaling of cryptocurrency tegen een vast tarief van €5/maand zonder kortingstiers. NordVPN daarentegen stelt dat het zijn claim van geen logbestanden ondersteunt met gecommissioneerde audits van derden. Beide verwijderen een papieren spoor via verschillende mechanismen.
Zullen geografisch beperkte streamingservices werkelijk via een VPN op Fedora werken?
Ja, hoewel succespercentages per provider verschillen. ExpressVPN, NordVPN en Surfshark vermarken allemaal streamingaccess, hoewel de resultaten per server en service verschillen. Mullvad is niet gebouwd voor streaming en bereikt deze platforms niet betrouwbaar, een opzettelijke afweging voor zijn privacygeoriënteerde ontwerp.
Welke VPN levert de snelste prestaties op Fedora?
NordVPN staat op #1 van 22 in onze Trust Score, geaggregeerd uit gepubliceerde tests van derden, en Surfshark staat op #3 van 22. De Trust Score is niet Fedora-specifiek, maar alle vier providers hier bieden moderne protocollen (NordLynx, WireGuard of Lightway) die de overhead op Linux laag houden.
Hoeveel kost elke top Fedora-VPN?
NordVPN begint vanaf $3.09/maand en ExpressVPN vanaf $3.00/maand, beide op hun langste-termijnplannen. Surfshark onderbiedt beide, beginnend met $2.49/maand op zijn langste-termijnplan. Mullvad breekt van dit promotionele-prijsmodel af, waarbij €5/maand wordt berekend zonder meerjarige kortingsniveaus, wat budgettering vereenvoudigt maar geen meerjarige besparing biedt.
Hoeveel apparaten kan ik een VPN op mijn Fedora-machines en telefoons gebruiken?
Surfshark staat onbeperkte gelijktijdige verbindingen toe, waardoor het de praktische keuze is voor het uitvoeren van meerdere Fedora-werkstations naast laptops en telefoons. NordVPN stelt verbindingen op 10 apparaten per account in, en ExpressVPN staat 10-14 toe, afhankelijk van plan. Mullvad beperkt ook verbindingen per account. Voor een gemengde Fedora-vloot verwijdert Surfshark’s onbeperkt beleid de apparaatplafond volledig.
Wat is het terugkeervenster als een VPN niet goed werkt op mijn Fedora-setup?
NordVPN, ExpressVPN en Surfshark ondersteunen allemaal hun plannen met een 30-daags geldteruggarantie, waarmee u een volledige maand DNF-installatie, SELinux-compatibiliteit en GNOME Network Manager-integratie kunt testen voordat u zich aanmeldt. Mullvad’s vaste €5/maand-tarieven hebben geen langetermijnverbintenis om van terug te betalen, aangezien het maandelijks factureert zonder kortingsniveaus om vast te zetten.
Hoe installeer ik een VPN op Fedora met DNF in plaats van een standalone binaire?
Importeer de GPG-ondertekeningssleutel van de provider met rpm —import, voeg hun repository toe via dnf config-manager —add-repo en voer sudo dnf install [package-name] uit. NordVPN, Surfshark en Mullvad behouden allemaal officiële Fedora-repositories volgens dit patroon, wat de client automatisch via routine dnf-update-runs gepatcht houdt in plaats van handmatige binaries die beveiligingsoplossingen overslaan.
Hoe bevestig ik dat de killswitch van mijn VPN werkelijk op Fedora werkt?
Verbind met een server en verbreek vervolgens uw Wi-Fi midden in de sessie en controleer op gelek verkeer tijdens het 2-3 seconden durende herverbindingsvenster. Als het lekt, is uw killswitch niet correct geconfigureerd. Voor NordVPN specifiek, schakel het in met nordvpn set killswitch on.
Wat als SELinux mijn VPN-verbinding na installatie op Fedora blokkeert?
Voer getenforce uit om te bevestigen dat SELinux in enforcing-modus staat, controleer vervolgens op weigering met sudo ausearch -m avc -ts recent. Als de tunnelaansluiting wordt geblokkeerd, genereer u een beleidsmodule met sudo ausearch -c ‘openvpn’ —raw | audit2allow -M vpn-fedora en installeer deze met sudo semodule -i vpn-fedora.pp. Native NordVPN-, Surfshark- en Mullvad-apps triggeren dit fix zelden.
Waarom vertoont mijn VPN DNS-lekken op Fedora en hoe repareer ik het?
Fedora’s systemd-resolved-service kan uw VPN-DNS-instellingen overschrijven, vooral na een systeemupdate, waardoor lekken ontstaan zelfs terwijl de tunnel actief is. Los het op door sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf uit te voeren en opnieuw te verbinden. Controleer maandelijks opnieuw op dnsleaktest.com, aangezien dit probleem na een routine dnf-updatecyclus stilzwijgend opnieuw kan verschijnen.
Breekt een Fedora-systeemupgrade split tunneling of verbinding van mijn VPN?
Het kan. Fedora 40’s NetworkManager-update verbreekt split tunneling branchewijd over meerdere VPN-clients. Surfshark bracht binnen 11 dagen een fix uit, NordVPN volgde in 18 dagen. Als uw app zich na een upgrade misdraagt, installeer u opnieuw uit de provider’s DNF-repo met sudo dnf reinstall [package] in plaats van te wachten op een standalone binaire release.