Beste VPN voor FreeBSD: OpenVPN & WireGuard Setup
Vind de beste VPN voor FreeBSD met native OpenVPN en WireGuard ondersteuning. Krijg setup-handleidingen, pf-compatibiliteit en FreeBSD-specifieke configuratiebestanden.
 Michael Gargiulo
Vind jouw VPN
Waarvoor gebruik je een VPN voornamelijk?
Kies één optie en beantwoord een paar korte vragen. We noemen de VPN die past, en leggen uit waarom.
VPN voor streaming
Vraag 1 van 3
Waarom ben je op zoek gegaan naar een streaming VPN?
27.602 VPN-keuzes gemaakt via VPN.com in de afgelopen 30 dagen
Jouw match

NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 van 100, opgebouwd uit twee gewogen onderdelen
App store beoordelingen, onderdeel van de score
4,664,59
Onderzocht op 3 okt 2026Gecontroleerde claims: 31Afzonderlijke brongroepen: 23Scores bijgewerkt 8 okt 2026
ProtonVPN
85 van 100, opgebouwd uit twee gewogen onderdelen
App store beoordelingen, onderdeel van de score
4,614,70
Onderzocht op 3 okt 2026Gecontroleerde claims: 23Afzonderlijke brongroepen: 19Scores bijgewerkt 8 okt 2026
VPN voor privacy
Vraag 1 van 3
Wat bracht je ertoe om een privacy-VPN te zoeken?
27.602 VPN-keuzes gemaakt via VPN.com in de afgelopen 30 dagen
Jouw match
NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 van 100, opgebouwd uit twee gewogen onderdelen
App store beoordelingen, onderdeel van de score
4,664,59
Onderzocht op 3 okt 2026Gecontroleerde claims: 31Afzonderlijke brongroepen: 23Scores bijgewerkt 8 okt 2026
ProtonVPN
85 van 100, opgebouwd uit twee gewogen onderdelen
App store beoordelingen, onderdeel van de score
4,614,70
Onderzocht op 3 okt 2026Gecontroleerde claims: 23Afzonderlijke brongroepen: 19Scores bijgewerkt 8 okt 2026
VPN voor gaming
Vraag 1 van 3
Waarom ben je op zoek gegaan naar een gaming-VPN?
27.602 VPN-keuzes gemaakt via VPN.com in de afgelopen 30 dagen
Jouw match
NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 van 100, opgebouwd uit twee gewogen onderdelen
App store beoordelingen, onderdeel van de score
4,664,59
Onderzocht op 3 okt 2026Gecontroleerde claims: 31Afzonderlijke brongroepen: 23Scores bijgewerkt 8 okt 2026
ProtonVPN
85 van 100, opgebouwd uit twee gewogen onderdelen
App store beoordelingen, onderdeel van de score
4,614,70
Onderzocht op 3 okt 2026Gecontroleerde claims: 23Afzonderlijke brongroepen: 19Scores bijgewerkt 8 okt 2026
VPN voor gratis plannen
Vraag 1 van 3
Wat maakte je op zoek naar een gratis VPN?
27.602 VPN-keuzes gemaakt via VPN.com in de afgelopen 30 dagen
Jouw match
ProtonVPN
85 van 100, opgebouwd uit twee gewogen onderdelen
App store beoordelingen, onderdeel van de score
4,614,70
Onderzocht op 3 okt 2026Gecontroleerde claims: 23Afzonderlijke brongroepen: 19Scores bijgewerkt 8 okt 2026
NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 van 100, opgebouwd uit twee gewogen onderdelen
App store beoordelingen, onderdeel van de score
4,664,59
Onderzocht op 3 okt 2026Gecontroleerde claims: 31Afzonderlijke brongroepen: 23Scores bijgewerkt 8 okt 2026
NordVPN7,115 serversNordVPN's privacy and security record is strong on process and mixed on proof
93 van 100, opgebouwd uit twee gewogen onderdelen
App store beoordelingen, onderdeel van de score
4,664,59
Onderzocht op 3 okt 2026Gecontroleerde claims: 31Afzonderlijke brongroepen: 23Scores bijgewerkt 8 okt 2026
 ExpressVPN3,000+ servers
86 van 100, opgebouwd uit twee gewogen onderdelen
App store beoordelingen, onderdeel van de score
4,684,69
Onderzocht op 3 okt 2026Gecontroleerde claims: 27Afzonderlijke brongroepen: 27Scores bijgewerkt 8 okt 2026
 Mullvad VPN550+ servers
83 van 100, opgebouwd uit twee gewogen onderdelen
App store beoordelingen, onderdeel van de score
4,144,06
Onderzocht op 3 okt 2026Gecontroleerde claims: 29Afzonderlijke brongroepen: 12Scores bijgewerkt 8 okt 2026
Onderste regel: FreeBSD heeft geen native GUI VPN-apps van de meeste providers. OpenVPN en WireGuard draaien echter goed op het platform. Je hebt een provider nodig die FreeBSD-specifieke configuratiebestanden, installatiehandleidingen en compatibiliteit met tools zoals
pfen FreeBSD jails biedt.
Waarom FreeBSD-gebruikers een dedicated VPN-oplossing nodig hebben
FreeBSD is niet Linux. Hoewel beide Unix-achtige systemen zijn, gebruikt FreeBSD een ander kernel, een ander netwerkstack en ander pakketbeheer. Dit onderscheid is belangrijk bij het kiezen van een VPN.
FreeBSD drijft ongeveer 5% van de wereldwijde servermarkt. Het domineert netwerkapplianceplatforms zoals pfSense, OPNsense en TrueNAS. Netflix voert zijn Open Connect CDN op FreeBSD uit. WhatsApp bouwde zijn berichtinfrastructuur op FreeBSD. Dit zijn geen hobbyistische implementaties.
FreeBSD-gebruikers vallen in drie hoofdcategorieën:
- Systeembeheerders die FreeBSD jails uitvoeren en versleutelde tunnels tussen geïsoleerde omgevingen nodig hebben
- Netwerkengineers die firewalltoestellen bouwen met
pf(Packet Filter) en VPN-integratie op OS-niveau nodig hebben - Privacy-gerichte ontwikkelaars die FreeBSD voor zijn beveiligingsmodel kozen (Capsicum sandboxing, GELI-versleuteling, MAC-framework)
Elke groep heeft VPN-providers nodig die FreeBSD’s unieke architectuur begrijpen. Generieke “werkt op Linux”-instructies worden zelden schoon overgebracht. FreeBSD gebruikt rc.conf voor servicebeheer, /usr/local/etc/ voor configuratiepadsen en pkg of ports voor pakketinstallatie. Een VPN-provider die deze verschillen negeert, creëert uren probleemoplossing.
Hoe VPN-protocollen werken op FreeBSD
FreeBSD ondersteunt twee primaire VPN-protocollen: OpenVPN en WireGuard. Elk integreert anders met het besturingssysteem.
OpenVPN op FreeBSD
OpenVPN draait al meer dan 15 jaar op FreeBSD. Installeer het met een enkel commando:
pkg install openvpnOpenVPN maakt gebruik van het tun-apparaatstuurprogramma, dat FreeBSD in zijn basissysteem bevat. Configuratiebestanden bevinden zich in /usr/local/etc/openvpn/. U beheert de service via rc.conf:
# Add to /etc/rc.conf
openvpn_enable="YES"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
OpenVPN biedt betrouwbare versleuteling met AES-256-GCM. Het compromis: OpenVPN draait in de gebruikersruimte, wat CPU-overhead toevoegt in vergelijking met protocollen op kernelniveau.
WireGuard op FreeBSD
WireGuard kwam in de FreeBSD-kernel met versie 13.1. Eerdere versies vereisen het wireguard-kmod-pakket:
pkg install wireguard-kmod wireguard-toolsOp FreeBSD 14.0+ wordt WireGuard als native kernelmodule geleverd. Laad het met:
kldload if_wgWireGuard draait in de kernel op FreeBSD, wat de overhead lager houdt dan userspace OpenVPN. De codebasis is ongeveer 4.000 regels vergeleken met OpenVPN’s 100.000+, wat audits sneller en het aanvalsoppervlak kleiner maakt.
Protocolvergelijking op FreeBSD:
| Functie | OpenVPN | WireGuard |
|---|---|---|
| FreeBSD-kernelondersteuning | Alleen userspace | Native (13.1+) |
| Installatiecommando | pkg install openvpn | pkg install wireguard-tools |
| Configuratiecomplexiteit | Gemiddeld (10+ opties) | Eenvoudig (5-6 opties) |
Firewallintegratie (pf) | Handmatige regels vereist | Automatische interfacecreatie |
| Jailcompatibiliteit | Volledige ondersteuning | Volledige ondersteuning (14.0+) |
Top 5 VPN’s die op FreeBSD werken
Niet elke VPN-provider ondersteunt FreeBSD. De meeste bouwen apps uitsluitend voor Windows, macOS en gangbare Linux-distributies. De vijf providers hieronder bieden gedocumenteerde FreeBSD-compatibiliteit met configuratiebestanden.
VPN-vergelijkingsmatrix
| Provider | Protocollen op FreeBSD | Inheemse FreeBSD-documentatie | Aantal servers | Vanaf (per maand) | GUI beschikbaar |
|---|---|---|---|---|---|
| Mullvad | WireGuard, OpenVPN | Ja | 550+ (50+ landen) | €5.00/ma (geen kortingstarieven) | Nee (alleen CLI) |
| OVPN | WireGuard, OpenVPN | Ja | 100+ (12 landen) | Zie OVPN’s site | Nee (alleen CLI) |
| Perfect Privacy | OpenVPN | Ja | 55+ (23 landen) | Zie Perfect Privacy’s site | Nee (alleen CLI) |
| IPredator | OpenVPN | Ja | 15+ (3 landen) | Zie IPredator’s site | Nee (alleen CLI) |
| NordVPN | OpenVPN | Gedeeltelijk (communityhandleidingen) | 7,115 (150 landen) | $3.49/ma | Nee (alleen CLI) |
Belangrijkste conclusie: geen provider biedt een FreeBSD GUI-client. Voor elke setup zijn terminalcommando’s vereist. Als u grafische hulpmiddelen prefereert, kunt u overwegen om een VPN op een pfSense- of OPNsense-apparaat uit te voeren.
Mullvad: beste VPN voor FreeBSD-privacy
Mullvad werkt vanuit Zweden en accepteert anonieme betalingen, waaronder contant geld per post. De service vereist geen e-mailadres, geen naam en geen persoonlijke informatie om u aan te melden. U ontvangt een 16-cijferig accountnummer.
Mullvad publiceert officiële FreeBSD WireGuard-configuratiehandleidingen. Het installatieproces duurt ongeveer 10 minuten:
# Install WireGuard tools
pkg install wireguard-tools

# Create configuration directory
mkdir -p /usr/local/etc/wireguard

# Generate keys
wg genkey | tee /usr/local/etc/wireguard/privatekey | wg pubkey > /usr/local/etc/wireguard/publickey

# Download Mullvad config from account page
# Place in /usr/local/etc/wireguard/wg0.conf

# Bring up the interface
wg-quick up wg0
Mullvad rekent een vast €5.00/maand zonder kortingen voor langere termijnen. Deze eenvoud spreekt FreeBSD-gebruikers aan die voorkeur geven aan rechttoe rechtaan prijzen zonder verkooptactieken.
Sterke punten:
- Officiële WireGuard-documentatie voor FreeBSD
- Anoniem accountaanmaken (geen e-mail vereist)
- Vast prijzen zonder contractbinding
- 700+ servers in 43 landen
- RAM-only serverinfrastructuur
Zwakke punten:
- Geen multi-hop zonder handmatige configuratie
- Kleiner servernetwerk dan NordVPN of ExpressVPN
- Geen langetermijnkorting
OVPN: inheemse WireGuard-ondersteuning op FreeBSD
OVPN, ook gevestigd in Zweden, exploiteert schijfloze servers die niets op schijf opslaan. Deze provider vermeldt expliciet FreeBSD in zijn ondersteunde platforms en biedt configuratiebestanden voor zowel OpenVPN als WireGuard.
Installatiestappen voor OVPN WireGuard op FreeBSD:
# Install required packages
pkg install wireguard-tools

# Download OVPN WireGuard config from dashboard
# Save to /usr/local/etc/wireguard/wg0.conf

# Enable at boot via rc.conf
sysrc wireguard_interfaces="wg0"
sysrc wireguard_enable="YES"

# Start the connection
service wireguard start
OVPN is duurder geprijsd dan de massa-marktproviders, wat zijn kleinere, privacygerichte infrastructuur weerspiegelt. Controleer OVPN’s site voor huidige plannen.
Sterke punten:
- WireGuard-configuratiebestanden voor FreeBSD
- Schijfloze servers (geen gegevens raken een harde schijf)
- Zowel OpenVPN als WireGuard ondersteund met FreeBSD-configs
- Bewezen in court: OVPN won een zaak in 2020 die bewijst dat ze geen gebruikersgegevens hadden om over te dragen
Zwakke punten:
- Slechts 100+ servers in 12 landen
- Hogere maandtarief dan Mullvad
- Kleinere bedrijf met minder ondersteuningspersoneel
Perfect Privacy: beste multi-hop-beveiliging voor FreeBSD-servers
Perfect Privacy werkt vanuit Panama en specialiseert zich in geavanceerde beveiligingsfuncties. Hun multi-hop VPN-ketens routeren verkeer tegelijkertijd via 2-4 servers.
FreeBSD-gebruikers configureren Perfect Privacy via OpenVPN. WireGuard-ondersteuning is nog niet beschikbaar.
# Install OpenVPN
pkg install openvpn

# Download Perfect Privacy FreeBSD configs
# Extract to /usr/local/etc/openvpn/

# Configure auto-start
sysrc openvpn_enable="YES"
sysrc openvpn_configfile="/usr/local/etc/openvpn/pp-server.ovpn"

# Start the service
service openvpn start
Multi-hop vermindert de snelheid aanzienlijk. Voor FreeBSD-serverbeheerders die gevoelige infrastructuur beschermen, heeft de afweging vaak zin.
Perfect Privacy rekent bovenmarktprijzen en geeft korting op jaarlijkse plannen. Het biedt ook een 7-daags geldteruggarantie.
Sterke punten:
- Multi-hop VPN-ketens (tot 4 servers)
- Gedetailleerde FreeBSD-installatiedocumentatie
- NeuroRouting (AI-gebaseerde serverelectie)
- Geen verkeerslimieten of bandbreedtebeperkingen
- Port-forwarding beschikbaar
Zwakke punten:
- Nog geen WireGuard-ondersteuning
- Hogere prijs dan de meeste concurrenten
- Multi-hop introduceert merkbare latentie
- 55 servers in 23 landen (kleinste netwerk in deze lijst)
IPredator: eenvoudigste setup voor FreeBSD-beginners
IPredator lanceerde in 2009, opgericht door personen met banden met The Pirate Bay. De service richt zich op eenvoud en privacy boven alles.
IPredator’s FreeBSD-setup duurt ongeveer 10 minuten met alleen OpenVPN:
# Install OpenVPN
pkg install openvpn

# Download IPredator config files
fetch https://www.ipredator.se/static/downloads/ipredator-openvpn.conf

# Move config
mv ipredator-openvpn.conf /usr/local/etc/openvpn/

# Start connection
openvpn --config /usr/local/etc/openvpn/ipredator-openvpn.conf
IPredator publiceert zijn eigen plannen op zijn site. Servers zijn beperkt tot Zweden, Letland en Roemenië (15+ totaal).
Sterke punten:
- Eenvoudigste FreeBSD-installatieproces
- Sterke privacyverbintenis (Zweedse jurisdictie)
- Accepteert Bitcoin voor anonieme betalingen
- Rechttoe rechtaan prijzen
Zwakke punten:
- Slechts 15 servers in 3 landen
- Geen WireGuard-ondersteuning
- Geen killswitch of geavanceerde functies
- Alleen OpenVPN, dus geen WireGuard-achtige efficiëntie
NordVPN: grootste servernetwerk met ondersteuning voor FreeBSD-community
NordVPN ondersteunt FreeBSD niet officieel, maar hun OpenVPN-configuratiebestanden werken op het platform. De FreeBSD-community onderhoudt installatiehandleidingen die het proces behandelen.
# Install OpenVPN
pkg install openvpn

# Download NordVPN OpenVPN configs
fetch https://downloads.nordcdn.com/configs/archives/servers/ovpn.zip

# Extract and select a server config
unzip ovpn.zip -d /usr/local/etc/openvpn/

# Create auth file
echo "your_username" > /usr/local/etc/openvpn/auth.txt
echo "your_password" >> /usr/local/etc/openvpn/auth.txt

# Start connection
openvpn --config /usr/local/etc/openvpn/ovpn_udp/us1234.nordvpn.com.udp.ovpn --auth-user-pass /usr/local/etc/openvpn/auth.txt
NordVPN begint van $3.49/maand bij zijn langstetermijnplan. Met 6.400+ servers in 111 landen biedt het de breedste geografische dekking.
Sterke punten:
- 6.400+ servers in 111 landen
- Lage maandtarief voor langetermijnplan
- Verborgen servers voor beperkte netwerken
- Specialiseerde servers (Double VPN, Onion over VPN)
Zwakke punten:
- Geen officiële FreeBSD-ondersteuning (alleen communityhandleidingen)
- Geen WireGuard op FreeBSD (NordLynx is alleen voor Linux/Windows/Mac)
- Killswitch niet beschikbaar zonder hun inheemse app
- Setup vereist meer handmatige stappen dan providers met officiële FreeBSD-handleidingen
FreeBSD OpenVPN-configuratieproblemen en fixes
FreeBSD handelt OpenVPN anders af dan Linux. Dit zijn de meest voorkomende problemen en hun oplossingen.
TUN-apparaat niet gevonden
FreeBSD laadt het tun-apparaatdriver mogelijk niet automatisch. Los dit op door het bij boot toe te voegen:
# Voeg toe aan /boot/loader.conf
if_tun_load="YES"

# Laad onmiddellijk zonder herstart
kldload if_tun
DNS-lekkage via resolv.conf
OpenVPN op FreeBSD werkt /etc/resolv.conf niet automatisch bij zoals op Linux. Maak een updatescript:
#!/bin/sh
# /usr/local/etc/openvpn/update-resolv.sh
case "$script_type" in
  up)
    cp /etc/resolv.conf /etc/resolv.conf.bak
    echo "nameserver $foreign_option_1" > /etc/resolv.conf
    ;;
  down)
    mv /etc/resolv.conf.bak /etc/resolv.conf
    ;;
esac
Voeg toe aan je OpenVPN-config:
script-security 2
up /usr/local/etc/openvpn/update-resolv.sh
down /usr/local/etc/openvpn/update-resolv.sh
Firewall-conflicten met pf
FreeBSD’s pf-firewall kan VPN-verkeer blokkeren. Voeg deze regels toe aan /etc/pf.conf:
# Sta OpenVPN-verkeer toe
pass out on egress proto udp to any port 1194
pass on tun0 all

# Optioneel: blokkeer al het niet-VPN-verkeer (kill switch)
block drop out on egress proto {tcp udp} from any to any
pass out on egress proto udp to <vpn_server_ip> port 1194
pass on tun0 all
pass out on egress proto udp to any port 53
Herlaad de firewall:
pfctl -f /etc/pf.confOpenVPN-service faalt bij boot
De rc.conf-syntaxis is belangrijk. Gebruik de exacte variabelenamen:
openvpn_enable="YES"
openvpn_if="tun"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
openvpn_dir="/usr/local/etc/openvpn"
WireGuard op FreeBSD: Kernelmoduleinstallatie en probleemoplossing
WireGuard-integratie varieert per FreeBSD-versie. Dit gedeelte behandelt zowel native als externe module-installaties.
FreeBSD 13.x: De kernelmodule installeren
FreeBSD 13.0 en 13.1 vereisen de externe kernelmodule:
pkg install wireguard-kmod wireguard-tools

# Laad de module
kldload if_wg

# Maak het persistent
echo 'if_wg_load="YES"' >> /boot/loader.conf
FreeBSD 14.x: Originele kernelondersteuning
FreeBSD 14.0+ bevat WireGuard in de basiskernel. Je hebt alleen de tools nodig:
pkg install wireguard-toolsWireGuard kan interface niet maken
Als wg-quick up wg0 “RTNETLINK answers: Operation not supported” retourneert, is de kernelmodule niet geladen:
# Controleer of module is geladen
kldstat | grep wg

# Laad het handmatig
kldload if_wg

# Verifieer
ifconfig wg0
WireGuard uitvoeren in een FreeBSD-jail
FreeBSD 14.0+ ondersteunt WireGuard in jails. Voeg deze jailparameters toe:
# In /etc/jail.conf
myjail {
    allow.raw_sockets;
    vnet;
    vnet.interface = "wg0";
}
Maak de WireGuard-interface in de jail:
jexec myjail wg-quick up wg0MTU-problemen die paketverlies veroorzaken
WireGuard’s standaard MTU van 1420 kan problemen in sommige netwerken veroorzaken. Verlaag het:
# In wg0.conf
[Interface]
MTU = 1380
Beveiligingsbest practices voor VPN op FreeBSD
FreeBSD biedt beveiligingsfuncties die VPN-versleuteling aanvullen. Combineer ze voor gelaagde bescherming.
Integreer VPN met pf-firewall: Maak regels die al het verkeer buiten de VPN-tunnel blokkeren. Dit werkt als een netwerk-level kill switch zonder afhankelijk te zijn van VPN-providersoftware.
Gebruik GELI-versleuteling voor VPN-configs: Versleutel de map met je VPN-referenties en configuratiebestanden:
geli init /dev/ada0p5
geli attach /dev/ada0p5
newfs /dev/ada0p5.eli
mount /dev/ada0p5.eli /usr/local/etc/openvpn
Voer VPN uit in Capsicum-sandbox: FreeBSD’s Capsicum-framework beperkt wat het VPN-proces kan benaderen, waardoor schade wordt beperkt als de VPN-client is gecompromitteerd.
Monitor VPN-verbindingsstatus: Voeg een cron-taak toe die de tunnelstatus om de 5 minuten controleert en de verbinding opnieuw start als deze uitvalt:
*/5 * * * * /usr/local/bin/check-vpn.shEindoordeel
FreeBSD-gebruikers hebben minder VPN-opties dan Linux- of Windows-gebruikers. De vijf providers die hier zijn beoordeeld, dienen elk verschillende behoeften.
Kies Mullvad als je sterke privacy wilt met anonieme accounts en solide WireGuard-prestaties tegen een vast tarief van €5.00/maand. Kies OVPN als je WireGuard-configuratiebestanden en een diskless server-ontwerp wilt. Kies Perfect Privacy als je multi-hop routing nodig hebt voor omgevingen met hoge beveiligingsvereisten. Kies IPredator als je de eenvoudigste mogelijke FreeBSD-setup wilt. Kies NordVPN als je toegang nodig hebt tot 6.400+ servers in 111 landen en je geen probleem hebt met door de community beheerde FreeBSD-handleidingen.
FreeBSD’s architectuur maakt het uniek geschikt voor VPN-implementaties. De integratie van de pf-firewall, jail-isolatie en GELI-versleuteling creëren beveiligingslagen die geen ander consumentenbesturingssysteem kan evenaren. De juiste VPN-provider versterkt deze tools in plaats van ze te vervangen.
Bronnen voor deze pagina
Grafieken en referentieafbeeldingen uit ons onderzoek, gratis te bekijken en te delen.
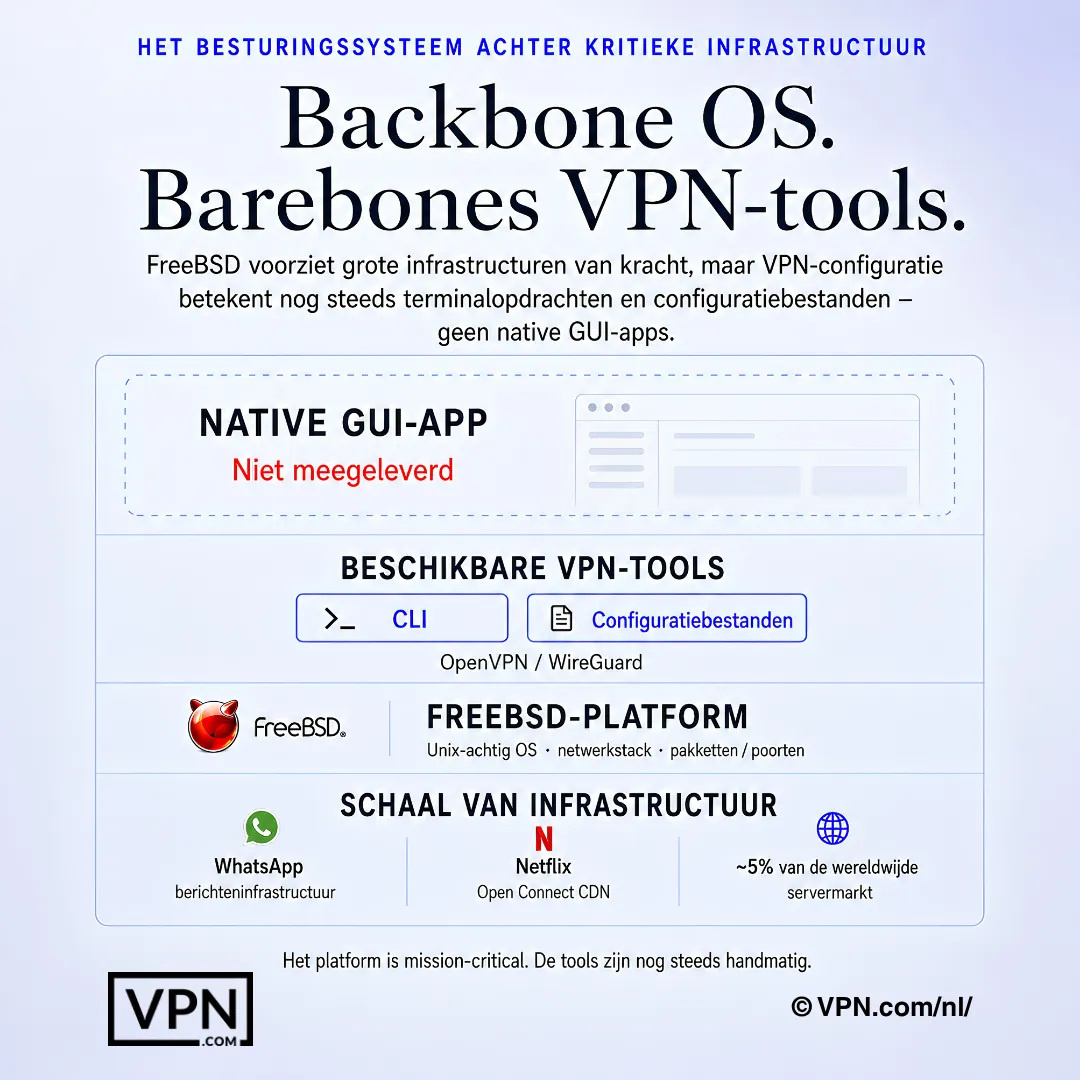
FreeBSD VPN-installatie betekent doorgaans terminalcommando's en configuratiebestanden, geen native GUI-apps.
Veelgestelde vragen
Waarom krijgt FreeBSD geen native VPN-app zoals Windows of macOS?
FreeBSD is niet Linux, en het gebruikt een ander kernel en netwerkstack, dus de meeste providers slaan het bouwen van een dedicated GUI-client ervoor over. In plaats daarvan installeer je OpenVPN of WireGuard via pkg install, beheert je ze via rc.conf, en sla je configs op in /usr/local/etc/. Elke provider die FreeBSD-ondersteuning documenteert, doet dit via terminalsetup in plaats van een grafische app.
Wat is het werkelijke verschil tussen het uitvoeren van OpenVPN en WireGuard op FreeBSD?
OpenVPN draait volledig in de gebruikersruimte met behulp van FreeBSD’s ingebouwde tun-stuurprogramma en werkt al meer dan 15 jaar op het platform, maar de codebase van ongeveer 100.000+ regels voegt CPU-overhead toe. WireGuard wordt vanaf FreeBSD 13.1 als een native kernelmodule geleverd (volledig native in 14.0+), wat het CPU-gebruik laag houdt, en de codebase van ongeveer 4.000 regels maakt onafhankelijke audits sneller.
Hoe krijg ik WireGuard native op FreeBSD 14 draaiende?
Op FreeBSD 14.0+ is WireGuard ingebouwd in de basiskernel, dus je hebt alleen pkg install wireguard-tools nodig en dan kldload if_wg om de module te laden. Op FreeBSD 13.0 of 13.1 heb je eerst het separate wireguard-kmod-pakket nodig. Eenmaal geladen, genereer je sleutels met wg genkey/wg pubkey en breng je de interface omhoog met wg-quick up wg0.
Waarom lekt OpenVPN DNS-verzoeken op FreeBSD, en hoe stop ik dit?
In tegenstelling tot Linux werkt OpenVPN op FreeBSD niet automatisch /etc/resolv.conf bij wanneer de tunnel verbinding maakt, dus DNS-verzoeken kunnen de versleutelde verbinding omzeilen. Los het op met een up/down-script dat /etc/resolv.conf bij verbinding een back-up maakt en omwisselt, en deze terugzet bij verbreking, voeg vervolgens het script toe met script-security 2 in je OpenVPN-configuratiebestand.
Wat veroorzaakt de fout “tun device not found” op FreeBSD?
FreeBSD kan soms de tun-driver die OpenVPN nodig heeft niet automatisch laden, wat deze fout oplevert bij verbindingstijd. Voeg if_tun_load="YES" toe aan /boot/loader.conf zodat deze automatisch bij elke boot wordt geladen, of voer kldload if_tun uit om deze onmiddellijk te laden zonder opnieuw op te starten. Dit is een van de meest voorkomende eerste OpenVPN-instellingsfouten op het platform.
Hoe bouw ik een kill switch op netwerkniveau met behulp van FreeBSD’s pf firewall?
In plaats van te vertrouwen op een app-level kill switch van een provider (wat vrijwel geen FreeBSD-setup heeft), voeg je pf.conf-regels toe die al uitgaand verkeer blokkeren behalve wat via je VPN’s tun0-interface en het specifieke server-IP van je provider op de VPN-poort wordt gerouteerd. Herlaad met pfctl -f /etc/pf.conf. Dit blokkeert al het verkeer als de tunnel uitvalt, en fungeert als een firewall-level failsafe.
Hoe voer ik WireGuard uit in een FreeBSD-jail?
Jail-ondersteuning vereist FreeBSD 14.0 of hoger, omdat WireGuard vnet netwerkmodus in de jail nodig heeft. Voeg allow.raw_sockets, vnet en vnet.interface = "wg0" toe aan het jail-configuratieblok in /etc/jail.conf, breng vervolgens de tunnel van buiten de jail omhoog met jexec myjail wg-quick up wg0. Eerdere FreeBSD-versies ondersteunen deze jail-integratie niet.
Welke providers publiceren daadwerkelijk officiële FreeBSD-documentatie in plaats van op community-handleidingen te vertrouwen?
Mullvad, OVPN, Perfect Privacy en IPredator publiceren allemaal officiële FreeBSD-setupgidsen met configuratiebestanden. NordVPN heeft geen officiële FreeBSD-ondersteuning; zijn OpenVPN-configs werken op het platform, maar alleen door de community onderhouden handleidingen leiden je door het proces, wat doorgaans langer duurt om in te stellen dan de officieel gedocumenteerde providers.
Welke mainstream-provider presteert het beste voor FreeBSD-gebruikers die ook cross-platform snelheid nodig hebben?
NordVPN staat op #1 van 22 op onze Trust Score, geaggregeerd uit gepubliceerde tests van derden, voor ExpressVPN op #2 en Mullvad op #7. NordVPN heeft geen officiële FreeBSD-ondersteuning en vereist door de community onderhouden OpenVPN-handleidingen, terwijl Mullvad officiële native WireGuard-documentatie voor FreeBSD publiceert, waardoor het de betere keuze is als FreeBSD-compatibiliteit belangrijker is dan pure rangschikking.
Wat kosten NordVPN, ExpressVPN en Mullvad daadwerkelijk voor een FreeBSD-setup?
NordVPN begint vanaf $3.49/maand bij het langstlopende plan, ExpressVPN begint vanaf $2.99/maand bij het langstlopende plan, en Mullvad rekent een vast tarief van €5.00/maand zonder kortingen voor langere termijnen. Geen van de drie biedt een FreeBSD GUI, dus prijsverschillen komen neer op serverinfrastructuur en jurisdictie in plaats van instellingsgemak.
Kan ik een terugbetaling krijgen als de FreeBSD-setup van een provider niet voor mijn use case werkt?
Ja, voor twee van de drie. NordVPN en ExpressVPN ondersteunen beide hun plannen met een garantie van 30 dagen geldterug, waardoor je tijd hebt om WireGuard- of OpenVPN-configs op je FreeBSD-box te testen voordat je je vastlegt. Mullvad heeft geen proefperiode; het is betalen-per-gebruik, hoewel ongebruikte dagen van het vaste maandtarief terugbetaald worden als je vroeg opzegt.
Hoeveel gelijktijdige verbindingen krijg ik voor het dekken van FreeBSD-servers naast andere apparaten?
Het varieert per provider. NordVPN staat 10 gelijktijdige apparaatverbindingen toe, ExpressVPN staat 10-14 toe afhankelijk van het plantarief, en Mullvad stelt een limiet van 5 in. Voor FreeBSD-serveradministrators die meerdere jails of een pfSense-toestel naast persoonlijke apparaten uitvoeren, laten NordVPN’s of ExpressVPN’s hogere apparaatlimieten meer ruimte alvorens je een tweede account nodig hebt.
Maakt WireGuard’s kleinere codebase het aanzienlijk veiliger voor FreeBSD jail-implementaties dan OpenVPN?
Het verkleint in ieder geval het aanvalsoppervlak. WireGuard’s ongeveer 4.000 regels code zijn gemakkelijker te controleren dan OpenVPN’s 100.000+ regels, en omdat het als een native FreeBSD kernelmodule draait (13.1+ met kmod, native op 14.0+) in plaats van in de userspace, verbruikt het ook minder CPU terwijl het in geïsoleerde jails draait.