Beste VPN voor RedHat: Enterprise-beveiliging en snelheid
Vind de beste VPN voor RedHat die integreert met SELinux, voldoet aan de FIPS 140-2-normen en RPM-implementatie ondersteunt binnen RHEL-infrastructuur.
 Michael Gargiulo
Vind jouw VPN
Waarvoor gebruik je een VPN voornamelijk?
Kies één optie en beantwoord een paar korte vragen. We noemen de VPN die past, en leggen uit waarom.
VPN voor streaming
Vraag 1 van 3
Waarom ben je op zoek gegaan naar een streaming VPN?
14.685 VPN-keuzes gemaakt via VPN.com in de afgelopen 30 dagen

Jouw match

NordVPN
App store beoordelingen, onderdeel van de score
4,664,59

ProtonVPN
App store beoordelingen, onderdeel van de score
4,614,70
VPN voor privacy
Vraag 1 van 3
Wat bracht je ertoe om een privacy-VPN te zoeken?
14.685 VPN-keuzes gemaakt via VPN.com in de afgelopen 30 dagen
Jouw match
NordVPN
App store beoordelingen, onderdeel van de score
4,664,59
ProtonVPN
App store beoordelingen, onderdeel van de score
4,614,70
VPN voor gaming
Vraag 1 van 3
Waarom ben je op zoek gegaan naar een gaming-VPN?
14.685 VPN-keuzes gemaakt via VPN.com in de afgelopen 30 dagen
Jouw match
NordVPN
App store beoordelingen, onderdeel van de score
4,664,59
ProtonVPN
App store beoordelingen, onderdeel van de score
4,614,70
VPN voor gratis plannen
Vraag 1 van 3
Wat maakte je op zoek naar een gratis VPN?
14.685 VPN-keuzes gemaakt via VPN.com in de afgelopen 30 dagen
Jouw match
ProtonVPN
App store beoordelingen, onderdeel van de score
4,614,70
NordVPN
App store beoordelingen, onderdeel van de score
4,664,59
NordVPN7,229 serversNordVPN's privacy and security record is strong on process and mixed on proof
93 van 100, opgebouwd uit twee gewogen onderdelen
App store beoordelingen, onderdeel van de score
4,664,59
Onderzocht op 3 okt 2026Gecontroleerde claims: 31Onafhankelijke bronnen: 11Scores bijgewerkt 6 nov 2026
 ExpressVPN3,000+ servers
88 van 100, opgebouwd uit twee gewogen onderdelen
App store beoordelingen, onderdeel van de score
4,684,69
Onderzocht op 3 okt 2026Gecontroleerde claims: 27Onafhankelijke bronnen: 13Scores bijgewerkt 6 nov 2026
 Mullvad VPN550+ servers
76 van 100, opgebouwd uit twee gewogen onderdelen
App store beoordelingen, onderdeel van de score
4,144,06
Onderzocht op 3 okt 2026Gecontroleerde claims: 29Onafhankelijke bronnen: 9Scores bijgewerkt 6 nov 2026
Waarom RHEL enterprise-VPN-oplossingen vereist
Red Hat Enterprise Linux (RHEL) draait kritieke infrastructuur bij Fortune 500-bedrijven, overheidsinstanties en financiële instellingen. Anders dan consumenten-Linuxdistributies vereist RHEL VPN-oplossingen die integreren met SELinux mandatory access controls, voldoen aan de FIPS 140-2-versleutelingsnormen en geautomatiseerde implementatie over duizenden nodes ondersteunen.
Kernpunt: RHEL bevat ingebouwde VPN-tools via NetworkManager en handhaaft SELinux-beveiligingsbeleid. Enterprise-VPN-implementaties op RHEL vereisen compatibiliteit met deze tools, beschikbaarheid van RPM-pakketten en langetermijn-leverancierssupport die aansluit bij de 10-jarige levenscyclus van RHEL.
Deze gids richt zich specifiek op VPN-oplossingen voor Red Hat Enterprise Linux in productieomgevingen. RHEL-beheerders hebben VPN’s nodig die installeren via YUM/DNF, SELinux-contexten respecteren en schalen over datacenter- en cloudimplementaties.
Hoe de beveiligingsarchitectuur van RHEL VPN-eisen bepaalt
RHEL verschilt op manieren van andere Linuxdistributies die de VPN-compatibiliteit direct beïnvloeden. Inzicht in deze verschillen voorkomt implementatiefouten en beveiligingslacunes.
SELinux-handhaving en VPN-compatibiliteit
SELinux draait standaard in de handhavingsmodus op RHEL. Veel VPN-clients falen stilzwijgend omdat ze geen geschikte SELinux-beleidsmodules hebben. Een compatibele VPN moet ofwel met SELinux-beleid worden meegeleverd, ofwel gedocumenteerde stappen bieden voor het aanmaken van aangepaste contexten.
OpenVPN op RHEL vereist bijvoorbeeld het SELinux-type openvpn_t. Zonder dit vallen verbindingen weg zonder duidelijke foutmeldingen. WireGuard is sinds RHEL 8.6 op kernelniveau geïntegreerd, waardoor de meeste SELinux-conflicten worden vermeden.
RPM-pakketten en installatie via YUM/DNF
Enterprise-RHEL-implementaties gebruiken RPM-pakketten die worden beheerd via YUM (RHEL 7) of DNF (RHEL 8/9). VPN-providers die officiële .rpm-pakketten aanbieden, vereenvoudigen installatie, updates en compliance-audits. Handmatige builds vanuit broncode leveren onderhoudslast op en breken geautomatiseerde patchworkflows.
Integratie met NetworkManager
RHEL gebruikt NetworkManager als primaire netwerkconfiguratietool. VPN-oplossingen die als NetworkManager-plug-ins integreren, stellen beheerders in staat verbindingen te beheren via nmcli-commando’s, de GNOME-GUI of de Cockpit-webconsole. Dit is belangrijk in omgevingen waar meerdere teams netwerkconfiguraties beheren.
Evaluatiecriteria voor RHEL-VPN-oplossingen
Houd bij het selecteren van een VPN voor RHEL-productiesystemen rekening met deze RHEL-specifieke factoren:
- SELinux-compatibiliteit: Werkt de VPN in de SELinux-handhavingsmodus zonder
setenforce 0? - Officiële RPM-beschikbaarheid: Onderhoudt de leverancier een RPM-repository voor RHEL 7, 8 en 9?
- CLI-tools: Biedt de VPN volledig opdrachtregelbeheer voor headless serveromgevingen?
- Protocolondersteuning: Ondersteunt hij WireGuard (op kernelniveau geïntegreerd in RHEL 8.6+) of IPsec via Libreswan (inbegrepen in RHEL)?
- FIPS 140-2-compliance: Kan de VPN de FIPS-gevalideerde cryptografische modules van RHEL gebruiken?
- Schaalbaarheid: Ondersteunt de oplossing Ansible-playbooks of Puppet-modules voor massale implementatie?
Topvpn-diensten met bevestigde RHEL-ondersteuning
Drie VPN-providers bieden gedocumenteerde RHEL-compatibiliteit met native Linux-clients, RPM-pakketten of gedetailleerde configuratiehandleidingen voor enterprise-implementatie.
Mullvad VPN: Privacy-first met native WireGuard
Mullvad VPN biedt een speciale Linux-client die als RPM-pakket wordt verspreid. Installatie op RHEL 8 of 9 vereist één commando:
sudo dnf install https://mullvad.net/media/app/MullvadVPN-latest.rpmMullvad was een van de eerste providers die WireGuard adopteerde, dat op RHEL 8.6 en later als kernelmodule draait. Het slanke ontwerp van WireGuard houdt de CPU-belasting laag, en de werkelijke snelheden hangen af van uw hardware en verbinding. De client bevat een volledige CLI (mullvad connect, mullvad status) die geschikt is voor headless RHEL-servers.
Mullvad beheert 550+ servers in 50+ landen. Het strikte no-logging-beleid is geverifieerd door onafhankelijke audits. De dienst kost een vast bedrag van €5/maand zonder dat een account nodig is.
RHEL-specifieke opmerking: Het RPM-pakket van Mullvad bevat SELinux-beleidsmodules voor RHEL 8 en 9. Handmatige beleidsaanpassingen zijn niet nodig.
NordVPN: Enterprise-schaal met 7,229 servers
NordVPN levert een Linux-client als RPM-pakket dat integreert met de NetworkManager van RHEL. Beheerders kunnen verbindingen beheren via nmcli of de eigen CLI-tool van NordVPN (nordvpn connect, nordvpn set technology).
Belangrijke RHEL-relevante functies:
- NordLynx-protocol: De WireGuard-implementatie van NordVPN houdt de protocoloverhead op RHEL laag
- CyberSec-filtering: Blokkeert malware- en phishingdomeinen op DNS-niveau, aanvullend op de firewalld-regels van RHEL
- 7,229 servers in 150 landen: Biedt redundantie voor multinationale RHEL-implementaties
- Opties voor een dedicated IP: Handig voor het op de allowlist plaatsen van VPN-uitgangspunten in RHEL-firewallconfiguraties
Installatie op RHEL 9:
sudo rpm -i https://repo.nordvpn.com/yum/nordvpn/centos/noarch/nordvpn-release-1.0.0-1.noarch.rpm
sudo dnf install nordvpn
RHEL-specifieke opmerking: De Linux-app van NordVPN werkt met SELinux in de handhavingsmodus op RHEL 8 en 9. De NetworkManager-plug-in ondersteunt nmcli-scripting voor geautomatiseerd verbindingsbeheer.
ExpressVPN: Lightway-protocol voor RHEL-implementaties met lage latentie
ExpressVPN biedt een Linux-client met RPM-ondersteuning en zijn eigen Lightway-protocol. ExpressVPN positioneert Lightway als een snel verbindend protocol met lage overhead; de werkelijke doorvoer op RHEL hangt af van uw hardware en netwerk.
Opmerkelijke functies voor RHEL-beheerders:
- Split tunneling: Routeer alleen specifiek verkeer via de VPN, terwijl interne RHEL-diensten rechtstreekse verbindingen behouden
- 3.000+ servers in 105 landen: Ondersteunt geografisch verspreide RHEL-infrastructuur
- Lightway UDP- en TCP-opties: De TCP-modus werkt via restrictieve bedrijfsfirewalls
- Regelmatige Linux-updates: ExpressVPN patcht zijn Linux-client binnen 2 weken na elke RHEL-pointrelease
Installatie gebeurt via de eigen RPM-repository van ExpressVPN:
sudo dnf install expressvpn-latest.rpm
expressvpn activate
expressvpn connect
RHEL-specifieke opmerking: ExpressVPN vereist een aangepaste SELinux-boolean voor split tunneling. Hun documentatie geeft de exacte setsebool-commando’s. De client ondersteunt RHEL-virtualisatieomgevingen, waaronder KVM en oVirt.
RHEL-specifieke VPN-installatie: NetworkManager- en CLI-methoden
RHEL-beheerders implementeren VPN’s doorgaans via twee methoden: NetworkManager-plug-ins of zelfstandige CLI-clients.
Methode 1: WireGuard via NetworkManager op RHEL 9
sudo dnf install wireguard-tools
sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf
sudo nmcli connection up wg0
Deze methode slaat VPN-inloggegevens op in de versleutelde keyring van NetworkManager. Verbindingen blijven na herstarts behouden en integreren automatisch met de firewalld-zones van RHEL.
Methode 2: OpenVPN met SELinux-beleid
sudo dnf install openvpn NetworkManager-openvpn
sudo semanage port -a -t openvpn_port_t -p tcp 1194
sudo nmcli connection import type openvpn file provider.ovpn
Het semanage-commando registreert de poort van OpenVPN bij SELinux. Als deze stap wordt overgeslagen, ontstaan stille verbindingsfouten op RHEL-systemen die SELinux in de handhavingsmodus draaien.
Methode 3: IPsec via Libreswan (inbegrepen in RHEL)
RHEL bevat Libreswan voor native IPsec-VPN-ondersteuning. Hiervoor is geen software van derden nodig:
sudo dnf install libreswan
sudo ipsec setup start
sudo ipsec auto --add myconnection
sudo ipsec auto --up myconnection
Libreswan gebruikt de FIPS-gevalideerde cryptografische bibliotheken van RHEL. Dit maakt het de voorkeurskeuze voor RHEL-implementaties in de overheid en financiële sector die FIPS 140-2-compliance vereisen.
Compliance en overwegingen voor enterprise-implementatie
RHEL bedient branches met strikte wettelijke vereisten. Bij de VPN-selectie moeten deze compliancekaders worden meegewogen:
| Framework | Vereiste |
|---|---|
| HIPAA | Zorginstellingen met RHEL hebben VPN’s nodig met AES-256-versleuteling en auditlogging. NordVPN en Mullvad ondersteunen beide AES-256-GCM. |
| PCI DSS | Betalingsverwerking op RHEL vereist versleutelde tunnels voor alle kaarthoudergegevens. IPsec via Libreswan voldoet van nature aan PCI DSS-sectie 4.1. |
| FedRAMP | Overheidssystemen met RHEL hebben FIPS 140-2-gevalideerde versleuteling nodig. Libreswan met de NSS-cryptobibliotheek van RHEL voldoet aan deze eis. |
| SOC 2 | VPN-aanbieders moeten aantonen hoe ze gegevens verwerken. Mullvads gepubliceerde auditrapporten behandelen SOC 2-controles, en NordVPN zegt dat het onafhankelijke no-logs-audits heeft laten uitvoeren. |
Voor grootschalige implementatie automatiseer je de VPN-configuratie met Ansible. Het Ansible Automation Platform van Red Hat bevat VPN-rolmodules voor Libreswan en WireGuard die consistente configuraties over honderden RHEL-nodes uitrollen.
Eindoordeel
RHEL-omgevingen vragen om VPN-oplossingen die SELinux-beleid respecteren, installeren via RPM-pakketten en schalen via automatiseringstools zoals Ansible. Mullvad biedt de sterkste privacygaranties met een schone WireGuard-integratie. NordVPN biedt het grootste servernetwerk en NetworkManager-compatibiliteit voor multinationale implementaties. Het Lightway-protocol van ExpressVPN levert de laagste verbindingslatentie voor tijdgevoelige toepassingen.
Voor RHEL-beheerders die FIPS 140-2-compliance nodig hebben zonder software van derden, wordt Libreswan bij elke RHEL-installatie meegeleverd en gebruikt het de gevalideerde cryptomodules van het besturingssysteem. Combineer elk van deze oplossingen met de ingebouwde NetworkManager- en nmcli-tools van RHEL voor consistent, scriptbaar VPN-beheer over je infrastructuur.
Bronnen voor deze pagina
Grafieken en referentieafbeeldingen uit ons onderzoek, gratis te bekijken en te delen.
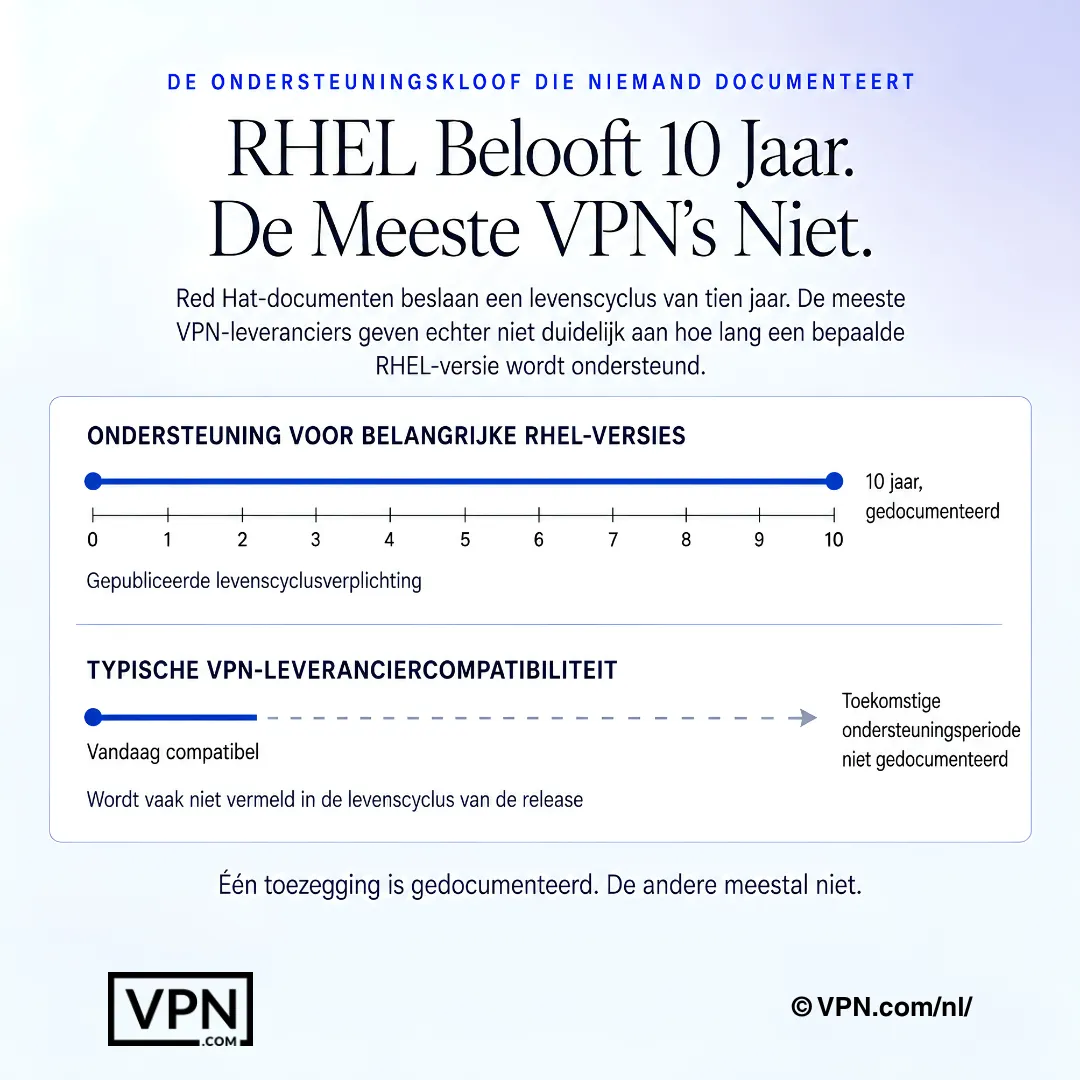
RHEL heeft een gedocumenteerde levenscyclus, maar de ondersteuningsperioden van VPN-leveranciers zijn vaak minder duidelijk vermeld.
Veelgestelde vragen
Waarom kan RHEL niet zomaar elke consumenten-VPN-client gebruiken?
RHEL handhaaft standaard SELinux als mandatory access control, wat VPN-clients zonder geschikte beleidsmodules stilzwijgend blokkeert. Enterprise-implementaties vereisen bovendien RPM-pakketten die via YUM of DNF worden beheerd in plaats van handmatige broncode-builds. De ondersteuningslevenscyclus van RHEL van ongeveer 10 jaar betekent ook dat de leverancier langetermijnonderhoud van de Linux-client moet bieden, niet alleen een eenmalige release.
Welke VPN’s werken met SELinux in de handhavingsmodus zonder het uit te schakelen?
Het RPM-pakket van Mullvad bevat ingebouwde SELinux-beleidsmodules voor RHEL 8 en 9 en vereist geen handmatige aanpassingen. De Linux-app van NordVPN draait ook in de handhavingsmodus, en de NetworkManager-plug-in ondersteunt nmcli-scripting. ExpressVPN heeft een aangepaste SELinux-boolean nodig voor split tunneling, wat in de documentatie wordt behandeld met specifieke setsebool-commando’s.
Voldoet een van deze VPN’s standaard aan de FIPS 140-2-eisen?
Libreswan, dat native bij elke RHEL-installatie wordt geleverd, gebruikt de eigen FIPS-gevalideerde NSS-cryptobibliotheek van RHEL. Dat maakt het de standaardkeuze voor overheids- en financiële implementaties die FIPS 140-2-compliance nodig hebben zonder software van derden. NordVPN en Mullvad ondersteunen beide AES-256-GCM-versleuteling, maar draaien niet via de gevalideerde cryptomodules van RHEL zoals Libreswan dat wel doet.
Wat is het exacte installatiecommando voor elk van deze VPN’s op RHEL 9?
Mullvad installeer je in één regel: sudo dnf install met de RPM-URL. NordVPN vereist twee stappen: eerst de yum-repository-RPM importeren, daarna sudo dnf install nordvpn. ExpressVPN gebruikt sudo dnf install expressvpn-latest.rpm, gevolgd door expressvpn activate en expressvpn connect. Alle drie vermijden handmatige broncode-compilaties die geautomatiseerd patchen bemoeilijken.
Hoe stel ik WireGuard in via NetworkManager in plaats van de eigen client van een leverancier?
Installeer wireguard-tools met sudo dnf install wireguard-tools, importeer daarna je configuratie met sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf en activeer hem met sudo nmcli connection up wg0. Dit slaat inloggegevens op in de versleutelde keyring van NetworkManager, blijft na herstarts bewaard en integreert automatisch met firewalld-zones.
Waarom faalt mijn OpenVPN-verbinding stilzwijgend op een RHEL-server?
Dit komt bijna altijd door een ontbrekend SELinux-type openvpn_t, waardoor verbindingen zonder duidelijke foutmelding wegvallen in de handhavingsmodus. Los het op door NetworkManager-openvpn te installeren en daarna sudo semanage port -a -t openvpn_port_t -p tcp 1194 uit te voeren voordat je de verbinding importeert. Het overslaan van deze semanage-stap is de meest voorkomende oorzaak van onverklaarbare OpenVPN-fouten op RHEL.
Welke van deze VPN’s presteert het best voor RHEL-productiewerklasten?
NordVPN staat op #1 van 22 op onze Trust Score, samengesteld uit gepubliceerde tests van derden, gevolgd door ExpressVPN op #2 en Mullvad op #11. Voor RHEL specifiek vermijdt de kernelintegratie van WireGuard sinds RHEL 8.6 de meeste SELinux-conflicten die oudere protocollen zoals OpenVPN kunnen veroorzaken, en dat weegt voor productiestabiliteit net zo zwaar als de ruwe rangschikking.
Hoe verhouden deze drie VPN’s zich qua kosten bij een enterprise-RHEL-uitrol?
NordVPN begint bij $3.09/maand en ExpressVPN bij $3.00/maand, beide op hun langste plannen, terwijl Mullvad een vast tarief van $5.50/maand rekent zonder meerjarige kortingen, maandelijks betaald en zonder gratis proefperiode. Voor budgettering over veel RHEL-nodes onder één gedeeld account schaalt de langetermijnprijs van Nord en Express voorspelbaarder dan het vaste pay-as-you-go-tarief van Mullvad.
Helpen een of meer van deze VPN’s daadwerkelijk bij het voldoen aan HIPAA-, PCI DSS- of FedRAMP-eisen?
Gedeeltelijk, afhankelijk van het kader. NordVPN en Mullvad ondersteunen beide AES-256-GCM-versleuteling, relevant voor HIPAA. NordVPN zegt dat zijn no-logs-beleid onafhankelijk is geaudit, en Mullvad publiceert eigen onafhankelijke auditrapporten over SOC 2-controls. Voor PCI DSS of FedRAMP is de native IPsec-stack van RHEL via Libreswan met FIPS-gevalideerde cryptografie het directere compliancepad.
Hoeveel apparaten dekt één account eigenlijk bij een RHEL-implementatie met meerdere nodes?
NordVPN staat 10 gelijktijdige apparaatverbindingen per account toe, ExpressVPN 10 tot 14 afhankelijk van het abonnementsniveau, en Mullvad maximaal 5. Voor beheerders die meerdere RHEL-servers of werkstations onder één licentie beheren in plaats van per node te provisioneren, komen de hogere limieten van NordVPN en ExpressVPN verder voordat extra accounts nodig zijn.
Kan VPN-configuratie op RHEL worden geautomatiseerd over honderden servers?
Ja. Het eigen Ansible Automation Platform van Red Hat bevat VPN-rolmodules specifiek voor Libreswan en WireGuard, waarmee beheerders vanuit één playbook identieke VPN-configuraties over honderden RHEL-nodes kunnen uitrollen. In combinatie met nmcli voor lokaal beheer ontstaat een scriptbaar, controleerbaar implementatiepad in plaats van elke server handmatig te configureren.
Wat gebeurt er als een VPN na implementatie over RHEL-infrastructuur niet bevalt?
NordVPN en ExpressVPN bieden beide een 30-dagen geld-terug-garantie op hun abonnementen, zodat je compatibiliteit kunt testen voordat je budget vastlegt voor een grotere uitrol. Mullvad biedt geen proefperiode en werkt strikt pay-as-you-go, dus er is geen garantie als de RPM-client niet in je omgeving past.
Wat gebeurt er als een RHEL-pointrelease de compatibiliteit van mijn VPN-client breekt?
ExpressVPN patcht zijn Linux-client binnen ongeveer 2 weken na elke RHEL-pointrelease, wat de downtime beperkt voor tijdgevoelige implementaties. De kernelintegratie van WireGuard sinds RHEL 8.6 voorkomt de meeste van deze breuken volledig, omdat het geen aparte userspace-client is. Libreswan vermijdt het probleem helemaal, omdat het als onderdeel van RHEL zelf wordt geleverd en met het besturingssysteem wordt bijgewerkt.