การปกป้องข้อมูล: เคล็ดลับ กลยุทธ์ และคู่มือความปลอดภัยไซเบอร์
ปกป้องข้อมูลของคุณด้วยกลยุทธ์การปกป้องข้อมูลที่ได้รับการพิสูจน์ เคล็ดลับ และมาตรการความปลอดภัยไซเบอร์สำหรับบุคคลและองค์กร
 Michael Gargiulo
สรุปสั้น: การขโมยข้อมูลทำให้เกิดความสูญเสีย ทางด้านการเงิน การปลอมแปลงตัวตนและความเสียหายต่อชื่อเสียงของบุคคลและธุรกิจ การป้องกันต่อต้านต้องใช้การเข้ารหัส รหัสผ่านที่แข็งแกร่ง การรับรองความถูกต้องแบบหลายปัจจัย การอัปเดตซอฟต์แวร์ปกติ และการฝึกอบรมเรื่องความตระหนักรู้ด้านความปลอดภัยของพนักงาน
การปกป้องข้อมูลเน้นที่มาตรการป้องกัน เครื่องมือ และกลยุทธ์ทางเทคนิคที่ป้องกันการเข้าถึงข้อมูลที่ละเอียดอ่อนโดยไม่ได้รับอนุญาต ครอบคลุมการเข้ารหัส การควบคุมการเข้าถึง การป้องกันการละเมิดระบบ และการตอบสนองต่อเหตุการณ์
หมายเหตุ: หน้านี้ครอบคลุมด้าน ความปลอดภัยและเทคนิค ของการปกป้องข้อมูล สำหรับสิทธิทางกฎหมาย การปฏิบัติตามข้อกำหนดของ GDPR กรอบงานความเป็นส่วนตัวของผู้บริโภค และข้อกำหนดด้านกฎระเบียบ โปรดดูคู่มือความเป็นส่วนตัวของข้อมูลของเรา
การปกป้องข้อมูลที่แข็งแกร่งสร้างความเชื่อใจระหว่างบุคคลและองค์กรที่จัดการข้อมูลของพวกเขา การเติบโตอย่างรวดเร็วของบริการคลาวด์ การทำงานจากระยะไกล และอุปกรณ์ที่เชื่อมต่อมีการขยายพื้นผิวการโจมตีสำหรับอาชญากรไซเบอร์ ท่าทีความปลอดภัยที่ล่วงหน้าช่วยป้องกันการละเมิดระบบและช่วยให้ผู้ใช้สามารถดำเนินการออนไลน์ด้วยความมั่นใจ
เหตุใดการปกป้องข้อมูลจึงมีความสำคัญ: ภัยคุกคามของการขโมยข้อมูล
การขโมยข้อมูลคือการเข้าถึง การดึง และการใช้ข้อมูลที่มีค่าโดยไม่ได้รับอนุญาต อาชญากรไซเบอร์ บุคคลภายในที่มีจุดมุ่งหมายร้าย และคู่แข่งต่างล้วนเป้าหมายข้อมูลที่ละเอียดอ่อนเพื่อหารายได้ทางการเงินหรือการใช้ประโยชน์
การทำความเข้าใจว่าใครขโมยข้อมูลและสิ่งที่พวกเขากำหนดเป้าหมายให้บริบทที่จำเป็นสำหรับการสร้างการป้องกันที่มีประสิทธิภาพ เป้าหมายไม่ใช่เพียงการตระหนักรู้เท่านั้นแต่ยังเป็นการดำเนินการด้วย หมวดหมู่ของภัยคุกคามแต่ละประเภทสอดคล้องกับกลยุทธ์การป้องกันเฉพาะ
ข้อมูลที่เป้าหมายมากที่สุดโดยผู้ขโมย
ข้อมูลส่วนตัว
การปลอมแปลงตัวตนอยู่ในอันดับของอาชญากรไซเบอร์ที่เติบโตเร็วที่สุด ผู้โจมตีใช้วิศวกรรมสังคมและการโจมตีแบบฟิชชิ่งเพื่อหลอกบุคคลให้แบ่งปันรหัสผ่าน หมายเลขบัตรเครดิต หรือหมายเลขประกันสังคม เมื่อถูกขโมย ข้อมูลนี้ก่อให้เกิดการฉ้อโกงทางการเงิน ผู้ที่ตกเป็นเหยื่อประสบกับบัญชีธนาคารที่ถูกปล่อย และประวัติการให้เครดิตที่ชำรุด การจดจำกลวิธีเหล่านี้เป็นขั้นตอนแรกในการป้องกัน
ข้อมูลองค์กร
ทรัพย์สินทางปัญญา ความลับทางการค้า และแผนเชิงกลยุทธ์ให้ความได้เปรียบทางแข่งขันแก่บริษัท การละเมิดระบบครั้งเดียวสามารถเปิดเผยกระบวนการสัตว์ประสงค์ รายชื่อไคลเอนต์ หรือแผนการณ์ผลิตภัณฑ์ รายงานต้นทุนการละเมิดข้อมูล IBM ปี 2023[1] พบว่าต้นทุนเฉลี่ยของการละเมิดระบบถึง $4.45 ล้านดอลลาร์ทั่วโลก การปกป้องข้อมูลองค์กรต้องใช้การป้องกันแบบชั้นเรียนบนเครือข่าย จุดปลายทาง และพฤติกรรมพนักงาน
วิธีการของผู้ขโมยข้อมูล
ผู้โจมตีใช้หลายวิธีเพื่อเจาะการป้องกัน:
- มัลแวร์: Trojans ไวรัส worms และ ransomware เจาะระบบเพื่อดึงหรือเข้ารหัสข้อมูล เรียนรู้เพิ่มเติมเกี่ยวกับประเภทของมัลแวร์
- วิศวกรรมสังคม: การโจมตีแบบฟิชชิ่ง และ spear-phishing หลอกผู้ใช้ให้เปิดเผยข้อมูลประจำตัวหรือติดตั้งซอฟต์แวร์ที่เป็นอันตราย
- การขโมยทางกายภาพ: การขดอบโครงสร้างพื้นฐาน shoulder surfing และการขโมยฮาร์ดแวร์ (แล็ปท็อป USB drives) ยังคงเป็นเวกเตอร์การโจมตีที่พบบ่อยทั่วไป
วิธีการแต่ละวิธีต้องมีการตอบโต้เฉพาะ ซึ่งครอบคลุมในส่วนกลยุทธ์ด้านล่าง
ผลกระทบของการละเมิดข้อมูล
การขโมยข้อมูลสร้างความเสียหายแบบลูกโซ่สำหรับธุรกิจและบุคคล:
- ความสูญเสียทางการเงิน: ต้นทุนโดยตรงรวมถึงการสอบสวนด้านนิติวิทยาศาสตร์ ค่าทำนายความ ค่าปรับด้านกฎระเบียบ และการแจ้งให้ลูกค้าทราบ การชำระเงินค่า ransomware เฉลี่ยเกิน $1.5 ล้านดอลลาร์ในปี 2023
- ความเสียหายต่อชื่อเสียง: ลูกค้าและพันธมิตรสูญเสียความเชื่อใจ การสร้างความน่าเชื่อถืออีกครั้งใช้เวลาหลายปี
- ความรับผิดชอบทางกฎหมาย: การละเมิด HIPAA GDPR หรือ CCPA ทำให้เกิดการลงโทษซึ่งอาจมีมูลค่าหลายสิบล้านดอลลาร์
- ความเสียเปรียบในการแข่งขัน: ความลับทางการค้าหรือแผนเชิงกลยุทธ์ที่รั่วไหลให้ความได้เปรียบแก่คู่แข่งโดยไม่ได้รับมา
การใช้มาตรการป้องกันที่แข็งแกร่งขึ้นช่วยป้องกันรูปแบบหนึ่งของอาชญากรรมทางการเงินที่เกี่ยวข้องกับข้อมูลที่พบบ่อยที่สุด
กลยุทธ์การปกป้องข้อมูล
ส่วนนี้แบ่ง safeguards ทางเทคนิคและขั้นตอนพื้นฐานที่สร้างการป้องกันที่สมบูรณ์ กลยุทธ์แต่ละอย่างจัดการกับเวกเตอร์การโจมตีเฉพาะที่ระบุไว้ด้านบน
เข้ารหัสข้อมูลในสภาวะนิ่งและในการส่งผ่าน
การเข้ารหัสแปลงข้อมูลที่อ่านได้เป็น ciphertext ที่มีเพียงผู้ที่ได้รับอนุญาตเท่านั้นที่สามารถถอดรหัสได้ มีสองประเภทหลัก:
- การเข้ารหัสแบบสมมาตร ใช้คีย์ร่วมเดียวสำหรับการเข้ารหัสและการถอดรหัส AES-256 เป็นมาตรฐานปัจจุบัน ใช้โดยรัฐบาลและสถาบันการเงินทั่วโลก
- การเข้ารหัสแบบไม่สมมาตร ใช้คู่คีย์สาธารณะ/ส่วนตัว TLS 1.3 รักษาความปลอดภัยเทรฟฟิกเว็บโดยใช้วิธีนี้ คีย์สาธารณะจะเข้ารหัส มีเพียงคีย์ส่วนตัวที่ตรงกันเท่านั้นที่สามารถถอดรหัสได้
National Institute of Standards and Technology (NIST)[2] เผยแพร่มาตรฐานการเข้ารหัสและแนวทางที่กำหนดข้อกำหนดขั้นต่ำสำหรับหน่วยงานของรัฐบาลกลางและให้บริการเป็นตัวอย่างสำหรับองค์กรเอกชน ใช้การเข้ารหัสกับไฟล์ที่เก็บไว้ ฐานข้อมูล อีเมล และข้อมูลทั้งหมดในการส่งผ่านข้ามเครือข่าย
บังคับใช้รหัสผ่านที่แข็งแกร่งและการจัดการข้อมูลประจำตัว
ความปลอดภัยของรหัสผ่านยังคงเป็นการป้องกันส่วนหน้า ตัวจัดการรหัสผ่านสร้างข้อมูลประจำตัวที่ซับซ้อนและไม่ซ้ำกันสำหรับทุกบัญชี และจัดเก็บไว้ในคลังเข้ารหัส สิ่งนี้ขจัดรหัสผ่านที่อ่อนแอหรือไม่ซ้ำกันที่ผู้โจมตีใช้ประโยชน์ผ่านการโจมตี credential-stuffing
แนวปฏิบัติที่ดีที่สุดรวมถึง:
- รหัสผ่านขั้นต่ำ 12 ตัวอักษรที่มีประเภทอักขระผสม
- รหัสผ่านไม่ซ้ำกันสำหรับทุกบริการ
- ไม่เคยจัดเก็บรหัสผ่านในข้อความธรรมชาติหรือเอกสารที่แชร์
เปิดใช้งานการรับรองความถูกต้องแบบหลายปัจจัย (MFA)
การรับรองความถูกต้องสองปัจจัย (2FA) ต้องการการพิสูจน์ตัวตนจากแหล่งอิสระสองแหล่ง ปัจจัยแรกโดยทั่วไปคือรหัสผ่าน ประเภทที่สองคืออุปกรณ์ทางกายภาพ (โทเค็นความปลอดภัยหรือโทรศัพท์) หรือการสแกนทางชีววิทยา
วิธี MFA ทั่วไปรวมถึง:
- คีย์ความปลอดภัยฮาร์ดแวร์ (YubiKey Titan) ที่สร้างรหัสครั้งเดียวเท่านั้น
- แอพพลิเคชัน Authenticator (Google Authenticator Authy) ที่สร้างรหัสตามเวลา
- รหัส SMS ที่ส่งไปยังหมายเลขโทรศัพท์ที่ลงทะเบียน (ความปลอดภัยต่ำกว่าเนื่องจากความเสี่ยง SIM-swapping)
แม้ว่าผู้โจมตีจะขโมยรหัสผ่าน MFA ก็ยังบล็อกการเข้าถึงโดยไม่มีปัจจัยที่สอง Cybersecurity and Infrastructure Security Agency (CISA)[3] ขอแนะนำ MFA สำหรับทุกบัญชี โดยเฉพาะอีเมล การธนาคาร และระบบการจัดการ
ปรับใช้ซอฟต์แวร์ Anti-Virus และ Anti-Malware
เครื่องมือ Anti-virus และ anti-malware จัดเตรียมการสแกนแบบเรียลไทม์ที่ตรวจจับไวรัส worms Trojans ransomware และ spyware โซลูชันเหล่านี้ใช้ฐานข้อมูล signature และการวิเคราะห์พฤติกรรมเพื่อระบุภัยคุกคามก่อนที่จะทำการประหารชีวิต
ให้คำจำกัดความเป็นปัจจุบันทุกวัน กำหนดการสแกนระบบเต็มรูปแบบทุกสัปดาห์ สำหรับผู้ใช้ Apple ค้นหาเคล็ดลับด้านความปลอดภัยที่ครอบคลุมที่VPN สำหรับ iPhone
ให้ซอฟต์แวร์เป็นปัจจุบันและมีแผน
ซอฟต์แวร์ที่ไม่มีแผนคือเวกเตอร์การโจมตีที่ใหญ่ที่สุดเพียงแหล่งเดียวสำหรับการใช้ประโยชน์ที่ทราบ ผู้โจมตีวิศวกรรมย้อนกลับการแพทช์ความปลอดภัยสาธารณะเพื่อเป้าหมายระบบที่ไม่ได้อัปเดต
- เปิดใช้งานการอัปเดตอัตโนมัติบนระบบปฏิบัติการและแอปพลิเคชันทั้งหมด
- จัดลำดับความสำคัญของแพทช์สำคัญและ high-severity ภายใน 48 ชั่วโมงของการเปิดตัว
- รักษาสินค้าคงคลังของซอฟต์แวร์ทั้งหมดเพื่อให้แน่ใจว่าไม่มีอะไรตกผ่านรอยแยก
ใช้งานการป้องกันไฟร์วอลล์
ไฟร์วอลล์ควบคุมเทรฟฟิกระหว่างเครือข่ายภายในที่เชื่อถือและแหล่งภายนอกที่ไม่เชื่อถือ ประเภท ได้แก่:
- Firewalls ที่กรองแพ็คเก็ต ที่ตรวจสอบแพ็คเก็ตข้อมูลแต่ละรายการ
- Stateful inspection firewalls ที่ติดตามการเชื่อมต่ออย่างแข็งขัน
- Firewalls รุ่นถัดไป (NGFW) ที่เพิ่มการตรวจสอบแพ็คเก็ตลึก การป้องกันการบุกรุก และการตระหนักเรื่องแอปพลิเคชัน
กำหนด Firewalls โดยใช้หลักการของความเสี่ยงน้อยที่สุด: บล็อกการผ่านทั้งหมดตามค่าเริ่มต้นและอนุญาตเฉพาะสิ่งที่จำเป็นอย่างชัดแจ้งเท่านั้น ตรวจสอบกฎรายไตรมาส
ตรวจสอบด้วยระบบการตรวจจับและการป้องกันการบุกรุก
Intrusion Detection Systems (IDS) วิเคราะห์เทรฟฟิกเครือข่ายและแจ้งเตือนผู้ดูแลระบบไปยังรูปแบบที่น่าสงสัย Intrusion Prevention Systems (IPS) ไปต่อโดยการบล็อกภัยคุกคามที่ตรวจจับโดยอัตโนมัติ
Endpoint Detection and Response (EDR) solutions ขยายการตรวจสอบนี้ไปยังอุปกรณ์แต่ละเครื่อง ตรวจจับมัลแวร์ที่บายพาสการป้องกันปริมณฑล องค์กรควรปรับใช้ทั้งการตรวจสอบระดับเครือข่ายและระดับจุดปลายทางสำหรับการมองเห็นที่ครอบคลุม
การตอบสนองต่อเหตุการณ์และการกู้คืน
สร้างแผนการตอบสนองต่อเหตุการณ์
แผนการตอบสนองต่อเหตุการณ์กำหนดอย่างแม่นยำว่าใครทำอะไรเมื่อเกิดการละเมิดระบบ แผนที่มีประสิทธิผลรวมถึง:
- ทีมการตอบสนองต่อเหตุการณ์ที่ได้รับการแต่งตั้งพร้อมทักษะในการวิเคราะห์ระบบ นิติวิทยาศาสตร์ดิจิทัล และการสื่อสาร
- ขั้นตอนการขยายที่ชัดเจนและเทมเพลตการสื่อสาร
- บทบาทที่กำหนดไว้สำหรับการปรับเก็บ การขจัด การกู้คืน และการตรวจสอบหลังเหตุการณ์
องค์กรที่ทดสอบแผนการตอบสนองต่อเหตุการณ์ของพวกเขาผ่านแบบฝึกหัด tabletop ลดต้นทุนการละเมิดระบบโดยเฉลี่ย $232,000 ตามการวิจัยของ IBM[1]
ดำเนินการสำรองข้อมูลปกติ
แนวปฏิบัติที่ดีที่สุดในการสำรองข้อมูลรวมถึง:
- กฎ 3-2-1: เก็บข้อมูล 3 สำเนาบน 2 ประเภทสื่อที่แตกต่างกัน โดยมี 1 สำเนาเก็บไว้นอกสถานที่
- เข้ารหัสข้อมูลสำรองทั้งหมด
- ทดสอบขั้นตอนการกู้คืนรายไตรมาส เพื่อตรวจสอบความสมบูรณ์ของการสำรองข้อมูล
- เก็บสำรองข้อมูลในไฟร์วอลล์อากาศหรือพื้นที่เก็บที่ไม่แปรรูปเพื่อป้องกันจาก ransomware
การตรวจสอบด้านความปลอดภัยและการฝึกอบรมพนักงาน
ดำเนินการตรวจสอบด้านความปลอดภัยปกติ
การตรวจสอบด้านความปลอดภัยระบุช่องโหว่ก่อนที่ผู้โจมตีจะทำ ประเภท ได้แก่:
- การประเมินช่องโหว่ ที่สแกนระบบสำหรับจุดอ่อนที่ทราบ
- Penetration testing ที่จำลองการโจมตีในโลกแห่งความจริงเพื่อทดสอบการป้องกัน
- การตรวจสอบการปฏิบัติตาม ที่ตรวจสอบการปฏิบัติตามข้อกำหนด
กำหนดการสแกนช่องโหว่ทุกเดือนและการทดสอบการแทรกซึมทีละปีขั้นต่ำ
ฝึกอบรมพนักงานเรื่องการตระหนักรู้ด้านความปลอดภัย
ข้อผิดพลาดของมนุษย์ยังคงเป็นสาเหตุชั้นนำของการละเมิดข้อมูล รายงานการสอบสวนการละเมิดข้อมูล Verizon ปี 2023[4] พบว่า 74% ของการละเมิดระบบเกี่ยวข้องกับองค์ประกอบของมนุษย์
โปรแกรมการฝึกอบรมที่มีประสิทธิผลครอบคลุม:
- การจดจำการโจมตีแบบฟิชชิ่งและขั้นตอนการรายงาน
- นิสัยการท่องเว็บที่ปลอดภัยและนโยบาย USB device
- กฎการจัดการข้อมูลภายในและกฎการจำแนกประเภท
- สุขอนามัยรหัสผ่านและการลงทะเบียน MFA
เรียกใช้ phishing simulations รายไตรมาส ติดตามอัตราการคลิกและเป้าหมายผู้ละเมิด ซ้ำแล้วซ้ำเล่าด้วยการฝึกอบรมเพิ่มเติม
พัฒนานโยบายและขั้นตอนความปลอดภัย
นโยบายที่เขียนไว้กำหนดความคาดหวังที่ชัดเจนสำหรับการจัดการข้อมูล การควบคุมการเข้าถึง การใช้ที่ยอมรับ และการรายงานเหตุการณ์ ตรวจสอบและอัปเดตนโยบายทีละปีหรือเมื่อข้อกำหนดเปลี่ยนแปลง ตรวจสอบให้แน่ใจว่าพนักงานทุกคนยอมรับและลงนามในนโยบายที่อัปเดต
การปฏิบัติตามกฎหมายและกฎระเบียบ
การทำความเข้าใจกฎหมายที่บังคับใช้เป็นสิ่งสำคัญสำหรับโปรแกรมการปกป้องข้อมูลใด ๆ ข้อกำหนดหลักรวมถึง:
HIPAA (กฎหมายความพึงพอใจและความรับผิดชอบของประกันสุขภาพ)
ลงนามเป็นกฎหมายในปี 1996 HIPAA[5] ต้องให้ผู้ให้บริการด้านสุขภาพ ผู้ประกันภัย และพันธมิตรธุรกิจของพวกเขาปกป้องข้อมูลสุขภาพของผู้ป่วย ข้อกำหนดการปฏิบัติตามรวมถึงการเข้ารหัสข้อมูล ข้อจำกัดการเข้าถึง บันทึกการตรวจสอบ และการกำจัดบันทึกทางการแพทย์ที่ปลอดภัย ผู้ป่วยสามารถยื่นร้องขอต่อแผนกสุขภาพและบริการมนุษย์สำหรับการละเมิดความเป็นส่วนตัว การลงโทษทางแพ่งและอาญาใช้กับความไม่ปฏิบัติตาม
GDPR (ข้อกำหนดการป้องกันข้อมูลทั่วไป)
สหภาพยุโรปใช้ GDPR[6] เมื่อวันที่ 25 พฤษภาคม 2018 โดยแทนที่คำสั่งการป้องกันข้อมูลปี 1995 โดยต้องให้องค์กรที่จัดการข้อมูลส่วนตัวของผู้อยู่อาศัยในสหภาพยุโรปขอความยินยอมที่ชัดแจ้ง อธิบายการใช้ข้อมูลอย่างชัดเจน และจัดเตรียมกลไกสำหรับการเข้าถึง การแก้ไข และการลบข้อมูล GDPR กำหนดบทบาทสองบทบาท:
- ตัวควบคุม: องค์กรที่กำหนดเหตุผลและวิธีการประมวลผลข้อมูลส่วนตัว
- ผู้ประมวลผล: บุคคลที่สามที่ประมวลผลข้อมูลในนามของตัวควบคุม
ค่าปรับถึง €20 ล้านหรือ 4% ของรายได้ประจำปีทั่วโลก แล้วแต่จำนวนใดจะมากกว่า
CCPA และกฎหมายของรัฐสหรัฐฯ อื่น ๆ
California Consumer Privacy Act และกฎหมายระดับรัฐที่คล้ายคลึงกันให้สิทธิต่างๆ ของผู้อยู่อาศัยเหนือข้อมูลส่วนตัวของพวกเขา FTC[7] ยังบังคับใช้ข้อกำหนดด้านความปลอดภัยข้อมูลในสตรีมแม่น้ำ
ปฏิบัติตามกรอบความปลอดภัย
กรอบความปลอดภัยไซเบอร์จัดเตรียมแนวทางการปรับใช้การป้องกันตามโครงสร้าง กรอบหลักรวมถึง:
- NIST Cybersecurity Framework[8]: จัดองค์กรรอบห้าฟังก์ชัน (ระบุ ป้องกัน ตรวจจับ ตอบสนอง กู้คืน) ที่นำมาใช้บนพื้นฐานกว้างๆ ในทุกด้านของอุตสาหกรรม
- ISO 27001: มาตรฐานสากลสำหรับระบบการจัดการความปลอดภัยของข้อมูล
- CIS Critical Security Controls: ชุดการดำเนินการโดยลำดับความสำคัญ 18 อย่างที่จัดการกับเวกเตอร์การโจมตีที่พบบ่อยที่สุด
ใบรับรองเช่น ISO 27001 และ SOC 2 แสดงให้พันธมิตรและลูกค้าทราบ ลดความเสี่ยงของบุคคลที่สาม
สรุปแนวปฏิบัติที่ดีที่สุด
| ชั้นการป้องกัน | วิธี | ป้องกันต่อต้าน |
|---|---|---|
| การเข้ารหัส | AES-256 ในสภาวะนิ่ง TLS 1.3 ในการส่งผ่าน | การสกัดกั้น การขโมย |
| การควบคุมการเข้าถึง | รหัสผ่าน MFA การเข้าถึงตามบทบาท | การเข้าสู่ระบบโดยไม่ได้รับอนุญาต |
| การอัปเดตซอฟต์แวร์ | แพทช์ภายใน 48 ชั่วโมงของการเปิดตัว | การใช้ประโยชน์จากช่องโหว่ |
| ไฟร์วอลล์ | การกรองแพ็คเก็ต NGFW | การเข้าถึงเครือข่ายโดยไม่ได้รับอนุญาต |
| IDS/IPS | การตรวจสอบเทรฟฟิกแบบเรียลไทม์ | การบุกรุก การเคลื่อนที่ด้านข้าง |
| การฝึกอบรมพนักงาน | การจำลอง phishing นโยบายความปลอดภัย | วิศวกรรมสังคม ข้อผิดพลาดของมนุษย์ |
| สำรองข้อมูล | กฎ 3-2-1 พื้นที่เก็บ encrypted offsite | Ransomware ความสูญเสียโดยไม่ตั้งใจ |
| แผนการตอบสนองต่อเหตุการณ์ | ทีมที่กำหนดและขั้นตอนที่ทดสอบ | การแบ่งอาหารของความเสียหาย การกู้คืน |
เคล็ดลับ: การเข้ารหัสเป็นรากฐานของการปกป้องข้อมูล แม้ว่าผู้โจมตีจะละเมิดปริมณฑลของคุณ ข้อมูลที่เข้ารหัสยังคงไม่อ่านได้โดยไม่มีคีย์ ใช้การเข้ารหัสสำหรับไฟล์ที่เก็บไว้และข้อมูลในการส่งผ่าน และใช้การรับรองความถูกต้องแบบหลายปัจจัยเป็นอุปสรรคอื่น ๆ ต่อการขโมยข้อมูลประจำตัว
สรุป
การขโมยข้อมูลเป็นภัยคุกคามที่มีนัยสำคัญและเพิ่มขึ้นต่อความปลอดภัยส่วนบุคคลและสถาบัน กลยุทธ์ทางเทคนิคที่สรุปไว้ที่นี่จัดเตรียมการป้องกันแบบชั้นเรียน: การเข้ารหัสปกป้องข้อมูล ที่แกน การควบคุมการเข้าถึงจำกัดการเปิดเผย การตรวจสอบตรวจจับภัยคุกคามในระยะเริ่มแรม และแผนการตอบสนองต่อเหตุการณ์ลดความเสียหาย
อนาคตของการปกป้องข้อมูลขึ้นอยู่กับการปรับปรุงอย่างต่อเนื่อง ปัญญาประดิษฐ์ architectures zero-trust และเทคนิคการเข้ารหัสขั้นสูงจะหล่อหลอมการป้องกันรุ่นถัดไป องค์กรและบุคคลที่ลงทุนในการป้องกันเหล่านี้วันนี้สร้างความเยืออ่อนต่อภัยคุกคามของวันพรุ่งนี้
อ้างอิง
- IBM. 2026. Cost of a Data Breach Report 2026. ดึงข้อมูลเมื่อ 30 กันยายน 2026 จาก https://www.ibm.com/reports/data-breach.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- NIST. 2016. Cryptography. ดึงข้อมูลเมื่อ 30 กันยายน 2026 จาก https://www.nist.gov/cryptography.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. ไม่ระบุวันที่. More than a Password. ดึงข้อมูลเมื่อ 30 กันยายน 2026 จาก https://www.cisa.gov/MFA.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- Verizon Business. ไม่ระบุวันที่. 2026 Data Breach Investigations Report (DBIR). ดึงข้อมูลเมื่อ 30 กันยายน 2026 จาก https://www.verizon.com/business/resources/reports/dbir/.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- U.S. Department of Health and Human Services. ไม่ระบุวันที่. HIPAA Home. https://www.hhs.gov/hipaa/index.html.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- General Data Protection Regulation (GDPR). 2016. General Data Protection Regulation (GDPR) – Legal Text. ดึงข้อมูลเมื่อ 30 กันยายน 2026 จาก https://gdpr-info.eu/.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- Federal Trade Commission. ไม่ระบุวันที่. Privacy and Security. ดึงข้อมูลเมื่อ 30 กันยายน 2026 จาก https://www.ftc.gov/business-guidance/privacy-security.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
- NIST. 2013. Cybersecurity Framework. ดึงข้อมูลเมื่อ 30 กันยายน 2026 จาก https://www.nist.gov/cyberframework.เก็บถาวร: ภาพถ่ายหน้าจอ Wayback Machine
ทรัพยากรสำหรับหน้านี้
แผนภูมิและภาพอ้างอิงจากการวิจัยของเรา ดูและแชร์ได้ฟรี
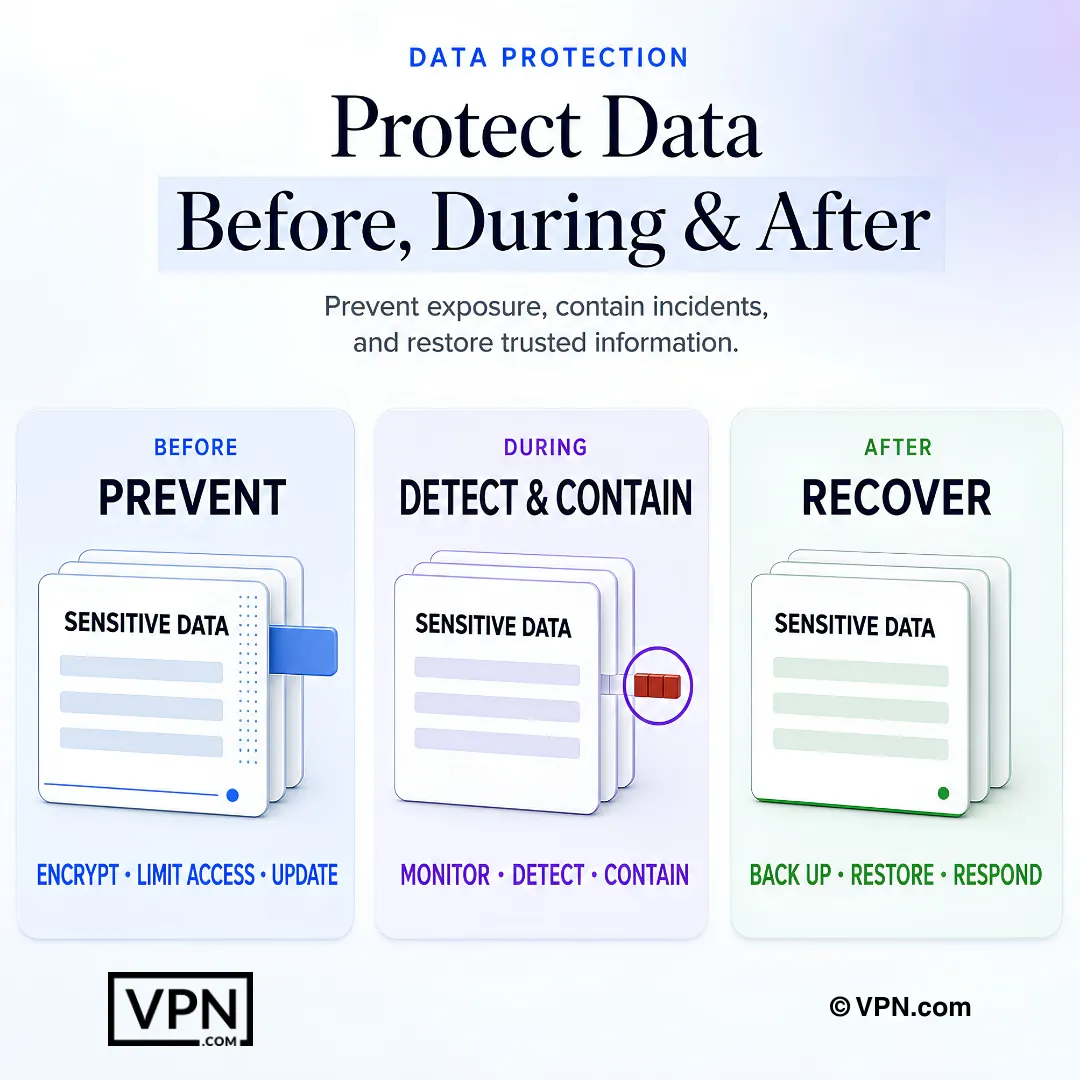
การป้องกันข้อมูลที่สมบูรณ์ป้องกันการรั่วไหล ควบคุมเหตุการณ์ที่กำลังเกิดขึ้น และกู้คืนข้อมูลที่เชื่อถือได้ในภายหลัง
คำถามที่พบบ่อย
การปกป้องข้อมูลคืออะไรและแตกต่างจากความเป็นส่วนตัวของข้อมูลอย่างไร
การปกป้องข้อมูลครอบคลุมการป้องกัน เครื่องมือ และกลยุทธ์ทางเทคนิคที่ป้องกันการเข้าถึงข้อมูลที่ละเอียดอ่อนโดยไม่ได้รับอนุญาต: การเข้ารหัส การควบคุมการเข้าถึง การป้องกันการละเมิดระบบ และการตอบสนองต่อเหตุการณ์ ความเป็นส่วนตัวของข้อมูลครอบคลุมสิทธิทางกฎหมายและข้อกำหนดด้านกฎระเบียบเช่นการปฏิบัติตาม GDPR และกรอบงานผู้บริโภคแทนที่จะเป็นเช่นนั้น คู่มือนี้เน้นที่ด้านความปลอดภัยและเทคนิค รายละเอียดทางกฎหมายและกฎระเบียบอาศัยบน guide ความเป็นส่วนตัวของข้อมูลแยกต่างหากของเว็บไซต์
ผู้ขโมยเป้าหมายข้อมูลใดมากที่สุด และพวกเขาขโมยได้อย่างไร
ผู้ขโมยเป้าหมายข้อมูลส่วนตัว (รหัสผ่าน หมายเลขบัตรเครดิต หมายเลขประกันสังคม) และข้อมูลองค์กร (ทรัพย์สินทางปัญญา ความลับทางการค้า รายชื่อไคลเอนต์) พวกเขาขโมยผ่านสามวิธีหลัก: มัลแวร์เช่น trojans และ ransomware วิศวกรรมสังคมเช่น phishing และ spear-phishing และการขโมยทางกายภาพเช่นแล็ปท็อปที่ขโมย USB drives หรือ shoulder surfing วิธีการแต่ละวิธีต้องมีการตอบโต้เฉพาะ
การละเมิดข้อมูลจริง ๆ แล้วมีค่าใช้จ่ายให้ธุรกิจเท่าใด
การละเมิดข้อมูลเฉลี่ยมีค่าใช้จ่ายให้ธุรกิจ $4.45 ล้านดอลลาร์ทั่วโลกในปี 2023 ตามรายงาน Cost of a Data Breach Report ของ IBM การชำระเงินค่า ransomware เพียงอย่างเดียวเฉลี่ยกว่า $1.5 ล้านดอลลาร์ในปีนั้น ผลกระทบขยายไปสู่ความรับผิดชอบทางกฎหมาย โดยการละเมิด HIPAA GDPR หรือ CCPA ทำให้เกิดค่าปรับถึงหลายสิบล้าน บวกกับความเสียหายต่อชื่อเสียงที่ใช้เวลาหลายปีในการสร้างใหม่
การเข้ารหัสปกป้องข้อมูลในสภาวะนิ่งและในการส่งผ่านอย่างไร
การเข้ารหัสแปลงข้อมูลที่อ่านได้เป็น ciphertext ที่มีเพียงผู้ที่ได้รับอนุญาตเท่านั้นที่สามารถถอดรหัสได้ การเข้ารหัสแบบสมมาตร เช่น AES-256 ใช้คีย์ร่วมเดียวและเป็นมาตรฐานปัจจุบันสำหรับรัฐบาลและสถาบันการเงิน การเข้ารหัสแบบไม่สมมาตรใช้คู่คีย์สาธารณะ/ส่วนตัว ตามที่ TLS 1.3 ทำเพื่อรักษาความปลอดภัยเทรฟฟิกเว็บ NIST เผยแพร่มาตรฐานที่กำหนดข้อกำหนดขั้นต่ำสำหรับวิธีการทั้งสอง
อะไรทำให้การรับรองความถูกต้องแบบหลายปัจจัยมีประสิทธิผลต่อต้านรหัสผ่านที่ขโมย
MFA ต้องการการพิสูจน์ตัวตนจากแหล่งอิสระสองแหล่ง โดยปกติรหัสผ่านบวกกับอุปกรณ์ทางกายภาพหรือการสแกนทางชีววิทยา เพื่อให้รหัสผ่านที่ขโมยเพียงอย่างเดียวไม่สามารถให้การเข้าถึงได้ ตัวเลือกรวมถึงคีย์ฮาร์ดแวร์เช่น YubiKey แอพพลิเคชัน authenticator เช่น Google Authenticator และรหัส SMS แม้ว่า SMS อ่อนแอกว่าเนื่องจากความเสี่ยง SIM-swapping CISA แนะนำ MFA บนบัญชีทั้งหมด โดยเฉพาะอีเมลและธนาคาร
ความแตกต่างระหว่าง anti-virus firewalls และ IDS/IPS คืออะไร
พวกเขาป้องกันชั้นต่างๆ ซอฟต์แวร์ anti-virus และ anti-malware สแกนแบบเรียลไทม์สำหรับไวรัส trojans และ ransomware โดยใช้ฐานข้อมูล signature และการวิเคราะห์พฤติกรรม Firewalls รวมถึงประเภทสแกนแพ็คเก็ตและ next-generation ควบคุมเทรฟฟิกเครือข่ายภายใต้แบบจำลองสิทธิ์ต่ำสุด IDS/IPS และ EDR ตรวจสอบกิจกรรมที่น่าสงสัยในระดับเครือข่ายและอุปกรณ์ โดยมี IPS บล็อกภัยคุกคามที่ตรวจจับโดยอัตโนมัติ
ฉันจริง ๆ แล้วต้องใช้ตัวจัดการรหัสผ่าน หรือรหัสผ่านที่แข็งแกร่งก็เพียงพอ
ตัวจัดการรหัสผ่านเป็นการป้องกันหลักเพราะมันสร้างข้อมูลประจำตัวที่ไม่ซ้ำกันและซับซ้อนสำหรับทุกบัญชี และจัดเก็บไว้ในคลังเข้ารหัส ซึ่งขจัดรหัสผ่านที่อ่อนแอหรือไม่ซ้ำกันที่การโจมตี credential-stuffing ใช้ประโยชน์ จับคู่กับรหัสผ่านขั้นต่ำ 12 ตัวอักษรโดยใช้ประเภทอักขระผสม และไม่เคยจัดเก็บข้อมูลประจำตัวในข้อความธรรมชาติหรือเอกสารที่แชร์
กฎสำรองข้อมูล 3-2-1 คืออะไร และทำไมจึงสำคัญ
กฎ 3-2-1 หมายถึงการเก็บข้อมูล 3 สำเนาบน 2 ประเภทสื่อที่แตกต่างกัน โดยมี 1 สำเนาเก็บไว้นอกสถานที่ แนวปฏิบัติที่ดีที่สุดยังเรียกร้องให้เข้ารหัสข้อมูลสำรองทั้งหมด ทดสอบขั้นตอนการกู้คืนรายไตรมาส และใช้พื้นที่เก็บแบบ air-gapped หรือไม่แปรรูปโดยเฉพาะเพราะมันป้องกันการสำรองข้อมูลจากแรนซัมแวร์ที่เป้าหมายไดรฟ์ที่เชื่อมต่อ
ควรเรียกใช้งาน vulnerability scans และ penetration tests บ่อยแค่ไหน
กำหนด vulnerability assessments ทุกเดือนและ penetration testing อย่างน้อยปีละครั้ง การประเมิน vulnerability สแกนระบบเพื่อหาจุดอ่อนที่ทราบ penetration testing จำลองการโจมตีในโลกแห่งความจริง และการตรวจสอบการปฏิบัติตามตรวจสอบการปฏิบัติตามข้อกำหนดเช่น HIPAA หรือ GDPR ใบรับรองเช่น ISO 27001 และ SOC 2 แสดงใบรับรองเหล่านี้ต่อพันธมิตรและลดความเสี่ยงของบุคคลที่สาม
เหตุใดการฝึกอบรมด้านความปลอดภัยของพนักงานจึงมีความสำคัญมากถึงแม่นนี้
ข้อผิดพลาดของมนุษย์เป็นสาเหตุชั้นนำของการละเมิดระบบ: รายงาน Data Breach Investigations Report ของ Verizon ปี 2023 พบว่า 74% ของการละเมิดระบบเกี่ยวข้องกับองค์ประกอบของมนุษย์ โปรแกรมที่มีประสิทธิผลเรียกใช้การจำลองฟิชชิงรายไตรมาส ติดตามอัตราการคลิก และฝึกอบรมผู้กระทำความผิดซ้ำแล้วซ้ำเล่า พร้อมครอบคลุมการท่องเว็บอย่างปลอดภัย นโยบายอุปกรณ์ USB กฎการจำแนกประเภทข้อมูล และการลงทะเบียน MFA สนับสนุนโดยนโยบายที่เขียนลงนามประจำปี
แผนการตอบสนองต่อเหตุการณ์คืออะไร และทำไมจึงสำคัญ
แผนการตอบสนองต่อเหตุการณ์กำหนดอย่างแม่นยำว่าใครทำอะไรเมื่อเกิดการละเมิดระบบ รวมถึงทีม response ที่ได้รับการแต่งตั้งโดยมีทักษะในนิติวิทยาศาสตร์และการสื่อสาร ขั้นตอนการขยายที่ชัดเจน และบทบาทที่กำหนดไว้สำหรับการปรับเก็บ การขจัด การกู้คืน และการตรวจสอบหลังเหตุการณ์ การวิจัยของ IBM พบว่าองค์กรที่ทดสอบแผนการตอบสนองของพวกเขาผ่านแบบฝึกหัด tabletop ลดต้นทุนการละเมิดระบบโดยเฉลี่ย $232,000
ข้อกำหนดใดที่ต้องการการปกป้องข้อมูล และการลงโทษคืออะไร
กรอบงานสามประการใช้บังคับ HIPAA ลงนามเป็นกฎหมายในปี 1996 ต้องให้การเข้ารหัสและข้อจำกัดการเข้าถึงสำหรับข้อมูลสุขภาพของผู้ป่วย โดยมีการลงโทษทางแพ่งและอาญาสำหรับการไม่ปฏิบัติตาม GDPR มีผลใช้บังคับตั้งแต่ 25 พฤษภาคม 2018 ต้องให้ความยินยอมและสิทธิข้อมูลสำหรับข้อมูลของผู้อยู่อาศัยในสหภาพยุโรป โดยมีค่าปรับถึง €20 ล้านหรือ 4% ของรายได้ประจำปี CCPA ให้สิทธิที่คล้ายคลึงกันแก่ผู้อยู่อาศัยในแคลิฟอร์เนีย ซึ่ง FTC บังคับใช้พร้อมกับข้อกำหนดด้านความปลอดภัยข้อมูล
กรอบงานเช่น NIST CSF หรือ ISO 27001 ช่วยสร้างการป้องกันอย่างไร
พวกเขาให้แนวทางการปรับใช้ตามโครงสร้างแก่องค์กรแทนการแก้ไขแบบ ad hoc NIST Cybersecurity Framework จัดการป้องกันรอบห้าฟังก์ชัน: ระบุ ป้องกัน ตรวจจับ ตอบสนอง และกู้คืน ISO 27001 เป็นมาตรฐานสากลสำหรับระบบการจัดการความปลอดภัยของข้อมูล และ CIS Critical Security Controls ให้ลำดับความสำคัญ 18 การดำเนินการต่อต้านเวกเตอร์การโจมตีที่พบบ่อยที่สุด ใบรับรอง ISO 27001 และ SOC 2 สัญญาณการปฏิบัติตามนี้ให้กับพันธมิตร