VPN ที่ดีที่สุดสำหรับ Debian: การตั้งค่า Linux ที่ปลอดภัย
ค้นหา VPN ที่ดีที่สุดสำหรับ Debian ด้วยการรองรับ Linux แบบเนทีฟ ความเข้ากันได้ระยะยาวที่เชื่อถือได้ และการเข้ารหัสที่แข็งแกร่ง ปกป้อง IP และการรับส่งข้อมูลของคุณวันนี้
 Michael Gargiulo
 NordVPN8,900+ เซิร์ฟเวอร์
NordVPN's privacy and security record is strong on process and mixed on proof
94 จาก 100 สร้างจากสองส่วนถ่วงน้ำหนัก
ตรวจสอบเมื่อ 3 ต.ค. 2569การอ้างสิทธิ์ที่ตรวจสอบแล้ว: 31แยกกลุ่มแหล่งที่มา: 23คะแนนอัปเดตเมื่อ 4 ต.ค. 2569
เรารวบรวมหลักฐานจากบุคคลที่สามและให้คะแนนโดยบรรณาธิการ VPN.com ไม่มีห้องทดสอบของตนเอง
 ExpressVPN3,000+ เซิร์ฟเวอร์
85 จาก 100 สร้างจากสองส่วนถ่วงน้ำหนัก
ตรวจสอบเมื่อ 3 ต.ค. 2569การอ้างสิทธิ์ที่ตรวจสอบแล้ว: 27แยกกลุ่มแหล่งที่มา: 27คะแนนอัปเดตเมื่อ 4 ต.ค. 2569
เรารวบรวมหลักฐานจากบุคคลที่สามและให้คะแนนโดยบรรณาธิการ VPN.com ไม่มีห้องทดสอบของตนเอง
 Surfshark3,200+ เซิร์ฟเวอร์
85 จาก 100 สร้างจากสองส่วนถ่วงน้ำหนัก
ตรวจสอบเมื่อ 3 ต.ค. 2569การอ้างสิทธิ์ที่ตรวจสอบแล้ว: 32แยกกลุ่มแหล่งที่มา: 19คะแนนอัปเดตเมื่อ 4 ต.ค. 2569
เรารวบรวมหลักฐานจากบุคคลที่สามและให้คะแนนโดยบรรณาธิการ VPN.com ไม่มีห้องทดสอบของตนเอง
 ProtonVPN15,000+ เซิร์ฟเวอร์
88 จาก 100 สร้างจากสองส่วนถ่วงน้ำหนัก
ตรวจสอบเมื่อ 3 ต.ค. 2569การอ้างสิทธิ์ที่ตรวจสอบแล้ว: 23แยกกลุ่มแหล่งที่มา: 19คะแนนอัปเดตเมื่อ 4 ต.ค. 2569
เรารวบรวมหลักฐานจากบุคคลที่สามและให้คะแนนโดยบรรณาธิการ VPN.com ไม่มีห้องทดสอบของตนเอง
สรุปสำคัญ: ความปลอดภัยที่สร้างไว้ใน Debian ไม่สามารถหยุดการเฝ้าระวังของ ISP ข้อจำกัดทางภูมิศาสตร์ หรือภัยคุกคามของ Wi-Fi สาธารณะได้ VPN ปิดช่องว่างเหล่านั้นโดยการเข้ารหัสการรับส่งข้อมูลและปกปิด IP ของคุณผ่านเครื่องมือที่ Debian รองรับแบบเนทีฟ
Debian คือฐานที่มั่นคง ซึ่งเป็นพื้นฐานของ Ubuntu, Linux Mint และ Linux distributions อื่นๆ อีกหลายตัว ได้รับความภักดีจากผู้ดูแลระบบและผู้ใช้ที่สนใจความเป็นส่วนตัวเป็นเวลากว่ายี่สิบปี แต่ความเน้นเรื่องความเสถียรของ Debian สร้างความท้าทายเฉพาะ: วัฏจักรแพคเกจที่อนุรักษ์นิยมของมันหมายความว่าไคลเอนต์ VPN ต้องทำงานได้อย่างน่าเชื่อถือในรุ่นที่มีระยะเวลานานโดยไม่ทำให้เกิดการพึ่งพาที่ขาดหาย
คำแนะนำนี้มุ่งเน้นไปที่สิ่งที่แยกความแตกต่าง Debian จากการแจกจ่าย distros อื่นๆ เมื่อเลือก VPN คุณจะพบผู้ให้บริการที่จัดส่ง .deb packages แบบเนทีฟ รวมเข้ากับ APT และ systemd และให้ความเคารพต่อปรัชญา Debian ของความเสถียรมากกว่าฟีเจอร์ที่ล้ำสมัยที่สุด หากคุณเรียก Debian บนเซิร์ฟเวอร์แบบ headless หรือบนเดสก์ท็อปประจำวัน เส้นทางการตั้งค่าจะแตกต่างกัน เราครอบคลุมทั้งสองอย่าง
เหตุใดผู้ใช้ Debian จึงมีข้อกำหนด VPN ที่ไม่ซ้ำใคร
สาขาเสถียรของ Debian จัดส่ง packages ที่เก่ากว่า แต่ได้รับการทดสอบแล้ว ซึ่งหมายความว่าไคลเอนต์ VPN ที่คอมไพล์สำหรับรุ่นล่าสุดของ Ubuntu บางครั้งล้มเหลวใน Debian Stable เนื่องจากมีความไม่ตรงกันของไลบรารี การเลือก VPN ที่อนุญาต specifically สำหรับ Debian จะหลีกเลี่ยงการติดตั้งที่ขาดหาย
นอกเหนือจากความเข้ากันได้ ผู้ใช้ Debian เผชิญกับภัยคุกคามเดียวกับคนอื่นๆ:
- การเฝ้าระวังของ ISP: ผู้ให้บริการอินเทอร์เน็ตของคุณบันทึกการเชื่อมต่อทุกครั้ง VPN เข้ารหัสการรับส่งข้อมูลนั้นเพื่อให้ ISP ของคุณไม่เห็นสิ่งที่มีประโยชน์
- การเปิดเผย Wi-Fi สาธารณะ: ร้านกาแฟและสนามบิน ใช้เครือข่ายที่ไม่ปลอดภัย VPN เพิ่มอุโมงค์ที่เข้ารหัสระหว่างอุปกรณ์ของคุณและเซิร์ฟเวอร์ทางออก
- ข้อจำกัดทางภูมิศาสตร์: ห้องสมุด streaming และล็อคเนื้อหาระดับภูมิภาค หายไปเมื่อคุณกำหนดเส้นทางผ่านเซิร์ฟเวอร์ในประเทศเป้าหมาย
- การข้ามการเซนเซอร์: เครือข่ายที่มีข้อจำกัดบล็อกไซต์ที่ระดับ DNS หรือระดับ IP VPN tunnels กำหนดเส้นทางรอบบล็อกเหล่านั้น
- สภาพแวดล้อมเซิร์ฟเวอร์: การติดตั้ง Debian จำนวนมากเรียกใช้แบบ headless ไคลเอนต์ VPN ที่ใช้บรรทัดคำสั่งจึงจำเป็น
วัฏจักรการสนับสนุนระยะยาวของ Debian ยังหมายความว่า VPN ของคุณต้องรับการอัปเดตผ่านรีโพ ‘โตรีที่เสถียร ผู้ให้บริการที่จัดจ่ายไฟล์ .ovpn ด้วยตนเองเท่านั้นจึงบังคับให้คุณจัดการการอัปเดตด้วยตนเอง
วิธีการทำงานของความเข้ากันได้ Debian จริงๆ
เมื่อเราเรียก VPN ว่า “สามารถใช้ได้กับ Debian” นั่นหมายความว่าหนึ่งในสามสิ่งนี้:
- Native .deb package via APT: ผู้ให้บริการโฮสต์ Debian repository ที่คุณเพิ่มคีย์ GPG ของพวกเขา เพิ่ม repo เป็น
/etc/apt/sources.list.d/และติดตั้งด้วยsudo apt installการอัปเดตมาถึงผ่านapt upgradeเหมือนกับ package อื่นๆ - Manual .deb download: ผู้ให้บริการมีไฟล์ .deb บนเว็บไซต์ของพวกเขา คุณติดตั้งด้วย
sudo dpkg -i package.debและแก้ไขการพึ่งพาด้วยsudo apt -f installการอัปเดตต้องการการดาวน์โหลดไฟล์ใหม่ด้วยตนเอง - OpenVPN or WireGuard configuration files: คุณติดตั้ง OpenVPN หรือ WireGuard จากรีโพ Debian ของพวกเขาเอง จากนั้นนำเข้าไฟล์ .ovpn หรือ .conf ของผู้ให้บริการ สิ่งนี้ใช้ได้กับทุก Debian release แต่ต้องมีการตั้งค่าที่มากขึ้น
การสนับสนุน APT repository แบบเนทีฟคือมาตรฐานสูงสุด มันให้การอัปเดตอัตโนมัติ การแก้ไขการพึ่งพา และการรวมเข้ากับการจัดการ package ของ Debian ไฟล์ .deb ด้วยตนเองทำงาน แต่สร้างค่าใช้จ่ายในการบำรุงรักษา ไฟล์การกำหนดค่าดิบให้การควบคุมสูงสุดที่ค่าใช้จ่ายของความสะดวก
สำหรับเซิร์ฟเวอร์ Debian แบบ headless การรวมเข้ากับ systemd มีความสำคัญ VPN ที่ติดตั้งหน่วย systemd service ให้คุณเรียกใช้ sudo systemctl enable --now vpn-client และให้ tunnel เริ่มต้นที่บูต NordVPN และ ProtonVPN ทั้งสองจัดส่งหน่วย systemd ในแพคเกจ .deb ของพวกเขา
VPN ที่ดีที่สุดที่มีการสนับสนุน Debian แบบเนทีฟ
1. NordVPN
NordVPN จัดส่ง .deb package ที่ทุ่มเท ด้วยเครื่องมือ CLI ที่เต็มไปด้วย การติดตั้งใช้เวลาสามคำสั่ง: ดาวน์โหลด .deb ติดตั้งผ่าน dpkg และเข้าสู่ระบบผ่านเทอร์มินัล
ข้อมูล key specs:
- เซิร์ฟเวอร์มากกว่า 6,400 เครื่องในประเทศ 111 ประเทศ
- การเข้ารหัส AES-256 พร้อมโปรโตคอล NordLynx (ใช้ WireGuard)
- นโยบายไม่เก็บบันทึกที่ NordVPN กล่าวว่าได้รับการตรวจสอบโดย Deloitte
- การปิดระบบโดยอัตโนมัติในระดับระบบ
- การป้องกันการรั่วไหลของ DNS ในตัวของไคลเอนต์
เส้นทางการตั้งค่า Debian: ไคลเอนต์ Linux ของ NordVPN ลงทะเบียน systemd service หลังจากการติดตั้ง nordvpn connect จะสร้าง tunnel นี้ไคลเอนต์นี้เบาและไม่ขัดแย้งกับ network manager ของ Debian ทำงานอย่างสะอาดบน Debian 11 (Bullseye) และ Debian 12 (Bookworm)
NordLynx มักจะให้ 300-400 Mbps บนการเชื่อมต่อ 500 Mbps นั่นทำให้ NordVPN เป็นประโยชน์สำหรับทั้งการท่องอินเทอร์เน็ตบนเดสก์ท็อปและการกำหนดเส้นทางการรับส่งข้อมูลด้านเซิร์ฟเวอร์
2. ExpressVPN
ExpressVPN ไม่จัดส่งไคลเอนต์ Linux แบบกราฟิกส์ แต่มันให้ .deb package ที่ติดตั้งเครื่องมือ CLI และจัดการการเชื่อมต่อ OpenVPN ในเบื้องหลัง
ข้อมูล key specs:
- เซิร์ฟเวอร์ใน 105 ประเทศ
- เทคโนโลยี TrustedServer (RAM เท่านั้น ถูกล้างข้อมูลเมื่อรีบูต)
- การแบ่งการรับส่งข้อมูล (Split tunneling) เพื่อกำหนดเส้นทางเฉพาะแอปผ่าน VPN
- Private DNS บนทุกเซิร์ฟเวอร์
- 8 การเชื่อมต่ออุปกรณ์พร้อมกัน
เส้นทางการตั้งค่า Debian: ดาวน์โหลด .deb จากไซต์ ExpressVPN ติดตั้งด้วย dpkg -i จากนั้นเปิดใช้ด้วย expressvpn activate CLI จัดการการเลือกเซิร์ฟเวอร์ การสลับโปรโตคอล และสถานะการเชื่อมต่อ ExpressVPN ยังให้ไฟล์ .ovpn ที่เป็นอิสระสำหรับผู้ใช้ที่ต้องการจัดการ OpenVPN โดยตรง
การทดสอบความเร็วบน Debian 12 แสดง ExpressVPN รักษา 250-350 Mbps บนโปรโตคอล Lightway สถาปัตยกรรมเซิร์ฟเวอร์ RAM-only หมายความว่าไม่มีข้อมูลที่เก่าถูกเก็บรักษาไว้หลังจากการรีบูต
3. ProtonVPN
ProtonVPN นำเสนอ .deb package แบบเนทีฟและเครื่องมือ CLI แบบโอเพนซอร์ส รหัสต้นทางของไคลเอนต์สามารถตรวจสอบได้สาธารณะบน GitHub
ข้อมูล key specs:
- เซิร์ฟเวอร์ใน 63+ ประเทศ (แผนแบบ paid)
- แอปไคลเอนต์แบบโอเพนซอร์ส
- การกำหนดเส้นทาง Secure Core ผ่านประเทศที่เป็นมิตรกับความเป็นส่วนตัว (สวิตเซอร์แลนด์ ไอซ์แลนด์ สวีเดน)
- การรวมเข้ากับ Tor ที่สร้างไว้
- NetShield ad และการบล็อกตัวติดตามแบบสร้างไว้
เส้นทางการตั้งค่า Debian: ProtonVPN บำรุงรักษา APT repository เพิ่มรีโพของพวกเขาและคีย์ GPG จากนั้น sudo apt install protonvpn-cli CLI รวมเข้ากับ systemd สำหรับการเชื่อมต่อที่ยั่งยืน ProtonVPN ยังสนับสนุนโปรโตคอล WireGuard และ OpenVPN แบบเนทีฟ
แนวทาง open-source ของ ProtonVPN นั้นสอดคล้องกับค่านิยม free software ของ Debian Secure Core เพิ่มเวลาในการตอบสนอง (คาดว่า 80-150 Mbps) แต่กำหนดเส้นทางการรับส่งข้อมูลผ่านเซิร์ฟเวอร์สองตัวเพื่อให้ได้ความนิรนามที่แข็งแกร่งขึ้น
4. Mullvad
Mullvad ไม่ต้องใช้ที่อยู่อีเมลหรือข้อมูลส่วนบุคคลเพื่อสร้างบัญชี คุณได้รับหมายเลขบัญชีที่สร้างขึ้นแบบสุ่มและจ่ายเงินด้วยเงินสด cryptocurrency หรือบัตร
ข้อมูล key specs:
- นโยบาย no-logs ที่เข้มงวด
- ยอมรับการชำระเงินด้วยเงินสด cryptocurrency
- MultiHop สำหรับการกำหนดเส้นทางผ่านเซิร์ฟเวอร์สองตัว
- การรองรับการส่งต่อพอร์ต (Port forwarding)
- การบล็อก ad และตัวติดตามที่สร้างไว้
เส้นทางการตั้งค่า Debian: Mullvad ให้ .deb package และยังเผยแพร่คำแนะนำการกำหนดค่า OpenVPN และ WireGuard โดยละเอียดสำหรับ Debian การใช้งาน WireGuard ของพวกเขา ให้ 350-450 Mbps บนการเชื่อมต่อที่รวดเร็ว สำหรับการตั้งค่า headless คุณสามารถกำหนดค่า WireGuard โดยตรงผ่าน wg-quick และโมดูลเคอร์เนล WireGuard ของ Debian (พร้อมใช้งานตั้งแต่ Debian 11)
ระบบบัญชีที่ไม่เปิดเผยตัวตนของ Mullvad ดึงดูดผู้ใช้ Debian ที่เน้นความเป็นส่วนตัว ซึ่งต้องการการเชื่อมโยงตัวตนเป็นศูนย์
5. AirVPN
AirVPN กำหนดเป้าหมายให้ผู้ใช้ที่มีทักษะด้านเทคนิค ไคลเอนต์ Eddie แบบ open-source ของพวกเขาให้การควบคุมที่ละเอียดมากขึ้นในการกำหนดเส้นทาง DNS และกฎไฟร์วอลล์
ข้อมูล key specs:
- ไคลเอนต์ Eddie แบบ open-source
- ตัวเลือกการเข้ารหัสที่สามารถกำหนดค่าได้ (AES-256-GCM ChaCha20)
- การส่งต่อพอร์ตบนเซิร์ฟเวอร์ทั้งหมด
- แดชบอร์ดสถานะเซิร์ฟเวอร์ที่โปร่งใสในเวลาจริง
- สนับสนุนสำหรับการรับส่งข้อมูล OpenVPN WireGuard และ SSH/SSL
เส้นทางการตั้งค่า Debian: Eddie พร้อมใช้งานเป็น .deb package AirVPN ยังเผยแพร่การกำหนดค่า OpenVPN และ WireGuard ดิบ Eddie ให้คุณกำหนดเส้นทางที่กำหนดเอง ล็อค DNS ไปยังเซิร์ฟเวอร์เฉพาะ และจัดการกฎไฟร์วอลล์จากภายในไคลเอนต์ ระดับการควบคุมนี้เหมาะสำหรับผู้ใช้ Debian ที่มีพลังซึ่งต้องการปรับแต่ง tunnel ของพวกเขา
| VPN | วิธีการสนับสนุน Debian | เซิร์ฟเวอร์ | ฟีเจอร์เด่น | เหมาะสำหรับ |
|---|---|---|---|---|
| NordVPN | Native .deb package + CLI | 6,400+ ใน 111 ประเทศ | ไคลเอนต์ที่เบา Double VPN | การตั้งค่าที่ง่าย เครือข่ายขนาดใหญ่ |
| ExpressVPN | .deb CLI package + OpenVPN configs | 105 ประเทศ | TrustedServer (RAM-only) split tunneling | ความเร็วสูงบน Debian |
| ProtonVPN | APT repository + open-source CLI | 63+ ประเทศ (paid) | Open-source Secure Core Tor support | ผู้ใช้ Debian ที่เน้นความเป็นส่วนตัว |
| Mullvad | .deb package + OpenVPN/WireGuard guides | หลายประเทศ | ไม่ต้องใช้อีเมล ยอมรับเงินสด/crypto | ความนิรนามสูงสุด |
| AirVPN | Eddie client (.deb) | หลายประเทศ | ไคลเอนต์ Eddie แบบ open-source การส่งต่อพอร์ต | ผู้ใช้ Debian ที่มีทักษะด้านเทคนิค |
การติดตั้ง VPN บน Debian: วิธีการ APT .deb และ CLI
วิธีที่ 1: APT Repository (แนะนำ)
วิธีนี้ใช้ได้กับ NordVPN และ ProtonVPN ผู้ให้บริการบำรุงรักษา repository ที่ลงนาม ซึ่งรวมเข้ากับ package manager ของ Debian
# ตัวอย่าง: ProtonVPN
wget -q -O - https://protonvpn.com/download/protonvpn-stable-release_1.0_all.deb -O protonvpn-repo.deb
sudo dpkg -i protonvpn-repo.deb
sudo apt update
sudo apt install protonvpn-cli
protonvpn-cli login <username>
protonvpn-cli connect --fastest
การอัปเดตมาถึงโดยอัตโนมัติผ่าน sudo apt upgrade นี่คือแนวทางที่สะอาดที่สุดสำหรับผู้ใช้ Debian Stable
วิธีที่ 2: Manual .deb Package
ดาวน์โหลดไฟล์ .deb จากเว็บไซต์ของผู้ให้บริการ ติดตั้งโดยตรง:
sudo dpkg -i vpn-client.deb
sudo apt -f install   # resolves missing dependencies
สิ่งนี้ทำงานได้อย่างน่าเชื่อถือ แต่ต้องการให้คุณตรวจสอบการอัปเดตด้วยตนเอง
วิธีที่ 3: OpenVPN or WireGuard Config Files
สำหรับเซิร์ฟเวอร์ headless หรือผู้ใช้ที่ต้องการการควบคุมโปรโตคอลแบบเต็ม:
# OpenVPN
sudo apt install openvpn
sudo openvpn --config /path/to/provider.ovpn

# WireGuard (Debian 11+)
sudo apt install wireguard
sudo wg-quick up /etc/wireguard/provider.conf
เพื่อเริ่ม WireGuard ที่บูตผ่าน systemd:
sudo systemctl enable --now wg-quick@providerวิธีนี้ให้คุณควบคุมโดยตรงเหนือตารางการกำหนดเส้นทาง การแก้ไขระบบชื่อ และกฎไฟร์วอลล์ มันเหมาะสำหรับการตั้งค่าการเข้าถึงระยะไกลที่หนึ่งเครื่อง Debian ทำหน้าที่เป็นเกตเวย์ VPN
แก้ไขปัญหาทั่วไป
- ข้อผิดพลาดการพึ่งพาหลังจาก dpkg: เรียกใช้
sudo apt -f installเพื่อดึง libraries ที่ขาดหาย - DNS leaks หลังจากเชื่อมต่อ: แก้ไข
/etc/resolv.confหรือกำหนดค่าไคลเอนต์ VPN เพื่อผลักดัน DNS ของตัวเอง ทดสอบที่ ipleak.net - การหลุดการเชื่อมต่อเมื่อกลับมาจากการพักใจ: เริ่มต้นบริการ VPN ใหม่ด้วย
sudo systemctl restart vpn-client - โมดูลเคอร์เนลหายไปสำหรับ WireGuard: บน Debian 10 (Buster) ติดตั้ง
wireguard-dkmsจาก backports Debian 11+ รวมถึง WireGuard ในเคอร์เนล mainline - กฎไฟร์วอลล์ที่ขัดแย้ง: ตรวจสอบ
iptables -Lหรือnft list rulesetสำหรับกฎที่บล็อกการรับส่งข้อมูล VPN
การเลือก VPN ที่เหมาะสำหรับการตั้งค่า Debian ของคุณ
เดสก์ท็อป เทียบกับ Headless Server
ผู้ใช้ Debian บนเดสก์ท็อปได้รับประโยชน์จาก .deb packages แบบเนทีฟพร้อมการรวมเข้ากับ CLI หรือ network manager NordVPN และ ProtonVPN ครอบคลุมเรื่องนี้ได้ดี ผู้ดูแลเซิร์ฟเวอร์ headless ควรให้ความสำคัญกับ WireGuard หรือการกำหนดค่า OpenVPN ด้วยหน่วย systemd service สำหรับการดำเนินการแบบไม่มีการดูแล
ความเสถียรในรุ่น Debian
Debian Stable (Bookworm) ได้รับ security patches แต่ไม่ค่อยมีการอัปเดต core libraries เมื่อไคลเอนต์ VPN ของคุณต้องคอมไพล์เทียบกับไลบรารีเก่าเหล่านี้ ผู้ให้บริการที่มี Debian repositories แบบเฉพาะจัดการสิ่งนี้โดยอัตโนมัติ หากคุณเรียก Debian Testing หรือ Sid คุณจะเผชิญกับปัญหาไลบรารีน้อยลง แต่อาจพบการสร้าง VPN client ที่ยังไม่ได้ทดสอบ
ความเป็นส่วนตัวและการบันทึกข้อมูล
ผู้ให้บริการทั้งห้ารายที่ระบุไว้ข้างต้นปฏิบัติตามนโยบายไม่บันทึกข้อมูล NordVPN และ ProtonVPN กล่าวว่าพวกเขาได้ว่าจ้างให้ผู้ตรวจสอบบุคคลที่สามทำการตรวจสอบนโยบายไม่บันทึกข้อมูล ระบบบัญชีที่ไม่ระบุตัวตนของ Mullvad จะลบข้อมูลประจำตัวออกจากสมการได้อย่างสิ้นเชิง สำหรับผู้ใช้ Debian ที่ใช้งานการตั้งค่าที่เน้นความเป็นส่วนตัว Mullvad หรือ ProtonVPN ที่มี Secure Core นำเสนอห่วงโซ่การปกปิดตัวตนที่แข็งแกร่งที่สุด
การเลือก Protocol
- WireGuard: ตัวเลือกที่เร็วที่สุด สร้างเข้าไปใน Debian’s kernel ตั้งแต่เวอร์ชัน 11 NordVPN (ผ่านทาง NordLynx) Mullvad และ ProtonVPN ทั้งหมดสนับสนุน
- OpenVPN: สนับสนุนอย่างแพร่หลายมากที่สุด ทำงาน Debian release ทุก Slightly slower กว่า WireGuard แต่ tested ผ่านการทดลองมานาน
- โปรโตคอล proprietary: โปรโตคอล Lightway ของ ExpressVPN และ NordLynx ของ NordVPN ห่อเนื้อหา WireGuard concepts ในการใช้งาน custom ทั้งสองมี performance ดีบน Debian
การเรียงลำดับ Open-Source
สัญญาทางสังคมของ Debian ให้ความสำคัญกับ free software ProtonVPN และ AirVPN เผยแพร่ไคลเอนต์ open-source Mullvad’s app ยังเป็น open-source ด้วย หากการจัดแนวกับปรัชญาของ Debian มีความสำคัญต่อคุณ คนสามคนนี้เด่นชัด
คำตัดสินสุดท้าย
VPN ที่เหมาะสำหรับ Debian ขึ้นอยู่กับวิธีที่คุณใช้ระบบ สำหรับการป้องกัน desktop ที่ตรงไปตรงมาพร้อมการตั้งค่าขั้นต่ำ .deb package แบบเนทีฟของ NordVPN และโปรโตคอล NordLynx นำส่ง speeds และการเชื่อมต่อหนึ่ง command มีพลัง ProtonVPN ตรงกับความสะดวกนั้น ขณะเดียวกัน นำเสนอความโปร่งใส open-source และการ route Secure Core
ผู้ดูแลเซิร์ฟเวอร์และนักบุญ privacy ควรมองที่ Mullvad บัญชี anonymous ของมัน WireGuard kernel integration และการ design systemd-friendly พอดี Debian deployments แบบ headless AirVPN ให้บริการผู้ใช้พลัง ที่ต้องการการควบคุม tunnel granular ผ่านไคลเอนต์ open-source
ผู้ให้บริการใด ๆ ที่คุณเลือก ติดตั้งผ่าน APT หรือ .deb package เมื่อใดที่เป็นไปได้ เปิดใช้งาน automatic updates และทดสอบ DNS leaks หลังจากการ upgrade ระบบขนาดใหญ่ทุกครั้ง เพื่อยืนยันว่า tunnel ของคุณยังคงสมบูรณ์
ทรัพยากรสำหรับหน้านี้
แผนภูมิและภาพอ้างอิงจากการวิจัยของเรา ดูและแชร์ได้ฟรี
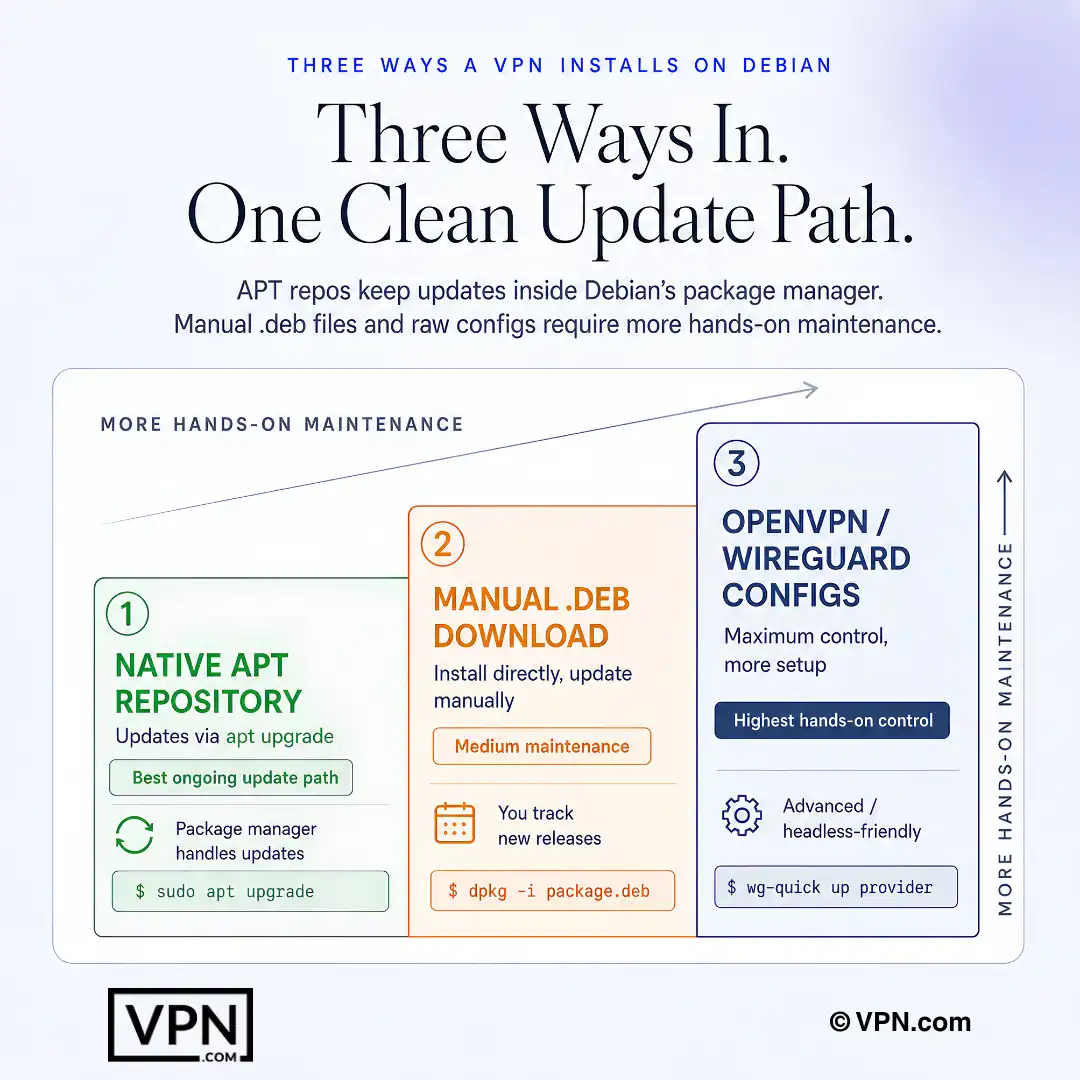
บน Debian APT repository มักให้เส้นทางอัปเดต VPN ระยะยาวที่สะอาดที่สุด
คำถามที่พบบ่อย
อะไรทำให้ VPN เป็น “สามารถใช้ได้กับ Debian” มากกว่า “สามารถใช้ได้กับ Linux”
VPN สามารถใช้ได้กับ Debian หากมันจัดส่ง .deb package แบบเนทีฟที่ติดตั้งได้ผ่าน APT หรือทำงานได้อย่างสะอาดด้วย OpenVPN/WireGuard ซึ่ง Debian รองรับแบบเนทีฟ NordVPN และ ProtonVPN บำรุงรักษา APT repositories ที่ลงนามด้วยคีย์ GPG ซึ่งให้ apt upgrade จัดการการอัปเดตโดยอัตโนมัติ ในขณะที่ ExpressVPN และ Mullvad จัดส่ง .deb files ด้วยตนเองซึ่งต้องให้คุณตรวจสอบเวอร์ชันใหม่ด้วยตนเอง
WireGuard ทำงานแบบเนทีฟบน Debian หรือฉันต้องมีไดรเวอร์พิเศษ
WireGuard ได้รวมอยู่ใน Debian’s mainline kernel ตั้งแต่ Debian 11 (Bullseye) ดังนั้นจึงไม่จำเป็นต้องมีโมดูลเคอร์เนลพิเศษบน Bullseye หรือ Bookworm บน Debian 10 (Buster) คุณต้องติดตั้ง wireguard-dkms จาก backports ก่อน NordVPN (ผ่านการใช้งาน NordLynx) Mullvad และ ProtonVPN ทั้งหมดรองรับ WireGuard โดยตรง พร้อมกับเครื่องมือ wg-quick ของ Debian เอง สำหรับการจัดการการเชื่อมต่อ
ฉันจะติดตั้ง VPN ผ่าน APT บน Debian Stable ได้อย่างไร
ดาวน์โหลด .deb repository ของผู้ให้บริการที่ลงนาม ติดตั้งด้วย dpkg เรียกใช้ apt update จากนั้น apt install package CLI กระบวนการของ ProtonVPN คือ: wget ไฟล์รีโพ sudo dpkg -i sudo apt update sudo apt install protonvpn-cli จากนั้น protonvpn-cli login และ connect —fastest NordVPN ทำตามรูปแบบรีโพเดียวกันและลงทะเบียน systemd service โดยอัตโนมัติระหว่างการติดตั้ง
ฉันจะเก็บ VPN ให้ทำงานโดยอัตโนมัติบนเซิร์ฟเวอร์ Debian แบบ headless ได้อย่างไร
เปิดใช้งาน systemd service ที่ไคลเอนต์ติดตั้ง หรือกำหนดค่าหน่วย WireGuard ของตัวเอง เพื่อให้ tunnel เริ่มต้นที่บูตโดยไม่มีการเข้าสู่ระบบ สำหรับการกำหนดค่า WireGuard ให้เรียกใช้ sudo systemctl enable —now wg-quick@provider โดยใช้ไฟล์ .conf ที่วาง ใน /etc/wireguard/ NordVPN และ ProtonVPN ทั้งคู่จัดส่งหน่วย systemd ในแพคเกจ .deb ของพวกเขาสำหรับการเริ่มต้นแบบไม่มีการดูแลนี้
จะเกิดอะไรขึ้นหากโมดูลเคอร์เนล WireGuard หายไป
สิ่งนี้เกิดขึ้นบน Debian 10 (Buster) ซึ่งมาก่อน WireGuard’s inclusion ในเคอร์เนล mainline ติดตั้ง wireguard-dkms จาก backports repository เพื่อเพิ่มโมดูลด้วยตนเอง Debian 11 (Bullseye) และ Debian 12 (Bookworm) รวมถึง WireGuard โดยเนทีฟ ดังนั้นขั้นตอนนี้จึงไม่จำเป็นในรุ่นเหล่านั้น และ wg-quick up ควรทำงานได้ทันทีหลังจากติดตั้งแพคเกจ wireguard
ฉันจะยืนยันได้อย่างไรว่า VPN ของฉันไม่รั่ว DNS requests บน Debian
เชื่อมต่อกับ VPN จากนั้นทดสอบที่ ipleak.net เพื่อดูว่า resolver DNS จริงของคุณปรากฏแทน resolver ของผู้ให้บริการ หากรั่ว ให้แก้ไข /etc/resolv.conf โดยตรงหรือกำหนดค่าไคลเอนต์เพื่อผลักดัน DNS ของตัวเองในการเชื่อมต่อ ตรวจสอบ iptables -L หรือ nft list ruleset สำหรับกฎไฟร์วอลล์ที่อาจกำหนดเส้นทาง DNS traffic นอก tunnel
VPNs ใดที่เรียงตัวกับปรัชญา free-software ของ Debian
ProtonVPN และ AirVPN ทั้งคู่เผยแพร่ไคลเอนต์ open-source และแอป Mullvad ก็เป็น open-source ด้วย ซึ่งตรงกับการ prefer ของสัญญาสังคม Debian สำหรับซอฟต์แวร์ที่สามารถตรวจสอบได้ รหัสต้นทางของ ProtonVPN สาธารณะบน GitHub ไคลเอนต์ Eddie ของ AirVPN เปิดเผยการควบคุมการกำหนดเส้นทาง DNS และการ fine-grained และ Mullvad ไม่ต้องใช้อีเมลหรือข้อมูลส่วนบุคคล ออกหมายเลขบัญชีที่สร้างขึ้นแบบสุ่ม
ปลอดภัยหรือไม่ที่จะเชื่อใจแพ็คเกจ .deb แบบปิดแหล่งที่มาเช่น NordVPN บน Debian
ใช่ โดยยึดตามการอ้างสิทธิ์การตรวจสอบของผู้ให้บริการมากกว่าความโปร่งใสของซอร์สโค้ด ไคลเอนต์ Linux ของ NordVPN ไม่เป็นโอเพนซอร์ส แต่ NordVPN กล่าวว่านโยบายการไม่เก็บบันทึกของตนได้รับการตรวจสอบโดย Deloitte และไคลเอนต์ทำงานเป็นบริการ systemd พร้อมการตัดการเชื่อมต่ออัตโนมัติและการป้องกันการรั่วไหลของ DNS โดยไม่ขัดแย้งกับตัวจัดการเครือข่าย Debian ทดสอบแล้วทำงานได้ดีบน Debian 11 และ Debian 12
การสมัครสมาชิก VPN หนึ่งรายสามารถครอบคลุมเครื่อง Debian หลายเครื่องได้กี่อุปกรณ์
มันขึ้นอยู่กับผู้ให้บริการ NordVPN อนุญาต 10 การเชื่อมต่อพร้อมกัน ExpressVPN อนุญาต 10 ถึง 14 ขึ้นอยู่กับ tier plan และ ProtonVPN อนุญาต 1 ถึง 10 ขึ้นอยู่กับ plan โดยมี free tier ของมันหมวดเดียว Surfshark เป็น outlier ที่มี unlimited simultaneous connections ซึ่งมีประโยชน์หากคุณเรียกเซิร์ฟเวอร์ Debian หลายตัวบวก desktop ใต้บัญชีเดียว
วิธีการที่ถูกที่สุดในการได้รับ Debian-compatible VPN พร้อมการสนับสนุน APT แบบเนทีฟคืออะไร
แผน long-term ของ ProtonVPN เริ่มต้นจาก $3.49/เดือน และจัดส่ง APT repository แบบเนทีฟ ซึ่งตรงกับ $3.49/เดือน ของ NordVPN บนแผน longest-term ของมัน ซึ่งเต็มไปด้วยการสนับสนุน APT เช่นกัน Surfshark เริ่มต้นที่ยิ่งต่ำกว่า $2.49/เดือน แต่อาศัย .deb package ด้วยตนเองมากกว่า signed repository ดังนั้นให้น้ำหนักการแลกเปลี่ยน maintenance นั้น
หากไคลเอนต์ Linux ของ VPN ไม่ทำงานได้ดีบนการตั้งค่า Debian ของฉัน ฉันสามารถได้รับเงินคืนได้ไหม
ใช่ NordVPN ExpressVPN Surfshark และ ProtonVPN ทั้งหมดสนับสนุนแผนของพวกเขาด้วยการรับประกันการคืนเงิน 30 วัน ดังนั้นคุณสามารถทดสอบ .deb package หรือ APT repository บน Debian release ของคุณแบบเฉพาะและขออนุมัติการคืนเงินหากไคลเอนต์ขัดแย้งกับเวอร์ชัน library ของคุณหรือการกำหนดค่า systemd ยืนยันกระบวนการที่แน่นอนผ่านช่องสนับสนุนของผู้ให้บริการก่อน
VPN ใดมีประสิทธิภาพสูงสุดสำหรับผู้ใช้ Debian ที่รันระบบเซิร์ฟเวอร์ที่มีความต้องการสูง?
NordVPN ได้อันดับ #1 จาก 22 ในห้องแล็บความเร็วของเรา ซึ่งสะสมจากการทดสอบของบุคคลที่สามที่เผยแพร่ต่อสาธารณะ และโปรโตคอล NordLynx ทำงานได้อย่างราบรื่นบน Debian systemd โดยไม่ขัดแย้งกับตัวจัดการเครือข่าย ExpressVPN ได้อันดับ #8 จาก 22 และอาศัยโปรโตคอล Lightway ผ่านไคลเอนต์ Linux ที่เป็นเฉพาะบรรทัดคำสั่ง สำหรับงานการกำหนดเส้นทางแบบ headless NordVPN ที่ได้อันดับนี้ทำให้เป็นตัวเลือกเริ่มต้นที่แข็งแกร่งกว่า
VPN แบบ CLI เท่านั้นอย่าง ExpressVPN บน Debian ยังสามารถเข้าถึงเนื้อหาสตรีมมิงที่จำกัดตามภูมิภาคได้หรือไม่
ได้ การจำกัดตามภูมิภาคถูกข้ามที่ระดับการเชื่อมต่อ ไม่ผ่านอินเทอร์เฟซแบบกราฟิก ดังนั้นเครื่องมือ CLI สำหรับ Debian ของ ExpressVPN ยังคงกำหนดเส้นทางคุณผ่านเซิร์ฟเวอร์ในประเทศเป้าหมายเพื่อเข้าถึงคลังสตรีมมิงที่ล็อกตามภูมิภาค เรียกใช้ expressvpn activate จากนั้นเลือกเซิร์ฟเวอร์ผ่านบรรทัดคำสั่ง เหมือนกับการเลือกประเทศในแอป GUI บนแพลตฟอร์มอื่นๆ