Adgangskodelers lækage: Årsager, risici og hvordan du holder dig sikker
Lær hvorfor adgangskoder lækkes, risiciene for dine konti, og bevist forsvar som stærke unikke adgangskoder og to-faktor-godkendelse til at beskytte dig selv.
 Michael Gargiulo
Bundlinje: Stjålne loginoplysninger har optrådt i næsten en tredjedel af brud i det seneste årti, ifølge Verizon. At bruge unikke, stærke adgangskoder til hver konto, aktivere tofaktorgodkendelse og tjekke for læk via “Have I Been Pwned?” er de vigtigste forsvar mod tyveri af loginoplysninger.
En adgangskodelæk opstår, når hackere får uautoriseret adgang til gemte adgangskoder fra en virksomheds database og offentliggør dem eller sælger dem på markeder på det mørke web. Verizons Data Breach Investigations Report for 2024 fandt, at stjålne loginoplysninger har optrådt i næsten en tredjedel (31%) af brud[1] over de seneste 10 år, hvilket gør loginoplysninger til en central del af den måde, organisationer bliver kompromitteret på.
Denne alarmerende virkelighed viser, hvorfor hændelser med adgangskodelæk kræver opmærksomhed. Det er ikke små fejl. Det er alvorlige brud, der forårsager store økonomiske tab og ødelægger tillid på få øjeblikke. Uanset om du beskytter personlige oplysninger eller sikrer forretningsdata, er det afgørende at forstå risiciene ved eksponering af loginoplysninger. Disse lækager rammer alle, overalt. Konsekvenserne rækker ofte ud over de direkte ofre til hele organisationer.
Sådan havner adgangskoder i datalæk
Når du forstår, hvordan loginoplysninger bliver stjålet, er det lettere at forsvare sig mod de mest almindelige angrebsmetoder.
Almindelige metoder, hackere bruger til at stjæle loginoplysninger
Adgangskoder havner ofte i de forkerte hænder gennem metoder som phishingangreb, hvor hackere narrer dig til at afgive oplysninger ved at udgive sig for at være troværdige afsendere. En anden almindelig metode er malware, som snigt installerer sig på din enhed og registrerer alle tastetryk. Hackere retter også direkte angreb mod virksomheders databaser og udnytter sikkerhedssvagheder til at stjæle millioner af poster på én gang.
Når oplysningerne er stjålet, dukker de ofte op på darknettet. Kriminelle sælger eller handler med dem i bulk, hvilket muliggør yderligere angreb på tværs af flere platforme.
Større loginbrud, der formede den digitale sikkerhed
Historien om adgangskodelækager omfatter brud, der afslørede kritiske sikkerhedssvagheder. T-Mobiles brud i 2021 påvirkede 76,6 millioner mennesker[2] ifølge FCC, og de stjålne data omfattede navne, fødselsdatoer og CPR-lignende personnumre (Social Security numbers) for millioner af nuværende, tidligere og potentielle kunder.
Equifax-hacket i 2017 er stadig et af de mest betydningsfulde hændelser: FTC oplyser, at det afslørede de personlige oplysninger for 147 millioner mennesker[3]. Disse hændelser understreger behovet for robust kryptering og hurtig rettelse af sikkerhedssårbarheder.
De mest almindelige (og dårligste) adgangskoder, der stadig bruges
Trods udbredt bevidsthed om tyveri af loginoplysninger bruger millioner af mennesker stadig ekstremt svage adgangskoder. Almindelige eksempler omfatter:
→ admin → password2024 → password → 12345 → 654321 → Iloveyou → qwerty → 1111111 (eller 222222, 3333333, 4444444, 5555555 osv.) → 123123 → abc123 → asdfgh
Disse adgangskoder hører til de letteste for cyberkriminelle at gætte, og det er derfor, NIST’s vejledning siger, at tjenester bør sammenligne nye adgangskoder med lister over almindeligt brugte og tidligere kompromitterede værdier[4] og afvise matches. At bruge en af disse svarer til at låse dine værdisager inde i et skab, men lade nøglen sidde i låsen.
Forebyg adgangskodelæk: Dokumenterede taktikker og bedste praksis
At indføre forebyggende foranstaltninger styrker din samlede digitale sikkerhed. Når brud på legitimationsoplysninger nu forventes frem for at være undtagelser, er det ikke længere valgfrit at sikre dine adgangskoder.
Opret stærke, unikke legitimationsoplysninger til hver konto
Beskyttelsen af din digitale identitet starter med selve adgangskoderne:
→ Unikke adgangskoder: Hver online konto har brug for en forskellig stærk adgangskode[5]. Hvis du genbruger adgangskoder på flere sider, kan et enkelt brud kompromittere alle konti, der deler de samme oplysninger.
→ To-faktor-godkendelse (2FA): Et ekstra verifikationstrin betyder, at selv hvis nogen stjæler din adgangskode, kan de ikke klare det andet trin[6] for at komme ind på dine konti. Microsoft siger, at MFA kan blokere over 99,9 procent af angreb, der kompromitterer konti[7]. Du modtager en kode på din mobilenhed eller bruger en biometrisk metode såsom fingeraftryk. 2FA kombinerer noget, du ved (din adgangskode), med noget, du har (din telefon), hvilket gør det langt sværere for angribere at bryde ind.
Lav adgangskoder, der modstår brute force-angreb
At sikre dine konti kræver enkel og bevidst indsats:
→ Lange adgangssætninger: CISA anbefaler adgangskoder på mindst 16 tegn[5] og foreslår som alternativ en huskbar sætning på 4 til 7 ikke-relaterede ord i stedet for tilfældige strenge. Længde modstår knækning langt bedre end korte, simple adgangskoder.
→ Skift efter et kompromis: NIST’s vejledning siger, at tjenester ikke må kræve periodiske adgangskodeskift[4], men skal gennemtvinge et skift, når der er belæg for et kompromis. Følg den samme regel selv: efter ethvert rapporteret brud skal de berørte legitimationsoplysninger opdateres med det samme.
Brug en adgangskodeadministrator til at håndtere kompleksitet
Det kræver ikke hukommelse at administrere snesevis af stærke adgangskoder:
→ Adgangskodeadministratorer: CISA’s råd er brug en adgangskodeadministrator i stedet for at skrive adgangskoder ned[5]. Disse værktøjer genererer, gemmer og henter komplekse adgangskoder fra en krypteret database og markerer svage eller genbrugte. Du husker kun én hovedadgangskode. Unikke adgangskoder begrænser skaden, når en anden tjeneste bliver udsat for et brud.
→ Virksomhedsløsninger fra MSP’er: Organisationer drager fordel af administrerede adgangskodesystemer, der inkluderer Single Sign-On (SSO) og omfattende revisionsfunktioner. Disse løsninger øger både bekvemmelighed og sikkerhed i stor skala.
Tilføj en VPN som ekstra sikkerhedslag
En VPN supplerer din adgangskodesikkerhed ved at beskytte data under transport:
→ Kryptering: En VPN krypterer din internetforbindelse, så de data, du sender og modtager, er ulæselige for enhver, der opsnapper dem.
→ Sikker brug af offentligt Wi-Fi: FTC siger, at de fleste websteder nu bruger kryptering[8], hvilket gør offentligt Wi-Fi normalt sikkert, når du ser https. En VPN tilføjer et lag på net, du ikke stoler på, men den stopper ikke et brud på en virksomheds database.
| Trin | Handling | Prioritet |
|---|---|---|
| 1 | Skift den lækkede adgangskode med det samme på den pågældende tjeneste | Med det samme |
| 2 | Skift den på enhver anden konto, hvor du har genbrugt adgangskoden | Med det samme |
| 3 | Aktivér to-faktor-godkendelse (2FA) på berørte konti | Samme dag |
| 4 | Underret relevante platforme om mulig uautoriseret adgang | Samme dag |
| 5 | Kontakt din bank eller kortudsteder, hvis finansielle oplysninger er blevet eksponeret | Samme dag |
| 6 | Scan enheder for malware med antivirussoftware | Inden for 24 timer |
| 7 | Nulstil sikkerhedsspørgsmål, der kunne fungere som alternative login-veje | Inden for 24 timer |
| 8 | Overvåg kontoudtog og kreditrapporter for mistænkelig aktivitet | Løbende |
Tip: Brug “Have I Been Pwned?”[9] til at tjekke, om din e-mailadresse optræder i et kendt databrud. Opsæt gratis brudalarmer, så du får besked, så snart dine legitimationsoplysninger dukker op i et nyt læk, i stedet for at opdage det flere uger senere.
Registrering af adgangskodelers lækage og hurtig reaktion
Genkendelse af tegn på kompromitterede legitimationsoplysninger og hurtig reaktion minimerer skader og gendanner sikkerhed til dit digitale liv.
Hvordan man kontrollerer, om din adgangskode er blevet eksponeret
Hold dig årvågen og verificer regelmæssigt din legitimationsstatus:
→ Lækagenotifikationstjenester: Brug værktøjer som “Have I Been Pwned?” til at kontrollere, om din e-mail og adgangskoder dukkede op i et datalækage. Disse tjenester sammenstiller oplysninger fra kendte brud og advarer dig, når dine legitimationsoplysninger dukker op.
→ Overvåg mistænkelig aktivitet: Hold øje med uautoriserede logins, uventede e-mails til nulstilling af adgangskode eller sikkerhedsadvarsler fra tjenester, du bruger. Disse er tidlige advarselstegn på kompromitterede legitimationsoplysninger.
Advarselstegn på, at din konto er blevet kompromitteret
Nogle gange er hackerindikatorer subtile. Her er hvad du skal være opmærksom på:
→ Usædvanlig kontoaktivitet: Logins fra ukendte steder eller på uvanlige tidspunkter, som du ikke initierede.
→ Låste konti: Uventede lockouts tyder på, at nogen anden har ændret dine legitimationsoplysninger.
→ Uventede økonomiske transaktioner: Ugenkendte gebyrer på bankudtog eller kreditrapporter indikerer mulig identitetstyveri. Gennemgå økonomiske poster ugentligt under enhver mistænkt brudvindue.
Øjeblikkelige trin efter dine legitimationsoplysninger dukkede op i en lækage
Hvis du opdager, at dine adgangskoder dukkede op i et brud, skal du handle inden for timer:
→ Skift dine adgangskoder: Opdater legitimationsoplysninger øjeblikkeligt, startende med alle konti, der deler samme adgangskode.
→ Implementer to-faktor-godkendelse (2FA): Tilføj dette ekstra lag selv på dine nyligt opdaterede konti.
→ Underret relevante platforme: Underret alle platforme, hvor dine legitimationsoplysninger kan være blevet brugt, om det potentielle brud.
→ Kontakt finansielle institutioner: Underret din bank eller kreditkortudsteder for at flag’e bedrageri eller udskifte kompromitterede kort.
Inddammelse af skader efter et legitimationsbrud
Effektiv reaktion kræver både tekniske sikkerhedsforanstaltninger og klar kommunikation, især når kompromitterede legitimationsoplysninger kunne bidrage til risici som identitetstyveri.
→ Scan for malware: Brug antivirussoftware til at scanne dine enheder for keyloggere eller anden datahosting-malware.
→ Nulstil sikkerhedsspørgsmål: Skift sikkerhedsspørgsmål og svar, der giver alternative kontoadgangsveje.
→ Kommuniker med interessenter: Hvis du administrerer andres data (f.eks. hvis du driver en virksomhed), skal du omgående informere berørte klienter, teammedlemmer eller partnere om bruddet og de foranstaltninger, du tager.
Yderligere sikkerhedslag: VPN-beskyttelse og mere
At beskytte din digitale identitet handler om mere end stærke adgangskoder. Flere lag af forsvar mindsker markant din risiko for tyveri af loginoplysninger.
Sådan reducerer VPN’er risikoen for tyveri af loginoplysninger
Når du bruger en VPN, sendes din internettrafik gennem en sikker server, som krypterer den information, der sendes mellem din enhed og internettet. Denne kryptering er særligt vigtig på offentlige Wi-Fi-netværk, du ikke stoler på, hvor en VPN forhindrer andre på netværket i at læse din trafik.
En VPN er dog kun ét lag i en bredere strategi. Kombiner den med unikke adgangskoder, en adgangskodeadministrator, 2FA og regelmæssig overvågning af datalæk for omfattende beskyttelse.
Top-VPN’er til beskyttelse af loginoplysninger
Overvej højt vurderede VPN-udbydere for at styrke din sikkerhed:
→ NordVPN: Kendt for stærke krypteringsprotokoller. NordVPN tilbyder dobbelt VPN-beskyttelse, som krypterer din trafik to gange. Den har 7,213 servere fordelt på 150 lande.
→ ExpressVPN: Roses for hastighed og brugervenlighed. ExpressVPN leverer stærk kryptering med en verificeret no-logs-politik. Den hjælper også med at omgå geografiske begrænsninger ved privat browsing internationalt.
→ CyberGhost: Med en brugervenlig grænseflade og 9,600+ servere fordelt på 100 lande giver CyberGhost pålidelig beskyttelse til brugere, der er nye til VPN’er.
Opbygning af en komplet strategi for sikkerhed af loginoplysninger
Det er ligetil at tilføje en VPN til din sikkerhedsrutine. Vælg en seriøs udbyder, download appen, og opret forbindelse til en server, før du browser eller indtaster følsomme oplysninger. Hold VPN’en aktiv på ethvert netværk, du ikke fuldt ud stoler på.
Kombiner brugen af VPN med disse centrale vaner:
→ Brug en adgangskodeadministrator til alle konti → Aktivér 2FA på alle konti, der understøtter det → Kør regelmæssigt tjek for datalæk via overvågningstjenester → Skift en adgangskode med det samme, hvis en tjeneste melder om et brud, eller du mistænker kompromittering → Hold al software og alle operativsystemer opdateret til den nyeste version
Denne flerlagstilgang minimerer risikoen for, at dine loginoplysninger optræder i et datalæk, og holder dine konti sikre, selv hvis ét forsvarslag svigter.
Endelig dom
Sikkerheden for dine online-konti afhænger af dine daglige vaner. Implementering af unikke, stærke adgangskoder, at holde øje gennem proaktiv overvågning og at handle hurtigt, når du opdager et kompromis, er vigtige praksisser for hver digital bruger.
Tag ét skridt i dag. Opdater en svag adgangskode. Aktivér to-faktor-godkendelse på dine vigtigste konti. Kør en lækagekontrol på din primære e-mailadresse. Disse handlinger tager minutter, men forhindrer skader, der kan tage måneder eller år at fortryde.
Digitale trusler bliver mere sofistikerede hvert år. Dit bedste forsvar er en konsistent, flerlags tilgang: stærke legitimationsoplysninger, en adgangskodemanager, 2FA, VPN-beskyttelse på ubetroede netværk og regelmæssig lækageovervågning. Vent ikke på et brud for at minde dig selv om betydningen af digital sikkerhed. Opbyg disse vaner i din rutine nu.
Referencer
- Verizon. u.d. 2024 Dbir Data Breach Investigations Report. Hentet 16. oktober 2026 fra https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- FCC. u.d. DA 24 860A1. Hentet 16. oktober 2026 fra https://docs.fcc.gov/public/attachments/DA-24-860A1.pdf.
- Federal Trade Commission. 2019. Equifax Data Breach Settlement. Hentet 16. oktober 2026 fra https://www.ftc.gov/enforcement/refunds/equifax-data-breach-settlement.Arkiveret: Wayback Machine-snapshot
- NIST. u.d. NIST Special Publication 800-63B. Hentet 16. oktober 2026 fra https://pages.nist.gov/800-63-4/sp800-63b.html.Arkiveret: Wayback Machine-snapshot
- Cybersecurity and Infrastructure Security Agency CISA. u.d. Use Strong Passwords. Hentet 16. oktober 2026 fra https://www.cisa.gov/secure-our-world/use-strong-passwords.Arkiveret: Wayback Machine-snapshot
- Cybersecurity and Infrastructure Security Agency CISA. u.d. Turn On MFA. Hentet 16. oktober 2026 fra https://www.cisa.gov/secure-our-world/turn-mfa.Arkiveret: Wayback Machine-snapshot
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20. august 2019). Hentet 16. oktober 2026 fra https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Arkiveret: Wayback Machine-snapshot
- Consumer Advice. 2026. Are Public Wi-Fi Networks Safe? What You Need To Know. Hentet 16. oktober 2026 fra https://consumer.ftc.gov/articles/are-public-wi-fi-networks-safe-what-you-need-know.Arkiveret: Wayback Machine-snapshot
- Have I Been Pwned. u.d. Have I Been Pwned: Check if your email address has been exposed in a data breach. Hentet 16. oktober 2026 fra https://haveibeenpwned.com/.
Ressourcer til denne side
Diagrammer og referencebilleder fra vores forskning, gratis at se og dele.
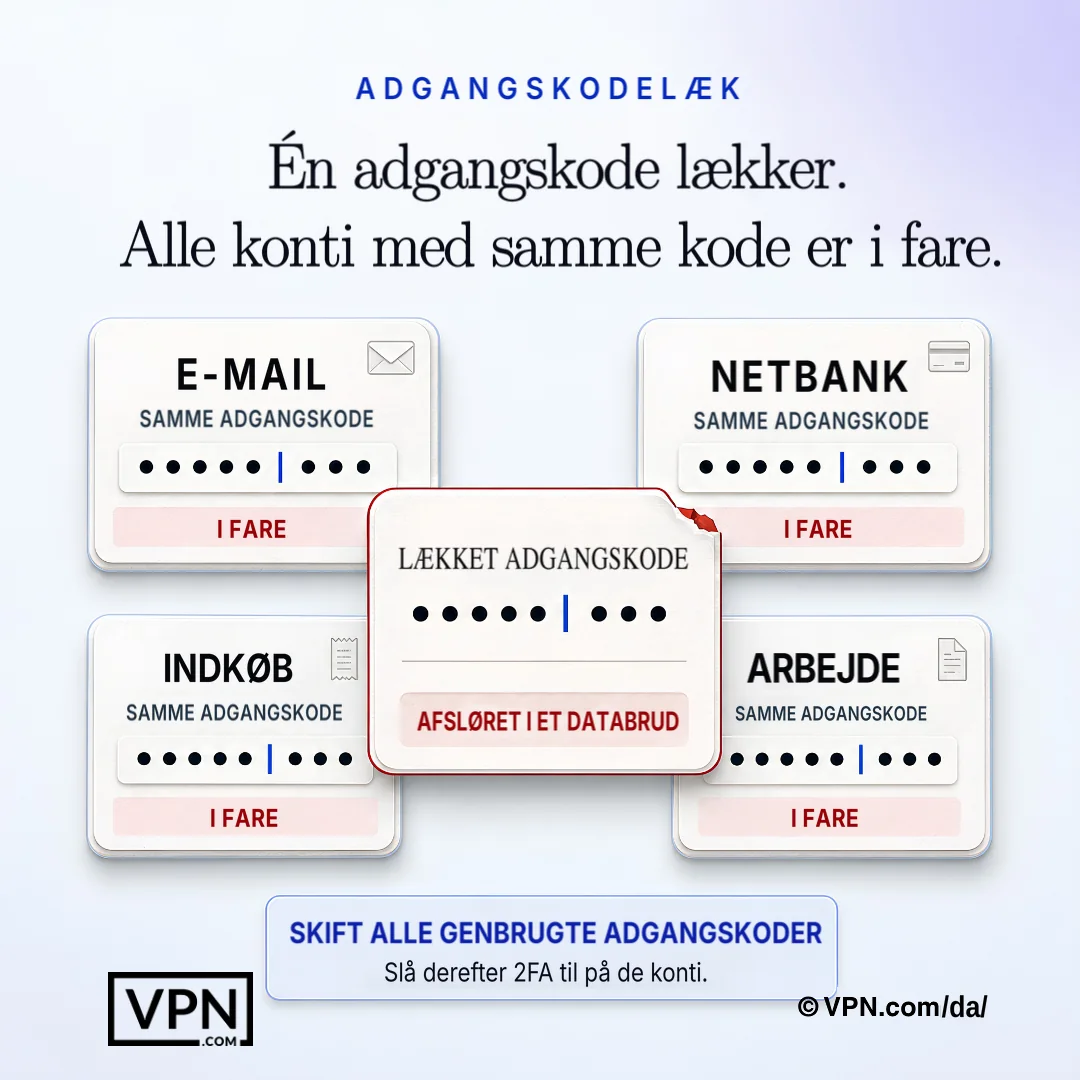
Ét afsløret adgangskode kan kompromittere alle andre konti, hvor de samme legitimationsoplysninger er blevet genbrugt.
Hyppigt stillede spørgsmål
Hvordan ender adgangskoder faktisk i en datalækage?
Adgangskoder lækker gennem phishing-angreb, der narre dig til at give oplysninger, malware, der logger dine tastetryk, og direkte angreb på virksomhedsdatabaser, hvor hackere udnytter sikkerhedssvagheder til at stjæle millioner af poster på én gang. Stjålne legitimationsoplysninger bliver derefter solgt eller handlet i bulk på dark web, hvilket gør det muligt at angribe andre platforme, du bruger.
Hvor ofte er stjålne loginoplysninger involveret i datalæk?
Stjålne loginoplysninger er en central del af, hvordan datalæk opstår. Verizons Data Breach Investigations Report fra 2024 fandt, at de har været involveret i næsten en tredjedel (31%) af datalækkene over de seneste 10 år. Lækkede loginoplysninger bliver genbrugt mod andre websteder, og derfor kan ét enkelt læk få betydning for folk, der aldrig har brugt den ramte tjeneste.
Hvilke større brud viser den reelle risiko ved adgangskodelækager?
To brud illustrerer omfanget: Equifax-hackerangrebet i 2017 eksponerede de personlige oplysninger for 147 millioner mennesker ifølge FTC, og T-Mobiles brud i 2021 påvirkede 76,6 millioner mennesker ifølge FCC, hvor sociale sikringsnumre var blandt de stjålne data. Hver af dem viser, hvordan en enkelt databasefejl kan føre til en kaskade af risiko for identitetstyveri for millioner af mennesker.
Hvad er de værste adgangskoder, der stadig er udbredt?
Trods udbredt opmærksomhed bruger millioner stadig adgangskoder som “password”, “12345”, “qwerty”, “abc123” og “password2024”. De er nemme at gætte, og NIST’s vejledning siger, at tjenester bør afvise almindeligt anvendte og tidligere kompromitterede adgangskoder. At bruge en af dem svarer til at låse sine værdigenstande inde i et skab, men lade nøglen sidde i låsen.
Hvordan stopper to-faktor-godkendelse en lækket adgangskode fra at blive brugt?
2FA tilføjer et andet verifikationstrin, typisk en kode sendt til din telefon eller et biometrisk tjek som et fingeraftryk, der kombinerer noget, du kender (din adgangskode) med noget, du har (din enhed). Selv hvis din adgangskode dukkede op i en lækage, kan en angriber uden din telefon eller fingeraftryk stadig ikke logge ind, hvilket er grunden til, at det bør aktiveres på hver konto, der understøtter det.
Hvor ofte bør jeg skifte mine adgangskoder?
Skift en adgangskode med det samme, når et brud er blevet rapporteret, eller ved tegn på, at den er kompromitteret. NIST’s nuværende vejledning siger, at tjenester ikke må kræve periodiske skift af adgangskoder, og kun må tvinge et skift, når der er bevis for kompromittering. Lad i stedet din indsats gå til unikke adgangskoder for hver konto, da det at genbruge én adgangskode på tværs af sites betyder, at ét brud kompromitterer alt, der deler den.
Hvordan tjekker jeg, om min adgangskode allerede er lækket?
Brug en tjeneste til overvågning af datalæk, som Have I Been Pwned (haveibeenpwned.com), til at tjekke, om din e-mailadresse eller dine adgangskoder optræder i et kendt datalæk. Opsæt gratis alarmer om datalæk, så du får besked, så snart nye loginoplysninger dukker op, i stedet for at opdage det flere uger senere. At køre dette tjek jævnligt er en fornuftig del af en løbende sikkerhedsrutine.
Er adgangskodemanagere faktisk sikre at bruge?
Ja. En adgangskodemanager genererer, lagrer og henter komplekse adgangskoder fra en krypteret database, så du kun skal huske én masteradgangskode. Det beskytter dine legitimationsoplysninger selv, hvis en anden tjeneste, du bruger, lider et brud, da hver konto får en unik, kompleks adgangskode i stedet for en genbrugt. Organisationer kan udvide dette med enterprise-løsninger, der tilføjer Single Sign-On og revision.
Kan en VPN forhindre, at min adgangskode lækker?
Ikke direkte. En VPN krypterer din internetforbindelse, så opsnappet trafik forbliver ulæselig, hvilket især betyder noget på offentlige Wi-Fi-netværk, hvor cyberkriminelle ofte opfanger loginoplysninger. Den stopper ikke et databrud hos en virksomhed, som det med Equifax, så den bør supplere – og ikke erstatte – unikke adgangskoder, 2FA og en adgangskodeadministrator som en del af et lagdelt forsvar.
Hvorfor beskytter adgangskodemanagere mig selv, hvis et websted, jeg bruger, bliver brudt?
Fordi hver konto får sin egen unikke, kompleks adgangskode i stedet for en delt, eksponerer et brud på en tjeneste kun den enkelte legitimation, ikke hver konto, der er knyttet til det. Dette modvirker direkte credential stuffing, hvor angribere tager lækede adgangskoder fra et brud og forsøger dem mod andre websteder, hvilket mislykkes, når adgangskoder ikke genbruges.
Hvad skal jeg gøre inden for de første 24 timer efter at have fundet mine legitimationsoplysninger i en lækage?
Skift den lækede adgangskode øjeblikkeligt på den tjeneste, opdater den derefter overalt, hvor du genbrugte den, og aktivér 2FA på berørte konti samme dag. Underret relevante platforme og kontakt din bank, hvis finansielle oplysninger blev eksponeret. Inden for 24 timer skal du scanne enheder for malware og nulstille sikkerhedsspørgsmål, der kunne tjene som alternative loginveje.
Hvilke advarselstegn indikerer, at min konto allerede er blevet kompromitteret?
Hold øje med logins fra ukendte steder eller tidspunkter, som du ikke initierede, uventede e-mails til adgangskodegendannelse, pludselige lockouts, der antyder, at nogen anden ændrede dine legitimationsoplysninger, og ugenkendte gebyrer på bankudtog. Gennemgå økonomiske poster ugentligt under ethvert mistænkt brudvindue, da disse tegn ofte dukker op, før du ellers ville bemærke et kompromis.
Hvilken VPN tilbyder den bedste beskyttelse mod legitimationsstigning på offentligt Wi-Fi?
NordVPN tilbyder dobbelt VPN-beskyttelse, der krypterer trafik to gange på tværs af 7,213 servere i 150 lande, ExpressVPN kombinerer stærk kryptering med en bekræftet no-logs-politik, og CyberGhost kører 9,600+ servere på tværs af 100 lande med en nybegyndervenlig grænseflade. Alle tre krypterer data under transmission, hvilket betyder mest på utrolige offentlige Wi-Fi-netværk, hvor legitimationsoplysninger almindeligt bliver fanget.
Hvordan ser en komplet strategi for adgangskodesikkerhed ud?
En komplet strategi bygger på fem forsvarslag: unikke adgangskoder til hver konto, en adgangskodemanager til at håndtere kompleksiteten, 2FA på alle konti der understøtter det, regelmæssige tjek for datalæk via en tjeneste som Have I Been Pwned, og en VPN aktiv på ethvert netværk, du ikke stoler på. Ved at skifte dine loginoplysninger straks efter et datalæk og holde software opdateret, afrundes tilgangen, så ingen enkelt fejl kompromitterer alt.