Bedste VPN til DD-WRT: Verificeret routersupport
Konfigurer VPN direkte i dit DD-WRT-router for kryptering på hele netværket. Vi sammenligner, hvilke udbydere dokumenterer DD-WRT-opsætning og understøtter den.
 Michael Gargiulo
Find din VPN
Hvad vil du primært bruge en VPN til?
Vælg én, og besvar derefter nogle hurtige spørgsmål. Vi anbefaler den VPN, der passer til dig, og forklarer hvorfor.
VPN til streaming
Spørgsmål 1 af 3
Hvad fik dig til at søge efter en streaming-VPN?
27.523 VPN-valg foretaget via VPN.com de sidste 30 dage
Dit match

NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 ud af 100, opbygget fra to vægtede dele
App store-vurderinger, del af scoren
4,664,59
Undersøgt 3. okt. 2026Kontrollerede påstande: 31Separate kildegrupper: 23Scores opdateret 8. okt. 2026
ProtonVPN
85 ud af 100, opbygget fra to vægtede dele
App store-vurderinger, del af scoren
4,614,70
Undersøgt 3. okt. 2026Kontrollerede påstande: 23Separate kildegrupper: 19Scores opdateret 8. okt. 2026
VPN til privatliv
Spørgsmål 1 af 3
Hvad fik dig til at søge efter en VPN til privatlivets fred?
27.523 VPN-valg foretaget via VPN.com de sidste 30 dage
Dit match
NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 ud af 100, opbygget fra to vægtede dele
App store-vurderinger, del af scoren
4,664,59
Undersøgt 3. okt. 2026Kontrollerede påstande: 31Separate kildegrupper: 23Scores opdateret 8. okt. 2026
ProtonVPN
85 ud af 100, opbygget fra to vægtede dele
App store-vurderinger, del af scoren
4,614,70
Undersøgt 3. okt. 2026Kontrollerede påstande: 23Separate kildegrupper: 19Scores opdateret 8. okt. 2026
VPN til gaming
Spørgsmål 1 af 3
Hvad fik dig til at søge efter en gaming-VPN?
27.523 VPN-valg foretaget via VPN.com de sidste 30 dage
Dit match
NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 ud af 100, opbygget fra to vægtede dele
App store-vurderinger, del af scoren
4,664,59
Undersøgt 3. okt. 2026Kontrollerede påstande: 31Separate kildegrupper: 23Scores opdateret 8. okt. 2026
ProtonVPN
85 ud af 100, opbygget fra to vægtede dele
App store-vurderinger, del af scoren
4,614,70
Undersøgt 3. okt. 2026Kontrollerede påstande: 23Separate kildegrupper: 19Scores opdateret 8. okt. 2026
VPN til gratis planer
Spørgsmål 1 af 3
Hvad fik dig til at lede efter en gratis VPN?
27.523 VPN-valg foretaget via VPN.com de sidste 30 dage
Dit match
ProtonVPN
85 ud af 100, opbygget fra to vægtede dele
App store-vurderinger, del af scoren
4,614,70
Undersøgt 3. okt. 2026Kontrollerede påstande: 23Separate kildegrupper: 19Scores opdateret 8. okt. 2026
NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 ud af 100, opbygget fra to vægtede dele
App store-vurderinger, del af scoren
4,664,59
Undersøgt 3. okt. 2026Kontrollerede påstande: 31Separate kildegrupper: 23Scores opdateret 8. okt. 2026
NordVPN7,115 servereNordVPN's privacy and security record is strong on process and mixed on proof
93 ud af 100, opbygget fra to vægtede dele
App store-vurderinger, del af scoren
4,664,59
Undersøgt 3. okt. 2026Kontrollerede påstande: 31Separate kildegrupper: 23Scores opdateret 8. okt. 2026
 ExpressVPN3,000+ servere
86 ud af 100, opbygget fra to vægtede dele
App store-vurderinger, del af scoren
4,684,69
Undersøgt 3. okt. 2026Kontrollerede påstande: 27Separate kildegrupper: 27Scores opdateret 8. okt. 2026
 Surfshark4,500+ servere
Surfshark's evidence mixes real, readable third-party documents with provider assertions
85 ud af 100, opbygget fra to vægtede dele
App store-vurderinger, del af scoren
4,714,64
Undersøgt 3. okt. 2026Kontrollerede påstande: 32Separate kildegrupper: 19Scores opdateret 8. okt. 2026
Konklusion: DD-WRT-firmware giver adgang til avanceret VPN-klientfunktionalitet, som standard routerfirmware simpelthen ikke tilbyder. Ved at konfigurere en VPN direkte i dit DD-WRT-kontrolpanel krypterer du trafikken for hver eneste enhed på dit netværk uden at installere apps på hver enkelt. Men ikke enhver VPN-udbyder fungerer pålideligt på DD-WRT-builds, så det er vigtig at vælge en med verificeret DD-WRT-support.
Hvorfor DD-WRT-routere er ideelle til netværksdækkende VPN-beskyttelse
De fleste forbrugere routere leveres med låst firmware, der blokerer VPN-klientkonfiguration. DD-WRT ændrer det. Denne gratis, open source-firmware erstatter din routers standardsoftware og åbner en OpenVPN- (eller WireGuard-) klient direkte i routerens webgrænseflade. Det betyder, at hver telefon, laptop, smart-tv og IoT-enhed, der er forbundet til dit Wi-Fi, automatisk får VPN-beskyttelse.
Hvis du udforsker VPN-på-router-setups mere bredt, er DD-WRT blot en firmwareoption ved siden af Tomato og OPNsense. Men DD-WRT skiller sig ud, fordi det understøtter over 200 routermodeller, har et aktivt open source-fællesskab, og giver granulær kontrol over VPN-routeringsregler. DD-WRT-projektet vedligeholder en søgbar routerdatabase, hvor du kan bekræfte din nøjagtige hardwaremodel og påkrævet buildversion før flashing.
En VPN skaber en krypteret tunnel mellem din enhed og internettet. For en fuldstændig forklaring på, hvordan VPN’er fungerer, se vores guide. Når du konfigurerer den tunnel på routerniveau via DD-WRT, eliminerer du per-enhed app-installationer. Dette er særlig værdifuldt for enheder, der ikke understøtter VPN-apps naturligt: spilkonsoller, smarte højttalere, sikkerhedskameraer og ældre streamingsticks.
DD-WRT-specifikke fordele i forhold til standardfirmware
DD-WRT’s VPN-muligheder går ud over det, som enhver standardfirmware tilbyder:
- OpenVPN-klient indbygget i kontrolpanelet. Gå til Services → VPN i DD-WRT webgrænsefladen for at indsætte din udbyders .ovpn-konfiguration direkte.
- Policybaseret routing. Route kun bestemte enheder gennem VPN’en, mens andre bruger din almindelige internetforbindelse. Dette konfigureres under “Policy Based Routing”-feltet i OpenVPN-klientfanen.
- DNS-lækageprevention. DD-WRT lader dig manuelt indstille DNS-servere (f.eks. 10.8.8.1 eller din VPN-udbyder’s DNS) under Setup → Basic Setup, hvilket forhindrer DNS-forespørgsler i at sive ud af tunnelen.
- Kill switch via iptables. DD-WRT understøtter brugerdefinerede firewall-regler. Du kan tilføje iptables-kommandoer under Administration → Commands for at blokere al trafik, hvis VPN-tunnelen falder. DD-WRT har ingen indbygget GUI-kill switch, så dette kræver manuel firewall-regelkonfiguration.
- NVRAM-baseret konfigurationslagring. DD-WRT lagrer indstillinger i NVRAM. Routere med mindre end 32 KB NVRAM har muligvis ikke tilstrækkelig plads til fuldstændige OpenVPN-konfigurationer med certifikater. Tjek din routers NVRAM-kapacitet, før du starter.
Hvis du bruger en Linksys-router, kan mange Linksys-modeller (især WRT-serien) bruges til DD-WRT-flashing. På samme måde kan mange Asus-routere køre DD-WRT, selvom Asus’s egen Merlin-firmware nogle gange foretrækkes for disse modeller.
DD-WRT-buildversioner og NVRAM: Hvad du skal vide
Ikke alle DD-WRT-builds er lige, når det handler om VPN-funktionalitet. Ældre builds mangler muligvis OpenVPN-support helt eller bærer kendte stabilitetsbugs med VPN-tunneler. Her er hvad du skal bekræfte, før du flasher:
- Buildversion r47525 eller nyere er påkrævet for WireGuard-kernelmodul-support. Ældre builds understøtter kun OpenVPN.
- NVRAM-kapacitet på minimum 32 KB er nødvendig for at lagre OpenVPN-certifikater, nøgler og yderligere konfigurationsstrenge. Routere med 64 KB NVRAM tillader flere VPN-profiler.
- Buildtype betyder noget. Brug “mega” eller “big” builds for at sikre, at OpenVPN- og iptables-moduler er inkluderet. “Mini” og “micro” builds fjerner VPN-funktionalitet for at spare plads.
- Tjek DD-WRT-routerdatabasen for dit nøjagtige modelnummer. Nogle routere har flere hardwareversioner (f.eks. Netgear R7000 v1 vs. v2), og den forkerte build vil ødelægge enheden.
Kør nvram show | grep size i DD-WRT-kommandoskallen (Administration → Commands) for at kontrollere din nuværende NVRAM-brug. Hvis frit NVRAM falder under 5 KB efter indsætning af VPN-configs, kan routeren blive ustabil.
DNS-lækageadfærd på DD-WRT-builds
DNS-lækager er et almindeligt problem på DD-WRT, når VPN-tunnelen er aktiv, men DNS-forespørgsler stadig dirigeres gennem din internetudbyder. Dette sker, fordi DD-WRT som standard bruger dine internetudbyders tildelte DNS-servere, medmindre du tilsidesætter dem manuelt.
For at forhindre DNS-lækager på DD-WRT:
- Gå til Setup → Basic Setup i DD-WRT-kontrolpanelet.
- Erstat internetudbyder-DNS-felterne med din VPN-udbyders DNS-servere. NordVPN bruger 103.86.96.100 og 103.86.99.100. PIA bruger 10.0.0.243.
- Alternativt kan du bruge en privatlivsfokuseret resolver som Quad9 (9.9.9.9) eller Cloudflare (1.1.1.1), selvom din VPN-udbyders DNS foretrækkes til fuld lækageprevention.
- Under Services → Additional DNSMasq Options tilføjer du
no-resolvfor at forhindre DNSMasq i at falde tilbage til internetudbyders DNS.
Efter at have anvendt disse indstillinger skal du bekræfte på et DNS-lækagetest-websted, at alle forespørgsler løses gennem VPN-tunnelen. Nogle ældre DD-WRT-builds (før r40000) har kendte DNSMasq-bugs, der kan forårsage intermitterende lækager selv med korrekt konfiguration.
Bedste VPN’er til DD-WRT-firmware
Vi sammenligner VPN-udbydere specifikt for DD-WRT-kompatibilitet ved hjælp af hver udbyders publicerede dokumentation. Kriterierne nedenfor afspejler, hvad der betyder noget, når du konfigurerer en VPN inde i DD-WRT’s webgrænseflade, ikke blot almindelig VPN-kvalitet.
| VPN-udbyder | DD-WRT-opsætningsvejledning | Understøttet protokol på DD-WRT | Min. NVRAM påkrævet | Split Tunneling på DD-WRT | WireGuard på DD-WRT | Kill Switch-metode |
|---|---|---|---|---|---|---|
| NordVPN | Ja, trinvis DD-WRT-webgrænsefladsvejledning | OpenVPN (UDP/TCP) | 32 KB+ | Ja, via policy-based routing | Delvis (kun nyere builds) | Manuelle iptables-regler |
| ExpressVPN | Ja, DD-WRT-specifik med skærmbilleder | OpenVPN, Lightway (manuel) | 32 KB+ | Ja, via policy-based routing | Ingen oprindelig understøttelse | Manuelle iptables-regler |
| Private Internet Access | Ja, DD-WRT wiki med .ovpn-filer | OpenVPN, WireGuard | 32 KB+ | Ja, via policy-based routing | Ja (builds r47525+) | Manuelle iptables-regler |
| Surfshark | Ja, DD-WRT-tutorial tilgængelig | OpenVPN | 32 KB+ | Ja, via policy-based routing | Ingen oprindelig understøttelse | Manuelle iptables-regler |
| Mullvad | Ja, leverer rå .ovpn- og WireGuard-konfigurationer | OpenVPN, WireGuard | 32 KB+ | Ja, via policy-based routing | Ja (builds r47525+) | Manuelle iptables-regler |
NordVPN kombinerer et stort servernetværk med DD-WRT-understøttelse
NordVPN udgiver en dedikeret DD-WRT-opsætningsvejledning, der guider dig gennem Services → VPN-fanekonfigurationen trin for trin. Den leverer præ-genererede .ovpn-filer til hver serverplacering, som du indsætter direkte i DD-WRT OpenVPN-klientfelterne.
NordVPN’s tilslørede servere hjælper med at omgå ISP-drosling af VPN-trafik. Tilsløring kræver specifikke .ovpn-konfigurationer og de XOR-patchede OpenVPN-builds, der er tilgængelige i DD-WRT mega-firmware. På DD-WRT skal du forvente lavere hastigheder end din basisforbindelse, fordi OpenVPN tilføjer overhead på forbrugerkvalitet routerhardware. NordVPN understøtter i øjeblikket ikke WireGuard oprindeligt på DD-WRT, selvom NordLynx (deres WireGuard-implementering) fungerer på app-baserede installationer.
NordVPN’s DD-WRT-vejledning dækker hele processen: download af den korrekte .ovpn-fil, indsætning af CA-certifikatet og TLS-nøglen i DD-WRT-felterne og indstilling af krypteringskryptering til AES-256-CBC. Deres vejledning inkluderer også de iptables kill switch-kommandoer, der er specifikt for deres serverkonfiguration.
Bedst til: Brugere, der ønsker et stort servernetværk (6.300+ servere i 111 lande) med pålidelige OpenVPN-konfigurationer til DD-WRT.
ExpressVPN leverer den mest detaljerede DD-WRT-dokumentation
ExpressVPN tilbyder en af de mest detaljerede DD-WRT-opsætningsvejledninger i branchen, komplette med skærmbilleder af hvert DD-WRT-administratorpanelfeld. De leverer .ovpn-filer organiseret efter serverplacering og protokol (UDP vs. TCP).
ExpressVPN’s Lightway-protokol er hurtigere end OpenVPN, men kræver manuel konfiguration på DD-WRT og fungerer muligvis ikke på alle builds. Brug OpenVPN for maksimal pålidelighed.
En fordel ved ExpressVPN’s DD-WRT-dokumentation: den dækker fejlfindingstrin for almindelige problemer som TLS handshake-fejl og MTU-mismatch-fejl. Disse er hyppige smertepunkter under DD-WRT VPN-opsætning, som andre udbyders vejledninger springer over.
Bedst til: Brugere, der ønsker trinvis DD-WRT-dokumentation og konsistente hastigheder på tværs af serverplaceringer.
Private Internet Access understøtter WireGuard på DD-WRT
PIA skiller sig ud for DD-WRT-brugere, fordi det understøtter WireGuard på DD-WRT builds r47525 og nyere. WireGuard er væsentligt hurtigere end OpenVPN på routerhardware, fordi det bruger mindre CPU. PIA tillader også dyb tilpasning af krypteringsniveauer, hvilket giver dig mulighed for at handle noget sikkerhed for hastighed på mindre kraftfulde routere.
PIA’s priser er blandt de laveste for DD-WRT-kompatible udbydere, typisk omkring $2.03/måned på flerårige planer. Deres DD-WRT wiki inkluderer .ovpn-filer, certifikatdetaljer og firewall-regelskabeloner til kill switch-konfiguration. PIA dokumenterer også, hvordan du konfigurerer split tunneling via DD-WRT’s policy-based routing, specificering af hvilke LAN IP-adresser, der skal bypass tunnelen.
Bedst til: Budgetbeviste brugere med nyere DD-WRT builds, der ønsker WireGuard-understøttelse på deres router.
Surfshark fungerer på DD-WRT, men mangler WireGuard-routerunderstøttelse
Surfshark leverer en DD-WRT-tutorial og .ovpn-konfigurationsfiler til OpenVPN. Det understøtter ubegrænsede samtidige forbindelser, hvilket er mindre relevant på routerniveauet (da routeren selv tæller som en forbindelse), men nyttigt, hvis du også installerer VPN på individuelle enheder uden for dit hjemmenetværk.
Hastigheder på DD-WRT er begrænset af OpenVPN-overhead, fordi Surfshark ikke understøtter WireGuard på DD-WRT. For brugere med routere drevet af ARM-baserede processorer (som Netgear R7000) er OpenVPN normalt brugbar til HD-streaming. 4K-streaming over VPN-tunnelen kan dog buffere med MIPS-baserede routere.
Bedst til: Husstande, der har brug for ubegrænsede enhedsforbindelser på tværs af både DD-WRT-routeren og mobil-/laptop-apps.
Mullvad maksimerer privatlivets fred med WireGuard på DD-WRT
Mullvad tager en privatlivsmaximalistisk tilgang. Det accepterer anonym betaling (inklusive kontant pr. post), kræver ingen email til tilmelding og leverer rå WireGuard- og OpenVPN-konfigurationsfiler, der fungerer på DD-WRT uden ændringer.
Mullvad understøtter WireGuard på DD-WRT builds r47525+, hvilket betydeligt forbedrer hastigheder på routerhardware. Det gør det til en af de bedre muligheder for DD-WRT. Afvejningen: Mullvad har et mindre servernetværk (550+ servere i 50+ lande) sammenlignet med NordVPN eller ExpressVPN.
Mullvad’s WireGuard-konfigurationer er særligt rene til DD-WRT. Du indsætter den private nøgle, endpoint-adressen og tilladte IP-adresser direkte i DD-WRT WireGuard-klientfelterne. Ingen certifikatstyrning påkrævet, hvilket sparer NVRAM-plads.
Bedst til: Privatlivsbevidste brugere, der ønsker WireGuard på DD-WRT og minimal dataindsamling fra deres VPN-udbyder.
Sådan konfigureres VPN på DD-WRT: Vigtige trin
Dette er et kondenseret overblik over konfigurationsprocessen i DD-WRT-administratorpanelet. Din VPN-udbyderes DD-WRT-guide indeholder serverspecifikke detaljer.
- Flash DD-WRT firmware. Download det korrekte build til din routermodel fra DD-WRT routerdatabasen. Følg flashinstruktionerne præcist. Et forkert build kan ødelægge din router.
- Få adgang til DD-WRT administratorpanelet. Åbn en browser og gå til
192.168.1.1(standard). Log ind med dine administratorlegitime. - Gå til Services → VPN. Aktivér OpenVPN-klienten. Du vil se felter for Server IP/navn, port, tunnel-enhed (TUN), tunnelprotokol (UDP) og krypteringskode.
- Indsæt din udbyders konfiguration. Kopier indholdet af din udbyders .ovpn-fil til feltet “Additional Config”. Indsæt CA-certifikatet, TLS auth-nøglen og klientcertifikatet i deres respektive felter.
- Indstil DNS manuelt. Gå til Setup → Basic Setup og erstat din ISP’s DNS-servere med din VPN-udbyders DNS-adresser (eller brug en privatlivsfokuseret DNS som 9.9.9.9).
- Tilføj en kill switch (valgfrit, men anbefalet). Under Administration → Commands indsætter du iptables-regler, der blokerer WAN-trafik, når VPN-tunnelen går ned. Gem som et startupscript.
- Anvend indstillinger og genstart. Klik på “Apply Settings” og genstart derefter routeren. Kontrollér VPN-status under Status → OpenVPN for at bekræfte, at tunnelen er aktiv.
DD-WRT VPN-ydeevne: Hvad du kan forvente
VPN på routerniveau er altid langsommere end at køre en VPN-app på en moderne bærbar eller telefon. Flaskehalsen er din routers CPU, som håndterer al kryptering og dekryptering for alle enheder på netværket.
Hvad styrer routers VPN-hastighed: CPU-clockhastighed og arkitektur betyder mest. En 1 GHz eller hurtigere ARM-CPU som Netgear R7000 eller Linksys WRT3200ACM klarer sig meget bedre end en 720 MHz MIPS-router som TP-Link Archer C7, som også mangler WireGuard-understøttelse. For høje hastigheder gennem tunnelen skal du bruge en avanceret ARM-baseret router med WireGuard-understøttelse eller en dedikeret VPN-gateway-enhed.
| Konfigurationsmetode | Sværhedsgrad | Bedste protokol | Dækning |
|---|---|---|---|
| DD-WRT router med VPN konfigureret | Avanceret | OpenVPN eller WireGuard | Alle enheder på netværket |
| VPN-app på individuel enhed | Nem | WireGuard / IKEv2 | Én enhed ad gangen |
| PC/Mac deler VPN-forbindelse | Mellem | Enhver protokol | Enheder forbundet via hotspot/Ethernet |
Fejlfinding af almindelige DD-WRT VPN-problemer
Selv med korrekt konfiguration kan DD-WRT VPN-opsætninger støde på specifikke problemer. Her er de mest hyppige problemer og deres løsninger:
TLS handshake-fejl. Dette betyder normalt, at CA-certifikatet eller TLS auth-nøglen blev indsat forkert. Kopier hele certifikatblokken igen, inklusive linjerne -----BEGIN CERTIFICATE----- og -----END CERTIFICATE-----. Bekræft også, at din routers ur er indstillet korrekt under Setup → Basic Setup, da udløbne eller fremtidigt daterede TLS-certifikater fejler.
VPN forbinder, men ingen internettrafik flyder. Kontrollér, at indstillingen “Redirect default Gateway” er aktiveret i DD-WRT OpenVPN-klientindstillingerne. Bekræft også, at firewall’en ikke blokerer trafik på tun0-grænsefladen. Tilføj iptables -I FORWARD -i tun0 -j ACCEPT under Administration → Commands, hvis det er nødvendigt.
Lav hastighed efter VPN-forbindelse. Reducer krypteringskoden fra AES-256-CBC til AES-128-CBC for at få en hastighedsboost på svagere CPU’er. Bedre endnu, skift til WireGuard, hvis dit build understøtter det. Kontrollér også, at hardware NAT-acceleration er deaktiveret, da det kan være i konflikt med VPN-tunneling på nogle DD-WRT builds.
Router går ned eller genstarter efter aktivering af VPN. Dette indikerer normalt utilstrækkelig NVRAM eller RAM. Kontrollér ledig hukommelse under Status → Memory. Routere med mindre end 128 MB RAM kan have svært ved at holde stabile OpenVPN-tunneler, især med flere forbundne enheder.
Endelige anbefalinger for DD-WRT VPN-brugere
Valg af en VPN til DD-WRT handler om tre faktorer: publicerer udbyderen en DD-WRT-specifik opsætningsvejledning, understøtter den dit foretrukne protokol på DD-WRT-builds, og har din routerhardware tilstrækkelig processorkraft til at håndtere kryptering uden at lamslå dine hastigheder?
For de fleste brugere tilbyder NordVPN den bedste kombination af serverdækning, DD-WRT-dokumentation og privatlivsfunktioner. Hvis du ønsker WireGuard på DD-WRT for bedre hastigheder, er Private Internet Access eller Mullvad de stærkeste muligheder på builds r47525+. ExpressVPN forbliver et topvalg for brugere, der værdsætter detaljerede, screenshot-tunge opsætningsvejledninger.
Før du starter, skal du bekræfte, at din routermodel er i DD-WRT-routerdatabasen, bekræfte din NVRAM-kapacitet, og downloadet det rigtige buildnummer. Hvis du stadig bestemmer dig mellem firmwareoptions eller routermærker, dækker vores generelle router VPN-guide det bredere landskab. Vores sider om Asus-router VPN’er og Linksys-router VPN’er behandler disse specifikke hardwareøkosystemer.
Ressourcer til denne side
Diagrammer og referencebilleder fra vores forskning, gratis at se og dele.
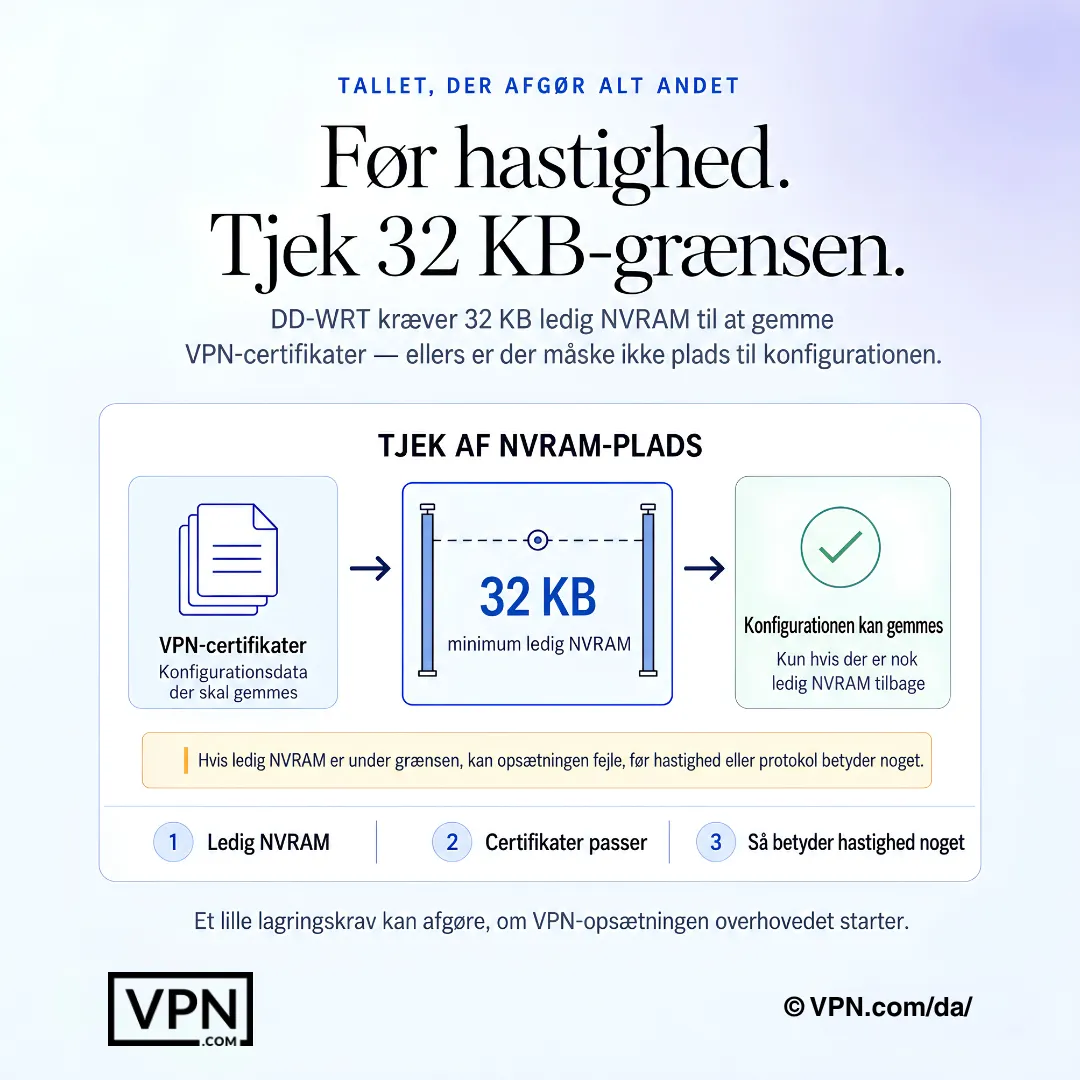
På DD-WRT kan ledig NVRAM afgøre, om VPN-konfigurationen passer, før hastighed har betydning.
Ofte stillede spørgsmål
Hvad gør DD-WRT anderledes fra standard routerfirmware til VPN-brug?
DD-WRT er gratis, open source-firmware, der understøtter over 200 routermodeller, som giver adgang til en OpenVPN- eller WireGuard-klient direkte i routerens webgrænseflade, noget som låst standardfirmware ikke tillader. Du konfigurerer tunnelen én gang under Services → VPN, og hver forbundet enhed – telefon, laptop, smart-tv eller spilkonsol – arver kryptering automatisk uden per-enhed app-installationer.
Hvilken DD-WRT-buildversion har jeg brug for for at køre WireGuard i stedet for OpenVPN?
Du har brug for build r47525 eller nyere til WireGuard-kernelmodul-support; ældre builds kører kun OpenVPN. Private Internet Access og Mullvad understøtter begge WireGuard på disse nyere builds, mens NordVPN, ExpressVPN og Surfshark i øjeblikket kun bruger OpenVPN til DD-WRT, så tjek din routers nøjagtige build i DD-WRT-databasen før flashing.
Hvor meget NVRAM har min router brug for at lagre en VPN-konfiguration på DD-WRT?
DD-WRT kræver minimum 32 KB NVRAM for at lagre OpenVPN-certifikater, nøgler og konfigurationsstrenge; 64 KB tillader flere VPN-profiler på samme tid. Kør nvram show | grep size under Administration → Commands for at kontrollere nuværende brug, og stop hvis frit NVRAM falder under 5 KB efter indsætning af configs, da det kan destabilisere routeren.
Hvordan installerer jeg faktisk en VPN på min DD-WRT-router?
Flash den rigtige DD-WRT-build til din model, log ind i kontrolpanelet på 192.168.1.1, og aktivér derefter OpenVPN-klienten under Services → VPN og indsæt din udbyders .ovpn-fil, CA-certifikat og TLS-nøgle. Indstil DNS manuelt under Setup → Basic Setup, tilføj et iptables kill switch-script, og anvend derefter indstillinger og genstart routeren for at bekræfte tunnelen under Status → OpenVPN.
Kommer DD-WRT med en indbygget kill switch?
Nej, DD-WRT har ingen GUI kill switch-toggle. Du skal tilføje brugerdefinerede iptables-kommandoer under Administration → Commands for at blokere al WAN-trafik, hvis tunnelen falder, gemt som et Startup-script. NordVPN, ExpressVPN og Surfshark udgiver alle DD-WRT-guides, der omfatter de specifikke iptables-regler til deres serverkonfigurationer.
Hvilken VPN passer bedst til DD-WRT til hastighed?
Mullvad og PIA understøtter WireGuard på DD-WRT builds r47525+, hvilket holder router CPU-overhead lavere end OpenVPN. NordVPN og Surfshark er begrænset til OpenVPN på DD-WRT firmware, så forvent langsommere gennemløb fra dem på samme router.
Hvor mange enheder dækker en DD-WRT VPN-opsætning faktisk?
Hver enhed på dit hjemmenetværk får automatisk beskyttelse, når VPN’en er konfigureret på routeren, da routeren selv tæller som én forbindelse uanset udbyder’s enhedsbegrænsning. NordVPN begrænser normalt konti til 10 enheder og ExpressVPN til 10-14 afhængigt af plan, men disse begrænsninger gælder ikke her; Surfshark’s ubegrænsede enhedsplan hjælper stadig, hvis du også kører dens app andre steder.
Vil DD-WRT automatisk forhindre DNS-lækager, når en VPN er forbundet?
Nej, DD-WRT bruger som standard dine internetudbyders DNS-servere, medmindre du manuelt tilsidesætter dem under Setup → Basic Setup. Erstat dem med din udbyders DNS – NordVPN bruger 103.86.96.100 og 103.86.99.100 – eller en resolver som Quad9 (9.9.9.9), og tilføj no-resolv under Additional DNSMasq Options for at stoppe internetudbyders fallback-forespørgsler.
Hvilken VPN er den billigste mulighed til en DD-WRT-router-opsætning?
Private Internet Access underbudgetterer resten på $2.03/md, med WireGuard-support inkluderet. Surfshark starter fra $2.49/md på sin længste plan, men mangler native WireGuard-support på DD-WRT. NordVPN starter fra $3.49/md og ExpressVPN fra $2.99/md, begge på deres længste vilkår.
Hvad sker der, hvis en VPN ikke yder godt, når den er konfigureret på min DD-WRT-router?
NordVPN, ExpressVPN og Surfshark bakker hver deres planer op med en 30-dages pengegaranti, så du kan teste routerniveau-ydeevne på din specifikke hardware før du forpligter dig. Hvis OpenVPN-overhead lamslår dine hastigheder, eller din build mangler WireGuard-support, skal du anmode om tilbagebetaling inden for vinduet i stedet for at blive låst ind i en plan, der underperformer på dit setup.
Hvorfor forbinder min DD-WRT VPN-tunnel, men ingen internettrafik passerer?
Dette betyder normalt, at “Redirect default Gateway” ikke er aktiveret i OpenVPN-klientindstillingerne, eller firewall’en blokerer tun0-interfacet. Aktivér omstillingens indstilling og, hvis det er nødvendigt, tilføj iptables -I FORWARD -i tun0 -j ACCEPT under Administration → Commands. Bekræft også, at din routers ur er nøjagtigt, da udløbne TLS-certifikater forårsager lignende forbindelsesfejl.
Hvorfor crasher eller genstarter min router efter at jeg aktiverer VPN på DD-WRT?
Dette peger typisk på utilstrækkelig NVRAM eller RAM i stedet for dårlig konfiguration. Tjek ledig hukommelse under Status → Memory; routere med under 128 MB RAM kæmper ofte for at holde stabile OpenVPN-tunneler, især med flere enhedsforbindelser på samme tid. Skift til WireGuard på en r47525+ build reducerer CPU-belastningen og kan løse intermitterende crashes.
Min DD-WRT-router føles for langsom med VPN’en på, hvad skal jeg tjekke først?
Routere med en CPU-clockhastighed under 800 MHz ser bemærkelsesværdig slowdown, når de kører OpenVPN-kryptering. Prøv at reducere cifre fra AES-256-CBC til AES-128-CBC, deaktivér hardware NAT-acceleration, hvis aktiveret, eller skift til WireGuard, hvis din build understøtter r47525+. Hardware som Netgear R7000 eller Linksys WRT3200ACM håndterer VPN-kryptering bemærkelsesværdigt bedre end ældre MIPS-baserede routere.