Fuga de contraseñas: causas, riesgos y cómo mantenerse seguro
Aprende por qué suceden las fugas de contraseñas, los riesgos para tus cuentas y defensas comprobadas como contraseñas únicas y fuertes y autenticación de dos factores para protegerte.
 Michael Gargiulo
Conclusión principal: Las credenciales robadas han aparecido en casi un tercio de las brechas de seguridad durante la última década, según Verizon. Usar contraseñas únicas y seguras para cada cuenta, activar la autenticación de dos factores y comprobar filtraciones en “Have I Been Pwned?” son las defensas esenciales contra el robo de credenciales.
Una filtración de contraseñas se produce cuando los hackers obtienen acceso no autorizado a contraseñas almacenadas en la base de datos de una empresa y las exponen públicamente o las venden en mercados de la dark web. El Informe de Investigaciones sobre Brechas de Datos 2024 de Verizon encontró que las credenciales robadas han aparecido en casi un tercio (31%) de las brechas[1] durante los últimos 10 años, lo que convierte a las credenciales en un componente central de la forma en que las organizaciones resultan comprometidas.
Esta realidad alarmante demuestra por qué los incidentes de filtración de contraseñas merecen atención. No son pequeños fallos. Son brechas graves que provocan pérdidas financieras considerables y destruyen la confianza en cuestión de momentos. Ya sea que protejas información personal o resguardes datos empresariales, comprender los riesgos de la exposición de credenciales es fundamental. Estas filtraciones afectan a cualquier persona, en cualquier lugar. Las consecuencias suelen extenderse más allá de las víctimas directas, alcanzando a organizaciones enteras.
Cómo acaban las contraseñas en las filtraciones de datos
Entender cómo se roban las credenciales te ayuda a defenderte de los métodos de ataque más comunes.
Métodos habituales que usan los hackers para robar credenciales
Las contraseñas suelen caer en manos equivocadas mediante ataques de phishing, en los que los hackers te engañan para que entregues tu información haciéndose pasar por entidades de confianza. Otro método habitual es el malware que se instala en secreto en tu dispositivo y registra cada pulsación de tecla. Los hackers también atacan directamente las bases de datos de las empresas, aprovechando debilidades de seguridad para robar millones de registros de una sola vez.
Una vez robadas, estas credenciales suelen aparecer en la dark web. Los delincuentes las venden o intercambian en grandes cantidades, lo que permite nuevos ataques en varias plataformas.
Grandes filtraciones de credenciales que marcaron la seguridad digital
La historia de las filtraciones de contraseñas incluye brechas que expusieron vulnerabilidades críticas. La brecha de T-Mobile de 2021 afectó a 76,6 millones de personas[2] según la FCC, e incluyó datos como nombres, fechas de nacimiento y números de la Seguridad Social de millones de clientes actuales, antiguos y potenciales.
El hackeo de Equifax en 2017 sigue siendo uno de los incidentes más importantes: según la FTC, expuso la información personal de 147 millones de personas[3]. Estos hechos subrayan la necesidad de un cifrado sólido y de parchear con rapidez las vulnerabilidades de seguridad.
Las contraseñas más comunes (y peores) que siguen en uso
A pesar de la amplia concienciación sobre el robo de credenciales, millones de personas siguen usando contraseñas extremadamente débiles. Algunos ejemplos habituales:
→ admin → password2024 → password → 12345 → 654321 → Iloveyou → qwerty → 1111111 (o 222222, 3333333, 4444444, 5555555, etc.) → 123123 → abc123 → asdfgh
Estas contraseñas están entre las más fáciles de adivinar para los ciberdelincuentes, por eso la guía de NIST indica que los servicios deben comparar las nuevas contraseñas con listas de valores de uso común y previamente filtrados[4] y rechazar las coincidencias. Usar una de estas es como guardar tus objetos de valor en un armario y dejar la llave puesta en la cerradura.
Prevenir las filtraciones de contraseñas: tácticas probadas y mejores prácticas
Adoptar medidas preventivas fortalece su postura general de seguridad digital. Con las brechas de credenciales ya esperadas en lugar de excepcionales, proteger sus contraseñas ya no es opcional.
Cree credenciales sólidas y únicas para cada cuenta
Proteger su identidad digital empieza por las propias contraseñas:
→ Contraseñas únicas: Cada cuenta en línea necesita una contraseña sólida y distinta[5]. Reutilizar contraseñas en varios sitios significa que una sola brecha puede comprometer todas las cuentas que comparten esas credenciales.
→ Autenticación de dos factores (2FA): Añadir un segundo paso de verificación significa que incluso si alguien roba su contraseña, no podrá completar el segundo paso[6] para acceder a sus cuentas. Microsoft afirma que la MFA puede bloquear más del 99,9 por ciento de los ataques de compromiso de cuentas[7]. Usted recibe un código en su dispositivo móvil o usa un método biométrico como una huella dactilar. La 2FA combina algo que usted sabe (su contraseña) con algo que usted tiene (su teléfono), lo que hace mucho más difícil que los atacantes entren.
Cree contraseñas que resistan los ataques de fuerza bruta
Proteger sus cuentas requiere un esfuerzo sencillo y deliberado:
→ Frases de contraseña largas: CISA recomienda contraseñas de al menos 16 caracteres[5], y sugiere como alternativa a las cadenas aleatorias una frase memorable de 4 a 7 palabras no relacionadas entre sí. La longitud resiste mucho mejor el craqueo que las contraseñas cortas y simples.
→ Cambie tras un compromiso: La guía de NIST indica que los servicios no deben exigir cambios periódicos de contraseña[4], pero sí deben forzar un cambio cuando haya evidencia de un compromiso. Aplique usted la misma regla: tras cualquier brecha informada, actualice de inmediato las credenciales afectadas.
Use un gestor de contraseñas para manejar la complejidad
Administrar decenas de contraseñas sólidas no requiere memorizarlas:
→ Gestores de contraseñas: El consejo de CISA es usar un gestor de contraseñas en lugar de escribirlas en papel[5]. Estas herramientas generan, almacenan y recuperan contraseñas complejas desde una base de datos cifrada, y señalan las débiles o reutilizadas. Usted recuerda una única contraseña maestra. Las contraseñas únicas limitan el daño cuando otro servicio sufre una brecha.
→ Soluciones empresariales de MSP: Las organizaciones se benefician de sistemas de contraseñas gestionados que incluyen inicio de sesión único (SSO) y capacidades completas de auditoría. Estas soluciones mejoran tanto la comodidad como la seguridad a gran escala.
Añada una VPN como capa adicional de seguridad
Una VPN complementa la seguridad de sus contraseñas al proteger los datos en tránsito:
→ Cifrado: Una VPN cifra su conexión a internet, haciendo ilegibles los datos que envía y recibe para cualquiera que los intercepte.
→ Uso seguro del Wi-Fi público: La FTC afirma que la mayoría de los sitios web ya usan cifrado[8], lo que hace que el Wi-Fi público sea normalmente seguro cuando ve https. Una VPN añade una capa en redes en las que no confía, pero no detiene una brecha en la base de datos de una empresa.
| Paso | Acción | Prioridad |
|---|---|---|
| 1 | Cambie de inmediato la contraseña filtrada en ese servicio | Inmediata |
| 2 | Cámbiela en cualquier otra cuenta donde haya reutilizado esa contraseña | Inmediata |
| 3 | Active la autenticación de dos factores (2FA) en las cuentas afectadas | El mismo día |
| 4 | Avise a las plataformas relevantes sobre un posible acceso no autorizado | El mismo día |
| 5 | Contacte a su banco o emisor de tarjeta si se expuso información financiera | El mismo día |
| 6 | Analice sus dispositivos en busca de malware con un antivirus | En 24 horas |
| 7 | Restablezca las preguntas de seguridad que podrían servir como rutas alternativas de acceso | En 24 horas |
| 8 | Supervise los extractos bancarios y los informes de crédito por actividad sospechosa | Continuo |
Consejo: Use “Have I Been Pwned?”[9] para comprobar si su dirección de correo aparece en alguna brecha de datos conocida. Configure alertas gratuitas de brechas para que le avisen en cuanto sus credenciales aparezcan en una nueva filtración, en lugar de descubrirlo semanas después.
Detección de una fuga de contraseña y respuesta rápida
Reconocer los signos de credenciales comprometidas y responder rápidamente minimiza el daño y restaura la seguridad a tu vida digital.
Cómo verificar si tu contraseña ha sido expuesta
Mantente vigilante y verifica regularmente tu estado de credenciales:
→ Servicios de notificación de brechas: Usa herramientas como “Have I Been Pwned?” para verificar si tu correo electrónico y contraseñas aparecieron en una brecha de datos. Estos servicios recopilan información de brechas conocidas y te alertan cuando tus credenciales aparecen.
→ Monitorea actividad sospechosa: Observa inicios de sesión no autorizados, correos inesperados de restablecimiento de contraseña o alertas de seguridad de servicios que usas. Estos son signos de alerta temprana de credenciales comprometidas.
Signos de advertencia de que tu cuenta ha sido comprometida
A veces, los indicadores de hackeo son sutiles. Aquí está lo que debes observar:
→ Actividad de cuenta inusual: Inicios de sesión desde ubicaciones desconocidas o en horas inusuales que no iniciaste.
→ Cuentas bloqueadas: Los bloqueos inesperados sugieren que alguien más cambió tus credenciales.
→ Transacciones financieras inesperadas: Cargos no reconocidos en extractos bancarios o informes de crédito indican posible robo de identidad. Revisa registros financieros semanalmente durante cualquier ventana de brecha sospechosa.
Pasos inmediatos después de que tus credenciales aparezcan en una fuga
Si descubres que tus contraseñas aparecieron en una brecha, toma medidas dentro de horas:
→ Cambia tus contraseñas: Actualiza credenciales inmediatamente, comenzando con cualquier cuenta que comparta la misma contraseña.
→ Implementa autenticación de dos factores (2FA): Agrega esta capa adicional incluso en tus cuentas recién actualizadas.
→ Alerta a plataformas relevantes: Notifica a cualquier plataforma donde tus credenciales puedan haber sido utilizadas sobre la posible brecha.
→ Contacta instituciones financieras: Informa a tu banco o emisor de tarjeta de crédito para marcar actividad fraudulenta o reemplazar tarjetas comprometidas.
Contención de daños después de una brecha de credenciales
La respuesta efectiva requiere tanto salvaguardas técnicos como comunicación clara, especialmente cuando las credenciales comprometidas podrían contribuir a riesgos como robo de identidad.
→ Escanea en busca de malware: Usa software antivirus para escanear tus dispositivos en busca de keyloggers u otro malware de recopilación de datos.
→ Restablece preguntas de seguridad: Cambia preguntas y respuestas de seguridad que proporcionen rutas alternativas de acceso a cuentas.
→ Comunica con las partes interesadas: Si administras datos de otros (por ejemplo, dirigiendo un negocio), notifica rápidamente a clientes afectados, miembros del equipo o socios sobre la brecha y las medidas que estás tomando.
Capas adicionales de seguridad: protección con VPN y más allá
Proteger tu identidad en línea va más allá de las contraseñas seguras. Varias capas de defensa reducen significativamente tu exposición al robo de credenciales.
Cómo las VPN reducen la exposición al robo de credenciales
Cuando usas una VPN, tu tráfico de internet pasa por un servidor seguro que cifra la información que viaja entre tu dispositivo e internet. Este cifrado es especialmente útil en redes Wi-Fi públicas que no son de confianza, donde una VPN evita que otras personas de la red puedan leer tu tráfico.
Sin embargo, una VPN es solo una capa dentro de una estrategia más amplia. Combínala con contraseñas únicas, un gestor de contraseñas, 2FA y la monitorización periódica de filtraciones para obtener una protección completa.
Las mejores VPN para la protección de credenciales
Considera proveedores de VPN bien valorados para reforzar tu seguridad:
→ NordVPN: Conocida por sus sólidos protocolos de cifrado, NordVPN ofrece protección de doble VPN que cifra tu tráfico dos veces. Dispone de 7,213 servidores en 150 países.
→ ExpressVPN: Apreciada por su velocidad y facilidad de uso, ExpressVPN ofrece un cifrado sólido con una política verificada de no registro de actividad. También permite eludir restricciones geográficas para navegar de forma privada a nivel internacional.
→ CyberGhost: Con una interfaz fácil de usar y 9,600+ servidores en 100 países, CyberGhost ofrece una protección fiable para quienes se inician en el uso de VPN.
Cómo construir una estrategia completa de seguridad de credenciales
Añadir una VPN a tu rutina de seguridad es sencillo. Elige un proveedor de confianza, descarga la aplicación y conéctate a un servidor antes de navegar o introducir información sensible. Mantén la VPN activa en cualquier red en la que no confíes plenamente.
Combina el uso de la VPN con estas prácticas esenciales:
→ Usa un gestor de contraseñas para cada cuenta → Activa 2FA en todas las cuentas que lo admitan → Realiza comprobaciones de filtraciones con regularidad mediante servicios de notificación → Cambia la contraseña de inmediato si un servicio informa de una filtración o sospechas que tu cuenta ha sido comprometida → Mantén todo el software y los sistemas operativos actualizados a sus versiones más recientes
Este enfoque de múltiples capas minimiza el riesgo de que tus credenciales aparezcan en una filtración de datos y mantiene tus cuentas seguras aunque falle una de las capas de defensa.
Veredicto final
La seguridad de tus cuentas en línea depende de tus hábitos diarios. Implementar contraseñas únicas y fuertes, mantenerse alerta a través del monitoreo proactivo y actuar rápidamente cuando descubras un compromiso son prácticas esenciales para cada usuario digital.
Toma un paso hoy. Actualiza una contraseña débil. Habilita autenticación de dos factores en tus cuentas más importantes. Ejecuta una verificación de brecha en tu dirección de correo principal. Estas acciones toman minutos pero previenen daño que puede tomar meses o años deshacer.
Las amenazas digitales se vuelven más sofisticadas cada año. Tu mejor defensa es un enfoque consistente y multicapa: credenciales fuertes, un gestor de contraseñas, 2FA, protección VPN en redes no confiables y monitoreo regular de brechas. No esperes a que una brecha te recuerde. Construye estos hábitos en tu rutina ahora.
Referencias
- Verizon. s.f. 2024 Dbir Data Breach Investigations Report. Recuperado el 16 de octubre de 2026 de https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- FCC. s.f. DA 24 860A1. Recuperado el 16 de octubre de 2026 de https://docs.fcc.gov/public/attachments/DA-24-860A1.pdf.
- Federal Trade Commission. 2019. Equifax Data Breach Settlement. Recuperado el 16 de octubre de 2026 de https://www.ftc.gov/enforcement/refunds/equifax-data-breach-settlement.Archivado: Instantánea de Wayback Machine
- NIST. s.f. NIST Special Publication 800-63B. Recuperado el 16 de octubre de 2026 de https://pages.nist.gov/800-63-4/sp800-63b.html.Archivado: Instantánea de Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.f. Use Strong Passwords. Recuperado el 16 de octubre de 2026 de https://www.cisa.gov/secure-our-world/use-strong-passwords.Archivado: Instantánea de Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.f. Turn On MFA. Recuperado el 16 de octubre de 2026 de https://www.cisa.gov/secure-our-world/turn-mfa.Archivado: Instantánea de Wayback Machine
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20 de agosto de 2019). Recuperado el 16 de octubre de 2026 de https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Archivado: Instantánea de Wayback Machine
- Consumer Advice. 2026. Are Public Wi-Fi Networks Safe? What You Need To Know. Recuperado el 16 de octubre de 2026 de https://consumer.ftc.gov/articles/are-public-wi-fi-networks-safe-what-you-need-know.Archivado: Instantánea de Wayback Machine
- Have I Been Pwned. s.f. Have I Been Pwned: Check if your email address has been exposed in a data breach. Recuperado el 16 de octubre de 2026 de https://haveibeenpwned.com/.
Recursos para esta página
Gráficos e imágenes de referencia de nuestra investigación, disponibles para ver y compartir gratuitamente.
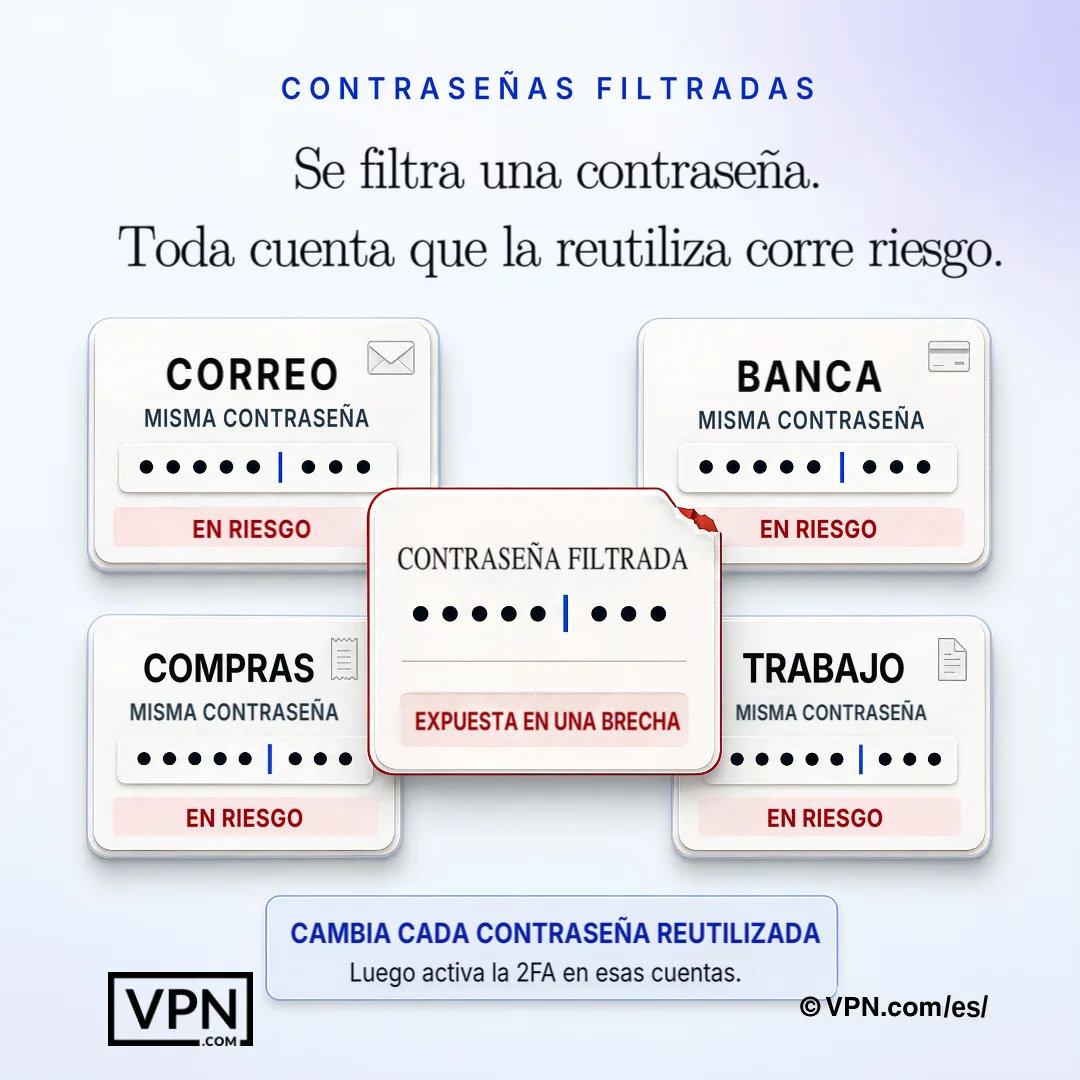
Una contraseña expuesta puede comprometer todas las demás cuentas donde se haya reutilizado la misma credencial.
Preguntas frecuentes
¿Cómo terminan realmente las contraseñas en una fuga de datos?
Las contraseñas se filtran a través de ataques de phishing que te engañan para que entregues credenciales, malware que registra tus pulsaciones de tecla, y ataques directos a bases de datos de empresas donde los hackers explotan debilidades de seguridad para robar millones de registros de una sola vez. Las credenciales robadas luego se venden o se intercambian al por mayor en la dark web, habilitando ataques adicionales en otras plataformas que uses.
¿Con qué frecuencia las credenciales robadas están involucradas en filtraciones de datos?
Las credenciales robadas son una parte central de cómo se producen las filtraciones. El Informe de Investigaciones de Filtraciones de Datos 2024 de Verizon reveló que han aparecido en casi un tercio (31 %) de las filtraciones de los últimos 10 años. Las credenciales filtradas se reutilizan contra otros sitios, por eso una sola filtración puede afectar incluso a personas que nunca usaron el servicio vulnerado.
¿Qué grandes filtraciones muestran el riesgo real de las fugas de contraseñas?
Dos filtraciones ilustran la magnitud del problema: el hackeo de Equifax en 2017 expuso la información personal de 147 millones de personas, según la FTC, y la filtración de T-Mobile en 2021 afectó a 76,6 millones de personas, según la FCC, con números de la Seguridad Social entre los datos robados. Ambas muestran cómo un solo fallo en una base de datos se convierte en un riesgo de robo de identidad para millones de personas.
¿Cuáles son las peores contraseñas que todavía se usan con frecuencia?
A pesar de la amplia conciencia sobre el tema, millones de personas siguen usando contraseñas como “password”, “12345”, “qwerty”, “abc123” y “password2024”. Son fáciles de adivinar, y la guía del NIST indica que los servicios deberían rechazar las contraseñas de uso común y las que ya se han filtrado en brechas anteriores. Usar una de ellas equivale a guardar tus objetos de valor en un armario y dejar la llave puesta en la cerradura.
¿Cómo detiene la autenticación de dos factores que se use una contraseña filtrada?
2FA agrega un segundo paso de verificación, típicamente un código enviado a tu teléfono o una verificación biométrica como una huella dactilar, combinando algo que sabes (tu contraseña) con algo que tienes (tu dispositivo). Incluso si tu contraseña aparece en una fuga, un atacante sin tu teléfono o huella dactilar aún no puede acceder, por lo que debe habilitarse en todas las cuentas que lo soporten.
¿Con qué frecuencia debo cambiar mis contraseñas?
Cambia una contraseña de inmediato después de una filtración reportada o ante cualquier señal de que haya sido comprometida. Las directrices actuales del NIST establecen que los servicios no deben exigir cambios periódicos de contraseña, sino forzar un cambio únicamente cuando exista evidencia de compromiso. En lugar de eso, concentra tu esfuerzo en usar contraseñas únicas para cada cuenta, ya que reutilizar la misma contraseña en varios sitios significa que una sola filtración compromete todo lo que comparta esa contraseña.
¿Cómo puedo comprobar si mi contraseña ya se ha filtrado?
Usa un servicio de notificación de filtraciones, como Have I Been Pwned (haveibeenpwned.com), para comprobar si tu correo electrónico o tus contraseñas aparecen en alguna filtración de datos conocida. Activa las alertas gratuitas de filtraciones para que recibas un aviso en cuanto nuevas credenciales se publiquen, en lugar de enterarte semanas después. Repetir esta comprobación periódicamente es una parte sensata de una rutina de seguridad continua.
¿Son realmente seguros los gestores de contraseñas?
Sí. Un gestor de contraseñas genera, almacena y recupera contraseñas complejas desde una base de datos cifrada, por lo que solo necesitas recordar una contraseña maestra. Protege tus credenciales incluso si otro servicio que uses sufre una brecha, dado que cada cuenta obtiene una contraseña única y compleja en lugar de una reutilizada. Las organizaciones pueden extender esto con soluciones empresariales que agregan Single Sign-On y auditoría.
¿Puede una VPN evitar que mi contraseña se filtre?
No directamente. Una VPN cifra tu conexión a internet para que el tráfico interceptado siga siendo ilegible, algo que importa sobre todo en las redes Wi-Fi públicas, donde los ciberdelincuentes suelen capturar credenciales. No impide una filtración en la base de datos de una empresa, como la de Equifax, así que debe complementar, y no sustituir, las contraseñas únicas, la 2FA y un gestor de contraseñas como parte de una defensa por capas.
¿Por qué los gestores de contraseñas me protegen incluso si un sitio web que uso sufre una brecha?
Porque cada cuenta obtiene su propia contraseña única y compleja en lugar de una compartida, una brecha en un servicio expone solo esa credencial única, no cada cuenta vinculada a ella. Esto contrarresta directamente el credential stuffing, donde los atacantes toman contraseñas filtradas de una brecha e intentan usarlas en otros sitios, lo que falla cuando las contraseñas no se reutilizan.
¿Qué debo hacer en las primeras 24 horas después de encontrar mis credenciales en una fuga?
Cambia la contraseña filtrada inmediatamente en ese servicio, luego actualízala en cualquier otro lugar donde la hayas reutilizado, y habilita 2FA en cuentas afectadas el mismo día. Alerta a plataformas relevantes y contacta a tu banco si la información financiera fue expuesta. Dentro de 24 horas, escanea dispositivos en busca de malware y restablece preguntas de seguridad que podrían servir como rutas alternativas de acceso a cuentas.
¿Qué signos de advertencia indican que mi cuenta ya ha sido comprometida?
Observa inicios de sesión desde ubicaciones desconocidas u horas que no iniciaste, correos inesperados de restablecimiento de contraseña, bloqueos repentinos sugiriendo que alguien más cambió tus credenciales, y cargos no reconocidos en extractos bancarios. Revisa registros financieros semanalmente durante cualquier ventana de brecha sospechosa, dado que estos signos a menudo aparecen antes de que notarías un compromiso de otra manera.
¿Qué VPN ofrece la mejor protección contra robo de credenciales en Wi-Fi público?
NordVPN ofrece protección VPN doble que encripta el tráfico dos veces en más de 7,213 servidores en 150 países, ExpressVPN empareja encriptación fuerte con una política verificada de no registros, y CyberGhost ejecuta más de 9,600+ servidores en 100 países con una interfaz amigable para principiantes. Los tres encriptan datos en tránsito, lo que importa más en redes Wi-Fi públicas no confiables donde las credenciales se capturan comúnmente.
¿Cómo es una estrategia completa de seguridad de contraseñas?
Una estrategia completa combina cinco defensas: contraseñas únicas para cada cuenta, un gestor de contraseñas para manejar la complejidad, 2FA en todas las cuentas que lo admitan, comprobaciones periódicas de filtraciones mediante un servicio como Have I Been Pwned, y una VPN activa en cualquier red no confiable. Cambiar las credenciales inmediatamente después de una filtración y mantener el software actualizado completan el enfoque, de modo que ningún fallo aislado comprometa todo.