Guide du Malware : Types, Risques et Conseils de Protection
Découvrez ce qu'est le malware, les types courants utilisés par les cybercriminels, et comment protéger vos appareils avec des étapes de sécurité simples et des outils.
 Michael Gargiulo
Bottom Line : Les ransomwares, un type courant de logiciel malveillant, étaient impliqués dans 23 % des violations de données analysées dans le Data Breach Investigations Report 2024 de Verizon[1]. Pour vous protéger, il faut un antivirus, des mises à jour régulières, des mots de passe robustes, des sauvegardes de vos fichiers et un VPN pour chiffrer vos connexions sur les réseaux Wi-Fi publics.
| Type de Malware | Comment cela fonctionne | Objectif Principal |
|---|---|---|
| Virus | Se réplique et se propage entre les appareils | Corruption de fichiers, dommages système |
| Trojan | Se déguise en logiciel légitime | Accès par porte dérobée, vol de données |
| Ransomware | Chiffre les fichiers et demande un paiement | Extorsion financière |
| Spyware | Surveille secrètement l’activité et les frappes clavier | Vol d’identifiants et de données |
| Adware | Affiche des publicités indésirables, souvent fourni avec des logiciels | Génération de revenus, collecte de données |
| Worm | Se réplique sur les réseaux sans action de l’utilisateur | Perturbation de réseau, livraison de charge utile |
| Rootkit | Se cache profondément dans le système, échappe à la détection | Accès persistant, surveillance |
| Botnet | Transforme les appareils infectés en réseau contrôlé | Attaques DDoS, spam, minage de cryptomonnaie |
| Cryptojacker | Utilise les ressources de l’appareil pour extraire des cryptomonnaies | Gain financier aux dépens de la victime |
Qu’est-ce que le Malware ?
Le malware est un logiciel conçu pour endommager votre appareil, voler vos données ou perturber votre vie. Le terme est l’abréviation de « logiciel malveillant ». Il inclut les virus, les ransomwares, les spywares et de nombreux autres types de menaces.
Le malware s’introduit dans les ordinateurs et les téléphones via les e-mails, les téléchargements ou les sites Web compromis. Savoir ce que signifie le malware vous aide à identifier et à éviter ces pièges numériques avant qu’ils ne causent des dégâts.
La Menace Croissante du Malware
Les logiciels malveillants représentent un problème plus important que jamais. De nouveaux logiciels malveillants apparaissent constamment. Les pirates utilisent l’IA pour rendre les logiciels malveillants plus intelligents, leur permettant d’échapper aux antivirus.
Les entreprises perdent chaque année des millions. Les particuliers subissent des vols d’identité ou voient leurs fichiers chiffrés. Un utilisateur de Reddit a raconté comment un rançongiciel avait chiffré ses fichiers et exigé 500 $ pour obtenir la clé de déchiffrement. L’ampleur de ce problème ne cesse de croître, quel que soit le type d’appareil ou le système d’exploitation.
Comment le Malware Infecte vos Appareils
Le malware atteint vos appareils par des méthodes sournoise. Savoir comment il se propage vous aide à l’éviter. Voici les principaux vecteurs d’infection.
Phishing par E-mail : La Principale Porte d’Entrée pour les Infections
Les e-mails de phishing sont le moyen le plus courant pour que le malware atteigne les appareils. Ces faux e-mails semblent provenir de banques, de collègues ou de services comme Netflix.
Elles vous piègent pour que vous cliquiez sur des liens malveillants ou que vous téléchargiez des pièces jointes infectées. Un utilisateur de Quora a raconté comment l’ouverture d’un faux e-mail de facture a installé un cheval de Troie déguisé en logiciel légitime. Une action humaine, comme cliquer sur un lien ou ouvrir une pièce jointe, a joué un rôle dans 68 % des violations[1] selon l’analyse 2024 de Verizon. La CISA publie des conseils pratiques pour reconnaître et signaler le phishing[2]. Les pirates rédigent des messages convaincants, utilisant souvent un langage urgent comme « Votre compte a été suspendu » pour vous pousser à agir rapidement. Pour éviter le phishing :
- Vérifiez les adresses e-mail de l’expéditeur pour détecter les orthographes ou domaines bizarres.
- Survolez les liens pour voir l’URL réelle avant de cliquer.
- Utilisez les filtres d’e-mail pour attraper les messages suspects.
- Lancez des analyses antivirus sur les pièces jointes avant de les ouvrir.
Rester vigilant arrête les attaques de phishing.
Téléchargements Drive-by : Livraison Silencieuse
Les téléchargements drive-by se produisent lorsque vous visitez un site Web compromis. Le malware s’installe sans votre connaissance ni consentement. Ces sites peuvent sembler sûrs, comme une page d’actualités ou un blog. Les pirates cachent du code malveillant à l’intérieur.
Un utilisateur Reddit a signalé l’installation d’adware après avoir cliqué sur une fausse invite de mise à jour de navigateur sur un site de streaming. Parfois, aucun clic n’est nécessaire. Le site exploite les failles du navigateur pour installer le malware en silence. Pour vous protéger :
- Maintenez les navigateurs comme Chrome ou Firefox à jour.
- Utilisez les bloqueurs de publicités pour éviter les pop-ups malveillants.
- Évitez les sites Web avec des URL suspectes ou une mauvaise sécurité.
- Installez un antivirus comme Malwarebytes pour attraper les téléchargements.
Les habitudes de navigation sûre sont votre première ligne de défense.
Failles Logicielles : Portes Ouvertes pour les Attaquants
Les vulnérabilités logicielles non corrigées donnent au malware un point d’entrée facile. Les pirates exploitent les failles des systèmes d’exploitation, des applications ou des plugins pour s’introduire.
Le ransomware WannaCry s’est propagé grâce à l’exploit EternalBlue, qui visait une faille SMB de Windows que Microsoft avait déjà corrigée en mars 2017, selon l’alerte de la CISA[3]. Les exploits zero-day, qui ciblent des failles inconnues, se multiplient chaque année. Si vous n’installez pas les mises à jour, votre appareil devient une cible facile. Pour rester en sécurité :
- Activez les mises à jour automatiques pour Windows, macOS ou les applications.
- Vérifiez les correctifs sur les logiciels comme Adobe ou Java.
- Utilisez les analyseurs de vulnérabilité pour trouver les points faibles.
- Installez un pare-feu pour bloquer les tentatives d’exploitation.
Les mises à jour régulières ferment la porte aux pirates.
USBs et Appareils Infectés : Risques Physiques
Brancher des lecteurs USB ou des appareils externes infectés peut propager le malware instantanément. Ces appareils portent souvent des malware autorun qui s’installent lors de la connexion.
Un utilisateur a averti au sujet des clés USB laissées dans les lieux publics, comme les bibliothèques, qui ont infecté son PC avec un worm. Les imprimantes infectées ou les appareils IoT comme les caméras intelligentes peuvent aussi propager des menaces. Pour prévenir cela :
- Désactivez l’autorun sur votre ordinateur.
- Analysez les clés USB avec un antivirus avant d’ouvrir les fichiers.
- Évitez d’utiliser des appareils inconnus ou trouvés.
- Mettez à jour le firmware des appareils IoT régulièrement.
Vérifiez toujours les appareils physiques avant de les faire confiance.
Applications Piratées : Menaces Déguisées en Logiciels Gratuits
Télécharger des logiciels piratés est un piège malware courant. Les pirates regroupent du code malveillant dans des versions craquées de programmes populaires.
Un utilisateur a partagé comment un jeu piraté a installé un trojan qui a volé ses informations bancaires. Le spyware se cache souvent dans les logiciels gratuits, suivant votre activité ou capturant des données. Pour éviter les infections par les applications piratées :
- Téléchargez uniquement depuis des sources fiables comme Google Play ou l’App Store d’Apple.
- Vérifiez les avis sur les applications et les noms des développeurs.
- Utilisez un antivirus pour analyser les téléchargements.
- Évitez les logiciels gratuits « trop beaux pour être vrais ».
Restez fidèle aux sources légitimes à chaque fois.
Mots de Passe Faibles : Un Point d’Entrée Facile
Les mots de passe faibles ou réutilisés rendent simple pour les pirates de s’introduire et d’installer le malware. Si votre mot de passe est « 123456 » ou utilisé sur plusieurs sites, les attaquants peuvent prendre le contrôle de vos comptes et installer des enregistreurs de frappe.
Le spyware comme Olympic Vision enregistre vos frappes clavier pour voler les identifiants de connexion. Un utilisateur a perdu son compte e-mail à cause d’un enregistreur de frappe dû à un mot de passe faible. Pour renforcer les mots de passe :
- Utilisez des mots de passe de 12+ caractères avec des lettres, des chiffres et des symboles.
- Stockez-les dans un gestionnaire de mots de passe comme LastPass.
- Activez l’authentification multifactorielle (MFA) pour une sécurité supplémentaire.
- Changez les mots de passe régulièrement, surtout après une violation.
Des mots de passe robustes empêchent les pirates d’accéder à vos comptes.
Wi-Fi Non Sécurisé : Un Foyer pour les Attaques
Le Wi-Fi public, comme celui trouvé dans les cafés ou les aéroports, est un vecteur d’attaque courant. Les pirates utilisent les attaques man-in-the-middle pour intercepter les données et injecter du code malveillant. Les réseaux non sécurisés restent un vecteur de menace principal pour les infections.
Le téléphone d’un utilisateur a été compromis après avoir utilisé le Wi-Fi de l’aéroport sans VPN. Pour sécuriser les connexions Wi-Fi :
- Utilisez un VPN pour chiffrer les connexions sur les réseaux publics.
- Évitez les tâches sensibles comme la banque sur le Wi-Fi public.
- Désactivez le Wi-Fi quand il n’est pas utilisé.
- Recherchez « https » sur les sites Web que vous visitez.
Les VPNs ajoutent une couche de protection sur les réseaux non fiables.
Malvertising : Les Publicités qui Livrent des Menaces
La malveille utilise de fausses publicités pour propager des logiciels malveillants. Cliquer sur une publicité « gagnez un prix » peut installer un ransomware ou un spyware. Même les sites Web légitimes peuvent héberger de mauvaises publicités si leurs réseaux publicitaires sont compromis.
Le téléphone d’un utilisateur a été infecté par une adware après avoir cliqué sur une fausse publicité de tirage au sort. Pour éviter la malveille :
- Utilisez les bloqueurs de publicités comme uBlock Origin.
- Évitez de cliquer sur les publicités flashy ou urgentes.
- Analysez les appareils après avoir visité de nouveaux sites.
- Maintenez le logiciel antivirus à jour pour attraper les adwares.
Restez prudent face aux publicités en ligne, même sur les sites de confiance.
Ingénierie Sociale : Manipulation Plutôt que des Exploits Techniques
L’ingénierie sociale repose sur la tromperie plutôt que sur le piratage technique. Les attaquants se font passer pour des contacts de confiance tels que les banques, les agents du service client ou même les collègues. Ils vous convainquent de révéler des informations sensibles ou d’installer des logiciels nuisibles.
Par exemple, certains utilisateurs reçoivent des appels prétendant que leur ordinateur est compromis. Ils sont alors invités à télécharger des « outils de sécurité » qui sont en réalité des malwares. L’ingénierie sociale fonctionne souvent aux côtés des e-mails de phishing et des fausses pages de connexion pour propager des trojans ou des spywares.
Pour vous protéger :
- Confirmez les identités en appelant les numéros officiels depuis les sites Web vérifiés.
- Ne fournissez jamais les mots de passe, les codes ou les détails financiers aux appelants inattendus.
- Soyez sceptique face aux messages qui exigent une action immédiate.
- Analysez tout téléchargement inconnu avec un logiciel de sécurité fiable.
Si une demande vous semble inhabituelle ou sous pression, pausez et vérifiez. Rester vigilant est l’une des défenses les plus fortes contre les attaques par ingénierie sociale.
Logiciels Obsolètes : Un Aimant pour les Exploits
L’exécution de logiciels obsolètes laisse des lacunes de sécurité ouvertes pour les attaquants. Les anciennes versions de Windows ou les outils obsolètes comme Adobe Flash sont des cibles principales. Les pirates exploitent ces faiblesses pour installer du code malveillant, qui peut ensuite se propager sur les réseaux cachés discutés dans les comparaisons telles que dark web vs deep web.
La faille Log4j a permis aux pirates de propager le ransomware sur les systèmes non corrigés dans le monde entier. Un utilisateur a signalé que la mise à jour de Java a arrêté une attaque sur son serveur. Pour corriger cela :
- Activez les mises à jour automatiques pour tous les logiciels.
- Supprimez les applications inutilisées ou obsolètes.
- Vérifiez les mises à jour hebdomadairement.
- Utilisez des outils comme Ninite pour gérer les mises à jour.
Les mises à jour régulières éloignent les menaces et vous protègent des attaques coûteuses.
L’Impact sur les Individus et les Entreprises
Le malware dévaste à la fois les individus et les entreprises. Il cause des pertes financières, des vols de données et une détresse émotionnelle. Les conséquences varient en fonction de qui est ciblé et du type de menace impliquée.
Pour les Individus : Dévastation Personnelle et Financière
Le malware frappe dur les individus. Il menace la vie privée, les finances et la tranquillité d’esprit.
Les logiciels espions comme Pegasus suivent discrètement votre activité et volent vos mots de passe, vos e-mails ou vos coordonnées bancaires. Les rançongiciels, qui sont un autre type de logiciel malveillant chiffrent vos fichiers et exigent un paiement. Même après avoir payé, la récupération de vos données n’est pas garantie.
Les enregistreurs de frappe enregistrent votre saisie pour voler les numéros de carte de crédit ou les numéros de sécurité sociale. Les victimes se sentent souvent violées, anxieuses ou impuissantes. Les pertes financières vont de centaines à des milliers de dollars, surtout quand les comptes bancaires sont compromis. Les données volées se retrouvent souvent vendues sur le dark web, créant des risques continus. Pour vous protéger :
- Utilisez un antivirus comme Bitdefender pour attraper les menaces.
- Sauvegardez les fichiers sur Google Drive pour éviter les pertes de ransomware.
- Utilisez un VPN pour réduire l’exposition sur le Wi-Fi public.
- Surveillez les comptes bancaires pour les frais inhabituels.
- Activez l’authentification multifactorielle (MFA) pour sécuriser les identifiants de connexion.
Pour les Entreprises : Pertes Financières et Interruption Opérationnelle
Les entreprises font face à des défis encore plus grands. Les violations de données liées aux malwares coûtent des millions aux entreprises en récupération, amendes et perte de confiance.
La famille de rançongiciels LockBit, y compris LockBit 3.0, a été impliquée dans environ 1 700 attaques aux États-Unis entre 2020 et 2023, avec environ 91 millions de dollars de rançons payées, selon un avis conjoint de la CISA et du FBI[4]. Les banques, les détaillants et les entreprises technologiques sont des cibles privilégiées en raison de la sensibilité de leurs données. Des logiciels espions comme DarkHotel ciblent les réseaux d’entreprise pour voler des secrets commerciaux. Les botnets transforment les appareils d’entreprise en outils d’attaques DDoS, perturbant les sites web ou les services. Le botnet Mirai a montré comment des appareils connectés à Internet et mal sécurisés peuvent être transformés en outils pour de vastes attaques DDoS, comme le décrit une alerte de la CISA[5].
Les pertes varient énormément : selon Verizon, la perte médiane dans les violations liées aux rançongiciels et à l’extorsion était de 46 000 $, et 95 % des cas se situaient entre 3 $ et 1 141 467 $ (DBIR 2024[1]). Au-delà de l’argent, les entreprises s’exposent à une atteinte à leur réputation et à des amendes réglementaires ; en vertu du RGPD, une amende peut atteindre 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial[6]. Les logiciels destructeurs comme WhisperGate[7] peuvent effacer des données critiques, obligeant les entreprises à reconstruire leurs systèmes à partir de zéro.
- Déployez un antivirus d’entreprise comme CrowdStrike Falcon.
- Formez les employés au phishing et à l’ingénierie sociale.
- Utilisez la segmentation du réseau pour limiter la propagation.
- Sauvegardez les données quotidiennement pour récupérer des ransomwares.
- Sécurisez l’accès à distance avec un VPN pour protéger les connexions.
Pourquoi la protection concerne tout le monde
Les logiciels espions volent votre vie privée. Les rançongiciels chiffrent vos souvenirs. Les botnets perturbent des entreprises entières. Les chiffres de violations évoqués plus haut montrent que ce n’est pas seulement un problème technique. Cela touche aux finances personnelles et à l’économie dans son ensemble.
L’utilisation combinée d’un logiciel antivirus, de sauvegardes, de VPNs et d’habitudes intelligentes peut arrêter les menaces avant qu’elles ne frappent. Soyez proactif et vous resterez protégé.
Pourquoi les Pirates Utilisent le Malware
Les pirates utilisent le malware pour l’argent, le pouvoir ou la perturbation. Les motivations varient, mais les outils restent cohérents.
Le gain financier conduit la plupart des attaques. Les pirates volent des données pour les vendre sur le dark web ou exigent directement des rançons des victimes. Le cryptojacking détourne la puissance de traitement de votre appareil pour extraire des cryptomonnaies. Un utilisateur a signalé que le cryptojacking ralentissait son PC à un rythme d’escargot.
Certains attaquants espionnent pour des concurrents ou des États-nations. D’autres visent à perturber les gouvernements ou les infrastructures critiques, comme le malware wiper WhisperGate qui ciblait les systèmes ukrainiens. La polyvalence du malware en fait l’outil principal pour les cybercriminels à chaque niveau de compétence.
Tendances Émergentes dans les Menaces Cybernétiques
Le malware évolue rapidement. Voici les tendances les plus significatives qui façonnent le paysage des menaces en ce moment.
Menaces Pilotées par l’IA : Plus Intelligentes et Plus Furtives
Le malware piloté par l’IA utilise l’intelligence artificielle pour s’adapter et éviter la détection. Contrairement aux menaces traditionnelles, il change son code à la volée, contournant les outils antivirus. Le malware par IA crée des variantes uniques pour chaque attaque, ciblant les faiblesses en temps réel.
CrowdStrike a documenté le malware par IA imitant les applications légitimes pour voler les détails bancaires. Ce type de menace est difficile à détecter car il apprend des défenses. Pour vous protéger contre les menaces pilotées par l’IA :
- Utilisez un antivirus avancé avec détection IA, comme CrowdStrike Falcon.
- Mettez à jour les logiciels quotidiennement pour fermer les nouvelles vulnérabilités.
- Surveillez le comportement inhabituellement étrange de l’appareil, comme les ralentissements soudains.
- Formez-vous à identifier les e-mails de phishing, une méthode de livraison standard.
Malware-as-a-Service : la criminalité à louer
Le Malware-as-a-Service (MaaS) permet à n’importe qui d’acheter sur le dark web des kits d’attaque prêts à l’emploi. Ces kits fonctionnent comme des abonnements à des logiciels.
Cela réduit considérablement la barrière de compétence pour les attaquants. Pour contrer le MaaS :
- Utilisez les filtres d’e-mail pour bloquer le phishing, une méthode de livraison standard de MaaS.
- Déployez les pare-feu pour arrêter l’accès non autorisé.
- Éduquez les employés à identifier les offres de logiciels fausses.
- Utilisez un VPN pour sécuriser les connexions sur les réseaux non fiables.
Attaques Multiplateforme : Ciblage de Tous les Appareils
Le malware multiplateforme cible plusieurs systèmes : Windows, macOS, Linux et mobile. Il exploite des applications comme Zoom ou WhatsApp pour se déplacer entre les appareils. Un trojan déguisé en jeu pourrait voler des données de votre ordinateur portable et votre téléphone.
Ce type de menace croît à mesure que les gens utilisent plusieurs appareils quotidiennement. Pour prévenir les attaques multiplateformes :
- Mettez à jour tous les appareils régulièrement pour corriger les vulnérabilités.
- Évitez de partager les applications entre les plateformes sans les analyser.
- Utilisez le logiciel antivirus sur les téléphones et les ordinateurs.
- Limitez les autorisations d’application pour bloquer l’accès non autorisé.
Menaces natives du cloud : cibler l’infrastructure hébergée
Les logiciels malveillants natifs du cloud attaquent les services cloud comme AWS, Azure ou Google Cloud. Les pirates exploitent des API cloud mal sécurisées ou des serveurs mal configurés pour injecter du code malveillant.
Cette menace est particulièrement dangereuse pour les entreprises qui dépendent du stockage cloud. Pour protéger les systèmes cloud :
- Utilisez des mots de passe cloud forts et MFA.
- Surveillez les journaux cloud pour les activités suspectes.
- Chiffrez les données cloud pour bloquer l’accès non autorisé.
- Engagez des experts en sécurité cloud pour les audits réguliers.
Exploits Zero-Day : Attaquer Avant que les Correctifs n’Existent
Les exploits zero-day ciblent les failles logicielles inconnues avant que les correctifs ne soient disponibles. La vulnérabilité Log4j a permis aux pirates de propager le ransomware mondialement avant que la plupart des systèmes puissent se mettre à jour.
Ces attaques sont difficiles à arrêter car aucun correctif n’existe encore. Pour réduire les risques zero-day :
- Utilisez les systèmes de détection d’intrusion comme CrowdStrike.
- Mettez à jour les logiciels dès que les correctifs sont publiés.
- Exécutez les applications en bac à sable pour isoler les menaces.
- Surveillez les blogs de sécurité et les alertes CISA pour les avertissements zero-day.
Les mises à jour rapides sauvent les systèmes. Ces tendances montrent que les menaces deviennent plus intelligentes et plus difficiles à arrêter.
Comment Identifier une Infection sur Votre Appareil
Identifier une infection tôt économise du temps, de l’argent et du stress. Surveillez ces signes d’avertissement :
- Ralentissement des performances ou plantages fréquents.
- Publicités pop-up inattendues.
- E-mails étranges envoyés de votre compte sans votre connaissance.
- Programmes inconnus exécutés dans votre gestionnaire des tâches.
- Activité réseau inhabituellement élevée ou consommation de batterie.
Un utilisateur a remarqué que son ordinateur portable ralentissait et a découvert qu’il s’agissait de cryptojacking. Lancez une analyse antivirus complète si vous constatez l’un de ces signes. Une détection précoce limite les dégâts.
Astuce : Le phishing est un mode de diffusion majeur des logiciels malveillants. Avant de cliquer sur un lien dans un e-mail, survolez-le pour vérifier l’URL réelle et examinez le domaine de l’expéditeur à la recherche de fautes d’orthographe subtiles. Ce seul réflexe bloque le mode de diffusion le plus courant des logiciels malveillants.
Meilleures Pratiques pour Prévenir les Infections
Restez proactif pour éloigner les menaces. Des habitudes et des outils simples protègent vos appareils. Voici les étapes clés :
- Installez un Antivirus : Utilisez un antivirus de confiance comme Norton ou Malwarebytes. Les mises à jour régulières attrapent les nouvelles menaces. Analysez les appareils hebdomadairement au minimum.
- Mettez à Jour le Logiciel : Corrigez les applications et les systèmes régulièrement pour fermer les vulnérabilités. Activez les mises à jour automatiques pour Windows et macOS. Les logiciels obsolètes invitent les attaques.
- Évitez les E-mails Suspects : Ne cliquez pas sur les liens ou les pièces jointes d’expéditeurs inconnus. Vérifiez les URLs avant de cliquer. Les e-mails de phishing propagent les infections rapidement.
- Utilisez des Mots de Passe Forts : Créez des mots de passe de 12+ caractères avec des chiffres et des symboles. Utilisez un gestionnaire de mots de passe comme LastPass. Les mots de passe forts bloquent l’accès non autorisé.- Évitez les Téléchargements Risqués : Téléchargez uniquement depuis les sources fiables comme Google Play ou l’App Store. Évitez les applications piratées. Elles contiennent souvent des menaces cachées.
- Sauvegardez les Fichiers : Enregistrez les données sur Google Drive ou des lecteurs externes. Les sauvegardes protègent contre le ransomware. Un utilisateur Reddit a récupéré tous ses fichiers de cette manière.- Activez le Pare-feu : Utilisez le Pare-feu Defender Windows pour bloquer les connexions non autorisées. Les pare-feu arrêtent les menaces de se propager. Vérifiez les paramètres régulièrement.
- Sécurisez les Appareils IoT : Changez les mots de passe par défaut sur les caméras intelligentes ou les routeurs. Mettez à jour le firmware souvent. Les appareils IoT sont des cibles fréquentes.
- Utilisez un VPN sur le Wi-Fi Public : Un VPN chiffre votre connexion sur les réseaux non fiables. Cela réduit l’exposition aux attaques man-in-the-middle. Choisissez un fournisseur VPN payant réputé.
- Apprenez à Identifier l’Ingénierie Sociale : Suivez une formation pour reconnaître les faux e-mails ou les appels. La sensibilisation arrête les attaques basées sur la manipulation. Pratiquez l’identification des tentatives de phishing régulièrement.
Un VPN Protège-t-il Contre le Malware ?
Un VPN chiffre votre connexion Internet et masque votre adresse IP. Cela rend plus difficile pour les attaquants d’intercepter les données sur le Wi-Fi public ou d’injecter du code malveillant par le biais d’attaques man-in-the-middle.
Cependant, un VPN ne prévient pas directement le malware dans la plupart des scénarios. Les VPNs ne scannent pas les fichiers que vous téléchargez. Ils ne bloquent pas les sites de phishing et ne suppriment pas les infections existantes. Ils ne peuvent pas vous empêcher d’ouvrir une pièce jointe d’e-mail malveillante ou d’installer un trojan déguisé en logiciel.
Ce qu’un VPN fait bien, c’est réduire votre exposition sur les réseaux non sécurisés. Si vous utilisez le Wi-Fi public dans un café ou un aéroport, un VPN empêche les attaquants de lire votre trafic ou de vous rediriger vers des sites malveillants. Certains fournisseurs VPN comme NordVPN incluent des fonctionnalités supplémentaires telles que la Protection contre les Menaces, qui bloque les domaines malveillants connus et les publicités. Ces fonctionnalités ajoutent de la valeur mais ne remplacent toujours pas le logiciel antivirus dédié.
Pensez à un VPN comme une couche dans une défense multicouche. Associez-le à un logiciel antivirus, des mots de passe forts, des mises à jour régulières et des habitudes de navigation sûre. Aucun outil unique n’arrête chaque menace. La sécurité en couches est la seule approche fiable. Remarque : VPN.com peut percevoir des commissions d’affiliation de la part des fournisseurs VPN mentionnés sur ce site. Nos recommandations sont basées sur une évaluation indépendante.
Comment Récupérer après une Infection
Si le malware vous frappe, agissez rapidement. Voici un plan de récupération étape par étape.
Déconnectez Votre Appareil Immédiatement
Isolez l’appareil infecté pour arrêter la menace de se propager. Éteignez le Wi-Fi, débranchez les câbles Ethernet ou désactivez les adaptateurs réseau. Cela empêche les worms ou les botnets d’infecter d’autres appareils sur votre réseau. WannaCry s’est propagé rapidement sur les réseaux, rendant la déconnexion urgente. Pour vous déconnecter en toute sécurité :
- Éteignez le Wi-Fi via les paramètres de votre appareil.
- Débranchez les lecteurs externes pour éviter l’infection.
- Évitez d’utiliser l’appareil jusqu’à ce qu’il soit analysé.
Identifier le type de menace
Lancez une analyse complète du système en mode sans échec à l’aide d’un antivirus de confiance, comme Malwarebytes ou Bitdefender. Le mode sans échec limite l’activité malveillante, ce qui facilite la détection. Déterminez s’il s’agit d’un rançongiciel, d’un logiciel espion ou d’un cheval de Troie tel que Emotet[8].
Connaître la menace précise aide à choisir la bonne stratégie de suppression. Comme de nouvelles variantes apparaissent constamment, l’identification précise est essentielle. Pour identifier la menace :
- Démarrez en Mode sans échec (appuyez sur F8 au démarrage de Windows).
- Utilisez Malwarebytes, Bitdefender ou Kaspersky pour les analyses.
- Vérifiez les journaux antivirus pour le nom et le comportement de la menace.
Supprimez la Menace
Une fois identifiée, mettez en quarantaine ou supprimez les fichiers malveillants à l’aide des outils antivirus. Les logiciels comme Kaspersky Virus Removal Tool ou Emsisoft Emergency Kit gèrent les cas difficiles, y compris les menaces sans fichier qui se cachent dans la mémoire. Pour les infections graves, utilisez une clé USB antivirus amorçable pour nettoyer le système avant son chargement. Pour supprimer les menaces :
- Suivez les invites antivirus pour mettre en quarantaine ou supprimer les fichiers.
- Utilisez un outil secondaire comme Emsisoft pour la vérification.
- Évitez la suppression manuelle à moins que vous ne soyez un expert.
Changez Tous les Mots de Passe
Mettez à jour les mots de passe pour tous les comptes, en particulier l’accès bancaire et l’e-mail. Utilisez des mots de passe forts et uniques et activez l’authentification multifactorielle (MFA). Les enregistreurs de frappe volent souvent les identifiants de connexion pendant les infections.
Changez les mots de passe à partir d’un appareil propre et non infecté pour éviter la réinfection. Les voleurs d’informations comme LummaC2 restent très répandus. Pour sécuriser les mots de passe :
- Utilisez un gestionnaire de mots de passe comme LastPass pour générer des mots de passe forts.
- Activez MFA avec des applications comme Google Authenticator.
- Changez les mots de passe seulement après avoir confirmé que la menace est supprimée.
Restaurer les fichiers à partir des sauvegardes
Si un ransomware ou un logiciel destructeur supprime ou chiffre vos fichiers, restaurez-les à partir d’une sauvegarde saine. Utilisez des disques externes ou des services cloud comme Google Drive ou OneDrive. Assurez-vous que les sauvegardes sont exemptes de menaces avant de les restaurer.
Les rançongiciels figuraient dans 23 % des violations de données[1] selon l’analyse 2024 de Verizon, ce qui rend les sauvegardes indispensables. Pour restaurer vos fichiers :
- Vérifiez que les sauvegardes ne sont pas infectées avec une analyse antivirus.
- Restaurez les fichiers vers un appareil propre.
- Évitez de payer les rançons de ransomware. La récupération n’est pas garantie.
Mettez à Jour Tous les Logiciels
Corrigez tous les logiciels pour fermer les vulnérabilités que les attaquants ont exploitées. Mettez à jour votre système d’exploitation, les applications et les plugins immédiatement. WannaCry a utilisé une faille Windows non corrigée, et les exploits zero-day ciblent les systèmes non corrigés. Pour mettre à jour les logiciels :
- Activez les mises à jour automatiques pour Windows, macOS ou les applications.
- Vérifiez les mises à jour sur les navigateurs et les plugins comme Adobe.
- Utilisez des outils comme Ninite pour les mises à jour par lot.
Lancez une Deuxième Analyse
Après la suppression, exécutez une autre analyse complète avec un antivirus différent pour vous assurer qu’il ne reste rien. Les menaces sans fichier comme Astaroth peuvent se cacher dans la mémoire. Un utilisateur a utilisé Bitdefender après Malwarebytes pour confirmer que son système était propre. Pour analyser à nouveau :
- Utilisez un outil secondaire comme Kaspersky ou Norton.
- Lancez les analyses en Mode sans échec pour plus de précision.
- Vérifiez les journaux système pour les activités inhabituelles.
Surveillez les Comptes pour Toute Activité Suspecte
Surveillez les comptes bancaires, les e-mails et les réseaux sociaux pour les identifiants de connexion non autorisés ou les frais. Le spyware peut rester et envoyer des données aux pirates même après la suppression. Signalez la fraude aux banques ou à la FTC sur www.identitytheft.gov[9]. Pour surveiller les comptes :
- Vérifiez les journaux des comptes pour les identifiants de connexion inconnus.
- Configurez les alertes bancaires pour les transactions.
- Utilisez la surveillance du crédit si les données ont été volées.
Suivre une formation en cybersécurité
Tirez les leçons de l’infection pour éviter les attaques futures. Des cours en ligne ou des ateliers vous apprennent à repérer les e-mails d’hameçonnage et d’autres techniques. Comme l’action humaine intervient dans 68 % des violations, cette formation a un impact considérable. Pour vous former :
- Suivez des cours gratuits proposés par la CISA ou Coursera.
- Entraînez-vous à repérer les faux e-mails lors de simulations.
- Partagez ces conseils avec votre famille ou vos collègues.
Engagez des Experts pour les Infections Complexes
Pour les menaces complexes comme les rootkits ou le malware wiper, engagez des professionnels en cybersécurité. Les rootkits comme Zacinlo se cachent profondément dans les systèmes et résistent aux outils antivirus standard. Un utilisateur a engagé un professionnel pour supprimer un rootkit après que son antivirus a échoué. Pour engager des experts :
- Contactez les sociétés comme CrowdStrike ou les services informatiques locaux.
- Vérifiez les identifiants avant d’engager.
- Demandez un rapport de nettoyage détaillé.
Pourquoi la Récupération Rapide Importe
La récupération rapide limite les pertes financières, les vols de données et les dégâts système. 5,6 milliards d’attaques malveillantes frappent mondialement chaque année. L’utilisation d’un VPN sur le Wi-Fi public pendant la récupération ajoute une couche de protection. L’action rapide et approfondie restaure votre appareil et votre tranquillité d’esprit.
Quelle est la suite pour la défense contre les logiciels malveillants ?
Le paysage des menaces continue d’évoluer. Les attaquants adoptent de nouvelles techniques plus vite que beaucoup d’organisations ne peuvent réagir.
L’IA remodèle à la fois l’offense et la défense. Les attaquants utilisent l’IA pour générer du malware polymorphe qui change son code à chaque exécution. Les défenseurs répondent avec des systèmes de détection alimentés par l’IA qui analysent les modèles de comportement au lieu de s’appuyer sur les signatures connues. Des entreprises comme CrowdStrike, SentinelOne et Palo Alto Networks construisent des systèmes de détection plus rapides et de réponse automatisée.
Les paiements de rançon restent controversés. Payer une rançon finance des opérations criminelles et ne garantit pas la récupération des fichiers. Le FBI déclare qu’il n’encourage pas le paiement d’une rançon[10], car ce paiement peut encourager les attaquants et ne garantit pas la récupération. Pourtant, de nombreuses entreprises paient parce que les coûts d’interruption dépassent le montant de la rançon. Cette tension alimente un débat permanent dans les cercles de la politique de cybersécurité.
Les VPNs gratuits posent leurs propres risques. Certains services VPN gratuits enregistrent les données utilisateur, injectent des publicités ou regroupent des logiciels indésirables. Restez fidèle aux fournisseurs payants réputés avec des politiques de confidentialité transparentes et des audits indépendants.
Les menaces sans fichier défient les outils antivirus traditionnels. Ces attaques fonctionnent entièrement en mémoire, ne laissant aucun fichier pour les analyseurs à détecter. Les outils de détection et de réponse des points finaux (EDR) deviennent essentiels pour attraper ces techniques sophistiquées.
L’éducation des utilisateurs reste la défense ayant le plus fort impact. Les outils techniques comptent, mais l’erreur humaine joue encore un rôle dans la plupart des violations de données. Les simulations régulières d’hameçonnage, la formation à la sensibilisation à la sécurité et des politiques organisationnelles claires réduisent le risque bien plus efficacement que n’importe quel produit isolé.
L’avenir dépend des défenses multicouches : détection alimentée par l’IA, correction cohérente, authentification forte, connexions chiffrées et utilisateurs informés travaillant ensemble.
Verdict final
Les logiciels malveillants restent l’une des menaces numériques les plus persistantes, avec de nouvelles variantes qui apparaissent constamment. Des rançongiciels aux logiciels espions, la diversité des types d’attaques est large, et chacun d’eux entraîne des conséquences graves.
Protéger vos données exige une approche à plusieurs niveaux : un antivirus, des sauvegardes régulières, des mots de passe robustes, des mises à jour logicielles et un VPN sur les réseaux Wi-Fi publics. Aucun outil unique ne couvre tous les aspects. La violation de données d’Equifax a touché environ 147 millions de personnes[11], et la FTC a affirmé que l’entreprise n’avait pas corrigé une vulnérabilité critique dont elle avait pourtant été alertée. Restez vigilant, suivez les étapes de ce guide et adoptez des habitudes qui gardent votre vie numérique en sécurité.
Références
- Verizon. s.d. 2024 Dbir Data Breach Investigations Report. Récupéré le 16 octobre 2026 depuis https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf.Archivé : Instantané Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Recognize and Report Phishing. Récupéré le 16 octobre 2026 depuis https://www.cisa.gov/secure-our-world/recognize-and-report-phishing.Archivé : Instantané Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Indicators Associated With WannaCry Ransomware. Récupéré le 16 octobre 2026 depuis https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Archivé : Instantané Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Understanding Ransomware Threat Actors: LockBit. Récupéré le 16 octobre 2026 depuis https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a.Archivé : Instantané Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Heightened DDoS Threat Posed by Mirai and Other Botnets. Récupéré le 16 octobre 2026 depuis https://www.cisa.gov/news-events/alerts/2016/10/14/heightened-ddos-threat-posed-mirai-and-other-botnets.Archivé : Instantané Wayback Machine
- European Commission. s.d. Enforcement and sanctions. Récupéré le 16 octobre 2026 depuis https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Archivé : Instantané Wayback Machine
- M. D. S. U. (DSU), M. T. Intelligence, and M. D. E. C. I. Response. 2022. Destructive malware targeting Ukrainian organizations. Microsoft Security Blog (16 janvier 2022). Récupéré le 16 octobre 2026 depuis https://www.microsoft.com/en-us/security/blog/2022/01/15/destructive-malware-targeting-ukrainian-organizations/.Archivé : Instantané Wayback Machine
- Cybersecurity and Infrastructure Security Agency CISA. s.d. Emotet Malware. Récupéré le 16 octobre 2026 depuis https://www.cisa.gov/news-events/alerts/2018/07/20/emotet-malware.Archivé : Instantané Wayback Machine
- Identitytheft. s.d. www.identitytheft.gov. http://www.identitytheft.gov.
- IC3. 2024. 2023 IC3Report. Récupéré le 16 octobre 2026 depuis https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Archivé : Instantané Wayback Machine
- Federal Trade Commission. 2019. Equifax to Pay $575 Million as Part of Settlement with FTC, CFPB, and States Related to 2017 Data Breach. Récupéré le 16 octobre 2026 depuis https://www.ftc.gov/news-events/news/press-releases/2019/07/equifax-pay-575-million-part-settlement-ftc-cfpb-states-related-2017-data-breach.Archivé : Instantané Wayback Machine
Ressources pour cette page
Graphiques et images de référence issus de nos recherches, libres de consultation et de partage.
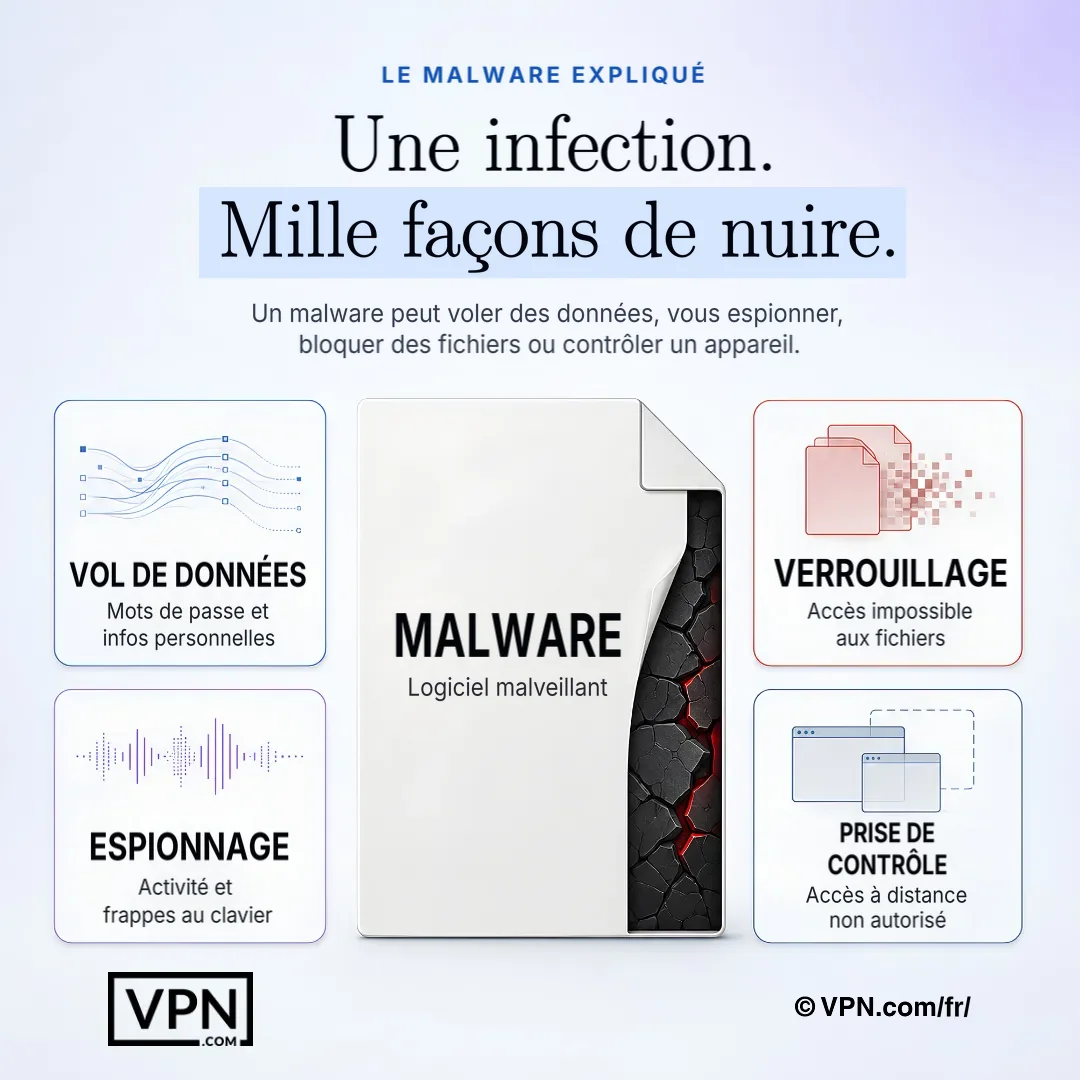
Une seule infection par un logiciel malveillant peut voler des informations, surveiller l'activité, verrouiller des fichiers ou donner à un attaquant le contrôle d'un appareil.
Questions Fréquemment Posées
Qu’est-ce qu’un malware exactement et comment arrive-t-il sur votre appareil ?
Un malware est un logiciel malveillant conçu pour voler des données, endommager des systèmes ou perturber votre quotidien. Il s’introduit généralement par le biais d’e-mails d’hameçonnage et d’autres astuces qui reposent sur une action humaine, un facteur présent dans 68 % des violations de données. Parmi les autres points d’entrée courants figurent les téléchargements furtifs depuis des sites web compromis, les clés USB infectées, les applications piratées et les logiciels non mis à jour.
Quelle est la différence concrète entre un virus, un ver et un cheval de Troie ?
Un virus se réplique lui-même et se propage d’un appareil à l’autre, provoquant la corruption de fichiers et des dommages au système, tandis qu’un ver se réplique à travers les réseaux sans aucune action de l’utilisateur, comme l’a fait WannaCry en exploitant la faille EternalBlue de Windows. Un cheval de Troie se fait passer pour un logiciel légitime afin d’installer une porte dérobée permettant le vol de données, à l’image de ce jeu piraté qui a dérobé les identifiants bancaires d’un utilisateur.
Pourquoi les rançongiciels sont-ils considérés comme le type de logiciel malveillant le plus coûteux ?
Les rançongiciels sont présents dans 23 % des violations de données recensées dans l’analyse 2024 de Verizon, et la perte médiane dans les violations liées aux rançongiciels et à l’extorsion s’élève à 46 000 $. La CISA et le FBI signalent environ 1 700 attaques de LockBit aux États-Unis depuis 2020, avec environ 91 millions de dollars versés en rançons. Les kits Malware-as-a-Service réduisent considérablement le niveau de compétence requis pour les attaquants.
Qu’est-ce que le Malware-as-a-Service et pourquoi rend-il les attaques plus fréquentes ?
Le Malware-as-a-Service permet à n’importe qui de louer sur le dark web des kits d’attaque prêts à l’emploi, fonctionnant comme des abonnements logiciels, ce qui supprime la barrière des compétences techniques pour les attaquants. Les contre-mesures incluent les filtres de messagerie, les pare-feu et la formation des employés, car le phishing reste le mode de diffusion standard du MaaS.
Comment l’IA change-t-elle le paysage des menaces malveillantes ?
Le malware piloté par l’IA adapte son propre code en temps réel pour éviter la détection des antivirus, créant des variantes uniques pour chaque attaque plutôt que de réutiliser des signatures statiques. CrowdStrike a documenté le malware piloté par l’IA imitant les applications légitimes pour voler les détails bancaires. Les défenseurs contrent avec des systèmes de détection alimentés par l’IA, comme CrowdStrike Falcon, qui analysent les modèles de comportement au lieu de s’appuyer sur les signatures de malware connues.
Un VPN vous protège-t-il réellement contre le malware ?
Pas directement. Un VPN chiffre votre connexion et masque votre adresse IP, ce qui arrête les attaquants d’intercepter les données ou d’injecter du code via les attaques man-in-the-middle sur le Wi-Fi public, mais il ne scanne pas les téléchargements, ne bloque pas les sites de phishing et ne supprime pas les infections. Certains fournisseurs, comme NordVPN, ajoutent la Protection contre les Menaces pour bloquer les domaines malveillants connus, mais un VPN n’est que une couche dans une défense multicouche aux côtés du logiciel antivirus.
Quelles sont les habitudes les plus efficaces pour prévenir une infection malveillante ?
Mettez en couches plusieurs défenses plutôt que de vous appuyer sur un seul outil : exécutez un logiciel antivirus comme Norton ou Malwarebytes avec des analyses hebdomadaires, activez les mises à jour automatiques pour votre système d’exploitation et vos applications, utilisez des mots de passe de 12+ caractères dans un gestionnaire comme LastPass, et sauvegardez les fichiers sur Google Drive ou un lecteur externe. Ajoutez un VPN pour le Wi-Fi public, car les réseaux non sécurisés restent un vecteur d’infection majeur.
Comment les entreprises se protègent-elles concrètement contre les violations de données liées aux logiciels malveillants ?
Les entreprises combinent un antivirus d’entreprise comme CrowdStrike Falcon avec une segmentation du réseau pour limiter la propagation des logiciels malveillants, ainsi que des sauvegardes quotidiennes pour récupérer leurs données après une attaque par rançongiciel, sans payer. La formation des employés au hameçonnage et à l’ingénierie sociale comble la faille humaine, car LockBit seul a perçu environ 91 millions de dollars de rançons aux États-Unis. Les amendes du RGPD peuvent atteindre 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial, ce qui renforce la pression réglementaire pour investir dans ces différentes couches de protection.
Quels sont les signes d’avertissement qu’un appareil est déjà infecté ?
Surveillez le ralentissement des performances ou les plantages fréquents, les publicités pop-up inattendues, les e-mails étranges envoyés de votre propre compte, les programmes inconnus dans le gestionnaire des tâches et l’activité réseau inhabituellement élevée ou la consommation de batterie. Un utilisateur a retrouvé un ordinateur portable qui ralentissait jusqu’à du malware cryptojacking exploitant le CPU en arrière-plan. Exécutez une analyse antivirus complète immédiatement si l’un de ces signes apparaît, car la détection précoce limite les dégâts.
Quels outils sont recommandés pour identifier et supprimer une infection active ?
Démarrez en Mode sans échec et exécutez une analyse complète avec Malwarebytes, Bitdefender ou Kaspersky pour identifier si la menace est un ransomware, un spyware ou un trojan comme Emotet. Pour les cas difficiles, y compris les menaces sans fichier se cachant dans la mémoire, des outils comme Emsisoft Emergency Kit ou une clé USB antivirus amorçable nettoient le système avant son chargement. Exécutez une deuxième analyse avec un outil différent par la suite pour confirmer qu’il ne reste rien.
Quelle est la première étape correcte si vous soupçonnez un malware sur votre appareil ?
Déconnectez immédiatement l’appareil en éteignant le Wi-Fi, en débranchant l’Ethernet ou en désactivant l’adaptateur réseau pour arrêter les worms ou les botnets de se propager, car WannaCry s’est propagé rapidement sur les réseaux connectés. Évitez d’utiliser l’appareil jusqu’à ce qu’il soit analysé. Ce n’est qu’après la confirmation de la suppression de l’infection que vous devez changer les mots de passe, et ce à partir d’un appareil séparé et propre pour éviter la réinfection.
Est-il parfois judicieux de payer une rançon ?
Non. Le FBI n’encourage pas le paiement d’une rançon, et la récupération de vos fichiers n’est pas garantie même après paiement. Les rançongiciels sont intervenus dans 23 % des violations de données selon l’analyse 2024 de Verizon, ce qui explique pourquoi des sauvegardes vérifiées et exemptes de logiciels malveillants, sur Google Drive ou un disque externe, comptent davantage que la décision de payer. Beaucoup d’entreprises paient malgré tout parce que les coûts d’interruption dépassent le montant de la rançon, ce qui alimente des activités criminelles durables.
Qui doit vraiment s’inquiéter des rootkits et des malwares wiper ?
N’importe qui peut être ciblé, mais ce sont les infections les plus difficiles à gérer seul. Les rootkits comme Zacinlo se cachent profondément dans le système pour échapper aux outils antivirus standard, nécessitant souvent l’aide d’un professionnel de la cybersécurité après les tentatives de suppression en interne échouent. Le malware wiper comme WhisperGate, qui ciblait les systèmes ukrainiens, efface complètement les données au lieu de les chiffrer, forçant une reconstruction du système entier à partir de sauvegardes propres.