VPN Terbaik untuk Fedora Linux: Dukungan Asli & Kecepatan
Temukan VPN terbaik untuk Fedora dengan dukungan Linux asli, enkripsi penuh, dan kompatibilitas dengan SELinux. Lindungi lalu lintas Anda pada siklus rilis cepat Fedora.
 Michael Gargiulo
 ExpressVPN3,000+ server
85 dari 100, dibangun dari dua bagian berbobot
Diteliti 3 Okt 2026Klaim yang diperiksa: 27Pisahkan grup sumber: 27Skor diperbarui 4 Okt 2026
Kami mengumpulkan bukti pihak ketiga dan menilainya secara editorial. VPN.com tidak menjalankan laboratorium pengujian.
 NordVPN8,900+ server
NordVPN's privacy and security record is strong on process and mixed on proof
94 dari 100, dibangun dari dua bagian berbobot
Diteliti 3 Okt 2026Klaim yang diperiksa: 31Pisahkan grup sumber: 23Skor diperbarui 4 Okt 2026
Kami mengumpulkan bukti pihak ketiga dan menilainya secara editorial. VPN.com tidak menjalankan laboratorium pengujian.
 Surfshark3,200+ server
85 dari 100, dibangun dari dua bagian berbobot
Diteliti 3 Okt 2026Klaim yang diperiksa: 32Pisahkan grup sumber: 19Skor diperbarui 4 Okt 2026
Kami mengumpulkan bukti pihak ketiga dan menilainya secara editorial. VPN.com tidak menjalankan laboratorium pengujian.
Mengapa Pengguna Fedora Memerlukan Solusi VPN Khusus
Garis Bawah: Fedora dilengkapi tanpa enkripsi lalu lintas bawaan. VPN dengan dukungan Linux asli menyembunyikan IP Anda, mengenkripsi setiap paket, dan mengakses konten terbatas geografis di distro spesifik ini.
Fedora menarik pengembang, admin sistem, dan pengguna yang sadar privasi yang menghargai paket modern dan siklus rilis yang cepat. Kekuatan itu datang dengan kompromi: tumpukan jaringan default Fedora mengirim lalu lintas tanpa enkripsi. VPN menutup celah itu.
Namun tidak semua VPN menangani Fedora dengan baik. Siklus rilis enam bulan Fedora, penegakan SELinux, dan pengelola paket DNF menciptakan permintaan kompatibilitas unik. Saran “Linux VPN” umum sering kali tidak cukup di sini. Panduan ini mencakup langkah-langkah instalasi khusus Fedora, perbandingan protokol dan fitur, serta perbandingan penyedia demi penyedia sehingga Anda dapat memilih alat yang tepat untuk alur kerja Anda.
Bagaimana Kompatibilitas VPN Bekerja pada Fedora
Tidak semua penyedia VPN memperlakukan Fedora dengan setara. Beberapa mengirimkan paket .rpm asli. Yang lain memerlukan konfigurasi OpenVPN atau WireGuard manual. Perbedaannya penting untuk kegunaan sehari-hari.
Klien asli biasanya diperbarui otomatis melalui repositori DNF. Mereka terintegrasi dengan GNOME Network Manager dan menghormati kebijakan SELinux. Pengaturan manual menawarkan lebih banyak fleksibilitas protokol tetapi menuntut pemeliharaan berkelanjutan setelah setiap rilis Fedora.
Pertimbangan Teknis Spesifik Fedora
Rantai alat Fedora menciptakan empat titik pemeriksaan kompatibilitas yang memisahkan dukungan VPN yang baik dari yang buruk:
- Manajemen Paket DNF: Penyedia yang menawarkan paket
.rpmatau mempertahankan repo khusus Fedora memungkinkan Anda menginstal dan memperbarui dengan perintahsudo dnf installtunggal. Penyedia tanpa dukungan ini memaksa Anda mengunduh binari mandiri yang melewatkan patch keamanan otomatis. - Penegakan SELinux: Fedora memberlakukan SELinux dalam mode “enforcing” secara default. Beberapa klien VPN gagal diam-diam karena SELinux memblokir antarmuka terowongan mereka. NordVPN dan Surfshark telah menyelesaikan ini dalam aplikasi asli mereka. Pengaturan OpenVPN ExpressVPN mungkin memerlukan modul kebijakan SELinux khusus (detail di bagian pengaturan di bawah).
- Kompatibilitas Kernel: Fedora mengirimkan rilis kernel 6.x berbulan-bulan sebelum distro lain. Modul kernel VPN, terutama implementasi WireGuard, harus dikompilasi terhadap header yang lebih baru ini. Penyedia yang tertinggal menyebabkan kegagalan koneksi setelah upgrade Fedora.
- Integrasi GNOME Network Manager: Fedora default ke GNOME. VPN yang terdaftar sebagai plugin Network Manager menampilkan status koneksi di baki sistem dan memungkinkan peralihan server sekali klik. Tanpa integrasi ini, Anda mengelola koneksi sepenuhnya melalui terminal.
Mengapa Pembaruan Reguler dan Kompatibilitas Penting
Siklus rilis cepat Fedora membuat frekuensi pembaruan menjadi penghalang:
- Security Patches: Setiap rilis Fedora memperbarui pustaka jaringan inti. Penyedia VPN yang menambal dalam 30 hari setelah rilis Fedora mempertahankan stabilitas koneksi. Penyedia yang tertinggal memperkenalkan jendela kerentanan.
- Protocol Upgrades: Protokol berbasis WireGuard seperti NordLynx bergantung pada dukungan kernel, jadi penyedia yang tertinggal dari kernel Fedora baru dapat meninggalkan Anda pada protokol fallback yang lebih lambat.
- Bug Fixes: Perubahan NetworkManager antar rilis Fedora dapat merusak fitur seperti split tunneling dalam klien VPN, jadi periksa seberapa cepat penyedia mengirimkan perbaikan.
Pilih penyedia dengan rekam jejak terdokumentasi dari pembaruan khusus Fedora yang cepat.
4 VPN Terbaik yang Sepenuhnya Mendukung Fedora
Setiap penyedia di bawah ini menerbitkan dukungan Linux resmi atau jalur pengaturan yang kompatibel dengan Fedora. Detail berasal dari dokumentasi penyedia mereka sendiri, dan hasil Anda akan bervariasi bergantung pada perangkat keras, jaringan, dan pilihan server Anda.
1. NordVPN: Aplikasi Fedora Asli Terbaik
NordVPN menawarkan pengemasan Fedora asli paling lengkap dari keempat penyedia, dengan repositori resmi. Spesifikasi utama:
- Jaringan Server: 6.400+ server di 111 negara
- Aplikasi Fedora: Paket
.rpmasli dengan antarmuka CLI dan integrasi GNOME Network Manager - Enkripsi: AES-256 dengan NordLynx (berbasis WireGuard) dan opsi OpenVPN
- Koneksi Simultan: 10 perangkat
- Audit: NordVPN mengatakan kebijakan no-logs-nya telah diaudit secara independen (Deloitte, PwC)
Instalasi Fedora melalui DNF
NordVPN mempertahankan repositori Fedora resmi. Berikut adalah proses pastinya:
# Tambahkan repositori NordVPN
sudo rpm --import https://repo.nordvpn.com/gpg/nordvpn_public.asc
sudo dnf config-manager --add-repo https://repo.nordvpn.com/yum/nordvpn/centos/x86_64/

# Instal aplikasi
sudo dnf install nordvpn

# Masuk dan hubungkan
nordvpn login
nordvpn connect
Aplikasi NordVPN terdaftar dengan GNOME Network Manager secara otomatis. Status koneksi muncul di baki sistem. Tidak diperlukan penyesuaian kebijakan SELinux karena aplikasi dilengkapi dengan konteks keamanan yang benar.
Fitur Keamanan di Fedora
Kill switch NordVPN dapat diaktifkan dengan nordvpn set killswitch on. Fitur CyberSec memblokir iklan dan domain malware di tingkat DNS.
Kelebihan dan Kekurangan
| Kelebihan | Kekurangan |
|---|---|
Paket .rpm native dengan pembaruan DNF | Antarmuka CLI saja (tanpa jendela GUI, meski integrasi nampan GNOME mengompensasi) |
| Protokol NordLynx (berbasis WireGuard) | Pelanggaran server 2018 masih mengkhawatirkan beberapa pengguna, meski infrastruktur telah diperbaharui sejak saat itu |
| Integrasi GNOME Network Manager berfungsi langsung tanpa konfigurasi | IP Khusus biaya tambahan ($3.69/bulan) |
| 10 koneksi simultan | |
| Double VPN dan Onion over VPN untuk skenario ancaman tinggi |
2. Surfshark: Opsi Budget Terbaik dengan Perangkat Unlimited
Surfshark memasangkan harga agresif dengan dukungan Fedora yang solid. Spesifikasi utama:
- Jaringan Server: 3.200+ server di 100 negara
- Aplikasi Fedora: Aplikasi Linux asli dengan antarmuka GUI
- Enkripsi: AES-256 dengan WireGuard dan OpenVPN
- Koneksi Simultan: Tidak terbatas
- Harga: Dimulai dari $2.49/bulan pada paket 2 tahun
Instalasi Fedora melalui DNF
# Tambahkan repositori Surfshark
sudo rpm --import https://repo.surfshark.com/gpg/surfshark_public.asc
sudo dnf config-manager --add-repo https://repo.surfshark.com/rpm/

# Instal aplikasi
sudo dnf install surfshark

# Luncurkan GUI atau gunakan CLI
surfshark-cli login
surfshark-cli connect
Aplikasi Linux Surfshark menyertakan antarmuka grafis, menjadikannya opsi paling dapat diakses untuk pengguna Fedora yang lebih suka tidak bekerja di terminal. Ini terintegrasi dengan GNOME Network Manager dan menangani konteks SELinux dengan benar.
Fitur Keamanan di Fedora
Fitur CleanWeb Surfshark memblokir iklan, pelacak, dan domain malware, dan kill switch tersedia di aplikasi Linux.
Kelebihan dan Kekurangan
| Kelebihan | Kekurangan |
|---|---|
| Aplikasi GUI untuk Linux (jarang di antara penyedia VPN) | Jaringan server lebih kecil dibanding NordVPN atau ExpressVPN |
| Koneksi simultan tanpa batas | Hasil streaming bervariasi tergantung server |
| Harga terendah di antara penyedia tingkat atas | Agen dukungan pelanggan kadang kurang memahami Fedora |
| CleanWeb memblokir iklan dan pelacak | |
| MultiHop (VPN ganda) dan mode Camouflage |
3. ExpressVPN: Paling Andal untuk Streaming di Fedora
ExpressVPN tidak memiliki GUI native Fedora tetapi menerbitkan dokumentasi setup Linux yang terperinci. Spesifikasi utama:
- Jaringan Server: 3.000+ server di 105 negara
- Dukungan Fedora: Konfigurasi manual OpenVPN atau aplikasi Linux berbasis CLI
- Enkripsi: AES-256 dengan protokol Lightway dan OpenVPN
- Koneksi Simultan: 8 perangkat
- Audit: KPMG mengeluarkan jaminan atas kontrol tanpa-log-nya (2025); Cure53 mengaudit protokol Lightway
Instalasi Fedora: Metode OpenVPN dengan Perbaikan SELinux
Penginstal Linux ExpressVPN bekerja pada Fedora, tetapi penegakan SELinux dapat memblokir antarmuka terowongan. Berikut adalah pengaturan lengkap termasuk penyesuaian SELinux:
# Instal OpenVPN dan dependensi
sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome

# Unduh file konfigurasi .ovpn ExpressVPN dari dasbor akun Anda
# Impor ke GNOME Network Manager
nmcli connection import type openvpn file /path/to/config.ovpn

# Jika SELinux memblokir koneksi, buat pengecualian kebijakan
sudo ausearch -c 'openvpn' --raw | audit2allow -M expressvpn-selinux
sudo semodule -i expressvpn-selinux.pp

# Hubungkan melalui GUI Network Manager atau CLI
nmcli connection up [connection-name]
Langkah SELinux ini unik untuk Fedora. Pengguna Ubuntu dan Debian tidak pernah menghadapinya. Modul kebijakan bertahan di seluruh reboot dan upgrade Fedora.
Fitur Keamanan di Fedora
ExpressVPN memasarkan layanannya untuk akses streaming, tetapi hasil streaming bervariasi menurut server dan layanan.
Kelebihan dan Kekurangan
| Kelebihan | Kekurangan |
|---|---|
| Dipasarkan untuk akses streaming | Tidak ada aplikasi GUI asli Fedora |
| Protokol Lightway memberikan kecepatan kuat | Memerlukan penyesuaian kebijakan SELinux |
| Dokumentasi setup khusus Fedora yang terperinci | Opsi paling mahal ($6.67/bulan pada paket tahunan) |
| Infrastruktur TrustedServer (RAM-only) | Terbatas pada 8 koneksi simultan |
| Kebijakan no-logs yang diaudit KPMG |
4. Mullvad VPN: Terbaik untuk Privasi Maksimal di Fedora
Mullvad mengambil pendekatan berbeda: tidak ada akun, tidak ada email, tidak ada data pribadi. Spesifikasi utama:
- Jaringan Server: 700+ server di 46 negara
- Aplikasi Fedora: Paket
.rpmasli dengan GUI lengkap - Enkripsi: AES-256 dengan WireGuard (default) dan OpenVPN
- Harga: Datar €5/bulan, tidak ada diskon, tidak ada paket jangka panjang
- Privasi: Menerima uang tunai dan cryptocurrency; tidak ada email yang diperlukan untuk mendaftar
Instalasi Fedora melalui DNF
# Unduh dan impor kunci penandatanganan
sudo rpm --import https://mullvad.net/media/mullvad-signing-key.asc

# Tambahkan repositori Mullvad
sudo dnf config-manager --add-repo https://mullvad.net/en/download/rpm/

# Instal aplikasi
sudo dnf install mullvad-vpn

# Buat nomor akun (tidak ada email yang diperlukan)
# Masukkan nomor di GUI dan hubungkan
Aplikasi Fedora Mullvad menyertakan antarmuka grafis lengkap dengan pemilihan server, toggle saklar kill, dan konfigurasi DNS. Ini menangani integrasi SELinux dan GNOME Network Manager tanpa intervensi manual.
Fitur Keamanan di Fedora
Mullvad tidak memasarkan dirinya untuk streaming dan tidak dapat secara andal menjangkau layanan streaming, merupakan pertukaran yang disengaja untuk privasi maksimal.
Kelebihan dan Kekurangan
| Kelebihan | Kekurangan |
|---|---|
| Tidak perlu data pribadi untuk mendaftar | Jaringan server terkecil dari empat |
Aplikasi GUI lengkap untuk Fedora dengan paket .rpm | Tingkat akses streaming buruk |
| Dukungan WireGuard | Tidak ada paket diskon jangka panjang |
| Harga transparan tanpa biaya tambahan | Terbatas pada 5 koneksi simultan |
| Menerima pembayaran tunai untuk anonimitas sejati |
Memilih VPN yang Tepat untuk Alur Kerja Fedora Anda
Penyedia terbaik tergantung pada kasus penggunaan utama Anda. Pertimbangkan faktor-faktor ini:
Kebijakan privasi dan riwayat audit: NordVPN mengatakan kebijakan no-logs-nya telah diaudit secara independen, dan ExpressVPN memesan jaminan KPMG untuk kontrol no-logs-nya (2025). Mullvad menghilangkan kebutuhan untuk kepercayaan dengan mengumpulkan nol data pribadi. Surfshark mengatakan pengaturan no-logs-nya diaudit oleh Deloitte.
Persyaratan Kecepatan: Untuk tugas-tugas yang memerlukan bandwidth tinggi seperti transfer file besar atau streaming 4K, pilih penyedia dengan protokol berbasis WireGuard, seperti NordLynx pada NordVPN atau WireGuard pada Mullvad.
Harga dan cakupan perangkat: Kebijakan perangkat unlimited Surfshark seharga $2.49/bulan membuatnya ideal untuk pengguna dengan beberapa workstation Fedora, laptop, dan ponsel. Tarif tetap €5/bulan Mullvad menyederhanakan anggaran.
Akses streaming: Jika konten yang dibatasi secara geografis penting bagi Anda, ExpressVPN, NordVPN, dan Surfshark semuanya memasarkan akses streaming, tetapi hasil bervariasi menurut server dan layanan. Mullvad tidak dirancang untuk streaming.
Dukungan khusus Fedora: NordVPN, Surfshark dan ExpressVPN menawarkan dukungan live chat atau tiket, sementara Mullvad mengandalkan email dan dokumentasinya.
Pengaturan VPN Langkah demi Langkah di Fedora
Metode instalasi tergantung pada penyedia pilihan Anda dan protokol pilihan. Di bawah ini adalah panduan untuk dua pendekatan paling umum.
Metode 1: Instalasi Aplikasi Asli (NordVPN, Surfshark, Mullvad)
-
Perbarui sistem Anda terlebih dahulu:
sudo dnf update -y -
Tambahkan repositori penyedia menggunakan perintah yang tercantum di setiap bagian penyedia di atas.
-
Instal melalui DNF:
sudo dnf install [provider-package-name] -
Verifikasi status SELinux (harus menampilkan “enforcing”):
getenforceAplikasi asli dari NordVPN, Surfshark, dan Mullvad menangani konteks SELinux secara otomatis. Tidak ada perubahan kebijakan manual yang diperlukan.
-
Periksa integrasi GNOME Network Manager: Buka Pengaturan → Jaringan. Koneksi VPN harus muncul di bawah bagian VPN setelah peluncuran pertama.
-
Hubungkan dan verifikasi:
curl ifconfig.me  # Periksa IP sebelum menghubungkan
[provider-cli] connect
curl ifconfig.me  # Konfirmasi IP berubah
Metode 2: Pengaturan Manual OpenVPN/WireGuard (ExpressVPN atau Penyedia Apa Pun)
-
Instal alat protokol:
# Untuk OpenVPN sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome # Untuk WireGuard sudo dnf install wireguard-tools -
Unduh file konfigurasi dari dasbor penyedia Anda.
-
Impor ke GNOME Network Manager:
nmcli connection import type openvpn file /path/to/server.ovpnAtau untuk WireGuard:
nmcli connection import type wireguard file /path/to/wg0.conf -
Perbaiki SELinux jika koneksi gagal:
# Periksa penolakan SELinux sudo ausearch -m avc -ts recent # Buat dan instal modul kebijakan sudo ausearch -c 'openvpn' --raw | audit2allow -M vpn-fedora sudo semodule -i vpn-fedora.pp -
Hubungkan melalui baki GNOME atau terminal:
nmcli connection up [connection-name]
Pemecahan Masalah Masalah VPN Fedora Umum
| Masalah | Penyebab | Perbaikan |
|---|---|---|
| Kebocoran DNS | systemd-resolved menimpa DNS VPN | sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf kemudian hubungkan kembali |
| Kecepatan lambat | OpenVPN default ke TCP | Beralih ke UDP atau WireGuard: nordvpn set technology nordlynx |
| Koneksi putus setelah suspend | GNOME Network Manager tidak menyambung kembali | Aktifkan auto-connect: nmcli connection modify [name] connection.autoconnect yes |
| SELinux memblokir terowongan | Konteks keamanan yang hilang | Buat modul kebijakan dengan audit2allow (lihat Metode 2, langkah 4) |
| Aplikasi mogok setelah upgrade Fedora | Versi paket tidak kompatibel | Instal ulang dari repo penyedia: sudo dnf reinstall [package] |
Mengoptimalkan Kinerja VPN di Fedora
Kecepatan mentah tergantung pada pilihan protokol dan jarak server. Berikut adalah langkah penyetelan spesifik:
- Gunakan WireGuard atau NordLynx jika memungkinkan. Protokol berbasis WireGuard umumnya memiliki overhead lebih rendah daripada OpenVPN.
- Pilih server dalam jarak 1.500 km. Latensi berlipat ganda di luar jarak tersebut, menurunkan kualitas streaming dari 4K menjadi 1080p.
- Aktifkan split tunneling untuk layanan lokal. Arahkan hanya lalu lintas browser melalui VPN sambil mempertahankan akses jaringan lokal (printer, NAS) secara langsung. NordVPN:
nordvpn set splitttunneling on. Surfshark: konfigurasi di GUI di bawah “Bypasser.” - Jalankan tes kebocoran DNS setiap bulan. Gunakan
dnsleaktest.comuntuk memverifikasi ISP Anda tidak dapat melihat tujuan browsing.systemd-resolvedFedora dapat mengesampingkan pengaturan DNS VPN setelah pembaruan sistem. - Pantau perilaku kill switch. Putuskan Wi-Fi Anda saat VPN berjalan. Jika ada lalu lintas yang bocor selama jendela 2-3 detik sambungkan kembali, kill switch Anda tidak dikonfigurasi dengan benar. Jalankan pemeriksaan ini sendiri setelah penyiapan.
Kesimpulan Akhir
Empat penyedia menangani permintaan unik Fedora dengan baik, tetapi masing-masing sesuai dengan profil pengguna yang berbeda:
- NordVPN menempati peringkat #1 dari 22 dalam Speed Lab kami dan memiliki jaringan server terluas. Terbaik untuk pengguna yang membutuhkan throughput tinggi dan streaming yang andal.
- Surfshark menawarkan koneksi perangkat tanpa batas dengan harga $2.49/bulan dan aplikasi GUI. Terbaik untuk pengguna yang sadar anggaran dan menjalankan beberapa mesin Fedora.
- ExpressVPN dipasarkan untuk akses streaming tetapi memerlukan penyiapan OpenVPN manual dan penyesuaian SELinux. Terbaik untuk pengguna yang memprioritaskan akses konten yang dibatasi geografis.
- Mullvad mengumpulkan data pribadi sama sekali dan menerima pembayaran tunai. Terbaik untuk pengguna yang menganggap anonimitas lebih penting daripada kenyamanan.
Penyedia mana pun yang Anda pilih, instal melalui DNF jika memungkinkan, verifikasi kompatibilitas SELinux, dan uji kebocoran DNS setelah setiap upgrade sistem Fedora. Untuk perbandingan yang lebih luas di seluruh distribusi Linux, lihat panduan VPN terbaik untuk Linux.
Sumber daya untuk halaman ini
Grafik dan gambar referensi dari penelitian kami, bebas dilihat dan dibagikan.
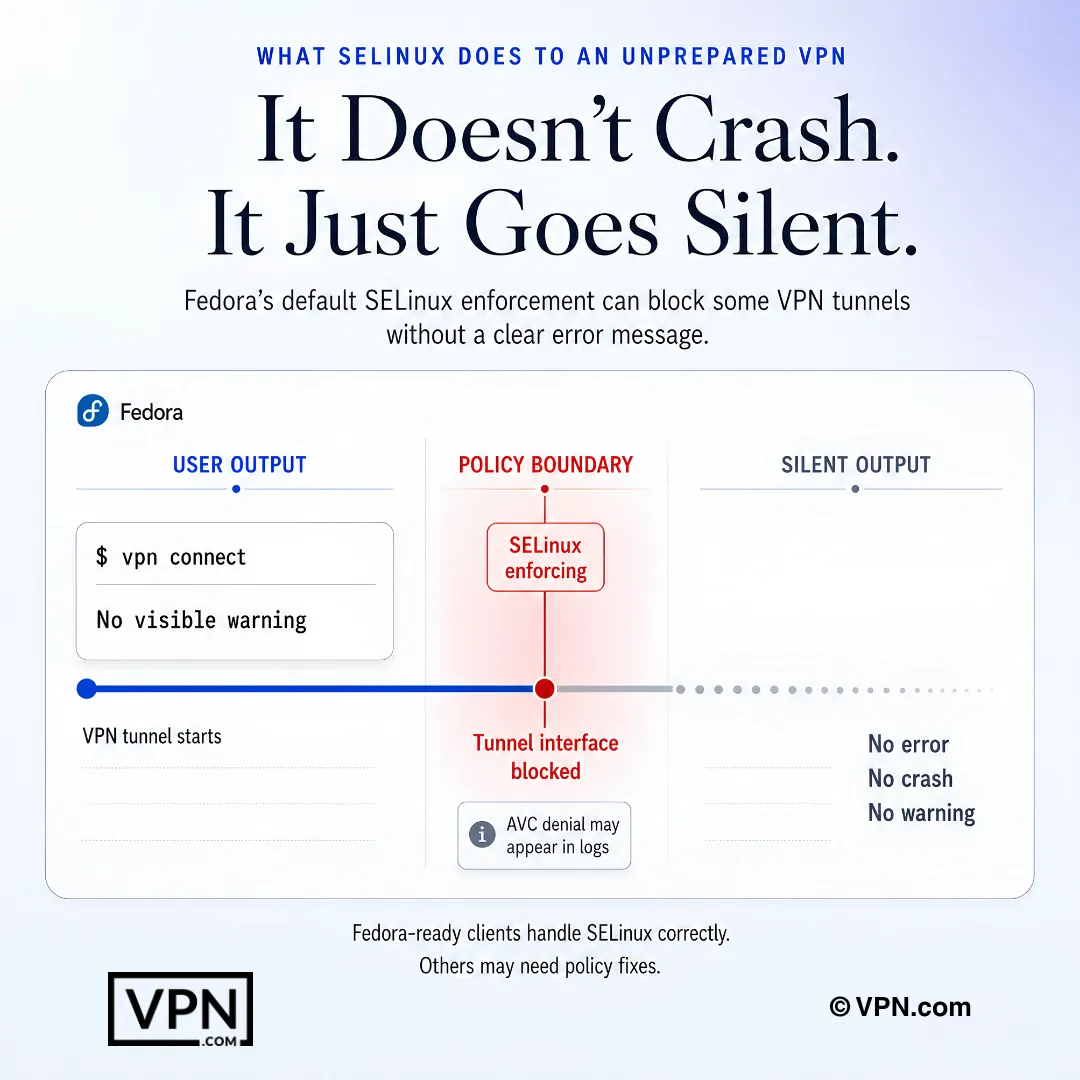
SELinux Fedora dapat memblokir perilaku terowongan VPN secara diam-diam, dengan petunjuknya tersimpan di log, bukan di aplikasi.
Pertanyaan yang Sering Diajukan
Mengapa Fedora memerlukan VPN dengan dukungan Linux asli alih-alih konfigurasi OpenVPN generik?
Fedora dilengkapi tanpa enkripsi lalu lintas bawaan, memberlakukan SELinux dalam mode “enforcing” secara default, dan bergerak melalui rilis kernel 6.x lebih cepat daripada distro lain. Paket .rpm asli dari NordVPN, Surfshark, dan Mullvad terintegrasi dengan GNOME Network Manager dan menangani konteks keamanan SELinux secara otomatis, sedangkan pengaturan OpenVPN generik seperti ExpressVPN mungkin memerlukan modul kebijakan khusus melalui audit2allow.
Apakah SELinux benar-benar memblokir koneksi VPN di Fedora?
Bisa jadi, karena Fedora memberlakukan SELinux dalam mode “enforcing” secara default dan antarmuka terowongan kadang-kadang diblokir secara diam-diam. NordVPN dan Surfshark mengirimkan aplikasi asli dengan konteks keamanan yang benar tertanam, tidak memerlukan perbaikan manual. Pengaturan OpenVPN ExpressVPN, sebaliknya, mungkin memerlukan pembuatan modul kebijakan SELinux khusus dengan audit2allow dan memasangnya melalui semodule.
VPN mana saja untuk Fedora yang memiliki kebijakan no-logs yang diaudit secara independen?
NordVPN, ExpressVPN, dan Surfshark semuanya merujuk pada ulasan pihak ketiga. NordVPN mengatakan kebijakan no-logs-nya telah diaudit secara independen oleh Deloitte dan, sebelumnya, PwC. ExpressVPN memesan jaminan KPMG pada kontrol no-logs-nya (2025), dan Cure53 mengaudit protokol Lightway-nya. Surfshark mengatakan penyiapan no-logs-nya diaudit oleh Deloitte. Mullvad melewati auditing sama sekali dengan mengumpulkan nol data pribadi saat pendaftaran.
Apakah model tanpa akun Mullvad lebih pribadi daripada VPN seperti NordVPN yang mengatakan diaudit?
Model Mullvad menggunakan pendekatan yang berbeda, bukan yang lebih kuat. Mullvad tidak memerlukan email atau data pribadi, menerbitkan nomor akun anonim, dan menerima pembayaran tunai atau cryptocurrency dengan harga tetap €5/bulan tanpa tingkat diskon. NordVPN justru mendukung klaim no-logs-nya dengan audit pihak ketiga yang disponsori. Keduanya menghilangkan jejak kertas melalui mekanisme yang berbeda.
Apakah layanan streaming yang dibatasi geografis benar-benar akan berfungsi melalui VPN di Fedora?
Ya, meskipun tingkat kesuksesan bervariasi menurut penyedia. ExpressVPN, NordVPN dan Surfshark semuanya memasarkan akses streaming, meskipun hasil bervariasi menurut server dan layanan. Mullvad tidak dibangun untuk streaming dan tidak dapat menjangkau platform ini secara andal, merupakan pertukaran yang disengaja untuk desain yang berprioritaskan privasi.
VPN mana yang memberikan performa tercepat di Fedora?
NordVPN menempati #1 dari 22 dalam Speed Lab kami, agregasi dari tes pihak ketiga yang dipublikasikan, dan Surfshark menempati #4 dari 22. Speed Lab bukan khusus Fedora, tetapi keempat penyedia di sini menawarkan protokol modern (NordLynx, WireGuard atau Lightway) yang menjaga overhead tetap rendah di Linux.
Berapa biaya setiap VPN teratas untuk Fedora?
NordVPN dimulai dari $3.49/bulan dan ExpressVPN dari $2.99/bulan, keduanya pada paket jangka panjang mereka. Surfshark melampaui keduanya, dimulai dari $2.49/bulan pada paket jangka panjangnya. Mullvad keluar dari model penetapan harga promosi ini sepenuhnya, mengenakan biaya €5/bulan tetap tanpa tingkat diskon jangka panjang, yang menyederhanakan anggaran tetapi tidak menawarkan penghematan multi-tahun.
Berapa banyak perangkat yang dapat saya jalankan VPN pada berbagai mesin Fedora dan ponsel saya?
Surfshark memungkinkan koneksi simultan unlimited, menjadikannya pilihan praktis untuk menjalankan beberapa workstation Fedora bersama laptop dan ponsel. NordVPN membatasi koneksi pada 10 perangkat per akun, dan ExpressVPN memungkinkan 10-14 tergantung pada paket. Mullvad juga membatasi koneksi per akun. Untuk armada Fedora campuran, kebijakan unlimited Surfshark menghilangkan batasan perangkat sepenuhnya.
Apa jendela pengembalian dana jika VPN tidak bekerja dengan baik pada pengaturan Fedora saya?
NordVPN, ExpressVPN, dan Surfshark semua mendukung rencana mereka dengan jaminan uang kembali 30 hari, memberi Anda bulan penuh untuk menguji instalasi DNF, kompatibilitas SELinux, dan integrasi GNOME Network Manager sebelum berkomitmen. Penetapan harga datar Mullvad €5/bulan tidak membawa komitmen jangka panjang untuk dikembalikan, karena ditagih bulanan tanpa tingkat diskon untuk dikunci.
Bagaimana cara saya menginstal VPN di Fedora menggunakan DNF alih-alih biner mandiri?
Impor kunci penandatanganan GPG penyedia dengan rpm —import, tambahkan repositori mereka melalui dnf config-manager —add-repo, kemudian jalankan sudo dnf install [package-name]. NordVPN, Surfshark, dan Mullvad semuanya mempertahankan repositori Fedora resmi mengikuti pola ini, yang membuat klien ditambal secara otomatis melalui jalankan dnf update rutin alih-alih biner manual yang melewatkan perbaikan keamanan.
Bagaimana cara saya memastikan kill switch VPN saya benar-benar berfungsi di Fedora?
Hubungkan ke server, kemudian putuskan Wi-Fi Anda di tengah sesi dan pantau kebocoran traffic selama jendela reconnection 2-3 detik. Jika terjadi kebocoran, kill switch tidak dikonfigurasi dengan benar. Untuk NordVPN khususnya, aktifkan dengan nordvpn set killswitch on.
Bagaimana jika SELinux memblokir koneksi VPN saya setelah memasang di Fedora?
Jalankan getenforce untuk mengonfirmasi SELinux dalam mode enforcing, kemudian periksa penolakan dengan sudo ausearch -m avc -ts recent. Jika antarmuka terowongan diblokir, hasilkan modul kebijakan menggunakan sudo ausearch -c ‘openvpn’ —raw | audit2allow -M vpn-fedora, kemudian pasang dengan sudo semodule -i vpn-fedora.pp. Aplikasi asli NordVPN, Surfshark, dan Mullvad jarang memicu perbaikan ini.
Mengapa VPN saya menunjukkan kebocoran DNS di Fedora, dan bagaimana cara memperbaikinya?
Layanan systemd-resolved Fedora dapat mengganti pengaturan DNS VPN Anda, terutama setelah update sistem, menyebabkan kebocoran bahkan saat terowongan aktif. Perbaikinya dengan menjalankan sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf dan menghubungkan kembali. Periksa ulang bulanan di dnsleaktest.com, karena masalah ini dapat muncul kembali diam-diam setelah siklus dnf update rutin.
Apakah upgrade sistem Fedora akan memecahkan split tunneling atau koneksi VPN saya?
Bisa jadi. Pembaruan NetworkManager Fedora 40 memecahkan split tunneling di beberapa klien VPN secara industri-luas. Surfshark mengirimkan perbaikan dalam 11 hari, NordVPN diikuti dalam 18 hari. Jika aplikasi Anda berperilaku buruk setelah upgrade, pasang ulang langsung dari repo DNF penyedia dengan sudo dnf reinstall [package] daripada menunggu rilis biner mandiri.