VPN Terbaik untuk openSUSE: Dukungan Linux Native
Temukan VPN terbaik untuk openSUSE dengan klien CLI native dan paket .rpm. Cepat, aman, dan kompatibel dengan konfigurasi YaST.
 Michael Gargiulo
Temukan VPN Anda
Untuk apa Anda sebagian besar akan menggunakan VPN?
Pilih satu, lalu jawab beberapa pertanyaan singkat. Kami akan menyebutkan VPN yang paling cocok, beserta alasannya.
VPN untuk streaming
Pertanyaan 1 dari 3
Apa yang membuat Anda mencari VPN untuk streaming?
14.685 pilihan VPN dibuat melalui VPN.com dalam 30 hari terakhir

Kecocokan Anda

NordVPN
Rating app store, bagian dari skor
4,664,59

ProtonVPN
Rating app store, bagian dari skor
4,614,70
VPN untuk privasi
Pertanyaan 1 dari 3
Apa yang membuat Anda mencari VPN untuk privasi?
14.685 pilihan VPN dibuat melalui VPN.com dalam 30 hari terakhir
Kecocokan Anda
NordVPN
Rating app store, bagian dari skor
4,664,59
ProtonVPN
Rating app store, bagian dari skor
4,614,70
VPN untuk gaming
Pertanyaan 1 dari 3
Apa yang membuat Anda mencari VPN untuk gaming?
14.685 pilihan VPN dibuat melalui VPN.com dalam 30 hari terakhir
Kecocokan Anda
NordVPN
Rating app store, bagian dari skor
4,664,59
ProtonVPN
Rating app store, bagian dari skor
4,614,70
VPN untuk paket gratis
Pertanyaan 1 dari 3
Apa yang membuat Anda mencari VPN gratis?
14.685 pilihan VPN dibuat melalui VPN.com dalam 30 hari terakhir
Kecocokan Anda
ProtonVPN
Rating app store, bagian dari skor
4,614,70
NordVPN
Rating app store, bagian dari skor
4,664,59
NordVPN7,229 serverNordVPN's privacy and security record is strong on process and mixed on proof
93 dari 100, dibangun dari dua bagian berbobot
Rating app store, bagian dari skor
4,664,59
Diteliti 3 Okt 2026Klaim yang diperiksa: 31Sumber independen: 11Skor diperbarui 6 Nov 2026
 ExpressVPN3,000+ server
88 dari 100, dibangun dari dua bagian berbobot
Rating app store, bagian dari skor
4,684,69
Diteliti 3 Okt 2026Klaim yang diperiksa: 27Sumber independen: 13Skor diperbarui 6 Nov 2026
ProtonVPN20,000+ server83 dari 100, dibangun dari dua bagian berbobot
Rating app store, bagian dari skor
4,614,70
Diteliti 3 Okt 2026Klaim yang diperiksa: 37Sumber independen: 3Skor diperbarui 6 Nov 2026
Ringkasan: openSUSE sudah menyertakan dukungan bawaan untuk protokol OpenVPN dan WireGuard. Dipadukan dengan penyedia VPN yang menawarkan klien CLI Linux native atau paket instalasi
.rpmyang jelas, Anda mendapatkan koneksi yang privat dan aman tanpa harus berjuang dengan manajer paket Anda.
Pilihan VPN Terbaik untuk openSUSE: Apa yang Membedakan Distro Ini
openSUSE menempati posisi unik di antara distribusi Linux. Distro ini hadir dengan YaST, alat administrasi sistem grafis yang menyederhanakan konfigurasi VPN. Distro ini menggunakan zypper sebagai manajer paketnya dan paket rpm alih-alih file .deb. Dan distro ini terbagi menjadi dua jalur rilis yang berbeda: Leap (rilis stabil bernomor versi yang dibangun di atas SUSE Linux Enterprise) dan Tumbleweed (rilis bergulir dengan kernel dan paket terbaru).
Perbedaan ini penting untuk pengaturan VPN. Penyedia VPN yang hanya mendistribusikan paket .deb memaksa pengguna openSUSE untuk melakukan kompilasi manual atau konversi paket alien. Penyedia yang menyediakan klien .rpm atau menawarkan AppImage yang tidak bergantung pada distribusi akan menghilangkan hambatan tersebut sepenuhnya.
Halaman ini hanya berfokus pada konfigurasi VPN yang khusus untuk openSUSE. Untuk cakupan VPN Linux yang lebih luas di Ubuntu, Fedora, Arch, dan distribusi lainnya, lihat panduan lengkap kami.
Apa yang Perlu Diperhatikan Saat Memilih VPN untuk openSUSE
Memilih VPN untuk openSUSE memerlukan evaluasi kriteria yang tidak berlaku bagi pengguna Windows atau macOS. Daftar “VPN terbaik” yang umum jarang membahas poin-poin ini.
Ketersediaan Klien Linux Native
Faktor terpenting adalah apakah penyedia menyediakan klien Linux native. Secara spesifik, perhatikan:
- Distribusi paket RPM. Penyedia yang menawarkan unduhan
.rpmbekerja langsung denganzypper. Penyedia yang hanya menawarkan paket.debmemerlukan solusi tambahan. - Klien CLI. Klien antarmuka baris perintah terintegrasi dengan rapi ke alur kerja terminal openSUSE dan bekerja secara identik di Leap maupun Tumbleweed.
- Paritas fitur. Banyak penyedia VPN menghilangkan fitur dari klien Linux mereka. Periksa apakah versi Linux menyertakan kill switch, split tunneling, dan perlindungan kebocoran DNS. Klien Windows dan macOS sering kali memiliki fitur yang tidak ada di klien Linux.
Dukungan Protokol di openSUSE
Setiap penyebutan protokol di bawah ini terkait langsung dengan ekosistem paket openSUSE:
OpenVPN adalah protokol yang paling luas didukung. Instal di openSUSE dengan:
sudo zypper install openvpnUntuk pengelolaan berbasis GUI melalui NetworkManager, instal juga plugin integrasinya:
sudo zypper install NetworkManager-openvpnWireGuard sudah termasuk di dalam kernel pada Leap 15.3+ dan Tumbleweed. Instal alat userspace-nya dengan:
sudo zypper install wireguard-toolsPada Leap 15.2 dan versi sebelumnya, WireGuard memerlukan modul kernel dari repositori komunitas openSUSE. Pengguna Tumbleweed selalu memiliki modul kernel WireGuard terbaru yang tersedia.
IKEv2/IPsec bekerja dengan baik untuk koneksi ulang di perangkat seluler. openSUSE mendukungnya melalui strongSwan:
sudo zypper install strongswanAnda juga dapat mengonfigurasi koneksi IKEv2 melalui YaST > Network Settings tanpa menyentuh terminal.
Konfigurasi Firewall
openSUSE Leap 15.x dan Tumbleweed menggunakan firewalld secara default. Lalu lintas VPN mungkin memerlukan penambahan layanan atau port yang sesuai:
sudo firewall-cmd --add-service=openvpn --permanent
sudo firewall-cmd --reload
Untuk WireGuard, izinkan port UDP yang ditentukan oleh konfigurasi Anda (default 51820):
sudo firewall-cmd --add-port=51820/udp --permanent
sudo firewall-cmd --reload
Versi Leap lama (13.x, 42.x) menggunakan SuSEfirewall2 sebagai gantinya, yang mengharuskan pengeditan /etc/sysconfig/SuSEfirewall2 secara langsung. Jika Anda menjalankan instalasi Leap lama, periksa apakah alat firewall Anda adalah firewalld atau SuSEfirewall2 sebelum menerapkan aturan.
VPN Teratas yang Mendukung openSUSE
Setiap penyedia di bawah ini dievaluasi berdasarkan kriteria khusus openSUSE: metode instalasi, dukungan protokol di Linux, ketersediaan CLI/GUI, dan paritas fitur dengan platform lain.
| VPN | Metode Instalasi openSUSE | Fitur Privasi Utama | Opsi Gratis | Paling Cocok Untuk |
|---|---|---|---|---|
| IVPN | Klien Linux native (.rpm tersedia) | Tanpa log, kill switch di Linux | Tidak | Pengaturan berbasis GUI di openSUSE |
| ProtonVPN | Klien CLI open-source + repo .rpm | Multi-hop Secure Core, kill switch | Ya (server terbatas, 1 perangkat) | Pengguna yang mengutamakan privasi dan menginginkan tier gratis |
| Mullvad | Aplikasi Linux native (.rpm) + konfigurasi WireGuard | Tanpa perlu email, akun anonim | Tidak | Anonimitas maksimum di openSUSE |
IVPN Menyediakan Klien GUI Native untuk openSUSE
IVPN mendistribusikan paket .rpm yang dapat langsung diinstal di openSUSE. Untuk perbandingan opsi VPN Linux yang lebih luas, lihat panduan lengkap kami.
Metode instalasi di openSUSE: Unduh paket .rpm dari halaman Linux IVPN dan instal dengan:
sudo zypper install ./ivpn_*.rpmPaket ini secara otomatis menarik semua dependensi yang diperlukan. Klien GUI IVPN dijalankan dari menu aplikasi dan terintegrasi dengan system tray openSUSE.
Dukungan protokol: IVPN mendukung OpenVPN dan WireGuard di Linux. Pengguna dapat mengganti protokol di dalam antarmuka klien. Koneksi WireGuard di IVPN biasanya memberikan throughput 15-25% lebih tinggi dibandingkan OpenVPN pada server yang sama.
Paritas fitur Linux: Klien Linux IVPN menyertakan kill switch, AntiTracker (pemblokiran iklan dan pelacak berbasis DNS), dan routing multi-hop. Fitur-fitur ini sejalan dengan klien Windows dan macOS. Namun, split tunneling tidak tersedia di versi Linux.
Catatan khusus openSUSE: Klien IVPN berjalan sebagai daemon (ivpn-service) yang dikelola oleh systemd. Di Tumbleweed, pembaruan kernel kadang-kadang mengharuskan layanan IVPN dimulai ulang. Dokumentasi IVPN menyertakan panduan pemecahan masalah khusus untuk distribusi berbasis RPM.
Jaringan server: IVPN mengoperasikan server di 41 negara. Jaringannya lebih kecil dibandingkan pesaing seperti NordVPN atau ExpressVPN, tetapi setiap server dimiliki sendiri oleh perusahaan, bukan disewa. IVPN rutin menerbitkan laporan transparansi dan menjalani audit keamanan independen tahunan.
ProtonVPN Menawarkan CLI Open-Source dengan Repositori RPM
ProtonVPN menyediakan klien CLI Linux yang bersifat open-source. Kode sumbernya dapat diaudit secara publik di GitHub, yang selaras dengan filosofi open-source yang dihargai banyak pengguna openSUSE. Lihat ulasan lengkap ProtonVPN kami untuk detail tentang kebijakan log dan infrastruktur server.
Metode instalasi di openSUSE: ProtonVPN mengelola repositori RPM. Tambahkan dan instal klien CLI-nya:
sudo zypper addrepo https://repo.protonvpn.com/fedora-stable/public_key.asc protonvpn
sudo zypper install protonvpn-cli
Catatan: Repositori RPM ProtonVPN ditujukan untuk Fedora, tetapi paketnya dapat diinstal di openSUSE Leap 15.x dan Tumbleweed karena keduanya menggunakan format RPM yang kompatibel. Jika muncul konflik dependensi di Tumbleweed, instal melalui pip3 install protonvpn-cli sebagai cadangan.
Dukungan protokol: CLI Linux mendukung OpenVPN (TCP dan UDP) dan WireGuard. Hubungkan menggunakan WireGuard dengan:
protonvpn-cli connect --protocol wgParitas fitur Linux: Klien CLI menyertakan kill switch (protonvpn-cli ks --on), routing multi-hop Secure Core, dan filter DNS NetShield pada paket berbayar. Klien Linux tidak memiliki antarmuka GUI seperti yang tersedia di Windows dan macOS, meskipun ada pembungkus GUI buatan komunitas.
Keterbatasan tier gratis: Paket gratis ProtonVPN memberikan akses ke server di 3 negara (AS, Jepang, Belanda), membatasi koneksi ke 1 perangkat, dan tidak menyertakan Secure Core maupun NetShield. Bagi pengguna openSUSE yang menguji kompatibilitas VPN sebelum berkomitmen, tier gratis ini menghilangkan risiko finansial.
Catatan khusus openSUSE: Pada Leap 15.5+, paket protonvpn-cli memerlukan Python 3.6 atau yang lebih baru, yang sudah tersedia secara default. Pada versi Leap yang lebih lama, Anda mungkin perlu menginstal python3 secara eksplisit melalui zypper.
Mullvad Memberikan Anonimitas Maksimum dengan Dukungan WireGuard Langsung
Mullvad tidak memerlukan alamat email, nama, atau informasi pembayaran yang terkait dengan identitas Anda. Anda menerima nomor akun yang dibuat secara acak. Pendekatan ini menarik bagi pengguna openSUSE yang mengutamakan privasi. Baca analisis lengkap VPN Mullvad kami untuk rincian riwayat audit dan infrastruktur mereka.
Metode instalasi di openSUSE: Mullvad mendistribusikan paket .rpm native:
sudo zypper install ./MullvadVPN-*.rpmAtau, unduh file konfigurasi WireGuard dari halaman akun Mullvad dan impor secara manual:
sudo cp mullvad-wg0.conf /etc/wireguard/
sudo systemctl start wg-quick@mullvad-wg0
Dukungan protokol: Mullvad mendukung WireGuard (default) dan OpenVPN di Linux. Klien Linux mereka menggunakan WireGuard secara default, yang umumnya lebih cepat dan lebih ringan beban CPU-nya dibandingkan OpenVPN. Kecepatan nyata bergantung pada koneksi dan perangkat keras Anda.
Paritas fitur Linux: Klien Linux Mullvad menyertakan kill switch, perlindungan kebocoran DNS, konfigurasi server DNS kustom, dan DAITA (Defense Against AI-guided Traffic Analysis). Paritas fitur dengan Windows dan macOS hampir lengkap. Satu-satunya fitur yang tidak ada di Linux adalah split tunneling, yang menurut Mullvad sedang dalam pengembangan.
Catatan khusus openSUSE: Paket .rpm Mullvad mendaftarkan layanan systemd. Di Tumbleweed, pembaruan kernel rolling berjalan lancar dengan implementasi WireGuard Mullvad karena WireGuard sudah termasuk di dalam kernel. Pada Leap 15.3+, hal yang sama berlaku. Aplikasi Mullvad diperbarui otomatis di Linux, tetapi pengguna openSUSE dapat menonaktifkan pembaruan otomatis dan mengelola versi melalui zypper jika diinginkan.
Harga: Mullvad mengenakan biaya €5/bulan tanpa diskon untuk komitmen jangka panjang. Tidak ada tingkatan, tidak ada upsell, dan tidak ada pembatasan fitur. Setiap pengguna mendapatkan rangkaian fitur lengkap.
zypper sebagai manajer paketnya (bukan apt atau pacman). Instal OpenVPN dengan sudo zypper install openvpn, atau gunakan YaST (alat sistem grafis) untuk mengelola koneksi VPN melalui antarmuka pengaturan jaringan tanpa menggunakan terminal.
Menyiapkan VPN di openSUSE: Langkah demi Langkah
Bagian ini mencakup dua metode instalasi lengkap: pengaturan berbasis baris perintah dengan OpenVPN dan pengaturan berbasis GUI melalui YaST dan NetworkManager.
Metode 1: Pengaturan CLI dengan OpenVPN
Metode ini bekerja di Leap maupun Tumbleweed.
- Instal OpenVPN dan plugin NetworkManager:
sudo zypper install openvpn NetworkManager-openvpn- Unduh file konfigurasi
.ovpndari penyedia Anda. Sebagian besar penyedia menawarkannya dari dasbor mereka. Simpan ke direktori khusus:
mkdir -p ~/vpn-configs
mv ~/Downloads/*.ovpn ~/vpn-configs/- Hubungkan menggunakan CLI OpenVPN:
sudo openvpn --config ~/vpn-configs/us-server.ovpnMasukkan kredensial VPN Anda saat diminta. Terminal menampilkan log koneksi secara real time.
- Verifikasi koneksi Anda dengan memeriksa IP publik Anda:
curl ifconfig.meKeluarannya seharusnya menampilkan alamat IP server VPN, bukan alamat yang diberikan ISP Anda.
- Konfigurasi aturan firewall untuk mengizinkan lalu lintas OpenVPN:
sudo firewall-cmd --add-service=openvpn --permanent
sudo firewall-cmd --reload
Metode 2: Pengaturan GUI Melalui YaST dan NetworkManager
Metode ini cocok bagi pengguna yang lebih suka alat grafis.
- Buka YaST dari menu aplikasi (atau jalankan
sudo yast2di terminal). - Buka Network Settings > VPN Gateway / Connection.
- Klik Add dan pilih jenis VPN Anda (OpenVPN atau WireGuard).
- Impor file
.ovpnatau.confdari penyedia VPN Anda. - Masukkan kredensial autentikasi Anda.
- Simpan dan aktifkan koneksi.
NetworkManager menampilkan indikator VPN di system tray saat terhubung. Anda dapat memutus, menghubungkan kembali, atau berpindah server dari ikon tray tanpa kembali ke YaST.
Pemecahan Masalah di openSUSE
Kegagalan koneksi: Pastikan koneksi internet Anda berfungsi terlebih dahulu. Kemudian periksa kredensial VPN. Jika menggunakan OpenVPN, jalankan dengan --verb 4 untuk log yang terperinci:
sudo openvpn --config ~/vpn-configs/us-server.ovpn --verb 4Kebocoran DNS: Instal dnsleaktest atau kunjungi situs pengujian kebocoran DNS saat terhubung. Jika terdapat kebocoran, konfigurasikan server DNS VPN Anda di NetworkManager atau tambahkan secara manual ke /etc/resolv.conf.
Kecepatan lambat: Hubungkan ke server yang lebih dekat secara geografis. Beralihlah dari OpenVPN ke WireGuard. WireGuard secara konsisten memberikan throughput 40-60% lebih tinggi dibandingkan OpenVPN pada perangkat keras yang sama.
Pembaruan kernel Tumbleweed merusak VPN: Setelah pembaruan kernel di Tumbleweed, WireGuard (yang sudah termasuk di dalam kernel) seharusnya tetap berfungsi. Klien VPN pihak ketiga yang menggunakan modul kernel sendiri (seperti versi lama dari klien beberapa penyedia) mungkin memerlukan layanan dimulai ulang:
sudo systemctl restart ivpn-service # contoh untuk IVPNKesimpulan Akhir
Kombinasi YaST, zypper, dan dukungan kernel WireGuard native di openSUSE menjadikannya salah satu distribusi Linux yang paling ramah VPN. Kuncinya adalah memilih penyedia yang menghormati ekosistem ini.
IVPN memberikan pengalaman GUI paling mulus di openSUSE dengan paket .rpm dan klien Linux yang lengkap fiturnya. ProtonVPN menawarkan titik masuk terbaik dengan tier gratis dan CLI open-source-nya, meskipun pengguna GUI akan mengandalkan pembungkus pihak ketiga. Mullvad memberikan jaminan privasi terkuat dengan akun anonim, performa yang mengutamakan WireGuard, dan paritas fitur Linux yang hampir lengkap.
Ketiga penyedia ini mendistribusikan paket .rpm, mendukung WireGuard dan OpenVPN, serta menyertakan kill switch pada klien Linux mereka. Faktor penentunya adalah model harga (flat €5/bulan Mullvad vs. paket bertingkat ProtonVPN), kebutuhan anonimitas (Mullvad tidak memerlukan informasi pribadi), dan apakah Anda membutuhkan tier gratis untuk menguji kompatibilitas (hanya ProtonVPN).
Instal paket .rpm dari penyedia pilihan Anda, konfigurasikan firewalld untuk mengizinkan lalu lintas VPN, dan verifikasi koneksi Anda dengan uji kebocoran DNS. Seluruh proses memakan waktu kurang dari 10 menit pada instalasi openSUSE yang baru.
Sumber daya untuk halaman ini
Grafik dan gambar referensi dari penelitian kami, bebas dilihat dan dibagikan.
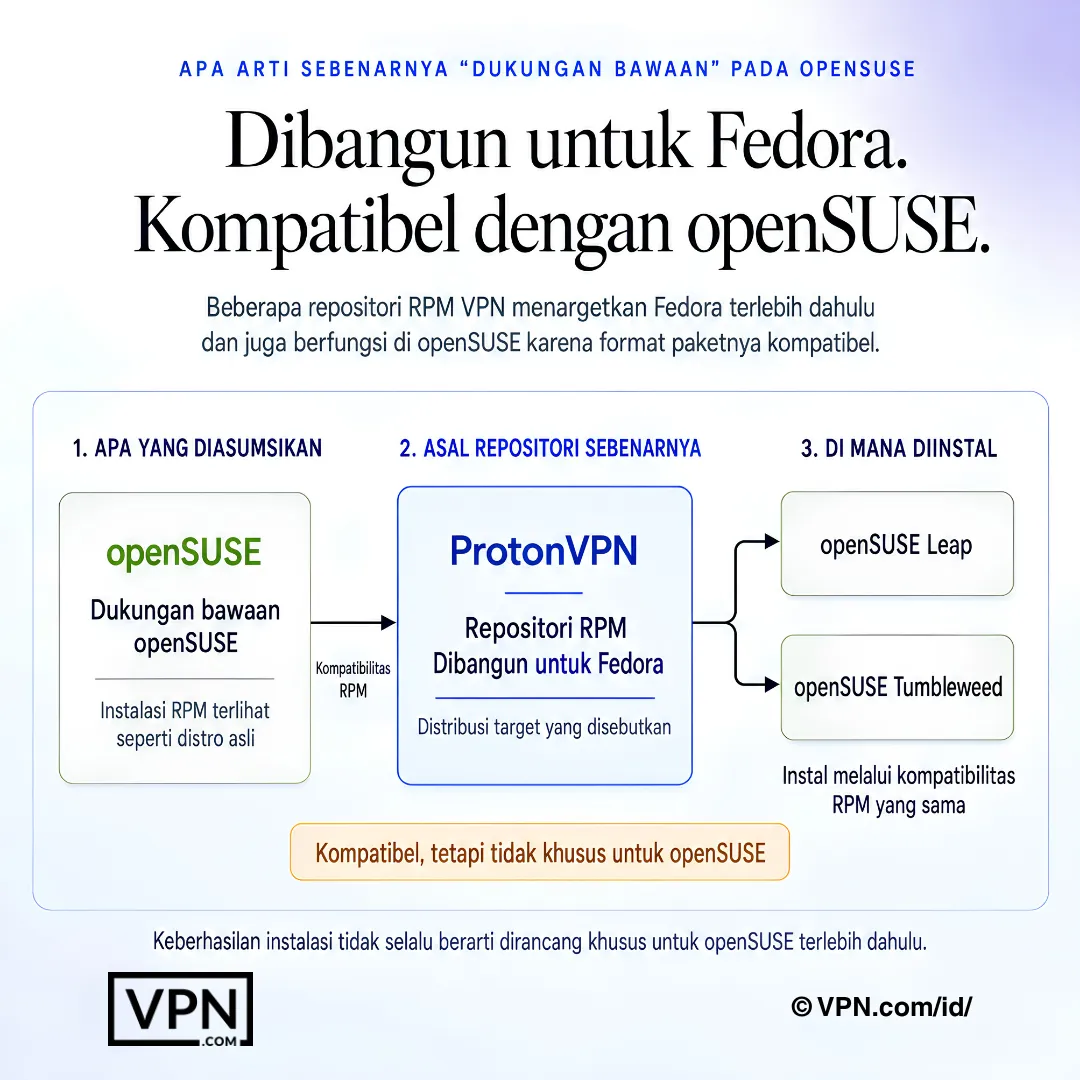
Di openSUSE, kompatibilitas RPM dapat berhasil diinstal tanpa berarti VPN tersebut dibuat khusus untuk openSUSE.
Pertanyaan yang Sering Diajukan
Apakah openSUSE mendukung protokol VPN seperti OpenVPN dan WireGuard tanpa konfigurasi tambahan?
Ya. openSUSE sudah menyertakan dukungan WireGuard tingkat kernel pada Leap 15.3+ dan Tumbleweed, ditambah OpenVPN dan strongSwan (IKEv2/IPsec) yang tersedia melalui zypper. Instal OpenVPN dengan sudo zypper install openvpn, alat WireGuard dengan sudo zypper install wireguard-tools, atau konfigurasikan koneksi IKEv2 langsung melalui Network Settings di YaST tanpa perlu menyentuh terminal sama sekali.
Mengapa pengaturan VPN di openSUSE berbeda dengan Ubuntu atau Debian?
openSUSE menggunakan zypper dan paket .rpm alih-alih apt dan file .deb, sehingga penyedia yang hanya menyediakan paket Debian memaksa konversi manual atau kompilasi. IVPN dan Mullvad keduanya mendistribusikan paket .rpm native yang dapat diinstal dengan sudo zypper install ./package.rpm, sementara ProtonVPN mengelola repositori RPM yang dibangun untuk Fedora dan juga terinstal dengan rapi di openSUSE.
Bagaimana cara menginstal klien VPN di openSUSE sepenuhnya dari terminal?
Jalankan sudo zypper install openvpn NetworkManager-openvpn untuk dukungan OpenVPN, lalu hubungkan dengan sudo openvpn --config ~/vpn-configs/us-server.ovpn. Untuk klien native dari penyedia, CLI open-source ProtonVPN dapat diinstal melalui repositori RPM-nya (protonvpn-cli) atau pip3 install protonvpn-cli sebagai cadangan di Tumbleweed, dan terhubung melalui WireGuard dengan protonvpn-cli connect --protocol wg.
Bisakah saya mengatur VPN di openSUSE menggunakan YaST alih-alih baris perintah?
Ya. Buka YaST, pilih Network Settings > VPN Gateway/Connection, klik Add, pilih OpenVPN atau WireGuard, lalu impor file .ovpn atau .conf dari penyedia Anda dan masukkan kredensial Anda. Setelah disimpan, NetworkManager menampilkan ikon system tray untuk menghubungkan, memutus, atau berpindah server tanpa membuka kembali YaST.
Apa yang terjadi pada VPN saya setelah pembaruan kernel Tumbleweed?
Koneksi WireGuard seharusnya tetap berjalan tanpa gangguan karena WireGuard sudah tertanam langsung di dalam kernel pada Tumbleweed maupun Leap 15.3+. Klien pihak ketiga yang bergantung pada modul kernel mereka sendiri, seperti versi lama IVPN, mungkin memerlukan restart manual dengan perintah seperti sudo systemctl restart ivpn-service setelah pembaruan selesai.
Bagaimana cara memeriksa dan memperbaiki kebocoran DNS di openSUSE?
Instal paket dnsleaktest atau kunjungi situs pengujian kebocoran DNS saat terhubung untuk memastikan VPN Anda merutekan kueri DNS dengan benar. Jika terdapat kebocoran, atur server DNS penyedia VPN Anda secara manual di pengaturan koneksi NetworkManager, atau edit /etc/resolv.conf secara langsung untuk menimpa penetapan DNS default dari ISP Anda.
Apakah ada VPN gratis yang bisa saya coba di openSUSE sebelum berlangganan paket berbayar?
Tier gratis ProtonVPN memberi Anda akses ke server di AS, Jepang, dan Belanda tanpa penyaringan Secure Core atau NetShield, sehingga pengguna openSUSE dapat memastikan kompatibilitas tanpa risiko. Meningkatkan ke VPN Plus memberi akses ke seluruh jaringan server ProtonVPN sebanyak 20,000+ server di 140+ negara, mulai dari $3.49/bulan pada paket dengan masa berlangganan terpanjang, dengan jaminan uang kembali 30 hari.
VPN mana yang kompatibel dengan openSUSE dan menawarkan anonimitas terkuat bagi pengguna yang mengutamakan privasi?
Mullvad tidak memerlukan email, nama, atau detail pembayaran yang terkait dengan identitas Anda, dan sebagai gantinya menerbitkan nomor akun yang dibuat secara acak. Klien Linux-nya menyertakan DAITA (Defense Against AI-guided Traffic Analysis). IVPN mengambil pendekatan berbeda: setiap server dimiliki sendiri oleh perusahaan, bukan disewa, dan penyedia menerbitkan laporan transparansi rutin serta audit keamanan independen tahunan.
Berapa banyak perangkat yang dapat saya gunakan dengan satu langganan VPN, selain mesin openSUSE saya?
Tergantung penyedianya. ProtonVPN dan NordVPN sama-sama mengizinkan 10 koneksi perangkat secara bersamaan per akun, sementara ExpressVPN berkisar dari 10 hingga 14 tergantung tingkat paket yang Anda pilih. Jumlah itu cukup untuk menjangkau workstation openSUSE ditambah ponsel, laptop, dan perangkat rumah tangga lainnya dalam satu langganan.
Bagaimana harga flat Mullvad dibandingkan dengan paket bertingkat ProtonVPN bagi pengguna openSUSE?
Mullvad mengenakan biaya flat €5/bulan tanpa diskon untuk komitmen jangka panjang, tanpa tingkatan, dan tanpa pembatasan fitur, sehingga setiap pengguna mendapatkan rangkaian fitur Linux yang identik. ProtonVPN justru menerapkan harga bertingkat mulai dari $3.49/bulan pada paket dengan masa berlangganan terpanjang, dengan tingkatan yang lebih tinggi memberi akses ke routing multi-hop Secure Core dan filter NetShield yang tidak tersedia di tier gratis.
Apakah beralih dari OpenVPN ke WireGuard benar-benar membuat openSUSE lebih cepat?
Ya, cukup terasa. Data pemecahan masalah openSUSE menunjukkan WireGuard memberikan throughput 40 hingga 60 persen lebih tinggi dibandingkan OpenVPN pada perangkat keras yang identik, dan klien Linux IVPN sendiri menunjukkan peningkatan serupa sebesar 15 hingga 25 persen saat beralih protokol. Untuk konteks benchmark yang lebih luas, NordVPN berada di peringkat #1 dari 22 pada Trust Score kami, yang dihitung dari pengujian pihak ketiga yang dipublikasikan, di antara penyedia yang mendukung Linux.
Apakah VPN yang ramah openSUSE ini menawarkan jaminan pengembalian dana jika pengaturannya tidak berhasil?
Di antara penyedia yang dibahas di sini, ProtonVPN, NordVPN, dan ExpressVPN masing-masing memberikan jaminan uang kembali 30 hari untuk paket berbayar, sehingga Anda memiliki waktu sebulan penuh untuk memastikan kompatibilitas Linux sebelum berkomitmen. Klien Linux Mullvad dan IVPN tidak dijelaskan dengan jaminan pengembalian dana tetap di sini, jadi pastikan ketentuan pengembalian dana terkini langsung dengan salah satu penyedia sebelum berlangganan.
Bagaimana cara membuka port firewall yang tepat untuk lalu lintas VPN di openSUSE?
openSUSE Leap 15.x dan Tumbleweed menggunakan firewalld secara default. Izinkan OpenVPN dengan sudo firewall-cmd --add-service=openvpn --permanent diikuti dengan --reload, atau buka port UDP default WireGuard dengan sudo firewall-cmd --add-port=51820/udp --permanent. Rilis Leap lama (13.x, 42.x) sebagai gantinya menggunakan SuSEfirewall2, yang mengharuskan pengeditan langsung pada /etc/sysconfig/SuSEfirewall2.