أفضل VPN لـ FreeBSD: إعداد OpenVPN و WireGuard
ابحث عن أفضل VPN لـ FreeBSD مع دعم OpenVPN و WireGuard الأصلي. احصل على أدلة الإعداد وتوافق pf وملفات تكوين خاصة بـ FreeBSD.
 Michael Gargiulo
ابحث عن VPN المناسب لك
ما الغرض الرئيسي من استخدامك لـ VPN؟
اختر واحداً، ثم أجب عن بعض الأسئلة السريعة. سنرشّح لك VPN المناسب ونوضّح السبب.
VPN لـ البث
السؤال 1 من 3
ما الذي دفعك للبحث عن VPN للبث المباشر؟
27,523 اختيار VPN تم عبر VPN.com في آخر 30 يوماً
مطابقتك

NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 من 100، مبنية من جزأين موزونين
تقييمات متجر التطبيقات، جزء من النتيجة
4.664.59
تم البحث في 03/10/2026المطالبات التي تم التحقق منها: 31فصل مجموعات المصدر: 23تم تحديث النتائج 08/10/2026
ProtonVPN
85 من 100، مبنية من جزأين موزونين
تقييمات متجر التطبيقات، جزء من النتيجة
4.614.70
تم البحث في 03/10/2026المطالبات التي تم التحقق منها: 23فصل مجموعات المصدر: 19تم تحديث النتائج 08/10/2026
VPN لـ الخصوصية
السؤال 1 من 3
ما الذي دفعك للبحث عن VPN للخصوصية؟
27,523 اختيار VPN تم عبر VPN.com في آخر 30 يوماً
مطابقتك
NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 من 100، مبنية من جزأين موزونين
تقييمات متجر التطبيقات، جزء من النتيجة
4.664.59
تم البحث في 03/10/2026المطالبات التي تم التحقق منها: 31فصل مجموعات المصدر: 23تم تحديث النتائج 08/10/2026
ProtonVPN
85 من 100، مبنية من جزأين موزونين
تقييمات متجر التطبيقات، جزء من النتيجة
4.614.70
تم البحث في 03/10/2026المطالبات التي تم التحقق منها: 23فصل مجموعات المصدر: 19تم تحديث النتائج 08/10/2026
VPN لـ الألعاب
السؤال 1 من 3
ما الذي دفعك للبحث عن VPN للألعاب؟
27,523 اختيار VPN تم عبر VPN.com في آخر 30 يوماً
مطابقتك
NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 من 100، مبنية من جزأين موزونين
تقييمات متجر التطبيقات، جزء من النتيجة
4.664.59
تم البحث في 03/10/2026المطالبات التي تم التحقق منها: 31فصل مجموعات المصدر: 23تم تحديث النتائج 08/10/2026
ProtonVPN
85 من 100، مبنية من جزأين موزونين
تقييمات متجر التطبيقات، جزء من النتيجة
4.614.70
تم البحث في 03/10/2026المطالبات التي تم التحقق منها: 23فصل مجموعات المصدر: 19تم تحديث النتائج 08/10/2026
VPN لـ الباقات المجانية
السؤال 1 من 3
ما الذي جعلك تبحث عن VPN مجاني؟
27,523 اختيار VPN تم عبر VPN.com في آخر 30 يوماً
مطابقتك
ProtonVPN
85 من 100، مبنية من جزأين موزونين
تقييمات متجر التطبيقات، جزء من النتيجة
4.614.70
تم البحث في 03/10/2026المطالبات التي تم التحقق منها: 23فصل مجموعات المصدر: 19تم تحديث النتائج 08/10/2026
NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 من 100، مبنية من جزأين موزونين
تقييمات متجر التطبيقات، جزء من النتيجة
4.664.59
تم البحث في 03/10/2026المطالبات التي تم التحقق منها: 31فصل مجموعات المصدر: 23تم تحديث النتائج 08/10/2026
NordVPN7,115 خوادمNordVPN's privacy and security record is strong on process and mixed on proof
93 من 100، مبنية من جزأين موزونين
تقييمات متجر التطبيقات، جزء من النتيجة
4.664.59
تم البحث في 03/10/2026المطالبات التي تم التحقق منها: 31فصل مجموعات المصدر: 23تم تحديث النتائج 08/10/2026
 ExpressVPN3,000+ خوادم
86 من 100، مبنية من جزأين موزونين
تقييمات متجر التطبيقات، جزء من النتيجة
4.684.69
تم البحث في 03/10/2026المطالبات التي تم التحقق منها: 27فصل مجموعات المصدر: 27تم تحديث النتائج 08/10/2026
 Mullvad VPN550+ خوادم
83 من 100، مبنية من جزأين موزونين
تقييمات متجر التطبيقات، جزء من النتيجة
4.144.06
تم البحث في 03/10/2026المطالبات التي تم التحقق منها: 29فصل مجموعات المصدر: 12تم تحديث النتائج 08/10/2026
الخلاصة: FreeBSD يفتقر إلى تطبيقات VPN GUI أصلية من معظم مزودي الخدمة. ومع ذلك، يعمل OpenVPN و WireGuard بشكل جيد على المنصة. تحتاج إلى مزود يوفر ملفات إعدادات خاصة بـ FreeBSD وأدلة إعداد والتوافق مع أدوات مثل
pfو FreeBSD jails.
لماذا يحتاج مستخدمو FreeBSD إلى حل VPN مخصص
FreeBSD ليس Linux. في حين أن كلاهما أنظمة شبيهة بـ Unix، يستخدم FreeBSD نواة مختلفة وكومة شبكات مختلفة وإدارة حزم مختلفة. يهم هذا التمييز عند اختيار VPN.
يعمل FreeBSD على تقريباً 5% من سوق الخوادم العالمية. يهيمن على منصات أجهزة الشبكة مثل pfSense و OPNsense و TrueNAS. تشغل Netflix شبكة Open Connect CDN على FreeBSD. بنت WhatsApp بنيتها الأساسية للرسائل على FreeBSD. هذه ليست عمليات نشر هواة.
ينقسم مستخدمو FreeBSD إلى ثلاث فئات رئيسية:
- مسؤولو الخوادم الذين يشغلون FreeBSD jails ويحتاجون إلى نفق مشفر بين الأعضاء المعزولين
- مهندسو الشبكات الذين يبنون أجهزة جدار الحماية باستخدام
pf(Packet Filter) ويحتاجون إلى تكامل VPN على مستوى نظام التشغيل - المطورون الواعون بالخصوصية الذين اختاروا FreeBSD لنموذج الأمان الخاص به (Capsicum sandboxing و GELI encryption و MAC framework)
تحتاج كل مجموعة إلى مزودي VPN يفهمون بنية FreeBSD الفريدة. الإرشادات العامة “تعمل على Linux” نادراً ما تنتقل بنجاح. يستخدم FreeBSD rc.conf لإدارة الخدمات، /usr/local/etc/ لمسارات التكوين، و pkg أو ports لتثبيت الحزم. مزود VPN الذي يتجاهل هذه الاختلافات ينشئ ساعات من استكشاف الأخطاء.
كيفية عمل بروتوكولات VPN على FreeBSD
يدعم FreeBSD بروتوكولين أساسيين للـ VPN: OpenVPN و WireGuard. يتكامل كل منهما بشكل مختلف مع نظام التشغيل.
OpenVPN على FreeBSD
يعمل OpenVPN على FreeBSD منذ أكثر من 15 سنة. قم بتثبيته باستخدام أمر واحد:
pkg install openvpnيستخدم OpenVPN برنامج تشغيل جهاز tun، والذي يتضمنه FreeBSD في نظام الأساس. تذهب ملفات التكوين إلى /usr/local/etc/openvpn/. تدير الخدمة من خلال rc.conf:
# أضف إلى /etc/rc.conf
openvpn_enable="YES"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
يوفر OpenVPN تشفيرًا موثوقًا باستخدام AES-256-GCM. المقابل: يعمل OpenVPN في مساحة المستخدم، مما يضيف حملًا على وحدة المعالجة المركزية مقارنة ببروتوكولات مستوى النواة.
WireGuard على FreeBSD
وصل WireGuard إلى نواة FreeBSD مع الإصدار 13.1. تتطلب الإصدارات السابقة حزمة wireguard-kmod:
pkg install wireguard-kmod wireguard-toolsفي FreeBSD 14.0 والإصدارات الأحدث، يأتي WireGuard كمودول نواة أصلي. قم بتحميله باستخدام:
kldload if_wgيعمل WireGuard في النواة على FreeBSD، مما يحافظ على حمل أقل من OpenVPN في مساحة المستخدم. يتكون قاعدة الأكواد من حوالي 4,000 سطر مقابل 100,000+ سطر في OpenVPN، مما يجعل التدقيق أسرع وسطح الهجوم أصغر.
مقارنة البروتوكولات على FreeBSD:
| الميزة | OpenVPN | WireGuard |
|---|---|---|
| دعم نواة FreeBSD | مساحة المستخدم فقط | أصلي (13.1+) |
| أمر التثبيت | pkg install openvpn | pkg install wireguard-tools |
| تعقيد التكوين | معتدل (10+ خيارات) | بسيط (5-6 خيارات) |
تكامل جدار الحماية (pf) | تتطلب قواعد يدوية | إنشاء واجهة تلقائي |
| التوافق مع Jail | دعم كامل | دعم كامل (14.0+) |
أفضل 5 خدمات VPN تعمل على FreeBSD
لا تدعم كل خدمة VPN FreeBSD. تركز معظمها على بناء تطبيقات حصرية لـ Windows و macOS وتوزيعات Linux الرئيسية. توفر الخمس خدمات أدناه توثيقاً موثقاً لتوافق FreeBSD مع ملفات الإعدادات.
مصفوفة مقارنة VPN
| المزود | البروتوكولات على FreeBSD | توثيق FreeBSD الأصلي | عدد الخوادم | من (شهرياً) | واجهة رسومية متاحة |
|---|---|---|---|---|---|
| Mullvad | WireGuard, OpenVPN | نعم | 550+ (50+ دول) | €5.00/شهر (بدون طبقات خصم) | لا (سطر الأوامر فقط) |
| OVPN | WireGuard, OpenVPN | نعم | 100+ (12 دولة) | انظر موقع OVPN | لا (سطر الأوامر فقط) |
| Perfect Privacy | OpenVPN | نعم | 55+ (23 دولة) | انظر موقع Perfect Privacy | لا (سطر الأوامر فقط) |
| IPredator | OpenVPN | نعم | 15+ (3 دول) | انظر موقع IPredator | لا (سطر الأوامر فقط) |
| NordVPN | OpenVPN | جزئي (أدلة المجتمع) | 7,115 (150 دول) | $3.49/شهر | لا (سطر الأوامر فقط) |
الخلاصة الرئيسية: لا يوفر أي مزود عميل واجهة رسومية لـ FreeBSD. تتطلب كل عملية إعداد أوامر سطر الأوامر. إذا كنت تفضل الأدوات الرسومية، فكر في تشغيل VPN على جهاز pfSense أو OPNsense بدلاً من ذلك.
Mullvad: الأفضل بشكل عام لخصوصية FreeBSD
تعمل Mullvad من السويد وتقبل دفعات مجهولة الهوية بما فيها النقود المرسلة بالبريد في ظرف. الخدمة لا تتطلب عنوان بريد إلكتروني أو اسماً أو أي معلومات شخصية للتسجيل. تتلقى رقم حساب مكون من 16 رقماً.
تنشر Mullvad أدلة رسمية لإعداد WireGuard على FreeBSD. تستغرق عملية الإعداد لديهم حوالي 10 دقائق:
# تثبيت أدوات WireGuard
pkg install wireguard-tools

# إنشاء دليل الإعدادات
mkdir -p /usr/local/etc/wireguard

# توليد المفاتيح
wg genkey | tee /usr/local/etc/wireguard/privatekey | wg pubkey > /usr/local/etc/wireguard/publickey

# تحميل إعدادات Mullvad من صفحة الحساب
# ضعها في /usr/local/etc/wireguard/wg0.conf

# تشغيل الواجهة
wg-quick up wg0
تفرض Mullvad رسماً ثابتاً €5.00/شهر بدون خصومات للشروط الأطول. تجذب هذه البساطة مستخدمي FreeBSD الذين يفضلون التسعير المباشر دون تكتيكات البيع الإضافية.
نقاط القوة:
- توثيق رسمي لـ WireGuard على FreeBSD
- إنشاء حساب مجهول الهوية (لا يتطلب بريداً إلكترونياً)
- تسعير ثابت بدون عقود قفل
- 700+ خادم عبر 43 دول
- بنية خادم تعمل بالذاكرة فقط
نقاط الضعف:
- بدون multi-hop بدون إعداد يدوي
- شبكة خادم أصغر من NordVPN أو ExpressVPN
- بدون خصم طويل الأجل
OVPN: دعم WireGuard الأصلي على FreeBSD
تعمل OVPN أيضاً من السويد وتشغل خوادم بدون أقراص لا تخزن شيئاً على القرص. يسرد هذا المزود FreeBSD بوضوح في منصاته المدعومة ويوفر ملفات إعدادات لكل من OpenVPN و WireGuard.
خطوات التثبيت لـ OVPN WireGuard على FreeBSD:
# تثبيت الحزم المطلوبة
pkg install wireguard-tools

# تحميل إعدادات OVPN WireGuard من لوحة التحكم
# احفظها في /usr/local/etc/wireguard/wg0.conf

# تفعيل عند الإقلاع عبر rc.conf
sysrc wireguard_interfaces="wg0"
sysrc wireguard_enable="YES"

# بدء الاتصال
service wireguard start
يتم تسعير OVPN أعلى من مزودي السوق الشامل، مما يعكس بنيتها الأصغر والموجهة للخصوصية. تحقق من موقع OVPN للحصول على الخطط الحالية.
نقاط القوة:
- ملفات إعدادات WireGuard المتوفرة لـ FreeBSD
- خوادم بدون أقراص (لا يتم لمس البيانات إلى محرك أقراص)
- دعم OpenVPN و WireGuard مع إعدادات FreeBSD
- ثابت في المحكمة: فازت OVPN بقضية عام 2020 تثبت عدم وجود بيانات المستخدم للتسليم
نقاط الضعف:
- 100+ خادم فقط في 12 دول
- سعر شهري أعلى من Mullvad
- شركة أصغر مع عدد أقل من موظفي الدعم
Perfect Privacy: أفضل أمان Multi-Hop لخوادم FreeBSD
تعمل Perfect Privacy من بنما وتتخصص في ميزات الأمان المتقدمة. تقوم سلاسل VPN متعددة الارتداد لديهم بتوجيه حركة المرور عبر خادمين إلى 4 خوادم بشكل متزامن.
يقوم مستخدمو FreeBSD بإعداد Perfect Privacy عبر OpenVPN. دعم WireGuard غير متاح حتى الآن.
# تثبيت OpenVPN
pkg install openvpn

# تحميل إعدادات Perfect Privacy FreeBSD
# استخرجها إلى /usr/local/etc/openvpn/

# إعداد البدء التلقائي
sysrc openvpn_enable="YES"
sysrc openvpn_configfile="/usr/local/etc/openvpn/pp-server.ovpn"

# بدء الخدمة
service openvpn start
يقلل Multi-hop السرعة بشكل كبير. بالنسبة لمسؤولي خوادم FreeBSD الذين يحمون البنية التحتية الحساسة، غالباً ما يكون المقايضة منطقية.
يسعر Perfect Privacy أعلى من معظم المنافسين ويقدم خصومات للخطط السنوية. كما يقدم ضمان استرجاع 7 أيام.
نقاط القوة:
- سلاسل VPN متعددة الارتداد (حتى 4 خوادم)
- توثيق إعداد FreeBSD مفصل
- NeuroRouting (اختيار الخادم المستند إلى الذكاء الاصطناعي)
- بدون حدود حركة مرور أو حدود نطاق ترددي
- إعادة توجيه المنافذ متاحة
نقاط الضعف:
- بدون دعم WireGuard حتى الآن
- سعر أعلى من معظم المنافسين
- يقدم Multi-hop تأخيراً ملحوظاً
- 55 خادم عبر 23 دول (أصغر شبكة في هذه القائمة)
IPredator: أبسط إعداد لمبتدئي FreeBSD
انطلقت IPredator عام 2009، تأسست من قبل أفراد متصلين بـ The Pirate Bay. تركز الخدمة على البساطة والخصوصية قبل كل شيء.
يستغرق إعداد FreeBSD لـ IPredator حوالي 10 دقائق مع OpenVPN فقط:
# تثبيت OpenVPN
pkg install openvpn

# تحميل ملفات إعدادات IPredator
fetch https://www.ipredator.se/static/downloads/ipredator-openvpn.conf

# نقل الإعدادات
mv ipredator-openvpn.conf /usr/local/etc/openvpn/

# بدء الاتصال
openvpn --config /usr/local/etc/openvpn/ipredator-openvpn.conf
تنشر IPredator خطتها الخاصة على موقعها. تقتصر الخوادم على السويد ولاتفيا وروmania (15+ المجموع).
نقاط القوة:
- أبسط عملية إعداد FreeBSD
- التزام قوي بالخصوصية (الاختصاص السويدي)
- تقبل Bitcoin للدفع مجهول الهوية
- تسعير مباشر
نقاط الضعف:
- 15 خادم فقط في 3 دول
- بدون دعم WireGuard
- بدون kill switch أو ميزات متقدمة
- OpenVPN فقط، لذلك بدون كفاءة من فئة WireGuard
NordVPN: أكبر شبكة خادم مع دعم مجتمع FreeBSD
لا تدعم NordVPN FreeBSD رسمياً، لكن ملفات إعدادات OpenVPN الخاصة بها تعمل على المنصة. يحافظ مجتمع FreeBSD على أدلة إعداد تغطي العملية.
# تثبيت OpenVPN
pkg install openvpn

# تحميل إعدادات NordVPN OpenVPN
fetch https://downloads.nordcdn.com/configs/archives/servers/ovpn.zip

# استخراج واختيار إعدادات الخادم
unzip ovpn.zip -d /usr/local/etc/openvpn/

# إنشاء ملف المصادقة
echo "your_username" > /usr/local/etc/openvpn/auth.txt
echo "your_password" >> /usr/local/etc/openvpn/auth.txt

# بدء الاتصال
openvpn --config /usr/local/etc/openvpn/ovpn_udp/us1234.nordvpn.com.udp.ovpn --auth-user-pass /usr/local/etc/openvpn/auth.txt
تبدأ NordVPN من $3.49/شهر في خطتها الأطول أجلاً. مع 6,400+ خادم عبر 111 دول، توفر أوسع تغطية جغرافية.
نقاط القوة:
- 6,400+ خادم في 111 دول
- معدل شهري منخفض في خطتها الأطول أجلاً
- خوادم مموهة للشبكات المقيدة
- خوادم متخصصة (Double VPN, Onion over VPN)
نقاط الضعف:
- بدون دعم رسمي لـ FreeBSD (أدلة المجتمع فقط)
- بدون WireGuard على FreeBSD (NordLynx لـ Linux/Windows/Mac فقط)
- عدم توفر Kill switch بدون تطبيقهم الأصلي
- يتطلب الإعداد خطوات يدوية أكثر من المزودين مع أدلة FreeBSD الرسمية
مشاكل تكوين OpenVPN على FreeBSD والإصلاحات
يتعامل FreeBSD مع OpenVPN بشكل مختلف عن Linux. هذه هي المشاكل الأكثر شيوعاً والحلول الخاصة بها.
جهاز TUN غير موجود
قد لا يحمل FreeBSD برنامج تشغيل جهاز tun تلقائياً. أصلحه بإضافته إلى التمهيد:
# أضف إلى /boot/loader.conf
if_tun_load="YES"

# تحميل فوراً بدون إعادة تشغيل
kldload if_tun
تسريب DNS من خلال resolv.conf
لا يحدّث OpenVPN على FreeBSD /etc/resolv.conf تلقائياً كما يفعل على Linux. أنشئ برنامج تحديث:
#!/bin/sh
# /usr/local/etc/openvpn/update-resolv.sh
case "$script_type" in
  up)
    cp /etc/resolv.conf /etc/resolv.conf.bak
    echo "nameserver $foreign_option_1" > /etc/resolv.conf
    ;;
  down)
    mv /etc/resolv.conf.bak /etc/resolv.conf
    ;;
esac
أضف إلى إعدادات OpenVPN الخاصة بك:
script-security 2
up /usr/local/etc/openvpn/update-resolv.sh
down /usr/local/etc/openvpn/update-resolv.sh
تضارب جدار الحماية مع pf
يمكن لجدار الحماية pf التابع لـ FreeBSD أن يحظر حركة المرور بواسطة VPN. أضف هذه القواعد إلى /etc/pf.conf:
# السماح بحركة OpenVPN
pass out on egress proto udp to any port 1194
pass on tun0 all

# اختياري: حظر كل حركة مرور بدون VPN (kill switch)
block drop out on egress proto {tcp udp} from any to any
pass out on egress proto udp to <vpn_server_ip> port 1194
pass on tun0 all
pass out on egress proto udp to any port 53
أعد تحميل جدار الحماية:
pfctl -f /etc/pf.confخدمة OpenVPN تفشل في البدء عند الإقلاع
تهم صيغة rc.conf. استخدم أسماء المتغيرات الدقيقة:
openvpn_enable="YES"
openvpn_if="tun"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
openvpn_dir="/usr/local/etc/openvpn"
WireGuard على FreeBSD: إعداد وحدة النواة واستكشاف الأخطاء
يختلف تكامل WireGuard حسب إصدار FreeBSD. يغطي هذا القسم تثبيتات الوحدات الأصلية والخارجية.
FreeBSD 13.x: تثبيت وحدة النواة
يتطلب FreeBSD 13.0 و 13.1 وحدة النواة الخارجية:
pkg install wireguard-kmod wireguard-tools

# حمل الوحدة
kldload if_wg

# اجعلها دائمة
echo 'if_wg_load="YES"' >> /boot/loader.conf
FreeBSD 14.x: دعم النواة الأصلي
يتضمن FreeBSD 14.0+ WireGuard في نواة القاعدة. تحتاج فقط الأدوات:
pkg install wireguard-toolsفشل WireGuard في إنشاء واجهة
إذا أرجعت wg-quick up wg0 “RTNETLINK answers: Operation not supported”، لم يتم تحميل وحدة النواة:
# تحقق مما إذا تم تحميل الوحدة
kldstat | grep wg

# حملها يدوياً
kldload if_wg

# تحقق
ifconfig wg0
تشغيل WireGuard داخل FreeBSD Jail
يدعم FreeBSD 14.0+ WireGuard داخل السجون. أضف معاملات السجن هذه:
# في /etc/jail.conf
myjail {
    allow.raw_sockets;
    vnet;
    vnet.interface = "wg0";
}
أنشئ واجهة WireGuard داخل السجن:
jexec myjail wg-quick up wg0مشاكل MTU تسبب فقدان الحزم
يمكن أن تسبب قيمة MTU الافتراضية 1420 في WireGuard مشاكل في بعض الشبكات. اخفضها:
# في wg0.conf
[Interface]
MTU = 1380
أفضل الممارسات الأمنية لـ VPN على FreeBSD
يوفر FreeBSD ميزات أمان تكمل تشفير VPN. ادمجها معاً لحماية متعددة الطبقات.
دمج VPN مع جدار الحماية pf: أنشئ قواعل تحظر كل حركة المرور خارج نفق VPN. يعمل هذا كـ kill switch على مستوى الشبكة بدون الاعتماد على برنامج مزود خدمة VPN.
استخدم تشفير GELI لإعدادات VPN: قم بتشفير المجلد الذي يحتوي على بيانات اعتمادك وملفات إعدادات VPN:
geli init /dev/ada0p5
geli attach /dev/ada0p5
newfs /dev/ada0p5.eli
mount /dev/ada0p5.eli /usr/local/etc/openvpn
تشغيل VPN داخل Capsicum sandbox: يقيد إطار عمل Capsicum في FreeBSD ما يمكن الوصول إليه من قبل عملية VPN، مما يقلل الضرر إذا تم اختراق عميل VPN.
مراقبة صحة الاتصال بـ VPN: أضف وظيفة cron تتحقق من حالة النفق كل 5 دقائق وتعيد تشغيل الاتصال إذا انقطع:
*/5 * * * * /usr/local/bin/check-vpn.shالحكم النهائي
لدى مستخدمي FreeBSD خيارات VPN أقل من مستخدمي Linux أو Windows. يخدم كل من مزودي الخدمات الخمسة المراجعين هنا احتياجات مختلفة.
اختر Mullvad إذا كنت تريد خصوصية قوية مع حسابات مجهولة وأداء WireGuard موثوقة بسعر ثابت €5.00/شهر. اختر OVPN إذا كنت تريد ملفات تكوين WireGuard وتصميم خادم بدون أقراص. اختر Perfect Privacy إذا كنت تحتاج إلى توجيه متعدد الطبقات لبيئات الخوادم عالية الأمان. اختر IPredator إذا كنت تريد أبسط إعداد FreeBSD ممكن. اختر NordVPN إذا كنت تحتاج إلى الوصول إلى أكثر من 6400 خادم عبر 111 دولة ولا تمانع في أدلة FreeBSD التي تدعمها المجتمع.
تجعل بنية FreeBSD النظام مناسبة بشكل فريد لنشرات VPN. ينشئ التكامل مع جدار الحماية pf وعزل الأقفاص وتشفير GELI طبقات أمان لا يضاهيها أي نظام تشغيل آخر للمستهلكين. يكمل مزود VPN المناسب هذه الأدوات بدلاً من استبدالها.
موارد هذه الصفحة
الرسوم البيانية والصور المرجعية من أبحاثنا، متاحة للعرض والمشاركة مجاناً.
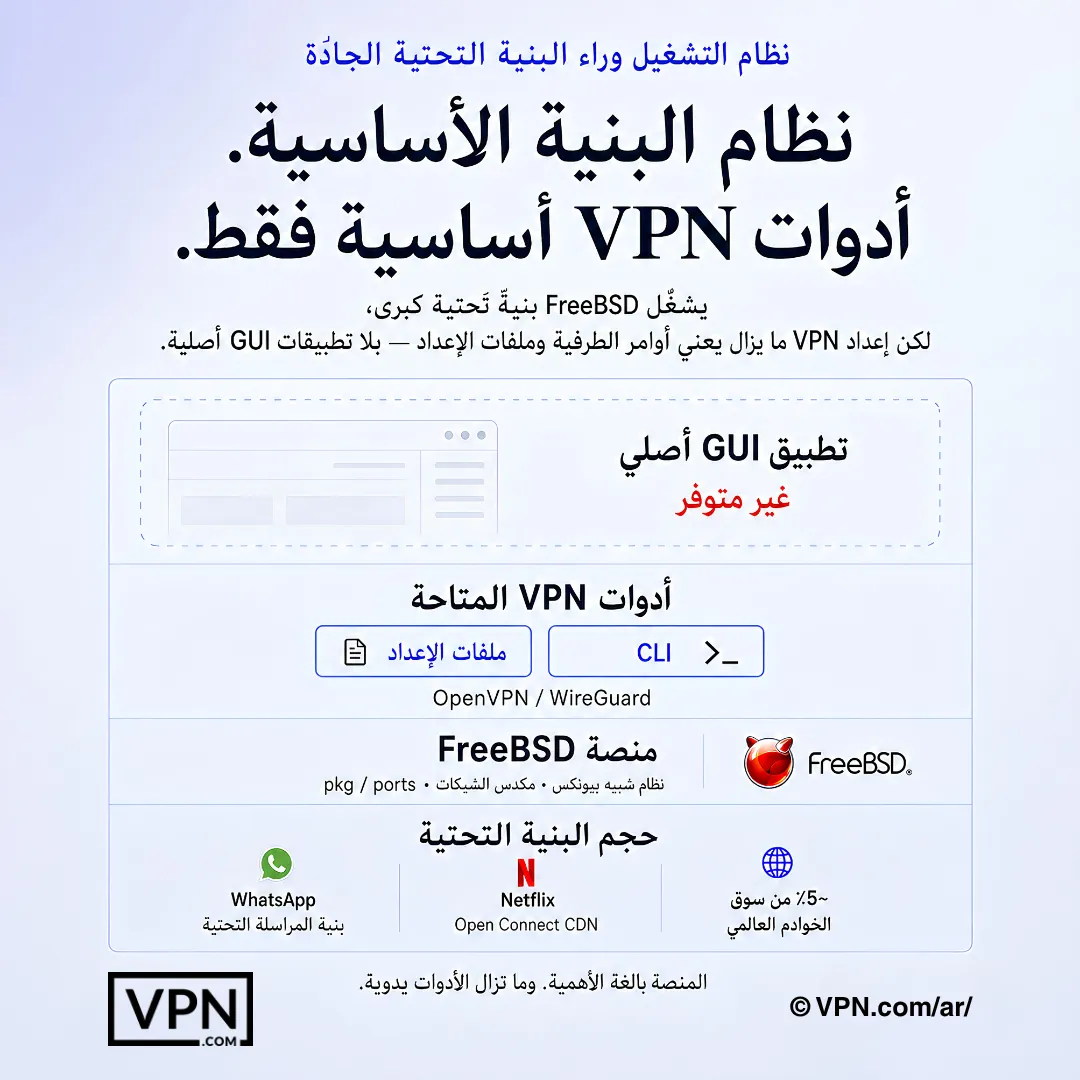
يعني إعداد VPN على FreeBSD عادةً أوامر الطرفية وملفات الإعداد، لا تطبيقات واجهة رسومية أصلية.
أسئلة وأجوبة
لماذا لا يحصل FreeBSD على تطبيق VPN أصلي مثل Windows أو macOS؟
FreeBSD ليس Linux، ويستخدم نواة مختلفة وكومة شبكات مختلفة، لذا يتجاهل معظم مزودي الخدمات بناء عميل GUI مخصص له. بدلاً من ذلك، تقوم بتثبيت OpenVPN أو WireGuard عبر pkg install، وإدارتها من خلال rc.conf، وتخزين الإعدادات في /usr/local/etc/. يقوم كل مزود يوثق دعم FreeBSD بذلك من خلال إعداد الطرفية بدلاً من تطبيق رسومي.
ما الفرق الحقيقي بين تشغيل OpenVPN و WireGuard على FreeBSD؟
يعمل OpenVPN بالكامل في مساحة المستخدم باستخدام محرك tun المدمج في FreeBSD وقد عمل على المنصة لأكثر من 15 سنة، لكن قاعدة أكواده التي تبلغ حوالي 100,000+ سطر تضيف عبئًا على وحدة المعالجة المركزية. يتم شحن WireGuard كوحدة نواة أصلية بدءًا من FreeBSD 13.1 (أصلي بالكامل في 14.0+)، مما يقلل استخدام وحدة المعالجة المركزية، وقاعدة أكواده البالغة حوالي 4,000 سطر تجعل عمليات التدقيق المستقلة أسرع.
كيف أقوم بتشغيل WireGuard بشكل أصلي على FreeBSD 14؟
على FreeBSD 14.0+، يتم دمج WireGuard في نواة القاعدة، لذا تحتاج فقط إلى pkg install wireguard-tools ثم kldload if_wg لتحميل الوحدة. على FreeBSD 13.0 أو 13.1، تحتاج أولاً إلى حزمة wireguard-kmod منفصلة. بمجرد تحميلها، قم بإنشاء المفاتيح باستخدام wg genkey/wg pubkey ثم احضر الواجهة باستخدام wg-quick up wg0.
لماذا يحدث تسريب طلبات DNS في OpenVPN على FreeBSD، وكيف أوقفه؟
على عكس Linux، OpenVPN على FreeBSD لا يعيد كتابة /etc/resolv.conf تلقائياً عند اتصال النفق، لذا يمكن لاستعلامات DNS أن تتجاوز الاتصال المشفر. أصلحه باستخدام نص up/down ينسخ احتياطياً ويبدّل resolv.conf عند الاتصال ويعيده عند قطع الاتصال، ثم ارجع إلى هذا النص باستخدام script-security 2 في ملف إعدادات OpenVPN الخاص بك.
ما الذي يسبب خطأ “جهاز tun غير موجود” على FreeBSD؟
يفشل FreeBSD أحياناً في تحميل برنامج تشغيل جهاز tun الذي يعتمد عليه OpenVPN تلقائياً، مما ينتج عن هذا الخطأ في وقت الاتصال. أضف if_tun_load="YES" إلى /boot/loader.conf بحيث يحمل تلقائياً عند كل إقلاع، أو قم بتشغيل kldload if_tun لتحميله فوراً بدون إعادة تشغيل. هذا هو أحد أكثر إخفاقات إعداد OpenVPN شيوعاً في المرة الأولى على المنصة.
كيف أنشئ kill switch على مستوى الشبكة باستخدام جدار الحماية pf في FreeBSD؟
بدلاً من الاعتماد على kill switch على مستوى التطبيق لمزود خدمة (والذي لا توفره معظم إعدادات FreeBSD على الإطلاق)، أضف قواعل pf.conf تحظر كل حركة المرور الصادرة باستثناء ما يتم توجيهه عبر واجهة tun0 الخاصة بـ VPN والعنوان IP المحدد لمزود الخدمة على منفذ VPN. أعد التحميل باستخدام pfctl -f /etc/pf.conf. يحظر هذا كل حركة المرور إذا انقطع النفق، ويعمل كفشل آمن على مستوى جدار الحماية.
كيف أقوم بتشغيل WireGuard داخل FreeBSD jail؟
يتطلب دعم Jail FreeBSD 14.0 أو أحدث، حيث يحتاج WireGuard إلى وضع شبكة vnet داخل Jail. أضف allow.raw_sockets و vnet و vnet.interface = "wg0" إلى كتلة تكوين السجن في /etc/jail.conf، ثم احضر النفق من خارج السجن باستخدام jexec myjail wg-quick up wg0. الإصدارات السابقة من FreeBSD لا تدعم هذا تكامل السجن.
هل تنشر مزودات الخدمة توثيقًا رسميًا لـ FreeBSD أم تعتمد على أدلة المجتمع؟
تنشر Mullvad و OVPN و Perfect Privacy و IPredator جميعها أدلة إعداد رسمية لـ FreeBSD مع ملفات التكوين. لا توفر NordVPN دعمًا رسميًا لـ FreeBSD؛ إذ تعمل ملفات OpenVPN التخاصة بها على المنصة، لكن فقط الأدلة التي يحتفظ بها المجتمع توضح العملية، والتي عادة ما تستغرق وقتًا أطول في الإعداد مقارنة بالمزودات الموثقة رسميًا.
أي موفر رئيسي يحقق أفضل أداء لمستخدمي FreeBSD الذين يحتاجون أيضاً إلى سرعة عبر الأنصحة المختلفة؟
يحتل NordVPN المرتبة #1 من 22 في درجة الثقة لدينا، المجمعة من اختبارات نشرتها جهات خارجية، متقدماً على ExpressVPN في المرتبة #2 و Mullvad في المرتبة #7. يفتقد NordVPN الدعم الرسمي لـ FreeBSD ويتطلب أدلة OpenVPN التي تحتفظ بها المجتمع، بينما ينشر Mullvad توثيقاً رسمياً أصلياً لـ WireGuard لـ FreeBSD، مما يجعله الخيار الأقوى إذا كانت توافقية FreeBSD أهم من التصنيف الخام.
ما هي تكاليف NordVPN و ExpressVPN و Mullvad فعلياً لإعداد FreeBSD؟
يبدأ NordVPN من $3.49/شهر في خطته الأطول أجلاً، و ExpressVPN يبدأ من $2.99/شهر في خطته الأطول أجلاً، و Mullvad يفرض معدل ثابت يبدأ من €5.00/شهر بدون خصم طويل الأجل. لا يوفر أي من الثلاثة واجهة رسومية لـ FreeBSD، لذا فإن الفروقات في السعر تعتمد على البنية التحتية للخادم والاختصاص القضائي بدلاً من سهولة الإعداد.
هل يمكنني الحصول على استرجاع إذا فشل إعداد مزود خدمة لـ FreeBSD في حالتي الاستخدام؟
نعم، لاثنين من الثلاثة. يدعم كل من NordVPN و ExpressVPN خطططهما بضمان استرجاع الأموال لمدة 30 يوماً، مما يمنحك وقتاً لاختبار إعدادات WireGuard أو OpenVPN على صندوق FreeBSD الخاص بك قبل الالتزام. لا تملك Mullvad نسخة تجريبية؛ فهي الدفع أولاً بأول، لكن الأيام غير المستخدمة على معدلها الثابت الشهري قابلة للاسترجاع إذا ألغيت مبكراً.
كم عدد الاتصالات المتزامنة التي أحصل عليها لتغطية خوادم FreeBSD إلى جانب الأجهزة الأخرى؟
يختلف حسب المزود. يسمح NordVPN بـ 10 اتصالات جهاز متزامنة، يسمح ExpressVPN بـ 10-14 حسب طبقة الخطة، وتحد Mullvad من 5. بالنسبة لمسؤولي خوادم FreeBSD الذين يشغلون عدة jails أو جهاز pfSense إلى جانب الأجهزة الشخصية، توفر حدود جهاز NordVPN أو ExpressVPN الأعلى مساحة أكبر قبل أن تحتاج إلى حساب ثانٍ.
هل يجعل قاعدة رمز WireGuard الأصغر حجمًا أكثر أمانًا بشكل ملموس لنشر جيل FreeBSD مقارنة بـ OpenVPN؟
يقلل من سطح الهجوم، على الأقل. قاعدة رمز WireGuard البالغة حوالي 4,000 سطر أسهل في التدقيق من OpenVPN البالغة 100,000+ سطر، وبما أنها تعمل كوحدة نواة FreeBSD أصلية (13.1+ مع kmod، أصلية على 14.0+) بدلاً من مساحة المستخدم، فإنها تستخدم أيضًا CPU أقل أثناء التشغيل داخل الأجنة المعزولة.