أفضل VPN لـ RedHat: أمان المؤسسات والسرعة
اعثر على أفضل VPN لـ RedHat يتكامل مع SELinux، ويلبي معايير FIPS 140-2، ويدعم نشر RPM عبر بنية RHEL التحتية.
 Michael Gargiulo
ابحث عن VPN المناسب لك
ما الغرض الرئيسي من استخدامك لـ VPN؟
اختر واحداً، ثم أجب عن بعض الأسئلة السريعة. سنرشّح لك VPN المناسب ونوضّح السبب.
VPN لـ البث
السؤال 1 من 3
ما الذي دفعك للبحث عن VPN للبث؟
14,685 اختيار VPN تم عبر VPN.com في آخر 30 يوماً

مطابقتك

NordVPN
تقييمات متجر التطبيقات، جزء من النتيجة
4.664.59

ProtonVPN
تقييمات متجر التطبيقات، جزء من النتيجة
4.614.70
VPN لـ الخصوصية
السؤال 1 من 3
ما الذي دفعك للبحث عن VPN للخصوصية؟
14,685 اختيار VPN تم عبر VPN.com في آخر 30 يوماً
مطابقتك
NordVPN
تقييمات متجر التطبيقات، جزء من النتيجة
4.664.59
ProtonVPN
تقييمات متجر التطبيقات، جزء من النتيجة
4.614.70
VPN لـ الألعاب
السؤال 1 من 3
ما الذي دفعك للبحث عن VPN للألعاب؟
14,685 اختيار VPN تم عبر VPN.com في آخر 30 يوماً
مطابقتك
NordVPN
تقييمات متجر التطبيقات، جزء من النتيجة
4.664.59
ProtonVPN
تقييمات متجر التطبيقات، جزء من النتيجة
4.614.70
VPN لـ الباقات المجانية
السؤال 1 من 3
ما الذي جعلك تبحث عن VPN مجاني؟
14,685 اختيار VPN تم عبر VPN.com في آخر 30 يوماً
مطابقتك
ProtonVPN
تقييمات متجر التطبيقات، جزء من النتيجة
4.614.70
NordVPN
تقييمات متجر التطبيقات، جزء من النتيجة
4.664.59
NordVPN7,229 خوادمNordVPN's privacy and security record is strong on process and mixed on proof
93 من 100، مبنية من جزأين موزونين
تقييمات متجر التطبيقات، جزء من النتيجة
4.664.59
تم البحث في 03/10/2026المطالبات التي تم التحقق منها: 31المصادر المستقلة: 11تم تحديث النتائج 06/11/2026
 ExpressVPN3,000+ خوادم
88 من 100، مبنية من جزأين موزونين
تقييمات متجر التطبيقات، جزء من النتيجة
4.684.69
تم البحث في 03/10/2026المطالبات التي تم التحقق منها: 27المصادر المستقلة: 13تم تحديث النتائج 06/11/2026
 Mullvad VPN550+ خوادم
76 من 100، مبنية من جزأين موزونين
تقييمات متجر التطبيقات، جزء من النتيجة
4.144.06
تم البحث في 03/10/2026المطالبات التي تم التحقق منها: 29المصادر المستقلة: 9تم تحديث النتائج 06/11/2026
لماذا تتطلب RHEL حلول VPN بمستوى المؤسسات
يشغّل Red Hat Enterprise Linux (RHEL) البنية التحتية الحيوية في شركات Fortune 500 والجهات الحكومية والمؤسسات المالية. وعلى خلاف توزيعات Linux الاستهلاكية، يتطلب RHEL حلول VPN تتكامل مع ضوابط الوصول الإلزامية في SELinux، وتلتزم بمعايير التشفير FIPS 140-2، وتدعم النشر الآلي عبر آلاف العقد.
الخلاصة: يتضمن RHEL أدوات VPN مدمجة عبر NetworkManager ويفرض سياسات أمان SELinux. تتطلب عمليات نشر VPN المؤسسية على RHEL التوافق مع هذه الأدوات، وتوفر حزم RPM، والدعم طويل الأمد من المورّد بما يتناسب مع دورة حياة RHEL البالغة 10 سنوات.
يركّز هذا الدليل على حلول VPN المخصصة لـ Red Hat Enterprise Linux في بيئات الإنتاج. يحتاج مسؤولو RHEL إلى VPN تُثبَّت عبر YUM/DNF، وتحترم سياقات SELinux، وتتوسع عبر مراكز البيانات ونشرات السحابة.
كيف تشكّل البنية الأمنية لـ RHEL متطلبات VPN
يختلف RHEL عن توزيعات Linux الأخرى بطرق تؤثر مباشرة في توافق VPN. وفهم هذه الفروق يمنع إخفاقات النشر وثغرات الأمان.
تطبيق SELinux والتوافق مع VPN
يعمل SELinux في الوضع الإلزامي (enforcing) افتراضيًا على RHEL. يفشل كثير من عملاء VPN بصمت لأنهم يفتقرون إلى وحدات سياسات SELinux المناسبة. يجب أن تأتي VPN المتوافقة مع سياسات SELinux مضمّنة، أو أن توفّر خطوات موثقة لإنشاء سياقات مخصصة.
على سبيل المثال، يتطلب OpenVPN على RHEL النوع openvpn_t في SELinux. وبدونه تنقطع الاتصالات دون رسائل خطأ واضحة. أما WireGuard فيتكامل على مستوى النواة منذ RHEL 8.6، مما يتجنب معظم تعارضات SELinux.
حزم RPM والتثبيت عبر YUM/DNF
تستخدم عمليات نشر RHEL المؤسسية حزم RPM المُدارة عبر YUM (RHEL 7) أو DNF (RHEL 8/9). ويسهّل مزودو VPN الذين يوفرون حزم .rpm رسمية التثبيت والتحديث وتدقيق الامتثال. أما البناء اليدوي من المصدر فيخلق أعباء صيانة ويكسر سير عمل التحديث الآلي.
التكامل مع NetworkManager
يستخدم RHEL الأداة NetworkManager أداةً رئيسية لإعداد الشبكة. وحلول VPN التي تتكامل كإضافات لـ NetworkManager تتيح للمسؤولين إدارة الاتصالات عبر أوامر nmcli أو واجهة GNOME الرسومية أو وحدة تحكم Cockpit على الويب. وهذا مهم في البيئات التي تديرها فرق متعددة.
معايير تقييم حلول VPN لـ RHEL
عند اختيار VPN لأنظمة RHEL الإنتاجية، قيّم هذه العوامل الخاصة بـ RHEL:
- التوافق مع SELinux: هل تعمل VPN في الوضع الإلزامي لـ SELinux دون الحاجة إلى
setenforce 0؟ - توفر حزم RPM الرسمية: هل يحافظ المورّد على مستودع RPM لـ RHEL 7 و8 و9؟
- أدوات سطر الأوامر: هل توفر VPN إدارة كاملة عبر سطر الأوامر لبيئات الخوادم بلا واجهة؟
- دعم البروتوكولات: هل تدعم WireGuard (المدمج في النواة على RHEL 8.6+) أو IPsec عبر Libreswan (المضمّن في RHEL)؟
- الامتثال لـ FIPS 140-2: هل يمكن لـ VPN استخدام وحدات التشفير المعتمدة من FIPS في RHEL؟
- قابلية التوسع: هل يدعم الحل كتيبات Ansible أو وحدات Puppet للنشر الجماعي؟
أفضل خدمات VPN مع دعم RHEL موثّق
تقدم ثلاثة مزودين لـ VPN توافقًا موثقًا مع RHEL عبر عملاء Linux أصليين، أو حزم RPM، أو أدلة إعداد مفصلة للنشر المؤسسي.
Mullvad VPN: الخصوصية أولاً مع WireGuard أصلي
يوفر Mullvad VPN عميل Linux مخصصًا موزّعًا كحزمة RPM. ويستغرق التثبيت على RHEL 8 أو 9 أمرًا واحدًا:
sudo dnf install https://mullvad.net/media/app/MullvadVPN-latest.rpmكان Mullvad من أوائل المزودين الذين تبنّوا WireGuard، الذي يعمل كوحدة نواة على RHEL 8.6 وما بعده. ويحافظ التصميم الخفيف لـ WireGuard على انخفاض العبء على المعالج، أما السرعات الفعلية فتعتمد على عتادك واتصالك. ويتضمن العميل واجهة سطر أوامر كاملة (mullvad connect وmullvad status) مناسبة لخوادم RHEL بلا واجهة.
يشغّل Mullvad 550+ خادمًا عبر 50+ دولة. وقد تم التحقق من سياسته الصارمة لعدم تسجيل البيانات عبر عمليات تدقيق مستقلة. وتكلّف الخدمة €5 شهريًا بسعر ثابت، ولا يلزم إنشاء حساب.
ملاحظة خاصة بـ RHEL: تتضمن حزمة RPM الخاصة بـ Mullvad وحدات سياسات SELinux لـ RHEL 8 و9. ولا تحتاج إلى تعديلات يدوية على السياسات.
NordVPN: نطاق مؤسسي مع 7,229 خادمًا
يوفّر NordVPN عميل Linux كحزمة RPM تتكامل مع NetworkManager في RHEL. ويمكن للمسؤولين إدارة الاتصالات عبر nmcli أو عبر أداة NordVPN نفسها (nordvpn connect وnordvpn set technology).
أبرز الميزات ذات الصلة بـ RHEL:
- بروتوكول NordLynx: يطبّق NordVPN تنفيذه الخاص لـ WireGuard، مما يحافظ على انخفاض عبء البروتوكول على RHEL
- تصفية CyberSec: تحجب النطاقات الضارة والاحتيالية على مستوى DNS، وتكمل قواعد firewalld في RHEL
- 7,229 خادمًا في 150 دولة: يوفر التكرار لعمليات نشر RHEL متعددة الجنسيات
- خيارات عنوان IP مخصص: مفيدة للسماح بنقاط خروج VPN في إعدادات جدار حماية RHEL
التثبيت على RHEL 9:
sudo rpm -i https://repo.nordvpn.com/yum/nordvpn/centos/noarch/nordvpn-release-1.0.0-1.noarch.rpm
sudo dnf install nordvpn
ملاحظة خاصة بـ RHEL: يعمل تطبيق Linux من NordVPN مع SELinux في الوضع الإلزامي على RHEL 8 و9. ويدعم إضافة NetworkManager كتابة نصوص nmcli لإدارة الاتصالات آليًا.
ExpressVPN: بروتوكول Lightway لنشرات RHEL منخفضة زمن الاستجابة
يقدم ExpressVPN عميل Linux مع دعم RPM وبروتوكوله الخاص Lightway. ويصف ExpressVPN بروتوكول Lightway بأنه سريع الاتصال ومنخفض العبء؛ أما الإنتاجية الفعلية على RHEL فتعتمد على عتادك وشبكتك.
ميزات بارزة لمسؤولي RHEL:
- التوجيه المقسّم (Split tunneling): توجيه حركة مرور محددة فقط عبر VPN مع إبقاء خدمات RHEL الداخلية على اتصالات مباشرة
- أكثر من 3,000 خادم في 105 دول: يدعم بنية RHEL التحتية الموزعة جغرافيًا
- خيارات Lightway عبر UDP وTCP: يعمل وضع TCP عبر جدران الحماية المؤسسية المقيّدة
- تحديثات Linux منتظمة: يرقّع ExpressVPN عميل Linux خلال أسبوعين من كل إصدار فرعي لـ RHEL
يعتمد التثبيت على مستودع RPM الخاص بـ ExpressVPN:
sudo dnf install expressvpn-latest.rpm
expressvpn activate
expressvpn connect
ملاحظة خاصة بـ RHEL: يتطلب ExpressVPN قيمة منطقية (boolean) مخصصة في SELinux للتوجيه المقسّم. وتوفر وثائقهم أوامر setsebool الدقيقة. ويدعم العميل بيئات الافتراضية على RHEL بما فيها KVM وoVirt.
إعداد VPN على RHEL: طرق NetworkManager وسطر الأوامر
يعتمد مسؤولو RHEL عادةً على طريقتين لنشر VPN: إضافات NetworkManager أو عملاء سطر الأوامر المستقلون.
الطريقة 1: WireGuard عبر NetworkManager على RHEL 9
sudo dnf install wireguard-tools
sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf
sudo nmcli connection up wg0
تخزّن هذه الطريقة بيانات اعتماد VPN في مخزن المفاتيح المشفّر الخاص بـ NetworkManager. وتبقى الاتصالات بعد إعادة التشغيل وتتكامل تلقائيًا مع مناطق firewalld في RHEL.
الطريقة 2: OpenVPN مع سياسة SELinux
sudo dnf install openvpn NetworkManager-openvpn
sudo semanage port -a -t openvpn_port_t -p tcp 1194
sudo nmcli connection import type openvpn file provider.ovpn
يسجّل الأمر semanage منفذ OpenVPN لدى SELinux. وتخطي هذه الخطوة يسبب إخفاقات اتصال صامتة على أنظمة RHEL التي تعمل بـ SELinux في الوضع الإلزامي.
الطريقة 3: IPsec عبر Libreswan (مضمّن في RHEL)
يتضمن RHEL الأداة Libreswan لدعم IPsec VPN أصلًا، دون الحاجة إلى برمجيات طرف ثالث:
sudo dnf install libreswan
sudo ipsec setup start
sudo ipsec auto --add myconnection
sudo ipsec auto --up myconnection
يستخدم Libreswan مكتبات التشفير المعتمدة من FIPS في RHEL. مما يجعله الخيار المفضل لعمليات نشر RHEL في القطاعين الحكومي والمالي التي تتطلب الامتثال لـ FIPS 140-2.
اعتبارات الامتثال والنشر المؤسسي
تخدم RHEL صناعات ذات متطلبات تنظيمية صارمة. ويجب أن يأخذ اختيار VPN هذه الأطر التنظيمية في الحسبان:
| الإطار | المتطلب |
|---|---|
| HIPAA | تحتاج نشرات RHEL في القطاع الصحي إلى شبكات VPN تستخدم تشفير AES-256 وتسجيل التدقيق. تدعم NordVPN وMullvad كلتيهما AES-256-GCM. |
| PCI DSS | تتطلب معالجة المدفوعات على RHEL أنفاقًا مشفّرة لجميع بيانات حاملي البطاقات. يستوفي IPsec عبر Libreswan متطلبات القسم 4.1 من PCI DSS بشكل أصلي. |
| FedRAMP | تحتاج أنظمة RHEL الحكومية إلى تشفير معتمد وفق FIPS 140-2. يلبّي Libreswan مع مكتبة NSS للتشفير في RHEL هذا المتطلب. |
| SOC 2 | يجب أن يُظهر مزودو VPN ممارسات واضحة في التعامل مع البيانات. تعالج تقارير التدقيق المنشورة من Mullvad ضوابط SOC 2، وتقول NordVPN إنها كلّفت بتدقيقات مستقلة لعدم تسجيل البيانات. |
وللنشر على نطاق واسع، أتمتِ إعداد VPN عبر Ansible. وتتضمن منصة Ansible Automation Platform من Red Hat وحدات أدوار VPN لـ Libreswan وWireGuard تنشر إعدادات متسقة عبر مئات عقد RHEL.
الحكم النهائي
تتطلب بيئات RHEL حلول VPN تحترم سياسات SELinux، وتُثبَّت عبر حزم RPM، وتتوسع عبر أدوات أتمتة مثل Ansible. يقدم Mullvad أقوى ضمانات الخصوصية مع تكامل WireGuard نظيف. ويوفر NordVPN أكبر شبكة خوادم وتوافقًا مع NetworkManager لعمليات النشر متعددة الجنسيات. ويوفر بروتوكول Lightway من ExpressVPN أدنى زمن استجابة للاتصال للتطبيقات الحساسة للوقت.
أما مسؤولو RHEL الذين يحتاجون إلى الامتثال لـ FIPS 140-2 دون برمجيات طرف ثالث، فيُشحن Libreswan مع كل تثبيت لـ RHEL ويستخدم الوحدات التشفيرية المعتمدة لنظام التشغيل. اقرن أي من هذه الحلول بأدوات NetworkManager وnmcli المدمجة في RHEL لإدارة VPN متسقة وقابلة للبرمجة عبر بنيتك التحتية.
موارد هذه الصفحة
الرسوم البيانية والصور المرجعية من أبحاثنا، متاحة للعرض والمشاركة مجاناً.
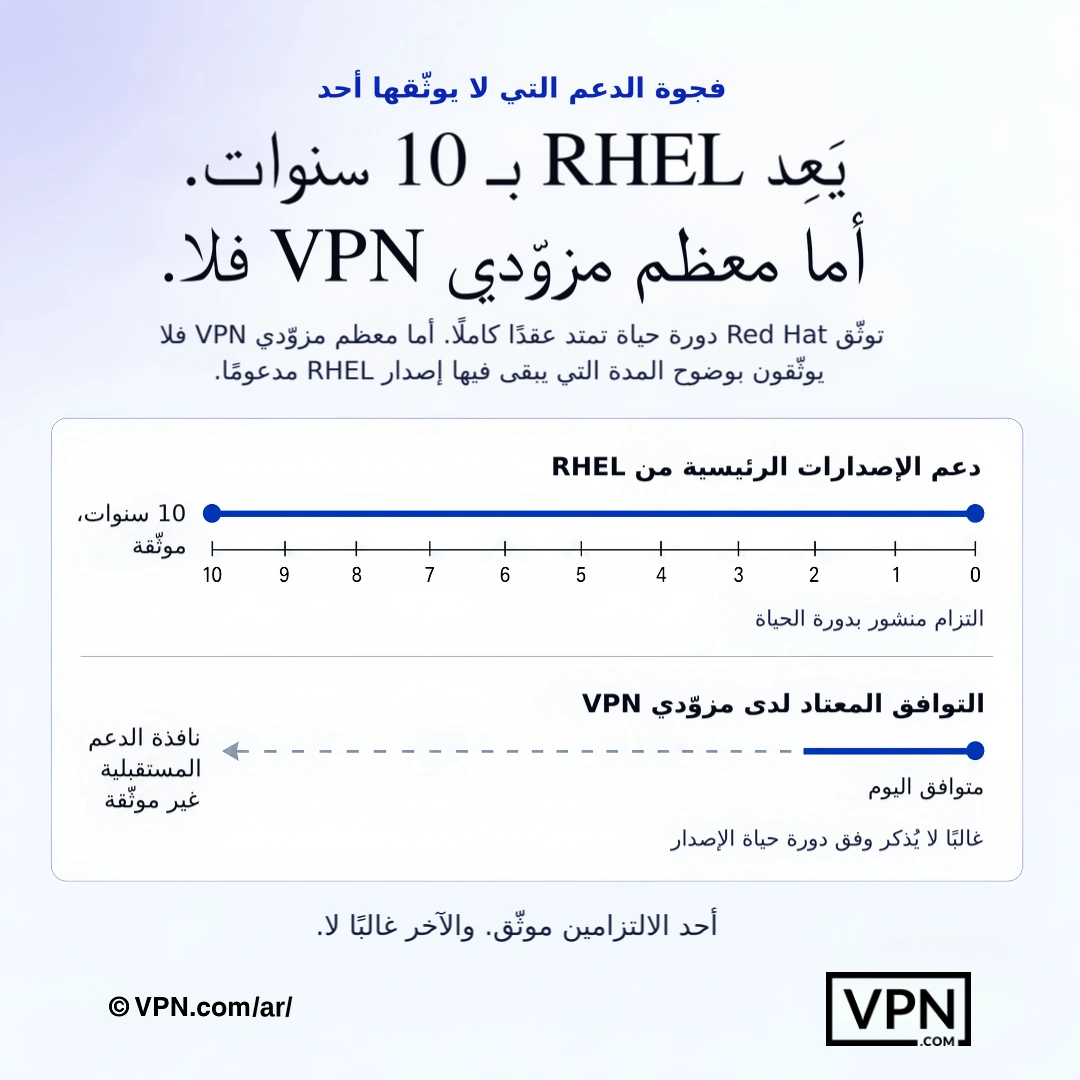
تمتلك RHEL دورة حياة موثقة، لكن نوافذ دعم موردي VPN غالباً ما تكون أقل وضوحاً.
الأسئلة الشائعة
لماذا لا يمكن لـ RHEL استخدام أي عميل VPN استهلاكي؟
يفرض RHEL SELinux في وضع التحكم الإلزامي في الوصول افتراضيًا، وهو ما يحجب بصمت عملاء VPN التي تفتقر إلى وحدات السياسات المناسبة، كما تتطلب عمليات النشر المؤسسية حزم RPM تُدار عبر YUM أو DNF بدلًا من البناء اليدوي من المصدر. كما أن دورة الدعم البالغة نحو 10 سنوات لـ RHEL تعني أن المورّد يحتاج إلى صيانة طويلة الأمد لعميل Linux، وليس مجرد إصدار لمرة واحدة.
أي VPN تعمل فعليًا مع SELinux في الوضع الإلزامي دون تعطيله؟
تتضمن حزمة RPM الخاصة بـ Mullvad وحدات سياسات SELinux مدمجة لـ RHEL 8 و9، ولا تحتاج إلى تعديلات يدوية. ويعمل تطبيق Linux من NordVPN أيضًا في وضع الإلزام، ويدعم إضافة NetworkManager الخاصة به كتابة نصوص nmcli. أما ExpressVPN فيحتاج إلى قيمة منطقية مخصصة في SELinux للتوجيه المقسّم، وتغطي وثائقه ذلك عبر أوامر setsebool محددة.
هل تستوفي أي من هذه الخدمات متطلبات FIPS 140-2 بشكل مباشر؟
يتضمن Libreswan، المشحون أصلًا مع كل تثبيت لـ RHEL، مكتبة التشفير NSS المعتمدة من FIPS الخاصة بالنظام، مما يجعله الخيار الأول لعمليات النشر الحكومية والمالية التي تحتاج إلى الامتثال لـ FIPS 140-2 دون برمجيات طرف ثالث. ويدعم NordVPN وMullvad كلاهما تشفير AES-256-GCM، لكن أيًا منهما لا يعمل عبر وحدات التشفير المعتمدة في RHEL كما يفعل Libreswan.
ما أمر التثبيت الفعلي لكل من هذه الخدمات على RHEL 9؟
يُثبَّت Mullvad بسطر واحد: sudo dnf install مع رابط RPM الخاص به. ويتطلب NordVPN خطوتين، أولًا استيراد حزمة مستودع yum ثم sudo dnf install nordvpn. ويستخدم ExpressVPN الأمر sudo dnf install expressvpn-latest.rpm متبوعًا بـ expressvpn activate وexpressvpn connect. وتتجنب الثلاثة عمليات البناء اليدوي التي تعقّد التحديث الآلي.
كيف أعد WireGuard عبر NetworkManager بدلًا من العميل الخاص بالمورّد؟
ثبّت wireguard-tools بالأمر sudo dnf install wireguard-tools، ثم استورد ملف الإعداد بالأمر sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf وشغّله بالأمر sudo nmcli connection up wg0. يخزّن هذا بيانات الاعتماد في مخزن NetworkManager المشفّر، ويبقى بعد إعادة التشغيل، ويتكامل تلقائيًا مع مناطق firewalld.
لماذا يفشل اتصال OpenVPN بصمت على خادم RHEL؟
يرجع هذا غالبًا إلى غياب النوع openvpn_t في SELinux، مما يسبب انقطاع الاتصالات دون رسالة خطأ واضحة في وضع الإلزام. لإصلاحه، ثبّت NetworkManager-openvpn ثم نفّذ sudo semanage port -a -t openvpn_port_t -p tcp 1194 قبل استيراد الاتصال. ويعد تخطي خطوة semanage هذه السبب الأكثر شيوعًا لإخفاقات OpenVPN غير المفسرة على RHEL.
أي من هذه الخدمات يحقق أفضل أداء لأحمال عمل RHEL الإنتاجية؟
يحتل NordVPN المرتبة #1 من أصل 22 في مؤشر الثقة لدينا، المجمّع من اختبارات طرف ثالث منشورة، يليه ExpressVPN في المرتبة #2 وMullvad في المرتبة #11. أما بالنسبة لـ RHEL تحديدًا، فإن تكامل WireGuard على مستوى النواة منذ RHEL 8.6 يتجنب معظم تعارضات SELinux التي قد تسببها البروتوكولات الأقدم مثل OpenVPN، وهذا مهم بقدر أهمية الترتيب الخام لاستقرار الإنتاج.
كيف تقارن هذه الخدمات الثلاث من حيث التكلفة لنشر RHEL مؤسسي؟
يبدأ NordVPN من $3.09/شهريًا، وExpressVPN من $3.00/شهريًا، وكلاهما على أطول خططهما، بينما يفرض Mullvad سعرًا ثابتًا قدره $5.50 شهريًا دون خصومات متعددة السنوات، ويُدفع شهريًا دون تجربة مجانية. ولتخطيط الميزانية عبر عقد RHEL كثيرة تحت حساب مشترك، تتوسع تسعيرات Nord وExpress طويلة الأجل بقدر أكبر من التوقع مقارنة بالسعر الثابت لـ Mullvad.
هل تساعد أي من هذه الخدمات فعليًا في تلبية متطلبات HIPAA أو PCI DSS أو FedRAMP؟
جزئيًا، بحسب الإطار. يدعم كل من NordVPN وMullvad تشفير AES-256-GCM ذا الصلة بـ HIPAA، ويقول NordVPN إن سياسة عدم تسجيل البيانات لديه خضعت لتدقيق مستقل، بينما تنشر Mullvad تقارير تدقيق مستقلة خاصة بها تتناول ضوابط SOC 2. أما بالنسبة لـ PCI DSS أو FedRAMP فإن مكدس IPsec الأصلي لـ Libreswan في RHEL، باستخدام التشفير المعتمد من FIPS، هو المسار الأوضح للامتثال.
كم عدد الأجهزة التي يغطيها حساب واحد عبر نشر RHEL متعدد العقد؟
يسمح NordVPN بـ 10 اتصالات أجهزة متزامنة لكل حساب، ويسمح ExpressVPN بين 10 و14 جهازًا بحسب مستوى الخطة، ويقتصر Mullvad على 5. وبالنسبة للمسؤولين الذين يديرون عدة خوادم أو محطات RHEL بموجب ترخيص واحد بدلًا من تخصيص حساب لكل عقدة، تتيح سقوف Nord وExpress الأعلى مدى أبعد قبل الحاجة إلى حسابات إضافية.
هل يمكن أتمتة إعداد VPN على RHEL عبر مئات الخوادم؟
نعم. تتضمن منصة Ansible Automation Platform من Red Hat وحدات أدوار VPN مخصصة لـ Libreswan وWireGuard، مما يتيح للمسؤولين دفع إعدادات VPN متطابقة عبر مئات عقد RHEL من كتيّب واحد. ويمنح الجمع بين هذا وبين nmcli للإدارة المحلية مسارًا قابلًا للبرمجة وقابلًا للتدقيق للنشر بدلًا من إعداد كل خادم يدويًا.
ماذا يحدث إذا لم تنجح VPN بعد نشرها عبر بنية RHEL التحتية؟
يقدم NordVPN وExpressVPN كلاهما ضمان استرداد الأموال خلال 30 يومًا عبر خططهما، مما يمنحك فترة لاختبار التوافق قبل الالتزام بميزانية لنشر أوسع. ولا يقدم Mullvad تجربة ويعمل بنظام الدفع حسب الاستخدام الشهري، لذا لا يوجد ضمان يمكن الاعتماد عليه إذا لم يناسب عميل RPM الخاص به بيئتك.
ماذا يحدث إذا كسر إصدار فرعي لـ RHEL توافق عميل VPN الخاص بي؟
يرقّع ExpressVPN عميل Linux الخاص به خلال أسبوعين تقريبًا من كل إصدار فرعي لـ RHEL، مما يحدّ من التوقف للعمليات الحساسة للوقت. كما أن تكامل WireGuard على مستوى النواة منذ RHEL 8.6 يتجنب معظم هذه الأعطال كليًا، لأنه ليس عميلًا منفصلًا في مساحة المستخدم. ويتجنب Libreswan المشكلة تمامًا لأنه مضمّن ضمن RHEL نفسه ويُحدَّث مع نظام التشغيل.