أفضل VPN لـ Fedora Linux: الدعم الأصلي والسرعة
ابحث عن أفضل VPN لـ Fedora مع دعم Linux الأصلي والتشفير الكامل والتوافق مع SELinux. حماية حركة المرور على دورة الإصدار السريعة لـ Fedora.
 Michael Gargiulo
ابحث عن VPN المناسب لك
ما الغرض الرئيسي من استخدامك لـ VPN؟
اختر واحداً، ثم أجب عن بعض الأسئلة السريعة. سنرشّح لك VPN المناسب ونوضّح السبب.
VPN لـ البث
السؤال 1 من 3
ما الذي دفعك للبحث عن VPN للبث؟
14,685 اختيار VPN تم عبر VPN.com في آخر 30 يوماً

مطابقتك

NordVPN
تقييمات متجر التطبيقات، جزء من النتيجة
4.664.59

ProtonVPN
تقييمات متجر التطبيقات، جزء من النتيجة
4.614.70
VPN لـ الخصوصية
السؤال 1 من 3
ما الذي دفعك للبحث عن VPN للخصوصية؟
14,685 اختيار VPN تم عبر VPN.com في آخر 30 يوماً
مطابقتك
NordVPN
تقييمات متجر التطبيقات، جزء من النتيجة
4.664.59
ProtonVPN
تقييمات متجر التطبيقات، جزء من النتيجة
4.614.70
VPN لـ الألعاب
السؤال 1 من 3
ما الذي دفعك للبحث عن VPN للألعاب؟
14,685 اختيار VPN تم عبر VPN.com في آخر 30 يوماً
مطابقتك
NordVPN
تقييمات متجر التطبيقات، جزء من النتيجة
4.664.59
ProtonVPN
تقييمات متجر التطبيقات، جزء من النتيجة
4.614.70
VPN لـ الباقات المجانية
السؤال 1 من 3
ما الذي جعلك تبحث عن VPN مجاني؟
14,685 اختيار VPN تم عبر VPN.com في آخر 30 يوماً
مطابقتك
ProtonVPN
تقييمات متجر التطبيقات، جزء من النتيجة
4.614.70
NordVPN
تقييمات متجر التطبيقات، جزء من النتيجة
4.664.59
 ExpressVPN3,000+ خوادم
88 من 100، مبنية من جزأين موزونين
تقييمات متجر التطبيقات، جزء من النتيجة
4.684.69
تم البحث في 03/10/2026المطالبات التي تم التحقق منها: 27المصادر المستقلة: 13تم تحديث النتائج 06/11/2026
NordVPN7,229 خوادمNordVPN's privacy and security record is strong on process and mixed on proof
93 من 100، مبنية من جزأين موزونين
تقييمات متجر التطبيقات، جزء من النتيجة
4.664.59
تم البحث في 03/10/2026المطالبات التي تم التحقق منها: 31المصادر المستقلة: 11تم تحديث النتائج 06/11/2026
 Surfshark4,500+ خوادم
Surfshark's evidence mixes real, readable third-party documents with provider assertions
87 من 100، مبنية من جزأين موزونين
تقييمات متجر التطبيقات، جزء من النتيجة
4.714.64
تم البحث في 03/10/2026المطالبات التي تم التحقق منها: 32المصادر المستقلة: 5تم تحديث النتائج 06/11/2026
لماذا يحتاج مستخدمو Fedora إلى حل VPN مخصص
النقطة الأساسية: لا يأتي Fedora مع تشفير حركة المرور المدمج. يخفي VPN مع دعم Linux الأصلي عنوان IP الخاص بك، ويشفر كل حزمة، ويوفر الوصول إلى المحتوى المقيد جغرافياً على هذا التوزيع المحدد.
يجذب Fedora المطورين والمسؤولين عن الأنظمة والمستخدمين الذين يهتمون بالخصوصية والذين يقدرون الحزم الحديثة ودورة الإصدار السريعة. تأتي تلك القوة برسم بياني: تُرسل مكدس شبكات Fedora الافتراضي حركة المرور بدون تشفير. يقفل VPN هذا الفجوة.
لكن ليس كل VPN يتعامل مع Fedora بشكل جيد. تنشئ دورة الإصدار التي تستغرق ستة أشهر من Fedora وفرض SELinux ومدير حزم DNF متطلبات توافق فريدة. غالباً ما يقع النصح “VPN Linux العام” هنا. يغطي هذا الدليل خطوات التثبيت الخاصة بـ Fedora والمقارنات بين البروتوكولات والميزات والمقارنات بين مزودي الخدمة من خلال حتى تتمكن من اختيار الأداة المناسبة لسير عملك.
كيف يعمل توافق VPN على Fedora
لا يتعامل جميع مزودي خدمات VPN مع Fedora بالتساوي. يرسل البعض حزم .rpm أصلية. يتطلب البعض الآخر إعداد OpenVPN أو WireGuard اليدوي. يهم الفرق للاستخدام اليومي.
عادة ما تقوم العملاء الأصليين بالتحديث التلقائي من خلال مستودعات DNF. إنهم يتكاملون مع GNOME Network Manager ويحترمون سياسات SELinux. توفر الإعدادات اليدوية مرونة بروتوكول أكثر لكنها تتطلب صيانة مستمرة بعد كل إصدار من Fedora.
اعتبارات تقنية خاصة بـ Fedora
تنشئ مجموعة أدوات Fedora أربع نقاط فحص التوافق التي تفصل دعم VPN الجيد عن السيء:
- إدارة حزم DNF: يسمح المزودون الذين يقدمون حزم
.rpmأو يحتفظون بمستودع خاص بـ Fedora لك بالتثبيت والتحديث باستخدام أمرsudo dnf installواحد. يفرض المزودون بدون هذا الدعم عليك تحميل ملفات ثنائية مستقلة تتخطى التصحيحات الأمنية التلقائية. - فرض SELinux: يفرض Fedora SELinux في وضع “فرض” بشكل افتراضي. تفشل بعض عملاء VPN بصمت لأن SELinux يحجب واجهة النفق الخاصة بهم. قام NordVPN و Surfshark بحل هذا في تطبيقاتهم الأصلية. قد يتطلب إعداد OpenVPN من ExpressVPN وحدة سياسة SELinux مخصصة (التفاصيل في قسم الإعداد أدناه).
- توافق النواة: يأتي Fedora مع إصدارات نواة 6.x أشهراً قبل التوزيعات الأخرى. يجب أن تجمع وحدات kernel الخاصة بـ VPN، خاصة تطبيقات WireGuard، مقابل هذه رؤوس أحدث. يسبب المزودون الذين يتخلفون عن الركب أعطال الاتصال بعد ترقيات Fedora.
- تكامل GNOME Network Manager: Fedora الافتراضي لـ GNOME. VPNs التي تسجل كمكونات إضافية لـ Network Manager تعرض حالة الاتصال في علبة النظام وتسمح بتبديل الخادم بنقرة واحدة. بدون هذا التكامل، تدير الاتصالات بالكامل من خلال المحطة الطرفية.
لماذا تهم التحديثات العادية والتوافق
تجعل دورة الإصدار السريعة من Fedora تكرار التحديث أمراً لا يمكن التفاوض عليه:
- التصحيحات الأمنية: يحدّث كل إصدار من Fedora مكتبات الشبكات الأساسية. يحافظ مزودو VPN الذين يصححون في غضون 30 يوماً من إصدار Fedora على استقرار الاتصال. يقدم المزودون الذين يتخلفون عن الركب نوافذ الضعف.
- ترقيات البروتوكول: تعتمد البروتوكولات المستندة إلى WireGuard مثل NordLynx على دعم النواة، لذلك يمكن لمزود تأخر خلف نواة Fedora جديدة أن يتركك على بروتوكول بديل أبطأ.
- إصلاحات الأخطاء: يمكن لتغييرات NetworkManager بين إصدارات Fedora أن تكسر ميزات مثل تقسيم الأنفاق في عملاء VPN، لذا تحقق من سرعة شحن الإصلاحات من قبل مزود.
اختر المزودين الذين لديهم سجل موثق لتحديثات سريعة خاصة بـ Fedora.
أفضل 4 شبكات VPN تدعم Fedora بالكامل
يقدم كل موفر أدناه دعماً رسمياً لنظام Linux أو مسار إعداد متوافق مع Fedora. تأتي التفاصيل من توثيق الموفرين أنفسهم، وستختلف نتائجك حسب أجهزتك والشبكة واختيار الخادم.
1. NordVPN: أفضل تطبيق Fedora أصلي
يقدم NordVPN أكثر حزم Fedora الأصلية اكتمالاً من بين الأربعة، مع مستودع رسمي. المواصفات الرئيسية:
| السمة | التفاصيل |
|---|---|
| شبكة الخوادم | 7,229 خادماً في 150 دولة |
| تطبيق Fedora | حزمة .rpm أصلية مع واجهة سطر الأوامر وتكامل مع GNOME Network Manager |
| التشفير | AES-256 مع NordLynx (المبني على WireGuard) وخيارات OpenVPN |
| الاتصالات المتزامنة | 10 أجهزة |
| عمليات التدقيق | تقول NordVPN إن سياسة عدم تسجيل البيانات خاضعة لتدقيق مستقل (Deloitte وPwC) |
تثبيت Fedora عبر DNF
يحتفظ NordVPN بمستودع Fedora رسمي. إليك العملية الدقيقة:
# أضف مستودع NordVPN
sudo rpm --import https://repo.nordvpn.com/gpg/nordvpn_public.asc
sudo dnf config-manager --add-repo https://repo.nordvpn.com/yum/nordvpn/centos/x86_64/

# تثبيت التطبيق
sudo dnf install nordvpn

# تسجيل الدخول والاتصال
nordvpn login
nordvpn connect
يسجل تطبيق NordVPN نفسه مع GNOME Network Manager تلقائياً. يظهر حالة الاتصال في درج النظام. لا توجد حاجة لتعديلات سياسة SELinux لأن التطبيق يأتي مع سياقات أمان صحيحة.
ميزات الأمان على Fedora
يمكن تفعيل مفتاح الإيقاف الخاص بـ NordVPN باستخدام nordvpn set killswitch on. تحجب ميزة CyberSec الإعلانات والنطاقات الضارة على مستوى DNS.
الإيجابيات والسلبيات
| الإيجابيات | السلبيات |
|---|---|
حزمة .rpm أصلية مع تحديثات DNF | واجهة سطر أوامر فقط (بدون نافذة GUI، لكن تكامل درج GNOME يعوض ذلك) |
| بروتوكول NordLynx (قائم على WireGuard) | انتهاك الخادم في 2018 لا يزال يثير قلق بعض المستخدمين، على الرغم من إعادة تأهيل البنية الأساسية منذ ذلك الحين |
| يعمل تكامل GNOME Network Manager بشكل فوري | تكلفة عنوان IP مخصص إضافية ($3.69/شهر) |
| 10 اتصالات متزامنة | |
| VPN مزدوج و Onion over VPN لسيناريوهات التهديد العالي |
2. Surfshark: أفضل خيار ميزانية مع أجهزة غير محدودة
تجمع Surfshark بين التسعير العدواني ودعم Fedora الصلب. المواصفات الرئيسية:
| الخاصية | التفاصيل |
|---|---|
| شبكة الخوادم | 4,500+ خادمًا في 100 دولة |
| تطبيق Fedora | تطبيق Linux أصلي مع واجهة رسومية |
| التشفير | AES-256 مع WireGuard وOpenVPN |
| الاتصالات المتزامنة | غير محدودة |
| السعر | يبدأ من $2.49/شهر مع الخطط لمدة سنتين |
تثبيت Fedora عبر DNF
# أضف مستودع Surfshark
sudo rpm --import https://repo.surfshark.com/gpg/surfshark_public.asc
sudo dnf config-manager --add-repo https://repo.surfshark.com/rpm/

# تثبيت التطبيق
sudo dnf install surfshark

# تشغيل واجهة رسومية أو استخدام سطر الأوامر
surfshark-cli login
surfshark-cli connect
يتضمن تطبيق Surfshark لنظام Linux واجهة رسومية، مما يجعله الخيار الأكثر إمكانية للوصول لمستخدمي Fedora الذين يفضلون عدم العمل في سطر الأوامر. يتكامل مع GNOME Network Manager ويتعامل مع سياقات SELinux بشكل صحيح.
ميزات الأمان على Fedora
تحجب ميزة CleanWeb الخاصة بـ Surfshark الإعلانات والمتتبعات والنطاقات الضارة، ويتوفر مفتاح الإيقاف في تطبيق Linux.
الإيجابيات والسلبيات
| الإيجابيات | السلبيات |
|---|---|
| تطبيق واجهة رسومية لنظام Linux (نادر بين موفري VPN) | شبكة خوادم أصغر من NordVPN أو ExpressVPN |
| اتصالات متزامنة غير محدودة | تختلف نتائج البث حسب الخادم |
| أقل سعر بين موفري الخدمات من الدرجة الأولى | وكلاء الدعم أحياناً يفتقرون إلى معرفة Fedora المحددة |
| تضمين حجب الإعلانات والمتتبعات CleanWeb | |
| وضع MultiHop (VPN مزدوج) و Camouflage |
3. ExpressVPN: الأكثر موثوقية للبث على Fedora
افتقر ExpressVPN إلى تطبيق GUI أصلي لـ Fedora لكنه ينشر توثيق إعداد Linux مفصل. المواصفات الرئيسية:
| الخاصية | التفاصيل |
|---|---|
| شبكة الخوادم | أكثر من 3,000 خادم في 105 دولة |
| دعم فيدورا | إعداد OpenVPN يدويًا أو تطبيق Linux يعمل عبر سطر الأوامر |
| التشفير | AES-256 مع بروتوكولي Lightway وOpenVPN |
| الاتصالات المتزامنة | 8 أجهزة |
| عمليات التدقيق | قدّمت KPMG تأكيدًا على ضوابط سياسة عدم حفظ السجلات لعام 2025؛ ودقّقت Cure53 بروتوكول Lightway |
تثبيت Fedora: طريقة OpenVPN مع إصلاح SELinux
يعمل برنامج تثبيت ExpressVPN على Fedora، لكن إنفاذ SELinux قد يحجب واجهة النفق. إليك الإعداد الكامل بما في ذلك تعديل SELinux:
# تثبيت OpenVPN والمتطلبات الأخرى
sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome

# قم بتحميل ملفات إعدادات ExpressVPN .ovpn من لوحة معلومات حسابك
# استيراد في GNOME Network Manager
nmcli connection import type openvpn file /path/to/config.ovpn

# إذا قام SELinux بحجب الاتصال، أنشئ استثناء سياسة
sudo ausearch -c 'openvpn' --raw | audit2allow -M expressvpn-selinux
sudo semodule -i expressvpn-selinux.pp

# الاتصال عبر GNOME GUI أو سطر الأوامر
nmcli connection up [connection-name]
هذه خطوة SELinux فريدة لـ Fedora. لا يواجهها مستخدمو Ubuntu و Debian. تستمر وحدة السياسة عبر إعادة التشغيل وترقيات Fedora.
ميزات الأمان على Fedora
تسوق ExpressVPN خدمتها للوصول إلى البث، لكن نتائج البث تختلف حسب الخادم والخدمة.
الإيجابيات والسلبيات
| الإيجابيات | السلبيات |
|---|---|
| معروضة للوصول إلى البث | لا يوجد تطبيق GUI أصلي لـ Fedora |
| بروتوكول Lightway يوفر سرعات قوية | يتطلب تعديل سياسة SELinux |
| توثيق إعداد تفصيلي خاص بـ Fedora | الخيار الأغلى ($6.67/شهر على الخطة السنوية) |
| بنية TrustedServer (تشغيل على RAM فقط) | محدود بـ 8 اتصالات متزامنة |
| سياسة عدم الاحتفاظ بالسجلات المصدقة من KPMG |
4. Mullvad VPN: الأفضل للخصوصية القصوى على Fedora
تتخذ Mullvad نهجاً مختلفاً: لا حسابات، لا بريد إلكتروني، لا بيانات شخصية. المواصفات الرئيسية:
| السمة | التفاصيل |
|---|---|
| شبكة الخوادم | أكثر من 700 خادم في 46 دولة |
| تطبيق Fedora | حزمة .rpm أصلية مع واجهة رسومية كاملة |
| التشفير | AES-256 مع WireGuard (الافتراضي) وOpenVPN |
| السعر | €5 شهريًا ثابتة، بدون خصومات، بدون خطط طويلة الأجل |
| الخصوصية | يقبل الدفع نقدًا وبالعملات المشفرة؛ لا يتطلب بريدًا إلكترونيًا للتسجيل |
تثبيت Fedora عبر DNF
# قم بتحميل واستيراد مفتاح التوقيع
sudo rpm --import https://mullvad.net/media/mullvad-signing-key.asc

# أضف مستودع Mullvad
sudo dnf config-manager --add-repo https://mullvad.net/en/download/rpm/

# تثبيت التطبيق
sudo dnf install mullvad-vpn

# إنشاء رقم حساب (لا حاجة لبريد إلكتروني)
# أدخل الرقم في واجهة رسومية والاتصال
يتضمن تطبيق Mullvad لـ Fedora واجهة رسومية كاملة مع اختيار الخادم وتبديل مفتاح الإيقاف وإعدادات DNS. يتعامل مع SELinux وتكامل GNOME Network Manager دون تدخل يدوي.
ميزات الأمان على Fedora
لا تسوق Mullvad نفسها للبث ولا تصل بشكل موثوق إلى خدمات البث، وهو مقايضة مقصودة للخصوصية القصوى.
الإيجابيات والسلبيات
| الإيجابيات | السلبيات |
|---|---|
| لا بيانات شخصية مطلوبة للتسجيل | أصغر شبكة خوادم من بين الأربعة |
تطبيق واجهة رسومية كاملة لـ Fedora مع حزمة .rpm | معدلات وصول بث ضعيفة |
| دعم WireGuard | لا توجد خطط خصم طويلة الأجل |
| تسعير شفاف بدون إضافيات | محدود بـ 5 اتصالات متزامنة |
| تقبل الدفع النقدي للخصوصية الحقيقية |
اختيار VPN المناسب لسير عمل Fedora الخاص بك
يعتمد أفضل موفر على حالة الاستخدام الأساسية لديك. ضع في الاعتبار هذه العوامل:
سياسات الخصوصية وسجل التدقيق: تقول NordVPN أن سياسة عدم الاحتفاظ بالسجلات الخاصة بها تم التحقق منها بشكل مستقل، و قام ExpressVPN بتكليف KPMG بتقديم التأكيد على عناصر التحكم في عدم الاحتفاظ بالسجلات (2025). يزيل Mullvad الحاجة إلى الثقة من خلال عدم جمع أي بيانات شخصية. تقول Surfshark أن إعدادها الخاص بعدم الاحتفاظ بالسجلات تم التحقق منه من قبل Deloitte.
متطلبات السرعة: بالنسبة للمهام التي تتطلب نطاقاً عريضاً كبيراً مثل نقل الملفات الكبيرة أو بث 4K، اختر موفراً يتمتع بپروتوكول قائم على WireGuard، مثل NordLynx على NordVPN أو WireGuard على Mullvad.
السعر وتغطية الأجهزة: سياسة الأجهزة غير المحدودة لدى Surfshark بسعر $2.49/شهر تجعلها خيارًا مناسبًا للمستخدمين الذين يملكون عدة أجهزة Fedora، من أجهزة سطح المكتب والحواسيب المحمولة إلى الهواتف. أما باقة Mullvad الثابتة بسعر €5/شهر فتُبسّط عملية إدارة الميزانية.
الوصول إلى البث: إذا كان المحتوى الجغرافي المقيد مهماً لك، فإن ExpressVPN و NordVPN و Surfshark يسوقون جميعاً للوصول إلى البث، لكن معدلات النجاح تختلف حسب الخادم والخدمة. لم يتم تصميم Mullvad للبث.
جودة الدعم الخاص بـ Fedora: توفر NordVPN و Surfshark و ExpressVPN دعم الدردشة المباشرة أو دعم التذاكر، بينما يعتمد Mullvad على البريد الإلكتروني والتوثيق الخاص به.
إعداد VPN خطوة بخطوة على Fedora
تعتمد طريقة التثبيت على موفر الخدمة المختار والبروتوكول المفضل لديك. فيما يلي شرح تدريجي لأكثر الطرق شيوعاً.
الطريقة 1: تثبيت التطبيق الأصلي (NordVPN و Surfshark و Mullvad)
-
حدّث نظامك أولاً:
sudo dnf update -y -
أضف مستودع الموفر باستخدام الأوامر المدرجة في كل قسم موفر أعلاه.
-
تثبيت عبر DNF:
sudo dnf install [provider-package-name] -
تحقق من حالة SELinux (يجب أن تظهر “enforcing”):
getenforceتتعامل التطبيقات الأصلية من NordVPN و Surfshark و Mullvad مع سياقات SELinux تلقائياً. لا توجد حاجة لتغييرات سياسة يدوية.
-
تحقق من تكامل GNOME Network Manager: افتح الإعدادات → الشبكة. يجب أن يظهر اتصال VPN تحت قسم VPN بعد الإطلاق الأول.
-
اتصل والتحقق:
curl ifconfig.me  # تحقق من IP قبل الاتصال
[provider-cli] connect
curl ifconfig.me  # تأكد من تغير IP
الطريقة 2: إعداد OpenVPN/WireGuard اليدوي (ExpressVPN أو أي موفر)
-
ثبت أدوات البروتوكول:
# لـ OpenVPN sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome # لـ WireGuard sudo dnf install wireguard-tools -
قم بتحميل ملفات الإعدادات من لوحة معلومات موفرك.
-
استيراد إلى GNOME Network Manager:
nmcli connection import type openvpn file /path/to/server.ovpnأو لـ WireGuard:
nmcli connection import type wireguard file /path/to/wg0.conf -
إصلاح SELinux إذا فشل الاتصال:
# تحقق من رفض SELinux sudo ausearch -m avc -ts recent # إنشاء وتثبيت وحدة سياسة sudo ausearch -c 'openvpn' --raw | audit2allow -M vpn-fedora sudo semodule -i vpn-fedora.pp -
الاتصال عبر علبة GNOME أو المحطة الطرفية:
nmcli connection up [connection-name]
استكشاف مشاكل VPN الشائعة على Fedora
| المشكلة | السبب | الحل |
|---|---|---|
| تسرب DNS | systemd-resolved يتجاوز DNS من VPN | sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf ثم أعد الاتصال |
| سرعات بطيئة | OpenVPN الافتراضي لـ TCP | التبديل إلى UDP أو WireGuard: nordvpn set technology nordlynx |
| سقوط الاتصال بعد الوقوف | عدم إعادة اتصال GNOME Network Manager | تفعيل الاتصال التلقائي: nmcli connection modify [name] connection.autoconnect yes |
| حجب SELinux للنفق | سياق أمني مفقود | إنشاء وحدة سياسة باستخدام audit2allow (انظر الطريقة 2، الخطوة 4) |
| تعطل التطبيق بعد ترقية Fedora | إصدار حزمة غير متوافق | إعادة تثبيت من مستودع الموفر: sudo dnf reinstall [package] |
تحسين أداء VPN على Fedora
تعتمد السرعة الخام على اختيار البروتوكول والمسافة من الخادم. إليك خطوات ضبط محددة:
- استخدم WireGuard أو NordLynx عند الإمكان. عادة ما تحتوي البروتوكولات المستندة إلى WireGuard على نفقات عامة أقل من OpenVPN.
- اختر الخوادم في غضون 1,500 كم. يتضاعف الكمون بعد تلك النطاق، مما يؤدي إلى انخفاض جودة البث من 4K إلى 1080p.
- تفعيل تقسيم النفق للخدمات المحلية. قم بتوجيه حركة مرور المتصفح فقط من خلال VPN بينما تحتفظ بالوصول المباشر إلى الشبكة المحلية (الطابعات و NAS). NordVPN:
nordvpn set splitttunneling on. Surfshark: قم بالإعداد في واجهة رسومية تحت “Bypasser.” - قم بإجراء اختبارات تسرب DNS شهرية. استخدم
dnsleaktest.comللتحقق من عدم تمكن مزود خدمة الإنترنت الخاص بك من رؤية وجهات التصفح. يمكن لـsystemd-resolvedمن Fedora تجاوز إعدادات DNS من VPN بعد تحديثات النظام. - راقب سلوك مفتاح الإيقاف. قطع اتصال Wi-Fi الخاص بك أثناء تشغيل VPN. إذا تسربت أي حركة مرور أثناء نافذة إعادة الاتصال التي تستغرق 2-3 ثوانٍ، فإن مفتاح الإيقاف الخاص بك لم يتم إعداده بشكل صحيح. قم بإجراء هذا الفحص بنفسك بعد الإعداد.
الخلاصة النهائية
أربعة موفري خدمات يتعاملان بشكل جيد مع متطلبات Fedora الفريدة، لكن كل واحد منهم مناسب لملف تعريف مستخدم مختلف:
- NordVPN يحتل المرتبة #1 من أصل 22 في درجة Trust Score الخاصة بنا ويتمتع بأوسع شبكة خوادم. الأفضل للمستخدمين الذين يحتاجون إلى إنتاجية عالية والعديد من خدمات البث الموثوقة.
- Surfshark يوفر اتصالات جهاز غير محدودة بسعر $2.49/شهر مع تطبيق واجهة مستخدم رسومية. الأفضل للمستخدمين الذين يراعون الميزانية والذين يشغّلون آلات Fedora متعددة.
- ExpressVPN يتم تسويقه لأجل الوصول إلى خدمات البث الموثوقة، لكنه يتطلب إعداد OpenVPN يدوي وتعديل SELinux. الأفضل للمستخدمين الذين يعطون الأولوية للوصول إلى المحتوى الجغرافي المقيد.
- Mullvad لا يجمع أي بيانات شخصية ويقبل الدفع نقداً. الأفضل للمستخدمين الذين يعطون الأولوية للخصوصية على حساب الراحة.
بغض النظر عن الموفر الذي تختاره، قم بالتثبيت عبر DNF عند الإمكان، تحقق من التوافقية مع SELinux، واختبر تسرب DNS بعد كل ترقية نظام Fedora. للمقارنة الأوسع عبر جميع توزيعات Linux، راجع دليل أفضل VPN لـ Linux.
موارد هذه الصفحة
الرسوم البيانية والصور المرجعية من أبحاثنا، متاحة للعرض والمشاركة مجاناً.
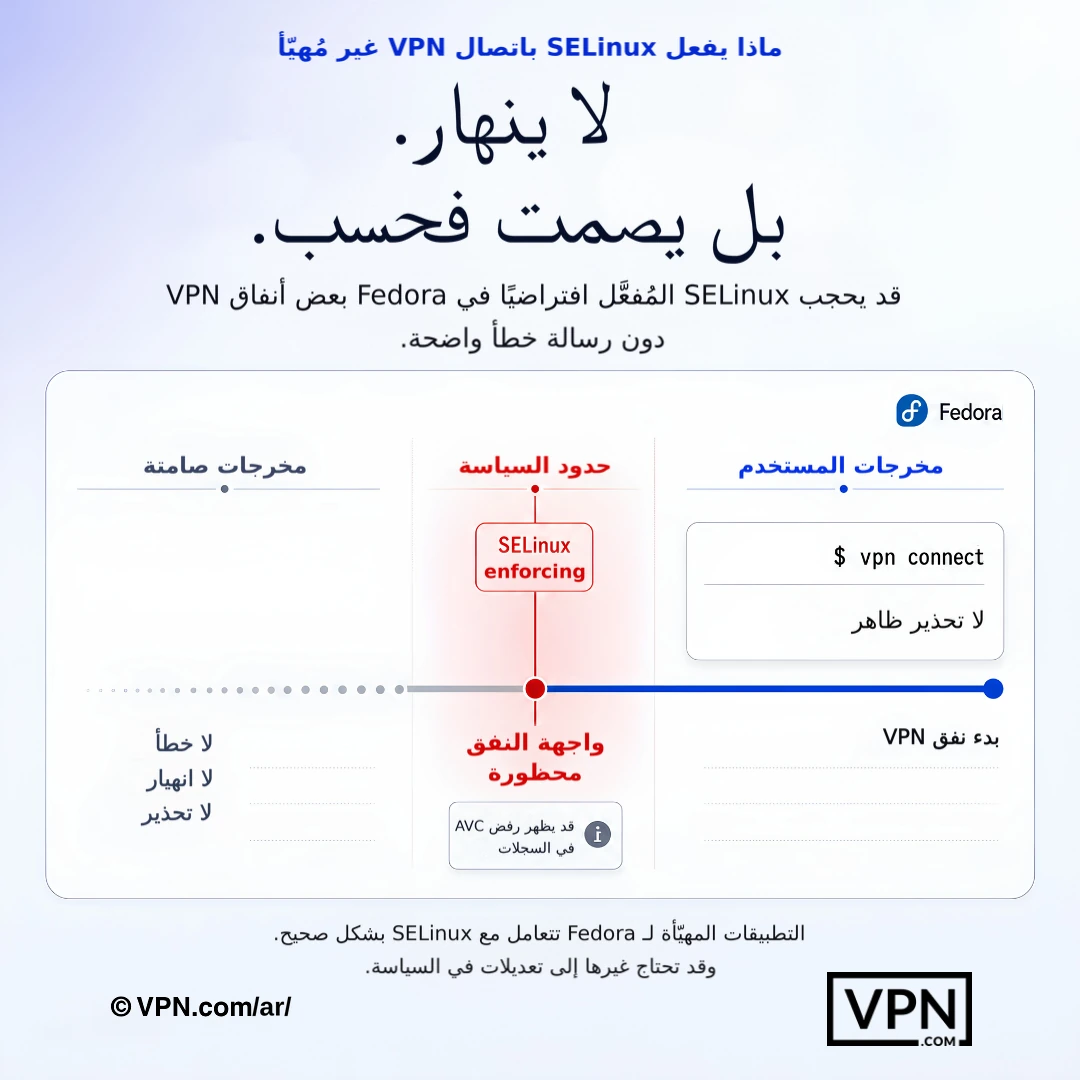
يمكن لـ SELinux في Fedora أن يحجب سلوك نفق VPN بصمت، تاركاً الدليل في السجلات بدلاً من التطبيق.
الأسئلة الشائعة
لماذا يحتاج Fedora إلى VPN مع دعم Linux الأصلي بدلاً من إعدادات OpenVPN العامة؟
لا يأتي Fedora مع تشفير حركة المرور المدمج، ويفرض SELinux في وضع “فرض” افتراضياً، ويتحرك عبر إصدارات kernel 6.x أسرع من التوزيعات الأخرى. تتكامل حزم .rpm الأصلية من NordVPN و Surfshark و Mullvad مع GNOME Network Manager وتتعامل مع سياقات أمان SELinux تلقائياً، بينما قد تتطلب إعدادات OpenVPN العامة مثل تلك الخاصة بـ ExpressVPN وحدة سياسة SELinux مخصصة عبر audit2allow.
هل يحجب SELinux فعلاً اتصالات VPN على Fedora؟
يمكنه، منذ فرض Fedora لـ SELinux في وضع “فرض” افتراضياً وأحياناً ما يتم حجب واجهات النفق بصمت. يأتي NordVPN و Surfshark مع تطبيقات أصلية بها سياقات أمان صحيحة مدمجة، بدون حاجة لإصلاح يدوي. إعداد OpenVPN من ExpressVPN، على النقيض من ذلك، قد يتطلب إنشاء وحدة سياسة SELinux مخصصة باستخدام audit2allow وتثبيتها عبر semodule.
ما هي خدمات VPN لـ Fedora التي تتمتع بسياسات عدم الاحتفاظ بالسجلات المدققة بشكل مستقل؟
تشير NordVPN و ExpressVPN و Surfshark جميعها إلى تقييمات من جهات خارجية. تقول NordVPN إن سياستها بعدم الاحتفاظ بالسجلات تم تدقيقها بشكل مستقل من قبل Deloitte وسابقاً من قبل PwC. كلفت ExpressVPN KPMG للتحقق من ضوابطها بعدم الاحتفاظ بالسجلات (2025)، وقام Cure53 بتدقيق بروتوكول Lightway الخاص بها. تقول Surfshark إن إعدادها بعدم الاحتفاظ بالسجلات تم تدقيقها من قبل Deloitte. تتخطى Mullvad التدقيق بالكامل من خلال عدم جمع أي بيانات شخصية عند التسجيل.
هل نموذج Mullvad بدون حساب أكثر خصوصية من VPN مثل NordVPN الذي يقول إنه مراجع؟
يتخذ نهجاً مختلفاً وليس أقوى. Mullvad لا يتطلب بريداً إلكترونياً أو بيانات شخصية، بل يصدر رقم حساب مجهول الهوية ويقبل الدفع بالنقود أو العملات المشفرة بسعر ثابت قدره €5/شهر بدون فئات خصم. بدلاً من ذلك، يقول NordVPN إنه يدعم مطالبته بعدم الاحتفاظ بالسجلات بتدقيقات من جهات خارجية معتمدة. يزيل كلاهما آثار الورق من خلال آليات مختلفة.
هل ستعمل خدمات البث المقيدة جغرافياً فعلاً من خلال VPN على Fedora؟
نعم، على الرغم من اختلاف معدلات النجاح حسب الموفر. يقدم ExpressVPN و NordVPN و Surfshark جميعهم الوصول إلى البث، على الرغم من اختلاف النتائج حسب الخادم والخدمة. Mullvad ليست مبنية للبث ولا تصل بشكل موثوق إلى هذه المنصات، وهو تبديل مقصود لتصميمها الذي يركز على الخصوصية.
أي VPN يوفر الأداء الأسرع على Fedora؟
يحتل NordVPN المرتبة #1 من 22 في درجة الثقة لدينا، المجمعة من الاختبارات المنشورة من جهات خارجية، بينما يحتل Surfshark المرتبة #3 من 22. درجة الثقة ليست خاصة بـ Fedora، لكن جميع مزودي الخدمات الأربعة هنا يوفرون بروتوكولات حديثة (NordLynx و WireGuard و Lightway) التي تحافظ على انخفاض النفقات العامة على Linux.
كم تكلف كل خدمة VPN رائدة لنظام Fedora؟
تبدأ أسعار NordVPN من $3.09/شهر، وأسعار ExpressVPN من $3.00/شهر، وكلاهما على أطول خططهما مدةً. تتفوق Surfshark عليهما بسعر أقل، إذ تبدأ من $2.49/شهر على أطول خططها مدةً. أما Mullvad فتخرج تماماً عن نموذج التسعير الترويجي، إذ تفرض سعراً ثابتاً قدره 5 يورو/شهر دون مستويات خصم لفترات طويلة، وهذا يبسط الميزانية لكنه لا يوفر أي توفير متعدد السنوات.
كم عدد الأجهزة التي يمكنني تشغيل VPN عليها عبر أجهزة Fedora والهواتف الذكية الخاصة بي؟
يسمح Surfshark بعدد غير محدود من الاتصالات المتزامنة، مما يجعله الاختيار العملي لتشغيل محطات عمل وأجهزة كمبيوتر محمولة وهواتف Fedora متعددة. تحتوي NordVPN على 10 اتصالات جهاز لكل حساب، و ExpressVPN تسمح بـ 10-14 اعتماداً على الخطة. كما يحدد Mullvad أيضاً الاتصالات لكل حساب. بالنسبة لأسطول Fedora المختلط، تزيل سياسة Surfshark غير المحدودة سقف الجهاز بالكامل.
ما هي نافذة الاسترجاع إذا كان VPN لا يعمل بشكل جيد على إعداد Fedora الخاص بي؟
يدعم NordVPN و ExpressVPN و Surfshark خططهم بضمان استرجاع أموال لمدة 30 يوماً، مما يمنحك شهراً كاملاً لاختبار تثبيت DNF وتوافق SELinux وتكامل GNOME Network Manager قبل الالتزام. لا يأتي التسعير الثابت البالغ 5 يورو/شهر من Mullvad مع التزام طويل الأجل للاسترجاع منه، لأنه يقدم فواتير شهرية بدون طبقات خصم لتأمينها.
كيف أثبت VPN على Fedora باستخدام DNF بدلاً من ملف ثنائي مستقل؟
استيراد مفتاح التوقيع GPG من الموفر باستخدام rpm —import، وإضافة مستودعه عبر dnf config-manager —add-repo، ثم تشغيل sudo dnf install [package-name]. يحتفظ NordVPN و Surfshark و Mullvad جميعاً بمستودعات Fedora رسمية تتبع هذا النمط، مما يحافظ على العميل المصحح تلقائياً من خلال عمليات تشغيل dnf update الروتينية بدلاً من الملفات الثنائية اليدوية التي تتخطى التصحيحات الأمنية.
كيف أتأكد من أن مفتاح الإيقاف الخاص بـ VPN يعمل فعلاً على Fedora؟
اتصل بخادم، ثم اقطع Wi-Fi الخاص بك أثناء الجلسة وراقب تسرب حركة المرور أثناء نافذة إعادة الاتصال التي تستغرق 2-3 ثوانٍ. إذا تسربت، فإن مفتاح الإيقاف الخاص بك لم يتم إعداده بشكل صحيح. بالنسبة لـ NordVPN تحديداً، فعّل ذلك باستخدام nordvpn set killswitch on.
ماذا لو حجب SELinux اتصال VPN بعد التثبيت على Fedora؟
قم بتشغيل getenforce للتأكد من أن SELinux في وضع الفرض، ثم تحقق من الرفضات باستخدام sudo ausearch -m avc -ts recent. إذا تم حجب واجهة النفق، فقم بإنشاء وحدة سياسة باستخدام sudo ausearch -c ‘openvpn’ —raw | audit2allow -M vpn-fedora، ثم ثبتها باستخدام sudo semodule -i vpn-fedora.pp. نادراً ما تؤدي تطبيقات NordVPN و Surfshark و Mullvad الأصلية إلى تشغيل هذا الإصلاح.
لماذا يظهر VPN تسرب DNS على Fedora، وكيف يمكنني إصلاحه؟
يمكن لخدمة systemd-resolved من Fedora تجاوز إعدادات DNS من VPN، خاصة بعد تحديث النظام، مما يسبب تسرباً حتى عند تشغيل النفق. أصلح ذلك بتشغيل sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf وأعد الاتصال. أعد الفحص شهرياً على dnsleaktest.com، لأن هذه المشكلة يمكن أن تظهر مرة أخرى بصمت بعد دورة dnf update الروتينية.
هل ستكسر ترقية نظام Fedora تقسيم النفق أو الاتصال بـ VPN؟
يمكنه. كسر تحديث Fedora 40 NetworkManager تقسيم النفق عبر عدة عملاء VPN على الصعيد الصناعي. شحنت Surfshark إصلاحاً خلال 11 يوماً، وتابعت NordVPN في 18 يوماً. إذا تصرف تطبيقك بشكل شاذ بعد ترقية، فأعد التثبيت مباشرة من مستودع DNF من الموفر باستخدام sudo dnf reinstall [package] بدلاً من الانتظار على إصدار ملف ثنائي مستقل.