أفضل VPN لـ CentOS: مقارنة VPN على Linux
ابحث عن أفضل VPN لـ CentOS مع دعم Linux مناسب، خوادم سريعة، وتشفير قوي. قارن بين أفضل الخيارات مع عملاء أصليين أو ملفات تكوين OpenVPN.
 Michael Gargiulo
ابحث عن VPN المناسب لك
ما الغرض الرئيسي من استخدامك لـ VPN؟
اختر واحداً، ثم أجب عن بعض الأسئلة السريعة. سنرشّح لك VPN المناسب ونوضّح السبب.
VPN لـ البث
السؤال 1 من 3
ما الذي دفعك للبحث عن VPN للبث؟
14,685 اختيار VPN تم عبر VPN.com في آخر 30 يوماً

مطابقتك

NordVPN
تقييمات متجر التطبيقات، جزء من النتيجة
4.664.59

ProtonVPN
تقييمات متجر التطبيقات، جزء من النتيجة
4.614.70
VPN لـ الخصوصية
السؤال 1 من 3
ما الذي دفعك للبحث عن VPN للخصوصية؟
14,685 اختيار VPN تم عبر VPN.com في آخر 30 يوماً
مطابقتك
NordVPN
تقييمات متجر التطبيقات، جزء من النتيجة
4.664.59
ProtonVPN
تقييمات متجر التطبيقات، جزء من النتيجة
4.614.70
VPN لـ الألعاب
السؤال 1 من 3
ما الذي دفعك للبحث عن VPN للألعاب؟
14,685 اختيار VPN تم عبر VPN.com في آخر 30 يوماً
مطابقتك
NordVPN
تقييمات متجر التطبيقات، جزء من النتيجة
4.664.59
ProtonVPN
تقييمات متجر التطبيقات، جزء من النتيجة
4.614.70
VPN لـ الباقات المجانية
السؤال 1 من 3
ما الذي جعلك تبحث عن VPN مجاني؟
14,685 اختيار VPN تم عبر VPN.com في آخر 30 يوماً
مطابقتك
ProtonVPN
تقييمات متجر التطبيقات، جزء من النتيجة
4.614.70
NordVPN
تقييمات متجر التطبيقات، جزء من النتيجة
4.664.59
NordVPN7,229 خوادمNordVPN's privacy and security record is strong on process and mixed on proof
93 من 100، مبنية من جزأين موزونين
تقييمات متجر التطبيقات، جزء من النتيجة
4.664.59
تم البحث في 03/10/2026المطالبات التي تم التحقق منها: 31المصادر المستقلة: 11تم تحديث النتائج 06/11/2026
 ExpressVPN3,000+ خوادم
88 من 100، مبنية من جزأين موزونين
تقييمات متجر التطبيقات، جزء من النتيجة
4.684.69
تم البحث في 03/10/2026المطالبات التي تم التحقق منها: 27المصادر المستقلة: 13تم تحديث النتائج 06/11/2026
 Surfshark4,500+ خوادم
Surfshark's evidence mixes real, readable third-party documents with provider assertions
87 من 100، مبنية من جزأين موزونين
تقييمات متجر التطبيقات، جزء من النتيجة
4.714.64
تم البحث في 03/10/2026المطالبات التي تم التحقق منها: 32المصادر المستقلة: 5تم تحديث النتائج 06/11/2026
الخلاصة: VPN متوافق مع CentOS يشفر حركة مرورك ويحمي خصوصيتك على أحد أكثر توزيعات Linux استخداماً في المؤسسات. أفضل VPNات CentOS توفر حزم RPM وأدوات CLI ودعم أصلي لـ OpenVPN أو WireGuard عبر yum أو dnf.
CentOS هو توزيع Linux مجاني يقوده المجتمع، مبني من كود مصدر Red Hat Enterprise Linux (RHEL). اعتمد مسؤولو النظم والمطورون عليه لسنوات لتشغيل الخوادم وأجهزة العمل والبنية الأساسية السحابية. لكن CentOS لا يأتي مع عميل VPN مدمج، والمشهد المتغير (CentOS 7 وصل نهاية الحياة في يونيو 2024، بينما CentOS Stream الآن يعمل كمعاينة متدرجة لـ RHEL) يجعل اختيار موفر VPN الصحيح أكثر أهمية من أي وقت مضى.
إذا كنت جديداً على شبكات VPN، فإن دليلنا حول ما هي VPN يغطي الأساسيات. تركز هذه الصفحة تحديداً على موفري VPN الذين يعملون بشكل أفضل على CentOS، وكيفية تثبيتهم، وما يجب الانتباه له على الأنظمة القائمة على RPM. إذا كنت تستخدم توزيع Linux مختلف، فتحقق من أدلتنا لـ Fedora أو Red Hat أو Debian.
لماذا يحتاج مستخدمو CentOS إلى VPN
CentOS يدعم حصة كبيرة من خوادم الويب وبيئات التطوير. يتصل العديد من المستخدمين عن بعد عبر SSH، أو ينقلون ملفات حساسة، أو يديرون قواعد بيانات الإنتاج. توفر شبكة VPN طبقة حماية حرجة في عدة سيناريوهات:
- إدارة خادم بعيد: شفّر حركة المرور الإدارية بين آلتك المحلية وخوادم CentOS، خاصة على شبكات Wi-Fi العامة.
- الخصوصية على أجهزة سطح المكتب CentOS: يعمل CentOS Stream كنظام تشغيل يومي لبعض المطورين. تمنع VPN موفر خدمتك من تسجيل نشاط التصفح الخاص بك.
- تجاوز قيود الشبكة: بعض جدران الحماية في الشركات أو الإقليمية تحظر المنافذ أو البروتوكولات. تنفق VPN حركة المرور عبر تلك المرشحات.
- تأمين خطوط CI/CD: إذا كانت خوادم الإنشاء الخاصة بك تعمل على CentOS، فإن توجيه حركة المرور عبر VPN يحمي آثار الكود ومفاتيح API أثناء النقل.
نظراً لأن CentOS يستخدم إدارة حزم قائمة على RPM (yum على CentOS 7، dnf على CentOS Stream 8/9)، تحتاج إلى موفر VPN يوفر حزم .rpm أو تعليمات إعداد يدوي واضحة لـ OpenVPN أو WireGuard. لا يفعل كل موفر هذا بشكل جيد، وهذا هو السبب في أن دليل VPN على Linux العام يأخذك فقط في منتصف الطريق.
أفضل موفري VPN لـ CentOS
قارنا NordVPN و Surfshark و ExpressVPN وفقاً لمعايير خاصة بـ CentOS، باستخدام التوثيق المنشور من كل موفر: توفر حزم RPM، وظائف واجهة سطر الأوامر، دعم البروتوكول (OpenVPN و WireGuard)، موثوقية kill switch على Linux، وحماية تسرب DNS.
| الميزة | NordVPN | Surfshark | ExpressVPN |
|---|---|---|---|
| واجهة سطر أوامر Linux أصلية | نعم | نعم | نعم |
| حزمة RPM (.rpm) | نعم | نعم | لا (تثبيت يدوي) |
| التثبيت عبر yum/dnf | نعم (إعداد المستودع) | نعم (إعداد المستودع) | لا |
| WireGuard (NordLynx) | نعم | نعم | لا (بروتوكول Lightway) |
| دعم OpenVPN | نعم | نعم | نعم |
| Kill switch على Linux | نعم (علامة CLI) | نعم (علامة CLI) | نعم (network lock) |
| حماية تسرب DNS | مدمجة | مدمجة | مدمجة |
| الأجهزة المتزامنة | 10 | غير محدودة | 10 |
| الخوادم | 7,229 في 150 دول | 4,500+ في 100+ دول | 3,000+ في 113 دول |
NordVPN يوفر أقوى تجربة CentOS
يوفر NordVPN حزمة .rpm مخصصة يمكنك تثبيتها مباشرة عبر المحطة الطرفية. يستخدم NordLynx، وهي نسخته من WireGuard، التي توفر سرعات أسرع من OpenVPN القياسي على CentOS. تتضمن واجهة سطر الأوامر kill switch مدمج وميزة الاتصال التلقائي.
تثبيت NordVPN على CentOS Stream 9:
# تنزيل حزمة RPM
sudo dnf install -y https://repo.nordvpn.com/yum/nordvpn/centos/noarch/Packages/n/nordvpn-release-1.0.0-1.noarch.rpm

# تثبيت عميل NordVPN
sudo dnf install -y nordvpn

# تسجيل الدخول والاتصال
nordvpn login
nordvpn set technology nordlynx
nordvpn set killswitch on
nordvpn connect
بالنسبة لـ CentOS 7 (الذي انتهى دعمه الآن)، استبدل dnf بـ yum في الأوامر أعلاه. قد يتوقف NordVPN في النهاية عن دعم CentOS 7 حيث تستهدف حزمه نسخاً أحدث من glibc. تحقق من التوثيق الرسمي لـ NordVPN Linux للحصول على أحدث ملاحظات التوافقية.
Surfshark يوفر أجهزة غير محدودة بسعر منخفض
Surfshark هو أفضل خيار اقتصادي لمستخدمي CentOS الذين يحتاجون إلى اتصالات أجهزة غير محدودة. يوفر مستودع قائم على RPM، وتدعم واجهة سطر الأوامس الخاصة به WireGuard و OpenVPN. يعمل kill switch بشكل موثوق عبر واجهة سطر الأوامس، وتحظر ميزة CleanWeb من Surfshark الإعلانات والمتتبعات على مستوى DNS.
تثبيت Surfshark على CentOS Stream:
# استيراد مفتاح Surfshark GPG وإضافة المستودع
sudo rpm --import https://ocean.surfshark.com/RPM-GPG-KEY-surfshark
sudo dnf config-manager --add-repo https://ocean.surfshark.com/fedora/repo/surfshark.repo

# التثبيت والاتصال
sudo dnf install -y surfshark
sudo surfshark-vpn login
sudo surfshark-vpn connect
يستهدف مستودع Surfshark RPM الأنظمة المستندة على Fedora، لكنه يعمل على CentOS Stream لأن كليهما يشترك في نفس نظام حزم RPM. اطلع على دليل إعداد Surfshark Linux للحصول على خيارات إعداد إضافية.
ExpressVPN يتطلب تثبيت RPM يدوي
لا يوفر ExpressVPN مستودع yum/dnf، مما يجعل التثبيت أكثر يدوية على CentOS. تنزل ملف .rpm مباشرة من لوحة تحكم حسابك. يستخدم ExpressVPN بروتوكول Lightway الخاص به بدلاً من WireGuard، والذي يوفر سرعات قوية لكنه يحد من مرونة الإعداد للمستخدمين المتقدمين. يعمل kill switch “Network Lock” الخاص به بشكل جيد على Linux.
تثبيت ExpressVPN على CentOS:
# تنزيل ملف .rpm من لوحة تحكم ExpressVPN، ثم:
sudo dnf install -y /path/to/expressvpn-*.rpm

# التفعيل والاتصال
expressvpn activate
expressvpn connect
يدعم ExpressVPN CentOS 7 والإصدارات الأحدث، على الرغم من أن الشركة توصي بأنظمة 64-bit تشغل kernel 4.x أو أحدث. إذا كنت على CentOS 7 مع kernel 3.10 الأقدم، اختبر التوافقية قبل الالتزام بالاشتراك.
إعداد OpenVPN يدوي على CentOS
إذا كان موفر VPN الخاص بك لا يوفر عميل CentOS أصلي، يمكنك تكوين OpenVPN يدويًا. تعمل هذه الطريقة مع أي موفر تقريباً يوفر ملفات تكوين .ovpn.
# تثبيت OpenVPN على CentOS Stream
sudo dnf install -y epel-release
sudo dnf install -y openvpn

# تنزيل ملف .ovpn الخاص بموفرك، ثم الاتصال:
sudo openvpn --config /path/to/your-server.ovpn

# لتشغيل كخدمة في الخلفية:
sudo cp /path/to/your-server.ovpn /etc/openvpn/client/client.conf
sudo systemctl enable --now openvpn-client@client
يمنحك إعداد OpenVPN اليدوي السيطرة الكاملة على خوادم التشفير والتوجيه وـ DNS. ومع ذلك، تفقد مريحة kill switch المدمج وتبديل الخادم الذي توفره أدوات CLI.
CentOS 7 EOL: ماذا يعني لمستخدمي VPN
وصل CentOS 7 إلى نهاية الحياة في 30 يونيو 2024. هذا يعني عدم وجود مزيد من التصحيحات الأمنية من مشروع CentOS. تشغيل VPN على نظام تشغيل غير مصحح يقوض الأمان الذي توفره VPN. إذا كنت لا تزال تشغل CentOS 7، فالتفكير في الهجرة إلى:
- CentOS Stream 9 لمعاينة RHEL المتدرجة
- AlmaLinux 9 أو Rocky Linux 9 لإصدار مستقر متوافق مع RHEL تقليدي
تستخدم جميع الخيارات الثلاثة dnf وتقبل نفس حزم RPM. موفرو VPN الذين يدعمون CentOS Stream عموماً يعملون بدون تعديل على AlmaLinux و Rocky Linux.
إصلاح مشاكل VPN الشائعة على CentOS
DNS Leaks على CentOS
يستخدم CentOS systemd-resolved أو /etc/resolv.conf اعتماداً على تكوينك. قد يفشل بعض عملاء VPN في تجاوز DNS النظام، مما يسبب تسرب استعلامات DNS خارج النفق.
الحل: تحقق من التسريبات بعد الاتصال:
# التحقق من أن DNS الخاص بك يوجهها عبر VPN
cat /etc/resolv.conf
# يجب أن يظهر DNS الخاص بموفر VPN، وليس DNS موفر خدمتك
إذا ظهر DNS موفر خدمتك لا يزال، قم بتعيين DNS يدويًا في عميل VPN أو عدّل /etc/resolv.conf للإشارة إلى خوادم DNS الخاصة بموفرك (على سبيل المثال، 103.86.96.100 لـ NordVPN).
فشل خدمة OpenVPN في البدء عبر systemctl
إذا فشل systemctl start openvpn-client@client، تحقق من اليوميات:
sudo journalctl -u openvpn-client@client -eالأسباب الشائعة: ملف .ovpn مفقود في /etc/openvpn/client/، أو أذونات غير صحيحة، أو عدم تحميل جهاز TUN/TAP. حمّله يدويًا باستخدام:
sudo modprobe tunfirewalld يحظر حركة مرور نفق VPN
يستخدم CentOS firewalld بشكل افتراضي. يمكنه حظر حركة مرور VPN إذا كانت واجهة النفق ليست في المنطقة الصحيحة.
# إضافة واجهة نفق VPN إلى المنطقة الموثوقة
sudo firewall-cmd --zone=trusted --add-interface=tun0 --permanent
sudo firewall-cmd --reload
هذا يسمح بكل حركة المرور عبر نفق VPN مع الحفاظ على قواعد جدران الحماية الأخرى الخاصة بك سليمة.
الحكم النهائي
بالنسبة لمستخدمي CentOS، NordVPN هو الخيار الأفضل. توفر مستودع RPM مناسب، وواجهة CLI كاملة المميزات مع kill switch، ودعم NordLynx (WireGuard) الذي يعمل خارج الصندوق على CentOS Stream. Surfshark هي أفضل قيمة إذا كنت تحتاج إلى أجهزة غير محدودة وعملية تثبيت قائمة على RPM متينة. ExpressVPN لا تزال خياراً قوياً للسرعة، لكن تثبيت RPM اليدوي وافتقارها لـ WireGuard يجعلها أقل ملاءمة على CentOS.
مهما كان الموفر الذي تختاره، أعطِ الأولوية لواحد يتمتع بـ CLI Linux أصلي ودعم OpenVPN أو WireGuard وـ kill switch يعمل. لا يمكن لمستخدمي CentOS الذين يديرون الخوادم أو يتعاملون مع بيانات حساسة تحمل تسريبات DNS أو اتصالات مقطوعة. وإذا كنت لا تزال على CentOS 7، فيجب أن يكون الهجرة إلى CentOS Stream 9 أو AlmaLinux أو Rocky Linux هي خطوتك الأولى قبل تكوين أي VPN.
موارد هذه الصفحة
الرسوم البيانية والصور المرجعية من أبحاثنا، متاحة للعرض والمشاركة مجاناً.
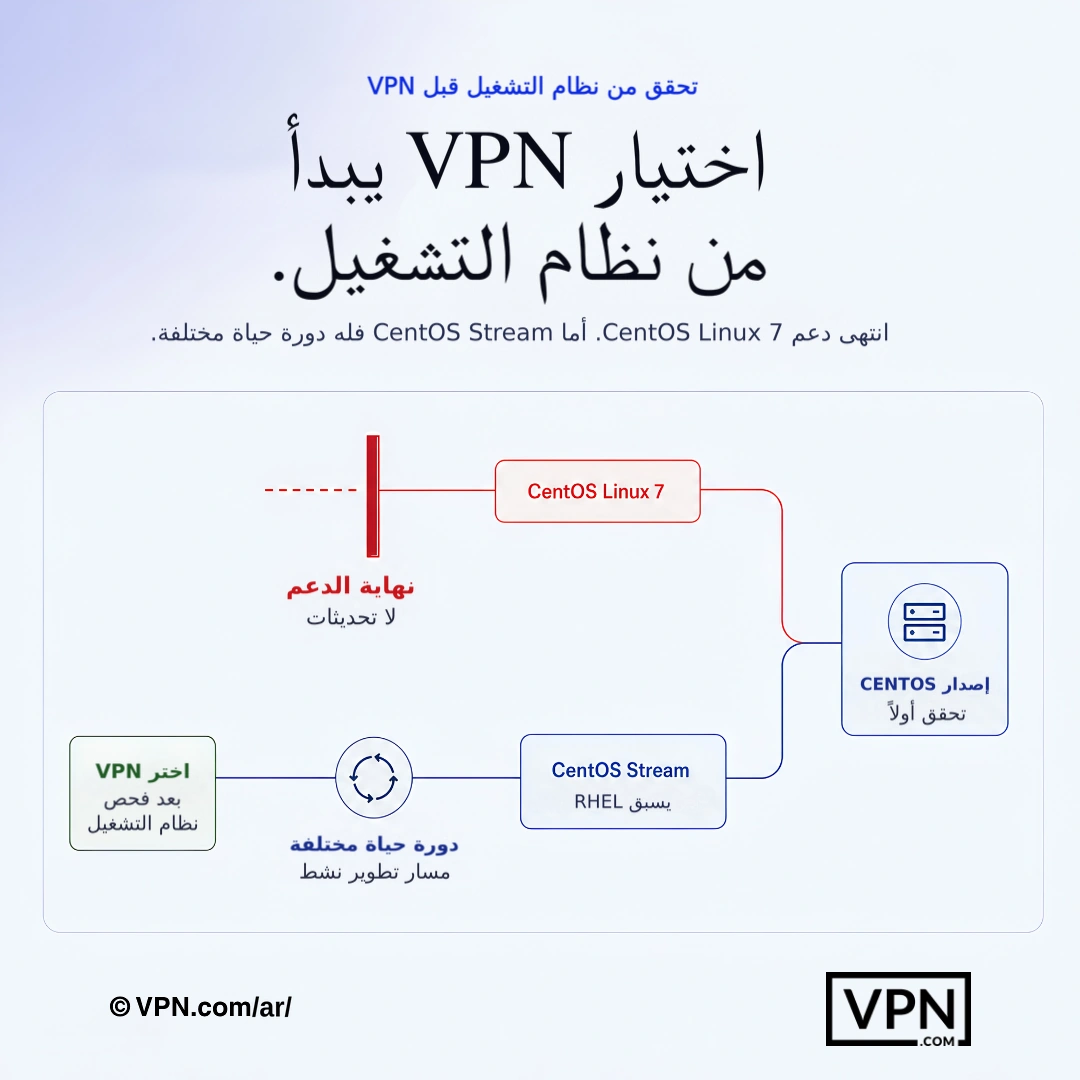
بالنسبة لمستخدمي CentOS، يبدأ توافق VPN بالتحقق من دورة حياة نظام التشغيل.
الأسئلة الشائعة
لماذا يجب أن أثبت عميل VPN منفصل على CentOS بدلاً من استخدام شيء مدمج؟
CentOS لا يأتي مع عميل VPN افتراضي، وتعني نظام حزمه القائم على RPM (yum على CentOS 7، dnf على CentOS Stream 8/9) أن الموفرين يجب أن يقدموا إما حزمة .rpm أو ملفات تكوين يدوية لـ OpenVPN/WireGuard. توفر NordVPN و Surfshark مستودعات dnf مخصصة؛ ExpressVPN تتطلب تنزيل وتثبيت .rpm يدويًا لأنها لا توجد لديها مستودع.
أي موفر VPN له الدعم الأصلي الأكثر اكتمالاً لـ CentOS؟
NordVPN، بناءً على توفر مستودع RPM ووظائف CLI ودعم البروتوكول. تثبت عبر حزمة .rpm مخصصة من خلال dnf، وتستخدم NordLynx (تطبيقها الخاص لـ WireGuard) لتحقيق سرعات أسرع من OpenVPN، وتتضمن kill switch قائم على CLI تمكنه باستخدام nordvpn set killswitch on. توفر Surfshark أيضًا مستودع RPM عامل، على الرغم من أن حزمها تستهدف الأنظمة القائمة على Fedora.
كيف أثبت NordVPN على CentOS Stream 9؟
قم بتشغيل sudo dnf install -y مقابل حزمة مستودع NordVPN في repo.nordvpn.com، ثم sudo dnf install -y nordvpn لسحب العميل نفسه. سجل الدخول باستخدام nordvpn login، اضبط البروتوكول باستخدام nordvpn set technology nordlynx، فعّل الحماية عبر nordvpn set killswitch on، ثم قم بتشغيل nordvpn connect. بالنسبة لـ CentOS 7، استبدل yum بـ dnf في كل أمر.
كيف أشغل Surfshark على CentOS من خلال مستودع RPM الخاص بها؟
استيراد مفتاح Surfshark GPG باستخدام sudo rpm --import مقابل ocean.surfshark.com، ثم أضف مستودعها باستخدام sudo dnf config-manager --add-repo موجهًا نحو عنوان مستودع Fedora، لأن حزم Surfshark تستهدف الأنظمة القائمة على Fedora لكنها تثبت بشكل نظيف على CentOS Stream. ثبت باستخدام sudo dnf install -y surfshark، ثم سجل الدخول والاتصال عبر surfshark-vpn login و surfshark-vpn connect.
لماذا يكون تثبيت ExpressVPN على CentOS أكثر يدويًا من الموفرين الآخرين؟
لا توفر ExpressVPN مستودع yum/dnf، لذلك تنزل ملف .rpm مباشرة من لوحة حسابك وتثبته باستخدام sudo dnf install -y /path/to/expressvpn-*.rpm. تستخدم بروتوكول Lightway الملكي بدلاً من WireGuard، مما يحد من مرونة التكوين، على الرغم من أن kill switch “Network Lock” الخاص بها يعمل بشكل موثوق على Linux بمجرد تفعيله باستخدام expressvpn activate.
ماذا يجب أن أفعل إذا اشتبهت في تسريبات DNS على اتصال VPN الخاص بي بـ CentOS؟
تحقق من /etc/resolv.conf بعد الاتصال؛ يجب أن يعرض خوادم DNS الخاصة بموفر VPN، وليس خوادم موفر خدمتك. يمكن لاستخدام CentOS لـ systemd-resolved أو resolv.conf الثابت أن يتسبب في فشل بعض العملاء في تجاوز نظام DNS. إذا كانت خوادم موفر خدمتك لا تزال تظهر، اضبط DNS الخاص بموفرك يدويًا في إعدادات العميل، على سبيل المثال 103.86.96.100 الخاص بـ NordVPN.
ماذا لو فشلت خدمة systemd الخاصة بـ OpenVPN في البدء بعد الإعداد اليدوي؟
تحقق من sudo journalctl -u openvpn-client@client -e للحصول على الخطأ المحدد. تشمل الأسباب الشائعة على CentOS ملف .ovpn مفقود في /etc/openvpn/client/، وأذونات ملف غير صحيحة، أو عدم تحميل وحدة kernel TUN/TAP، والتي تصححها بتشغيل sudo modprobe tun قبل إعادة تشغيل الخدمة.
لماذا يحظر firewalld حركة مرور نفق VPN الخاص بي على CentOS؟
يعمل firewalld بشكل افتراضي على CentOS ويحظر حركة المرور عبر واجهة النفق إذا لم تُعيّن إلى المنطقة الصحيحة. صححه بإضافة الواجهة إلى المنطقة الموثوقة باستخدام sudo firewall-cmd --zone=trusted --add-interface=tun0 --permanent متبوعًا بـ sudo firewall-cmd --reload، مما يسمح بحركة مرور VPN مع الحفاظ على قواعد جدران الحماية الأخرى سليمة.
هل لا يزال آمناً تشغيل VPN على CentOS 7 الآن بعد انتهاء عمره؟
ليس حقاً، لأن CentOS 7 وصل إلى نهاية الحياة في 30 يونيو 2024، مما يعني عدم وجود مزيد من التصحيحات الأمنية من مشروع CentOS. تشغيل VPN على نظام تشغيل غير مصحح يقوض الحماية التي توفرها. هاجر إلى CentOS Stream 9 أو AlmaLinux 9 أو Rocky Linux 9، وكلها تستخدم dnf وتقبل نفس حزم RPM التي يدعمها موفرو VPN بالفعل.
كم عدد الاتصالات المتزامنة التي تسمح بها NordVPN و Surfshark و ExpressVPN لإعدادات CentOS؟
تغطي NordVPN 10 أجهزة متزامنة، مفيدة إذا كنت تأمّن عدة خوادم بالإضافة إلى محطة عمل. تسمح Surfshark باتصالات غير محدودة على حساب واحد، الخيار الأقوى للمسؤولين الذين يديرون عدة مثيلات CentOS. تسمح ExpressVPN بـ 10 إلى 14 جهاز اعتماداً على طبقة الخطة التي تختارها، مع ضمان استرجاع الأموال لمدة 30 يومًا من قبل الثلاثة جميعاً.
أي من هذه الشبكات الافتراضية الخاصة تحقق أفضل أداء لخوادم CentOS التي تتعامل مع عمليات نقل الملفات الكبيرة أو حركة CI/CD؟
يحتل NordVPN المرتبة #1 من 22 في درجة الثقة لدينا، المجمعة من الاختبارات المنشورة للجهات الثالثة، وبروتوكول NordLynx الخاص به (المستند إلى WireGuard) عادة ما يتفوق على OpenVPN على CentOS. يحتل Surfshark المرتبة #3 من 22، ويستخدم أيضًا WireGuard. يحتل ExpressVPN المرتبة #2 من 22 ويعتمد على بروتوكول Lightway الملكي بدلاً من WireGuard، وهذا قد يكون مهمًا لتشفير المصنوعات والمفاتيح الخاصة بواجهة برمجة التطبيقات أثناء النقل.
كيف يتم مقارنة أسعار NordVPN و Surfshark و ExpressVPN لمستخدمي CentOS؟
Surfshark هو الأرخص بدءاً من $2.49/شهر على خطته طويلة الأجل، وهو الوحيد من بين الثلاثة الذي يقدم اتصالات جهاز غير محدودة، وهو خيار مناسب لمسؤولي النظام الذين يديرون العديد من مثيلات CentOS. يبدأ NordVPN من $3.09/شهر و ExpressVPN من $3.00/شهر، كلاهما على خطتهما طويلة الأجل. تدعم جميع الخطط الثلاث المدفوعة بضمان استرجاع الأموال لمدة 30 يوماً إذا لم يعمل إعداد Linux بشكل صحيح.
هل يعمل WireGuard بشكل أفضل فعلاً من OpenVPN على CentOS، أم يجب أن أستمر في الإعداد اليدوي؟
تقدم بروتوكولات قائمة على WireGuard، مثل NordLynx من NordVPN ودعم WireGuard الأصلي من Surfshark، عموماً إنتاجية أسرع من OpenVPN القياسي على CentOS وتمكن من خلال أمر CLI بسيط. يوفر إعداد OpenVPN اليدوي باستخدام ملفات .ovpn التحكم الكامل في الأشفار والتوجيه لكنه يضحي برفاهية kill switch المدمج وتبديل الخادم بأمر واحد الذي توفره أدوات CLI الأصلية.