أفضل VPN لـ Arch Linux: خيارات سريعة وآمنة
ابحث عن أفضل VPN لـ Arch Linux بسرعات عالية وأمان قوي. نراجع الخيارات الأفضل التي تعمل بسلاسة على نظام Arch البسيط.
 Michael Gargiulo
 NordVPN8,900+ خوادم
NordVPN's privacy and security record is strong on process and mixed on proof
94 من 100، مبنية من جزأين موزونين
تم البحث في 03/10/2026المطالبات التي تم التحقق منها: 31فصل مجموعات المصدر: 23تم تحديث النتائج 04/10/2026
نجمع أدلة من جهات خارجية ونقيّمها تحريرياً. لا تدير VPN.com مختبر اختبار.
 ExpressVPN3,000+ خوادم
85 من 100، مبنية من جزأين موزونين
تم البحث في 03/10/2026المطالبات التي تم التحقق منها: 27فصل مجموعات المصدر: 27تم تحديث النتائج 04/10/2026
نجمع أدلة من جهات خارجية ونقيّمها تحريرياً. لا تدير VPN.com مختبر اختبار.
 Mullvad VPN700+ خوادم
86 من 100، مبنية من جزأين موزونين
تم البحث في 03/10/2026المطالبات التي تم التحقق منها: 29فصل مجموعات المصدر: 12تم تحديث النتائج 04/10/2026
نجمع أدلة من جهات خارجية ونقيّمها تحريرياً. لا تدير VPN.com مختبر اختبار.
ما هو Arch Linux ولماذا يختاره مستخدمو VPN
Arch Linux خفيف الوزن وبسيط، وهو مصمم للأشخاص الذين يريدون السيطرة الكاملة على كل حزمة في نظامهم. يتبع نموذج الإصدار المتداول، لذا تقوم دائماً بتشغيل أحدث برنامج دون إعادة تثبيت. لا توجد تطبيقات مثبتة مسبقاً تبطئ سرعتك. تبدأ من نقطة الصفر وتبني بالضبط ما تحتاجه.
يهم هذا الأسلوب المباشر مستخدمي VPN. Arch لا يشحن أي شيء لم تختره بشكل صريح. هذا يعني خدمات خلفية أقل تسرباً للبيانات، وكومة شبكات أنظف لعميل VPN للعمل معها. يتعامل مدير حزم Pacman مع عمليات التثبيت والتحديثات في ثوان. يوسع مستودع Arch للمستخدم (AUR) هذا الوصول إلى حزم VPN التي تحتفظ بها المجتمع والتي تفتقدها التوزيعات الأخرى.
الخلاصة: Arch Linux يمنحك السيطرة الكاملة على النظام، لكنك تحتاج إلى VPN يدعم CLI الأصلي ويتوفر عبر AUR لسد فجوات الخصوصية. يوفر كل من NordVPN و ExpressVPN عملاء CLI يندمجون بنظافة مع مدير حزم Arch و systemd.
يقلق أكثر من 40% من مستخدمي الإنترنت بشأن خصوصيتهم على الإنترنت، مع ذلك يترك العديد منهم أنفسهم معرضين. إذا كنت تشغل Arch، فأنت بالفعل تعطي الأولوية للتحكم والأمان. لكن بدون VPN، يراقب مزود خدمة الإنترنت لديك كل اتصال يقوم به نظامك.
يحمي VPN قوي على Arch Linux حركتك من المتتبعات والمهاجمين والمراقبة. كما يوفر الوصول إلى المحتوى المحظور جغرافياً. اختيار الخيار الصحيح يعني أن بيانات الاتصال تبقى خاصة وسرعة الاتصال تبقى عالية.
الأخبار الجيدة: عدة موفري VPN يشحنون الآن عملاء CLI يتم تثبيتهم عبر AUR، ويندمجون مع systemd، ويعملون بدون واجهة رسومية. تحصل على أدوات Arch أصلية حقيقية بدلاً من ملف ثنائي Linux عام.
لماذا يحتاج مستخدمو Arch Linux تحديداً إلى VPN
Arch Linux هو نظام قوي لمستخدمي التركيز على الخصوصية، لكنه لا يشفر حركة المرور الخارجة بشكل افتراضي. يملأ VPN هذه الفجوة.
السيطرة الكاملة، جمع بيانات أقل
يزيل التصميم البسيط من Arch البرامج المثبتة الإضافية والقياس عن بعد الموجود في أنظمة التشغيل السائدة. أنت تقرر ما يعمل. هذا يقلل سطح هجومك. لكن مزود خدمة الإنترنت لديك يسجل استعلامات DNS وبيانات الاتصال ما لم تمرر حركة المرور عبر نفق مشفر.
أمان أقوى من خلال أنفاق مشفرة
يضيف دمج Arch مع VPN طبقة لا يمكن لـ Arch وحده توفيرها. يشفر VPN جميع حركة المرور الخارجة، يخفي عنوان IP الحقيقي، ويمنع تسرب DNS. بالنسبة للمستخدمين الذين يقويون نظامهم بالفعل برسائل الجدار الناري والخدمات البسيطة، يكمل VPN المجموعة.
المستخدمون المتقدمون يحصلون على المزيد من عملاء CLI الأصليين
عادةً ما يعمل مستخدمو Arch في المحطة الطرفية. موفري VPN الذين يقدمون عملاء CLI مع ملفات وحدة systemd، دعم الانقسام النفقي، وتبديل بروتوكول عبر أعلام أوامر يندرجان بشكل طبيعي في أسلوب عمل Arch. تبدو تطبيقات VPN التي تقتصر على الواجهة الرسومية خارج مكانها هنا.
أفضل شبكات VPN لـ Arch Linux: أفضل اختيارات لدينا للخصوصية والسرعة والأمان
يعني اختيار VPN المناسب لـ Arch Linux تقييم جودة عميل CLI، وتوفر حزمة AUR، وتكامل systemd، ودعم البروتوكول. فيما يلي الموفرون الذين يؤدون أداءً أفضل على Arch تحديداً.
خيارات من الدرجة الأولى لـ Arch Linux
NordVPN: أفضل عميل CLI وتكامل AUR لـ Arch
يظل NordVPN اختياراً أفضل لمستخدمي Arch الذين يعطون الأولوية للخصوصية والسرعة والتكامل النظيف للنظام. يتم تثبيت عميل Linux CLI المخصص له مباشرة من AUR ويدير الاتصالات عبر systemd.
لماذا يعمل NordVPN بشكل جيد على Arch:
- تثبيت حزمة
nordvpn-binAUR وتحديثها عبر مساعدات AUR القياسية مثلyayأوparu. - يدعم عميل CLI NordLynx (مستند إلى WireGuard)، OpenVPN UDP، وتبديل بروتوكول OpenVPN TCP.
- يدير systemd مكّون الخادم
nordvpndبشكل أصلي. لا توجد حاجة لبرامج غلاف. - أكثر من 7000 خادم في أكثر من 118+ دول توفر خيارات زمن استجابة منخفضة لمعظم المناطق.
- تعمل ميزات مثل Double VPN و Onion over VPN وكاتم الصوت المدمج بالكامل من سطر الأوامر.
خطوات التثبيت الخاصة بـ Arch:
- تفعيل AUR: تأكد من إمكانية الوصول إلى AUR. إذا لم تكن قد ثبتها بالفعل، قم بتثبيت مساعد مثل
yayأوparu. - تثبيت NordVPN: قم بتشغيل
yay -S nordvpn-binلسحب الحزمة من AUR. - بدء الخادم: قم بتفعيل وتشغيل الخدمة:
sudo systemctl enable nordvpndوsudo systemctl start nordvpnd. - تسجيل الدخول: قم بتشغيل
nordvpn loginوالمصادقة عبر عنوان URL المُنشأ. - الاتصال والتكوين: قم بتشغيل
nordvpn connectللانضمام إلى أقرب خادم. فعّل كاتم الصوت باستخدامnordvpn set killswitch on. بدّل إلى NordLynx باستخدامnordvpn set technology nordlynx.
ExpressVPN: سرعات أسرع وبصمة خفيفة على Arch
يعمل ExpressVPN على Arch Linux من خلال عميله الخاص. بروتوكول Lightway مصمم للسرعة وإعادة الاتصال السريعة.
لماذا يعمل ExpressVPN بشكل جيد على Arch:
- يندمج مثبت
.pkg.tar.zstمعpacmanمباشرة. لا يتطلب مساعد AUR. - يوفر بروتوكول Lightway عمليات مصافحة أسرع واستهلاك بطارية أقل من OpenVPN.
- يدعم CLI اختيار الخادم حسب الدول أو المدينة أو معرف الخادم المحدد.
- أكثر من 3000 خادم في 105 دول تغطي معظم سيناريوهات الوصول الجغرافي.
- يدير systemd عميل الخادم
expressvpnبنظافة.
خطوات التثبيت الخاصة بـ Arch:
- تنزيل المثبت: احصل على ملف
.pkg.tar.zstالمتوافق مع Arch من صفحة Linux الخاصة بـ ExpressVPN. - تثبيت الحزمة: قم بتشغيل
sudo pacman -U expressvpn*.pkg.tar.zstفي المحطة الطرفية. - تفعيل الخدمة: قم بتشغيل
sudo systemctl enable expressvpnوsudo systemctl start expressvpn. - تسجيل الدخول: قم بالتفعيل باستخدام
expressvpn activateوأدخل رمز التفعيل. - الاتصال: قم بتشغيل
expressvpn connectللانضمام إلى الخادم الموصى به، أو حدد موقعاً باستخدامexpressvpn connect "US - New York".
CyberGhost: أفضل ملفات تعريف البث والتوزيع على Arch
يوفر CyberGhost VPN ملفات تعريف خادم مخصصة محسّنة لمنصات البث والحركة من نظير إلى نظير. يوجه Netflix و Hulu و BBC iPlayer عبر خوادم مصممة خصيصاً تحتفظ بالوصول بموثوقية.
لماذا يعمل CyberGhost بشكل جيد على Arch:
- تثبيت حزمة
cyberghost-vpn-binمن AUR. - تحديد الخوادم المخصصة للبث تلقائياً أفضل مسار لكل منصة.
- خوادم مُحسّنة لـ P2P تدعم مشاركة الملفات بدون تكوين يدوي.
- تقول إنها فوضت عمليات تدقيق مستقلة بشأن سياسة عدم الاحتفاظ بالسجلات.
- يدير
systemdخادمcyberghostvpn.
خطوات التثبيت الخاصة بـ Arch:
- تفعيل AUR: تأكد من وصول AUR باستخدام
yayأوparu. - تثبيت CyberGhost: قم بتشغيل
yay -S cyberghost-vpn-bin. - بدء الخدمة: قم بتشغيل
sudo systemctl enable cyberghostvpnوsudo systemctl start cyberghostvpn. - تسجيل الدخول: المصادقة عبر CyberGhost CLI باستخدام بيانات اعتماد حسابك.
- الاتصال: استخدم أوامر CLI الخاصة بـ CyberGhost للاتصال. حدد نوع الخادم (البث أو التوزيع أو المعيار) أثناء الاختيار.
خيارات قوية أخرى لـ Arch Linux
ProtonVPN: CLI مفتوح المصدر مبني للشفافية
تنشر ProtonVPN عميل Linux بالكامل كمصدر مفتوح. يمكن لمستخدمي Arch تدقيق الكود أو الترجمة من المصدر أو تثبيت CLI عبر AUR.
تسليطات الضوء الخاصة بـ Arch:
- توفر حزمة
protonvpn-cliAUR الوصول الكامل إلى CLI مع اختيار البروتوكول. - يسمح لك قاعدة الكود مفتوحة المصدر بالتحقق من عدم وجود عمليات خفية أو قياس عن بعد.
- يوجه Secure Core حركة المرور عبر دول صديقة للخصوصية (سويسرا وآيسلندا والسويد) قبل الخروج.
- تشفير AES-256 وسياسة صارمة لعدم الاحتفاظ بالسجلات مدعومة بقانون الخصوصية السويسري.
- يتوفر المستوى المجاني مع الوصول إلى خوادم في 3 دول.
خطوات التثبيت الخاصة بـ Arch:
- تفعيل AUR: استخدم
yayأوparu. - تثبيت ProtonVPN: قم بتشغيل
yay -S protonvpn-cli. - بدء الخادم: قم بتشغيل
sudo systemctl enable protonvpnوsudo systemctl start protonvpn. - تسجيل الدخول: قم بتشغيل
protonvpn-cli loginوأدخل بيانات اعتمادك. - الاتصال: قم بتشغيل
protonvpn-cli connectوحدد خادمك المفضل أو استخدم--fastestللاختيار التلقائي.
Mullvad: أقصى درجات الخصوصية بدون عنوان بريد إلكتروني
لا تطلب Mullvad عنوان بريدك الإلكتروني أو اسمك أو أي بيانات شخصية. تحصل على رقم حساب تم إنشاؤه عشوائياً. هذا كل شيء.
تسليطات الضوء الخاصة بـ Arch:
- تتضمن حزمة
mullvad-vpnAUR كلا من CLI والواجهة الرسومية الاختيارية. - يوفر دعم WireGuard الأصلي أوقات الاتصال التي تقل عن ثانية واحدة.
- يبدأ خادم
mullvad-daemonsystemd تلقائياً عند بدء التشغيل. - إنشاء حساب يتطلب صفراً من البيانات الشخصية. ادفع باستخدام النقد أو العملات المشفرة أو البطاقة.
- عمليات تدقيق الأمان المستقلة منشورة علناً.
خطوات التثبيت الخاصة بـ Arch:
- تفعيل AUR: استخدم
yayأوparu. - تثبيت Mullvad: قم بتشغيل
yay -S mullvad-vpn. - بدء الخادم: قم بتشغيل
sudo systemctl enable mullvad-daemonوsudo systemctl start mullvad-daemon. - تسجيل الدخول: قم بتشغيل عميل Mullvad وأدخل رقم حسابك.
- الاتصال: حدد الخادم عبر CLI باستخدام
mullvad relay set location usأو استخدم الواجهة الرسومية.
Surfshark: أجهزة غير محدودة على خطة واحدة
لا تضع Surfshark حد أقصى على الاتصالات المتزامنة. يغطي الاشتراك الواحد كل جهاز في منزلك.
تسليطات الضوء الخاصة بـ Arch:
- تتوفر حزمة AUR لتثبيت CLI.
- تحظر ميزة CleanWeb الإعلانات والمتتبعات ودومينات البرامج الضارة على مستوى DNS.
- تتوفر خيارات البروتوكول WireGuard و OpenVPN عبر CLI.
- يبدأ التسعير أقل من معظم المنافسين مع مطابقة الميزات الأساسية.
خطوات التثبيت الخاصة بـ Arch:
- تفعيل AUR: قم بتثبيت
yayأو مساعد AUR آخر. - تثبيت Surfshark: قم بتشغيل الأمر المناسب
yayلحزمة Surfshark CLI. - تفعيل الخدمة: ابدأ خدمة Surfshark systemd.
- تسجيل الدخول: المصادقة ببيانات اعتماد Surfshark.
- الاتصال: حدد خادماً وبروتوكول عبر CLI.
Windscribe: 10 جيجابايت مجانية شهرياً للاختبار على Arch
يوفر Windscribe خطة مجانية بـ 10 جيجابايت/شهر. هذا يعطي مستخدمي Arch نطاقاً كافياً للاختبار قبل الدفع.
تسليطات الضوء الخاصة بـ Arch:
- توفر حزمة
windscribe-cliمن AUR تحكماً كاملاً من خلال الطرفية. - تتيح خوادم Windflix الوصول إلى منصات البث في مناطق معينة.
- اتصالات متزامنة غير محدودة على الخطط المدفوعة.
- تشفير قوي وسياسة عدم الاحتفاظ بالسجلات المنشورة.
خطوات التثبيت الخاصة بـ Arch:
- تفعيل AUR: استخدم
yayأوparu. - تثبيت Windscribe: قم بتشغيل
yay -S windscribe-cli. - بدء الخدمة: قم بتشغيل
sudo systemctl enable windscribeوsudo systemctl start windscribe. - تسجيل الدخول: قم بتشغيل
windscribe loginللمصادقة. - الاتصال: قم بتشغيل
windscribe connectللانضمام إلى أفضل خادم متاح.
ما يجب تقييمه عند اختيار VPN لـ Arch
عند اختيار VPN لـ Arch Linux، تهم هذه المعايير أكثر:
- توفر AUR: شبكات VPN التي تحتوي على حزم AUR تثبيت وتحديث بنظافة من خلال
yayأوparu. تجنب الموفرين الذين لا يقدمون سوى مثبتات.debأو.rpm. - تكامل systemd: يجب أن يشحن مكّون الخادم VPN مع ملف وحدة systemd مناسب. هذا يسمح لك بتفعيل بدء التشغيل التلقائي، والتحقق من الحالة باستخدام
systemctl status، وإدارة الخدمة مثل أي خادم Arch آخر. - عميل CLI أصلي: يعمل مستخدمو Arch في المحطة الطرفية. عميل CLI غني الميزات يدعم تبديل البروتوكول وتبديل كاتم الصوت واختيار الخادم حسب الحد الأساسي.
- دعم WireGuard: تم دمج WireGuard في نواة Linux منذ الإصدار 5.6. شبكات VPN التي تدعمها توفر عمليات مصافحة أسرع وعلى الرأس أقل من OpenVPN.
- كاتم الصوت: يسقط كاتم الصوت جميع حركة المرور الشبكية إذا فشل نفق VPN. هذا يمنع تسرب عنوان IP الحقيقي أثناء قطع الاتصال البريفي.
- لا تسرب DNS: يجب أن يوجه VPN استعلامات DNS عبر خوادمه الخاصة. تحقق من هذا بعد الاتصال باستخدام أداة اختبار تسرب DNS.
- عملاء مفتوحة المصدر: ينشر موفرون مثل ProtonVPN و Mullvad كود عميل المصدر. يمكنك فحصه وترجمته والتحقق من عدم وجود قياس عن بعد خفي.
- خيارات السرعة والبروتوكول: بروتوكول Lightway الخاص بـ ExpressVPN و NordLynx الخاص بـ NordVPN كلاهما مبني للسرعة. يبقى OpenVPN متاحاً كخيار احتياطي.
- تغطية الخادم: يوفر NordVPN أكثر من 7000 خادم في أكثر من 118+ دول. يغطي ExpressVPN 105 دول مع أكثر من 3000 خادم. المزيد من المواقع تعني زمن استجابة منخفض ونجاح وصول جغرافي أفضل.
- التكلفة: يوفر ProtonVPN مستوى مجاني. تعمل Surfshark بأقل من 3 دولارات/شهر على الخطط متعددة السنوات. تفرض Mullvad رسوم ثابتة بـ 5.50 دولار/شهر بدون عقود.
خيارات خادم VPN المستضاف ذاتياً لـ Arch
بالنسبة للمستخدمين الذين يريدون السيطرة الكاملة على بنية VPN الخاصة بهم، يعتبر الاستضافة الذاتية على Arch واضحة جداً. عند مقارنة البروتوكولات مثل تلك المناقشة في WireGuard مقابل OpenVPN، هذه هي الخيارات الأقوى:
- WireGuard: مدمج في نواة Linux. يتضمنها Arch بشكل افتراضي. يتطلب التكوين ملف config واحد و
wg-quickلإدارة الأنفاق. الخيار الأسرع المتاح. - OpenVPN: مرن وعالمي التوافقية. الثبيت باستخدام
sudo pacman -S openvpn. يدعم التوجيه المعقد والمصادقة القائمة على الشهادات ويعمل خلف جدران الحماية التقييدية. - SoftEther VPN: مفتوح المصدر ومتعدد البروتوكول. يدعم OpenVPN و L2TP والبروتوكول SSL-VPN الخاص به. جيد للبيئات متعددة المنصات.
تمنحك الإعدادات المستضافة ذاتياً السيطرة الكاملة على السجلات والتشفير وموقع الخادم. تتطلب أكثر صيانة من موفري المخاطر التجاريين لكنها تلغي الثقة بالطرف الثالث بالكامل.
خطوة بخطوة: إعداد OpenVPN على Arch Linux مع NordVPN
الإعداد VPN على Arch أسهل من معظم الأدلة المقترحة. يستخدم هذا الشرح ملفات تكوين OpenVPN الخاصة بـ NordVPN.
لماذا يهم اختيار البروتوكول على Arch
يؤثر البروتوكول الذي تختاره على كل من السرعة والأمان. يدعم Arch خيارين أساسيين:
- OpenVPN: مثبت ومدقق ويعمل خلف معظم جدران الحماية. أبطأ قليلاً من WireGuard.
- WireGuard: مدمج بالنواة وعمليات مصافحة أسرع واستهلاك CPU أقل. مثالي لنظم Arch.
يغطي هذا الدليل إعداد OpenVPN. بالنسبة إلى WireGuard، يتعامل عميل CLI الخاص بـ NordVPN معه تلقائياً عند تشغيل nordvpn set technology nordlynx.
الخطوة 1: تحديث النظام
افتح المحطة الطرفية وشغّل:
sudo pacman -Syu
ثم ثبّت OpenVPN:
sudo pacman -S openvpn
الخطوة 2: تنزيل ملفات تكوين NordVPN
زر صفحة أدوات خادم NordVPN وحمّل ملفات تكوين OpenVPN. استخرج وخزّن:
mkdir ~/nordvpn-configs
cp ~/Downloads/*.ovpn ~/nordvpn-configs/
الخطوة 3: الاتصال عبر OpenVPN
انتقل إلى دليل config وابدأ النفق:
cd ~/nordvpn-configs
sudo openvpn --config us1234.nordvpn.com.udp.ovpn
أدخل بيانات اعتماد NordVPN عند المطالبة.
الخطوة 4: أتمتة الاتصال مع systemd
انسخ ملف config المفضل إلى دليل عميل OpenVPN:
sudo cp us1234.nordvpn.com.udp.ovpn /etc/openvpn/client/client.conf
فعّل واشغّل الخدمة:
sudo systemctl enable openvpn-client@client.service
sudo systemctl start openvpn-client@client.service
يتصل VPN الآن تلقائياً في كل عملية بدء تشغيل.
الخطوة 5: التحقق من الاتصال
- فحص عنوان IP: زر موقع مثل فاحص IP الخاص بـ NordVPN. يجب أن يطابق عنوان IP المعروض خادم VPN وليس ISP.
- اختبار تسرب DNS: شغّل اختبار تسرب DNS للتأكد من توجيه استعلاماتك عبر نفق VPN.
إذا نجحت كلا الفحصين، فإن نظام Arch يوجه جميع حركة المرور عبر النفق المشفر.
الفوائد المخفية لتشغيل VPN على Arch
يوفر VPN على Arch أكثر من مجرد الخصوصية. تؤثر عدة فوائد عملية على الاستخدام اليومي.
تجاوز اختناق ISP للحصول على معدل نقل أسرع
تخنق مزودات خدمة الإنترنت بشكل روتيني البث والألعاب وحركة التوزيع. يشفر VPN الحزم، مما يجعل من المستحيل على ISP تحديد وإبطاء أنواع حركة معينة.
- البث: احذف التخزين المؤقت الناجم عن اختناق جانب ISP على Netflix أو YouTube أو Twitch.
- الألعاب: قلل مسامير الكمون الناجمة عن تشكيل الحركة. الاتصال بخوادم VPN بالقرب من خوادم الألعاب لخفض ping.
- نصيحة البروتوكول: يوفر NordLynx و WireGuard الحد الأدنى من الرأس. استخدم هذه على OpenVPN عندما تهم السرعة.
حماية مشاركة الملفات من نظير إلى نظير
المشاركة بدون VPN تكشف عنوان IP عن كل نظير في السرب. يخفي VPN عنوان IP الحقيقي ويشفر النقل.
- توفر CyberGhost و NordVPN خوادم محسّنة لـ P2P تحافظ على سرعات التنزيل الكاملة.
- يوجه Secure Core الخاص بـ ProtonVPN حركة P2P عبر ولايات صديقة للخصوصية قبل الخروج.
حماية جلسات العمل البعيد
يستفيد العاملون بالعمل البعيد على Arch من تشفير VPN على شبكة Wi-Fi العامة والوصول إلى أدوات العمل المحظورة جغرافياً والاتصالات المستقرة الخالية من تدخل ISP.
- اتصل بخادم VPN في منطقة الشركة للوصول إلى الموارد المقيدة داخلياً.
- شفّر جميع حركة المرور على شبكات مقاهي أو مطارات لمنع اختطاف الجلسة.
- تجنب اختناق ISP أثناء مكالمات الفيديو ونقل الملفات الكبيرة.
الحكم النهائي
يعطيك Arch Linux تحكماً لا مثيل له على نظامك. يكمل VPN هذا التحكم بتشفير كل حزمة تغادر آلتك. يوفر NordVPN أفضل تجربة Arch بشكل عام مع حزمة AUR والسرعات النوع NordLynx ومجموعة CLI الكاملة. يوفر Mullvad أقصى درجات الخصوصية. يوفر ProtonVPN شفافية مفتوحة المصدر. يفوز ExpressVPN بسرعة الإنتاجية.
اختر موفراً يشحن حزمة AUR أو مثبت متوافق مع Arch. تحقق من أن تكامل systemd يعمل. شغّل اختبار تسرب DNS بعد الاتصال. يتعامل نظام Arch الخاص بك مع الباقي.
موارد هذه الصفحة
الرسوم البيانية والصور المرجعية من أبحاثنا، متاحة للعرض والمشاركة مجاناً.
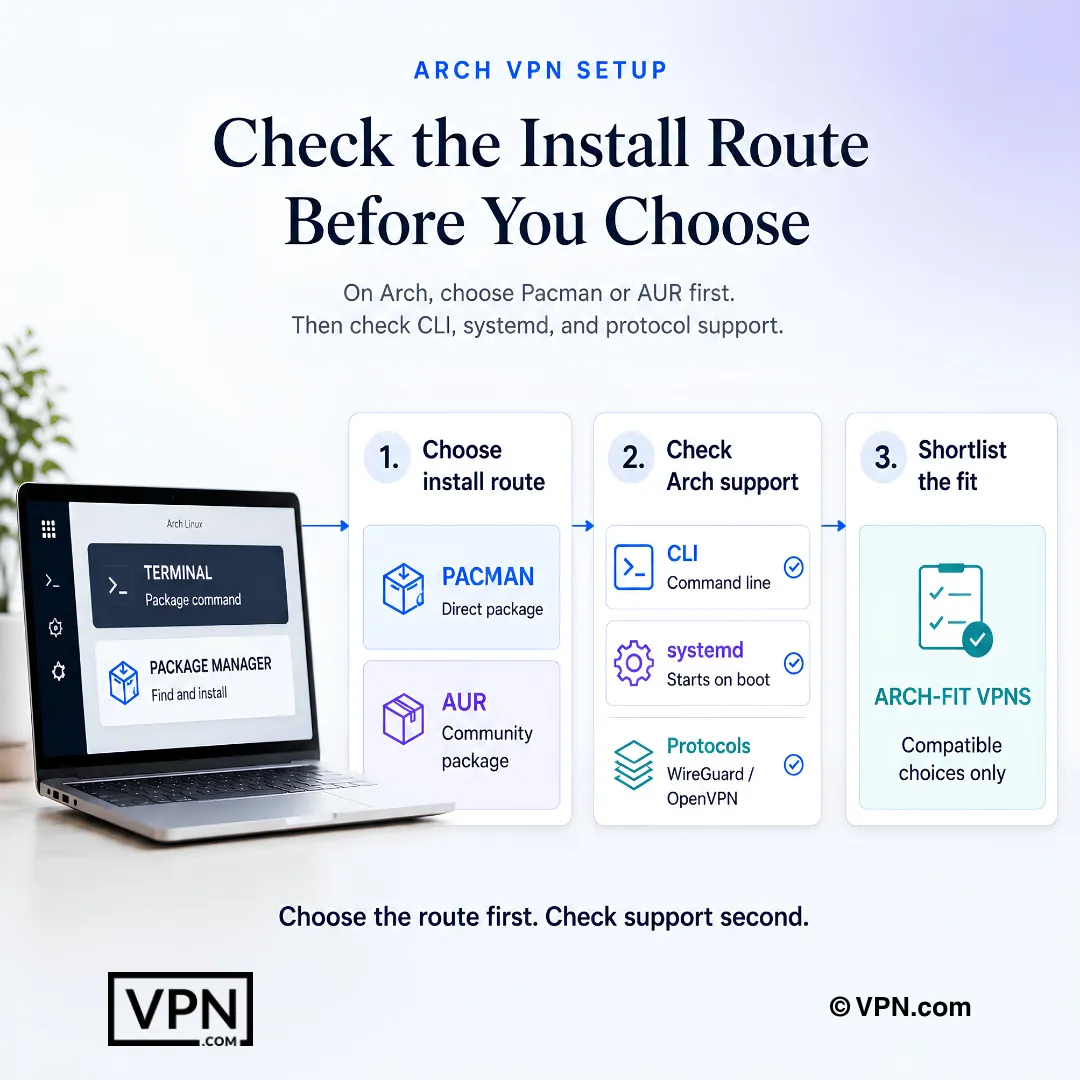
يجب على مستخدمي Arch اختيار مسار التثبيت أولاً، ثم التحقق من دعم العميل والخدمة والبروتوكول.
الأسئلة الشائعة
لماذا يحتاج Arch Linux تحديداً إلى VPN مع دعم CLI و AUR؟
Arch لا يشحن تشفير افتراضي أو قياس عن بعد، لذا يملأ VPN الفجوة الوحيدة التي يتركها Arch مفتوحة: ISP لا يزال يرى استعلامات DNS وبيانات الاتصال على كل طلب. يندمج nordvpn-bin الخاص بـ NordVPN ومثبت .pkg.tar.zst الخاص بـ ExpressVPN مباشرة مع مدير حزم Arch و systemd، مما يسمح لخادم VPN بالعمل كخدمة أصلية بدلاً من تطبيق واجهة رسومية معلقاً عليه.
أي موفري VPN يشحنون فعلاً حزم AUR لـ Arch Linux؟
NordVPN (nordvpn-bin)، CyberGhost (cyberghost-vpn-bin)، ProtonVPN (protonvpn-cli)، Mullvad (mullvad-vpn)، و Windscribe (windscribe-cli) كل منهم يثبت عبر مساعدات AUR مثل yay أو paru. تتخطى ExpressVPN AUR بالكامل، وتشحن ملف .pkg.tar.zst مثبتاً مباشرة مع pacman -U، لذا لا تحتاج إلى مساعد AUR على الإطلاق.
كيف أثبّت وأتصل NordVPN على Arch Linux من الصفر؟
ثبّت مساعد AUR مثل yay, شغّل yay -S nordvpn-bin, ثم فعّل الخادم باستخدام sudo systemctl enable nordvpnd و sudo systemctl start nordvpnd. المصادقة باستخدام nordvpn login, الاتصال باستخدام nordvpn connect, وبدّل إلى البروتوكول المستند إلى WireGuard باستخدام nordvpn set technology nordlynx. فعّل كاتم الصوت باستخدام nordvpn set killswitch on.
هل تكامل systemd مهم فعلاً لخادم VPN على Arch؟
نعم، لأن Arch يدير كل خدمة عبر systemd، وخادم بدون ملف وحدة مناسب يحتاج إلى برامج غلاف يدوية للبقاء عبر إعادة التشغيل. جميع nordvpnd من NordVPN و خادم expressvpn من ExpressVPN و mullvad-daemon من Mullvad يسجلون كخدمات systemd أصلية، لذا يمكنك فحص الحالة باستخدام systemctl status وتفعيل بدء التشغيل التلقائي مثل أي خدمة Arch أخرى.
أي VPN يوفر أفضل أداء لمستخدمي Arch Linux؟
يحتل NordVPN المرتبة #1 من أصل 22 في معملنا للسرعة، مجمعاً من الاختبارات المنشورة من جهات خارجية، وبروتوكول NordLynx الخاص به يتكامل بشكل طبيعي مع دعم WireGuard على مستوى النواة في Arch منذ النواة 5.6. يعمل بروتوكول Lightway من ExpressVPN وتطبيق WireGuard الأصلي من Mullvad بشكل جيد من خلال برامج تثبيت AUR و pacman الخاصة بهما على التوالي، لكن لا أحد منهما يطابق نتيجة معيار NordVPN الأعلى.
هل يمكنني الوصول إلى منصات البث عبر VPN أثناء تشغيل Arch Linux؟
نعم، على الرغم من أن النتائج تختلف حسب الموفر. تختار ميزة SmartPlay الخاصة بـ NordVPN خوادم جاهزة للبث تلقائياً، و CyberGhost يوجه Netflix و Hulu و BBC iPlayer عبر ملفات تعريف بث مخصصة من حزمة cyberghost-vpn-bin AUR. ليس لدى Mullvad تقنية بث مخصصة، لذا فإن الأنظمة الأساسية الرئيسية مثل Netflix و Disney+ غالباً ما تكون مسدودة حتى من عميل Arch الخاص بها.
هل Mullvad أكثر خصوصية من NordVPN لمستخدمي Arch الذين يعطون الأولوية للحماية الشخصية؟
Mullvad لا يتطلب بريدًا إلكترونيًا أو معلومات شخصية عند التسجيل، بل رقم حساب عشوائي فقط، ويوفر حزمة mullvad-vpn من AUR مع خيارات سطر الأوامر والواجهة الرسومية معًا. NordVPN يتطلب حسابًا لكن يضيف سرعة NordLynx ومفتاح إيقاف سطر الأوامر. Mullvad ينشر عمليات تدقيق مستقلة، وNordVPN يقول إنه يطلبها، وكلاهما يشغل WireGuard بشكل أصلي على نواة Arch.
هل يجب على مستخدمي Arch Linux اختيار WireGuard أو OpenVPN؟
WireGuard أفضل بشكل افتراضي لأنه مدمج مباشرة في نواة Linux من الإصدار 5.6 وما بعده، مما يعطي Arch عمليات مصافحة أسرع واستهلاك CPU أقل من OpenVPN. NordLynx الخاص بـ NordVPN و WireGuard الأصلي الخاص بـ Mullvad كلاهما يعتمد على هذا التكامل النواة. يبقى OpenVPN مفيداً كخيار احتياطي على الشبكات التقييدية حيث تُعلِّم حركة WireGuard.
هل هناك خيارات VPN مجانية تعمل على Arch Linux؟
يوفر ProtonVPN مستوى مجاني مع الوصول إلى خوادم في عدد قليل من الدول، مثبتاً عبر حزمة protonvpn-cli AUR مع اختيار بروتوكول كامل. يوفر Windscribe خطة مجانية بـ 10 جيجابايت شهرياً عبر حزمة windscribe-cli الخاصة به، وهو نطاق كافي لاختبار توافقية AUR وتكامل systemd قبل الالتزام بخطة مدفوعة.
كيف تقارن NordVPN و ExpressVPN و Mullvad في السعر لمستخدمي Arch؟
يبدأ NordVPN من $3.49/شهر على خطته الأطول أجلاً، قريبة من $2.99/شهر الخاصة بـ ExpressVPN على خطته الأطول أجلاً، على الرغم من أن خوادم NordVPN بـ 8,900+ عبر 129+ دول تفوق خوادم ExpressVPN بـ 3,000+ في 105. تفرض Mullvad رسوم ثابتة بـ 5.50 دولار/شهر بخطة تكرار واحدة بدون خصم متعدد السنوات على الإطلاق.
أي شبكات VPN المتوافقة مع Arch تسمح لي بالحصول على استرجاع إذا لم ينجح إعداد CLI؟
كل من NordVPN و ExpressVPN يدعمان كل خطة بضمان استرجاع الأموال لمدة 30 يوماً، لذا إذا أعطتك حزمة AUR أو تكامل systemd مشاكل، يمكنك طلب استرجاع في غضون تلك النافذة. لا توفر Mullvad تجربة وتعمل بدفع أولاً بدلاً من ذلك، لذا لا توجد نافذة استرجاع للاعتماد عليها مع حزمة mullvad-vpn.
كم عدد الأجهزة التي يمكنني تشغيل عملاء VPN هذه عبرها على أنظمة Arch الخاصة بي؟
يغطي NordVPN 10 اتصالات أجهزة متزامنة لكل حساب، يسمح ExpressVPN بـ 10 إلى 14 حسب مستوى الخطة، و Mullvad محدود بـ 5 أجهزة. إذا كنت تشغّل عملاء عبر آلات Arch متعددة بالإضافة إلى الهواتف أو أجهزة الكمبيوتر المحمولة، فإن سقف الجهاز الأعلى من NordVPN أو ExpressVPN يغطي أجهزة أكثر من حد Mullvad البالغ 5 أجهزة.
كيف أؤكد أن كاتم صوت VPN الخاص بي يعمل فعلاً بعد تكوينه عبر CLI الخاص بـ Arch؟
الاتصال عبر CLI، على سبيل المثال nordvpn set killswitch on, ثم عطّل واجهة الشبكة الخاصة بك يدوياً أو افصل اتصال الإنترنت بينما يتم تحميل صفحة. كاتم صوت يعمل بشكل صحيح يسقط جميع الحركة بدلاً من العودة إلى الاتصال غير المشفر. متابعة مع اختبار تسرب DNS للتأكد من توجيه الاستعلامات عبر النفق وليس ISP.
ماذا يجب أن أفعل إذا أظهر اختبار تسرب DNS عنوان IP الحقيقي الخاص بي بعد إعداد OpenVPN على Arch؟
تأكد من أن ملف تكوين OpenVPN يوجه DNS عبر خوادم الموفر وليس محلل النظام الخاص بك، لأن resolv.conf الافتراضي لـ Arch يمكن أن يتجاوز النفق إذا لم يكن العميل يتعامل مع دفع DNS بشكل صحيح. أعد تشغيل وحدة systemd openvpn-client@client.service, أعد الاتصال, ثم أعد تشغيل اختبار تسرب DNS للتأكد من توجيه الاستعلامات عبر VPN الآن.
هل استضافة خادم WireGuard الذاتية على Arch تحل محل VPN تجاري لأغراض الخصوصية؟
ليس فعلاً. الاستضافة الذاتية مع WireGuard المدمج في نواة Arch أو OpenVPN مثبتاً عبر sudo pacman -S openvpn يمنحك السيطرة الكاملة على السجلات وموقع الخادم، لكن عنوان IP الخارج يتتبع إليك، بخلاف عنوان IP الخادم المشترك بـ VPN تجاري. يزيل الثقة بالطرف الثالث في حركتك وليس عزو خادمك الخاص.