Malware-Leitfaden: Arten, Risiken und Schutztipps
Erfahren Sie, was Malware ist, welche gängigen Typen Cyberkriminelle einsetzen und wie Sie Ihre Geräte mit einfachen Sicherheitsschritten und Tools schützen.
 Michael Gargiulo
Das Wichtigste in Kürze: Ransomware, eine verbreitete Form von Malware, war laut dem Data Breach Investigations Report 2024 von Verizon[1] an 23 % der analysierten Datenpannen beteiligt. Zum Schutz benötigen Sie Antivirensoftware, regelmäßige Updates, starke Passwörter, Datensicherungen und ein VPN, das Verbindungen in öffentlichen WLAN-Netzen verschlüsselt.
Malware ist eine lautlose Bedrohung in der digitalen Welt. Sie wird von Jahr zu Jahr gefährlicher und entwickelt sich ständig weiter. Vom Diebstahl Ihrer Passwörter bis zur Verschlüsselung Ihrer Dateien gegen Lösegeld kann Malware Ihre Geräte und Ihren Alltag erheblich stören. Das Internet Crime Complaint Center des FBI erhielt 2023 insgesamt 880.418 Beschwerden mit potenziellen Verlusten von über 12,5 Milliarden US-Dollar[2]. Umso wichtiger ist es heute, Malware zu verstehen und ihr vorzubeugen.
Dieser Leitfaden erklärt Malware in verständlicher Sprache. Er behandelt Arten, Ursachen, Vorbeugung und Wiederherstellung. Sie erfahren, wie Sie Infektionen erkennen, Bedrohungen entfernen und Gewohnheiten entwickeln, die Ihre Geräte sicher halten.
| Malware-Typ | Funktionsweise | Hauptziel |
|---|---|---|
| Virus | Vervielfältigt sich selbst und verbreitet sich zwischen Geräten | Dateibeschädigung, Systemschäden |
| Trojaner | Tarnt sich als legitime Software | Hintertür-Zugang, Datendiebstahl |
| Ransomware | Verschlüsselt Dateien und fordert Zahlung | Finanzielle Erpressung |
| Spyware | Überwacht Aktivitäten und Tastatureingaben heimlich | Diebstahl von Zugangsdaten und Daten |
| Adware | Zeigt unerwünschte Werbung, oft als Bündel mit Software | Umsatzgenerierung, Datenerhebung |
| Wurm | Vervielfältigt sich über Netzwerke ohne Zutun des Nutzers | Netzwerkstörung, Verbreitung von Schadcode |
| Rootkit | Versteckt sich tief im System und entzieht sich der Erkennung | Dauerhafter Zugriff, Überwachung |
| Botnetz | Macht infizierte Geräte zu einem gesteuerten Netzwerk | DDoS-Angriffe, Spam, Kryptomining |
| Cryptojacker | Nutzt Geräteressourcen zum Mining von Kryptowährung | Finanzieller Gewinn auf Kosten des Opfers |
Was bedeutet Malware?
Malware ist Software, die darauf ausgelegt ist, Ihrem Gerät zu schaden, Ihre Daten zu stehlen oder Ihr Leben zu stören. Der Begriff ist die Kurzform von „malicious software“ (bösartige Software). Dazu gehören Viren, Ransomware, Spyware und viele andere Bedrohungsarten.
Malware gelangt über E-Mails, Downloads oder kompromittierte Websites auf Computer und Smartphones. Wer weiß, was Malware bedeutet, erkennt diese digitalen Fallen und kann sie vermeiden, bevor sie Schaden anrichten.
Die wachsende Bedrohung durch Malware
Malware ist heute ein größeres Problem als je zuvor. Ständig tauchen neue Varianten auf. Hacker nutzen KI, um Malware intelligenter zu machen, damit sie Antivirenprogrammen leichter entgeht.
Unternehmen verlieren jedes Jahr Millionen. Privatpersonen sind mit Identitätsdiebstahl oder verschlüsselten Dateien konfrontiert. Ein Reddit-Nutzer berichtete, wie Ransomware seine Dateien verschlüsselte und 500 $ für einen Entschlüsselungsschlüssel verlangte. Das Ausmaß dieses Problems wächst weiter, über alle Gerätetypen und Betriebssysteme hinweg.
Wie Malware Ihre Geräte infiziert
Malware gelangt auf raffinierten Wegen auf Ihre Geräte. Wer weiß, wie sie sich verbreitet, kann sie leichter vermeiden. Im Folgenden die wichtigsten Infektionswege.
Phishing-E-Mails: Das häufigste Einfallstor
Phishing-E-Mails sind der häufigste Weg, auf dem Malware auf Geräte gelangt. Diese gefälschten Nachrichten scheinen von Banken, Kollegen oder Diensten wie Netflix zu stammen.
Sie verleiten Sie dazu, bösartige Links anzuklicken oder infizierte Anhänge herunterzuladen. Ein Quora-Nutzer schilderte, wie das Öffnen einer gefälschten Rechnung einen Trojaner installierte, der sich als legitime Software tarnte. Menschliches Handeln, etwa das Anklicken eines Links oder das Öffnen eines Anhangs, spielte laut Verizons Analyse von 2024 bei 68 % der Datenpannen[1] eine Rolle. CISA veröffentlicht praktische Hinweise zum Erkennen und Melden von Phishing[3]. Angreifer formulieren überzeugende Nachrichten, oft mit dringlichen Formulierungen wie „Ihr Konto wurde gesperrt“, um rasches Handeln zu erzwingen. So vermeiden Sie Phishing:
- Prüfen Sie E-Mail-Adressen der Absender auf ungewöhnliche Schreibweisen oder Domains.
- Fahren Sie mit der Maus über Links, um die echte URL zu sehen, bevor Sie klicken.
- Nutzen Sie E-Mail-Filter, um verdächtige Nachrichten abzufangen.
- Scannen Sie Anhänge mit einem Virenschutz, bevor Sie sie öffnen.
Vorsicht verhindert Phishing-Angriffe.
Drive-by-Downloads: Unbemerkte Zustellung
Drive-by-Downloads entstehen, wenn Sie eine kompromittierte Website besuchen. Malware wird ohne Ihr Wissen oder Ihre Zustimmung installiert. Diese Seiten wirken oft harmlos, etwa wie eine Nachrichtenseite oder ein Blog. Angreifer verstecken schädlichen Code darin.
Ein Reddit-Nutzer berichtete, dass nach dem Klick auf eine gefälschte Browser-Update-Meldung auf einer Streaming-Seite Adware installiert wurde. Manchmal ist nicht einmal ein Klick nötig. Die Seite nutzt Browserschwachstellen aus, um Malware unbemerkt zu installieren. So schützen Sie sich:
- Halten Sie Browser wie Chrome oder Firefox aktuell.
- Nutzen Sie Werbeblocker, um schädliche Pop-ups zu vermeiden.
- Meiden Sie Websites mit verdächtigen URLs oder schwacher Sicherheit.
- Installieren Sie einen Virenschutz wie Malwarebytes, der Downloads prüft.
Sicheres Surfen ist Ihre erste Verteidigungslinie.
Software-Schwachstellen: Offene Türen für Angreifer
Ungepatchte Sicherheitslücken in Software bieten Malware einen einfachen Zugangsweg. Hacker nutzen Schwachstellen in Betriebssystemen, Apps oder Plug-ins aus, um sich einzuschleichen.
Die Ransomware WannaCry verbreitete sich über den EternalBlue-Exploit einer Windows-SMB-Lücke, die Microsoft bereits im März 2017 geschlossen hatte, wie aus CISAs Warnmeldung[4] hervorgeht. Zero-Day-Exploits, die unbekannte Lücken ausnutzen, nehmen jedes Jahr zu. Wer Updates auslässt, macht sein Gerät zum leichten Ziel. So bleiben Sie sicher:
- Aktivieren Sie automatische Updates für Windows, macOS oder Apps.
- Prüfen Sie Software wie Adobe oder Java auf Patches.
- Nutzen Sie Schwachstellenscanner, um Schwachstellen aufzuspüren.
- Installieren Sie eine Firewall, um Exploit-Versuche zu blockieren.
Regelmäßige Updates versperren Hackern den Weg.
Infizierte USB-Sticks und Geräte: Physische Risiken
Das Anschließen infizierter USB-Sticks oder externer Geräte kann Malware sofort verbreiten. Diese Geräte enthalten oft Autorun-Malware, die beim Anschluss startet.
Ein Nutzer warnte vor USB-Sticks, die an öffentlichen Orten wie Bibliotheken liegen gelassen werden und seinen PC mit einem Wurm infizierten. Auch infizierte Drucker oder IoT-Geräte wie Smart-Kameras können Bedrohungen verbreiten. So beugen Sie vor:
- Deaktivieren Sie Autorun auf Ihrem Computer.
- Scannen Sie USB-Sticks mit einem Virenschutz, bevor Sie Dateien öffnen.
- Verwenden Sie keine unbekannten oder gefundenen Geräte.
- Aktualisieren Sie die Firmware von IoT-Geräten regelmäßig.
Prüfen Sie physische Geräte immer, bevor Sie ihnen vertrauen.
Raubkopierte Apps: Bedrohungen als kostenlose Software getarnt
Das Herunterladen raubkopierter Software ist eine verbreitete Malware-Falle. Hacker bündeln schädlichen Code mit gecrackten Versionen beliebter Programme.
Ein Nutzer berichtete, dass ein raubkopiertes Spiel einen Trojaner installierte, der seine Bankdaten stahl. Spyware versteckt sich häufig in kostenloser Software und verfolgt Ihre Aktivitäten oder erfasst Daten. So vermeiden Sie Infektionen durch raubkopierte Apps:
- Laden Sie Software nur aus vertrauenswürdigen Quellen wie Google Play oder dem App Store von Apple herunter.
- Prüfen Sie App-Bewertungen und Entwicklernamen.
- Scannen Sie Downloads mit einem Virenschutz.
- Meiden Sie „zu gute um wahr zu sein“-Angebote für kostenlose Software.
Greifen Sie immer auf legitime Quellen zurück.
Schwache Passwörter: Ein einfacher Einstiegspunkt
Schwache oder mehrfach verwendete Passwörter erleichtern es Hackern, Malware zu installieren. Ist Ihr Passwort „123456“ oder wird es auf mehreren Seiten genutzt, können Angreifer Ihre Konten übernehmen und Keylogger einschleusen.
Spyware wie Olympic Vision zeichnet Ihre Tastatureingaben auf, um Zugangsdaten zu stehlen. Ein Nutzer verlor sein E-Mail-Konto an einen Keylogger, weil sein Passwort schwach war. So stärken Sie Ihre Passwörter:
- Verwenden Sie Passwörter mit mindestens 12 Zeichen aus Buchstaben, Zahlen und Symbolen.
- Speichern Sie sie in einem Passwort-Manager wie LastPass.
- Aktivieren Sie die Multi-Faktor-Authentifizierung (MFA) für zusätzlichen Schutz.
- Ändern Sie Passwörter regelmäßig, besonders nach einer Datenpanne.
Starke Passwörter halten Hacker von Ihren Konten fern.
Ungesicherte WLAN-Netze: Ein Nährboden für Angriffe
Öffentliches WLAN, etwa in Cafés oder Flughäfen, ist ein häufiger Angriffsweg. Hacker nutzen Man-in-the-Middle-Angriffe, um Daten abzufangen und schädlichen Code einzuschleusen. Ungesicherte Netze bleiben eine der wichtigsten Infektionsquellen.
Das Telefon eines Nutzers wurde kompromittiert, nachdem er am Flughafen ohne VPN ein WLAN genutzt hatte. So sichern Sie WLAN-Verbindungen:
- Nutzen Sie ein VPN, um Verbindungen in öffentlichen Netzen zu verschlüsseln.
- Erledigen Sie sensible Aufgaben wie Online-Banking nicht über öffentliches WLAN.
- Schalten Sie WLAN aus, wenn Sie es nicht brauchen.
- Achten Sie auf „https“ bei den besuchten Websites.
Ein VPN bietet eine zusätzliche Schutzschicht in unsicheren Netzen.
Malvertising: Werbung, die Bedrohungen verbreitet
Malvertising nutzt gefälschte Werbeanzeigen, um schädliche Software zu verbreiten. Ein Klick auf eine „Gewinnen Sie einen Preis“-Anzeige kann Ransomware oder Spyware installieren. Selbst seriöse Websites können schädliche Werbung ausliefern, wenn ihre Werbenetzwerke kompromittiert sind.
Das Telefon eines Nutzers wurde mit Adware infiziert, nachdem er auf eine gefälschte Gewinnspielanzeige geklickt hatte. So vermeiden Sie Malvertising:
- Nutzen Sie Werbeblocker wie uBlock Origin.
- Klicken Sie nicht auf auffällige oder dringlich wirkende Anzeigen.
- Scannen Sie Ihre Geräte nach dem Besuch neuer Seiten.
- Halten Sie Ihre Antivirensoftware aktuell, damit sie Adware erkennt.
Seien Sie auch bei vertrauenswürdigen Seiten vorsichtig mit Online-Werbung.
Social Engineering: Manipulation statt technischer Angriffe
Social Engineering setzt auf Täuschung statt auf technisches Hacking. Angreifer geben sich als vertrauenswürdige Kontakte aus, etwa als Banken, Kundenservice-Mitarbeiter oder sogar Kollegen. Sie bringen Sie dazu, sensible Informationen preiszugeben oder schädliche Software zu installieren.
Manche Nutzer erhalten beispielsweise Anrufe, in denen behauptet wird, ihr Computer sei kompromittiert. Sie werden dann aufgefordert, angebliche „Sicherheitstools“ herunterzuladen, die in Wahrheit Malware sind. Social Engineering wird häufig mit Phishing-E-Mails und gefälschten Anmeldeseiten kombiniert, um Trojaner oder Spyware zu verbreiten.
So schützen Sie sich:
- Überprüfen Sie Identitäten, indem Sie offizielle Nummern von verifizierten Websites anrufen.
- Geben Sie niemals Passwörter, Codes oder Finanzdaten an unerwartete Anrufer weiter.
- Seien Sie skeptisch bei Nachrichten, die sofortiges Handeln verlangen.
- Scannen Sie unbekannte Downloads mit vertrauenswürdiger Sicherheitssoftware.
Wenn eine Anfrage ungewöhnlich wirkt oder Druck erzeugt, halten Sie inne und prüfen Sie nach. Wachsamkeit ist eine der stärksten Verteidigungen gegen Social Engineering.
Veraltete Software: Ein Magnet für Exploits
Wer veraltete Software nutzt, lässt Sicherheitslücken offen, die Angreifer ausnutzen können. Ältere Windows-Versionen oder veraltete Werkzeuge wie Adobe Flash sind bevorzugte Ziele. Hacker nutzen diese Schwachstellen, um schädlichen Code zu installieren, der sich anschließend über verborgene Netzwerke ausbreiten kann, wie sie in Vergleichen wie Dark Web vs. Deep Web beschrieben werden.
Die Log4j-Schwachstelle ermöglichte es Hackern, Ransomware weltweit über ungepatchte Systeme zu verbreiten. Ein Nutzer berichtete, dass ein Java-Update einen Angriff auf seinen Server stoppte. So beheben Sie das:
- Aktivieren Sie automatische Updates für alle Software.
- Entfernen Sie ungenutzte oder veraltete Apps.
- Prüfen Sie wöchentlich auf Updates.
- Nutzen Sie Tools wie Ninite, um Updates zu verwalten.
Regelmäßige Updates halten Bedrohungen fern und ersparen Ihnen kostspielige Angriffe.
Die Auswirkungen auf Privatpersonen und Unternehmen
Malware richtet sowohl bei Privatpersonen als auch bei Unternehmen große Schäden an. Sie verursacht finanzielle Verluste, Datendiebstahl und seelische Belastung. Die Folgen hängen davon ab, wer angegriffen wird und um welche Bedrohungsart es sich handelt.
Für Privatpersonen: Persönliche und finanzielle Verwüstung
Malware trifft Privatpersonen hart. Sie bedroht Privatsphäre, Finanzen und das seelische Gleichgewicht.
Spyware wie Pegasus verfolgt Aktivitäten heimlich und stiehlt Passwörter, E-Mails oder Bankdaten. Ransomware, eine andere Form von Malware, verschlüsselt Ihre Dateien und fordert Lösegeld. Selbst nach der Zahlung ist die Wiederherstellung nicht garantiert.
Keylogger erfassen Ihre Eingaben, um Kreditkartennummern oder Sozialversicherungsdaten zu stehlen. Betroffene fühlen sich oft verletzt, verunsichert oder hilflos. Die finanziellen Verluste reichen von hunderten bis zu tausenden Dollar, besonders wenn Bankkonten kompromittiert werden. Gestohlene Daten landen häufig im Dark Web, wo sie zu anhaltenden Risiken führen. So schützen Sie sich:
- Nutzen Sie einen Virenschutz wie Bitdefender, um Bedrohungen zu erkennen.
- Sichern Sie Dateien in Google Drive, um Verluste durch Ransomware zu vermeiden.
- Nutzen Sie ein VPN, um das Risiko in öffentlichen WLAN-Netzen zu verringern.
- Überwachen Sie Ihre Bankkonten auf ungewöhnliche Abbuchungen.
- Aktivieren Sie die Multi-Faktor-Authentifizierung (MFA), um Anmeldungen abzusichern.
Für Unternehmen: Finanzielle Verluste und Betriebsstörungen
Unternehmen stehen vor noch größeren Herausforderungen. Malwarebedingte Datenpannen kosten Firmen Millionen für Wiederherstellung, Bußgelder und verlorenes Vertrauen.
Die Ransomware-Familie LockBit, einschließlich LockBit 3.0, war laut einer gemeinsamen Warnmeldung von CISA und FBI[5] zwischen 2020 und 2023 an etwa 1.700 Angriffen in den Vereinigten Staaten beteiligt, bei denen rund 91 Millionen US-Dollar Lösegeld gezahlt wurden. Banken, Einzelhändler und Technologiefirmen sind wegen ihrer sensiblen Daten bevorzugte Ziele. Spyware wie DarkHotel nimmt Unternehmensnetzwerke ins Visier, um Geschäftsgeheimnisse zu stehlen. Botnetze machen Firmengeräte zu Werkzeugen für DDoS-Angriffe, die Websites oder Dienste lahmlegen. Das Mirai-Botnetz zeigte, wie unsichere, mit dem Internet verbundene Geräte zu Werkzeugen für großangelegte DDoS-Angriffe werden können, wie eine CISA-Warnmeldung[6] beschreibt.
Die Verluste schwanken stark: Verizon ermittelte für Ransomware- und Erpressungsfälle einen Medianverlust von 46.000 US-Dollar, wobei 95 % der Fälle zwischen 3 und 1.141.467 US-Dollar lagen (DBIR 2024[1]). Über das Finanzielle hinaus drohen Unternehmen Reputationsschäden und Bußgelder der Aufsichtsbehörden; nach der DSGVO kann ein Bußgeld bis zu 20 Millionen Euro oder 4 % des weltweiten Jahresumsatzes[7] betragen. Wiper-Malware wie WhisperGate[8] kann kritische Daten löschen und zwingt Unternehmen, Systeme von Grund auf neu aufzubauen. So schützen Sie Unternehmen:
- Setzen Sie Enterprise-Virenschutz wie CrowdStrike Falcon ein.
- Schulen Sie Mitarbeitende zu Phishing und Social Engineering.
- Nutzen Sie Netzwerksegmentierung, um die Ausbreitung zu begrenzen.
- Sichern Sie Daten täglich, um sich von Ransomware zu erholen.
- Sichern Sie den Fernzugriff mit einem VPN.
Warum Schutz für alle wichtig ist
Spyware stiehlt Ihre Privatsphäre. Ransomware verschlüsselt Ihre Erinnerungen. Botnetze stören ganze Unternehmen. Die oben genannten Zahlen zeigen, dass es nicht nur um Technik geht. Betroffen sind persönliche Finanzen und ganze Volkswirtschaften.
Antivirensoftware, Datensicherungen, VPNs und kluge Gewohnheiten gemeinsam können Bedrohungen stoppen, bevor sie zuschlagen. Wer vorausschauend handelt, bleibt geschützt.
Warum Hacker Malware einsetzen
Hacker nutzen Malware für Geld, Macht oder Störung. Die Motive variieren, die Werkzeuge bleiben jedoch dieselben.
Finanzieller Gewinn treibt die meisten Angriffe an. Hacker stehlen Daten, um sie im Dark Web zu verkaufen, oder fordern Lösegeld direkt von den Opfern. Cryptojacking kapert die Rechenleistung Ihres Geräts, um Kryptowährung zu minen. Ein Nutzer berichtete, dass Cryptojacking seinen PC stark verlangsamte.
Manche Angreifer spionieren für Konkurrenten oder Staaten. Andere wollen Regierungen oder kritische Infrastrukturen stören, etwa mit der Wiper-Malware WhisperGate, die gegen ukrainische Systeme gerichtet war. Die Vielseitigkeit von Malware macht sie zum wichtigsten Werkzeug von Cyberkriminellen auf jedem Könnensniveau.
Aktuelle Trends bei Cyberbedrohungen
Malware entwickelt sich schnell weiter. Dies sind die wichtigsten Trends, die die Bedrohungslage derzeit prägen.
KI-gestützte Bedrohungen: Intelligenter und schwerer zu erkennen
KI-gestützte Malware nutzt künstliche Intelligenz, um sich anzupassen und der Erkennung zu entgehen. Anders als herkömmliche Bedrohungen verändert sie ihren Code während der Ausführung und umgeht so Antivirenprogramme. Sie erzeugt für jeden Angriff eine eigene Variante und sucht in Echtzeit nach Schwachstellen.
CrowdStrike hat dokumentiert, wie KI-Malware legitime Apps nachahmt, um Bankdaten zu stehlen. Diese Art der Bedrohung ist schwer zu fassen, weil sie aus Abwehrmaßnahmen lernt. So schützen Sie sich vor KI-gestützten Bedrohungen:
- Nutzen Sie einen fortschrittlichen Virenschutz mit KI-Erkennung, etwa CrowdStrike Falcon.
- Aktualisieren Sie Software täglich, um neue Schwachstellen zu schließen.
- Achten Sie auf ungewöhnliches Geräteverhalten, etwa plötzlich langsame Leistung.
- Lernen Sie, Phishing-E-Mails zu erkennen, denn sie sind eine Standardmethode der Verbreitung.
Malware-as-a-Service: Kriminalität zum Mieten
Malware-as-a-Service (MaaS) ermöglicht es jedem, fertige Angriffspakete im Dark Web zu kaufen. Diese Pakete funktionieren wie Software-Abonnements.
Dadurch sinkt die fachliche Hürde für Angreifer erheblich. So wirken Sie MaaS entgegen:
- Nutzen Sie E-Mail-Filter, um Phishing zu blockieren, eine typische MaaS-Verbreitungsmethode.
- Setzen Sie Firewalls ein, um unbefugten Zugriff zu stoppen.
- Schulen Sie Mitarbeitende, gefälschte Softwareangebote zu erkennen.
- Nutzen Sie ein VPN, um Verbindungen in unsicheren Netzen abzusichern.
Plattformübergreifende Angriffe: Alle Geräte im Visier
Plattformübergreifende Malware greift mehrere Systeme an: Windows, macOS, Linux und mobile Geräte. Sie nutzt Apps wie Zoom oder WhatsApp, um sich zwischen Geräten zu bewegen. Ein als Spiel getarnter Trojaner könnte Daten sowohl von Ihrem Laptop als auch von Ihrem Smartphone stehlen.
Diese Bedrohung nimmt zu, da Menschen täglich mehrere Geräte nutzen. So verhindern Sie plattformübergreifende Angriffe:
- Aktualisieren Sie alle Geräte regelmäßig, um Schwachstellen zu schließen.
- Installieren Sie Apps nicht plattformübergreifend, ohne sie zu prüfen.
- Nutzen Sie Virenschutz auf Smartphones und Computern.
- Beschränken Sie App-Berechtigungen, um unbefugten Zugriff zu blockieren.
Cloud-native Bedrohungen: Angriffe auf gehostete Infrastruktur
Cloud-native Malware greift Cloud-Dienste wie AWS, Azure oder Google Cloud an. Hacker nutzen schwache Cloud-APIs oder falsch konfigurierte Server, um schädlichen Code einzuschleusen.
Diese Bedrohung ist besonders gefährlich für Unternehmen, die auf Cloud-Speicher setzen. So schützen Sie Cloud-Systeme:
- Verwenden Sie starke Cloud-Passwörter und MFA.
- Überwachen Sie Cloud-Protokolle auf verdächtige Aktivitäten.
- Verschlüsseln Sie Cloud-Daten, um unbefugten Zugriff zu blockieren.
- Beauftragen Sie Cloud-Sicherheitsexperten mit regelmäßigen Audits.
Zero-Day-Exploits: Angriffe vor verfügbaren Patches
Zero-Day-Exploits zielen auf unbekannte Softwarelücken, bevor Patches verfügbar sind. Die Log4j-Schwachstelle ermöglichte es Hackern, Ransomware weltweit zu verbreiten, bevor die meisten Systeme aktualisiert werden konnten.
Diese Angriffe sind schwer zu stoppen, weil noch keine Lösung existiert. So verringern Sie Zero-Day-Risiken:
- Nutzen Sie Angriffserkennungssysteme wie CrowdStrike.
- Aktualisieren Sie Software, sobald Patches verfügbar sind.
- Führen Sie Apps in einer Sandbox aus, um Bedrohungen zu isolieren.
- Verfolgen Sie Sicherheitsblogs und CISA-Warnungen zu Zero-Days.
Schnelle Updates retten Systeme. Diese Trends zeigen, dass Bedrohungen immer intelligenter und schwerer zu stoppen werden.
So erkennen Sie eine Infektion auf Ihrem Gerät
Eine frühe Erkennung spart Zeit, Geld und Nerven. Achten Sie auf folgende Warnzeichen:
- Langsame Leistung oder häufige Abstürze.
- Unerwartete Pop-up-Werbung.
- Seltsame E-Mails, die ohne Ihr Wissen von Ihrem Konto gesendet wurden.
- Unbekannte Programme, die im Task-Manager laufen.
- Ungewöhnlich hohe Netzwerkaktivität oder schneller Akkuverbrauch.
Ein Nutzer bemerkte, dass sein Laptop langsamer wurde, und führte dies auf Cryptojacking zurück. Führen Sie einen vollständigen Virenscan durch, wenn Sie eines dieser Anzeichen beobachten. Eine frühe Erkennung begrenzt den Schaden.
Tipp: Phishing ist eine der wichtigsten Verbreitungsmethoden für Malware. Fahren Sie vor dem Anklicken eines Links in einer E-Mail mit der Maus darüber, um die tatsächliche URL zu prüfen, und achten Sie auf subtile Schreibfehler in der Domain des Absenders. Diese einfache Gewohnheit stoppt die häufigste Verbreitungsmethode schädlicher Software.
Bewährte Methoden zur Vorbeugung von Infektionen
Handeln Sie vorausschauend, um Bedrohungen fernzuhalten. Einfache Gewohnheiten und Werkzeuge schützen Ihre Geräte. Hier sind die wichtigsten Schritte:
- Virenschutz installieren: Nutzen Sie einen vertrauenswürdigen Virenschutz wie Norton oder Malwarebytes. Regelmäßige Updates erkennen neue Bedrohungen. Scannen Sie Geräte mindestens wöchentlich.
- Software aktualisieren: Spielen Sie Patches für Apps und Systeme regelmäßig ein, um Schwachstellen zu schließen. Aktivieren Sie automatische Updates für Windows und macOS. Veraltete Software lädt zu Angriffen ein.
- Verdächtige E-Mails meiden: Klicken Sie nicht auf Links oder Anhänge von unbekannten Absendern. Prüfen Sie URLs, bevor Sie klicken. Phishing-E-Mails verbreiten Infektionen schnell.
- Starke Passwörter verwenden: Erstellen Sie Passwörter mit mindestens 12 Zeichen, Zahlen und Symbolen. Nutzen Sie einen Passwort-Manager wie LastPass. Starke Passwörter blockieren unbefugten Zugriff.
- Riskante Downloads vermeiden: Laden Sie Software nur aus vertrauenswürdigen Quellen wie Google Play oder dem App Store herunter. Meiden Sie raubkopierte Apps. Sie enthalten oft versteckte Bedrohungen.
- Dateien sichern: Speichern Sie Daten in Google Drive oder auf externen Laufwerken. Backups schützen vor Ransomware. Ein Reddit-Nutzer hat so alle seine Dateien wiederhergestellt.
- Firewall aktivieren: Nutzen Sie die Windows-Defender-Firewall, um unbefugte Verbindungen zu blockieren. Firewalls verhindern, dass sich Bedrohungen ausbreiten. Prüfen Sie die Einstellungen regelmäßig.
- IoT-Geräte absichern: Ändern Sie die Standardpasswörter von Smart-Kameras oder Routern. Aktualisieren Sie die Firmware häufig. IoT-Geräte sind oft Ziele von Angriffen.
- VPN in öffentlichen WLAN-Netzen nutzen: Ein VPN verschlüsselt Ihre Verbindung in unsicheren Netzen. Dadurch sinkt das Risiko von Man-in-the-Middle-Angriffen. Wählen Sie einen seriösen, kostenpflichtigen VPN-Anbieter.
- Social Engineering erkennen lernen: Machen Sie eine Schulung, um gefälschte E-Mails oder Anrufe zu erkennen. Aufmerksamkeit stoppt manipulationsbasierte Angriffe. Üben Sie regelmäßig das Erkennen von Phishing-Versuchen.
Schützt ein VPN vor Malware?
Ein VPN verschlüsselt Ihre Internetverbindung und verbirgt Ihre IP-Adresse. Dadurch wird es für Angreifer schwerer, Daten in öffentlichen WLAN-Netzen abzufangen oder über Man-in-the-Middle-Angriffe schädlichen Code einzuschleusen.
Ein VPN verhindert Malware in den meisten Fällen jedoch nicht. VPNs prüfen keine heruntergeladenen Dateien. Sie blockieren keine Phishing-Seiten und entfernen keine bestehenden Infektionen. Sie können nicht verhindern, dass Sie einen schädlichen E-Mail-Anhang öffnen oder einen als Software getarnten Trojaner installieren.
Was ein VPN gut kann, ist, Ihr Risiko in ungesicherten Netzen zu verringern. Wenn Sie öffentliches WLAN in einem Café oder am Flughafen nutzen, verhindert ein VPN, dass Angreifer Ihren Datenverkehr mitlesen oder Sie auf schädliche Seiten umleiten. Einige VPN-Anbieter wie NordVPN bieten zusätzliche Funktionen wie Threat Protection, die bekannte schädliche Domains und Werbung blockiert. Diese Funktionen sind nützlich, ersetzen jedoch keine dedizierte Antivirensoftware.
Betrachten Sie ein VPN als eine Schicht in einer mehrschichtigen Verteidigung. Kombinieren Sie es mit Antivirensoftware, starken Passwörtern, regelmäßigen Updates und sicheren Surfgewohnheiten. Kein einzelnes Werkzeug stoppt jede Bedrohung. Nur ein mehrschichtiger Schutz ist zuverlässig. Hinweis: VPN.com kann Provisionen von Partnerprogrammen von VPN-Anbietern erhalten, die auf dieser Website erwähnt werden. Unsere Empfehlungen beruhen auf unabhängiger Bewertung.
So erholen Sie sich von einer Infektion
Wenn Malware zuschlägt, handeln Sie schnell. Hier ist ein Schritt-für-Schritt-Plan zur Wiederherstellung.
Trennen Sie Ihr Gerät sofort vom Netz
Isolieren Sie das infizierte Gerät, um die Bedrohung zu stoppen. Schalten Sie WLAN aus, ziehen Sie Ethernet-Kabel ab oder deaktivieren Sie Netzwerkadapter. So verhindern Sie, dass Würmer oder Botnetze andere Geräte in Ihrem Netzwerk infizieren. WannaCry verbreitete sich rasch über Netzwerke, weshalb die Trennung dringend ist. So trennen Sie sicher:
- Schalten Sie WLAN über die Einstellungen Ihres Geräts aus.
- Ziehen Sie externe Laufwerke ab, um Infektionen zu vermeiden.
- Verwenden Sie das Gerät nicht, bis es gescannt wurde.
Identifizieren Sie die Bedrohungsart
Führen Sie im abgesicherten Modus einen vollständigen Systemscan mit vertrauenswürdiger Antivirensoftware wie Malwarebytes oder Bitdefender durch. Im abgesicherten Modus ist die Aktivität von Schadsoftware eingeschränkt, was die Erkennung erleichtert. Ermitteln Sie, ob es sich um Ransomware, Spyware oder einen Trojaner wie Emotet[9] handelt.
Die genaue Bedrohung zu kennen, hilft, die richtige Entfernungsstrategie zu wählen. Da ständig neue Varianten entstehen, ist eine präzise Identifizierung entscheidend. So identifizieren Sie die Bedrohung:
- Starten Sie im abgesicherten Modus (unter Windows beim Start F8 drücken).
- Nutzen Sie für Scans Malwarebytes, Bitdefender oder Kaspersky.
- Prüfen Sie die Protokolle des Virenschutzes auf Name und Verhalten der Bedrohung.
Entfernen Sie die Bedrohung
Sobald die Bedrohung identifiziert ist, verschieben Sie die schädlichen Dateien mit Antivirenwerkzeugen in Quarantäne oder löschen Sie sie. Software wie das Kaspersky Virus Removal Tool oder das Emsisoft Emergency Kit bewältigt schwierige Fälle, auch dateilose Bedrohungen, die sich im Arbeitsspeicher verstecken. Bei schweren Infektionen säubern Sie das System mit einem startfähigen Antiviren-USB-Stick, bevor es hochfährt. So entfernen Sie Bedrohungen:
- Folgen Sie den Anweisungen des Virenschutzes, um Dateien in Quarantäne zu verschieben oder zu löschen.
- Verwenden Sie ein zweites Tool wie Emsisoft zur Überprüfung.
- Löschen Sie Dateien nicht manuell, es sei denn, Sie sind Experte.
Ändern Sie alle Passwörter
Aktualisieren Sie die Passwörter aller Konten, besonders für Online-Banking und E-Mail. Verwenden Sie starke, einzigartige Passwörter und aktivieren Sie die Multi-Faktor-Authentifizierung (MFA). Keylogger stehlen während einer Infektion häufig Anmeldedaten.
Ändern Sie Passwörter nur von einem sauberen, nicht infizierten Gerät aus, um eine erneute Infektion zu vermeiden. Infostealer wie LummaC2 sind weiterhin weit verbreitet. So sichern Sie Ihre Passwörter:
- Nutzen Sie einen Passwort-Manager wie LastPass, um starke Passwörter zu erzeugen.
- Aktivieren Sie die MFA mit Apps wie Google Authenticator.
- Ändern Sie Passwörter erst, wenn Sie bestätigt haben, dass die Bedrohung entfernt ist.
Stellen Sie Dateien aus Backups wieder her
Wenn Ransomware oder Wiper-Malware Dateien löscht oder verschlüsselt, stellen Sie sie aus einem sauberen Backup wieder her. Nutzen Sie externe Laufwerke oder Cloud-Dienste wie Google Drive oder OneDrive. Stellen Sie sicher, dass die Backups frei von Schadsoftware sind, bevor Sie sie einspielen.
Ransomware war laut Verizons Analyse von 2024 an 23 % der Datenpannen[1] beteiligt, weshalb Backups unverzichtbar sind. So stellen Sie Dateien wieder her:
- Prüfen Sie Backups mit einem Virenscan auf Unbedenklichkeit.
- Stellen Sie Dateien auf einem sauberen Gerät wieder her.
- Zahlen Sie keine Ransomware-Forderungen. Die Wiederherstellung ist nicht garantiert.
Aktualisieren Sie die gesamte Software
Spielen Sie Patches für alle Programme ein, um Sicherheitslücken zu schließen, die Angreifer ausgenutzt haben. Aktualisieren Sie sofort Ihr Betriebssystem, Ihre Apps und Plug-ins. WannaCry nutzte eine ungepatchte Windows-Schwachstelle, und Zero-Day-Exploits zielen auf ungepatchte Systeme. So aktualisieren Sie Software:
- Aktivieren Sie automatische Updates für Windows, macOS oder Apps.
- Prüfen Sie Browser und Plug-ins wie Adobe auf Updates.
- Nutzen Sie Tools wie Ninite für Sammelaktualisierungen.
Führen Sie einen zweiten Scan durch
Führen Sie nach der Entfernung einen weiteren vollständigen Scan mit einem anderen Virenschutz durch, um sicherzugehen, dass nichts übrig geblieben ist. Dateilose Bedrohungen wie Astaroth können sich im Arbeitsspeicher verbergen. Ein Nutzer verwendete Bitdefender nach Malwarebytes, um zu bestätigen, dass sein System sauber war. So scannen Sie erneut:
- Nutzen Sie ein zweites Tool wie Kaspersky oder Norton.
- Führen Sie Scans im abgesicherten Modus für genauere Ergebnisse durch.
- Prüfen Sie Systemprotokolle auf ungewöhnliche Aktivitäten.
Überwachen Sie Konten auf verdächtige Aktivitäten
Beobachten Sie Bankkonten, E-Mail-Postfächer und Social-Media-Konten auf unbefugte Anmeldungen oder Abbuchungen. Spyware kann auch nach der Entfernung weiter bestehen und Daten an Hacker senden. Melden Sie Betrug Ihrer Bank oder der FTC unter www.identitytheft.gov[10]. So überwachen Sie Konten:
- Prüfen Sie Kontoprotokolle auf unbekannte Anmeldungen.
- Richten Sie Benachrichtigungen Ihrer Bank für Transaktionen ein.
- Nutzen Sie eine Kreditüberwachung, wenn Daten gestohlen wurden.
Machen Sie eine Cybersicherheitsschulung
Lernen Sie aus der Infektion, um künftige Angriffe zu vermeiden. Online-Kurse oder Workshops zeigen Ihnen, wie Sie Phishing-E-Mails und andere Methoden erkennen. Da menschliches Handeln bei 68 % der Datenpannen eine Rolle spielt, hat diese Schulung einen großen Effekt. So bilden Sie sich weiter:
- Belegen Sie kostenlose Kurse bei CISA oder Coursera.
- Üben Sie das Erkennen gefälschter E-Mails in Simulationen.
- Teilen Sie Tipps mit Familie oder Kollegen.
Beauftragen Sie Experten bei komplexen Infektionen
Bei komplexen Bedrohungen wie Rootkits oder Wiper-Malware sollten Sie IT-Sicherheitsfachleute beauftragen. Rootkits wie Zacinlo verstecken sich tief im System und widerstehen herkömmlichen Virenschutzprogrammen. Ein Nutzer beauftragte einen Profi mit der Entfernung eines Rootkits, nachdem sein Virenschutz versagt hatte. So finden Sie Experten:
- Wenden Sie sich an Firmen wie CrowdStrike oder lokale IT-Dienstleister.
- Prüfen Sie Qualifikationen, bevor Sie jemanden beauftragen.
- Verlangen Sie einen detaillierten Bericht über die Bereinigung.
Warum schnelle Wiederherstellung wichtig ist
Eine schnelle Wiederherstellung begrenzt finanzielle Verluste, Datendiebstahl und Systemschäden. Weltweit gibt es jährlich 5,6 Milliarden Malware-Angriffe. Ein VPN in öffentlichen WLAN-Netzen während der Wiederherstellung bietet eine zusätzliche Schutzschicht. Schnelles, gründliches Handeln stellt Ihr Gerät und Ihre Ruhe wieder her.
Was kommt als Nächstes bei der Malware-Abwehr?
Die Bedrohungslage entwickelt sich weiter. Angreifer übernehmen neue Techniken schneller, als viele Organisationen reagieren können.
KI verändert Angriff und Verteidigung gleichermaßen. Angreifer nutzen KI, um polymorphe Malware zu erzeugen, deren Code sich bei jeder Ausführung ändert. Verteidiger setzen KI-gestützte Erkennungssysteme dagegen, die Verhaltensmuster analysieren, statt sich auf bekannte Signaturen zu verlassen. Unternehmen wie CrowdStrike, SentinelOne und Palo Alto Networks entwickeln schnellere Erkennung und automatisierte Reaktionssysteme.
Lösegeldzahlungen bleiben umstritten. Das Zahlen von Lösegeld finanziert kriminelle Operationen und garantiert keine Wiederherstellung der Dateien. Das FBI erklärt, dass es das Zahlen eines Lösegelds nicht empfiehlt[2], da Zahlungen Angreifer ermutigen können und eine Wiederherstellung nicht garantieren. Dennoch zahlen viele Unternehmen, weil die Kosten eines Ausfalls den Lösegeldbetrag übersteigen. Dieses Spannungsfeld treibt die anhaltende Debatte in der Cybersicherheitspolitik an.
Kostenlose VPNs bergen eigene Risiken. Manche kostenlosen VPN-Dienste protokollieren Nutzerdaten, schalten Werbung oder bündeln unerwünschte Software. Halten Sie sich an seriöse, kostenpflichtige Anbieter mit transparenter Datenschutzerklärung und unabhängigen Prüfungen.
Dateilose Bedrohungen stellen klassische Virenschutzprogramme vor Probleme. Diese Angriffe laufen vollständig im Arbeitsspeicher ab und hinterlassen keine Dateien, die Scanner erkennen könnten. Werkzeuge für Endpoint Detection and Response (EDR) werden unverzichtbar, um diese raffinierten Techniken zu erkennen.
Nutzeraufklärung bleibt die wirksamste Verteidigung. Technische Werkzeuge sind wichtig, doch menschliches Versagen spielt bei den meisten Datenpannen weiterhin eine Rolle. Regelmäßige Phishing-Simulationen, Schulungen zum Sicherheitsbewusstsein und klare Richtlinien im Unternehmen verringern das Risiko wirksamer als jedes einzelne Produkt.
Die Zukunft hängt von mehrschichtiger Verteidigung ab: KI-gestützte Erkennung, konsequentes Patchen, starke Authentifizierung, verschlüsselte Verbindungen und informierte Nutzer, die zusammenwirken.
Fazit
Malware bleibt eine der hartnäckigsten digitalen Bedrohungen, und ständig entstehen neue Varianten. Von Ransomware bis Spyware ist die Vielfalt der Angriffsarten groß, und jede hat ernste Folgen.
Zum Schutz brauchen Sie einen mehrschichtigen Ansatz: Antivirensoftware, regelmäßige Backups, starke Passwörter, Software-Updates und ein VPN in öffentlichen WLAN-Netzen. Kein einzelnes Werkzeug deckt alle Angriffswege ab. Die Datenpanne bei Equifax betraf rund 147 Millionen Menschen[11], und die FTC warf dem Unternehmen vor, eine kritische Schwachstelle nicht geschlossen zu haben, obwohl es darauf hingewiesen worden war. Bleiben Sie aufmerksam, folgen Sie den Schritten dieses Leitfadens und entwickeln Sie Gewohnheiten, die Ihr digitales Leben sicher halten.
Referenzen
- Verizon. o. D. 2024 Dbir Data Breach Investigations Report. Abgerufen am 16. Oktober 2026 von https://www.verizon.com/business/resources/reports/2024-dbir-data-breach-investigations-report.pdf.Archiviert: Wayback-Machine-Snapshot
- IC3. 2024. 2023 IC3Report. Abgerufen am 16. Oktober 2026 von https://www.ic3.gov/AnnualReport/Reports/2023_IC3Report.pdf.Archiviert: Wayback-Machine-Snapshot
- Cybersecurity and Infrastructure Security Agency CISA. o. D. Recognize and Report Phishing. Abgerufen am 16. Oktober 2026 von https://www.cisa.gov/secure-our-world/recognize-and-report-phishing.Archiviert: Wayback-Machine-Snapshot
- Cybersecurity and Infrastructure Security Agency CISA. o. D. Indicators Associated With WannaCry Ransomware. Abgerufen am 16. Oktober 2026 von https://www.cisa.gov/news-events/alerts/2017/05/12/indicators-associated-wannacry-ransomware.Archiviert: Wayback-Machine-Snapshot
- Cybersecurity and Infrastructure Security Agency CISA. o. D. Understanding Ransomware Threat Actors: LockBit. Abgerufen am 16. Oktober 2026 von https://www.cisa.gov/news-events/cybersecurity-advisories/aa23-165a.Archiviert: Wayback-Machine-Snapshot
- Cybersecurity and Infrastructure Security Agency CISA. o. D. Heightened DDoS Threat Posed by Mirai and Other Botnets. Abgerufen am 16. Oktober 2026 von https://www.cisa.gov/news-events/alerts/2016/10/14/heightened-ddos-threat-posed-mirai-and-other-botnets.Archiviert: Wayback-Machine-Snapshot
- European Commission. o. D. Enforcement and sanctions. Abgerufen am 16. Oktober 2026 von https://commission.europa.eu/law/law-topic/data-protection/information-business-and-organisations/enforcement-and-sanctions_en.Archiviert: Wayback-Machine-Snapshot
- M. D. S. U. (DSU), M. T. Intelligence, and M. D. E. C. I. Response. 2022. Destructive malware targeting Ukrainian organizations. Microsoft Security Blog (16. Januar 2022). Abgerufen am 16. Oktober 2026 von https://www.microsoft.com/en-us/security/blog/2022/01/15/destructive-malware-targeting-ukrainian-organizations/.Archiviert: Wayback-Machine-Snapshot
- Cybersecurity and Infrastructure Security Agency CISA. o. D. Emotet Malware. Abgerufen am 16. Oktober 2026 von https://www.cisa.gov/news-events/alerts/2018/07/20/emotet-malware.Archiviert: Wayback-Machine-Snapshot
- Identitytheft. o. D. www.identitytheft.gov. http://www.identitytheft.gov.
- Federal Trade Commission. 2019. Equifax to Pay $575 Million as Part of Settlement with FTC, CFPB, and States Related to 2017 Data Breach. Abgerufen am 16. Oktober 2026 von https://www.ftc.gov/news-events/news/press-releases/2019/07/equifax-pay-575-million-part-settlement-ftc-cfpb-states-related-2017-data-breach.Archiviert: Wayback-Machine-Snapshot
Ressourcen für diese Seite
Diagramme und Referenzbilder aus unserer Recherche – kostenlos anzusehen und zu teilen.
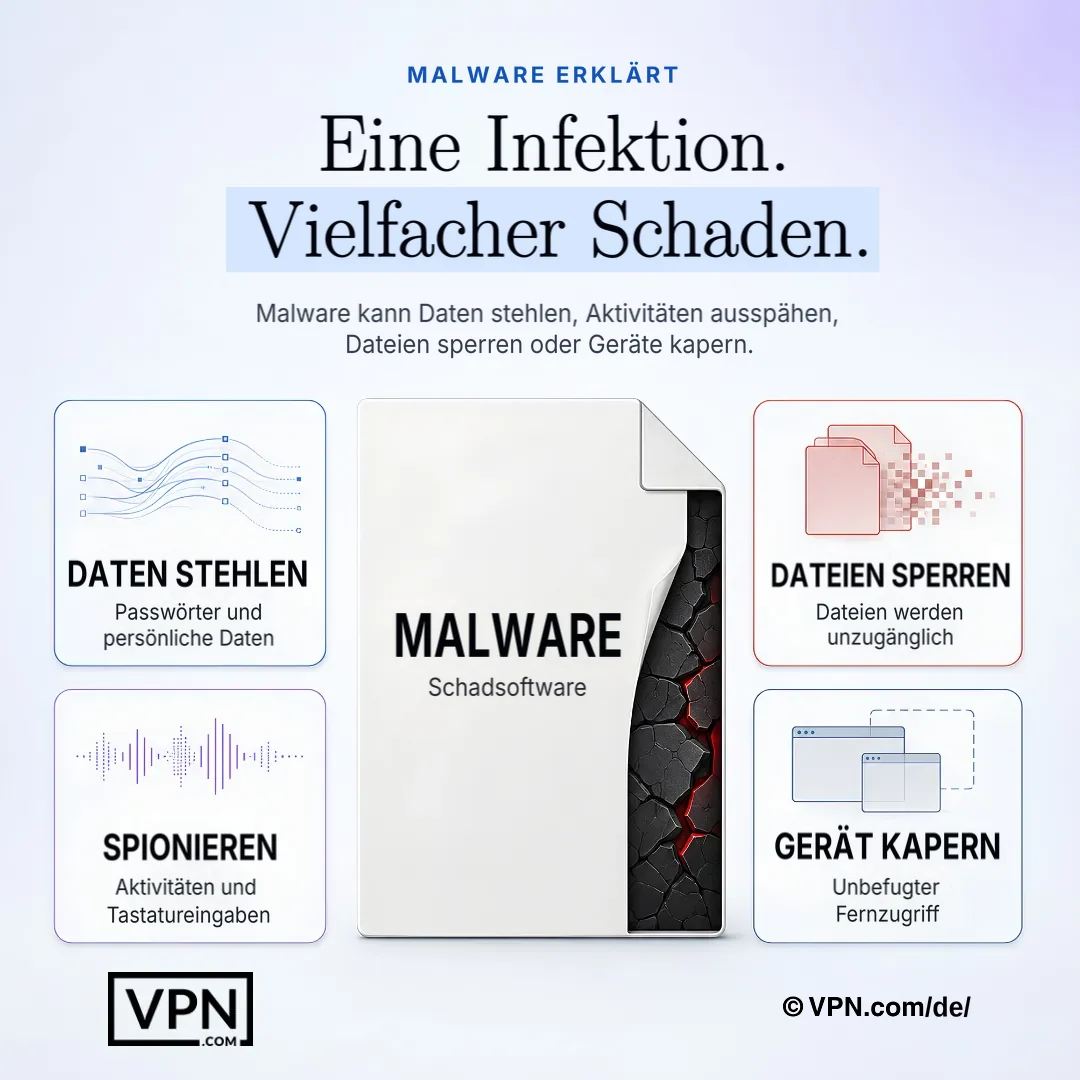
Eine einzige Malware-Infektion kann Informationen stehlen, Aktivitäten überwachen, Dateien sperren oder einem Angreifer die Kontrolle über ein Gerät geben.
Häufig gestellte Fragen
Was genau ist Malware und wie gelangt sie auf Ihr Gerät?
Malware ist bösartige Software, die Daten stiehlt, Systeme beschädigt oder Ihr Leben stört. Sie gelangt typischerweise über Phishing-E-Mails und andere Tricks, die auf menschliches Handeln setzen, ein Faktor bei 68 % der Datenpannen. Weitere übliche Einstiegspunkte sind Drive-by-Downloads von kompromittierten Websites, infizierte USB-Sticks, raubkopierte Apps und ungepatchte Software.
Was ist der praktische Unterschied zwischen einem Virus, einem Wurm und einem Trojaner?
Ein Virus vervielfältigt sich selbst und verbreitet sich zwischen Geräten, was Dateibeschädigungen und Systemschäden verursacht. Ein Wurm verbreitet sich über Netzwerke, ohne dass der Nutzer etwas tun muss, wie es WannaCry mit der Windows-Lücke EternalBlue tat. Ein Trojaner tarnt sich als legitime Software, um eine Hintertür für Datendiebstahl zu öffnen. Dieselbe Methode nutzte ein raubkopiertes Spiel, das die Bankdaten eines Nutzers stahl.
Warum gilt Ransomware als die teuerste Malware-Art?
Ransomware war laut Verizons Analyse von 2024 an 23 % der Datenpannen beteiligt, und der Medianverlust bei Ransomware- und Erpressungsfällen lag bei 46.000 US-Dollar. CISA und FBI melden seit 2020 rund 1.700 LockBit-Angriffe in den Vereinigten Staaten mit etwa 91 Millionen US-Dollar gezahltem Lösegeld. Malware-as-a-Service-Pakete senken die fachliche Hürde für Angreifer erheblich.
Was ist Malware-as-a-Service und warum macht es Angriffe häufiger?
Malware-as-a-Service ermöglicht es jedem, fertige Angriffspakete im Dark Web zu mieten, die wie Software-Abonnements funktionieren. Dadurch entfällt die technische Hürde für Angreifer. Gegenmaßnahmen sind E-Mail-Filter, Firewalls und Schulungen für Mitarbeitende, da Phishing die Standardverbreitungsmethode von MaaS bleibt.
Wie verändert KI die Bedrohungslage durch Malware?
KI-gestützte Malware passt ihren eigenen Code in Echtzeit an, um Antivirenerkennung zu umgehen. Sie erzeugt für jeden Angriff eine eigene Variante, statt statische Signaturen wiederzuverwenden. CrowdStrike hat dokumentiert, wie KI-Malware legitime Apps nachahmt, um Bankdaten zu stehlen. Verteidiger setzen dagegen KI-gestützte Erkennungssysteme wie CrowdStrike Falcon ein, die Verhaltensmuster analysieren, statt sich auf bekannte Signaturen zu verlassen.
Schützt ein VPN Sie tatsächlich vor Malware?
Nicht direkt. Ein VPN verschlüsselt Ihre Verbindung und verbirgt Ihre IP-Adresse. Dadurch können Angreifer in öffentlichen WLAN-Netzen keine Daten abfangen und keinen Code über Man-in-the-Middle-Angriffe einschleusen. Ein VPN prüft jedoch keine Downloads, blockiert keine Phishing-Seiten und entfernt keine Infektionen. Manche Anbieter wie NordVPN bieten Threat Protection, die bekannte schädliche Domains blockiert. Ein VPN ist dennoch nur eine Schicht in einer mehrschichtigen Verteidigung zusammen mit Antivirensoftware.
Welche Gewohnheiten beugen einer Malware-Infektion am wirksamsten vor?
Setzen Sie auf mehrere Schutzschichten statt auf ein einzelnes Werkzeug: Nutzen Sie Antivirensoftware wie Norton oder Malwarebytes mit wöchentlichen Scans, aktivieren Sie automatische Updates für Betriebssystem und Apps, verwenden Sie Passwörter mit mindestens 12 Zeichen in einem Manager wie LastPass und sichern Sie Dateien in Google Drive oder auf einem externen Laufwerk. Ergänzen Sie ein VPN für öffentliches WLAN, denn ungesicherte Netze bleiben einer der wichtigsten Infektionswege.
Wie schützen sich Unternehmen konkret vor malwarebedingten Datenpannen?
Unternehmen kombinieren Enterprise-Virenschutz wie CrowdStrike Falcon mit Netzwerksegmentierung, um die Ausbreitung von Malware zu begrenzen, und sichern Daten täglich, um sich ohne Lösegeldzahlung von Ransomware zu erholen. Schulungen zu Phishing und Social Engineering schließen die menschliche Lücke, denn allein LockBit hat schätzungsweise 91 Millionen US-Dollar Lösegeld in den USA eingenommen. DSGVO-Bußgelder können bis zu 20 Millionen Euro oder 4 % des weltweiten Jahresumsatzes betragen, was zusätzlichen Druck erzeugt, in diese Schutzschichten zu investieren.
Welche Warnzeichen deuten darauf hin, dass ein Gerät bereits infiziert ist?
Achten Sie auf langsame Leistung oder häufige Abstürze, unerwartete Pop-up-Werbung, seltsame E-Mails, die von Ihrem eigenen Konto gesendet wurden, unbekannte Programme im Task-Manager und ungewöhnlich hohe Netzwerkaktivität oder schnellen Akkuverbrauch. Ein Nutzer führte einen langsamer werdenden Laptop auf Cryptojacking-Malware zurück, die im Hintergrund Kryptowährung minte. Führen Sie sofort einen vollständigen Virenscan durch, wenn eines dieser Anzeichen auftritt, denn eine frühe Erkennung begrenzt den Schaden.
Welche Werkzeuge werden zur Erkennung und Entfernung einer aktiven Infektion empfohlen?
Starten Sie im abgesicherten Modus und führen Sie einen vollständigen Scan mit Malwarebytes, Bitdefender oder Kaspersky durch, um festzustellen, ob es sich um Ransomware, Spyware oder einen Trojaner wie Emotet handelt. Bei schwierigen Fällen, auch bei dateilosen Bedrohungen im Arbeitsspeicher, säubern Werkzeuge wie das Emsisoft Emergency Kit oder ein startfähiger Antiviren-USB-Stick das System, bevor es hochfährt. Führen Sie danach einen zweiten Scan mit einem anderen Werkzeug durch, um sicherzugehen, dass nichts übrig geblieben ist.
Was ist der richtige erste Schritt, wenn Sie Malware auf Ihrem Gerät vermuten?
Trennen Sie das Gerät sofort vom Netz, indem Sie WLAN ausschalten, das Ethernet-Kabel ziehen oder den Netzwerkadapter deaktivieren, damit sich Würmer oder Botnetze nicht ausbreiten. WannaCry verbreitete sich rasch über vernetzte Systeme. Verwenden Sie das Gerät nicht, bis es gescannt wurde. Erst wenn die Infektion nachweislich entfernt ist, sollten Sie Passwörter ändern, und zwar von einem anderen, sauberen Gerät aus, um eine erneute Infektion zu vermeiden.
Ist es jemals sinnvoll, eine Ransomware-Forderung zu bezahlen?
Nein. Das FBI empfiehlt keine Lösegeldzahlung, und selbst nach der Zahlung ist die Wiederherstellung Ihrer Dateien nicht garantiert. Ransomware war laut Verizons Analyse von 2024 an 23 % der Datenpannen beteiligt. Gerade deshalb sind geprüfte, malwarefreie Backups in Google Drive oder auf einem externen Laufwerk wichtiger als die Lösegeldentscheidung selbst. Viele Unternehmen zahlen trotzdem, weil die Ausfallkosten höher sind als das Lösegeld, was kriminelle Operationen am Laufen hält.
Wer sollte sich wirklich um Rootkits und Wiper-Malware sorgen?
Jeder kann betroffen sein, doch diese Infektionen sind am schwersten allein zu beheben. Rootkits wie Zacinlo verstecken sich tief im System, um herkömmliche Virenschutzprogramme zu umgehen, und erfordern oft einen beauftragten IT-Sicherheitsexperten, wenn eigene Entfernungsversuche scheitern. Wiper-Malware wie WhisperGate, die sich gegen ukrainische Systeme richtete, löscht Daten vollständig, statt sie zu verschlüsseln, und zwingt zu einer vollständigen Neuinstallation aus sauberen Backups.