Passwortlecks: Ursachen, Risiken & Wie Sie Sicher Bleiben
Erfahren Sie, warum Passwörter lecken, welche Risiken für Ihre Konten entstehen, und bewährte Schutzmaßnahmen wie starke eindeutige Passwörter und Zwei-Faktor-Authentifizierung, um sich selbst zu schützen.
 Michael Gargiulo
Kurzfazit: Gestohlene Zugangsdaten tauchten laut Verizon in den letzten zehn Jahren in fast einem Drittel aller Datenpannen auf. Einzigartige, starke Passwörter für jedes Konto, Zwei-Faktor-Authentifizierung und die Prüfung auf Lecks über „Have I Been Pwned?“ sind die wichtigsten Schutzmaßnahmen gegen Diebstahl von Zugangsdaten.
Ein Passwort-Leck liegt vor, wenn Hacker unbefugten Zugriff auf gespeicherte Passwörter aus der Datenbank eines Unternehmens erlangen und diese öffentlich machen oder auf Darknet-Märkten verkaufen. Der Data Breach Investigations Report 2024 von Verizon ergab, dass gestohlene Zugangsdaten in fast einem Drittel (31 %) aller Datenpannen[1] der vergangenen 10 Jahre aufgetaucht sind. Zugangsdaten sind damit ein zentraler Bestandteil, über den Organisationen kompromittiert werden.
Diese alarmierende Realität zeigt, warum Passwort-Lecks Aufmerksamkeit verdienen. Es handelt sich nicht um kleine Pannen. Es sind schwerwiegende Sicherheitsverletzungen, die erhebliche finanzielle Verluste verursachen und das Vertrauen in Sekundenschnelle zerstören. Ob Sie persönliche Daten schützen oder Geschäftsdaten absichern: Das Verständnis der Risiken einer Offenlegung von Zugangsdaten ist entscheidend. Diese Lecks treffen jeden, überall. Die Folgen reichen oft weit über die direkt Betroffenen hinaus bis in ganze Organisationen.
Wie Passwörter in Datenlecks landen
Wer versteht, wie Zugangsdaten gestohlen werden, kann sich besser gegen die häufigsten Angriffsmethoden schützen.
Gängige Methoden, mit denen Hacker Zugangsdaten stehlen
Passwörter geraten oft durch Methoden wie Phishing-Angriffe in die falschen Hände. Dabei täuschen Hacker vertrauenswürdige Stellen vor, um Sie zur Herausgabe von Informationen zu bewegen. Eine weitere verbreitete Methode ist Malware, die sich heimlich auf Ihrem Gerät installiert und jeden Tastenanschlag protokolliert. Hacker nehmen außerdem Unternehmensdatenbanken direkt ins Visier und nutzen Sicherheitslücken aus, um auf einmal Millionen Datensätze zu stehlen.
Gestohlene Zugangsdaten tauchen häufig im Dark Web auf. Kriminelle verkaufen oder tauschen sie in großen Mengen und ermöglichen so weitere Angriffe auf zahlreiche Plattformen.
Schwere Datenpannen, die die digitale Sicherheit geprägt haben
Die Geschichte der Passwortlecks umfasst Vorfälle, die gravierende Sicherheitslücken offengelegt haben. Der Datenverlust bei T-Mobile im Jahr 2021 betraf laut FCC 76,6 Millionen Menschen[2]. Zu den erbeuteten Daten gehörten Namen, Geburtsdaten und Sozialversicherungsnummern von Millionen aktueller, früherer und künftiger Kunden.
Der Equifax-Hack im Jahr 2017 zählt nach wie vor zu den bedeutendsten Vorfällen: Laut FTC hat er die persönlichen Daten von 147 Millionen Menschen offengelegt[3]. Diese Ereignisse machen deutlich, wie wichtig robuste Verschlüsselung und das zügige Schließen von Sicherheitslücken sind.
Die häufigsten (und schlechtesten) Passwörter, die noch immer verwendet werden
Trotz des weit verbreiteten Bewusstseins für Identitätsdiebstahl nutzen Millionen Menschen extrem schwache Passwörter. Gängige Beispiele sind:
→ admin → password2024 → password → 12345 → 654321 → Iloveyou → qwerty → 1111111 (oder 222222, 3333333, 4444444, 5555555 usw.) → 123123 → abc123 → asdfgh
Diese Passwörter gehören zu den am leichtesten zu erratenden für Cyberkriminelle. Deshalb empfiehlt die Richtlinie des NIST, dass Dienste neue Passwörter mit Listen häufig verwendeter und bereits geleakter Werte abgleichen[4] und Treffer ablehnen sollten. Eines dieser Passwörter zu verwenden ist, als würden Sie Wertsachen in einem Schrank einschließen und den Schlüssel stecken lassen.
Passwörter vor Diebstahl schützen: Bewährte Maßnahmen und Best Practices
Vorbeugende Maßnahmen stärken deine allgemeine digitale Sicherheit. Da Datenpannen mit Zugangsdaten inzwischen eher die Regel als die Ausnahme sind, ist es nicht mehr optional, deine Passwörter abzusichern.
Starke, einzigartige Zugangsdaten für jedes Konto erstellen
Der Schutz deiner digitalen Identität beginnt bei den Passwörtern selbst:
→ Einzigartige Passwörter: Jedes Online-Konto braucht ein eigenes, starkes Passwort[5]. Wenn du Passwörter auf mehreren Seiten wiederverwendest, kann eine einzige Datenpanne alle Konten gefährden, die dieselben Zugangsdaten nutzen.
→ Zwei-Faktor-Authentifizierung (2FA): Ein zweiter Bestätigungsschritt sorgt dafür, dass selbst wer dein Passwort stiehlt, den zweiten Schritt nicht schafft[6], um auf deine Konten zuzugreifen. Microsoft erklärt, dass MFA über 99,9 Prozent aller Angriffe auf Konten blockieren kann[7]. Du erhältst einen Code auf dein Mobilgerät oder nutzt eine biometrische Methode wie einen Fingerabdruck. 2FA kombiniert etwas, das du weißt (dein Passwort), mit etwas, das du besitzt (dein Telefon), und macht es Angreifern deutlich schwerer, einzudringen.
Passwörter aufbauen, die Brute-Force-Angriffen widerstehen
Die Absicherung deiner Konten erfordert einfache, bewusste Schritte:
→ Lange Passphrasen: CISA empfiehlt Passwörter mit mindestens 16 Zeichen[5] und schlägt als Alternative zu zufälligen Zeichenfolgen eine einprägsame Phrase aus 4 bis 7 unzusammenhängenden Wörtern vor. Länge widersteht dem Knacken weit besser als kurze, einfache Passwörter.
→ Änderung nach einer Kompromittierung: Laut NIST-Richtlinie dürfen Dienste keine regelmäßigen Passwortwechsel verlangen[4], müssen aber einen Wechsel erzwingen, sobald es Hinweise auf eine Kompromittierung gibt. Halte dich selbst an dieselbe Regel: Aktualisiere nach jeder gemeldeten Datenpanne sofort die betroffenen Zugangsdaten.
Einen Passwort-Manager für die Komplexität nutzen
Die Verwaltung dutzender starker Passwörter erfordert kein Auswendiglernen:
→ Passwort-Manager: Laut CISA solltest du einen Passwort-Manager nutzen, statt Passwörter aufzuschreiben[5]. Diese Tools erzeugen, speichern und rufen komplexe Passwörter aus einer verschlüsselten Datenbank ab und markieren schwache oder wiederverwendete. Du merkst dir nur ein Hauptpasswort. Einzigartige Passwörter begrenzen den Schaden, wenn ein anderer Dienst eine Datenpanne erleidet.
→ Unternehmenslösungen von MSPs: Organisationen profitieren von verwalteten Passwortsystemen mit Single Sign-On (SSO) und umfassenden Prüfungsfunktionen. Diese Lösungen erhöhen Komfort und Sicherheit im großen Maßstab.
Ein VPN als zusätzliche Sicherheitsebene hinzufügen
Ein VPN ergänzt deine Passwortsicherheit, indem es Daten während der Übertragung schützt:
→ Verschlüsselung: Ein VPN verschlüsselt deine Internetverbindung, sodass die gesendeten und empfangenen Daten für jeden, der sie abfängt, unlesbar sind.
→ Sicheres Public Wi-Fi: Die FTC erklärt, dass die meisten Websites heute Verschlüsselung verwenden[8]. Deshalb ist öffentliches WLAN in der Regel sicher, wenn du https siehst. Ein VPN fügt in Netzwerken, denen du nicht traust, eine Schutzschicht hinzu, verhindert aber keine Datenpanne bei einer Unternehmensdatenbank.
| Schritt | Aktion | Priorität |
|---|---|---|
| 1 | Ändere das geleakte Passwort sofort bei diesem Dienst | Sofort |
| 2 | Ändere es bei allen anderen Konten, bei denen du dieses Passwort wiederverwendet hast | Sofort |
| 3 | Aktiviere die Zwei-Faktor-Authentifizierung (2FA) bei betroffenen Konten | Noch am selben Tag |
| 4 | Informiere relevante Plattformen über mögliche unbefugte Zugriffe | Noch am selben Tag |
| 5 | Kontaktiere deine Bank oder deinen Kartenaussteller, falls Finanzdaten offengelegt wurden | Noch am selben Tag |
| 6 | Prüfe deine Geräte mit einer Antivirensoftware auf Malware | Innerhalb von 24 Stunden |
| 7 | Setze Sicherheitsfragen zurück, die als alternative Anmeldewege dienen könnten | Innerhalb von 24 Stunden |
| 8 | Überwache Kontoauszüge und Kreditberichte auf verdächtige Aktivitäten | Laufend |
Tipp: Nutze “Have I Been Pwned?”[9], um zu prüfen, ob deine E-Mail-Adresse in einer bekannten Datenpanne auftaucht. Richte kostenlose Benachrichtigungen bei Datenpannen ein, damit du sofort informiert wirst, sobald deine Zugangsdaten in einem neuen Leak auftauchen, statt es erst Wochen später zu erfahren.
Erkennung eines Passwortlecks und schnelle Reaktion
Das Erkennen der Zeichen von kompromittierten Anmeldedaten und schnelle Reaktion minimieren den Schaden und stellen die Sicherheit Ihrer digitalen Präsenz wieder her.
Wie Sie überprüfen können, ob Ihr Passwort offengelegt wurde
Bleiben Sie wachsam und überprüfen Sie regelmäßig Ihren Anmeldedatenstatus:
→ Datenverletzungs-Benachrichtigungsdienste: Verwenden Sie Tools wie „Have I Been Pwned?”, um zu überprüfen, ob Ihre E-Mail und Passwörter in einer Datenverletzung auftauchten. Diese Dienste kompilieren Informationen aus bekannten Datenlecks und benachrichtigen Sie, wenn Ihre Anmeldedaten auftauchen.
→ Verdächtige Aktivitäten überwachen: Achten Sie auf unbefugte Anmeldungen, unerwartete Passwort-Zurücksetzen-E-Mails oder Sicherheitswarnungen von Diensten, die Sie nutzen. Dies sind frühe Warnsignale für kompromittierte Anmeldedaten.
Warnsignale, dass Ihr Konto kompromittiert wurde
Manchmal sind Hack-Indikatoren subtil. Hier ist, worauf Sie achten sollten:
→ Ungewöhnliche Kontoaktivität: Anmeldungen von unbekannten Orten oder zu ungewöhnlichen Zeiten, die Sie nicht eingeleitet haben.
→ Gesperrte Konten: Unerwartete Sperren deuten darauf hin, dass jemand anderes Ihre Anmeldedaten geändert hat.
→ Unerwartete Finanztransaktionen: Nicht erkannte Gebühren auf Kontoauszügen oder Kreditberichten deuten auf möglichen Identitätsdiebstahl hin. Überprüfen Sie Finanzunterlagen wöchentlich während eines verdächtigen Datenleck-Fensters.
Sofortige Schritte nach dem Auftauchen Ihrer Anmeldedaten in einem Datenleck
Wenn Sie entdecken, dass Ihre Passwörter in einer Verletzung auftauchten, ergreifen Sie innerhalb von Stunden Maßnahmen:
→ Ändern Sie Ihre Passwörter: Aktualisieren Sie Anmeldedaten sofort, beginnend mit allen Konten, die das gleiche Passwort teilen.
→ Implementieren Sie Zwei-Faktor-Authentifizierung (2FA): Fügen Sie diese zusätzliche Ebene auch auf Ihren neu aktualisierten Konten hinzu.
→ Benachrichtigen Sie relevante Plattformen: Informieren Sie alle Plattformen, auf denen Ihre Anmeldedaten möglicherweise verwendet wurden, über die mögliche Verletzung.
→ Kontaktieren Sie Finanzinstitute: Informieren Sie Ihre Bank oder Ihren Kreditkartenaussteller, um auf betrügerische Aktivitäten zu achten oder Karten zu ersetzen.
Schadenbegrenzung nach einer Anmeldedatenverletzung
Eine wirksame Reaktion erfordert sowohl technische Schutzmaßnahmen als auch klare Kommunikation, besonders wenn kompromittierte Anmeldedaten zu Risiken wie Identitätsdiebstahl beitragen könnten.
→ Auf Malware scannen: Verwenden Sie Antivirus-Software, um Ihre Geräte auf Keylogger oder andere Malware zur Datenerfassung zu scannen.
→ Setzen Sie Sicherheitsfragen zurück: Ändern Sie Sicherheitsfragen und Antworten, die alternative Zugriffswege zu Konten darstellen.
→ Kommunizieren Sie mit Interessenträgern: Wenn Sie die Daten anderer verwalten (z. B. ein Geschäft führen), informieren Sie betroffene Kunden, Teamkollegen oder Partner unverzüglich über die Verletzung und die Maßnahmen, die Sie ergreifen.
Zusätzliche Sicherheitsebenen: VPN-Schutz und mehr
Der Schutz Ihrer Online-Identität geht über starke Passwörter hinaus. Mehrere Verteidigungsebenen verringern Ihr Risiko, Opfer von Zugangsdatendiebstahl zu werden, deutlich.
Wie VPNs das Risiko von Zugangsdatendiebstahl verringern
Wenn Sie ein VPN nutzen, wird Ihr Internetverkehr über einen sicheren Server geleitet, der die Daten zwischen Ihrem Gerät und dem Internet verschlüsselt. Diese Verschlüsselung ist besonders wichtig in öffentlichen WLAN-Netzen, denen Sie nicht vertrauen, denn ein VPN verhindert, dass andere Personen im Netzwerk Ihren Datenverkehr mitlesen.
Ein VPN ist jedoch nur eine Ebene innerhalb einer umfassenderen Strategie. Kombinieren Sie es mit einzigartigen Passwörtern, einem Passwort-Manager, 2FA und regelmäßiger Überwachung auf Datenlecks, um umfassenden Schutz zu erreichen.
Top-VPNs für den Schutz von Zugangsdaten
Ziehen Sie hochbewertete VPN-Anbieter in Betracht, um Ihre Sicherheit zu stärken:
→ NordVPN: Bekannt für starke Verschlüsselungsprotokolle bietet NordVPN einen Double-VPN-Schutz, der Ihren Datenverkehr zweimal verschlüsselt. Es stellt 7,213 Server in 150 Ländern bereit.
→ ExpressVPN: Gelobt für Geschwindigkeit und einfache Bedienung, bietet ExpressVPN starke Verschlüsselung mit einer verifizierten No-Logs-Richtlinie. Außerdem umgeht es international geografische Beschränkungen für privates Surfen.
→ CyberGhost: Mit einer benutzerfreundlichen Oberfläche und 9,600+ Servern in 100 Ländern bietet CyberGhost zuverlässigen Schutz für Nutzer, die neu bei VPNs sind.
Aufbau einer vollständigen Strategie für die Sicherheit von Zugangsdaten
Ein VPN in Ihre Sicherheitsroutine einzubinden, ist unkompliziert. Wählen Sie einen seriösen Anbieter, laden Sie die Anwendung herunter und verbinden Sie sich mit einem Server, bevor Sie surfen oder sensible Daten eingeben. Halten Sie das VPN in jedem Netzwerk aktiv, dem Sie nicht vollständig vertrauen.
Kombinieren Sie die VPN-Nutzung mit diesen grundlegenden Maßnahmen:
→ Verwenden Sie für jedes Konto einen Passwort-Manager → Aktivieren Sie 2FA für alle Konten, die dies unterstützen → Führen Sie regelmäßig Datenleck-Prüfungen über Benachrichtigungsdienste durch → Ändern Sie ein Passwort sofort, wenn ein Dienst einen Datenschutzvorfall meldet oder Sie einen Missbrauch vermuten → Halten Sie alle Software und Betriebssysteme auf dem aktuellen Stand
Dieser mehrschichtige Ansatz minimiert das Risiko, dass Zugangsdaten in einem Datenleck auftauchen, und hält Ihre Konten auch dann sicher, wenn eine Verteidigungsebene versagt.
Finales Fazit
Die Sicherheit Ihrer Online-Konten hängt von Ihren täglichen Gewohnheiten ab. Die Implementierung eindeutiger, starker Passwörter, Wachsamkeit durch proaktive Überwachung und schnelle Reaktion bei einer Kompromittierung sind wesentliche Praktiken für jeden digitalen Benutzer.
Unternehmen Sie heute einen Schritt. Aktualisieren Sie ein schwaches Passwort. Aktivieren Sie Zwei-Faktor-Authentifizierung auf Ihren wichtigsten Konten. Führen Sie eine Datenleck-Überprüfung Ihrer primären E-Mail-Adresse durch. Diese Aktionen dauern Minuten, verhindern aber Schäden, die Monate oder Jahre zu beheben brauchen.
Digitale Bedrohungen werden jedes Jahr ausgefeilter. Ihre beste Verteidigung ist ein konsistenter, mehrschichtiger Ansatz: starke Anmeldedaten, ein Passwort-Manager, 2FA, VPN-Schutz in unzuverlässigen Netzwerken und regelmäßige Datenleck-Überwachung. Warten Sie nicht auf ein Datenleck, um Sie zu erinnern. Bauen Sie diese Gewohnheiten jetzt in Ihre Routine ein.
Referenzen
- Verizon. o. D. 2024 Dbir Data Breach Investigations Report. Abgerufen am 16. Oktober 2026 von https://www.verizon.com/business/resources/Tfc3/reports/2024-dbir-data-breach-investigations-report.pdf.
- FCC. o. D. DA 24 860A1. Abgerufen am 16. Oktober 2026 von https://docs.fcc.gov/public/attachments/DA-24-860A1.pdf.
- Federal Trade Commission. 2019. Equifax Data Breach Settlement. Abgerufen am 16. Oktober 2026 von https://www.ftc.gov/enforcement/refunds/equifax-data-breach-settlement.Archiviert: Wayback-Machine-Snapshot
- NIST. o. D. NIST Special Publication 800-63B. Abgerufen am 16. Oktober 2026 von https://pages.nist.gov/800-63-4/sp800-63b.html.Archiviert: Wayback-Machine-Snapshot
- Cybersecurity and Infrastructure Security Agency CISA. o. D. Use Strong Passwords. Abgerufen am 16. Oktober 2026 von https://www.cisa.gov/secure-our-world/use-strong-passwords.Archiviert: Wayback-Machine-Snapshot
- Cybersecurity and Infrastructure Security Agency CISA. o. D. Turn On MFA. Abgerufen am 16. Oktober 2026 von https://www.cisa.gov/secure-our-world/turn-mfa.Archiviert: Wayback-Machine-Snapshot
- M. Maynes. 2019. One simple action you can take to prevent 99.9 percent of attacks on your accounts. Microsoft Security Blog (20. August 2019). Abgerufen am 16. Oktober 2026 von https://www.microsoft.com/en-us/security/blog/2019/08/20/one-simple-action-you-can-take-to-prevent-99-9-percent-of-account-attacks/.Archiviert: Wayback-Machine-Snapshot
- Consumer Advice. 2026. Are Public Wi-Fi Networks Safe? What You Need To Know. Abgerufen am 16. Oktober 2026 von https://consumer.ftc.gov/articles/are-public-wi-fi-networks-safe-what-you-need-know.Archiviert: Wayback-Machine-Snapshot
- Have I Been Pwned. o. D. Have I Been Pwned: Check if your email address has been exposed in a data breach. Abgerufen am 16. Oktober 2026 von https://haveibeenpwned.com/.
Ressourcen für diese Seite
Diagramme und Referenzbilder aus unserer Recherche – kostenlos anzusehen und zu teilen.
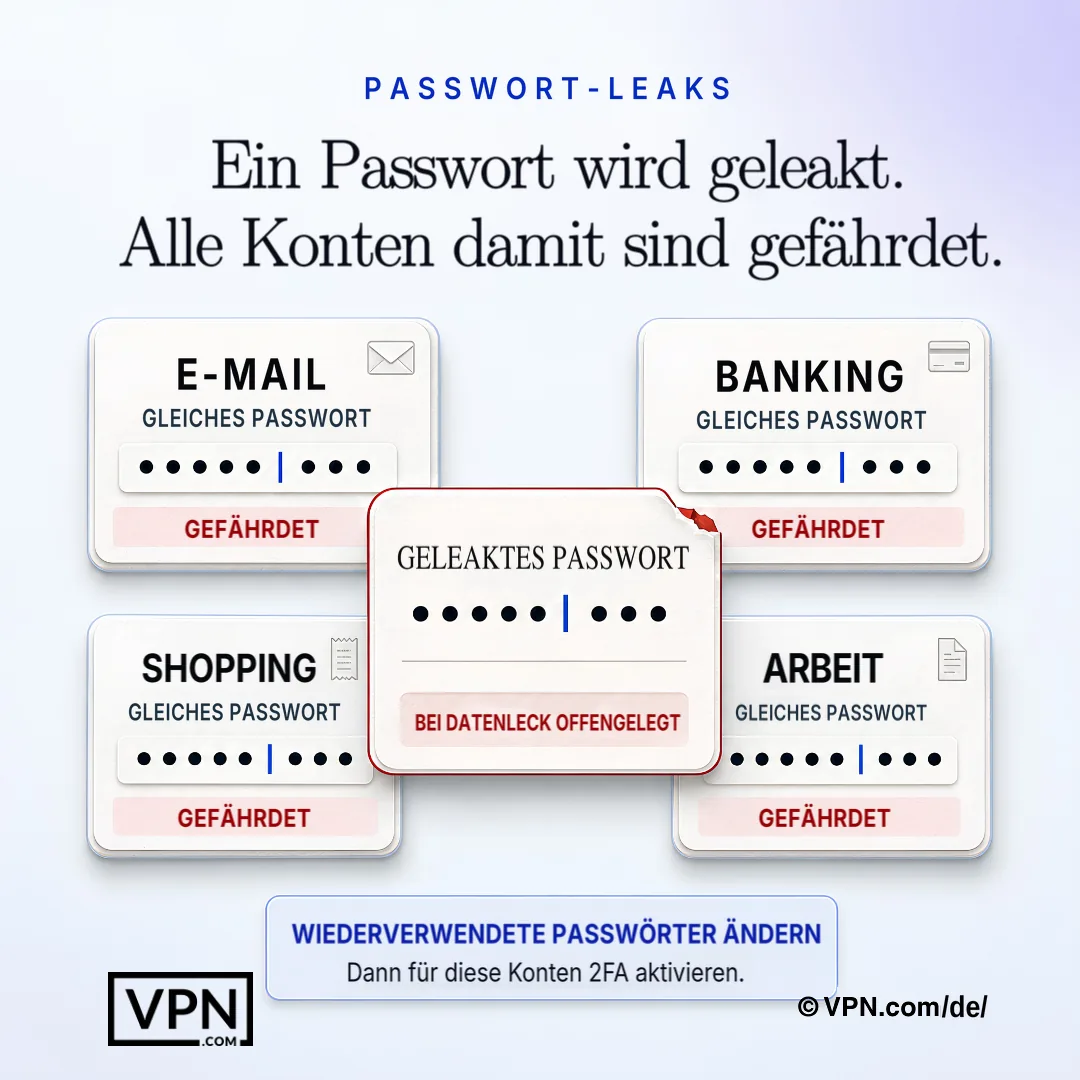
Ein kompromittiertes Passwort kann jedes weitere Konto gefährden, bei dem dieselben Anmeldedaten wiederverwendet wurden.
Häufig gestellte Fragen
Wie landen Passwörter eigentlich in einem Datenleck?
Passwörter lecken durch Phishing-Angriffe, die Sie dazu bringen, Anmeldedaten freizugeben, Malware, die Ihre Tastenanschläge protokolliert, und direkte Angriffe auf Unternehmensdatenbanken, wo Hacker Sicherheitslücken ausnutzen, um Millionen von Datensätzen auf einmal zu stehlen. Gestohlene Anmeldedaten werden dann in Massen im Dark Web verkauft oder gehandelt und ermöglichen weitere Angriffe auf andere Plattformen, die Sie nutzen.
Wie oft sind gestohlene Zugangsdaten an Datenlecks beteiligt?
Gestohlene Zugangsdaten sind ein zentraler Bestandteil vieler Datenlecks. Der Data Breach Investigations Report 2024 von Verizon ergab, dass sie in fast einem Drittel (31 %) der Datenlecks der letzten 10 Jahre auftauchten. Geleakte Zugangsdaten werden auch bei anderen Websites wiederverwendet, weshalb ein einziger Leak auch Menschen betreffen kann, die den betroffenen Dienst nie genutzt haben.
Welche großen Datenlecks zeigen das reale Risiko von Passwortlecks?
Zwei Vorfälle verdeutlichen das Ausmaß: Beim Equifax-Hack im Jahr 2017 wurden laut FTC die persönlichen Daten von 147 Millionen Menschen offengelegt, und T-Mobiles Datenleck von 2021 betraf laut FCC 76,6 Millionen Menschen, wobei unter anderem Sozialversicherungsnummern entwendet wurden. Beide zeigen, wie ein einziger Datenbankausfall für Millionen Menschen zu einem Risiko für Identitätsdiebstahl wird.
Was sind die schlechtesten Passwörter, die noch häufig verwendet werden?
Trotz des weit verbreiteten Bewusstseins verwenden Millionen Menschen immer noch Passwörter wie “password”, “12345”, “qwerty”, “abc123” und “password2024”. Sie sind leicht zu erraten, und die Richtlinien des NIST besagen, dass Dienste häufig verwendete und bereits in Datenlecks aufgetauchte Passwörter ablehnen sollten. Ein solches Passwort zu verwenden ist vergleichbar damit, Wertsachen in einem Schrank einzuschließen und den Schlüssel im Schloss stecken zu lassen.
Wie stoppt Zwei-Faktor-Authentifizierung, dass ein durchgesickertes Passwort verwendet wird?
2FA fügt einen zweiten Verifizierungsschritt hinzu, normalerweise einen Code, der an Ihr Telefon gesendet wird, oder eine biometrische Prüfung wie ein Fingerabdruck, und kombiniert etwas, das Sie wissen (Ihr Passwort), mit etwas, das Sie haben (Ihr Gerät). Selbst wenn Ihr Passwort in einem Leck auftaucht, kann ein Angreifer ohne Ihr Telefon oder Ihren Fingerabdruck sich nicht anmelden, weshalb es auf jedem Konto aktiviert werden sollte, das dies unterstützt.
Wie oft sollte ich meine Passwörter ändern?
Ändern Sie ein Passwort sofort nach einem gemeldeten Datenleck oder bei jedem Hinweis auf eine Kompromittierung. Die aktuellen Empfehlungen des NIST besagen, dass Dienste keine regelmäßigen Passwortwechsel verlangen dürfen, sondern nur dann einen Wechsel erzwingen sollten, wenn es Belege für eine Kompromittierung gibt. Konzentrieren Sie sich stattdessen darauf, für jedes Konto ein eigenes, einzigartiges Passwort zu verwenden, denn wenn Sie dasselbe Passwort auf mehreren Seiten nutzen, gefährdet ein einziges Datenleck alle Konten, die dieses Passwort teilen.
Wie kann ich prüfen, ob mein Passwort bereits geleakt wurde?
Nutze einen Dienst zur Benachrichtigung über Datenlecks wie Have I Been Pwned (haveibeenpwned.com), um zu prüfen, ob deine E-Mail-Adresse oder deine Passwörter in einem bekannten Datenleck auftauchen. Richte kostenlose Leck-Benachrichtigungen ein, damit du sofort informiert wirst, sobald neue Zugangsdaten auftauchen, und nicht erst Wochen später davon erfährst. Diese Prüfung regelmäßig durchzuführen, gehört zu einer sinnvollen laufenden Sicherheitsroutine.
Sind Passwort-Manager tatsächlich sicher in der Anwendung?
Ja. Ein Passwort-Manager generiert, speichert und ruft komplexe Passwörter aus einer verschlüsselten Datenbank ab, sodass Sie sich nur ein Master-Passwort merken müssen. Er schützt Ihre Anmeldedaten auch dann, wenn ein anderer Dienst, den Sie nutzen, ein Leck erleidet, da jedes Konto ein eindeutiges, komplexes Passwort erhält, anstatt eines wiederverwendeten. Organisationen können dies mit Enterprise-Lösungen erweitern, die Single Sign-On und Audit-Funktionen hinzufügen.
Kann ein VPN verhindern, dass mein Passwort geleakt wird?
Nicht direkt. Ein VPN verschlüsselt deine Internetverbindung, sodass abgefangener Datenverkehr unlesbar bleibt. Das ist vor allem in öffentlichen WLAN-Netzen wichtig, in denen Cyberkriminelle Zugangsdaten häufig mitschneiden. Gegen einen Einbruch in eine Unternehmensdatenbank, wie beim Equifax-Hack, schützt es nicht. Ein VPN sollte daher unique Passwörter, 2FA und einen Passwort-Manager ergänzen, nicht ersetzen, als Teil einer mehrschichtigen Verteidigung.
Warum schützt mich ein Passwort-Manager auch dann, wenn eine Website, die ich nutze, ein Leck erleidet?
Weil jedes Konto sein eigenes eindeutiges, komplexes Passwort erhält, anstatt eines geteilten, offenbart ein Leck bei einem Dienst nur diese einzelne Anmeldedaten, nicht jedes Konto, das damit verknüpft ist. Dies bekämpft direkt Credential Stuffing, wo Angreifer durchgesickerte Passwörter aus einem Leck gegen andere Websites versuchen, was fehlschlägt, wenn Passwörter nicht wiederverwendet werden.
Was sollte ich in den ersten 24 Stunden nach der Feststellung tun, dass meine Anmeldedaten in einem Leck auftauchen?
Ändern Sie das durchgesickerte Passwort sofort auf diesem Dienst, aktualisieren Sie es dann überall dort, wo Sie es wiederverwendet haben, und aktivieren Sie 2FA auf betroffenen Konten am selben Tag. Benachrichtigen Sie relevante Plattformen und kontaktieren Sie Ihre Bank, wenn Finanzinformationen offengelegt wurden. Scannen Sie innerhalb von 24 Stunden Geräte auf Malware und setzen Sie Sicherheitsfragen zurück, die alternative Zugriffswege ermöglichen.
Welche Warnsignale deuten darauf hin, dass mein Konto bereits kompromittiert wurde?
Achten Sie auf Anmeldungen von unbekannten Orten oder zu Zeiten, die Sie nicht eingeleitet haben, unerwartete Passwort-Zurücksetzen-E-Mails, plötzliche Sperren, die darauf hindeuten, dass jemand anderes Ihre Anmeldedaten geändert hat, und nicht erkannte Gebühren auf Kontoauszügen. Überprüfen Sie Finanzunterlagen wöchentlich während verdächtiger Lecks, da diese Zeichen oft erscheinen, bevor Sie einen Kompromiss sonst bemerken würden.
Welches VPN bietet den besten Schutz gegen Anmeldedatendiebstahl auf öffentlichem Wi-Fi?
NordVPN bietet Double-VPN-Schutz, der Verkehr zweifach verschlüsselt, über 7,213 Server in 150 Ländern, ExpressVPN kombiniert starke Verschlüsselung mit einer verifizierten No-Logs-Richtlinie, und CyberGhost betreibt 9,600+ Server in 100 Ländern mit benutzerfreundlicher Oberfläche. Alle drei verschlüsseln Daten im Transit, was besonders auf untrusted öffentlichem Wi-Fi wichtig ist, wo Anmeldedaten häufig erfasst werden.
Wie sieht eine vollständige Strategie für die Passwortsicherheit aus?
Eine vollständige Strategie besteht aus fünf Schutzebenen: einzigartige Passwörter für jedes Konto, einen Passwortmanager für die Verwaltung der Komplexität, 2FA bei allen unterstützten Konten, regelmäßige Prüfungen auf Datenlecks über einen Dienst wie Have I Been Pwned sowie ein VPN in jedem nicht vertrauenswürdigen Netzwerk. Das sofortige Ändern von Zugangsdaten nach einem Datenleck und das Einspielen von Software-Updates runden den Ansatz ab, sodass kein einzelner Fehler alles kompromittiert.