Mejor VPN para FreeBSD: Configuración de OpenVPN y WireGuard
Encuentra la mejor VPN para FreeBSD con soporte nativo de OpenVPN y WireGuard. Obtén guías de configuración, compatibilidad con pf y archivos de configuración específicos para FreeBSD.
 Michael Gargiulo
Encuentra tu VPN
¿Para qué usarás principalmente una VPN?
Elige una opción y responde algunas preguntas rápidas. Te indicamos la VPN que mejor se adapta y explicamos por qué.
VPN para streaming
Pregunta 1 de 3
¿Qué te llevó a buscar una VPN para streaming?
14.685 VPN elegidas a través de VPN.com en los últimos 30 días

Tu coincidencia

NordVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59

ProtonVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,614,70
VPN para privacidad
Pregunta 1 de 3
¿Qué te llevó a buscar una VPN para privacidad?
14.685 VPN elegidas a través de VPN.com en los últimos 30 días
Tu coincidencia
NordVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59
ProtonVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,614,70
VPN para juegos
Pregunta 1 de 3
¿Qué te llevó a buscar una VPN para juegos?
14.685 VPN elegidas a través de VPN.com en los últimos 30 días
Tu coincidencia
NordVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59
ProtonVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,614,70
VPN para planes gratuitos
Pregunta 1 de 3
¿Qué te hizo buscar una VPN gratuita?
14.685 VPN elegidas a través de VPN.com en los últimos 30 días
Tu coincidencia
ProtonVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,614,70
NordVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59
NordVPN7,229 servidoresNordVPN's privacy and security record is strong on process and mixed on proof
93 de 100, construida a partir de dos partes ponderadas
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59
Investigado el 3 oct 2026Afirmaciones verificadas: 31Fuentes independientes: 11Puntuaciones actualizadas 6 nov 2026
 ExpressVPN3,000+ servidores
88 de 100, construida a partir de dos partes ponderadas
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,684,69
Investigado el 3 oct 2026Afirmaciones verificadas: 27Fuentes independientes: 13Puntuaciones actualizadas 6 nov 2026
 Mullvad VPN550+ servidores
76 de 100, construida a partir de dos partes ponderadas
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,144,06
Investigado el 3 oct 2026Afirmaciones verificadas: 29Fuentes independientes: 9Puntuaciones actualizadas 6 nov 2026
Conclusión: FreeBSD carece de aplicaciones VPN nativas con GUI de la mayoría de proveedores. Sin embargo, OpenVPN y WireGuard funcionan bien en la plataforma. Necesitas un proveedor que ofrezca archivos de configuración específicos para FreeBSD, guías de configuración y compatibilidad con herramientas como
pfy jails de FreeBSD.
Por qué los usuarios de FreeBSD necesitan una solución VPN dedicada
FreeBSD no es Linux. Aunque ambos son sistemas similares a Unix, FreeBSD usa un kernel diferente, una pila de red diferente y una gestión de paquetes diferente. Esta distinción importa al elegir una VPN.
FreeBSD impulsa aproximadamente el 5% del mercado global de servidores. Domina plataformas de dispositivos de red como pfSense, OPNsense y TrueNAS. Netflix ejecuta su Open Connect CDN en FreeBSD. WhatsApp construyó su infraestructura de mensajería en FreeBSD. Estos no son despliegues de aficionados.
Los usuarios de FreeBSD se dividen en tres categorías principales:
- Administradores de servidores que ejecutan jails de FreeBSD y necesitan túneles encriptados entre entornos aislados
- Ingenieros de redes que construyen dispositivos firewall con
pf(Packet Filter) y requieren integración VPN a nivel del SO - Desarrolladores enfocados en privacidad que eligieron FreeBSD por su modelo de seguridad (sandboxing Capsicum, encriptación GELI, marco MAC)
Cada grupo necesita proveedores VPN que comprendan la arquitectura única de FreeBSD. Las instrucciones genéricas “funciona en Linux” rara vez se transfieren limpiamente. FreeBSD usa rc.conf para gestión de servicios, /usr/local/etc/ para rutas de configuración e pkg o ports para instalación de paquetes. Un proveedor VPN que ignora estas diferencias crea horas de solución de problemas.
Cómo funcionan los protocolos VPN en FreeBSD
FreeBSD es compatible con dos protocolos VPN principales: OpenVPN y WireGuard. Cada uno se integra de manera diferente con el sistema operativo.
OpenVPN en FreeBSD
OpenVPN se ha ejecutado en FreeBSD durante más de 15 años. Instálalo con un único comando:
pkg install openvpnOpenVPN utiliza el controlador de dispositivo tun, que FreeBSD incluye en su sistema base. Los archivos de configuración se encuentran en /usr/local/etc/openvpn/. Administras el servicio a través de rc.conf:
# Agregar a /etc/rc.conf
openvpn_enable="YES"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
OpenVPN ofrece cifrado fiable con AES-256-GCM. La contrapartida: OpenVPN se ejecuta en el espacio de usuario, lo que añade sobrecarga de CPU en comparación con los protocolos a nivel de kernel.
WireGuard en FreeBSD
WireGuard llegó al kernel de FreeBSD con la versión 13.1. Las versiones anteriores requieren el paquete wireguard-kmod:
pkg install wireguard-kmod wireguard-toolsEn FreeBSD 14.0+, WireGuard se distribuye como módulo kernel nativo. Cárgalo con:
kldload if_wgWireGuard se ejecuta en el kernel en FreeBSD, lo que mantiene la sobrecarga menor que la de OpenVPN en el espacio de usuario. La base de código tiene aproximadamente 4.000 líneas en comparación con las 100.000+ de OpenVPN, lo que acelera las auditorías y reduce la superficie de ataque.
Comparación de protocolos en FreeBSD:
| Característica | OpenVPN | WireGuard |
|---|---|---|
| Soporte de kernel de FreeBSD | Solo espacio de usuario | Nativo (13.1+) |
| Comando de instalación | pkg install openvpn | pkg install wireguard-tools |
| Complejidad de configuración | Moderada (10+ opciones) | Simple (5-6 opciones) |
Integración de firewall (pf) | Se requieren reglas manuales | Creación automática de interfaz |
| Compatibilidad con jail | Soporte completo | Soporte completo (14.0+) |
Los 5 mejores VPN que funcionan en FreeBSD
No todos los proveedores de VPN son compatibles con FreeBSD. La mayoría crea aplicaciones exclusivamente para Windows, macOS y las distribuciones de Linux más populares. Los cinco proveedores siguientes ofrecen compatibilidad documentada con FreeBSD y archivos de configuración.
Matriz de comparación de VPN
| Proveedor | Protocolos en FreeBSD | Documentación nativa de FreeBSD | Cantidad de servidores | Desde (por mes) | GUI disponible |
|---|---|---|---|---|---|
| Mullvad | WireGuard, OpenVPN | Sí | 550+ (50+ países) | €5.00/mes (sin niveles de descuento) | No (solo CLI) |
| OVPN | WireGuard, OpenVPN | Sí | 100+ (12 países) | Consulta el sitio de OVPN | No (solo CLI) |
| Perfect Privacy | OpenVPN | Sí | 55+ (23 países) | Consulta el sitio de Perfect Privacy | No (solo CLI) |
| IPredator | OpenVPN | Sí | 15+ (3 países) | Consulta el sitio de IPredator | No (solo CLI) |
| NordVPN | OpenVPN | Parcial (guías de la comunidad) | 7,229 (150 países) | $3.09/mes | No (solo CLI) |
Conclusión clave: Ningún proveedor ofrece un cliente GUI para FreeBSD. Cada configuración requiere comandos de terminal. Si prefieres herramientas gráficas, considera ejecutar un VPN en un dispositivo pfSense u OPNsense en su lugar.
Mullvad: Lo mejor en general para la privacidad en FreeBSD
Mullvad opera desde Suecia y acepta pagos anónimos, incluyendo efectivo enviado por correo en un sobre. El servicio no requiere dirección de correo electrónico, nombre ni información personal para registrarse. Recibes un número de cuenta de 16 dígitos.
Mullvad publica guías oficiales de configuración de WireGuard para FreeBSD. El proceso de configuración tarda aproximadamente 10 minutos:
# Instalar herramientas de WireGuard
pkg install wireguard-tools

# Crear directorio de configuración
mkdir -p /usr/local/etc/wireguard

# Generar claves
wg genkey | tee /usr/local/etc/wireguard/privatekey | wg pubkey > /usr/local/etc/wireguard/publickey

# Descargar configuración de Mullvad desde la página de la cuenta
# Colocar en /usr/local/etc/wireguard/wg0.conf

# Iniciar la interfaz
wg-quick up wg0
Mullvad cobra una tarifa fija de €5.00/mes sin descuentos para términos más largos. Esta simplicidad atrae a los usuarios de FreeBSD que prefieren precios directos sin tácticas de venta cruzada.
Fortalezas:
- Documentación oficial de WireGuard para FreeBSD
- Creación de cuenta anónima (no se requiere correo electrónico)
- Precios fijos sin contratos de bloqueo
- 700+ servidores en 43 países
- Infraestructura de servidores solo en RAM
Debilidades:
- Sin multi-salto sin configuración manual
- Red de servidores más pequeña que NordVPN o ExpressVPN
- Sin descuento a largo plazo
OVPN: Soporte nativo de WireGuard en FreeBSD
OVPN, también basado en Suecia, ejecuta servidores sin disco que no almacenan nada en el disco. Este proveedor menciona explícitamente FreeBSD en sus plataformas compatibles y proporciona archivos de configuración tanto para OpenVPN como para WireGuard.
Pasos de instalación para OVPN WireGuard en FreeBSD:
# Instalar paquetes requeridos
pkg install wireguard-tools

# Descargar configuración de OVPN WireGuard desde el panel
# Guardar en /usr/local/etc/wireguard/wg0.conf

# Habilitar al arrancar a través de rc.conf
sysrc wireguard_interfaces="wg0"
sysrc wireguard_enable="YES"

# Iniciar la conexión
service wireguard start
OVPN tiene un precio superior al de los proveedores del mercado masivo, lo que refleja su infraestructura más pequeña y centrada en la privacidad. Consulta el sitio de OVPN para los planes actuales.
Fortalezas:
- Archivos de configuración de WireGuard proporcionados para FreeBSD
- Servidores sin disco (sin datos en disco duro)
- OpenVPN y WireGuard compatibles con configuraciones de FreeBSD
- Probado en la corte: OVPN ganó un caso en 2020 demostrando que no tenían datos de usuario
Debilidades:
- Solo 100+ servidores en 12 países
- Precio mensual superior al de Mullvad
- Empresa más pequeña con menos personal de apoyo
Perfect Privacy: La mejor seguridad de multi-salto para servidores FreeBSD
Perfect Privacy opera desde Panamá y se especializa en funciones de seguridad avanzadas. Sus cadenas VPN multi-salto enrutan el tráfico a través de 2-4 servidores simultáneamente.
Los usuarios de FreeBSD configuran Perfect Privacy a través de OpenVPN. El soporte de WireGuard aún no está disponible.
# Instalar OpenVPN
pkg install openvpn

# Descargar configuraciones de Perfect Privacy para FreeBSD
# Extraer a /usr/local/etc/openvpn/

# Configurar arranque automático
sysrc openvpn_enable="YES"
sysrc openvpn_configfile="/usr/local/etc/openvpn/pp-server.ovpn"

# Iniciar el servicio
service openvpn start
El multi-salto reduce significativamente la velocidad. Para administradores de servidores FreeBSD que protegen infraestructura sensible, el compromiso a menudo tiene sentido.
Perfect Privacy tiene precios superiores a la mayoría de proveedores y descuentos en planes anuales. También ofrece una garantía de devolución de dinero de 7 días.
Fortalezas:
- Cadenas VPN multi-salto (hasta 4 servidores)
- Documentación detallada de configuración de FreeBSD
- NeuroRouting (selección de servidor basada en IA)
- Sin límites de tráfico o límites de ancho de banda
- Reenvío de puertos disponible
Debilidades:
- Sin soporte de WireGuard aún
- Precio superior a la mayoría de competidores
- El multi-salto introduce latencia notable
- 55 servidores en 23 países (red más pequeña en esta lista)
IPredator: Configuración más simple para principiantes en FreeBSD
IPredator se lanzó en 2009, fundado por individuos conectados a The Pirate Bay. El servicio se enfoca en simplicidad y privacidad por encima de todo.
La configuración de FreeBSD de IPredator toma aproximadamente 10 minutos con solo OpenVPN:
# Instalar OpenVPN
pkg install openvpn

# Descargar archivos de configuración de IPredator
fetch https://www.ipredator.se/static/downloads/ipredator-openvpn.conf

# Mover configuración
mv ipredator-openvpn.conf /usr/local/etc/openvpn/

# Iniciar conexión
openvpn --config /usr/local/etc/openvpn/ipredator-openvpn.conf
IPredator publica sus propios planes en su sitio. Los servidores están limitados a Suecia, Letonia y Rumania (15+ en total).
Fortalezas:
- Proceso de configuración de FreeBSD más simple
- Compromiso sólido con la privacidad (jurisdicción sueca)
- Acepta Bitcoin para pagos anónimos
- Precios directos
Debilidades:
- Solo 15 servidores en 3 países
- Sin soporte de WireGuard
- Sin kill switch ni funciones avanzadas
- Solo OpenVPN, por lo que sin eficiencia de clase WireGuard
NordVPN: La red de servidores más grande con soporte comunitario de FreeBSD
NordVPN no soporta oficialmente FreeBSD, pero sus archivos de configuración de OpenVPN funcionan en la plataforma. La comunidad de FreeBSD mantiene guías de configuración que cubren el proceso.
# Instalar OpenVPN
pkg install openvpn

# Descargar configuraciones de OpenVPN de NordVPN
fetch https://downloads.nordcdn.com/configs/archives/servers/ovpn.zip

# Extraer y seleccionar una configuración de servidor
unzip ovpn.zip -d /usr/local/etc/openvpn/

# Crear archivo de autenticación
echo "your_username" > /usr/local/etc/openvpn/auth.txt
echo "your_password" >> /usr/local/etc/openvpn/auth.txt

# Iniciar conexión
openvpn --config /usr/local/etc/openvpn/ovpn_udp/us1234.nordvpn.com.udp.ovpn --auth-user-pass /usr/local/etc/openvpn/auth.txt
NordVPN comienza desde $3.09/mes en su plan de término más largo. Con 7,229 servidores en 150 países, ofrece la cobertura geográfica más amplia.
Fortalezas:
- 7,229 servidores en 150 países
- Tarifa mensual baja en su plan de término más largo
- Servidores ofuscados para redes restringidas
- Servidores especializados (VPN doble, Onion sobre VPN)
Debilidades:
- Sin soporte oficial de FreeBSD (solo guías de la comunidad)
- Sin WireGuard en FreeBSD (NordLynx es solo para Linux/Windows/Mac)
- Kill switch no disponible sin su aplicación nativa
- La configuración requiere más pasos manuales que los proveedores con guías de FreeBSD oficiales
Problemas de configuración OpenVPN en FreeBSD y soluciones
FreeBSD maneja OpenVPN diferente que Linux. Estos son los problemas más comunes y sus soluciones.
Dispositivo TUN no encontrado
FreeBSD puede no cargar el controlador de dispositivo tun automáticamente. Corrígelo añadiéndolo al arranque:
# Añade a /boot/loader.conf
if_tun_load="YES"

# Carga inmediatamente sin reiniciar
kldload if_tun
Fugas DNS a través de resolv.conf
OpenVPN en FreeBSD no actualiza /etc/resolv.conf automáticamente como lo hace en Linux. Crea un script de actualización:
#!/bin/sh
# /usr/local/etc/openvpn/update-resolv.sh
case "$script_type" in
  up)
    cp /etc/resolv.conf /etc/resolv.conf.bak
    echo "nameserver $foreign_option_1" > /etc/resolv.conf
    ;;
  down)
    mv /etc/resolv.conf.bak /etc/resolv.conf
    ;;
esac
Añade a tu configuración OpenVPN:
script-security 2
up /usr/local/etc/openvpn/update-resolv.sh
down /usr/local/etc/openvpn/update-resolv.sh
Conflictos de firewall con pf
El firewall pf de FreeBSD puede bloquear tráfico VPN. Añade estas reglas a /etc/pf.conf:
# Permite tráfico OpenVPN
pass out on egress proto udp to any port 1194
pass on tun0 all

# Opcional: Bloquea todo tráfico no VPN (kill switch)
block drop out on egress proto {tcp udp} from any to any
pass out on egress proto udp to <vpn_server_ip> port 1194
pass on tun0 all
pass out on egress proto udp to any port 53
Recarga el firewall:
pfctl -f /etc/pf.confEl servicio OpenVPN no inicia al arrancar
La sintaxis rc.conf importa. Usa los nombres de variable exactos:
openvpn_enable="YES"
openvpn_if="tun"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
openvpn_dir="/usr/local/etc/openvpn"
WireGuard en FreeBSD: Configuración de módulo kernel y solución de problemas
La integración de WireGuard varía según la versión de FreeBSD. Esta sección cubre instalaciones de módulos tanto nativos como de terceros.
FreeBSD 13.x: Instalación del módulo kernel
FreeBSD 13.0 y 13.1 requieren el módulo kernel externo:
pkg install wireguard-kmod wireguard-tools

# Carga el módulo
kldload if_wg

# Hazlo persistente
echo 'if_wg_load="YES"' >> /boot/loader.conf
FreeBSD 14.x: Soporte kernel nativo
FreeBSD 14.0+ incluye WireGuard en el kernel base. Solo necesitas las herramientas:
pkg install wireguard-toolsWireGuard no puede crear interfaz
Si wg-quick up wg0 devuelve “RTNETLINK answers: Operation not supported,” el módulo kernel no está cargado:
# Comprueba si el módulo está cargado
kldstat | grep wg

# Cárgalo manualmente
kldload if_wg

# Verifica
ifconfig wg0
Ejecutar WireGuard dentro de un jail de FreeBSD
FreeBSD 14.0+ soporta WireGuard dentro de jails. Añade estos parámetros de jail:
# En /etc/jail.conf
myjail {
    allow.raw_sockets;
    vnet;
    vnet.interface = "wg0";
}
Crea la interfaz WireGuard dentro del jail:
jexec myjail wg-quick up wg0Problemas de MTU causando pérdida de paquetes
El MTU predeterminado de WireGuard de 1420 puede causar problemas en algunas redes. Redúcelo:
# En wg0.conf
[Interface]
MTU = 1380
Mejores prácticas de seguridad para VPN en FreeBSD
FreeBSD ofrece características de seguridad que complementan el cifrado VPN. Combínalas para protección en capas.
Integra VPN con firewall pf: Crea reglas que bloqueen todo tráfico fuera del túnel VPN. Esto actúa como un kill switch a nivel de red sin depender del software del proveedor VPN.
Usa encriptación GELI para configuraciones VPN: Encripta el directorio que contiene tus credenciales VPN y archivos de configuración:
geli init /dev/ada0p5
geli attach /dev/ada0p5
newfs /dev/ada0p5.eli
mount /dev/ada0p5.eli /usr/local/etc/openvpn
Ejecuta VPN dentro del sandbox Capsicum: El marco Capsicum de FreeBSD limita lo que el proceso VPN puede acceder, reduciendo daño si el cliente VPN es comprometido.
Monitorea la salud de la conexión VPN: Añade un trabajo cron que verifique estado del túnel cada 5 minutos y reinicie la conexión si se cae:
*/5 * * * * /usr/local/bin/check-vpn.shVeredicto Final
Los usuarios de FreeBSD tienen menos opciones de VPN que los usuarios de Linux o Windows. Los cinco proveedores revisados aquí sirven diferentes necesidades.
Elige Mullvad si deseas privacidad sólida con cuentas anónimas y un rendimiento sólido de WireGuard a una tarifa plana de €5.00/mes. Elige OVPN si deseas archivos de configuración de WireGuard y un diseño de servidor sin disco. Elige Perfect Privacy si necesitas enrutamiento multi-salto para entornos de servidor de alta seguridad. Elige IPredator si deseas la configuración de FreeBSD más sencilla posible. Elige NordVPN si necesitas acceso a 7,229 servidores en 150 países y no te importan las guías de FreeBSD mantenidas por la comunidad.
La arquitectura de FreeBSD la hace singularmente adecuada para implementaciones de VPN. La integración del firewall pf, el aislamiento de jails y el cifrado GELI crean capas de seguridad que ningún otro sistema operativo de consumidor iguala. El proveedor de VPN correcto complementa estas herramientas en lugar de reemplazarlas.
Recursos para esta página
Gráficos e imágenes de referencia de nuestra investigación, disponibles para ver y compartir gratuitamente.
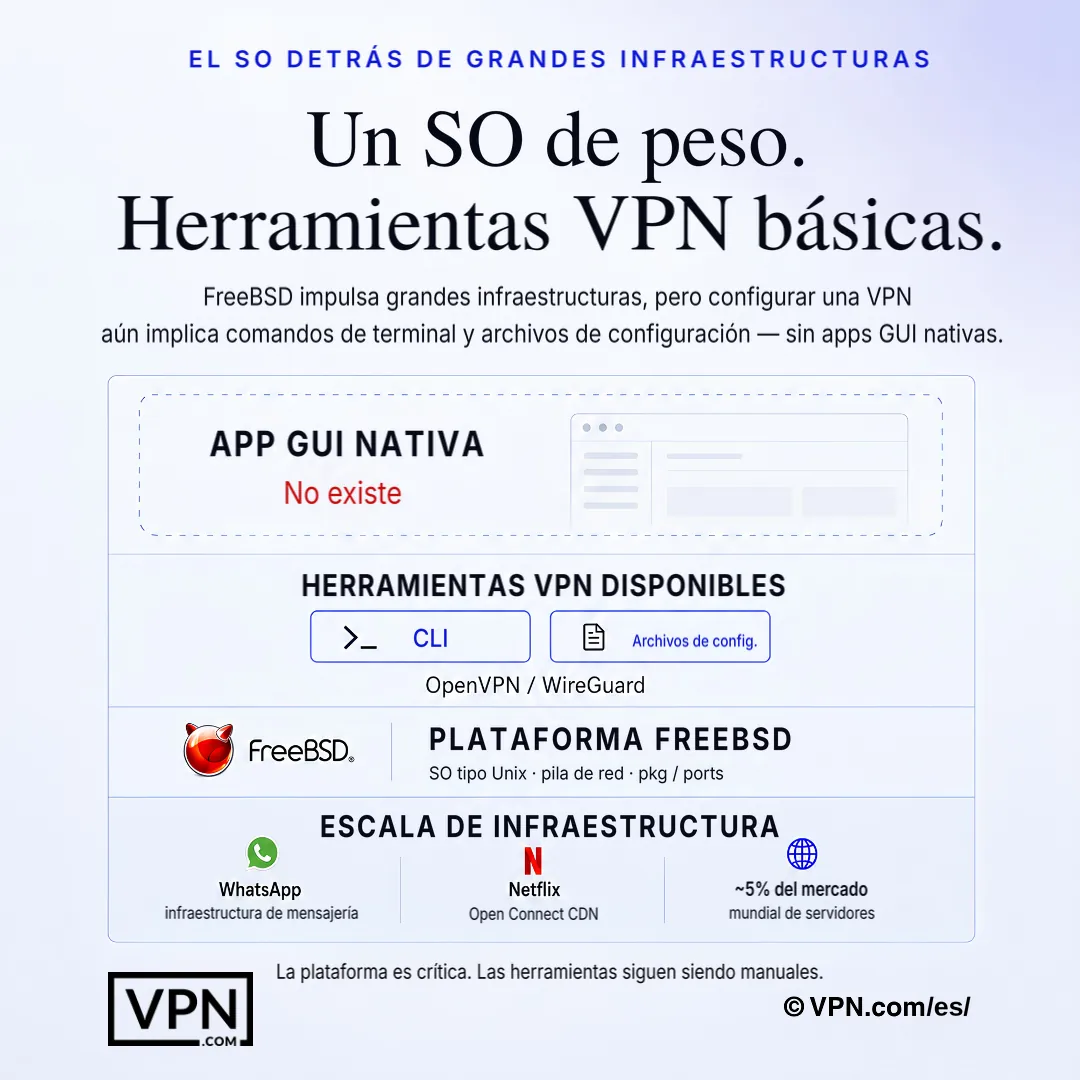
La configuración de VPN en FreeBSD suele requerir comandos de terminal y archivos de configuración, no aplicaciones GUI nativas.
Preguntas frecuentes
¿Por qué FreeBSD no tiene una aplicación VPN nativa como Windows o macOS?
FreeBSD no es Linux, y usa un kernel y una pila de red diferente, por lo que la mayoría de proveedores se saltan construir un cliente GUI dedicado para FreeBSD. En su lugar, instalas OpenVPN o WireGuard vía pkg install, los gestionas a través de rc.conf, y almacenas configuraciones en /usr/local/etc/. Todo proveedor que documenta soporte de FreeBSD lo hace a través de configuración de terminal en lugar de una aplicación gráfica.
¿Cuál es la diferencia real entre ejecutar OpenVPN y WireGuard en FreeBSD?
OpenVPN se ejecuta completamente en espacio de usuario utilizando el controlador tun integrado de FreeBSD y ha funcionado en la plataforma durante más de 15 años, pero su base de código de ~100.000+ líneas añade sobrecarga de CPU. WireGuard se distribuye como un módulo kernel nativo a partir de FreeBSD 13.1 (completamente nativo en 14.0+), lo que mantiene el uso de CPU más bajo, y su base de código de ~4.000 líneas hace que las auditorías independientes sean más rápidas.
¿Cómo ejecuto WireGuard de forma nativa en FreeBSD 14?
En FreeBSD 14.0+, WireGuard está integrado en el kernel base, por lo que solo necesitas pkg install wireguard-tools y luego kldload if_wg para cargar el módulo. En FreeBSD 13.0 o 13.1, necesitas primero el paquete separado wireguard-kmod. Una vez cargado, genera claves con wg genkey/wg pubkey y activa la interfaz con wg-quick up wg0.
¿Por qué OpenVPN filtra solicitudes DNS en FreeBSD y cómo las detengo?
A diferencia de Linux, OpenVPN en FreeBSD no reescribe automáticamente /etc/resolv.conf cuando el túnel se conecta, por lo que las consultas DNS pueden eludir la conexión encriptada. Corrígelo con un script up/down que hace una copia de seguridad e intercambia resolv.conf al conectarse y lo restaura al desconectarse, luego referencia ese script con script-security 2 en tu archivo de configuración OpenVPN.
¿Qué causa el error “tun device not found” en FreeBSD?
FreeBSD a veces no carga automáticamente el controlador tun del que depende OpenVPN, produciendo este error en el momento de la conexión. Añade if_tun_load="YES" a /boot/loader.conf para que se cargue automáticamente en cada arranque, o ejecuta kldload if_tun para cargarlo inmediatamente sin reiniciar. Este es uno de los errores de configuración inicial de OpenVPN más comunes en la plataforma.
¿Cómo construyo un kill switch a nivel de red usando el firewall pf de FreeBSD?
En lugar de depender de un kill switch a nivel de aplicación de un proveedor (que la mayoría de configuraciones de FreeBSD carecen completamente), añade reglas pf.conf que bloqueen todo tráfico saliente excepto lo que se enruta a través de la interfaz tun0 de tu VPN y la IP del servidor específico de tu proveedor en el puerto VPN. Recarga con pfctl -f /etc/pf.conf. Esto bloquea todo el tráfico si el túnel se cae, funcionando como un failsafe a nivel de firewall.
¿Cómo ejecuto WireGuard dentro de un jail de FreeBSD?
El soporte de jail requiere FreeBSD 14.0 o posterior, ya que WireGuard necesita modo de red vnet dentro del jail. Añade allow.raw_sockets, vnet y vnet.interface = "wg0" al bloque de configuración del jail en /etc/jail.conf, luego activa el túnel desde fuera del jail con jexec myjail wg-quick up wg0. Las versiones anteriores de FreeBSD no soportan esta integración de jail.
¿Qué proveedores publican documentación oficial de FreeBSD en lugar de depender de guías comunitarias?
Mullvad, OVPN, Perfect Privacy e IPredator publican guías oficiales de configuración de FreeBSD con archivos de configuración. NordVPN no tiene soporte oficial de FreeBSD; sus configuraciones OpenVPN funcionan en la plataforma, pero solo las guías mantenidas por la comunidad guían el proceso, que normalmente toma más tiempo de configurar que los proveedores con documentación oficial.
¿Qué proveedor convencional tiene el mejor rendimiento para usuarios de FreeBSD que también necesitan velocidad multiplataforma?
NordVPN se clasifica #1 de 22 en nuestra Puntuación de Confianza, agregada a partir de pruebas publicadas de terceros, por delante de ExpressVPN en #2 y Mullvad en #11. NordVPN carece de soporte oficial para FreeBSD y requiere guías comunitarias de OpenVPN, mientras que Mullvad publica documentación oficial nativa de WireGuard para FreeBSD, lo que lo convierte en la opción más sólida si la compatibilidad con FreeBSD es más importante que la clasificación bruta.
¿Cuánto cuesta realmente NordVPN, ExpressVPN y Mullvad para una configuración de FreeBSD?
NordVPN comienza desde $3.09/mes en su plan a más largo plazo, ExpressVPN comienza desde $3.00/mes en su plan a más largo plazo, y Mullvad cobra una tarifa plana desde €5.00/mes sin descuento a largo plazo. Ninguno de los tres ofrece una GUI para FreeBSD, por lo que las diferencias de precios se reducen a la infraestructura de servidores y la jurisdicción en lugar de la conveniencia de configuración.
¿Puedo obtener un reembolso si la configuración de FreeBSD de un proveedor no funciona para mi caso de uso?
Sí, para dos de los tres. NordVPN y ExpressVPN respaldan sus planes con una garantía de devolución de dinero de 30 días, dándote tiempo para probar configuraciones de WireGuard u OpenVPN en tu caja de FreeBSD antes de comprometerte. Mullvad no tiene prueba; es de pago por uso, aunque los días no utilizados en su tarifa mensual plana son reembolsables si cancelas temprano.
¿Cuántas conexiones simultáneas obtengo para cubrir servidores FreeBSD junto con otros dispositivos?
Varía según el proveedor. NordVPN permite 10 conexiones de dispositivos simultáneos, ExpressVPN permite 10-14 dependiendo del nivel de plan, y Mullvad se limita a 5. Para administradores de servidores FreeBSD que ejecutan múltiples jails o un dispositivo pfSense junto con dispositivos personales, los límites de dispositivo más altos de NordVPN o ExpressVPN dejan más margen antes de necesitar una segunda cuenta.
¿Hace que el código base más pequeño de WireGuard sea significativamente más seguro para implementaciones de jaulas FreeBSD que OpenVPN?
Reduce la superficie de ataque, como mínimo. El código base de WireGuard de aproximadamente 4.000 líneas es más fácil de auditar que las 100.000+ líneas de OpenVPN, y debido a que se ejecuta como un módulo de kernel nativo de FreeBSD (13.1+ con kmod, nativo en 14.0+) en lugar de en el espacio de usuario, también consume menos CPU mientras se ejecuta dentro de jaulas aisladas.