Mejor VPN para Debian: Configuración Linux Segura
Encuentra la mejor VPN para Debian con soporte Linux nativo, compatibilidad confiable a largo plazo y encriptación fuerte. Protege tu IP y tráfico hoy.
 Michael Gargiulo
Encuentra tu VPN
¿Para qué usarás principalmente una VPN?
Elige una opción y responde algunas preguntas rápidas. Te indicamos la VPN que mejor se adapta y explicamos por qué.
VPN para streaming
Pregunta 1 de 3
¿Qué te llevó a buscar una VPN para streaming?
14.685 VPN elegidas a través de VPN.com en los últimos 30 días

Tu coincidencia

NordVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59

ProtonVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,614,70
VPN para privacidad
Pregunta 1 de 3
¿Qué te llevó a buscar una VPN para privacidad?
14.685 VPN elegidas a través de VPN.com en los últimos 30 días
Tu coincidencia
NordVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59
ProtonVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,614,70
VPN para juegos
Pregunta 1 de 3
¿Qué te llevó a buscar una VPN para juegos?
14.685 VPN elegidas a través de VPN.com en los últimos 30 días
Tu coincidencia
NordVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59
ProtonVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,614,70
VPN para planes gratuitos
Pregunta 1 de 3
¿Qué te hizo buscar una VPN gratuita?
14.685 VPN elegidas a través de VPN.com en los últimos 30 días
Tu coincidencia
ProtonVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,614,70
NordVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59
NordVPN7,229 servidoresNordVPN's privacy and security record is strong on process and mixed on proof
93 de 100, construida a partir de dos partes ponderadas
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59
Investigado el 3 oct 2026Afirmaciones verificadas: 31Fuentes independientes: 11Puntuaciones actualizadas 6 nov 2026
 ExpressVPN3,000+ servidores
88 de 100, construida a partir de dos partes ponderadas
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,684,69
Investigado el 3 oct 2026Afirmaciones verificadas: 27Fuentes independientes: 13Puntuaciones actualizadas 6 nov 2026
 Surfshark4,500+ servidores
Surfshark's evidence mixes real, readable third-party documents with provider assertions
87 de 100, construida a partir de dos partes ponderadas
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,714,64
Investigado el 3 oct 2026Afirmaciones verificadas: 32Fuentes independientes: 5Puntuaciones actualizadas 6 nov 2026
ProtonVPN20,000+ servidores83 de 100, construida a partir de dos partes ponderadas
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,614,70
Investigado el 3 oct 2026Afirmaciones verificadas: 37Fuentes independientes: 3Puntuaciones actualizadas 6 nov 2026
Conclusión: La seguridad integrada de Debian no puede detener la vigilancia del ISP, las restricciones geográficas ni las amenazas de Wi-Fi público. Una VPN cierra esas brechas encriptando el tráfico y enmascarando tu IP a través de herramientas que Debian ya soporta de forma nativa.
Debian es la base sólida detrás de Ubuntu, Linux Mint y docenas de otras distribuciones Linux. Ha ganado la lealtad de administradores de sistemas y usuarios conscientes de la privacidad durante más de dos décadas. Sin embargo, el enfoque de estabilidad de Debian crea un desafío específico: su ciclo de paquetes conservador significa que los clientes de VPN deben funcionar de manera confiable en versiones a largo plazo sin romper dependencias.
Esta guía se centra en lo que diferencia a Debian de otras distribuciones al elegir una VPN. Encontrarás proveedores que envíen paquetes nativos .deb, se integren con APT y systemd, y respeten la filosofía de Debian de estabilidad sobre características de última generación. Si ejecutas Debian en un servidor sin interfaz gráfica o en un escritorio diario, las rutas de configuración difieren. Cubrimos ambas.
Por qué los usuarios de Debian tienen requisitos únicos de VPN
La rama estable de Debian envía paquetes más antiguos pero probados. Esto significa que los clientes de VPN compilados para la versión más reciente de Ubuntu a veces fallan en Debian Stable debido a desajustes de bibliotecas. Elegir una VPN que empaquete específicamente para Debian evita instalaciones rotas.
Más allá de la compatibilidad, los usuarios de Debian enfrentan las mismas amenazas que todos:
- Monitoreo del ISP: Tu proveedor de internet registra cada conexión. Una VPN encripta ese tráfico para que tu ISP no vea nada útil.
- Exposición en Wi-Fi público: Las cafeterías y aeropuertos ejecutan redes no seguras. Una VPN añade un túnel encriptado entre tu dispositivo y el servidor de salida.
- Restricciones geográficas: Las bibliotecas de streaming y los bloqueos de contenido regional desaparecen cuando enrutas a través de un servidor en el país de destino.
- Bypass de censura: Las redes restrictivas bloquean sitios a nivel de DNS o IP. Los túneles VPN enrutan alrededor de esos bloqueos.
- Entornos de servidor: Muchas instalaciones de Debian se ejecutan sin interfaz gráfica. Un cliente VPN de línea de comandos es esencial para estas configuraciones.
Los ciclos de soporte largo de Debian también significan que tu VPN debe recibir actualizaciones a través de un repositorio estable. Un proveedor que solo distribuye archivos .ovpn manuales te obliga a gestionar las actualizaciones tú mismo.
Cómo funciona realmente la compatibilidad con Debian
Cuando llamamos a una VPN “compatible con Debian”, significa una de tres cosas:
- Paquete nativo .deb vía APT: El proveedor aloja un repositorio de Debian. Añades su clave GPG, añades el repositorio a
/etc/apt/sources.list.d/, e instala consudo apt install. Las actualizaciones llegan a través deapt upgradecomo cualquier otro paquete. - Descarga manual .deb: El proveedor ofrece un archivo .deb en su sitio web. Lo instalas con
sudo dpkg -i package.deby resuelves dependencias consudo apt -f install. Las actualizaciones requieren descargar nuevos archivos manualmente. - Archivos de configuración OpenVPN o WireGuard: Instalas OpenVPN o WireGuard desde los propios repositorios de Debian, luego importas los archivos .ovpn o .conf del proveedor. Esto funciona en cada versión de Debian pero requiere más configuración.
El soporte nativo del repositorio APT es el estándar de oro. Proporciona actualizaciones automáticas, resolución de dependencias e integración con la gestión de paquetes de Debian. Los archivos .deb manuales funcionan pero crean gastos generales de mantenimiento. Los archivos de configuración sin procesar ofrecen control máximo al costo de la conveniencia.
Para servidores Debian sin interfaz gráfica, la integración con systemd es importante. Una VPN que instale una unidad de servicio systemd te permite ejecutar sudo systemctl enable --now vpn-client y hacer que el túnel se inicie al arrancar. NordVPN y ProtonVPN envían unidades systemd en sus paquetes .deb.
Mejores VPN con soporte nativo de Debian
1. NordVPN
NordVPN envía un paquete .deb dedicado con una herramienta CLI completa. La instalación toma tres comandos: descargar el .deb, instalar vía dpkg e iniciar sesión a través del terminal.
Especificaciones clave:
- 7,229 servidores en 150 países
- Cifrado AES-256 con protocolo NordLynx (basado en WireGuard)
- Política de no-logs que NordVPN dice fue auditada por Deloitte
- Kill switch automático a nivel de sistema
- Protección contra fugas de DNS integrada en el cliente
Ruta de configuración de Debian: El cliente Linux de NordVPN registra un servicio systemd. Después de la instalación, nordvpn connect establece el túnel. El cliente es ligero y no entra en conflicto con el administrador de red de Debian. Se ejecuta sin problemas en Debian 11 (Bullseye) y Debian 12 (Bookworm).
NordLynx se basa en WireGuard, por lo que añade poco overhead, lo que hace que NordVPN sea práctica tanto para navegación de escritorio como para enrutamiento de tráfico del lado del servidor. Las velocidades reales dependen de tu conexión y la distancia al servidor.
2. ExpressVPN
ExpressVPN no envía un cliente Linux gráfico. En su lugar, proporciona un paquete .deb que instala una herramienta CLI y gestiona conexiones OpenVPN detrás de escenas.
Especificaciones clave:
- Servidores en 105 países
- Tecnología TrustedServer (solo en RAM, borrada al reiniciar)
- División de túnel para enrutar solo aplicaciones seleccionadas a través de la VPN
- DNS privado en cada servidor
- 8 conexiones de dispositivos simultáneas
Ruta de configuración de Debian: Descarga el .deb del sitio de ExpressVPN, instala con dpkg -i, luego activa con expressvpn activate. La CLI maneja la selección de servidores, cambio de protocolo y estado de conexión. ExpressVPN también proporciona archivos .ovpn independientes para usuarios que prefieren gestionar OpenVPN directamente.
El protocolo Lightway de ExpressVPN está diseñado para conexiones rápidas y estables, y el cliente funciona en Debian 12. La arquitectura de servidor solo en RAM significa que ningún dato persistente sobrevive a un reinicio.
3. ProtonVPN
ProtonVPN ofrece un paquete nativo .deb y una herramienta CLI de código abierto. El código fuente del cliente es públicamente auditable en GitHub.
Especificaciones clave:
- Servidores en 63+ países (planes de pago)
- Aplicaciones de cliente de código abierto
- Enrutamiento Secure Core a través de países amigables con la privacidad (Suiza, Islandia, Suecia)
- Integración Tor integrada
- Bloqueo de anuncios y rastreadores NetShield
Ruta de configuración de Debian: ProtonVPN mantiene un repositorio APT. Añade su repositorio y clave GPG, luego sudo apt install protonvpn-cli. La CLI se integra con systemd para conexiones persistentes. ProtonVPN también soporta protocolos WireGuard y OpenVPN de forma nativa.
La aproximación de código abierto de ProtonVPN se alinea con los valores de software libre de Debian. Secure Core añade algo de latencia y reduce las velocidades, pero enruta el tráfico a través de dos servidores para mayor anonimato.
4. Mullvad
Mullvad no requiere dirección de correo electrónico ni información personal para crear una cuenta. Recibes un número de cuenta generado aleatoriamente y pagas con efectivo, criptomonedas o tarjeta.
Especificaciones clave:
- Política estricta de no registros
- Pagos en efectivo y criptomonedas aceptados
- MultiHop para enrutamiento a través de dos servidores
- Compatibilidad con reenvío de puertos
- Bloqueo integrado de anuncios y rastreadores
Ruta de configuración de Debian: Mullvad proporciona un paquete .deb y también publica guías detalladas de configuración de OpenVPN y WireGuard para Debian. Su implementación de WireGuard es ligera, y las velocidades dependen principalmente de tu conexión. Para configuraciones headless, puedes configurar WireGuard directamente a través de wg-quick y el módulo kernel nativo de WireGuard de Debian (disponible desde Debian 11).
El sistema de cuentas anónimas de Mullvad atrae a usuarios de Debian enfocados en privacidad que desean cero vinculación de identidad.
5. AirVPN
AirVPN se dirige a usuarios técnicamente hábiles. Su cliente Eddie de código abierto proporciona control granular sobre enrutamiento, DNS y reglas de firewall.
Especificaciones clave:
- Cliente Eddie de código abierto
- Opciones de encriptación configurables (AES-256-GCM, ChaCha20)
- Reenvío de puertos en todos los servidores
- Panel de estado de servidor en tiempo real transparente
- Soporte para OpenVPN, WireGuard y tunelización SSH/SSL
Ruta de configuración de Debian: Eddie está disponible como paquete .deb. AirVPN también publica configuraciones de OpenVPN y WireGuard sin procesar. Eddie te permite definir rutas personalizadas, bloquear DNS a servidores específicos y gestionar reglas de firewall desde dentro del cliente. Este nivel de control es adecuado para usuarios avanzados de Debian que desean ajustar finamente su túnel.
| VPN | Método de compatibilidad con Debian | Servidores | Característica destacada | Ideal para |
|---|---|---|---|---|
| NordVPN | Paquete .deb nativo + CLI | 7,229 servidores en 150 países | Cliente ligero, VPN doble | Configuración fácil, red grande |
| ExpressVPN | Paquete CLI .deb + configuraciones OpenVPN | 113 países | TrustedServer (solo RAM), tunelización dividida | Velocidades rápidas en Debian |
| ProtonVPN | Repositorio APT + CLI de código abierto | 140+ países (pago) | Código abierto, Secure Core, compatibilidad con Tor | Usuarios de Debian enfocados en privacidad |
| Mullvad | Paquete .deb + guías OpenVPN/WireGuard | Múltiples países | Sin correo requerido, efectivo/criptomoneda aceptados | Anonimato máximo |
| AirVPN | Cliente Eddie (.deb) | Múltiples países | Cliente Eddie de código abierto, reenvío de puertos | Usuarios de Debian expertos en tecnología |
Instalación de una VPN en Debian: Métodos APT, .deb y CLI
Método 1: Repositorio APT (Recomendado)
Este método funciona con NordVPN y ProtonVPN. El proveedor mantiene un repositorio firmado que se integra con el administrador de paquetes de Debian.
# Ejemplo: ProtonVPN
wget -q -O - https://protonvpn.com/download/protonvpn-stable-release_1.0_all.deb -O protonvpn-repo.deb
sudo dpkg -i protonvpn-repo.deb
sudo apt update
sudo apt install protonvpn-cli
protonvpn-cli login <username>
protonvpn-cli connect --fastest
Las actualizaciones llegan automáticamente a través de sudo apt upgrade. Este es el enfoque más limpio para usuarios de Debian Stable.
Método 2: Paquete .deb manual
Descarga el archivo .deb del sitio web del proveedor. Instálalo directamente:
sudo dpkg -i vpn-client.deb
sudo apt -f install   # resuelve dependencias faltantes
Esto funciona de manera confiable pero requiere que compruebes las actualizaciones manualmente.
Método 3: Archivos de configuración OpenVPN o WireGuard
Para servidores sin interfaz gráfica o usuarios que desean control total del protocolo:
# OpenVPN
sudo apt install openvpn
sudo openvpn --config /path/to/provider.ovpn

# WireGuard (Debian 11+)
sudo apt install wireguard
sudo wg-quick up /etc/wireguard/provider.conf
Para iniciar WireGuard al arrancar vía systemd:
sudo systemctl enable --now wg-quick@providerEste método te proporciona control directo sobre tablas de enrutamiento, resolución de DNS y reglas de firewall. Es ideal para configuraciones de acceso remoto donde la máquina Debian actúa como puerta de enlace VPN.
Solución de problemas comunes
- Errores de dependencia después de dpkg: Ejecuta
sudo apt -f installpara descargar las bibliotecas faltantes. - Fugas de DNS después de conectar: Edita
/etc/resolv.confo configura el cliente VPN para enviar su propio DNS. Prueba en ipleak.net. - La conexión se cae al reanudar desde suspensión: Reinicia el servicio VPN con
sudo systemctl restart vpn-client. - Módulo del kernel faltante para WireGuard: En Debian 10 (Buster), instala
wireguard-dkmsdesde backports. Debian 11+ incluye WireGuard en el kernel principal. - Reglas de firewall conflictivas: Comprueba
iptables -Lonft list rulesetpara reglas que bloqueen tráfico VPN.
Elegir la VPN correcta para tu configuración de Debian
Escritorio vs. servidor sin interfaz gráfica
Los usuarios de Debian de escritorio se benefician de paquetes nativos .deb con integración CLI o administrador de red. NordVPN y ProtonVPN cubren esto bien. Los administradores de servidores sin interfaz gráfica deben priorizar configuraciones WireGuard u OpenVPN con unidades de servicio systemd para operación desatendida.
Estabilidad en versiones de Debian
Debian Stable (Bookworm) recibe parches de seguridad pero raramente actualiza las bibliotecas principales. Tu cliente VPN debe compilarse contra estas bibliotecas más antiguas. Los proveedores con repositorios dedicados de Debian lo manejan automáticamente. Si ejecutas Debian Testing o Sid, enfrentarás menos problemas de bibliotecas pero podrías encontrar compilaciones de cliente VPN no probadas.
Privacidad y Registro
Los cinco proveedores mencionados anteriormente mantienen políticas de no registro. NordVPN y ProtonVPN afirman haber encargado auditorías de terceros sobre sus políticas de no registro. El sistema de cuentas anónimas de Mullvad elimina la identidad de la ecuación por completo. Para usuarios de Debian que ejecutan configuraciones enfocadas en privacidad, Mullvad o ProtonVPN con Secure Core ofrecen la cadena de anonimato más sólida.
Selección de protocolo
- WireGuard: Opción más rápida. Integrado en el kernel de Debian desde versión 11. NordVPN (vía NordLynx), Mullvad y ProtonVPN lo soportan.
- OpenVPN: Más ampliamente soportado. Funciona en cada versión de Debian. Ligeramente más lento que WireGuard pero probado en batalla.
- Protocolos propietarios: El Lightway de ExpressVPN y el NordLynx de NordVPN envuelven conceptos de WireGuard en implementaciones personalizadas. Ambos funcionan bien en Debian.
Alineación de código abierto
El contrato social de Debian prioriza el software libre. ProtonVPN y AirVPN publican clientes de código abierto. La aplicación de Mullvad también es de código abierto. Si la alineación con la filosofía de Debian es importante para ti, estos tres destacan.
Veredicto final
La VPN adecuada para Debian depende de cómo uses el sistema. Para protección simple de escritorio con configuración mínima, el paquete nativo .deb de NordVPN y el protocolo NordLynx entregan velocidades fuertes y conexiones con un comando. ProtonVPN coincide con esa conveniencia mientras ofrece transparencia de código abierto y enrutamiento Secure Core.
Los administradores de servidores y los puristas de privacidad deben mirar a Mullvad. Sus cuentas anónimas, integración del kernel de WireGuard y diseño amigable con systemd se ajustan a implementaciones Debian sin interfaz gráfica. AirVPN sirve a usuarios avanzados que desean control granular de túneles a través de un cliente de código abierto.
Cualquiera que sea el proveedor que elijas, instala a través de APT o un paquete .deb cuando sea posible. Habilita actualizaciones automáticas. Y prueba fugas de DNS después de cada actualización importante del sistema para confirmar que tu túnel se mantiene intacto.
Recursos para esta página
Gráficos e imágenes de referencia de nuestra investigación, disponibles para ver y compartir gratuitamente.
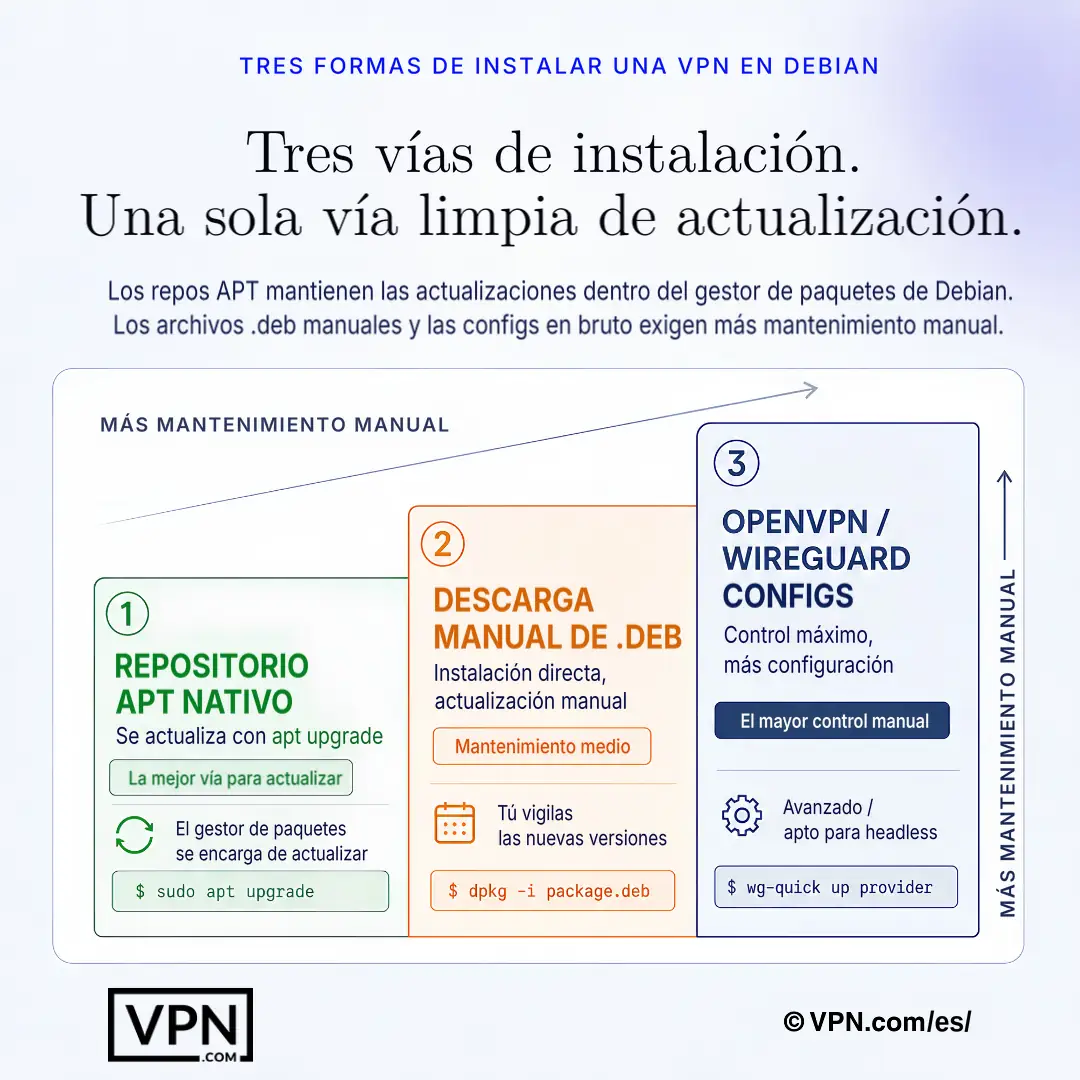
En Debian, los repositorios APT suelen ofrecer la ruta de actualización de VPN más limpia a largo plazo.
Preguntas frecuentes
¿Qué hace que una VPN sea “compatible con Debian” en lugar de simplemente compatible con Linux?
Una VPN es compatible con Debian si envía un paquete nativo .deb instalable vía APT, o funciona correctamente con OpenVPN/WireGuard, ambos soportados de forma nativa por Debian. NordVPN y ProtonVPN mantienen repositorios APT firmados con claves GPG, permitiendo que apt upgrade maneje las actualizaciones automáticamente, mientras que ExpressVPN y Mullvad envían archivos .deb manuales requiriendo que compruebes nuevas versiones tú mismo.
¿Funciona WireGuard de forma nativa en Debian, o necesito controladores adicionales?
WireGuard ha sido incluido en el kernel principal de Debian desde Debian 11 (Bullseye), por lo que no se necesita módulo de kernel adicional en Bullseye o Bookworm. En Debian 10 (Buster) primero debes instalar wireguard-dkms desde backports. NordVPN (vía su implementación NordLynx), Mullvad y ProtonVPN soportan WireGuard directamente, junto con la herramienta wg-quick propia de Debian para gestionar conexiones.
¿Cómo instalo una VPN a través de APT en Debian Stable?
Descarga el archivo .deb del repositorio firmado del proveedor, instálalo con dpkg, ejecuta apt update, luego apt install el paquete CLI. El proceso de ProtonVPN es: wget el archivo de repositorio, sudo dpkg -i, sudo apt update, sudo apt install protonvpn-cli, luego protonvpn-cli login y connect —fastest. NordVPN sigue el mismo patrón de repositorio y registra un servicio systemd automáticamente durante la instalación.
¿Cómo mantengo una VPN ejecutándose automáticamente en un servidor Debian sin interfaz gráfica?
Habilita el servicio systemd que instala el cliente, o configura la propia unidad de WireGuard, para que el túnel se inicie al arrancar sin una sesión iniciada. Para configuraciones de WireGuard, ejecuta sudo systemctl enable —now wg-quick@provider usando el archivo .conf colocado en /etc/wireguard/. NordVPN y ProtonVPN envían unidades systemd en sus paquetes .deb para este arranque desatendido exacto.
¿Qué pasa si WireGuard no se inicia porque el módulo del kernel falta?
Esto sucede en Debian 10 (Buster), que predatea la inclusión de WireGuard en el kernel principal. Instala wireguard-dkms desde el repositorio backports para añadir el módulo manualmente. Debian 11 (Bullseye) y Debian 12 (Bookworm) incluyen WireGuard de forma nativa, por lo que este paso es innecesario en esas versiones, y wg-quick up debería funcionar inmediatamente después de instalar el paquete wireguard.
¿Cómo confirmo que mi VPN no tiene fugas de solicitudes DNS en Debian?
Conecta a la VPN, luego prueba en ipleak.net para ver si aparece tu resolvedor DNS real en lugar del proveedor. Si tiene fugas, edita /etc/resolv.conf directamente o configura el cliente para enviar su propio DNS al conectar. También comprueba iptables -L o nft list ruleset para reglas de firewall que podrían enrutar tráfico DNS fuera del túnel.
¿Cuáles VPN se alinean con la filosofía de software libre de Debian?
ProtonVPN y AirVPN publican clientes de código abierto, y la aplicación de Mullvad también es de código abierto, coincidiendo con la preferencia del contrato social de Debian por software auditable. El código fuente de ProtonVPN está públicamente disponible en GitHub, el cliente Eddie de AirVPN expone controles granulares de enrutamiento y DNS, y Mullvad no requiere correo electrónico ni información personal, emitiendo un número de cuenta generado aleatoriamente en su lugar.
¿Es seguro confiar en un paquete .deb de código cerrado como el de NordVPN en un sistema Debian?
Sí, basándose en las afirmaciones de auditoría del proveedor en lugar de la transparencia del código fuente. El cliente Linux de NordVPN no es de código abierto, pero NordVPN afirma que su política de no registros ha sido auditada por Deloitte, y el cliente ejecuta un servicio systemd con kill switch y protección contra fugas de DNS sin entrar en conflicto con el gestor de redes de Debian. Funciona correctamente en Debian 11 y Debian 12.
¿Cuántos dispositivos puede cubrir una suscripción VPN en múltiples máquinas Debian?
Depende del proveedor. NordVPN permite 10 conexiones simultáneas, ExpressVPN permite 10 a 14 dependiendo del nivel de plan, y ProtonVPN permite 1 a 10 dependiendo del plan, con su nivel gratuito limitado a un único dispositivo. Surfshark es el valor atípico con conexiones simultáneas ilimitadas, útil si ejecutas varios servidores Debian más un escritorio bajo una cuenta.
¿Cuál es la forma más barata de obtener una VPN compatible con Debian con soporte nativo de APT?
El plan a largo plazo de ProtonVPN comienza desde $3.49/mes y envía un repositorio APT nativo, igualando la tarifa más barata de NordVPN desde $3.09/mes en su plan de más largo plazo, también con soporte APT completo. Surfshark comienza aún más bajo desde $2.49/mes pero se basa en un paquete .deb manual en lugar de un repositorio firmado, así que pesa ese compromiso de mantenimiento.
Si el cliente Linux de una VPN no funciona bien en mi configuración de Debian, ¿puedo obtener un reembolso?
Sí. NordVPN, ExpressVPN, Surfshark y ProtonVPN respaldan todos sus planes con una garantía de devolución de dinero de 30 días, para que puedas probar el paquete .deb o repositorio APT en tu versión específica de Debian y solicitar un reembolso si el cliente entra en conflicto con tus versiones de bibliotecas o configuración de systemd. Confirma el proceso exacto a través del canal de soporte del proveedor primero.
¿Cuál es el VPN con mejor rendimiento para usuarios de Debian con cargas de trabajo exigentes en servidores?
NordVPN ocupa el puesto #1 de 22 en nuestra Puntuación de Confianza, agregada a partir de pruebas publicadas de terceros, y su protocolo NordLynx se ejecuta correctamente en systemd de Debian sin entrar en conflicto con el gestor de red. ExpressVPN ocupa el puesto #2 de 22 y se basa en su protocolo Lightway a través de un cliente CLI solo para Linux. Para tareas de enrutamiento sin interfaz gráfica, el rango de NordVPN lo convierte en la opción predeterminada más sólida.
¿Puede una VPN solo CLI como ExpressVPN en Debian aún acceder a contenido de streaming con restricción geográfica?
Sí, las restricciones geográficas se evitan a nivel de conexión, no a través de una interfaz gráfica, por lo que la herramienta CLI de Debian de ExpressVPN aún te enruta a través de un servidor en el país de destino para acceder a bibliotecas de streaming con bloqueo regional. Ejecuta expressvpn activate, luego selecciona un servidor a través de la línea de comandos, igual que elegir un país en la aplicación de GUI en otras plataformas.