Mejor VPN para Arch Linux: opciones rápidas y seguras
Encuentra la mejor VPN para Arch Linux con velocidades rápidas y seguridad sólida. Revisamos las opciones principales que funcionan sin problemas en el sistema mínimo de Arch.
 Michael Gargiulo
Encuentra tu VPN
¿Para qué usarás principalmente una VPN?
Elige una opción y responde algunas preguntas rápidas. Te indicamos la VPN que mejor se adapta y explicamos por qué.
VPN para streaming
Pregunta 1 de 3
¿Qué te llevó a buscar una VPN para streaming?
27.602 VPN elegidas a través de VPN.com en los últimos 30 días
Tu coincidencia

NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 de 100, construida a partir de dos partes ponderadas
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59
Investigado el 3 oct 2026Afirmaciones verificadas: 31Grupos de origen separados: 23Puntuaciones actualizadas 8 oct 2026
ProtonVPN
85 de 100, construida a partir de dos partes ponderadas
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,614,70
Investigado el 3 oct 2026Afirmaciones verificadas: 23Grupos de origen separados: 19Puntuaciones actualizadas 8 oct 2026
VPN para privacidad
Pregunta 1 de 3
¿Qué te llevó a buscar una VPN para privacidad?
27.602 VPN elegidas a través de VPN.com en los últimos 30 días
Tu coincidencia
NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 de 100, construida a partir de dos partes ponderadas
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59
Investigado el 3 oct 2026Afirmaciones verificadas: 31Grupos de origen separados: 23Puntuaciones actualizadas 8 oct 2026
ProtonVPN
85 de 100, construida a partir de dos partes ponderadas
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,614,70
Investigado el 3 oct 2026Afirmaciones verificadas: 23Grupos de origen separados: 19Puntuaciones actualizadas 8 oct 2026
VPN para juegos
Pregunta 1 de 3
¿Qué te llevó a buscar una VPN para juegos?
27.602 VPN elegidas a través de VPN.com en los últimos 30 días
Tu coincidencia
NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 de 100, construida a partir de dos partes ponderadas
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59
Investigado el 3 oct 2026Afirmaciones verificadas: 31Grupos de origen separados: 23Puntuaciones actualizadas 8 oct 2026
ProtonVPN
85 de 100, construida a partir de dos partes ponderadas
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,614,70
Investigado el 3 oct 2026Afirmaciones verificadas: 23Grupos de origen separados: 19Puntuaciones actualizadas 8 oct 2026
VPN para planes gratuitos
Pregunta 1 de 3
¿Qué te hizo buscar una VPN gratuita?
27.602 VPN elegidas a través de VPN.com en los últimos 30 días
Tu coincidencia
ProtonVPN
85 de 100, construida a partir de dos partes ponderadas
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,614,70
Investigado el 3 oct 2026Afirmaciones verificadas: 23Grupos de origen separados: 19Puntuaciones actualizadas 8 oct 2026
NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 de 100, construida a partir de dos partes ponderadas
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59
Investigado el 3 oct 2026Afirmaciones verificadas: 31Grupos de origen separados: 23Puntuaciones actualizadas 8 oct 2026
NordVPN7,115 servidoresNordVPN's privacy and security record is strong on process and mixed on proof
93 de 100, construida a partir de dos partes ponderadas
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59
Investigado el 3 oct 2026Afirmaciones verificadas: 31Grupos de origen separados: 23Puntuaciones actualizadas 8 oct 2026
 ExpressVPN3,000+ servidores
86 de 100, construida a partir de dos partes ponderadas
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,684,69
Investigado el 3 oct 2026Afirmaciones verificadas: 27Grupos de origen separados: 27Puntuaciones actualizadas 8 oct 2026
 Mullvad VPN550+ servidores
83 de 100, construida a partir de dos partes ponderadas
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,144,06
Investigado el 3 oct 2026Afirmaciones verificadas: 29Grupos de origen separados: 12Puntuaciones actualizadas 8 oct 2026
¿Qué es Arch Linux y por qué los usuarios de VPN lo eligen?
Arch Linux es ligero, minimalista y está diseñado para personas que quieren control total sobre cada paquete en su sistema. Sigue un modelo de lanzamiento continuo, por lo que siempre ejecuta el software más reciente sin reinstalar. Ninguna aplicación preinstalada te ralentiza. Comienzas desde cero y construyes exactamente lo que necesitas.
Este enfoque de metal desnudo importa para los usuarios de VPN. Arch no incluye nada que no hayas elegido explícitamente. Eso significa menos servicios de fondo que filtran datos y una pila de red más limpia para que funcione tu cliente VPN. El gestor de paquetes Pacman maneja instalaciones y actualizaciones en segundos. El Repositorio de Usuarios de Arch (AUR) extiende ese alcance a paquetes VPN mantenidos por la comunidad que otros distros no tienen.
Conclusión: Arch Linux te da control total del sistema, pero necesitas una VPN con soporte nativo CLI y disponibilidad en AUR para cerrar las brechas de privacidad. NordVPN y ExpressVPN ofrecen clientes CLI que se integran limpiamente con el gestor de paquetes de Arch y systemd.
Más del 40% de los usuarios de internet se preocupan por la privacidad en línea, pero muchos todavía se dejan expuestos. Si ejecutas Arch, ya priorizas el control y la seguridad. Pero sin una VPN, tu ISP sigue viendo cada conexión que hace tu sistema.
Una VPN fuerte en Arch Linux protege tu tráfico de rastreadores, atacantes y vigilancia. También accede a contenido restringido geográficamente. Elegir la correcta significa que tus datos permanecen privados y tu conexión permanece rápida.
La buena noticia: varios proveedores de VPN ahora envían clientes CLI que se instalan a través del AUR, se integran con systemd y se ejecutan sin GUI. Obtienes herramientas reales nativas de Arch en lugar de un binario Linux genérico.
Por qué los usuarios de Arch Linux específicamente necesitan una VPN
Arch Linux es una potencia para usuarios centrados en la privacidad, pero no encripta tu tráfico saliente de forma predeterminada. Una VPN llena esa brecha.
Control total, menos recopilación de datos
El diseño minimalista de Arch elimina el bloatware y la telemetría que se encuentran en sistemas operativos convencionales. Tú decides qué se ejecuta. Eso reduce tu superficie de ataque. Pero tu ISP aún registra consultas DNS y metadatos de conexión a menos que enrutes el tráfico a través de un túnel encriptado.
Mayor seguridad a través de túneles encriptados
Emparejar Arch con una VPN añade una capa que Arch solo no puede proporcionar. Una VPN encripta todo el tráfico saliente, oculta tu dirección IP real y evita fugas de DNS. Para usuarios que ya endurecen sus sistemas con reglas de firewall y servicios mínimos, una VPN completa la pila.
Los usuarios avanzados obtienen más de clientes nativos de CLI
Los usuarios de Arch típicamente trabajan en la terminal. Los proveedores de VPN que ofrecen clientes CLI con archivos de unidad systemd, soporte de túnel dividido y cambio de protocolo mediante banderas de comando se ajustan naturalmente a los flujos de trabajo de Arch. Las aplicaciones VPN solo GUI se ven fuera de lugar aquí.
Mejores VPN para Arch Linux: nuestras principales opciones para privacidad, velocidad y seguridad
Elegir la VPN correcta para Arch Linux significa evaluar la calidad del cliente CLI, la disponibilidad de paquetes AUR, la integración systemd y el soporte de protocolo. A continuación se presentan los proveedores que funcionan mejor en Arch específicamente.
Principales opciones para Arch Linux
NordVPN: mejor cliente CLI e integración AUR para Arch
NordVPN sigue siendo una opción principal para usuarios de Arch que priorizan privacidad, velocidad e integración limpia del sistema. Su cliente CLI dedicado de Linux se instala directamente desde el AUR y gestiona conexiones a través de systemd.
Por qué NordVPN funciona bien en Arch:
- El paquete AUR
nordvpn-binse instala y actualiza a través de ayudantes AUR estándar comoyayoparu. - El cliente CLI soporta NordLynx (basado en WireGuard), OpenVPN UDP y cambio de protocolo OpenVPN TCP.
- systemd gestiona el demonio
nordvpndde forma nativa. No se necesitan scripts envolventes. - Más de 7.000 servidores en 118+ países proporcionan opciones de baja latencia para la mayoría de regiones.
- Características como Double VPN, Onion over VPN y un kill switch integrado se ejecutan completamente desde la línea de comandos.
Pasos de instalación específicos de Arch:
- Habilitar AUR: Asegúrate de que AUR sea accesible. Instala un ayudante como
yayoparusi aún no lo has hecho. - Instalar NordVPN: Ejecuta
yay -S nordvpn-binpara extraer el paquete del AUR. - Iniciar el demonio: Habilita e inicia el servicio:
sudo systemctl enable nordvpndysudo systemctl start nordvpnd. - Iniciar sesión: Ejecuta
nordvpn loginy autentica a través de la URL generada. - Conectar y configurar: Ejecuta
nordvpn connectpara unirte al servidor más cercano. Habilita el kill switch connordvpn set killswitch on. Cambia a NordLynx connordvpn set technology nordlynx.
ExpressVPN: velocidades más rápidas y huella ligera en Arch
ExpressVPN se ejecuta en Arch Linux a través de su propio cliente. Su protocolo Lightway está diseñado para velocidad y reconexiones rápidas.
Por qué ExpressVPN funciona bien en Arch:
- El instalador
.pkg.tar.zstse integra directamente conpacman. No se requiere ayudante AUR. - El protocolo Lightway proporciona apretones de manos más rápidos y menor consumo de batería que OpenVPN.
- El CLI soporta selección de servidor por país, ciudad o ID de servidor específico.
- Más de 3.000 servidores en 113 países cubren la mayoría de escenarios de acceso geográfico.
- systemd gestiona el demonio
expressvpnlimpiamente.
Pasos de instalación específicos de Arch:
- Descargar el instalador: Obtén el archivo
.pkg.tar.zstcompatible con Arch desde la página de Linux de ExpressVPN. - Instalar el paquete: Ejecuta
sudo pacman -U expressvpn*.pkg.tar.zsten la terminal. - Activar el servicio: Ejecuta
sudo systemctl enable expressvpnysudo systemctl start expressvpn. - Iniciar sesión: Activa con
expressvpn activatee ingresa tu código de activación. - Conectar: Ejecuta
expressvpn connectpara unirte al servidor recomendado, o especifica una ubicación conexpressvpn connect "US - New York".
CyberGhost: mejor para perfiles de streaming y torrenting en Arch
CyberGhost VPN ofrece perfiles de servidor dedicados optimizados para plataformas de streaming y tráfico P2P. Enruta Netflix, Hulu y BBC iPlayer a través de servidores diseñados específicamente que mantienen el acceso de forma confiable.
Por qué CyberGhost funciona bien en Arch:
- El paquete
cyberghost-vpn-binse instala desde el AUR. - Los servidores de streaming dedicados seleccionan automáticamente la mejor ruta para cada plataforma.
- Los servidores optimizados para P2P admiten descargas torrent sin configuración manual.
- Dice haber encargado auditorías independientes sin registro.
- systemd gestiona el daemon
cyberghostvpn.
Pasos de instalación específicos de Arch:
- Habilitar AUR: Asegúrate de tener acceso a AUR con
yayoparu. - Instalar CyberGhost: Ejecuta
yay -S cyberghost-vpn-bin. - Iniciar el servicio: Ejecuta
sudo systemctl enable cyberghostvpnysudo systemctl start cyberghostvpn. - Iniciar sesión: Autentica a través del CLI de CyberGhost con tus credenciales de cuenta.
- Conectar: Usa comandos CLI de CyberGhost para conectar. Especifica el tipo de servidor (streaming, torrenting o estándar) durante la selección.
Otras opciones fuertes para Arch Linux
ProtonVPN: CLI de código abierto construida para transparencia
ProtonVPN publica todo su cliente de Linux como código abierto. Los usuarios de Arch pueden auditar el código, compilar desde la fuente o instalar el CLI a través del AUR.
Puntos destacados específicos de Arch:
- El paquete AUR
protonvpn-clida acceso completo a CLI con selección de protocolo. - El código base de código abierto te permite verificar que no hay procesos ocultos o telemetría.
- Secure Core enruta el tráfico a través de países amigables con la privacidad (Suiza, Islandia, Suecia) antes de salir.
- Encriptación AES-256 y política de no registros respaldada por la ley de privacidad suiza.
- El nivel gratuito disponible con acceso a servidores en 3 países.
Pasos de instalación específicos de Arch:
- Habilitar AUR: Usa
yayoparu. - Instalar ProtonVPN: Ejecuta
yay -S protonvpn-cli. - Iniciar el demonio: Ejecuta
sudo systemctl enable protonvpnysudo systemctl start protonvpn. - Iniciar sesión: Ejecuta
protonvpn-cli logine ingresa tus credenciales. - Conectar: Ejecuta
protonvpn-cli connecty selecciona tu servidor preferido o usa--fastestpara selección automática.
Mullvad: máximo anonimato sin dirección de correo
Mullvad no solicita tu correo electrónico, nombre o ningún dato personal. Obtienes un número de cuenta generado aleatoriamente. Eso es todo.
Puntos destacados específicos de Arch:
- El paquete AUR
mullvad-vpnincluye CLI y GUI opcional. - Soporte nativo de WireGuard entrega tiempos de conexión menores a 1 segundo.
- El servicio systemd
mullvad-daemonse inicia automáticamente al arrancar. - La creación de cuenta requiere cero información personal. Paga con efectivo, criptomonedas o tarjeta.
- Auditorías de seguridad independientes publicadas públicamente.
Pasos de instalación específicos de Arch:
- Habilitar AUR: Usa
yayoparu. - Instalar Mullvad: Ejecuta
yay -S mullvad-vpn. - Iniciar el demonio: Ejecuta
sudo systemctl enable mullvad-daemonysudo systemctl start mullvad-daemon. - Iniciar sesión: Abre el cliente de Mullvad e ingresa tu número de cuenta.
- Conectar: Selecciona un servidor a través del CLI con
mullvad relay set location uso usa la GUI.
Surfshark: dispositivos ilimitados en un solo plan
Surfshark no establece límite en conexiones simultáneas. Una suscripción cubre cada dispositivo en tu hogar.
Puntos destacados específicos de Arch:
- Paquete AUR disponible para instalación de CLI.
- La característica CleanWeb bloquea anuncios, rastreadores y dominios de malware a nivel de DNS.
- Opciones de protocolo WireGuard y OpenVPN disponibles a través del CLI.
- Los precios comienzan más bajos que la mayoría de competidores mientras igualan características principales.
Pasos de instalación específicos de Arch:
- Habilitar AUR: Instala
yayu otro ayudante AUR. - Instalar Surfshark: Ejecuta el comando
yayapropiado para el paquete CLI de Surfshark. - Habilitar el servicio: Inicia el servicio systemd de Surfshark.
- Iniciar sesión: Autentica con tus credenciales de Surfshark.
- Conectar: Selecciona un servidor y protocolo a través del CLI.
Windscribe: 10 GB gratuitos para pruebas en Arch
Windscribe ofrece un plan gratuito de 10 GB/mes. Eso le da a los usuarios de Arch suficiente ancho de banda para probar compatibilidad antes de pagar.
Puntos destacados específicos de Arch:
- El paquete
windscribe-clide AUR proporciona control completo desde la terminal. - Los servidores Windflix acceden a plataformas de streaming en regiones específicas.
- Conexiones simultáneas ilimitadas en planes de pago.
- Cifrado fuerte y una política de no registro publicada.
Pasos de instalación específicos de Arch:
- Habilitar AUR: Usa
yayoparu. - Instalar Windscribe: Ejecuta
yay -S windscribe-cli. - Iniciar el servicio: Ejecuta
sudo systemctl enable windscribeysudo systemctl start windscribe. - Iniciar sesión: Ejecuta
windscribe loginpara autenticar. - Conectar: Ejecuta
windscribe connectpara unirte al mejor servidor disponible.
Qué evaluar al elegir una VPN para Arch
Al seleccionar una VPN para Arch Linux, estos criterios importan más:
- Disponibilidad en AUR: Las VPN con paquetes en AUR se instalan y actualizan de forma limpia a través de
yayoparu. Evita proveedores que solo ofrecen instaladores.debo.rpm. - Integración con systemd: El daemon de la VPN debe incluir un archivo de unidad systemd adecuado. Esto te permite habilitar el inicio automático al arrancar, verificar el estado con
systemctl statusy gestionar el servicio como cualquier otro daemon de Arch. - Cliente CLI nativo: Los usuarios de Arch trabajan en la terminal. Un CLI completo que soporte cambio de protocolo, alternancia de kill switch y selección de servidor por parámetro es esencial.
- Soporte para WireGuard: WireGuard está integrado en el kernel de Linux desde la versión 5.6. Las VPN que lo soportan ofrecen establecimiento de conexión más rápido y menor sobrecarga que OpenVPN.
- Kill Switch: Un kill switch detiene todo tráfico de red si el túnel VPN falla. Esto evita que tu IP real se filtre durante desconexiones breves.
- Sin fugas de DNS: La VPN debe enrutar consultas de DNS a través de sus propios servidores. Verifica esto después de conectar usando una herramienta de prueba de fugas de DNS.
- Clientes de código abierto: Proveedores como ProtonVPN y Mullvad publican el código fuente de su cliente. Puedes inspeccionarlo, compilarlo y verificar que no exista telemetría oculta.
- Velocidad y opciones de protocolo: El protocolo Lightway de ExpressVPN y NordLynx de NordVPN están diseñados para velocidad. OpenVPN sigue disponible como alternativa.
- Cobertura de servidores: NordVPN ofrece 7,115 servidores en 150 países. ExpressVPN cubre 113 países con 3,000+ servidores. Más ubicaciones significan menor latencia y mejor éxito en acceso geográfico.
- Costo: ProtonVPN ofrece un nivel gratuito. Surfshark cuesta menos de $3/mes en planes multianual. Mullvad cobra una tarifa fija de €5/mes sin contratos.
Opciones de servidor VPN autohospedado para Arch
Para usuarios que quieren control total sobre su infraestructura VPN, autohospedar en Arch es sencillo. Al comparar protocolos como se discute en WireGuard vs OpenVPN, estas son las opciones más fuertes:
- WireGuard: Integrado en el kernel de Linux. Arch lo incluye de forma predeterminada. La configuración requiere un único archivo de configuración y
wg-quickpara gestionar túneles. Opción más rápida disponible. - OpenVPN: Flexible y ampliamente compatible. Instala con
sudo pacman -S openvpn. Soporta enrutamiento complejo, autenticación basada en certificados y funciona detrás de cortafuegos restrictivos. - SoftEther VPN: De código abierto y múltiples protocolos. Soporta OpenVPN, L2TP y su propio protocolo SSL-VPN. Bueno para entornos multiplataforma.
Los configuraciones autohospedadas te dan control completo sobre el registro, encriptación y ubicación del servidor. Requieren más mantenimiento que los proveedores comerciales pero eliminan completamente la confianza de terceros.
Paso a paso: configurar OpenVPN en Arch Linux con NordVPN
Configurar una VPN en Arch es más fácil de lo que sugieren la mayoría de guías. Este tutorial utiliza archivos de configuración OpenVPN de NordVPN.
Por qué la elección de protocolo importa en Arch
El protocolo que selecciones afecta tanto la velocidad como la seguridad. Arch soporta dos opciones principales:
- OpenVPN: Probado, auditado y funciona detrás de la mayoría de cortafuegos. Ligeramente más lento que WireGuard.
- WireGuard: Integrado en kernel, apretones de manos más rápidos, menor sobrecarga de CPU. Ideal para sistemas Arch.
Esta guía cubre la configuración de OpenVPN. Para WireGuard, el cliente CLI de NordVPN lo maneja automáticamente cuando ejecutas nordvpn set technology nordlynx.
Paso 1: actualizar tu sistema
Abre una terminal y ejecuta:
sudo pacman -Syu
Luego instala OpenVPN:
sudo pacman -S openvpn
Paso 2: descargar archivos de configuración de NordVPN
Visita la página de herramientas de servidor de NordVPN y descarga los archivos de configuración de OpenVPN. Extrae y almacénalos:
mkdir ~/nordvpn-configs
cp ~/Downloads/*.ovpn ~/nordvpn-configs/
Paso 3: conectar a través de OpenVPN
Navega a tu directorio de configuración e inicia el túnel:
cd ~/nordvpn-configs
sudo openvpn --config us1234.nordvpn.com.udp.ovpn
Ingresa tus credenciales de NordVPN cuando se te solicite.
Paso 4: automatizar la conexión con systemd
Copia tu archivo de configuración preferido al directorio del cliente OpenVPN:
sudo cp us1234.nordvpn.com.udp.ovpn /etc/openvpn/client/client.conf
Habilita e inicia el servicio:
sudo systemctl enable openvpn-client@client.service
sudo systemctl start openvpn-client@client.service
La VPN ahora se conecta automáticamente en cada arranque.
Paso 5: verificar tu conexión
- Verificar tu IP: Visita un sitio como el verificador de IP de NordVPN. Tu IP mostrada debe coincidir con el servidor VPN, no con tu ISP.
- Probar fugas de DNS: Ejecuta una prueba de fuga de DNS para confirmar que tus consultas se enrutan a través del túnel VPN.
Si ambas pruebas pasan, tu sistema Arch está enrutando todo el tráfico a través del túnel encriptado.
Beneficios ocultos de ejecutar una VPN en Arch
Una VPN en Arch entrega más que solo privacidad. Varios beneficios prácticos afectan el uso diario.
Eludir el acelerador del ISP para mayor rendimiento
Los ISP rutinariamente aceleran el tráfico de streaming, juegos y torrents. Una VPN encripta tus paquetes, lo que imposibilita a tu ISP identificar y ralentizar tipos de tráfico específicos.
- Streaming: Elimina el almacenamiento en búfer causado por el acelerador del lado del ISP en Netflix, YouTube o Twitch.
- Juegos: Reduce picos de latencia causados por formación de tráfico. Conecta a servidores VPN cerca de servidores de juegos para ping más bajo.
- Consejo de protocolo: NordLynx y WireGuard proporcionan la menor sobrecarga. Úsalos sobre OpenVPN cuando la velocidad importa.
Compartir seguro de archivos P2P
Los torrents sin una VPN exponen tu dirección IP a cada peer en el enjambre. Una VPN oculta tu IP real y encripta la transferencia.
- CyberGhost y NordVPN ofrecen servidores optimizados para P2P que mantienen velocidades de descarga completas.
- Secure Core de ProtonVPN enruta el tráfico P2P a través de jurisdicciones amigables con la privacidad antes de salir.
Proteger sesiones de trabajo remoto
Los trabajadores remotos en Arch se benefician de la encriptación VPN en Wi-Fi público, acceso a herramientas de trabajo con restricción geográfica y conexiones estables sin interferencia del ISP.
- Conecta a un servidor VPN en la región de tu empresa para acceder a recursos con restricción interna.
- Encripta todo el tráfico en redes de cafés o aeropuertos para evitar secuestro de sesión.
- Evita el acelerador del ISP durante llamadas de video y transferencias de archivos grandes.
Veredicto final
Arch Linux te da control inigualable sobre tu sistema. Una VPN completa ese control encriptando cada paquete que sale de tu máquina. NordVPN ofrece la mejor experiencia general de Arch con su paquete AUR, velocidades de NordLynx y conjunto de características CLI completo. Mullvad entrega máximo anonimato. ProtonVPN proporciona transparencia de código abierto. ExpressVPN gana en rendimiento bruto.
Elige un proveedor que envíe un paquete AUR o un instalador compatible con Arch. Verifica que la integración systemd funciona. Ejecuta una prueba de fuga de DNS después de conectar. Tu sistema Arch maneja el resto.
Recursos para esta página
Gráficos e imágenes de referencia de nuestra investigación, disponibles para ver y compartir gratuitamente.
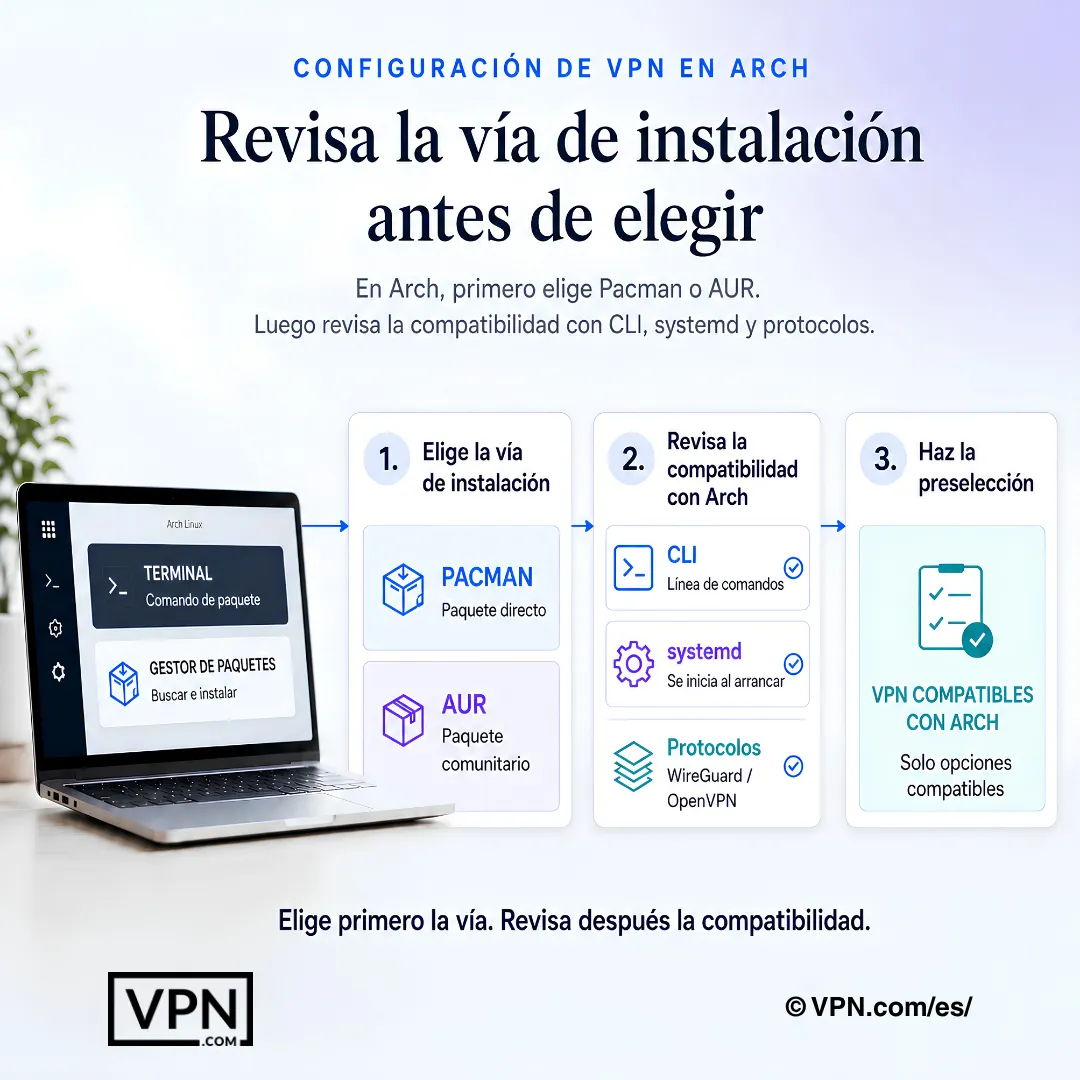
Los usuarios de Arch deben elegir primero la ruta de instalación y luego verificar el cliente, el servicio y el soporte de protocolo.
Preguntas frecuentes
¿Por qué Arch Linux específicamente necesita una VPN con soporte CLI y AUR?
Arch no incluye encriptación predeterminada ni telemetría, así que una VPN cierra la única brecha que Arch deja abierta: tu ISP sigue viendo consultas DNS y metadatos de conexión en cada solicitud. El nordvpn-bin de NordVPN y el instalador .pkg.tar.zst de ExpressVPN se integran directamente con el gestor de paquetes de Arch y systemd, permitiendo que el demonio VPN se ejecute como un servicio nativo en lugar de una aplicación GUI pegada.
¿Qué proveedores de VPN realmente envían paquetes AUR para Arch Linux?
NordVPN (nordvpn-bin), CyberGhost (cyberghost-vpn-bin), ProtonVPN (protonvpn-cli), Mullvad (mullvad-vpn) y Windscribe (windscribe-cli) se instalan todos a través de ayudantes AUR como yay o paru. ExpressVPN omite completamente AUR, enviando un archivo .pkg.tar.zst instalado directamente con pacman -U, por lo que no necesita ningún ayudante AUR.
¿Cómo instalo y conecto NordVPN en Arch Linux desde cero?
Instala un ayudante AUR como yay, ejecuta yay -S nordvpn-bin, luego habilita el demonio con sudo systemctl enable nordvpnd y sudo systemctl start nordvpnd. Autentica con nordvpn login, conecta con nordvpn connect y cambia al protocolo basado en WireGuard usando nordvpn set technology nordlynx. Habilita el kill switch con nordvpn set killswitch on.
¿La integración systemd realmente importa para un demonio VPN en Arch?
Sí, porque Arch gestiona cada servicio a través de systemd, y un demonio sin un archivo de unidad apropiado necesita scripts envolventes manuales para sobrevivir reinicios. El nordvpnd de NordVPN, el demonio expressvpn de ExpressVPN y el mullvad-daemon de Mullvad se registran como servicios systemd nativos, por lo que puedes verificar el estado con systemctl status e habilitar el inicio automático como cualquier otro servicio de Arch.
¿Cuál VPN ofrece el mejor rendimiento para usuarios de Arch Linux?
NordVPN se clasifica #1 de 22 en nuestra Puntuación de Confianza, agregada a partir de pruebas publicadas de terceros, y su protocolo NordLynx se integra nativamente con el soporte WireGuard a nivel de kernel de Arch integrado desde el kernel 5.6. El protocolo Lightway de ExpressVPN y la implementación nativa de WireGuard de Mullvad funcionan bien a través de sus respectivos instaladores de AUR y pacman, aunque ninguno coincide con el resultado de referencia superior de NordVPN.
¿Puedo acceder a plataformas de streaming a través de una VPN mientras ejecuto Arch Linux?
Sí, aunque los resultados varían según el proveedor. La característica SmartPlay de NordVPN selecciona automáticamente servidores listos para streaming, y CyberGhost enruta Netflix, Hulu y BBC iPlayer a través de perfiles de streaming dedicados del paquete AUR cyberghost-vpn-bin. Mullvad no tiene tecnología de streaming dedicada, por lo que plataformas principales como Netflix y Disney+ frecuentemente se bloquean incluso desde su cliente de Arch.
¿Es Mullvad más privado que NordVPN para usuarios de Arch que priorizan el anonimato?
Mullvad no requiere correo electrónico ni información personal al registrarse, solo un número de cuenta generado aleatoriamente, y proporciona su paquete mullvad-vpn de AUR con opciones de CLI y GUI. NordVPN requiere una cuenta pero añade velocidad NordLynx e interruptor de seguridad por línea de comandos. Mullvad publica auditorías independientes, NordVPN dice que las encarga, y ambos ejecutan WireGuard de forma nativa en el kernel de Arch.
¿Deberían los usuarios de Arch Linux elegir WireGuard u OpenVPN?
WireGuard es la mejor predeterminada ya que está integrado directamente en el kernel de Linux desde la versión 5.6 en adelante, dándole a Arch apretones de manos más rápidos y menor sobrecarga de CPU que OpenVPN. El NordLynx de NordVPN y el WireGuard nativo de Mullvad ambos dependen de esta integración de kernel. OpenVPN sigue siendo útil como alternativa en redes restrictivas donde el tráfico de WireGuard se detecta como sospechoso.
¿Hay opciones VPN gratuitas que funcionen en Arch Linux?
ProtonVPN ofrece un nivel gratuito con acceso a servidores en un puñado de países, instalable a través del paquete AUR protonvpn-cli con selección completa de protocolo. Windscribe ofrece un plan gratuito de 10 GB mensuales a través de su paquete windscribe-cli, suficiente ancho de banda para probar compatibilidad con AUR e integración systemd antes de comprometerse con un plan pagado.
¿Cómo comparan NordVPN, ExpressVPN y Mullvad en precio para usuarios de Arch?
NordVPN comienza desde $3.49/mes en su plan de plazo más largo, cercano al $2.99/mes de ExpressVPN en su plan de plazo más largo, aunque los 7,115 servidores de NordVPN en 150 países superan los 3.000+ servidores de ExpressVPN en 113 países. Mullvad cobra una tarifa plana de $5,50/mes con un único nivel de plan sin descuento de años.
¿Qué VPN compatible con Arch me permite obtener un reembolso si la configuración de CLI no funciona?
NordVPN y ExpressVPN respaldan cada plan con una garantía de reembolso de 30 días, así que si el paquete AUR o la integración systemd te causa problemas, puedes solicitar un reembolso dentro de esa ventana. Mullvad no ofrece prueba y se ejecuta de pago por uso en su lugar, por lo que no hay ventana de reembolso en la que caer con su paquete mullvad-vpn.
¿Cuántos dispositivos puedo ejecutar estos clientes VPN en mis sistemas de Arch?
NordVPN cubre 10 conexiones de dispositivo simultáneo por cuenta, ExpressVPN permite 10 a 14 dependiendo del nivel del plan, y Mullvad limita a 5 dispositivos. Si ejecutas clientes en múltiples máquinas Arch además de teléfonos o portátiles, el techo de dispositivo más alto de NordVPN o ExpressVPN cubre más hardware que el límite de 5 dispositivos planos de Mullvad.
¿Cómo confirmo que el kill switch de mi VPN realmente funciona después de configurarlo a través del CLI de Arch?
Conecta a través del CLI, por ejemplo nordvpn set killswitch on, luego deshabilita tu interfaz de red manualmente o desconecta ethernet mientras una página se carga. Un kill switch de trabajo descarta todo el tráfico en lugar de retroceder a tu conexión sin encriptar. Sigue con una prueba de fuga de DNS para confirmar que las consultas se enrutan a través del túnel, no tu ISP.
¿Qué debo hacer si una prueba de fuga de DNS muestra mi IP real después de configurar OpenVPN en Arch?
Confirma que el archivo de configuración de OpenVPN enruta DNS a través de los servidores del proveedor, no a tu resolvedor del sistema, ya que el resolv.conf predeterminado de Arch puede eludir el túnel si el cliente no está manejando correctamente el empuje de DNS. Reinicia la unidad systemd openvpn-client@client.service, reconecta, luego ejecuta nuevamente una herramienta de prueba de fuga de DNS para verificar que las consultas ahora se enrutan a través de la VPN.
¿Autohospedar un servidor VPN de WireGuard en Arch reemplaza una VPN comercial para propósitos de privacidad?
No realmente. Autohospedar con WireGuard, integrado en el kernel de Arch, u OpenVPN, instalado vía sudo pacman -S openvpn, te da control total sobre el registro y la ubicación del servidor, pero la IP de salida aún se rastrea hacia ti, a diferencia de la IP de servidor compartido de una VPN comercial. Elimina la confianza de terceros en tu tráfico, no la atribución a tu propia infraestructura.