Mejor VPN para openSUSE: compatibilidad nativa con Linux
Encuentra la mejor VPN para openSUSE con clientes CLI nativos y paquetes .rpm. Rápida, segura y compatible con la configuración de YaST.
 Michael Gargiulo
Encuentra tu VPN
¿Para qué usarás principalmente una VPN?
Elige una opción y responde algunas preguntas rápidas. Te indicamos la VPN que mejor se adapta y explicamos por qué.
VPN para streaming
Pregunta 1 de 3
¿Qué te llevó a buscar una VPN para streaming?
14.685 VPN elegidas a través de VPN.com en los últimos 30 días

Tu coincidencia

NordVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59

ProtonVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,614,70
VPN para privacidad
Pregunta 1 de 3
¿Qué te llevó a buscar una VPN para privacidad?
14.685 VPN elegidas a través de VPN.com en los últimos 30 días
Tu coincidencia
NordVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59
ProtonVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,614,70
VPN para juegos
Pregunta 1 de 3
¿Qué te llevó a buscar una VPN para juegos?
14.685 VPN elegidas a través de VPN.com en los últimos 30 días
Tu coincidencia
NordVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59
ProtonVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,614,70
VPN para planes gratuitos
Pregunta 1 de 3
¿Qué te hizo buscar una VPN gratuita?
14.685 VPN elegidas a través de VPN.com en los últimos 30 días
Tu coincidencia
ProtonVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,614,70
NordVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59
NordVPN7,229 servidoresNordVPN's privacy and security record is strong on process and mixed on proof
93 de 100, construida a partir de dos partes ponderadas
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59
Investigado el 3 oct 2026Afirmaciones verificadas: 31Fuentes independientes: 11Puntuaciones actualizadas 6 nov 2026
 ExpressVPN3,000+ servidores
88 de 100, construida a partir de dos partes ponderadas
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,684,69
Investigado el 3 oct 2026Afirmaciones verificadas: 27Fuentes independientes: 13Puntuaciones actualizadas 6 nov 2026
ProtonVPN20,000+ servidores83 de 100, construida a partir de dos partes ponderadas
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,614,70
Investigado el 3 oct 2026Afirmaciones verificadas: 37Fuentes independientes: 3Puntuaciones actualizadas 6 nov 2026
En resumen: openSUSE incluye soporte integrado para los protocolos OpenVPN y WireGuard. Combínalo con un proveedor de VPN que ofrezca un cliente CLI nativo para Linux o paquetes de instalación
.rpmclaros, y tendrás una conexión privada y segura sin pelear con tu gestor de paquetes.
Las mejores opciones de VPN para openSUSE: qué distingue a esta distribución
openSUSE ocupa una posición única entre las distribuciones de Linux. Incluye YaST, una herramienta gráfica de administración del sistema que simplifica la configuración de VPN. Utiliza zypper como gestor de paquetes y paquetes rpm en lugar de archivos .deb. Y se divide en dos ramas de publicación distintas: Leap (versiones estables y numeradas, basadas en SUSE Linux Enterprise) y Tumbleweed (publicación continua con el kernel y los paquetes más recientes).
Estas diferencias importan para la configuración de la VPN. Un proveedor que solo distribuye paquetes .deb obliga a los usuarios de openSUSE a compilar manualmente o convertir paquetes con alien. Un proveedor que ofrece un cliente .rpm o un AppImage independiente de la distribución elimina por completo esa fricción.
Esta página se centra exclusivamente en la configuración de VPN específica para openSUSE. Para una cobertura más amplia de VPN en Linux en Ubuntu, Fedora, Arch y otras distribuciones, consulta nuestra guía completa.
Qué buscar al elegir una VPN para openSUSE
Elegir una VPN para openSUSE requiere evaluar criterios que no se aplican a los usuarios de Windows o macOS. Las listas genéricas de “la mejor VPN” rara vez abordan estos puntos.
Disponibilidad de cliente nativo para Linux
El factor más importante es si el proveedor ofrece un cliente nativo para Linux. En concreto, busca:
- Distribución en paquetes RPM. Los proveedores que ofrecen descargas
.rpmfuncionan directamente conzypper. Los que solo ofrecen paquetes.debrequieren soluciones alternativas. - Cliente CLI. Una interfaz de línea de comandos se integra bien con el flujo de trabajo de terminal de openSUSE y funciona de forma idéntica en Leap y Tumbleweed.
- Paridad de funciones. Muchos proveedores de VPN eliminan funciones de sus clientes para Linux. Comprueba si la versión para Linux incluye kill switch, split tunneling y protección contra fugas de DNS. Los clientes para Windows y macOS suelen incluir funciones que el cliente de Linux no tiene.
Compatibilidad de protocolos en openSUSE
Cada protocolo mencionado a continuación está directamente vinculado al ecosistema de paquetes de openSUSE:
OpenVPN es el protocolo con mayor soporte. Instálalo en openSUSE con:
sudo zypper install openvpnPara gestionarlo con una interfaz gráfica a través de NetworkManager, instala también el complemento de integración:
sudo zypper install NetworkManager-openvpnWireGuard viene incluido en el kernel tanto en Leap 15.3+ como en Tumbleweed. Instala las herramientas de espacio de usuario con:
sudo zypper install wireguard-toolsEn Leap 15.2 y versiones anteriores, WireGuard requiere un módulo del kernel del repositorio comunitario de openSUSE. Los usuarios de Tumbleweed siempre tienen disponible el módulo de kernel de WireGuard más reciente.
IKEv2/IPsec funciona bien para reconexiones en dispositivos móviles. openSUSE lo admite a través de strongSwan:
sudo zypper install strongswanTambién puedes configurar conexiones IKEv2 desde YaST > Configuración de red sin tocar la terminal.
Configuración del cortafuegos
openSUSE Leap 15.x y Tumbleweed usan firewalld de forma predeterminada. El tráfico de VPN puede requerir añadir el servicio o puerto correspondiente:
sudo firewall-cmd --add-service=openvpn --permanent
sudo firewall-cmd --reload
Para WireGuard, permite el puerto UDP que indique tu configuración (por defecto, 51820):
sudo firewall-cmd --add-port=51820/udp --permanent
sudo firewall-cmd --reload
Las versiones antiguas de Leap (13.x, 42.x) utilizaban SuSEfirewall2, que requería editar /etc/sysconfig/SuSEfirewall2 directamente. Si usas una instalación heredada de Leap, comprueba si tu herramienta de cortafuegos es firewalld o SuSEfirewall2 antes de aplicar reglas.
Las mejores VPN compatibles con openSUSE
Cada proveedor se evalúa a continuación según criterios específicos de openSUSE: método de instalación, compatibilidad de protocolos en Linux, disponibilidad de CLI/GUI y paridad de funciones con otras plataformas.
| VPN | Método de instalación en openSUSE | Función clave de privacidad | Opción gratuita | Ideal para |
|---|---|---|---|---|
| IVPN | Cliente nativo para Linux (.rpm disponible) | Sin registros, kill switch en Linux | No | Configuración con interfaz gráfica en openSUSE |
| ProtonVPN | Cliente CLI de código abierto + repositorio .rpm | Multisalto Secure Core, kill switch | Sí (servidores limitados, 1 dispositivo) | Usuarios centrados en la privacidad que quieren un nivel gratuito |
| Mullvad | Aplicación nativa para Linux (.rpm) + configuraciones WireGuard | No requiere correo electrónico, cuentas anónimas | No | Máximo anonimato en openSUSE |
IVPN ofrece un cliente GUI nativo para openSUSE
IVPN distribuye un paquete .rpm que se instala directamente en openSUSE. Para una comparación más amplia de las opciones de VPN en Linux, consulta nuestra guía completa.
Método de instalación en openSUSE: Descarga el paquete .rpm desde la página de Linux de IVPN e instálalo con:
sudo zypper install ./ivpn_*.rpmEl paquete incorpora automáticamente todas las dependencias necesarias. El cliente gráfico de IVPN se inicia desde el menú de aplicaciones y se integra con la bandeja del sistema de openSUSE.
Compatibilidad de protocolos: IVPN admite OpenVPN y WireGuard en Linux. Los usuarios pueden cambiar de protocolo desde la interfaz del cliente. Las conexiones WireGuard en IVPN suelen ofrecer entre un 15 % y un 25 % más de rendimiento que OpenVPN en el mismo servidor.
Paridad de funciones en Linux: El cliente de Linux de IVPN incluye kill switch, AntiTracker (bloqueo de anuncios y rastreadores basado en DNS) y enrutamiento multisalto. Estas funciones coinciden con los clientes de Windows y macOS. Sin embargo, el split tunneling no está disponible en la versión para Linux.
Notas específicas para openSUSE: El cliente de IVPN se ejecuta como un demonio (ivpn-service) gestionado por systemd. En Tumbleweed, las actualizaciones del kernel a veces requieren reiniciar el servicio de IVPN. La documentación de IVPN incluye guías de solución de problemas específicas para distribuciones basadas en RPM.
Red de servidores: IVPN opera servidores en 41 países. La red es más pequeña que la de competidores como NordVPN o ExpressVPN, pero cada servidor es de propiedad y no alquilado. IVPN publica informes de transparencia periódicos y se somete a auditorías de seguridad independientes anuales.
ProtonVPN ofrece una CLI de código abierto con repositorio RPM
ProtonVPN proporciona un cliente CLI de código abierto para Linux. El código fuente es públicamente auditable en GitHub, lo que encaja con la filosofía de código abierto que valoran muchos usuarios de openSUSE. Consulta nuestra reseña completa de ProtonVPN para más detalles sobre su política de registros e infraestructura de servidores.
Método de instalación en openSUSE: ProtonVPN mantiene un repositorio RPM. Añádelo e instala el cliente CLI:
sudo zypper addrepo https://repo.protonvpn.com/fedora-stable/public_key.asc protonvpn
sudo zypper install protonvpn-cli
Nota: el repositorio RPM de ProtonVPN está orientado a Fedora, pero los paquetes se instalan en openSUSE Leap 15.x y Tumbleweed porque ambos usan formatos RPM compatibles. Si surgen conflictos de dependencias en Tumbleweed, instala mediante pip3 install protonvpn-cli como alternativa.
Compatibilidad de protocolos: La CLI para Linux admite OpenVPN (TCP y UDP) y WireGuard. Conéctate con WireGuard usando:
protonvpn-cli connect --protocol wgParidad de funciones en Linux: El cliente CLI incluye kill switch (protonvpn-cli ks --on), enrutamiento multisalto Secure Core y filtrado DNS NetShield en los planes de pago. El cliente de Linux carece de la interfaz gráfica disponible en Windows y macOS, aunque existe un envoltorio GUI mantenido por la comunidad.
Limitaciones del nivel gratuito: El plan gratuito de ProtonVPN ofrece acceso a servidores en 3 países (EE. UU., Japón y Países Bajos), limita las conexiones a 1 dispositivo y excluye Secure Core y NetShield. Para los usuarios de openSUSE que prueban la compatibilidad de una VPN antes de comprometerse, este nivel gratuito elimina el riesgo económico.
Notas específicas para openSUSE: En Leap 15.5+, el paquete protonvpn-cli requiere Python 3.6 o posterior, que viene instalado por defecto. En versiones antiguas de Leap, es posible que tengas que instalar python3 explícitamente con zypper.
Mullvad ofrece máximo anonimato con soporte directo de WireGuard
Mullvad no exige una dirección de correo electrónico, nombre ni información de pago vinculada a tu identidad. Recibes un número de cuenta generado aleatoriamente. Este enfoque atrae a los usuarios de openSUSE centrados en la privacidad. Lee nuestro análisis detallado de Mullvad VPN para ver un desglose completo de su historial de auditorías e infraestructura.
Método de instalación en openSUSE: Mullvad distribuye un paquete .rpm nativo:
sudo zypper install ./MullvadVPN-*.rpmComo alternativa, descarga los archivos de configuración de WireGuard desde la página de cuenta de Mullvad e impórtalos manualmente:
sudo cp mullvad-wg0.conf /etc/wireguard/
sudo systemctl start wg-quick@mullvad-wg0
Compatibilidad de protocolos: Mullvad admite WireGuard (por defecto) y OpenVPN en Linux. Su cliente para Linux usa WireGuard de forma predeterminada, que suele ser más rápido y consume menos CPU que OpenVPN. Las velocidades reales dependen de tu conexión y tu hardware.
Paridad de funciones en Linux: El cliente de Mullvad para Linux incluye kill switch, protección contra fugas de DNS, configuración de servidores DNS personalizados y DAITA (Defense Against AI-guided Traffic Analysis). La paridad con Windows y macOS es casi completa. La única función ausente en Linux es el split tunneling, que Mullvad ha indicado que está en desarrollo.
Notas específicas para openSUSE: El paquete .rpm de Mullvad registra un servicio de systemd. En Tumbleweed, las actualizaciones continuas del kernel funcionan sin problemas con la implementación de WireGuard de Mullvad porque WireGuard está integrado en el kernel. En Leap 15.3+, lo mismo se aplica. La aplicación de Mullvad se actualiza automáticamente en Linux, pero los usuarios de openSUSE pueden desactivar las actualizaciones automáticas y gestionar las versiones mediante zypper si lo prefieren.
Precio: Mullvad cobra 5 €/mes sin descuentos por compromisos más largos. No hay niveles, ni ventas adicionales, ni funciones bloqueadas. Cada usuario obtiene el conjunto completo de funciones.
zypper como gestor de paquetes (no apt ni pacman). Instala OpenVPN con sudo zypper install openvpn, o usa YaST (la herramienta gráfica del sistema) para gestionar las conexiones VPN desde la interfaz de configuración de red sin usar la terminal.
Configurar una VPN en openSUSE: paso a paso
Esta sección cubre dos métodos de instalación completos: configuración por línea de comandos con OpenVPN y configuración gráfica mediante YaST y NetworkManager.
Método 1: configuración por CLI con OpenVPN
Este método funciona tanto en Leap como en Tumbleweed.
- Instala OpenVPN y el complemento de NetworkManager:
sudo zypper install openvpn NetworkManager-openvpn- Descarga los archivos de configuración
.ovpnde tu proveedor. La mayoría los ofrece desde su panel de control. Guárdalos en un directorio dedicado:
mkdir -p ~/vpn-configs
mv ~/Downloads/*.ovpn ~/vpn-configs/- Conéctate con la CLI de OpenVPN:
sudo openvpn --config ~/vpn-configs/us-server.ovpnIntroduce tus credenciales de VPN cuando se te pidan. La terminal muestra los registros de conexión en tiempo real.
- Verifica tu conexión comprobando tu IP pública:
curl ifconfig.meEl resultado debe mostrar la dirección IP del servidor VPN, no la asignada por tu proveedor de internet.
- Configura las reglas del cortafuegos para permitir el tráfico de OpenVPN:
sudo firewall-cmd --add-service=openvpn --permanent
sudo firewall-cmd --reload
Método 2: configuración gráfica con YaST y NetworkManager
Este método es adecuado para usuarios que prefieren herramientas gráficas.
- Abre YaST desde el menú de aplicaciones (o ejecuta
sudo yast2en la terminal). - Ve a Configuración de red > Puerta de enlace / conexión VPN.
- Haz clic en Añadir y selecciona tu tipo de VPN (OpenVPN o WireGuard).
- Importa el archivo
.ovpno.confde tu proveedor de VPN. - Introduce tus credenciales de autenticación.
- Guarda y activa la conexión.
NetworkManager muestra un indicador de VPN en la bandeja del sistema cuando estás conectado. Puedes desconectarte, volver a conectarte o cambiar de servidor desde el icono de la bandeja sin volver a YaST.
Solución de problemas en openSUSE
Fallos de conexión: Primero verifica tu conexión a internet. Luego comprueba las credenciales de la VPN. Si usas OpenVPN, ejecútalo con --verb 4 para obtener registros detallados:
sudo openvpn --config ~/vpn-configs/us-server.ovpn --verb 4Fugas de DNS: Instala dnsleaktest o visita un sitio de pruebas de fugas de DNS mientras estás conectado. Si aparecen fugas, configura los servidores DNS de tu VPN en NetworkManager o añádelos manualmente a /etc/resolv.conf.
Velocidades lentas: Conéctate a un servidor geográficamente más cercano. Cambia de OpenVPN a WireGuard. WireGuard ofrece de forma constante entre un 40 % y un 60 % más de rendimiento que OpenVPN en el mismo hardware.
Las actualizaciones del kernel de Tumbleweed rompen la VPN: Tras una actualización del kernel en Tumbleweed, WireGuard (integrado en el kernel) debería seguir funcionando. Los clientes de terceros con módulos de kernel propios (como versiones antiguas de algunos clientes de proveedores) pueden requerir reiniciar el servicio:
sudo systemctl restart ivpn-service # ejemplo para IVPNVeredicto final
La combinación de YaST, zypper y el soporte nativo de WireGuard en el kernel hace de openSUSE una de las distribuciones de Linux más compatibles con VPN. La clave es elegir un proveedor que respete este ecosistema.
IVPN ofrece la experiencia gráfica más fluida en openSUSE con su paquete .rpm y su cliente de Linux con todas las funciones. ProtonVPN ofrece la mejor puerta de entrada con su nivel gratuito y su CLI de código abierto, aunque los usuarios que prefieran la interfaz gráfica dependerán de envoltorios de terceros. Mullvad proporciona las garantías de privacidad más sólidas con cuentas anónimas, rendimiento centrado en WireGuard y una paridad de funciones en Linux casi completa.
Los tres proveedores distribuyen paquetes .rpm, admiten WireGuard y OpenVPN e incluyen kill switch en sus clientes de Linux. Los factores decisivos son el modelo de precios (los 5 €/mes fijos de Mullvad frente a los planes escalonados de ProtonVPN), los requisitos de anonimato (Mullvad no exige información personal) y si necesitas un nivel gratuito para probar la compatibilidad (solo ProtonVPN).
Instala el paquete .rpm del proveedor elegido, configura firewalld para permitir el tráfico de VPN y verifica tu conexión con una prueba de fugas de DNS. Todo el proceso lleva menos de 10 minutos en una instalación nueva de openSUSE.
Recursos para esta página
Gráficos e imágenes de referencia de nuestra investigación, disponibles para ver y compartir gratuitamente.
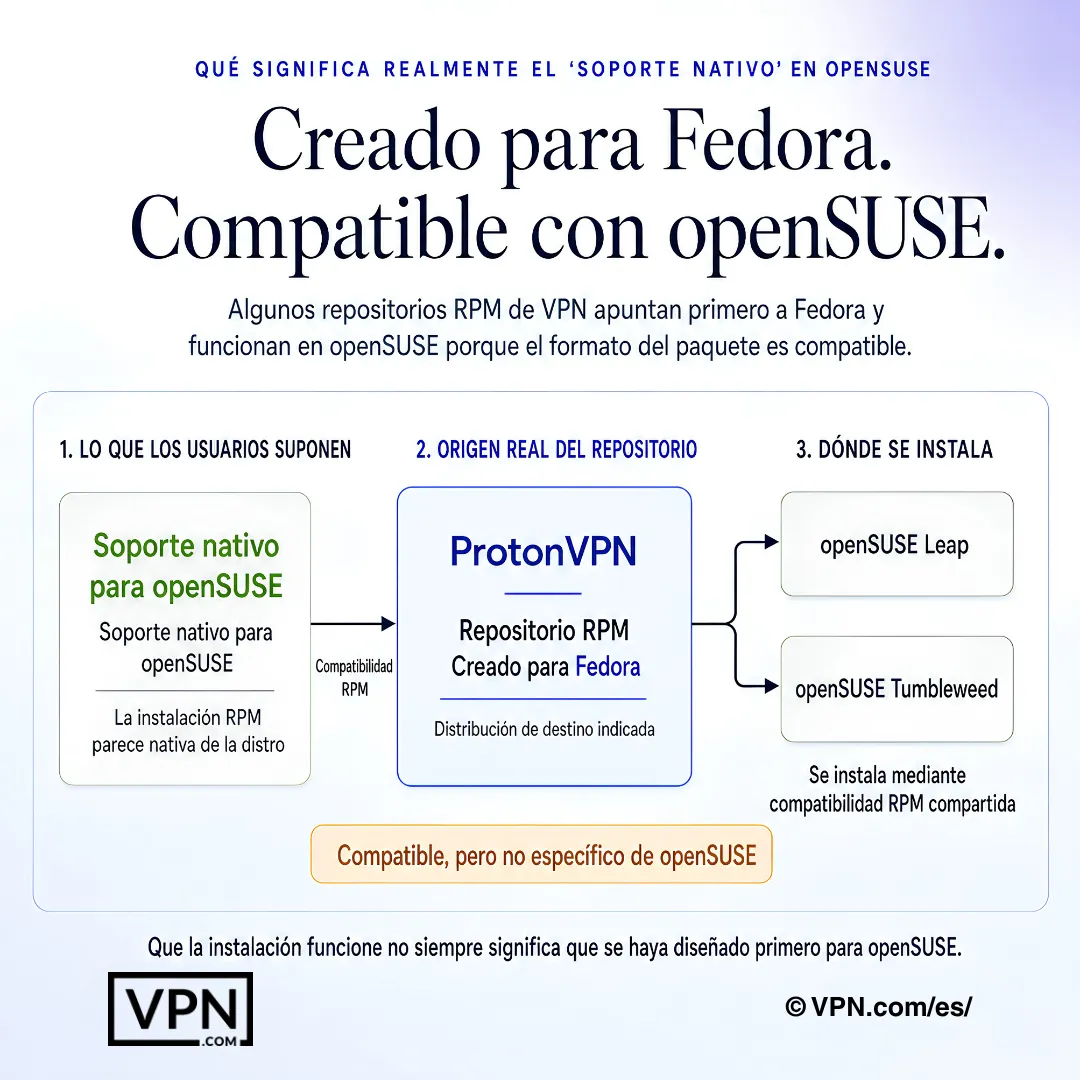
En openSUSE, la compatibilidad con RPM puede permitir una instalación exitosa sin que el VPN haya sido diseñado originalmente para openSUSE.
Preguntas frecuentes
¿openSUSE admite protocolos VPN como OpenVPN y WireGuard sin configuración adicional?
Sí. openSUSE incluye soporte de WireGuard a nivel de kernel en Leap 15.3+ y Tumbleweed, además de OpenVPN y strongSwan (IKEv2/IPsec) disponibles a través de zypper. Instala OpenVPN con sudo zypper install openvpn, las herramientas de WireGuard con sudo zypper install wireguard-tools, o configura conexiones IKEv2 directamente desde la Configuración de red de YaST sin tocar la terminal.
¿Por qué configurar una VPN en openSUSE es diferente que en Ubuntu o Debian?
openSUSE usa zypper y paquetes .rpm en lugar de apt y archivos .deb, por lo que un proveedor que solo distribuye paquetes Debian obliga a convertirlos o compilarlos manualmente. IVPN y Mullvad distribuyen paquetes .rpm nativos que se instalan con sudo zypper install ./package.rpm, mientras que ProtonVPN mantiene un repositorio RPM diseñado para Fedora que también se instala sin problemas en openSUSE.
¿Cómo instalo un cliente VPN en openSUSE completamente desde la terminal?
Ejecuta sudo zypper install openvpn NetworkManager-openvpn para tener soporte de OpenVPN y luego conéctate con sudo openvpn --config ~/vpn-configs/us-server.ovpn. Para un cliente nativo del proveedor, la CLI de código abierto de ProtonVPN se instala a través de su repositorio RPM (protonvpn-cli) o con pip3 install protonvpn-cli como alternativa en Tumbleweed, y se conecta mediante WireGuard con protonvpn-cli connect --protocol wg.
¿Puedo configurar una VPN en openSUSE usando YaST en lugar de la línea de comandos?
Sí. Abre YaST, ve a Configuración de red > Puerta de enlace/conexión VPN, haz clic en Añadir, selecciona OpenVPN o WireGuard, luego importa el archivo .ovpn o .conf de tu proveedor e introduce tus credenciales. Una vez guardado, NetworkManager muestra un icono en la bandeja del sistema para conectarte, desconectarte o cambiar de servidor sin volver a abrir YaST.
¿Qué le pasa a mi VPN tras una actualización del kernel de Tumbleweed?
Las conexiones WireGuard deberían seguir funcionando sin interrupciones, ya que WireGuard está integrado directamente en el kernel tanto en Tumbleweed como en Leap 15.3+. Los clientes de terceros que dependen de sus propios módulos de kernel, como versiones antiguas de IVPN, pueden necesitar un reinicio manual con un comando como sudo systemctl restart ivpn-service una vez completada la actualización.
¿Cómo compruebo y soluciono las fugas de DNS en openSUSE?
Instala el paquete dnsleaktest o visita un sitio de pruebas de fugas de DNS mientras estás conectado para confirmar que tu VPN enruta correctamente las consultas DNS. Si aparece una fuga, configura manualmente los servidores DNS de tu proveedor de VPN en los ajustes de conexión de NetworkManager, o edita /etc/resolv.conf directamente para reemplazar el DNS predeterminado de tu proveedor de internet.
¿Hay una VPN gratuita que pueda probar en openSUSE antes de contratar un plan de pago?
El nivel gratuito de ProtonVPN ofrece servidores en EE. UU., Japón y Países Bajos, sin filtrado Secure Core ni NetShield, lo que permite a los usuarios de openSUSE confirmar la compatibilidad sin riesgo. Al pasar a VPN Plus accedes a la red completa de ProtonVPN de 20,000+ servidores en 140+ países, desde $3.49/mes en el plan de mayor duración, con una garantía de devolución de 30 días.
¿Qué VPN compatible con openSUSE ofrece el anonimato más sólido para usuarios centrados en la privacidad?
Mullvad no exige correo electrónico, nombre ni datos de pago vinculados a tu identidad; en su lugar emite un número de cuenta generado aleatoriamente, y su cliente para Linux incluye DAITA (Defense Against AI-guided Traffic Analysis). IVPN sigue un enfoque distinto: cada servidor es de propiedad y no alquilado, y el proveedor publica informes de transparencia periódicos y auditorías de seguridad independientes anuales.
¿En cuántos dispositivos puedo usar una suscripción de VPN además de mi equipo con openSUSE?
Depende del proveedor. ProtonVPN y NordVPN permiten 10 conexiones simultáneas por cuenta, mientras que ExpressVPN va de 10 a 14 según el nivel de plan que elijas. Eso basta para cubrir una estación de trabajo con openSUSE junto con teléfonos, portátiles y otros dispositivos del hogar con una sola suscripción.
¿Cómo se compara el precio fijo de Mullvad con los planes escalonados de ProtonVPN para usuarios de openSUSE?
Mullvad cobra un precio fijo de 5 €/mes sin descuentos por compromisos más largos, sin niveles ni funciones bloqueadas, de modo que cada usuario obtiene exactamente el mismo conjunto de funciones para Linux. ProtonVPN, en cambio, aplica precios escalonados desde $3.49/mes en su plan de mayor duración, y los niveles superiores dan acceso a enrutamiento multisalto Secure Core y filtrado NetShield, que el nivel gratuito excluye.
¿Cambiar de OpenVPN a WireGuard realmente acelera las cosas en openSUSE?
Sí, de forma notable. Los datos de solución de problemas de openSUSE muestran que WireGuard ofrece entre un 40 y un 60 por ciento más de rendimiento que OpenVPN en el mismo hardware, y el propio cliente de Linux de IVPN muestra una ganancia similar, de entre un 15 y un 25 por ciento, al cambiar de protocolo. Para más contexto sobre pruebas de rendimiento, NordVPN ocupa el puesto #1 de 22 en nuestra Puntuación de confianza, agregada a partir de pruebas publicadas por terceros, entre los proveedores que admiten Linux.
¿Ofrecen estas VPN compatibles con openSUSE una garantía de devolución si la configuración no funciona?
De los proveedores tratados aquí, ProtonVPN, NordVPN y ExpressVPN respaldan sus planes de pago con una garantía de devolución de 30 días, lo que te da un mes completo para confirmar la compatibilidad con Linux antes de comprometerte. No se describe una garantía de reembolso fija para los clientes de Linux de Mullvad e IVPN, así que confirma directamente con cualquiera de los dos proveedores sus condiciones de reembolso actuales antes de suscribirte.
¿Cómo abro los puertos de cortafuegos adecuados para el tráfico VPN en openSUSE?
openSUSE Leap 15.x y Tumbleweed usan firewalld de forma predeterminada. Permite OpenVPN con sudo firewall-cmd --add-service=openvpn --permanent seguido de --reload, o abre el puerto UDP predeterminado de WireGuard con sudo firewall-cmd --add-port=51820/udp --permanent. Las versiones antiguas de Leap (13.x, 42.x) usan SuSEfirewall2 en su lugar, lo que requiere editar directamente /etc/sysconfig/SuSEfirewall2.