Mejor VPN para RedHat: seguridad empresarial y velocidad
Descubre la mejor VPN para RedHat que se integra con SELinux, cumple los estándares FIPS 140-2 y admite el despliegue RPM en la infraestructura RHEL.
 Michael Gargiulo
Encuentra tu VPN
¿Para qué usarás principalmente una VPN?
Elige una opción y responde algunas preguntas rápidas. Te indicamos la VPN que mejor se adapta y explicamos por qué.
VPN para streaming
Pregunta 1 de 3
¿Qué te llevó a buscar una VPN para streaming?
14.685 VPN elegidas a través de VPN.com en los últimos 30 días

Tu coincidencia

NordVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59

ProtonVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,614,70
VPN para privacidad
Pregunta 1 de 3
¿Qué te llevó a buscar una VPN para privacidad?
14.685 VPN elegidas a través de VPN.com en los últimos 30 días
Tu coincidencia
NordVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59
ProtonVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,614,70
VPN para juegos
Pregunta 1 de 3
¿Qué te llevó a buscar una VPN para juegos?
14.685 VPN elegidas a través de VPN.com en los últimos 30 días
Tu coincidencia
NordVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59
ProtonVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,614,70
VPN para planes gratuitos
Pregunta 1 de 3
¿Qué te hizo buscar una VPN gratuita?
14.685 VPN elegidas a través de VPN.com en los últimos 30 días
Tu coincidencia
ProtonVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,614,70
NordVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59
NordVPN7,229 servidoresNordVPN's privacy and security record is strong on process and mixed on proof
93 de 100, construida a partir de dos partes ponderadas
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59
Investigado el 3 oct 2026Afirmaciones verificadas: 31Fuentes independientes: 11Puntuaciones actualizadas 6 nov 2026
 ExpressVPN3,000+ servidores
88 de 100, construida a partir de dos partes ponderadas
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,684,69
Investigado el 3 oct 2026Afirmaciones verificadas: 27Fuentes independientes: 13Puntuaciones actualizadas 6 nov 2026
 Mullvad VPN550+ servidores
76 de 100, construida a partir de dos partes ponderadas
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,144,06
Investigado el 3 oct 2026Afirmaciones verificadas: 29Fuentes independientes: 9Puntuaciones actualizadas 6 nov 2026
Por qué RHEL exige soluciones VPN de nivel empresarial
Red Hat Enterprise Linux (RHEL) impulsa infraestructuras críticas en empresas de la lista Fortune 500, agencias gubernamentales e instituciones financieras. A diferencia de las distribuciones de Linux para consumidores, RHEL requiere soluciones VPN que se integren con los controles de acceso obligatorios de SELinux, cumplan los estándares de cifrado FIPS 140-2 y admitan el despliegue automatizado en miles de nodos.
Lo esencial: RHEL incluye herramientas VPN integradas mediante NetworkManager y aplica las políticas de seguridad de SELinux. Los despliegues VPN empresariales en RHEL necesitan compatibilidad con estas herramientas, disponibilidad de paquetes RPM y un soporte del proveedor a largo plazo que esté a la altura del ciclo de vida de 10 años de RHEL.
Esta guía se centra específicamente en las soluciones VPN para Red Hat Enterprise Linux en entornos de producción. Los administradores de RHEL necesitan VPN que se instalen mediante YUM/DNF, respeten los contextos de SELinux y escalen en implementaciones de centros de datos y en la nube.
Cómo la arquitectura de seguridad de RHEL define los requisitos de VPN
RHEL se diferencia de otras distribuciones de Linux en aspectos que afectan directamente la compatibilidad con VPN. Comprender estas diferencias evita fallos de despliegue y brechas de seguridad.
Aplicación de SELinux y compatibilidad con VPN
SELinux se ejecuta en modo de aplicación (enforcing) de forma predeterminada en RHEL. Muchos clientes VPN fallan silenciosamente porque carecen de los módulos de política de SELinux adecuados. Una VPN compatible debe incluir políticas de SELinux o ofrecer pasos documentados para crear contextos personalizados.
Por ejemplo, OpenVPN en RHEL requiere el tipo de SELinux openvpn_t. Sin él, las conexiones se caen sin mensajes de error claros. WireGuard se integra a nivel de kernel desde RHEL 8.6, lo que evita la mayoría de los conflictos con SELinux.
Paquetes RPM e instalación con YUM/DNF
Los despliegues empresariales de RHEL usan paquetes RPM gestionados mediante YUM (RHEL 7) o DNF (RHEL 8/9). Los proveedores de VPN que ofrecen paquetes .rpm oficiales simplifican la instalación, las actualizaciones y las auditorías de cumplimiento. Las compilaciones manuales desde el código fuente generan cargas de mantenimiento y rompen los flujos de parcheo automatizado.
Integración con NetworkManager
RHEL utiliza NetworkManager como herramienta principal de configuración de red. Las soluciones VPN que se integran como complementos de NetworkManager permiten a los administradores gestionar las conexiones mediante los comandos nmcli, la interfaz gráfica de GNOME o la consola web Cockpit. Esto resulta relevante en entornos donde varios equipos gestionan configuraciones de red.
Criterios de evaluación para soluciones VPN en RHEL
Al seleccionar una VPN para sistemas RHEL en producción, evalúa estos factores específicos de RHEL:
- Compatibilidad con SELinux: ¿La VPN funciona con SELinux en modo de aplicación sin necesidad de ejecutar
setenforce 0? - Disponibilidad de RPM oficial: ¿El proveedor mantiene un repositorio RPM para RHEL 7, 8 y 9?
- Herramientas de línea de comandos: ¿La VPN ofrece gestión completa por CLI para entornos de servidor sin interfaz gráfica?
- Compatibilidad de protocolos: ¿Admite WireGuard (integrado en el kernel en RHEL 8.6+) o IPsec mediante Libreswan (incluido en RHEL)?
- Cumplimiento FIPS 140-2: ¿La VPN puede usar los módulos criptográficos validados por FIPS de RHEL?
- Escalabilidad: ¿La solución admite playbooks de Ansible o módulos de Puppet para despliegues masivos?
Principales servicios VPN con soporte verificado para RHEL
Tres proveedores de VPN ofrecen compatibilidad documentada con RHEL mediante clientes nativos para Linux, paquetes RPM o guías de configuración detalladas para despliegues empresariales.
Mullvad VPN: privacidad primero con WireGuard nativo
Mullvad VPN ofrece un cliente dedicado para Linux distribuido como paquete RPM. La instalación en RHEL 8 o 9 requiere un único comando:
sudo dnf install https://mullvad.net/media/app/MullvadVPN-latest.rpmMullvad fue uno de los primeros proveedores en adoptar WireGuard, que funciona como módulo del kernel en RHEL 8.6 y versiones posteriores. El diseño ligero de WireGuard mantiene bajo el consumo de CPU, aunque las velocidades reales dependen de tu hardware y de tu conexión. El cliente incluye una CLI completa (mullvad connect, mullvad status) adecuada para servidores RHEL sin interfaz gráfica.
Mullvad opera 550+ servidores en 50+ países. Su estricta política de no registro ha sido verificada mediante auditorías independientes. El servicio cuesta una tarifa fija de 5 €/mes y no requiere crear una cuenta.
Nota específica para RHEL: El paquete RPM de Mullvad incluye módulos de política de SELinux para RHEL 8 y 9. No se necesitan ajustes manuales de políticas.
NordVPN: escala empresarial con 7,229 servidores
NordVPN distribuye un cliente para Linux como paquete RPM que se integra con NetworkManager de RHEL. Los administradores pueden gestionar las conexiones mediante nmcli o con la herramienta CLI propia de NordVPN (nordvpn connect, nordvpn set technology).
Funciones clave relevantes para RHEL:
- Protocolo NordLynx: La implementación de WireGuard de NordVPN mantiene bajo el coste de protocolo en RHEL
- Filtrado CyberSec: Bloquea dominios de malware y phishing a nivel DNS, complementando las reglas de firewalld de RHEL
- 7,229 servidores en 150 países: Ofrece redundancia para despliegues RHEL multinacionales
- Opciones de IP dedicada: Útiles para incluir en la lista de permitidos los puntos de salida de la VPN en las configuraciones de firewall de RHEL
Instalación en RHEL 9:
sudo rpm -i https://repo.nordvpn.com/yum/nordvpn/centos/noarch/nordvpn-release-1.0.0-1.noarch.rpm
sudo dnf install nordvpn
Nota específica para RHEL: La aplicación para Linux de NordVPN funciona con SELinux en modo de aplicación en RHEL 8 y 9. El complemento de NetworkManager admite scripts con nmcli para la gestión automatizada de conexiones.
ExpressVPN: protocolo Lightway para despliegues RHEL de baja latencia
ExpressVPN ofrece un cliente para Linux con soporte RPM y su protocolo propietario Lightway. ExpressVPN presenta Lightway como un protocolo rápido de conexión y bajo consumo; el rendimiento real en RHEL depende de tu hardware y de tu red.
Características destacadas para los administradores de RHEL:
- Tunelización dividida (split tunneling): Enruta a través de la VPN solo el tráfico específico y mantiene los servicios internos de RHEL con conexiones directas
- Más de 3.000 servidores en 105 países: Admite infraestructuras RHEL distribuidas geográficamente
- Opciones Lightway UDP y TCP: El modo TCP funciona a través de cortafuegos corporativos restrictivos
- Actualizaciones periódicas para Linux: ExpressVPN corrige su cliente para Linux en un plazo de 2 semanas desde cada versión menor de RHEL
La instalación usa el repositorio RPM propio de ExpressVPN:
sudo dnf install expressvpn-latest.rpm
expressvpn activate
expressvpn connect
Nota específica para RHEL: ExpressVPN requiere un booleano personalizado de SELinux para la tunelización dividida. Su documentación ofrece los comandos setsebool exactos. El cliente es compatible con entornos de virtualización RHEL, incluidos KVM y oVirt.
Configuración de VPN específica para RHEL: NetworkManager y métodos CLI
Los administradores de RHEL suelen desplegar VPN por dos vías: complementos de NetworkManager o clientes CLI independientes.
Método 1: WireGuard mediante NetworkManager en RHEL 9
sudo dnf install wireguard-tools
sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf
sudo nmcli connection up wg0
Este método almacena las credenciales VPN en el llavero cifrado de NetworkManager. Las conexiones sobreviven a los reinicios y se integran automáticamente con las zonas de firewalld de RHEL.
Método 2: OpenVPN con política de SELinux
sudo dnf install openvpn NetworkManager-openvpn
sudo semanage port -a -t openvpn_port_t -p tcp 1194
sudo nmcli connection import type openvpn file provider.ovpn
El comando semanage registra el puerto de OpenVPN en SELinux. Omitir este paso provoca fallos de conexión silenciosos en sistemas RHEL con SELinux en modo de aplicación.
Método 3: IPsec mediante Libreswan (incluido en RHEL)
RHEL incluye Libreswan para ofrecer VPN IPsec de forma nativa. No requiere software de terceros:
sudo dnf install libreswan
sudo ipsec setup start
sudo ipsec auto --add myconnection
sudo ipsec auto --up myconnection
Libreswan utiliza las bibliotecas criptográficas validadas por FIPS de RHEL. Esto lo convierte en la opción preferida para despliegues RHEL en los sectores gubernamental y financiero que exigen cumplimiento FIPS 140-2.
Consideraciones de cumplimiento y despliegue empresarial
RHEL da servicio a sectores con requisitos regulatorios estrictos. La selección de VPN debe tener en cuenta estos marcos de cumplimiento:
| Marco | Requisito |
|---|---|
| HIPAA | Las implementaciones de RHEL en el sector sanitario necesitan VPN con cifrado AES-256 y registro de auditoría. NordVPN y Mullvad admiten ambos AES-256-GCM. |
| PCI DSS | El procesamiento de pagos en RHEL requiere túneles cifrados para todos los datos de titulares de tarjetas. IPsec mediante Libreswan cumple de forma nativa los requisitos de la sección 4.1 de PCI DSS. |
| FedRAMP | Los sistemas gubernamentales con RHEL necesitan cifrado validado según FIPS 140-2. Libreswan con la biblioteca criptográfica NSS de RHEL cumple este requisito. |
| SOC 2 | Los proveedores de VPN deben demostrar sus prácticas de tratamiento de datos. Los informes de auditoría publicados por Mullvad abordan los controles de SOC 2, y NordVPN afirma haber encargado auditorías independientes de ausencia de registros (no-logs). |
Para despliegues a gran escala, automatiza la configuración de VPN con Ansible. La Ansible Automation Platform de Red Hat incluye módulos de rol VPN para Libreswan y WireGuard que despliegan configuraciones uniformes en cientos de nodos RHEL.
Veredicto final
Los entornos RHEL exigen soluciones VPN que respeten las políticas de SELinux, se instalen mediante paquetes RPM y escalen con herramientas de automatización como Ansible. Mullvad ofrece las garantías de privacidad más sólidas con una integración limpia de WireGuard. NordVPN ofrece la red de servidores más grande y compatibilidad con NetworkManager para despliegues multinacionales. El protocolo Lightway de ExpressVPN proporciona la menor latencia de conexión para aplicaciones sensibles al tiempo.
Para los administradores de RHEL que necesitan cumplimiento FIPS 140-2 sin software de terceros, Libreswan se incluye en cada instalación de RHEL y utiliza los módulos criptográficos validados del sistema operativo. Combina cualquiera de estas soluciones con las herramientas NetworkManager y nmcli integradas en RHEL para una gestión VPN coherente y programable en toda tu infraestructura.
Recursos para esta página
Gráficos e imágenes de referencia de nuestra investigación, disponibles para ver y compartir gratuitamente.
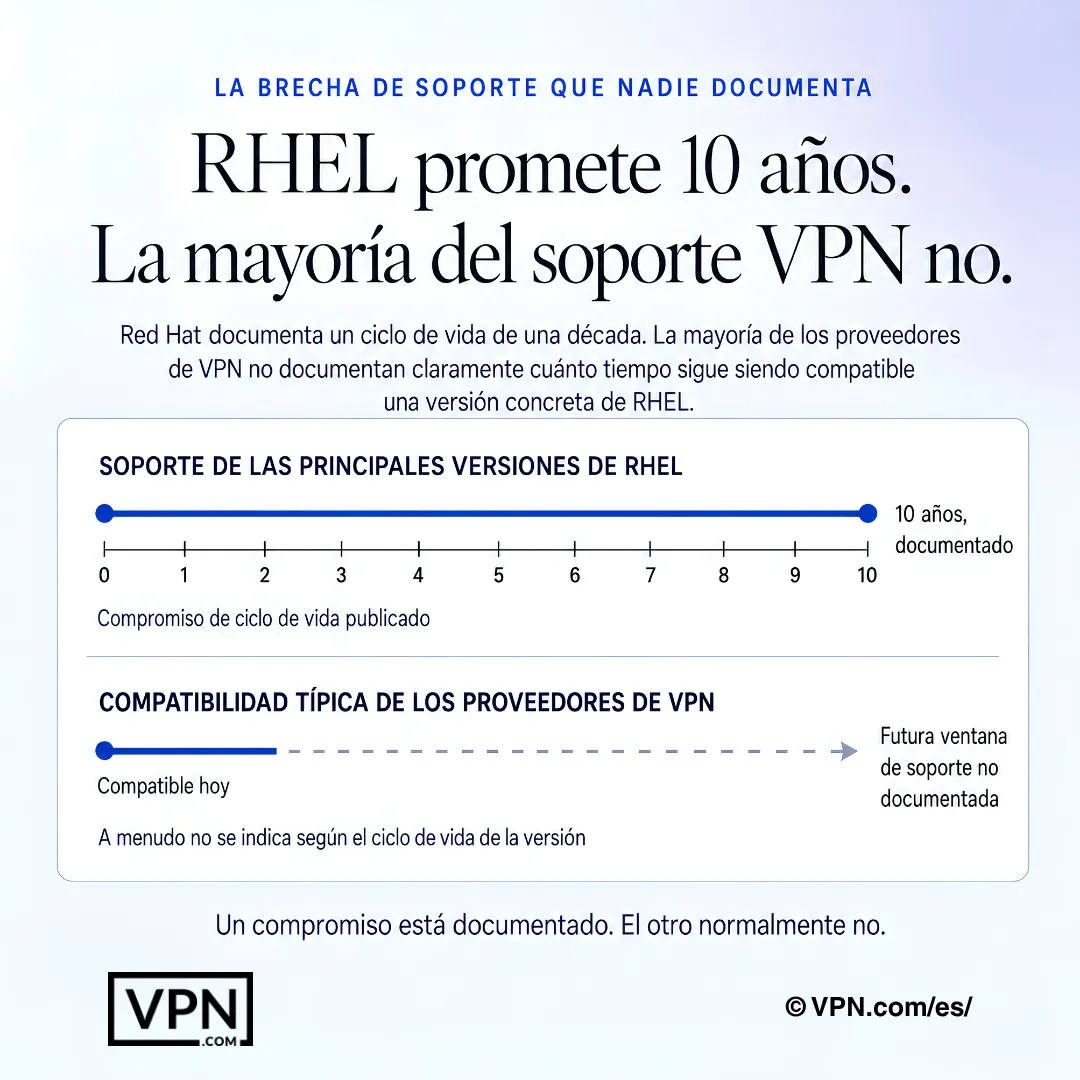
RHEL tiene un ciclo de vida documentado, pero las ventanas de soporte de los proveedores de VPN suelen estar menos claramente definidas.
Preguntas frecuentes
¿Por qué RHEL no puede usar cualquier cliente VPN de consumo?
RHEL aplica SELinux en modo de control de acceso obligatorio de forma predeterminada, lo que bloquea silenciosamente los clientes VPN sin los módulos de política adecuados, y los despliegues empresariales requieren paquetes RPM gestionados mediante YUM o DNF en lugar de compilaciones manuales desde el código fuente. El ciclo de soporte de unos 10 años de RHEL también implica que el proveedor necesita mantener el cliente para Linux a largo plazo, no solo publicar una versión puntual.
¿Qué VPN funcionan realmente con SELinux en modo de aplicación sin desactivarlo?
El paquete RPM de Mullvad incluye módulos de política de SELinux integrados para RHEL 8 y 9, sin necesidad de ajustes manuales. La aplicación para Linux de NordVPN también funciona en modo de aplicación, y su complemento de NetworkManager admite scripts con nmcli. ExpressVPN necesita un booleano personalizado de SELinux para la tunelización dividida, que su documentación cubre con comandos setsebool específicos.
¿Alguna de estas VPN cumple los requisitos de FIPS 140-2 de forma inmediata?
Libreswan, que se incluye de forma nativa en cada instalación de RHEL, utiliza la biblioteca criptográfica NSS validada por FIPS de RHEL, lo que lo convierte en la opción habitual para despliegues gubernamentales y del sector financiero que necesitan cumplimiento FIPS 140-2 sin software de terceros. NordVPN y Mullvad admiten AES-256-GCM, pero ninguno de los dos funciona a través de los módulos criptográficos validados de RHEL como lo hace Libreswan.
¿Cuál es el comando de instalación real de cada una de estas VPN en RHEL 9?
Mullvad se instala en una sola línea: sudo dnf install apuntando a su URL de RPM. NordVPN requiere dos pasos: importar primero el RPM de su repositorio yum y después sudo dnf install nordvpn. ExpressVPN usa sudo dnf install expressvpn-latest.rpm, seguido de expressvpn activate y expressvpn connect. Las tres opciones evitan las compilaciones manuales que complican el parcheo automatizado.
¿Cómo configuro WireGuard a través de NetworkManager en lugar del cliente propio de un proveedor?
Instala wireguard-tools con sudo dnf install wireguard-tools, importa tu configuración con sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf y actívala con sudo nmcli connection up wg0. Esto almacena las credenciales en el llavero cifrado de NetworkManager, sobrevive a los reinicios y se integra automáticamente con las zonas de firewalld.
¿Por qué falla en silencio mi conexión OpenVPN en un servidor RHEL?
Casi siempre se debe a que falta el tipo de SELinux openvpn_t, lo que hace que las conexiones se caigan sin un mensaje de error claro cuando SELinux está en modo de aplicación. Para solucionarlo, instala NetworkManager-openvpn y luego ejecuta sudo semanage port -a -t openvpn_port_t -p tcp 1194 antes de importar la conexión. Omitir el paso de semanage es la causa más habitual de fallos inexplicables de OpenVPN en RHEL.
¿Cuál de estas VPN ofrece el mejor rendimiento para cargas de trabajo de producción en RHEL?
NordVPN ocupa el puesto #1 de 22 según nuestra Puntuación de Confianza, calculada a partir de pruebas de terceros publicadas; le siguen ExpressVPN en el #2 y Mullvad en el #11. En concreto para RHEL, la integración de WireGuard a nivel de kernel desde RHEL 8.6 evita la mayoría de los conflictos con SELinux que pueden provocar protocolos más antiguos como OpenVPN, lo que importa tanto como la clasificación bruta para la estabilidad en producción.
¿Cómo se comparan estas tres VPN en coste para un despliegue empresarial en RHEL?
NordVPN parte de $3.09/mes y ExpressVPN desde $3.00/mes, ambos en sus planes de mayor duración, mientras que Mullvad cobra una tarifa fija de 5,50 $/mes sin descuentos plurianuales, con pago mensual y sin prueba gratuita. Para presupuestar muchos nodos RHEL bajo una cuenta compartida, los precios a largo plazo de Nord y Express escalan de forma más predecible que la tarifa fija de pago por uso de Mullvad.
¿Alguna de estas VPN ayuda realmente a cumplir los requisitos de HIPAA, PCI DSS o FedRAMP?
En parte, según el marco. NordVPN y Mullvad admiten el cifrado AES-256-GCM relevante para HIPAA; NordVPN afirma que su política de no registro ha sido auditada de forma independiente, y Mullvad publica sus propios informes de auditoría independientes que abordan los controles de SOC 2. Para PCI DSS o FedRAMP, la pila IPsec nativa de RHEL, Libreswan, con cifrado validado por FIPS, es la vía de cumplimiento más directa.
¿Cuántos dispositivos puede cubrir realmente una cuenta en un despliegue RHEL de varios nodos?
NordVPN permite 10 conexiones simultáneas de dispositivos por cuenta, ExpressVPN permite entre 10 y 14 según el nivel del plan, y Mullvad limita a 5. Para los administradores que gestionan varios servidores o estaciones de trabajo RHEL con una sola licencia en lugar de aprovisionar por nodo, los límites más altos de NordVPN y ExpressVPN rinden más antes de requerir cuentas adicionales.
¿Se puede automatizar la configuración de VPN en RHEL en cientos de servidores?
Sí. La Ansible Automation Platform de Red Hat incluye módulos de rol VPN específicos para Libreswan y WireGuard, que permiten a los administradores distribuir configuraciones VPN idénticas en cientos de nodos RHEL desde un único playbook. Combinarlo con nmcli para la gestión local ofrece una vía de despliegue programable y auditable, en lugar de configurar manualmente cada servidor.
¿Qué ocurre si una VPN no me convence después de desplegarla en la infraestructura RHEL?
NordVPN y ExpressVPN ofrecen una garantía de devolución de 30 días en sus planes, lo que te da un margen para probar la compatibilidad antes de comprometer el presupuesto en un despliegue mayor. Mullvad no ofrece prueba y funciona estrictamente con pago por uso, así que no hay garantía a la que recurrir si su cliente RPM no encaja en tu entorno.
¿Qué ocurre cuando una versión menor de RHEL rompe la compatibilidad de mi cliente VPN?
ExpressVPN corrige su cliente para Linux en unas 2 semanas desde cada versión menor de RHEL, lo que limita el tiempo de inactividad en despliegues sensibles al tiempo. La integración de WireGuard a nivel de kernel desde RHEL 8.6 evita casi por completo estas roturas, ya que no es un cliente separado en espacio de usuario. Libreswan evita el problema por completo, porque se incluye en el propio RHEL y se actualiza junto con el sistema operativo.