Linuxに最適なVPN:ネイティブアプリと完全なプライバシー
ネイティブサポート、強力な暗号化、高速通信を備えた、Linuxに最適なVPNをご紹介。ExpressVPN、NordVPN、ProtonVPN、Surfsharkの比較。
 Michael Gargiulo
VPNを探す
VPNを主に何に使いますか?
1つ選んで、簡単な質問に答えてください。最適なVPNとその理由をお伝えします。
ストリーミング向けVPN
質問 1 / 3
ストリーミング向けVPNを探したきっかけは何ですか?
過去30日間にVPN.comを通じて14,685件のVPNが選ばれました

あなたにマッチ

NordVPN

ProtonVPN
プライバシー向けVPN
質問 1 / 3
プライバシーVPNを探そうと思ったきっかけは何ですか?
過去30日間にVPN.comを通じて14,685件のVPNが選ばれました
あなたにマッチ
NordVPN
ProtonVPN
ゲーミング向けVPN
質問 1 / 3
ゲーミングVPNを探したきっかけは何ですか?
過去30日間にVPN.comを通じて14,685件のVPNが選ばれました
あなたにマッチ
NordVPN
ProtonVPN
無料プラン向けVPN
質問 1 / 3
無料VPNを探すようになったきっかけは何ですか?
過去30日間にVPN.comを通じて14,685件のVPNが選ばれました
あなたにマッチ
ProtonVPN
NordVPN
 ProtonVPN20,000+ サーバー
83/100点、2つの重み付き項目から算出
アプリストアの評価(スコアの一部)
4.614.70
調査日:2026/10/03確認済みの主張:37独立したソース:3スコアは2026/11/06に更新されました

 PIA35,000+ サーバー
85/100点、2つの重み付き項目から算出
アプリストアの評価(スコアの一部)
4.694.48
調査日:2026/10/03確認済みの主張:24独立したソース:2スコアは2026/11/06に更新されました

要点: Linuxユーザーも、他のOS同様にISPの追跡と監視のリスクにさらされています。ExpressVPNとNordVPNはネイティブLinuxサポートが最高です。ProtonVPNとSurfsharkはより低い価格で強力なプライバシーを提供します。
Linuxの強固なセキュリティデフォルト設定を備えていても、ネットワークトラフィックはISP、政府、公開Wi-Fiの攻撃者に見られたままです。VPNはすべてのアウトバウンドデータを暗号化し、IPアドレスを隠し、地域コンテンツブロックをバイパスできます。
このページはLinux全体のVPNサポートの広範な状況をカバーしています。ディストロ固有のセットアップガイドについては、下記のディストリビューションハブにアクセスしてください。
Linuxユーザーがまだ必要とするVPNの理由
Linuxのオープンソースアーキテクチャは、システムを制御できます。ただし、マシンから出たトラフィックに対する制御はしません。すべてのLinuxユーザーがVPNを実行すべき3つの理由を紹介します。
公開ネットワーク上のトラフィックを暗号化
空港やコーヒーショップの公開Wi-Fiは、暗号化されていないトラフィックをパケットスニッフィングと中間者攻撃にさらします。VPNはOpenVPNやWireGuardなどのプロトコルを使用してAES-256暗号化による安全なトンネルを作成します。インターセプトされたパケットでも読み取り不可のままです。
プライバシー重視プロバイダーの詳細は、プライバシー用ベストVPNガイドをご覧ください。
地理的に制限されたコンテンツにアクセス
Netflix、Hulu、BBC iPlayerのストリーミングライブラリは、国によって異なります。VPNは他の地域のサーバーを介して接続して、コンテンツにアクセスできます。また、政府が課したニュースサイトやソーシャルメディアプラットフォームのブロックもバイパスします。
ISPの追跡と監視を停止
VPNなしでは、ISPはアクセスしたすべてのサイトをログに記録し、ストリーミングやトレントの帯域幅をスロットルできます。VPN暗号化はこの追跡を不可能にします。大規模な監視プログラムを備えた国では、トラフィックをプライバシーに優しい管轄区域を経由するとさらなる保護層が追加されます。
Linuxに最適なVPNを選択するための基準
Linuxに最適なVPNを選択するには、単に価格以上のものが関係します。これらの6つの要素を確認してから、コミットしてください。
ネイティブLinuxアプリサポート
Linuxに専用CLIアプリを提供するプロバイダーを探します。NordVPN、ExpressVPN、Private Internet Access、ProtonVPNはすべてネイティブCLIツールを提供しています。ネイティブアプリはサーバー選択、キルスイッチ管理、プロトコル切り替えを簡素化します。
ターミナルのみのセットアップについては、コマンドラインに最適なVPNガイドをご覧ください。
プロトコルオプション:WireGuard、OpenVPN、IKEv2
選択したプロトコルは速度とセキュリティに直接影響します。Linuxユーザーは通常、OpenVPN、WireGuard、IKEv2を使用します。各プロトコルは異なる長所を提供しており、WireGuard vs OpenVPNの詳細な比較で説明されています。
- WireGuard: 軽量なコードベース、高速な速度、シンプルなセットアップ。NordLynxとほとんどの最新プロバイダーのデフォルト。
- OpenVPN: 実証済みのセキュリティ。生のスループットより暗号化の強度が重要な場合に最適な選択。
- IKEv2: ネットワーク変更後の再接続が迅速。モバイルLinuxセットアップに便利です。
プロトコルの選択はスループットの最大の決定要因です。ベンチマーク比較については、速度用ベストVPNガイドをご覧ください。
インストールの容易さ
一部のプロバイダーは段階的なターミナルガイドを提供しています。その他はGUIクライアントを提供しています。ExpressVPNとSurfsharkはネイティブアプリなしのディストリビューションでも明確なセットアップスルーイズを公開しています。CyberGhostはUbuntuとFedoraのGUIを提供しています。
サーバーネットワークのサイズと分散
広いサーバーネットワークはレイテンシーを低下させ、地域ロックコンテンツへのアクセスを改善します。ExpressVPNは113か国でサーバーを実行しています。NordVPNは150か国で7,229のサーバーを運営しています。サーバーロケーションが多いほど、近くの接続がより高速になります。
セキュリティ機能が重要な理由
- Kill Switch: VPNが切断された場合、インターネットアクセスを遮断し、IP漏洩を防止します。
- DNSリーク保護: DNS クエリを暗号化されたトンネル内に保ちます。
- ノーログポリシー: NordVPN は、ポリシーが独立して監査されていると述べています。ExpressVPN は TrustedServer に関する 2025 年の KPMG 保証レポートを保有しています。
負荷時のパフォーマンス
VPN暗号化はオーバーヘッドを追加します。最高のプロバイダーはこれを最小化します。NordVPNのNordLynxプロトコルとExpressVPNのLightwayプロトコルは、どちらもこのオーバーヘッドを低く抑えるように構築されています。長期的にコミットする前に、トライアル期間中にスピードをテストしてください。
依存性に関する注意: ほとんどのLinux VPN CLIアプリはインストール前にcurlとaptまたはdnfが利用可能である必要があります。WireGuardはさらにwireguard-toolsパッケージを必要とします。Ubuntuで実行するにはsudo apt install wireguard-tools、Fedoraではsudo dnf install wireguard-toolsを実行します。ディストロがUbuntu 20.04またはFedora 32より古い場合、WireGuardはVPNクライアントで使用できる前に手動カーネルモジュールインストールが必要な場合があります。
Linuxに最適なVPNの比較
適切なVPNを選択することは、ディストリビューション、予算、優先度に依存します。下のテーブルはネイティブサポートを要約し、その後、各プロバイダーを詳細にレビューします。
| プロバイダー | CLIアプリ | GUIアプリ | プロトコル | サポートされているディストロ |
|---|---|---|---|---|
| ExpressVPN | はい | いいえ | OpenVPN、Lightway | Ubuntu、Debian、Fedora、Arch |
| NordVPN | はい | いいえ | NordLynx(WireGuard)、OpenVPN | Ubuntu、Debian、Fedora |
| Private Internet Access | はい | いいえ | OpenVPN、WireGuard | Ubuntu、Debian、Arch、Fedora |
| Surfshark | はい | いいえ | WireGuard、OpenVPN | Ubuntu、Debian、Fedora |
| ProtonVPN | はい | いいえ | WireGuard、OpenVPN | Ubuntu、Debian、Fedora |
| CyberGhost | はい | はい | WireGuard、OpenVPN | Ubuntu、Fedora |
ExpressVPN:ディストリビューション全体で信頼できる速度
ExpressVPNはCLIアプリを使用してUbuntu、Debian、Fedora、Archをサポートしています。.debまたは.rpmパッケージをダウンロード後、インストールは1つのターミナルコマンドで完了します。
| 項目 | 詳細 |
|---|---|
| 暗号化 | Lightway および OpenVPN プロトコルを使用した AES-256 |
| キルスイッチ | CLI アプリに組み込み済み。接続が切れると自動的に作動します。 |
| プライバシー | 厳格なノーログポリシー。本社はイギリス領ヴァージン諸島にあり、ファイブ・アイズの管轄外です。KPMG が TrustedServer に関する 2025 年の保証報告書を発行しました。 |
最適: 手動設定なしでブロードディストロサポートと一貫性のある速度を望むユーザー。ExpressVPNの現在のディールを見る。
NordVPN:NordLynxを使用した高度なセキュリティ
NordVPNはUbuntu、Debian、Fedoraをネイティブにサポートしています。その独自のNordLynxプロトコルはWireGuardをダブルNATでラップして、プライバシーを強化します。
- CyberSec: マルウェアドメイン、広告、フィッシング試行をDNSレベルでブロックします。
- Speed: NordLynxはWireGuardを基に構築され、暗号化のオーバーヘッドを低く保ちます。
- Audits: NordVPNは、そのノーログポリシーが独立して監査されていると述べています。
最適: ストリーミングまたは大規模ダウンロード用に高いスループットも必要なプライバシー重視ユーザー。NordVPNを30日間リスク無料でお試し。
Private Internet Access(PIA):最大のカスタマイズ
PIAはUbuntu、Debian、Arch、Fedoraをサポートしています。暗号化レベル、ポート設定、プロトコル選択を細かく制御できます。
- プロトコル: OpenVPNおよびWireGuard。ユーザーはAES-128(高速)とAES-256(より強力)の間で選択します。
- ノーログポリシー: 法廷で証明済み。PIAは複数回召喚されましたが、ユーザーデータは一度も提出されていません。
- オープンソース: PIAデスクトップクライアントはオープンソースであり、コードレビュー用に利用可能です。
最適: 細粒度暗号化とネットワーク制御を望むパワーユーザー。
Surfshark:予算内で無制限デバイス
Surfsharkはウェストウッド、Debian、Fedoraをサポートしています。1つのサブスクリプションで無制限の同時接続をカバーします。
| 属性 | 詳細 |
|---|---|
| 暗号化 | デフォルトプロトコルとしてWireGuardを使用したAES-256。 |
| キルスイッチ | CLIアプリで利用可能。 |
| 価格 | 複数年契約では月額$2.50未満から。ここで紹介するプロバイダーの中で最も低い1デバイスあたりのコスト。 |
最適: 複数のマシンでLinuxを実行し、手頃な全ネットワーク範囲が必要なユーザー。Surfsharkをお試し - 無制限デバイス。
ProtonVPN:オープンソースプライバシーファースト
ProtonVPNはオープンソースコードに基づいて構築されたCLIアプリを使用してUbuntu、Debian、Fedoraをサポートしています。すべての行は公開で監査可能です。
| 項目 | 詳細 |
|---|---|
| Secure Core | 出口サーバーに到達する前に、スイス、アイスランド、またはスウェーデンのサーバーを経由してトラフィックをルーティングします。 |
| 暗号化 | OpenVPN および WireGuard に対応した AES-256。 |
| 無料プラン | ProtonVPN には 3 か国のサーバーを利用できる無料プランがあります。データ制限も広告もありません。 |
最適: オープンソースの透明性を優先し、検証可能なノーログ保証を望むユーザー。
CyberGhost:Linuxに対するGUIサポート
CyberGhostは、CLIツールと並んでLinuxに対してGUIアプリを提供する唯一のプロバイダーです。UbuntuおよびFedoraをサポートしています。
- ストリーミングサーバー: Netflix、Hulu、BBC iPlayerに最適化された専用サーバー。
- セットアップ: GUIアプリはWindows/macOSのエクスペリエンスをミラーします。ターミナルの知識は不要です。
- プライバシー: ノーログポリシー。ルーマニアに本社があり、14 Eyesの外にあります。
最適: ビジュアルインターフェイスを好み、主にストリーミング用にVPNを使用するLinuxユーザー。
Linuxへのセットアップ:クイックスタートガイド
インストール手順はディストリビューションとプロバイダーによって異なります。以下は一般的なセットアップの要約ガイドです。完全なディストロ固有のスルーイズについては、ディストリビューションハブセクションをご覧ください。
UbuntuにおけるNordVPN
- ターミナルを開く:
Ctrl + Alt + T - リポジトリパッケージをダウンロード:
wget -qnc https://downloads.nordcdn.com/apps/linux/debian/pool/main/n/nordvpn/nordvpn_3.10.0_amd64.deb- インストール:
sudo apt install ./nordvpn_3.10.0_amd64.deb- ログインして接続:
sudo nordvpn login
sudo nordvpn connect
sudo nordvpn connect usを使用して国を指定します。
UbuntuにおけるExpressVPN
- ExpressVPNのLinuxページから.debパッケージをダウンロードします。
- インストール:
sudo dpkg -i expressvpn_latest_amd64.deb- コードで有効にします:
expressvpn activate- 接続:
expressvpn connectexpressvpn connect usを使用して場所を指定します。
ヒント: NordVPNとExpressVPNの両方はターミナルコマンドを使用してキルスイッチの切り替え、サーバーリストの閲覧、プロトコル変更をサポートしています。
DebianでのOpenVPNの手動セットアップ
- OpenVPNをインストール:
sudo apt-get update
sudo apt-get install openvpn- プロバイダーのウェブサイトから.ovpn設定ファイルをダウンロードします。
- 接続:
sudo openvpn --config server-config.ovpn- プロンプトが表示されたらVPN認証情報を入力します。
- 以下で確認:
curl ifconfig.me返されたIPがVPNサーバーの場所と一致する場合、接続がアクティブになります。
ヒント: 認証ファイルに認証情報を保存し、systemdサービスを作成してブート時にOpenVPNを自動開始します。完全なDebianスルーイズについては、Debian用ベストVPNガイドをご覧ください。
FedoraでのWireGuard
- WireGuardをインストール(Fedora 32以上):
sudo dnf install wireguard-tools- キーを生成:
wg genkey | tee privatekey | wg pubkey > publickey- プロバイダーの設定詳細を使用して
/etc/wireguard/wg0.confを作成します:
PrivateKey = your_private_key Address = your_vpn_ip_address DNS = your_dns_server PublicKey = your_provider_public_key Endpoint = vpn_server:port AllowedIPs = 0.0.0.0/0, ::/0 PersistentKeepalive = 25
- 有効化:
sudo wg-quick up wg0- 確認:
sudo wg
curl ifconfig.me
ヒント: WireGuardはFedoraでストリーミングとゲーミングワークロード用の最高速度を提供します。ディストロ固有のステップについては、完全なFedora用ベストVPNガイドをご覧ください。
Arch Linux:NetworkManagerをOpenVPNで使用
- NetworkManagerとOpenVPNプラグインをインストール:
sudo pacman -S networkmanager networkmanager-openvpn- NetworkManagerを有効化:
sudo systemctl start NetworkManager
sudo systemctl enable NetworkManager- VPN接続 > VPN追加 > 保存されたVPN設定をインポートをナビゲートしてNetworkManager GUIから.ovpnファイルをインポートします。
- VPN認証情報を入力して保存します。
- ネットワークメニューで接続します。
ヒント: NetworkManagerはArch Linuxユーザーにターミナル制御を犠牲にすることなくVPN管理用のグラフィカルインターフェイスを提供します。完全なセットアップ手順については、Arch Linux用ベストVPNガイドをご覧ください。
LinuxディストリビューションごとのVPNガイド
このページはLinux全体のVPN推奨事項をカバーしています。各ディストリビューションは、独自のパッケージマネージャー、カーネルバージョン、互換性に関する考慮事項を持っています。ディストロ固有のインストール手順、プロバイダーランキング、トラブルシューティングについては、以下のガイドを使用してください。
- Ubuntu用ベストVPN
- Debian用ベストVPN
- Fedora用ベストVPN
- Arch Linux用ベストVPN
- Linux Mint用ベストVPN
- Manjaro用ベストVPN
- OpenSUSE用ベストVPN
- Elementary OS用ベストVPN
- Raspberry Pi用ベストVPN
- Red Hat用ベストVPN
- CentOS用ベストVPN
- FreeBSD用ベストVPN
- コマンドラインインターフェース用ベストVPN
最終的な評決
Linuxに最適なVPNは、ディストリビューション、予算、優先度によって異なります。ExpressVPNとNordVPNは、速度、セキュリティ、ネイティブディストロサポートの最強の組み合わせを提供します。ProtonVPNはオープンソースの透明性で際立っています。Surfsharkは無制限の接続でデバイスあたりの最も低いコストを提供しています。
上記のプロバイダー比較表から始めて、システムと一致するディストロ固有のガイドにアクセスしてください。ほとんどのプロバイダーは30日間の返金期間を提供しています。コミットする前に、独自のハードウェアで実世界の速度、キルスイッチの信頼性、プロトコルパフォーマンスをテストしてください。
購入ガイドの詳細については、プライバシー用ベストVPNおよび速度用ベストVPNをご覧ください。
このページのリソース
調査から得たチャートや参考画像を無料で閲覧・共有できます。
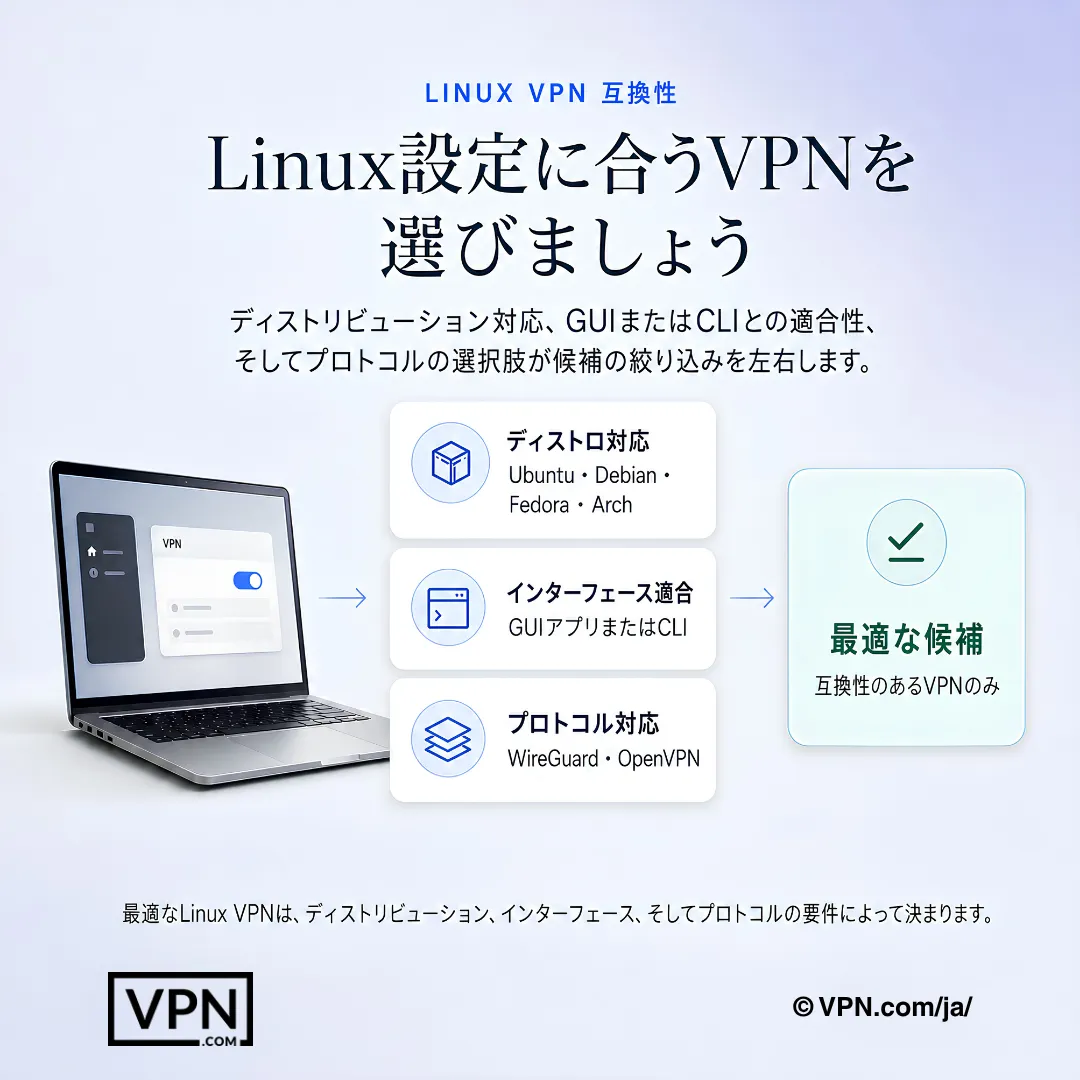
最適なLinux VPNは、ディストリビューション、インターフェース、プロトコル要件に合致するものです。
よくある質問
既に強力なOS レベルのセキュリティを持つLinuxユーザーをVPNが実際にどのように保護するのですか?
VPNはOpenVPNまたはWireGuardを使用してAES-256トンネルですべてのアウトバウンドトラフィックを暗号化し、Linuxの独自の強化されたカーネルはそのままですがIPを隠します。公開Wi-Fiのパケットスニッファーと中間者攻撃者は、読み取り不可の暗号化データのみを見ます。Linuxのセキュリティデフォルトは、マシンから出た後のトラフィック保護には何もしません。これがVPNが埋めるギャップです。
トップVPNプロバイダーが実際にネイティブでサポートするLinuxディストロはどれですか?
ネイティブサポートはプロバイダーによって異なります。ExpressVPNのCLIアプリはUbuntu、Debian、Fedora、Archをカバーしています。NordVPN、Surfshark、ProtonVPNはUbuntu、Debian、Fedoraをカバーしています。PIAはその同じトリオにArchを追加します。CyberGhostはLinuxで唯一、CLIツールと並んでフルGUIアプリを提供していますが、UbuntuとFedoraのみに限定されています。コミットする前に特定のディストロを確認してください。
NordVPNのNordLynxが標準WireGuardとどのように異なるのですか?
NordLynxはNordVPNの独自プロトコルで、標準WireGuardをダブルNAT層でラップしてプライバシーを強化し、Ubuntu、Debian、FedoraのNordVPNのネイティブLinux CLIアプリに組み込まれています。標準WireGuardセットアップはキーを手動で生成してwg0.confファイルを編集する必要があります。NordVPNのCLIは単一接続コマンドを使用してこれを処理し、OpenVPNはフォールバックプロトコルとして利用可能です。
Linuxユーザーが実際のスループットが必要な場合、どのVPNのパフォーマンスが最高ですか?
NordVPNは公開されたサードパーティテストから集計された信頼スコアで1位/22位にランクインしており、NordLynxプロトコルはオーバーヘッドを低く保つためにWireGuardに基づいています。ExpressVPNのLightwayプロトコルはUbuntu、Debian、Fedora、ArchのネイティブCLIアプリで同じ目標のために構築されています。プロトコルの選択はプロバイダーと同じくらい重要です。WireGuardベースのオプションは同じ接続で標準OpenVPNを一般的に上回ります。
CLIのみアプリを持つLinux VPNはストリーミングプラットフォームにアクセスできますか?
はい、CLIのみアプリはグラフィカルインターフェイスなしでストリーミングアクセスを処理できます。CyberGhostはNetflix、Hulu、BBC iPlayerに最適化された専用サーバーを実行し、UbuntuとFedoraでGUIとCLIの両方を提供する唯一のプロバイダーです。SurfsharkとNordVPNのLinux CLIアプリはUSサーバーに接続するなど、コマンドラインで直接国を指定できます。
米国ベースであるにもかかわらず、Private Internet Accessのノーログクレームを信頼できますか?
はい、米国の管轄権にもかかわらず、PIAのノーログポリシーは実際に法廷でテストされています:PIAは複数回召喚されましたが、毎回ユーザーデータはゼロ件です。そのLinuxデスクトップクライアントはオープンソースであり、コードレビュー用に利用可能です。CLIアプリはOpenVPNおよびWireGuardにわたるAES-128(速度)またはAES-256(より強力な暗号化)の選択も許可します。
ProtonVPNのオープンソースLinuxクライアントは実際に閉じたソースアプリよりもセキュリティを改善しますか?
はい、ProtonVPNのLinux CLIアプリは完全にオープンソースコード上で構築されているため、隠されるのではなく、すべての行は公開で監査可能です。スイスに本社があり、セキュアコアを提供し、スイス、アイスランド、スウェーデンのサーバーを使用してトラフィックをルーティングしてから、出口ノードへ。ProtonVPNのフリアプランもLinux上で実行され、ほとんどの競合他社のキャップフリアプランとは異なり、データ制限なし、広告なしです。
LinuxでVPN CLIアプリをセットアップする前に、何をインストールする必要がありますか?
システムでcurlとaptまたはdnfが利用可能である必要があります。ほとんどのプロバイダーのインストーラーはこれらのパッケージマネージャーに依存しています。WireGuardベースのクライアントはまた、wireguard-toolsパッケージを必要とします。Ubuntuではsudo apt install wireguard-tools、Fedoraではsudo dnf install wireguard-toolsでインストールしてください。この依存性ステップをスキップすることは、Linuxでの最も一般的なVPNインストール失敗の原因です。
WireGuardがLinuxディストロで有効にならない場合はどうすればよいですか?
最初にディストロバージョンを確認します:Ubuntu 20.04より古い、またはFedora 32より古いは、VPNクライアントがWireGuardを使用できる前に手動カーネルモジュールがインストールされている必要があり得ます。wireguard-toolsが実際にインストールされていることを確認した後、sudo wgに続いてcurl ifconfig.meで接続を確認して、返されたIPがVPNサーバーの場所と一致することをチェックします。
Linuxとその他のハードウェア全体でVPNを実行できるデバイスの数はいくつですか?
デバイス制限は大きく異なります。SurfsharkとPIAは両方とも、実行するすべてのマシンにわたって無制限の同時接続を許可しますが、NordVPNは10デバイスまでキャップ、CyberGhostは7です。ExpressVPNはプランの層に応じて10〜14を許可し、ProtonVPNはどの階層を選択するかに応じて1〜10の範囲です。制限を実際に管理するLinuxボックスと他のデバイスの数に一致させてください。
複数のLinuxマシンにわたって実行するための最も安いVPNはどれですか?
PIAはデバイスあたりの最も低いコストを提供し、$2.03/月から始まり、無制限の同時接続でもあります。Surfsharkは最長期間プランで月額$2.49に近いため、ホームラボまたは複数のサーバーのいずれかの方法で基本サブスクリプションを超えるコストはかかりません。NordVPNは$3.09/月から始まり、ExpressVPNは$3.00/月から始まりますが、それぞれ接続を10と10-14でキャップしています。
Linuxセットアップにコミットする前に、VPNをテストするにはどのくらいの時間が必要ですか?
ほとんどのプロバイダーはここで30日間の返金保証で購入をバックアップし、ExpressVPN、NordVPN、ProtonVPN、Surfshark、PIAを含み、実際のハードウェアでキルスイッチの信頼性とプロトコルパフォーマンスをテストするのに十分な時間です。CyberGhostは45日間の窓に拡張され、ここに記載されているプロバイダーの中で最も長い、最初に複数のディストロをテストする場合に便利です。
GUIではなくLinux CLIアプリでキルスイッチが機能していることを確認するにはどうすればよいですか?
サーバーに接続した後、ダウンロードまたはページロードが進行中にネットワークインターフェイスを完全に切断します。機能している場合、すべてのトラフィックは保護されていない接続にフォールバックするのではなく停止します。その後、curl ifconfig.meを実行するとタイムアウトし、IPを返すのではなく。NordVPNとExpressVPNの両方は、ネイティブCLIアプリでターミナルコマンドを使用してキルスイッチ切り替えをサポートしています。