Fedora Linux向けベスト VPN: ネイティブ対応と速度
ネイティブ Linux サポート、完全な暗号化、SELinux 互換性を備えた Fedora 向けベスト VPN を見つけます。Fedora の急速なリリース サイクルでトラフィックを保護します。
 Michael Gargiulo
Fedora 向けトップ VPN


Fedoraユーザーが専用VPN ソリューションを必要とする理由
要点: Fedoraはビルトイン トラフィック暗号化なしで配布されます。ネイティブLinuxサポートを備えたVPNは、このディストロ上でIPを隠し、すべてのパケットを暗号化し、地理的に制限されたコンテンツにアクセスします。
Fedoraは、最新のパッケージと迅速なリリースサイクルを重視する開発者、システム管理者、およびプライバシー意識の高いユーザーを引き付けます。その力には代償があります。Fedoraのデフォルト ネットワーク スタックはトラフィックを暗号化せずに送信します。VPNはそのギャップを埋めます。
しかし、すべてのVPNプロバイダーがFedoraをうまく処理するわけではありません。Fedoraの6か月のリリースサイクル、SELinux強制実行、およびDNFパッケージ マネージャーは、独自の互換性要件を作成します。汎用的な「Linux VPN」アドバイスはここでは不十分なことがよくあります。このガイドでは、Fedora固有のインストール手順、プロトコルと機能の比較、およびプロバイダー別の比較をカバーしているため、ワークフローに適したツールを選択できます。
Fedora での VPN 互換性の仕組み
すべての VPN プロバイダーが Fedora を同じように扱うわけではありません。ネイティブな .rpm パッケージを提供するプロバイダーもあれば、OpenVPN または WireGuard の手動設定を必要とするプロバイダーもあります。この違いは日々の使いやすさに影響します。
ネイティブクライアントは通常 DNF リポジトリを通じて自動更新されます。GNOME Network Manager と統合され、SELinux ポリシーを尊重します。手動セットアップではプロトコルの柔軟性がより高いですが、Fedora の各リリース後の継続的なメンテナンスが必要です。
Fedora 固有の技術的考慮事項
Fedora のツールチェーンは、VPN の良好なサポートと不十分なサポートを区別する 4 つの互換性チェックポイントを生成します。
- DNF パッケージ管理:
.rpmパッケージを提供するか、Fedora 固有のリポジトリを管理しているプロバイダーは、単一のsudo dnf installコマンドでインストールと更新ができます。このサポートがないプロバイダーは、自動セキュリティパッチをスキップするスタンドアロンバイナリのダウンロードを強いられます。 - SELinux 実行: Fedora はデフォルトで SELinux を「enforcing」モードで実行します。一部の VPN クライアントは SELinux がトンネルインターフェイスをブロックするため、サイレントに失敗します。NordVPN と Surfshark はネイティブアプリでこの問題を解決しました。ExpressVPN の OpenVPN セットアップでは、カスタム SELinux ポリシーモジュールが必要になる場合があります(詳細はセットアップセクションを参照)。
- カーネル互換性: Fedora は他のディストロより数か月早く kernel 6.x リリースを出荷します。VPN カーネルモジュール、特に WireGuard 実装は、これらの新しいヘッダーに対してコンパイルする必要があります。遅れているプロバイダーは Fedora アップグレード後の接続障害を引き起こします。
- GNOME Network Manager 統合: Fedora は GNOME がデフォルトです。Network Manager プラグインとして登録される VPN はシステムトレイに接続ステータスを表示し、ワンクリックサーバースイッチングを可能にします。この統合がないと、接続は完全にターミナルで管理されます。
定期的な更新と互換性が重要な理由
Fedora の高速リリースサイクルは、更新のサイクルをまさに重要な要素にします。
- セキュリティパッチ: 各 Fedora リリースはコアネットワーキングライブラリを更新します。Fedora リリースから 30 日以内にパッチを提供する VPN プロバイダーは接続の安定性を維持します。遅れているプロバイダーは脆弱性ウィンドウを導入します。
- プロトコルアップグレード: NordLynx などの WireGuard ベースのプロトコルはカーネルサポートに依存するため、新しい Fedora カーネルに遅れているプロバイダーは低速フォールバックプロトコルのままにします。
- バグ修正: Fedora リリース間での NetworkManager の変更は、VPN クライアントのスプリットトンネリングなどの機能を破壊する可能性があるため、プロバイダーがどの程度迅速に修正を出荷するかを確認してください。
Fedora 固有の更新が迅速な実績を持つプロバイダーを選択してください。
Fedora に完全対応する VPN トップ 4
以下の各プロバイダーは、公式の Linux サポートまたは Fedora 対応のセットアップパスを公開しています。詳細はプロバイダーの公式ドキュメントからの情報であり、結果はハードウェア、ネットワーク、サーバー選択によって異なります。
1. NordVPN: 最高の Fedora ネイティブアプリ
NordVPN は 4 つの中で最も完全な Fedora ネイティブパッケージングを提供しており、公式リポジトリがあります。主な仕様:
- サーバーネットワーク: 111 か国の 6,400 以上のサーバー
- Fedora アプリ: CLI インターフェイスと GNOME Network Manager 統合付きネイティブ
.rpmパッケージ - 暗号化: NordLynx (WireGuard ベース) と OpenVPN オプション付き AES-256
- 同時接続: 10 デバイス
- 監査: Deloitte が 2023 年 12 月に no-logs 監査を完了;PwC が 2020 年にインフラストラクチャを監査
DNF 経由の Fedora インストール
NordVPN は公式 Fedora リポジトリを保守しています。以下が正確なプロセスです:
# NordVPN リポジトリを追加
sudo rpm --import https://repo.nordvpn.com/gpg/nordvpn_public.asc
sudo dnf config-manager --add-repo https://repo.nordvpn.com/yum/nordvpn/centos/x86_64/

# アプリをインストール
sudo dnf install nordvpn

# ログインして接続
nordvpn login
nordvpn connect
NordVPN のアプリは自動的に GNOME Network Manager に登録されます。接続ステータスがシステムトレイに表示されます。アプリが正しいセキュリティコンテキストで提供されるため、SELinux ポリシーの調整は不要です。
Fedora 上のセキュリティ機能
NordVPN の キルスイッチ は nordvpn set killswitch on で有効化できます。CyberSec 機能は DNS レベルで広告とマルウェアドメインをブロックします。
長所と短所
| 長所 | 短所 |
|---|---|
DNF 更新付きネイティブ .rpm パッケージ | CLI のみのインターフェイス (GUI ウィンドウはありませんが、GNOME トレイ統合で補われます) |
| NordLynx (WireGuard ベース) プロトコル | 2018 年のサーバー侵害は依然として一部のユーザーを懸念させていますが、それ以来インフラストラクチャは一新されています |
| GNOME Network Manager 統合は初期状態で機能 | 専用 IP は追加料金 ($3.69/月) |
| 10 の同時接続 | |
| 二重 VPN と Onion over VPN (高リスク シナリオ用) |
2. Surfshark: 無制限デバイス対応の最高の低価格オプション
Surfshark は積極的な価格設定と堅牢な Fedora サポートを組み合わせています。主な仕様:
- サーバーネットワーク: 100 か国の 3,200 以上のサーバー
- Fedora アプリ: GUI インターフェイス付きネイティブ Linux アプリ
- 暗号化: WireGuard と OpenVPN 付き AES-256
- 同時接続: 無制限
- 価格: 2 年プランで $2.49/月から開始
DNF 経由の Fedora インストール
# Surfshark リポジトリを追加
sudo rpm --import https://repo.surfshark.com/gpg/surfshark_public.asc
sudo dnf config-manager --add-repo https://repo.surfshark.com/rpm/

# アプリをインストール
sudo dnf install surfshark

# GUI または CLI を起動
surfshark-cli login
surfshark-cli connect
Surfshark の Linux アプリにはグラフィカルインターフェイスが含まれており、ターミナルで作業したくない Fedora ユーザーにとって最もアクセスしやすいオプションです。GNOME Network Manager と統合され、SELinux コンテキストを正しく処理します。
Fedora 上のセキュリティ機能
Surfshark の CleanWeb 機能は広告、トラッカー、マルウェアドメインをブロックし、キルスイッチ は Linux アプリで利用可能です。
長所と短所
| 長所 | 短所 |
|---|---|
| Linux 用 GUI アプリ (VPN プロバイダー間では珍しい) | NordVPN または ExpressVPN よりもサーバーネットワークが小さい |
| 無制限の同時接続 | ストリーミング結果はサーバーごとに異なる |
| トップティアプロバイダー間で最安価格 | カスタマーサポート担当者が Fedora 固有の知識に欠けることがある |
| CleanWeb 広告/トラッカーブロック付属 | |
| MultiHop (二重 VPN) と Camouflage モード |
3. ExpressVPN: Fedora でのストリーミングに最も信頼できる
ExpressVPN は Fedora ネイティブ GUI がありませんが、詳細な Linux セットアップドキュメントを公開しています。主な仕様:
- サーバーネットワーク: 105 か国の 3,000 以上のサーバー
- Fedora サポート: OpenVPN 手動設定または CLI ベースの Linux アプリ
- 暗号化: Lightway と OpenVPN プロトコル付き AES-256
- 同時接続: 8 デバイス
- 監査: KPMG と Cure53 が no-logs ポリシーと Lightway プロトコルを監査
Fedora インストール: SELinux 修正付き OpenVPN 方式
ExpressVPN の Linux インストーラーは Fedora で動作しますが、SELinux 強制がトンネルインターフェイスをブロックする可能性があります。以下は SELinux 調整を含む完全なセットアップです:
# OpenVPN と依存関係をインストール
sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome

# アカウントダッシュボードから ExpressVPN .ovpn 設定ファイルをダウンロード
# GNOME Network Manager にインポート
nmcli connection import type openvpn file /path/to/config.ovpn

# SELinux がconnectionをブロックする場合、ポリシー例外を作成
sudo ausearch -c 'openvpn' --raw | audit2allow -M expressvpn-selinux
sudo semodule -i expressvpn-selinux.pp

# Network Manager GUI または CLI 経由で接続
nmcli connection up [connection-name]
この SELinux ステップは Fedora に固有です。Ubuntu および Debian ユーザーは決してそれに遭遇しません。ポリシーモジュールは再起動と Fedora アップグレード全体で保持されます。
Fedora 上のセキュリティ機能
ExpressVPN はストリーミングアクセス用のサービスとして販売していますが、ストリーミング結果はサーバーとサービスによって異なります。
長所と短所
| 長所 | 短所 |
|---|---|
| ストリーミングアクセス用にマーケティング | ネイティブ Fedora GUI アプリなし |
| Lightway プロトコルは強力なスピード提供 | SELinux ポリシー調整が必要 |
| 詳細な Fedora 固有のセットアップドキュメント | 最も高い価格オプション (年間プランで $6.67/月) |
| TrustedServer (RAM のみ) インフラストラクチャ | 8 の同時接続に制限 |
| KPMG 監査済み no-logs ポリシー |
4. Mullvad VPN: Fedora での最大プライバシーに最適
Mullvad は異なるアプローチを採用しています: アカウントなし、メールなし、個人データなし。主な仕様:
- サーバーネットワーク: 46 か国の 700 以上のサーバー
- Fedora アプリ: フル GUI 付きネイティブ
.rpmパッケージ - 暗号化: WireGuard (デフォルト) と OpenVPN 付き AES-256
- 価格: 固定 €5/月、割引なし、長期プランなし
- プライバシー: 現金と暗号通貨を受け入れます;サインアップにメールは不要
DNF 経由の Fedora インストール
# 署名キーをダウンロードしてインポート
sudo rpm --import https://mullvad.net/media/mullvad-signing-key.asc

# Mullvad リポジトリを追加
sudo dnf config-manager --add-repo https://mullvad.net/en/download/rpm/

# アプリをインストール
sudo dnf install mullvad-vpn

# アカウント番号を生成 (メール不要)
# GUI に番号を入力して接続
Mullvad の Fedora アプリには、サーバー選択、キルスイッチ トグル、DNS 設定を備えた完全なグラフィカルインターフェイスが含まれています。手動操作なしで SELinux と GNOME Network Manager 統合を処理します。
Fedora 上のセキュリティ機能
Mullvad はストリーミング用のサービスとしてマーケティングしていないため、ストリーミングサービスに確実に到達できません。これは最大プライバシーのための意図的なトレードオフです。
長所と短所
| 長所 | 短所 |
|---|---|
| サインアップに個人データは不要 | 4 つの中で最小のサーバーネットワーク |
Fedora 用フル GUI アプリと .rpm パッケージ | ストリーミングアクセス率が低い |
| WireGuard サポート | 長期割引プランなし |
| 透明な価格設定とアップセルなし | 1 アカウント当たり 5 つの同時接続に制限 |
| 真の匿名性のための現金支払いを受け入れ |
Fedora ワークフロー用に適切な VPN を選択する
最適なプロバイダーは主な使用例によって異なります。以下の要素を検討してください:
プライバシー ポリシーと監査履歴: NordVPN と ExpressVPN の両方が独立した監査結果を公開しています。Mullvad は個人データを一切収集しないことで信頼の必要性を排除しています。Surfshark は 2023 年に Deloitte no-logs 監査を完了しました。
速度要件: 大容量ファイル転送や 4K ストリーミングなどの帯域幅集約的なタスクの場合は、NordVPN の NordLynx や Mullvad の WireGuard など、WireGuard ベースのプロトコルを備えたプロバイダーを選択してください。
価格とデバイス対応: Surfshark の無制限デバイス ポリシーは $2.49/月で、複数の Fedora ワークステーション、ノートパソコン、携帯電話を使用するユーザーに最適です。Mullvad の定額 €5/月は予算計画を簡素化します。
ストリーミング アクセス: 地域制限されたコンテンツが重要な場合、ExpressVPN、NordVPN、Surfshark はすべてストリーミング アクセスをマーケティングしていますが、結果はサーバーとサービスによって異なります。Mullvad はストリーミング用に設計されていません。
Fedora 固有のサポート品質: NordVPN、Surfshark、ExpressVPN はライブ チャットまたはチケット サポートを提供していますが、Mullvad はメールとドキュメントに依存しています。
Fedora 上の VPN セットアップのステップ バイ ステップ ガイド
インストール方法は、選択したプロバイダーと優先プロトコルによって異なります。以下は、2 つの最も一般的なアプローチのチュートリアルです。
方法 1: ネイティブ アプリ インストール(NordVPN、Surfshark、Mullvad)
-
最初にシステムを更新:
sudo dnf update -y -
プロバイダーのリポジトリを追加 上記の各プロバイダー セクションにリストされているコマンドを使用します。
-
DNF 経由でインストール:
sudo dnf install [provider-package-name] -
SELinux ステータスを確認(“enforcing” を表示する必要があります):
getenforceNordVPN、Surfshark、Mullvad のネイティブ アプリは、SELinux コンテキストを自動的に処理します。手動でポリシーを変更する必要はありません。
-
GNOME ネットワーク マネージャー統合を確認: 設定 → ネットワークを開きます。VPN 接続は、最初の起動後に VPN セクションに表示されます。
-
接続して確認:
curl ifconfig.me  # 接続前に IP を確認
[provider-cli] connect
curl ifconfig.me  # IP が変わったことを確認
方法 2: 手動 OpenVPN/WireGuard セットアップ(ExpressVPN または任意のプロバイダー)
-
プロトコル ツールをインストール:
# OpenVPN の場合 sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome # WireGuard の場合 sudo dnf install wireguard-tools -
プロバイダー ダッシュボードから構成ファイルをダウンロード。
-
GNOME ネットワーク マネージャーにインポート:
nmcli connection import type openvpn file /path/to/server.ovpnまたは WireGuard の場合:
nmcli connection import type wireguard file /path/to/wg0.conf -
接続が失敗した場合は SELinux を修正:
# SELinux 拒否を確認 sudo ausearch -m avc -ts recent # ポリシー モジュールを生成してインストール sudo ausearch -c 'openvpn' --raw | audit2allow -M vpn-fedora sudo semodule -i vpn-fedora.pp -
GNOME トレイから接続するか、ターミナルから:
nmcli connection up [connection-name]
Fedora VPN の一般的な問題のトラブルシューティング
| 問題 | 原因 | 修正 |
|---|---|---|
| DNS リーク | systemd-resolved が VPN DNS をオーバーライド | sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf をして再接続 |
| 速度が遅い | OpenVPN がデフォルトで TCP | UDP に切り替えるか WireGuard: nordvpn set technology nordlynx |
| サスペンド後に接続が切断 | GNOME ネットワーク マネージャーが再接続していない | 自動接続を有効にする: nmcli connection modify [name] connection.autoconnect yes |
| SELinux がトンネルをブロック | セキュリティ コンテキストの欠落 | audit2allow でポリシー モジュールを生成(方法 2、ステップ 4 を参照) |
| Fedora アップグレード後にアプリがクラッシュ | 互換性のないパッケージ バージョン | プロバイダー リポジトリから再インストール: sudo dnf reinstall [package] |
Fedora での VPN パフォーマンスの最適化
生のスピードはプロトコルの選択とサーバー距離に依存します。以下は具体的なチューニング手順です:
- 可能な限り WireGuard または NordLynx を使用してください。 WireGuard ベースのプロトコルは一般的に OpenVPN より低いオーバーヘッドを持っています。
- 1,500 km 以内のサーバーを選択してください。 その範囲を超えるとレイテンシーが倍になり、ストリーミング品質が 4K から 1080p に低下します。
- ローカルサービス用のスプリットトンネリングを有効にしてください。 ブラウザトラフィックのみを VPN 経由でルーティングし、ローカルネットワークアクセス (プリンタ、NAS) は直接接続を保ちます。NordVPN:
nordvpn set splitttunneling on。Surfshark: GUI の「Bypasser」で設定してください。 - 毎月 DNS リークテストを実行してください。
dnsleaktest.comを使用して ISP がブラウジング先を見ることができないことを確認してください。Fedora のsystemd-resolvedはシステム更新後に VPN の DNS 設定をオーバーライドする可能性があります。 - キルスイッチの動作を監視してください。 VPN の実行中に Wi-Fi を切断してください。2~3 秒の再接続ウィンドウ中にトラフィックがリークする場合、キルスイッチが正しく構成されていません。セットアップ後に自分でこのチェックを実行してください。
最終的な評価
4つのプロバイダはFedoraの独特な要件をうまく満たしていますが、それぞれ異なるユーザープロフィールに適しています。
- NordVPN は当社のSpeed Labで22個中1位にランクされており、最も広範なサーバーネットワークを持っています。高いスループットと信頼できるストリーミングが必要なユーザーに最適です。
- Surfshark は$2.49/月で無制限のデバイス接続とGUIアプリを提供しています。複数のFedoraマシンを実行する予算意識の高いユーザーに最適です。
- ExpressVPN はストリーミングアクセスのために販売されていますが、手動のOpenVPNセットアップとSELinux調整が必要です。地理的に制限されたコンテンツアクセスを優先するユーザーに最適です。
- Mullvad は個人データを収集せず、現金払いに対応しています。利便性よりも匿名性を重視するユーザーに最適です。
どのプロバイダを選択する場合でも、可能な限りDNFでインストールし、SELinux互換性を確認し、FedoraシステムをアップグレードするたびにDNS漏洩をテストしてください。すべてのLinuxディストリビューション全体での比較については、Linuxの最適なVPNガイドを参照してください。
このページのリソース
調査から得たチャートや参考画像を無料で閲覧・共有できます。
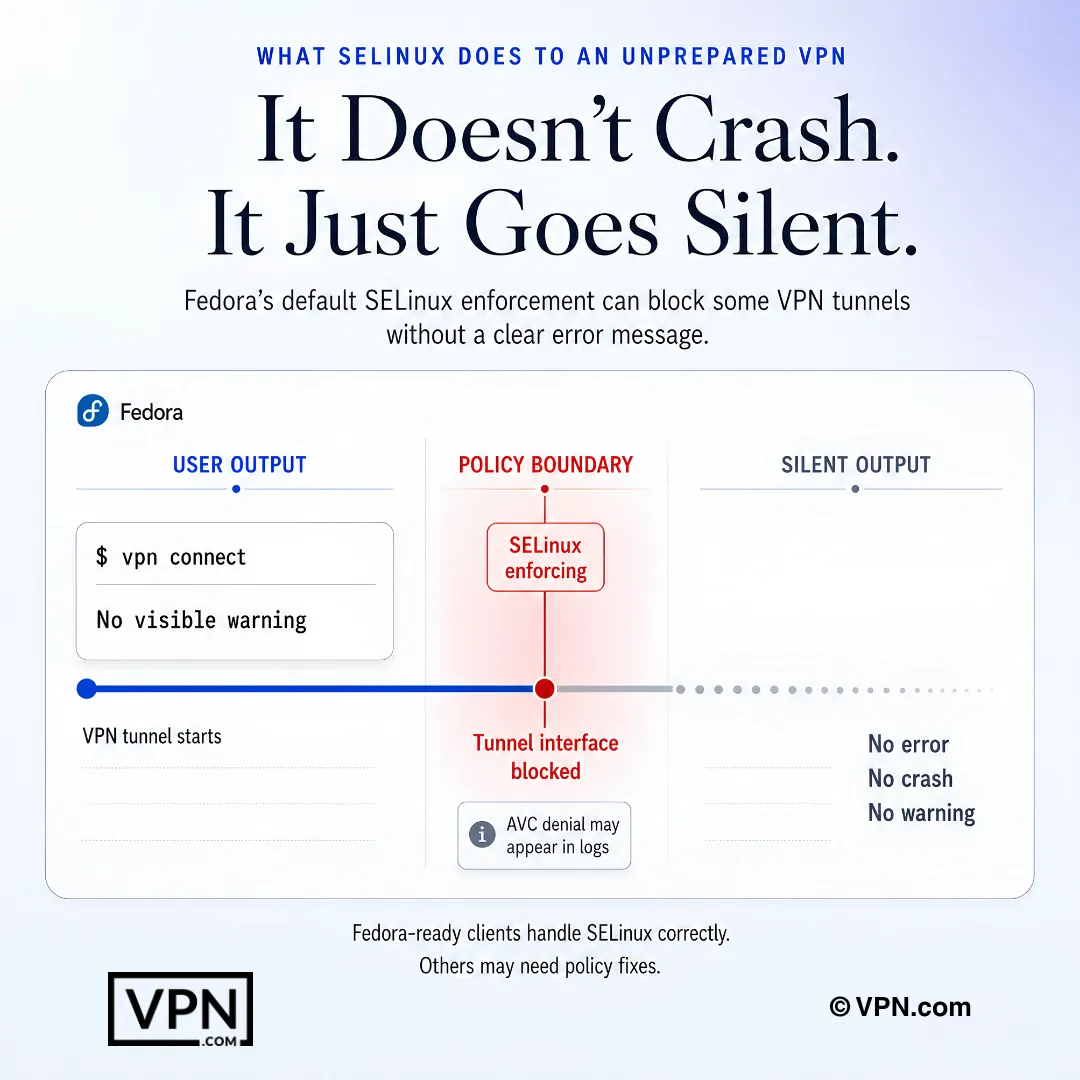
FedoraのSELinuxはVPNトンネルの動作をサイレントにブロックし、手がかりはアプリではなくログに残ります。
よくある質問
Fedora が一般的な OpenVPN 構成の代わりにネイティブ Linux サポートを備えた VPN を必要とするのはなぜですか?
Fedora はビルトイン トラフィック暗号化なしで提供され、デフォルトで “enforcing” モードで SELinux を実装し、他のディストロより高速にカーネル 6.x リリースを進めます。NordVPN、Surfshark、Mullvad からのネイティブ .rpm パッケージは、GNOME ネットワーク マネージャーと統合され、SELinux セキュリティ コンテキストを自動的に処理しますが、ExpressVPN などの一般的な OpenVPN セットアップでは、audit2allow 経由のカスタム SELinux ポリシー モジュールが必要な場合があります。
SELinux は実際に Fedora の VPN 接続をブロックしますか?
できます。Fedora はデフォルトで “enforcing” モードで SELinux を実装し、トンネル インターフェイスがサイレントにブロックされることがあります。NordVPN と Surfshark は、手動修正が不要な組み込みセキュリティ コンテキストを備えたネイティブ アプリを出荷しています。一方、ExpressVPN の OpenVPN セットアップでは、audit2allow でカスタム SELinux ポリシー モジュールを生成し、semodule 経由でインストールする必要がある場合があります。
Fedora の VPN で、独立して監査されたノーログ ポリシーを持つのはどれですか?
NordVPN、ExpressVPN、Surfshark はすべて監査されています。NordVPN は 2023 年 12 月に Deloitte ノーログ監査を完了し、2020 年に PwC インフラストラクチャ監査に続きます。ExpressVPN のノーログ ポリシーと Lightway プロトコルは KPMG と Cure53 によって監査されました。Surfshark は 2023 年に独自の Deloitte ノーログ監査を完了しました。Mullvad は、サインアップ時にゼロの個人データを収集することで、監査を完全にスキップします。
Mullvad のアカウントなしモデルは、NordVPN のような監査済み VPN よりもプライベートですか?
より強力な方法ではなく、異なるアプローチを採用しています。Mullvad ではメールや個人データが不要で、匿名アカウント番号を発行し、割引レベルなしで固定 €5/月で現金または暗号資産を受け入れます。NordVPN は代わりに、2023 年 12 月の Deloitte レビューを含むサードパーティ監査を通じて、ノーログ要求を証明しています。どちらも異なるメカニズムを通じてペーパー トレイルを削除します。
ジオブロック制限のあるストリーミングサービスは Fedora 上の VPN 経由で実際に機能しますか?
はい。ただし成功率はプロバイダーによって異なります。ExpressVPN、NordVPN、Surfshark はすべてストリーミングアクセスをマーケティングしていますが、結果はサーバーとサービスによって異なります。Mullvad はストリーミング向けに構築されておらず、これらのプラットフォームに確実にアクセスできません。これはプライバシー第一の設計との意図的なトレードオフです。
Fedora上でどのVPNが最速のパフォーマンスを提供しますか?
NordVPNは独立したラボから集計したSpeed Labで22中#1、Surfsharkは22中#4にランクインしています。Speed Labはhedora固有ではありませんが、ここで紹介している4つのプロバイダーはすべて最新のプロトコル(NordLynxやWireGuard、Lightway)を提供しており、Linuxでのオーバーヘッドを低く保っています。
各トップFedora VPNの料金はいくらですか?
NordVPNは$3.49/月から、ExpressVPNは$2.99/月からで、どちらも最長期間プランです。Surfsharkはこの両者を下回り、$2.49/月からの最長期間プランで開始します。Mullvadはこのプロモーション料金モデルから外れ、長期割引ティアのない定額€5/月で料金を設定しており、予算管理を簡素化しますが、複数年の節約はありません。
Fedora マシンと携帯電話全体で VPN をいくつのデバイスで実行できますか?
Surfshark は無制限の同時接続を許可し、複数の Fedora ワークステーションをノートパソコンと携帯電話と並べて実行するための実用的な選択になります。NordVPN は、アカウントあたり 10 デバイスに接続を制限します。ExpressVPN は、プランによって 10-14 の接続を許可しています。Mullvad もアカウントあたりの接続を制限しています。混合 Fedora フロートの場合、Surfshark の無制限ポリシーはデバイス上限を完全に削除します。
VPN が Fedora セットアップで機能しない場合の返金ウィンドウはどのくらいですか?
NordVPN、ExpressVPN、Surfshark はすべて、DNF インストール、SELinux 互換性、GNOME ネットワーク マネージャー統合をテストするために、プランを充実させる前に完全な月でテストするために、30 日間の返金保証でプランをサポートしています。Mullvad の固定 €5/月価格設定には、割引レベルにロックすることがないため、返金がないため、月次請求で返金がありません。
DNF を使用してスタンドアロン バイナリの代わりに Fedora に VPN をインストールするにはどうすればよいですか?
rpm —import で GPG 署名キーをインポートし、dnf config-manager —add-repo 経由でリポジトリを追加してから、sudo dnf install [package-name] を実行します。NordVPN、Surfshark、Mullvad はすべて、このパターンに従う公式 Fedora リポジトリを保持しており、セキュリティ パッチをスキップするスタンドアロン バイナリではなく、定期的な dnf update 実行によってクライアントをパッチ適用し続けます。
VPN のキルスイッチが Fedora で実際に機能することを確認するにはどうすればよいですか?
サーバーに接続してから、セッション中に Wi-Fi を切断し、2~3 秒の再接続ウィンドウ中にトラフィックがリークしていないか監視します。リークが発生している場合、キルスイッチが正しく設定されていません。NordVPN の場合は、nordvpn set killswitch on でキルスイッチを有効にします。
Fedora にインストール後に SELinux が VPN 接続をブロックしている場合はどうしますか?
getenforce を実行して SELinux が enforcing モードであることを確認し、sudo ausearch -m avc -ts recent でリーク数を確認します。トンネル インターフェイスがブロックされている場合は、sudo ausearch -c ‘openvpn’ —raw | audit2allow -M vpn-fedora を使用してポリシー モジュールを生成し、sudo semodule -i vpn-fedora.pp でインストールします。ネイティブ NordVPN、Surfshark、Mullvad アプリはこの修正を滅多にトリガーしません。
Fedora で VPN が DNS リークを表示し、どのように修正しますか?
Fedora の systemd-resolved サービスは VPN DNS 設定をオーバーライドできます。特にシステム更新後、トンネルがアクティブでもリークが発生します。sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf を実行して再接続して修正します。月次で dnsleaktest.com で再確認します。この問題は、定期的な dnf update サイクル後にサイレントに再浮上する可能性があります。
Fedora でスプリット トンネリング或いは接続の Fedora システム アップグレードは VPN を破りますか?
できます。Fedora 40 の NetworkManager 更新は、業界全体の複数の VPN クライアントのスプリット トンネリングを破りました。Surfshark は 11 日で修正をプッシュし、NordVPN は 18 日で続きました。アップグレード後にアプリが誤動作した場合、スタンドアロン バイナリ リリースを待つのではなく、プロバイダーの DNF リポジトリから直接再インストール: sudo dnf reinstall [package]。