FreeBSDユーザー向けベストVPN:OpenVPN&WireGuardセットアップ
ネイティブOpenVPNおよびWireGuardサポート付きFreeBSD向けの最高のVPNを見つけてください。セットアップガイド、pf互換性、およびFreeBSD固有の設定ファイルを取得します。
 Michael Gargiulo
FreeBSD向けトップVPN


まとめ: FreeBSDはほとんどのプロバイダーからネイティブGUI VPNアプリを備えていません。ただし、OpenVPNとWireGuardはプラットフォームで適切に動作します。FreeBSD固有の設定ファイル、セットアップガイド、および
pfとFreeBSD jailsのようなツールとの互換性を提供するプロバイダーが必要です。
FreeBSDユーザーが専用VPNソリューションが必要な理由
FreeBSDはLinuxではありません。どちらもUnix風のシステムですが、FreeBSDは異なるカーネル、異なるネットワークスタック、異なるパッケージ管理を使用します。この違いはVPN選択時に重要です。
FreeBSDは世界中のサーバー市場の約5%を占めています。pfSense、OPNsense、TrueNASなどのネットワークアプライアンスプラットフォームを支配しています。NetflixはFreeBSD上でOpen Connect CDNを実行しています。WhatsAppはFreeBSD上にメッセージングインフラストラクチャを構築しました。これらは趣味のデプロイではありません。
FreeBSDユーザーは3つの主なカテゴリーに分類されます:
- サーバー管理者 FreeBSD jailsを実行する暗号化トンネルが必要な管理者
- ネットワークエンジニア
pf(Packet Filter)を使用してファイアウォールアプライアンスを構築し、OS レベルでのVPN統合が必要なエンジニア - プライバシー重視の開発者 FreeBSD のセキュリティモデル(Capsicumサンドボックス、GELI暗号化、MACフレームワーク)を選択した開発者
各グループはFreeBSDの独特なアーキテクチャを理解するVPNプロバイダーが必要です。一般的な「Linuxで動作」の指示は通常転送されません。FreeBSDはrc.confをサービス管理に、/usr/local/etc/を設定パスに、pkgまたはportsをパッケージインストールに使用します。これらの違いを無視するVPNプロバイダーは何時間ものトラブルシューティングを生成します。
FreeBSD での VPN プロトコルの動作
FreeBSD は OpenVPN と WireGuard という 2 つのプライマリ VPN プロトコルをサポートしています。各プロトコルはオペレーティングシステムと異なる方法で統合されます。
FreeBSD 上の OpenVPN
OpenVPN は 15 年以上 FreeBSD で動作しています。単一のコマンドでインストールできます:
pkg install openvpnOpenVPN は FreeBSD のベースシステムに含まれている tun デバイスドライバを使用します。設定ファイルは /usr/local/etc/openvpn/ に配置されます。サービスは rc.conf を通じて管理します:
# Add to /etc/rc.conf
openvpn_enable="YES"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
OpenVPN は AES-256-GCM による信頼性の高い暗号化を提供します。トレードオフとしては、OpenVPN がユーザースペースで動作するため、カーネルレベルのプロトコルと比較して CPU オーバーヘッドが増加します。
FreeBSD 上の WireGuard
WireGuard は FreeBSD カーネルバージョン 13.1 で導入されました。以前のバージョンは wireguard-kmod パッケージが必要です:
pkg install wireguard-kmod wireguard-toolsFreeBSD 14.0 以降では、WireGuard はネイティブなカーネルモジュールとして付属しています。次のコマンドで読み込みます:
kldload if_wgWireGuard は FreeBSD のカーネルで動作するため、ユーザースペース OpenVPN と比較してオーバーヘッドが低く抑えられます。コードベースは約 4,000 行であり、OpenVPN の 100,000 行以上と比較して監査がより高速で、攻撃表面がより小さいものになります。
FreeBSD 上のプロトコル比較:
| 機能 | OpenVPN | WireGuard |
|---|---|---|
| FreeBSD カーネルサポート | ユーザースペースのみ | ネイティブ (13.1+) |
| インストールコマンド | pkg install openvpn | pkg install wireguard-tools |
| 設定の複雑さ | 中程度 (10 オプション以上) | シンプル (5-6 オプション) |
ファイアウォール統合 (pf) | 手動ルール設定が必要 | インターフェース自動作成 |
| Jail 互換性 | フルサポート | フルサポート (14.0+) |
FreeBSD で実行可能な VPN トップ5
すべての VPN プロバイダーが FreeBSD をサポートしているわけではありません。ほとんどは Windows、macOS、主流の Linux ディストリビューション専用のアプリを構築しています。以下の5つのプロバイダーは、設定ファイル付きで FreeBSD との互換性を文書化しています。
VPN 比較マトリックス
| プロバイダー | FreeBSD 上のプロトコル | FreeBSD 公式ドキュメント | サーバー数 | 開始価格 (月額) | GUI 利用可能 |
|---|---|---|---|---|---|
| Mullvad | WireGuard、OpenVPN | はい | 700+ (43 ヶ国) | €5.00/月 (割引なし) | いいえ (CLI のみ) |
| OVPN | WireGuard、OpenVPN | はい | 100+ (12 ヶ国) | OVPN サイトを参照 | いいえ (CLI のみ) |
| Perfect Privacy | OpenVPN | はい | 55+ (23 ヶ国) | Perfect Privacy サイトを参照 | いいえ (CLI のみ) |
| IPredator | OpenVPN | はい | 15+ (3 ヶ国) | IPredator サイトを参照 | いいえ (CLI のみ) |
| NordVPN | OpenVPN | 一部 (コミュニティガイド) | 6,400+ (111 ヶ国) | $3.49/月 | いいえ (CLI のみ) |
重要なポイント: どのプロバイダーも FreeBSD 用の GUI クライアントを提供していません。すべてのセットアップにはターミナルコマンドが必要です。グラフィカルツールを優先する場合は、pfSense または OPNsense アプライアンスで VPN を実行することを検討してください。
Mullvad: FreeBSD プライバシー向けベストチョイス
Mullvad はスウェーデンを拠点とし、郵送される現金を含む匿名支払いを受け入れています。このサービスはメールアドレス、名前、個人情報を必要としません。代わりに 16 桁のアカウント番号を受け取ります。
Mullvad は FreeBSD 用の公式 WireGuard 設定ガイドを公開しています。セットアップ プロセスは約 10 分かかります:
# WireGuard ツールをインストール
pkg install wireguard-tools

# 設定ディレクトリを作成
mkdir -p /usr/local/etc/wireguard

# キーを生成
wg genkey | tee /usr/local/etc/wireguard/privatekey | wg pubkey > /usr/local/etc/wireguard/publickey

# アカウントページから Mullvad config をダウンロード
# /usr/local/etc/wireguard/wg0.conf に配置

# インターフェースを起動
wg-quick up wg0
Mullvad は月額 €5.00 の定額料金で、長期契約の割引はありません。この単純さは、アップセル戦術なしの直截な価格設定を好む FreeBSD ユーザーにアピールします。
強み:
- FreeBSD 向けの公式 WireGuard ドキュメント
- 匿名アカウント作成 (メールなし)
- ロック期間なしの定額価格
- 43 ヶ国に 700 以上のサーバー
- RAM のみのサーバーインフラストラクチャ
弱み:
- 手動設定なしのマルチホップなし
- NordVPN や ExpressVPN より小さいサーバーネットワーク
- 長期割引なし
OVPN: FreeBSD 上のネイティブ WireGuard サポート
OVPN もスウェーデンを拠点とし、ディスクに何も保存しないディスクレスサーバーを実行しています。このプロバイダーは FreeBSD をサポートプラットフォームとして明示的に列挙し、OpenVPN と WireGuard の両方の設定ファイルを提供しています。
FreeBSD 上の OVPN WireGuard インストール手順:
# 必要なパッケージをインストール
pkg install wireguard-tools

# ダッシュボードから OVPN WireGuard config をダウンロード
# /usr/local/etc/wireguard/wg0.conf に保存

# rc.conf 経由でブート時に有効化
sysrc wireguard_interfaces="wg0"
sysrc wireguard_enable="YES"

# 接続を開始
service wireguard start
OVPN はマスマーケットプロバイダーより高い価格設定で、これはより小さいプライバシー重視のインフラストラクチャを反映しています。OVPN サイトで現在のプランを確認してください。
強み:
- FreeBSD 用の WireGuard 設定ファイル提供
- ディスクレスサーバー (データはハードドライブに保存されない)
- OpenVPN と WireGuard の両方が FreeBSD 設定に対応
- 実績: OVPN は 2020 年に裁判で勝利し、ユーザーデータがないことを証明
弱み:
- 12 ヶ国に 100 以上のサーバーのみ
- Mullvad より高い月額価格
- サポートスタッフが少ない小規模企業
Perfect Privacy: FreeBSD サーバー向けベストマルチホップセキュリティ
Perfect Privacy はパナマを拠点とし、高度なセキュリティ機能に特化しています。彼らのマルチホップ VPN チェーンはトラフィックをいくつかのサーバーを同時にルーティングします。
FreeBSD ユーザーは Perfect Privacy を OpenVPN 経由で設定します。WireGuard サポートはまだ利用できません。
# OpenVPN をインストール
pkg install openvpn

# Perfect Privacy FreeBSD config をダウンロード
# /usr/local/etc/openvpn/ に抽出

# 自動開始を設定
sysrc openvpn_enable="YES"
sysrc openvpn_configfile="/usr/local/etc/openvpn/pp-server.ovpn"

# サービスを開始
service openvpn start
マルチホップは速度を大幅に低下させます。FreeBSD サーバー管理者が機密インフラストラクチャを保護している場合、このトレードオフはしばしば意味があります。
Perfect Privacy はマスマーケットプロバイダーより高い価格で、年間プランに割引があります。また 7 日間の返金保証も提供しています。
強み:
- マルチホップ VPN チェーン (最大 4 サーバー)
- 詳細な FreeBSD セットアップドキュメント
- NeuroRouting (AI ベースのサーバー選択)
- トラフィック制限またはバンド幅上限なし
- ポート転送利用可能
弱み:
- WireGuard サポートはまだなし
- ほとんどの競合他社より高い価格
- マルチホップは顕著なレイテンシーを導入
- 23 ヶ国に 55 サーバー (このリストで最小ネットワーク)
IPredator: FreeBSD 初心者向けシンプルセットアップ
IPredator は 2009 年に開始され、The Pirate Bay に関連する個人によって設立されました。サービスは何よりシンプルさとプライバシーに焦点を当てています。
IPredator の FreeBSD セットアップは OpenVPN のみで約 10 分かかります:
# OpenVPN をインストール
pkg install openvpn

# IPredator config ファイルをダウンロード
fetch https://www.ipredator.se/static/downloads/ipredator-openvpn.conf

# config を移動
mv ipredator-openvpn.conf /usr/local/etc/openvpn/

# 接続を開始
openvpn --config /usr/local/etc/openvpn/ipredator-openvpn.conf
IPredator はそのサイトで独自のプランを公開しています。サーバーはスウェーデン、ラトビア、ルーマニア (合計 15 以上) に限定されています。
強み:
- 最もシンプルな FreeBSD セットアップ プロセス
- 強力なプライバシーコミットメント (スウェーデン司法)
- Bitcoin での匿名支払いを受け入れ
- わかりやすい価格設定
弱み:
- 3 ヶ国に 15 サーバーのみ
- WireGuard サポートなし
- キルスイッチまたは高度な機能なし
- OpenVPN のみなため WireGuard クラスの効率性なし
NordVPN: コミュニティ FreeBSD サポート付きの最大サーバーネットワーク
NordVPN は公式には FreeBSD をサポートしていませんが、OpenVPN 設定ファイルはプラットフォームで動作します。FreeBSD コミュニティはプロセスをカバーするセットアップガイドを保守しています。
# OpenVPN をインストール
pkg install openvpn

# NordVPN OpenVPN config をダウンロード
fetch https://downloads.nordcdn.com/configs/archives/servers/ovpn.zip

# サーバー config を抽出して選択
unzip ovpn.zip -d /usr/local/etc/openvpn/

# 認証ファイルを作成
echo "your_username" > /usr/local/etc/openvpn/auth.txt
echo "your_password" >> /usr/local/etc/openvpn/auth.txt

# 接続を開始
openvpn --config /usr/local/etc/openvpn/ovpn_udp/us1234.nordvpn.com.udp.ovpn --auth-user-pass /usr/local/etc/openvpn/auth.txt
NordVPN は最長期間プランで月額 $3.49 から開始されます。111 ヶ国に 6,400 以上のサーバーがあり、最も広い地理的カバレッジを提供します。
強み:
- 111 ヶ国に 6,400 以上のサーバー
- 最長期間プランで低い月額料金
- 制限されたネットワーク向けの難読化サーバー
- 特別なサーバー (Double VPN、Onion over VPN)
弱み:
- FreeBSD の公式サポートなし (コミュニティガイドのみ)
- FreeBSD 上に WireGuard なし (NordLynx は Linux/Windows/Mac のみ)
- ネイティブアプリなしのキルスイッチ利用不可
- 公式 FreeBSD ガイド付きプロバイダーより設定ステップが多い
FreeBSD OpenVPN設定の問題と修正
FreeBSDはOpenVPNをLinuxとは異なる方法で処理しています。これらは最も一般的な問題とその解決策です。
TUNデバイスが見つかりません
FreeBSDはtunデバイスドライバを自動的にロードしない場合があります。ブートに追加することで修正してください:
# /boot/loader.confに追加
if_tun_load="YES"

# 再起動なしですぐにロード
kldload if_tun
resolv.confを通じるDNSリーク
FreeBSD上のOpenVPNはLinuxのように自動的に/etc/resolv.confを更新しません。更新スクリプトを作成:
#!/bin/sh
# /usr/local/etc/openvpn/update-resolv.sh
case "$script_type" in
  up)
    cp /etc/resolv.conf /etc/resolv.conf.bak
    echo "nameserver $foreign_option_1" > /etc/resolv.conf
    ;;
  down)
    mv /etc/resolv.conf.bak /etc/resolv.conf
    ;;
esac
OpenVPN設定に追加:
script-security 2
up /usr/local/etc/openvpn/update-resolv.sh
down /usr/local/etc/openvpn/update-resolv.sh
pfファイアウォールとの競合
FreeBSD のpfファイアウォールはVPNトラフィックをブロックできます。これらのルールを/etc/pf.confに追加:
# OpenVPNトラフィックを許可
pass out on egress proto udp to any port 1194
pass on tun0 all

# オプション:すべての非VPNトラフィックをブロック(キルスイッチ)
block drop out on egress proto {tcp udp} from any to any
pass out on egress proto udp to <vpn_server_ip> port 1194
pass on tun0 all
pass out on egress proto udp to any port 53
ファイアウォールをリロード:
pfctl -f /etc/pf.confOpenVPNサービスがブート時に開始されない
rc.conf構文は重要です。正確な変数名を使用:
openvpn_enable="YES"
openvpn_if="tun"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
openvpn_dir="/usr/local/etc/openvpn"
FreeBSD上のWireGuard:カーネルモジュールセットアップとトラブルシューティング
WireGuard統合はFreeBSDバージョンによって異なります。このセクションはネイティブおよびサードパーティモジュールのインストールをカバーしています。
FreeBSD 13.x:カーネルモジュールをインストール
FreeBSD 13.0および13.1は外部カーネルモジュールを必要とします:
pkg install wireguard-kmod wireguard-tools

# モジュールをロード
kldload if_wg

# 永続的にする
echo 'if_wg_load="YES"' >> /boot/loader.conf
FreeBSD 14.x:ネイティブカーネルサポート
FreeBSD 14.0+にはベースカーネルにWireGuardが含まれています。ツールのみ必要:
pkg install wireguard-toolsWireGuardがインターフェースを作成できない
wg-quick up wg0が「RTNETLINK answers: Operation not supported」を返す場合、カーネルモジュールはロードされていません:
# モジュールがロードされているか確認
kldstat | grep wg

# 手動でロード
kldload if_wg

# 確認
ifconfig wg0
FreeBSD Jail内でWireGuardを実行
FreeBSD 14.0+はjail内でWireGuardをサポートしています。これらのjailパラメータを追加:
# /etc/jail.confで
myjail {
    allow.raw_sockets;
    vnet;
    vnet.interface = "wg0";
}
jail内でWireGuardインターフェースを作成:
jexec myjail wg-quick up wg0MTU問題によるパケット損失
WireGuardのデフォルトMTU 1420は一部のネットワークで問題を引き起こす可能性があります。これを下げてください:
# wg0.confで
[Interface]
MTU = 1380
FreeBSD上のVPNのセキュリティベストプラクティス
FreeBSDはVPN暗号化を補完するセキュリティ機能を提供しています。レイヤーセキュリティのために組み合わせてください。
VPNをpfファイアウォールと統合: VPNトンネル外のすべてのトラフィックをブロックするルールを作成します。これはVPNプロバイダーソフトウェアに依存することなくネットワークレベルのキルスイッチとして機能します。
VPN設定ファイルにGELI暗号化を使用: VPN認証情報と設定ファイルを含むディレクトリを暗号化:
geli init /dev/ada0p5
geli attach /dev/ada0p5
newfs /dev/ada0p5.eli
mount /dev/ada0p5.eli /usr/local/etc/openvpn
Capsicumサンドボックス内でVPNを実行: FreeBSD のCapsicumフレームワークはVPNプロセスがアクセスできるものを制限し、VPNクライアントが侵害された場合のダメージを削減します。
VPN接続の正常性を監視: VPNトンネルのステータスを5分ごとにチェックし、ドロップされた場合は接続を再開するcronジョブを追加します:
*/5 * * * * /usr/local/bin/check-vpn.sh最終的な評価
FreeBSDユーザーはLinuxやWindowsのユーザーより選択肢が少ないのが現状です。ここで検証した5つのプロバイダーは、それぞれ異なるニーズに対応しています。
Mullvadを選ぶなら、プライバシーに強く、匿名アカウント、€5.00/月の定額でWireGuardのパフォーマンスが安定します。OVPNを選ぶなら、WireGuard設定ファイルとディスクレスサーバー設計が必要な場合。Perfect Privacyを選ぶなら、高セキュリティのサーバー環境でマルチホップルーティングが必要な場合。IPredatorを選ぶなら、FreeBSDの最もシンプルなセットアップを望む場合。NordVPNを選ぶなら、111カ国の6,400+サーバーにアクセスしたい、またはコミュニティ管理のFreeBSDガイドを使っても構わない場合です。
FreeBSDのアーキテクチャはVPN展開に特に適しています。pfファイアウォール統合、jail分離、GELI暗号化がセキュリティレイヤーを生み出し、他のコンシューマオペレーティングシステムは比較にならないほどです。適切なVPNプロバイダーはこれらのツールを置き換えるのではなく、補完するものです。
このページのリソース
調査から得たチャートや参考画像を無料で閲覧・共有できます。
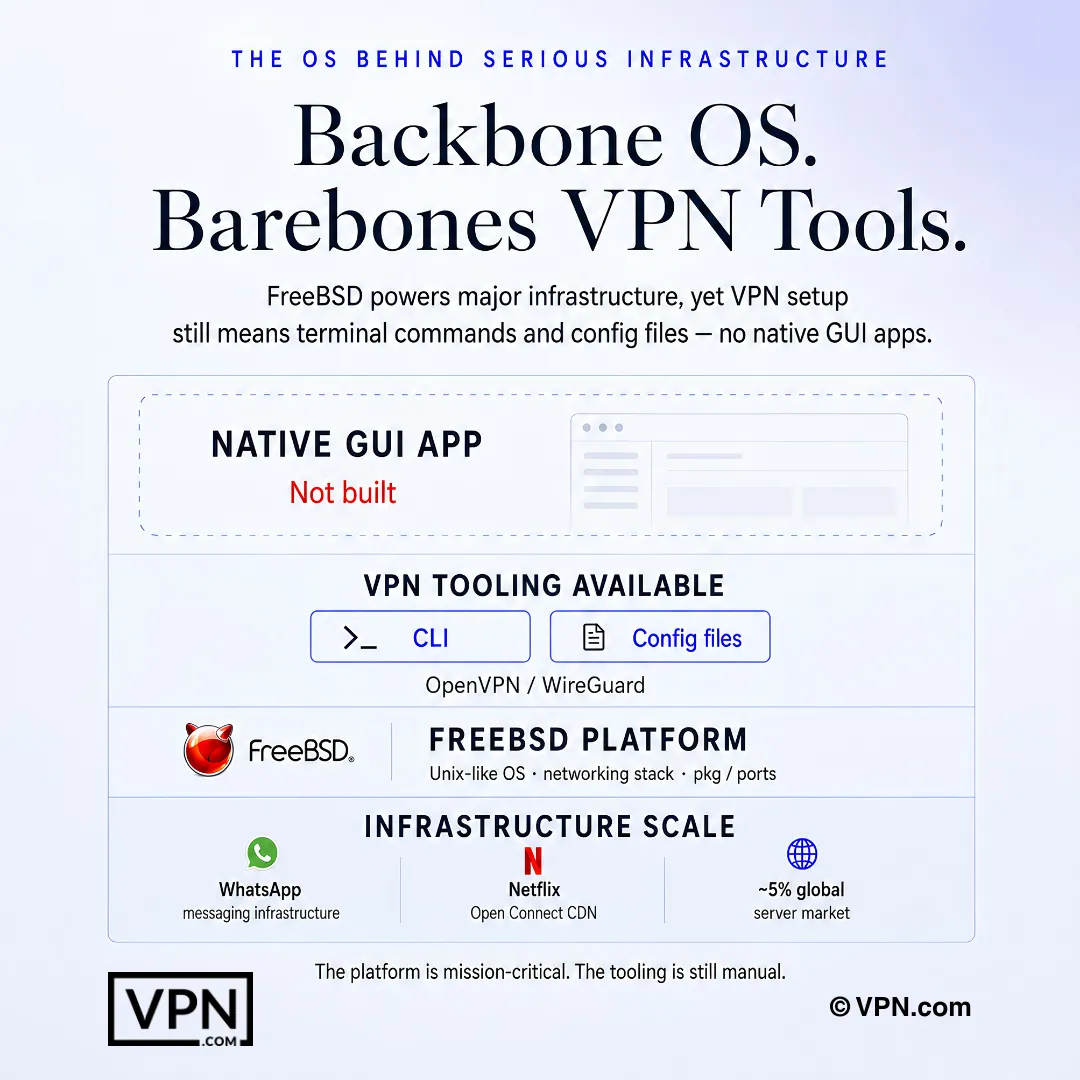
FreeBSDのVPNセットアップは通常、ネイティブGUIアプリではなくターミナルコマンドと設定ファイルを使用します。
よくある質問
WindowsやmacOSのようにFreeBSDがネイティブVPNアプリを取得しない理由は何ですか?
FreeBSDはLinuxではなく、異なるカーネルとネットワークスタックを使用しているため、ほとんどのプロバイダーはこれ用の専用GUIクライアントの構築をスキップします。代わりに、pkg install経由でOpenVPNまたはWireGuardをインストールし、rc.conf経由で管理し、/usr/local/etc/に設定を保存します。FreeBSDサポートを文書化するすべてのプロバイダーはグラフィカルアプリではなくターミナルセットアップを通じてそうします。
FreeBSD上でOpenVPNとWireGuardを実行する場合の実際の違いは何ですか?
OpenVPNはFreeBSDの組み込みtunドライバを使用してユーザースペースで完全に実行され、プラットフォーム上で15年以上機能していますが、約100,000+行のコードベースはCPUオーバーヘッドを追加します。WireGuardはFreeBSD 13.1から始まるネイティブカーネルモジュールとして出荷され(14.0+で完全にネイティブ)、CPUの使用を低く保ち、約4,000行のコードベースは独立した監査をより高速にしています。
FreeBSD 14でWireGuardをネイティブに実行するにはどうすればよいですか?
FreeBSD 14.0+では、WireGuardはベースカーネルに組み込まれているため、pkg install wireguard-toolsのみ必要で、その後kldload if_wgを実行してモジュールをロードします。FreeBSD 13.0または13.1では、最初に別のwireguard-kmodパッケージが必要です。ロード後、wg genkey/wg pubkeyでキーを生成し、wg-quick up wg0でインターフェースを起動します。
FreeBSDでOpenVPNがDNS要求をリークするのはなぜですか、どうすれば停止できますか?
Linuxとは異なり、FreeBSD上のOpenVPNはトンネル接続時に自動的に/etc/resolv.confを書き換えないため、DNS クエリは暗号化された接続をバイパスできます。/etc/resolv.confをバックアップして、接続時にスワップし、切断時に復元するup/downスクリプトで修正し、その後、OpenVPN設定ファイルでscript-security 2を使用してそのスクリプトを参照します。
FreeBSDで「tunデバイスが見つかりません」エラーが発生するのはなぜですか?
FreeBSDはOpenVPNが依存するtunドライバをオートロードできない場合があり、接続時にこのエラーを生成します。毎回のブートで自動的にロードするように/boot/loader.confにif_tun_load="YES"を追加するか、再起動なしで即座にロードするためにkldload if_tunを実行してください。これはプラットフォーム上での最初のOpenVPNセットアップの失敗の最も一般的な原因の1つです。
FreeBSDのpfファイアウォールを使用してネットワークレベルのキルスイッチを構築するにはどうすればよいですか?
プロバイダーのアプリレベルキルスイッチに依存するのではなく(ほとんどのFreeBSDセットアップではそもそも欠けている)、VPNのtun0インターフェースを通じてルーティングされたもの、およびVPNポート上のプロバイダーの特定のサーバーIPを除くすべての送信トラフィックをブロックするpf.confルールを追加します。pfctl -f /etc/pf.confでリロードします。これはトンネルがドロップされた場合のすべてのトラフィックをブロックし、ファイアウォールレベルのフェイルセーフとして機能します。
FreeBSD jailの内部でWireGuardを実行するにはどうすればよいですか?
Jailサポートはfreebsd 14.0以降が必要です。WireGuardはjail内のvnetネットワークモードが必要です。/etc/jail.confのjailの設定ブロックにallow.raw_sockets、vnet、およびvnet.interface = "wg0"を追加してから、jexec myjail wg-quick up wg0でjail外からトンネルを起動します。以前のFreeBSDバージョンはこのjail統合をサポートしていません。
FreeBSD公式ドキュメントを公開しているプロバイダーはどれですか?それともコミュニティガイドに頼っていますか?
Mullvad、OVPN、Perfect Privacy、およびIPredatorはすべて、設定ファイル付きの公式FreeBSDセットアップガイドを公開しています。NordVPNにはFreeBSD公式サポートがなく、そのOpenVPN設定はプラットフォーム上で機能しますが、セットアッププロセスを説明するのはコミュニティが保守するガイドのみであり、通常は公式FreeBSDドキュメントを備えたプロバイダーより設定に時間がかかります。
コマンドラインインターフェース設定を必要とするFreeBSDユーザーにとって、メインストリームプロバイダーの中で最高のパフォーマンスは何ですか?
NordVPNは独立したラボから集計した私たちのスピードラボの22のうち#1、Mullvadは#7、ExpressVPNは#8です。NordVPNはオフィシャルのFreeBSDサポートを欠いており、コミュニティOpenVPNガイドが必要ですが、Mullvadはたとえセットアップの利便性よりもFreeBSD互換性がより重要な場合、FreeBSDの公式ネイティブWireGuardドキュメントを公開しているため、より強い選択肢となります。
NordVPN、ExpressVPN、Mullvad の FreeBSD セットアップの実際の料金はいくら?
NordVPN は長期プランで月額 $3.49/月から、ExpressVPN は長期プランで月額 $2.99/月から、Mullvad は長期割引なしで月額 €5.00/月の定額料金です。3つのプロバイダーのいずれも FreeBSD GUI を提供していないため、料金の違いはセットアップの利便性ではなく、サーバーインフラと管轄権に関わってきます。
プロバイダーのFreeBSDセットアップが使用ケースで機能しない場合、払い戻しを受けることができますか?
はい、3つのうち2つです。NordVPNとExpressVPNの両方がそのプランをマネーバック保証で支援し、FreeBSDボックスで設定ファイルをテストしてコミットする前に時間を与えます。Mullvadには試みがなく、これは月額払いですが、早期にキャンセルした場合、その定額月額レートの未使用日は払い戻し可能です。
FreeBSDサーバーを他のデバイスと一緒にカバーするために同時接続をいくつ取得しますか?
プロバイダーによって異なります。NordVPNは10の同時デバイス接続を許可し、ExpressVPNはプランティアに応じて10-14を許可し、Mullvadは5に上限を設定します。複数のjailまたはパーソナルデバイスと一緒にpfSenseアプライアンスを実行するFreeBSDサーバー管理者の場合、NordVPNまたはExpressVPNの高いデバイスシーリングはデバイスを制限する前に2番目のアカウントが必要になるまでより多くの余地を残します。
WireGuardの小さなコードベースがFreeBSDジェイル展開でOpenVPNより有意に安全性を高めるか?
攻撃面を減らすことは間違いありません。WireGuardの約4,000行のコードベースはOpenVPNの100,000行以上よりも監査しやすく、FreeBSDカーネルモジュール(13.1+ではkmod、14.0+ではネイティブ)としてユーザースペースではなく実行されるため、分離されたジェイル内で実行される際にはCPU使用率も低くなります。