RedHat向けの最高のVPN:エンタープライズのセキュリティと速度
SELinuxと統合し、FIPS 140-2基準を満たし、RHELインフラ全体でRPMデプロイに対応する、RedHat向けの最高のVPNを見つけましょう。
 Michael Gargiulo
VPNを探す
VPNを主に何に使いますか?
1つ選んで、簡単な質問に答えてください。最適なVPNとその理由をお伝えします。
ストリーミング向けVPN
質問 1 / 3
ストリーミング向けVPNを探したきっかけは何ですか?
過去30日間にVPN.comを通じて14,685件のVPNが選ばれました

あなたにマッチ

NordVPN

ProtonVPN
プライバシー向けVPN
質問 1 / 3
プライバシーVPNを探そうと思ったきっかけは何ですか?
過去30日間にVPN.comを通じて14,685件のVPNが選ばれました
あなたにマッチ
NordVPN
ProtonVPN
ゲーミング向けVPN
質問 1 / 3
ゲーミングVPNを探したきっかけは何ですか?
過去30日間にVPN.comを通じて14,685件のVPNが選ばれました
あなたにマッチ
NordVPN
ProtonVPN
無料プラン向けVPN
質問 1 / 3
無料VPNを探すようになったきっかけは何ですか?
過去30日間にVPN.comを通じて14,685件のVPNが選ばれました
あなたにマッチ
ProtonVPN
NordVPN


RHELにエンタープライズグレードのVPNソリューションが必要な理由
Red Hat Enterprise Linux(RHEL)は、Fortune 500企業、政府機関、金融機関のミッションクリティカルなインフラを支えています。コンシューマー向けLinuxディストリビューションとは異なり、RHELではSELinuxの強制アクセス制御と統合し、FIPS 140-2の暗号化標準に準拠し、数千のノードへの自動デプロイに対応するVPNソリューションが求められます。
結論: RHELはNetworkManagerを通じてVPNツールを標準搭載し、SELinuxのセキュリティポリシーを適用します。RHEL上のエンタープライズVPNの導入には、これらのツールとの互換性、RPMパッケージの提供、そしてRHELの10年のライフサイクルに見合う長期的なベンダーサポートが必要です。
本ガイドでは、本番環境のRed Hat Enterprise Linux向けVPNソリューションに焦点を当てます。RHELの管理者には、YUM/DNFでインストールでき、SELinuxのコンテキストを尊重し、データセンターとクラウドの両方のデプロイにスケールするVPNが必要です。
RHELのセキュリティアーキテクチャがVPN要件を形作る仕組み
RHELは、VPNの互換性に直接影響するいくつかの点で他のLinuxディストリビューションと異なります。これらの違いを理解することで、デプロイの失敗やセキュリティ上の欠陥を防げます。
SELinuxの強制とVPNの互換性
RHELではデフォルトでSELinuxが強制モードで動作します。多くのVPNクライアントは、適切なSELinuxポリシーモジュールを欠いているため、静かに失敗します。互換性のあるVPNは、SELinuxポリシーを同梱するか、カスタムコンテキストの作成手順を文書化して提供する必要があります。
例えば、RHEL上のOpenVPNにはopenvpn_t SELinuxタイプが必要です。これがないと、明確なエラーメッセージなしに接続が切断されます。WireGuardはRHEL 8.6以降でカーネルレベルに統合されており、ほとんどのSELinuxの競合を回避します。
RPMパッケージとYUM/DNFによるインストール
エンタープライズのRHELデプロイでは、YUM(RHEL 7)またはDNF(RHEL 8/9)で管理されるRPMパッケージを使用します。公式の.rpmパッケージを提供するVPNプロバイダーは、インストール、更新、コンプライアンス監査を簡素化します。ソースからの手動ビルドは保守の負担を生み、自動化されたパッチ適用のワークフローを壊します。
NetworkManagerとの統合
RHELは主要なネットワーク設定ツールとしてNetworkManagerを使用します。NetworkManagerのプラグインとして統合するVPNソリューションにより、管理者はnmcliコマンド、GNOMEのGUI、またはCockpitのWebコンソールから接続を管理できます。これは、複数のチームがネットワーク設定を管理する環境で重要です。
RHEL向けVPNソリューションの評価基準
RHEL本番システム向けのVPNを選ぶ際は、次のRHEL固有の要素を評価してください。
- SELinux互換性:
setenforce 0を実行せずに、VPNはSELinux強制モードで動作しますか? - 公式RPMの提供: ベンダーはRHEL 7、8、9向けのRPMリポジトリを維持していますか?
- CLIツール: ヘッドレスなサーバー環境向けに、VPNは完全なコマンドライン管理を提供しますか?
- プロトコル対応: WireGuard(RHEL 8.6以降でカーネル統合)、またはRHELに含まれるLibreswan経由のIPsecに対応していますか?
- FIPS 140-2準拠: VPNはRHELのFIPS検証済み暗号モジュールを使用できますか?
- スケーラビリティ: ソリューションは大規模デプロイのためにAnsibleプレイブックやPuppetモジュールに対応していますか?
RHELのサポートが確認できるトップVPNサービス
3つのVPNプロバイダーが、ネイティブLinuxクライアント、RPMパッケージ、またはエンタープライズデプロイ向けの詳細な設定ガイドによって、RHELとの互換性を文書化して提供しています。
Mullvad VPN:ネイティブWireGuardによるプライバシー重視
Mullvad VPNは、RPMパッケージとして配布される専用のLinuxクライアントを提供します。RHEL 8または9へのインストールは1つのコマンドで完了します。
sudo dnf install https://mullvad.net/media/app/MullvadVPN-latest.rpmMullvadは、WireGuardを採用した最初期のプロバイダーの一つです。WireGuardはRHEL 8.6以降でカーネルモジュールとして動作します。WireGuardの軽量な設計によりCPUのオーバーヘッドは低く抑えられますが、実際の速度はハードウェアと接続環境に依存します。クライアントには完全なCLI(mullvad connect、mullvad status)が含まれており、ヘッドレスなRHELサーバーに適しています。
Mullvadは50+か国に550+台のサーバーを運用しています。その厳格なノーログポリシーは、独立した監査によって検証されています。サービス料金は月額€5の定額で、アカウント作成は不要です。
RHEL固有の注意点: MullvadのRPMパッケージにはRHEL 8および9向けのSELinuxポリシーモジュールが含まれています。手動でのポリシー調整は不要です。
NordVPN:7,229台のサーバーによるエンタープライズ規模
NordVPNは、RHELのNetworkManagerと統合するRPMパッケージとしてLinuxクライアントを提供します。管理者はnmcli、またはNordVPN独自のCLIツール(nordvpn connect、nordvpn set technology)で接続を管理できます。
RHELに関連する主な機能:
- NordLynxプロトコル: NordVPNのWireGuard実装により、RHEL上でもプロトコルのオーバーヘッドが低く抑えられます
- CyberSecフィルタリング: firewalldのルールを補完するかたちで、DNSレベルでマルウェアやフィッシングのドメインをブロックします
- 150か国に7,229台のサーバー: 多国籍のRHELデプロイに冗長性を提供します
- 専用IPオプション: RHELのファイアウォール設定でVPNの出口ポイントを許可リストに登録する際に役立ちます
RHEL 9へのインストール:
sudo rpm -i https://repo.nordvpn.com/yum/nordvpn/centos/noarch/nordvpn-release-1.0.0-1.noarch.rpm
sudo dnf install nordvpn
RHEL固有の注意点: NordVPNのLinuxアプリは、RHEL 8および9のSELinux強制モードで動作します。NetworkManagerプラグインは、自動化された接続管理のためのnmcliスクリプトに対応しています。
ExpressVPN:低遅延なRHELデプロイ向けのLightwayプロトコル
ExpressVPNは、RPMに対応したLinuxクライアントと独自のLightwayプロトコルを提供します。ExpressVPNはLightwayを高速に接続でき、オーバーヘッドの少ないプロトコルとして位置づけています。RHEL上での実際のスループットは、ハードウェアとネットワークに依存します。
RHEL管理者にとって注目すべき機能:
- スプリットトンネリング: 特定のトラフィックのみをVPN経由で送信し、社内のRHELサービスは直接接続のまま維持できます
- 105か国に3,000台以上のサーバー: 地理的に分散したRHELインフラをサポートします
- Lightway UDPおよびTCPオプション: TCPモードは制限の厳しい企業ファイアウォールを通過できます
- 定期的なLinuxアップデート: ExpressVPNは、RHELの各ポイントリリースから2週間以内にLinuxクライアントにパッチを適用します
インストールには、ExpressVPN独自のRPMリポジトリを使用します。
sudo dnf install expressvpn-latest.rpm
expressvpn activate
expressvpn connect
RHEL固有の注意点: ExpressVPNのスプリットトンネリングには、カスタムのSELinuxブーリアンが必要です。同社のドキュメントに正確なsetseboolコマンドが記載されています。このクライアントは、KVMやoVirtを含むRHELの仮想化環境に対応しています。
RHEL固有のVPN設定:NetworkManagerとCLIの方法
RHELの管理者は通常、NetworkManagerプラグインまたは単独のCLIクライアントを使ってVPNをデプロイします。
方法1:RHEL 9でNetworkManager経由のWireGuard
sudo dnf install wireguard-tools
sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf
sudo nmcli connection up wg0この方法では、VPNの認証情報をNetworkManagerの暗号化キーリングに保存します。接続は再起動後も維持され、RHELのfirewalldゾーンと自動的に統合されます。
方法2:SELinuxポリシーを使ったOpenVPN
sudo dnf install openvpn NetworkManager-openvpn
sudo semanage port -a -t openvpn_port_t -p tcp 1194
sudo nmcli connection import type openvpn file provider.ovpnsemanageコマンドは、OpenVPNのポートをSELinuxに登録します。この手順を省くと、SELinuxを強制モードで動作させているRHELシステムでは、接続が静かに失敗します。
方法3:RHELに含まれるLibreswan経由のIPsec
RHELには、ネイティブのIPsec VPNサポートのためにLibreswanが同梱されています。サードパーティ製のソフトウェアは不要です。
sudo dnf install libreswan
sudo ipsec setup start
sudo ipsec auto --add myconnection
sudo ipsec auto --up myconnection
Libreswanは、RHELのFIPS検証済み暗号ライブラリを使用します。そのため、FIPS 140-2準拠を必要とする政府機関や金融分野のRHELデプロイでは、最も選ばれる選択肢となっています。
コンプライアンスとエンタープライズデプロイの考慮事項
RHELは、厳格な規制要件を持つ業界で利用されています。VPNの選定では、以下のコンプライアンスフレームワークを考慮する必要があります。
| フレームワーク | 要件 |
|---|---|
| HIPAA | 医療分野のRHEL環境では、AES-256暗号化と監査ログ機能を備えたVPNが必要です。NordVPNとMullvadはいずれもAES-256-GCMに対応しています。 |
| PCI DSS | RHEL上で決済処理を行う場合、すべてのカード会員データは暗号化されたトンネルを通す必要があります。LibreswanによるIPsecは、PCI DSS 4.1項の要件をネイティブに満たします。 |
| FedRAMP | 政府機関のRHELシステムでは、FIPS 140-2で検証された暗号化が必要です。RHELのNSS暗号ライブラリを使用するLibreswanはこの要件を満たします。 |
| SOC 2 | VPNプロバイダーは、データ取り扱いの実践を示す必要があります。Mullvadの公開監査レポートはSOC 2の管理策を扱っており、NordVPNは独立したノーログ監査を依頼したと述べています。 |
大規模なデプロイでは、Ansibleを使ってVPN設定を自動化してください。Red Hat Ansible Automation Platformには、LibreswanとWireGuard向けのVPNロールモジュールが含まれており、数百台のRHELノードに一貫した設定をデプロイできます。
最終的な結論
RHEL環境では、SELinuxのポリシーを尊重し、RPMパッケージでインストールでき、Ansibleのような自動化ツールでスケールするVPNソリューションが必要です。Mullvadは、クリーンなWireGuard統合により最も強力なプライバシー保証を提供します。NordVPNは、最大のサーバーネットワークと、多国籍デプロイ向けのNetworkManager互換性を提供します。ExpressVPNのLightwayプロトコルは、時間に敏感なアプリケーションに対して最も低い接続遅延を実現します。
サードパーティ製のソフトウェアなしでFIPS 140-2準拠が必要なRHEL管理者には、すべてのRHELインストールに同梱され、オペレーティングシステムの検証済み暗号モジュールを使用するLibreswanが最適です。これらのソリューションのいずれかを、RHELに組み込まれたNetworkManagerとnmcliツールと組み合わせれば、インフラ全体で一貫性があり、スクリプト化可能なVPN管理が実現できます。
このページのリソース
調査から得たチャートや参考画像を無料で閲覧・共有できます。
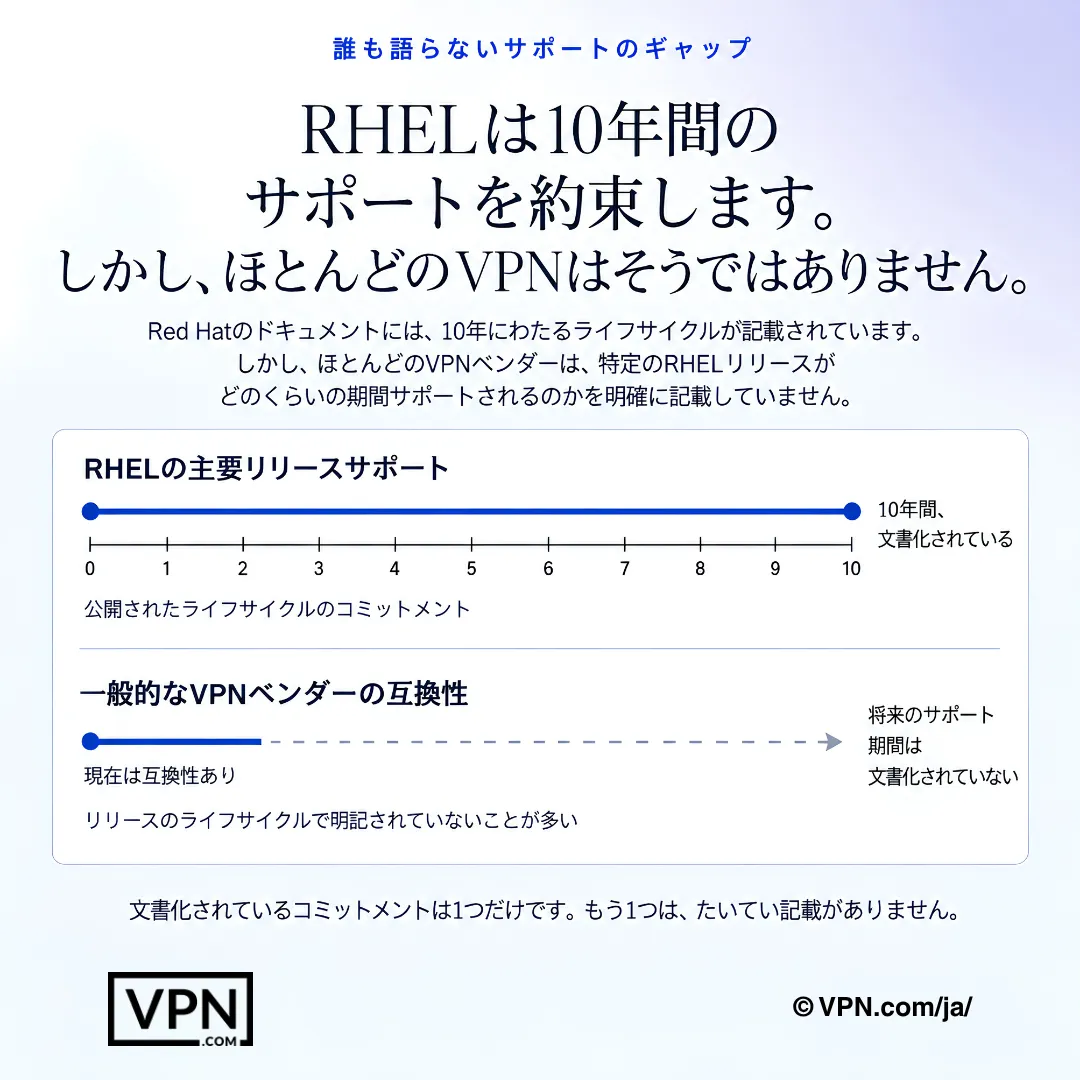
RHELにはライフサイクルが明記されていますが、VPNベンダーのサポート期間は明確でないことが多いです。
よくある質問
なぜRHELは一般消費者向けのVPNクライアントをそのまま使えないのですか?
RHELはデフォルトでSELinuxを強制的なアクセス制御モードで動作させるため、適切なポリシーモジュールを欠くVPNクライアントは静かにブロックされます。また、エンタープライズのデプロイでは、手動のソースビルドではなく、YUMまたはDNFで管理されるRPMパッケージが必要です。RHELのおよそ10年のサポートライフサイクルも、ベンダーが一度きりのリリースではなく、長期的なLinuxクライアントの保守を行う必要があることを意味します。
強制モードのSELinuxを無効化せずに動作するVPNはどれですか?
MullvadのRPMパッケージには、RHEL 8および9向けのSELinuxポリシーモジュールが組み込まれており、手動での調整は不要です。NordVPNのLinuxアプリも強制モードで動作し、NetworkManagerプラグインはnmcliによるスクリプト操作に対応しています。ExpressVPNはスプリットトンネリングにカスタムのSELinuxブーリアンが必要で、その設定はsetseboolコマンドとして同社のドキュメントに記載されています。
これらのVPNは、追加の設定なしでFIPS 140-2の要件を満たしますか?
すべてのRHELインストールにネイティブに同梱されているLibreswanは、RHEL独自のFIPS検証済みNSS暗号ライブラリを使用します。そのため、サードパーティ製のソフトウェアなしでFIPS 140-2準拠を必要とする政府機関や金融分野のデプロイでは、最有力の選択肢となります。NordVPNとMullvadはいずれもAES-256-GCM暗号化に対応していますが、Libreswanのように、RHELの検証済み暗号モジュールを通して動作するわけではありません。
RHEL 9でこれらのVPNをインストールする実際のコマンドは何ですか?
Mullvadは1行でインストールできます。RPMのURLを指定してsudo dnf installを実行します。NordVPNは2段階が必要で、まずyumリポジトリのRPMをインポートし、その後sudo dnf install nordvpnを実行します。ExpressVPNはsudo dnf install expressvpn-latest.rpmを実行した後、expressvpn activateとexpressvpn connectを使います。いずれも、自動化されたパッチ適用を複雑にする手動のソースコンパイルを避けられます。
ベンダー独自のクライアントではなく、NetworkManager経由でWireGuardを設定するには?
sudo dnf install wireguard-toolsでwireguard-toolsをインストールし、sudo nmcli connection import type wireguard file /etc/wireguard/wg0.confで設定をインポートして、sudo nmcli connection up wg0で接続します。この方法では、認証情報がNetworkManagerの暗号化キーリングに保存され、再起動後も維持され、firewalldのゾーンと自動的に統合されます。
RHELサーバーでOpenVPNの接続が静かに失敗するのはなぜですか?
これはほぼ常に、openvpn_t SELinuxタイプの欠落が原因です。強制モードでは、明確なエラーメッセージなしに接続が切断されます。NetworkManager-openvpnをインストールした後、接続をインポートする前にsudo semanage port -a -t openvpn_port_t -p tcp 1194を実行して修正してください。このsemanageの手順を省くことが、RHELでOpenVPNが原因不明で失敗する最も一般的な理由です。
RHELの本番環境の負荷に対して、どのVPNが最も良いパフォーマンスを発揮しますか?
NordVPNは、公開されたサードパーティのテストから集計した当社のトラストスコアで22社中#1位です。次いでExpressVPNが#2位、Mullvadが#11位です。RHEL固有の観点では、RHEL 8.6以降でWireGuardがカーネルレベルに統合されていることで、OpenVPNのような古いプロトコルが引き起こしうるSELinuxの競合のほとんどを回避でき、生のランキング以上に本番環境の安定性に影響します。
企業でRHELを展開する際のコストについて、これら3つのVPNはどう比較されますか?
NordVPNは$3.09/月から、ExpressVPNは$3.00/月から、いずれも最長期間のプランで提供されています。一方Mullvadは、複数年の割引段階がない月額$5.50の定額で、無料トライアルもなく月単位の従量払いです。多数のRHELノードを共有アカウントで予算化する場合、NordとExpressの長期プランの価格は、Mullvadの定額従量料金よりも予測しやすく拡張できます。
これらのVPNは、HIPAA、PCI DSS、FedRAMPの要件を実際に満たすのに役立ちますか?
フレームワークによって部分的に役立ちます。NordVPNとMullvadはいずれもHIPAAに関連するAES-256-GCM暗号化に対応しています。NordVPNはノーログポリシーが独立監査を受けていると述べており、Mullvadは SOC 2 の管理策に対応する独自の独立監査レポートを公開しています。PCI DSSやFedRAMPについては、FIPS検証済み暗号を使用するRHELネイティブのLibreswan IPsecスタックが、より直接的なコンプライアンスの道筋となります。
複数ノードのRHELデプロイで、1つのアカウントは実際に何台のデバイスをカバーできますか?
NordVPNはアカウントあたり10台の同時デバイス接続を許可し、ExpressVPNはプランによって10〜14台を許可し、Mullvadの上限は5台です。ノードごとにライセンスを用意するのではなく、単一のライセンスで複数のRHELサーバーやワークステーションを管理する管理者にとっては、NordとExpressの上限が高いため、追加のアカウントが必要になるまでより多くのデバイスを賄えます。
RHELのVPN設定は、数百台のサーバーにわたって自動化できますか?
はい。Red Hat自身のAnsible Automation Platformには、LibreswanとWireGuard向けのVPNロールモジュールが含まれており、管理者は単一のPlaybookから数百台のRHELノードに同一のVPN設定をプッシュできます。これをローカル管理用のnmcliと組み合わせると、各サーバーを手動で設定するのではなく、スクリプト化可能で監査可能なデプロイの経路が得られます。
RHELのインフラにVPNをデプロイした後、うまくいかなかった場合はどうなりますか?
NordVPNとExpressVPNは、いずれもプランに30日間の返金保証を付けています。そのため、より大きな規模で展開する前に、予算を投じる前に互換性を検証する期間が確保できます。Mullvadは試用期間を提供せず、厳密に従量払いで運用されているため、RPMクライアントが環境に合わない場合に頼れる保証はありません。
RHELのポイントリリースでVPNクライアントの互換性が壊れた場合はどうなりますか?
ExpressVPNは、各RHELのポイントリリースからおよそ2週間以内にLinuxクライアントにパッチを適用するため、時間に敏感なデプロイでのダウンタイムを抑えられます。RHEL 8.6以降のWireGuardのカーネルレベルでの統合は、別個のユーザー空間クライアントではないため、こうした不具合のほとんどを回避します。Libreswanは、RHEL自体の一部として同梱され、OSと一緒に更新されるため、この問題を完全に回避します。