Melhor VPN para openSUSE: Suporte Nativo para Linux
Descubra a melhor VPN para openSUSE, com clientes CLI nativos e pacotes .rpm. Rápida, segura e compatível com a configuração do YaST.
 Michael Gargiulo
Encontre o seu VPN
Para que vai usar principalmente um VPN?
Escolha uma opção e responda a algumas perguntas rápidas. Indicamos o VPN que melhor se adequa e explicamos porquê.
VPN para streaming
Pergunta 1 de 3
O que te levou a procurar uma VPN para streaming?
14.685 escolhas de VPN feitas pelo VPN.com nos últimos 30 dias

Sua correspondência

NordVPN
Avaliações da loja de aplicativos, parte da pontuação
4,664,59

ProtonVPN
Avaliações da loja de aplicativos, parte da pontuação
4,614,70
VPN para privacidade
Pergunta 1 de 3
O que o levou a procurar uma VPN de privacidade?
14.685 escolhas de VPN feitas pelo VPN.com nos últimos 30 dias
Sua correspondência
NordVPN
Avaliações da loja de aplicativos, parte da pontuação
4,664,59
ProtonVPN
Avaliações da loja de aplicativos, parte da pontuação
4,614,70
VPN para jogos
Pergunta 1 de 3
O que te levou a procurar uma VPN para gaming?
14.685 escolhas de VPN feitas pelo VPN.com nos últimos 30 dias
Sua correspondência
NordVPN
Avaliações da loja de aplicativos, parte da pontuação
4,664,59
ProtonVPN
Avaliações da loja de aplicativos, parte da pontuação
4,614,70
VPN para planos gratuitos
Pergunta 1 de 3
O que o fez procurar por uma VPN gratuita?
14.685 escolhas de VPN feitas pelo VPN.com nos últimos 30 dias
Sua correspondência
ProtonVPN
Avaliações da loja de aplicativos, parte da pontuação
4,614,70
NordVPN
Avaliações da loja de aplicativos, parte da pontuação
4,664,59
NordVPN7,229 servidoresNordVPN's privacy and security record is strong on process and mixed on proof
93 de 100, construída a partir de duas partes ponderadas
Avaliações da loja de aplicativos, parte da pontuação
4,664,59
Pesquisado em 3 de out. de 2026Afirmações verificadas: 31Fontes independentes: 11Pontuações atualizadas 6 de nov. de 2026
 ExpressVPN3,000+ servidores
88 de 100, construída a partir de duas partes ponderadas
Avaliações da loja de aplicativos, parte da pontuação
4,684,69
Pesquisado em 3 de out. de 2026Afirmações verificadas: 27Fontes independentes: 13Pontuações atualizadas 6 de nov. de 2026
ProtonVPN20,000+ servidores83 de 100, construída a partir de duas partes ponderadas
Avaliações da loja de aplicativos, parte da pontuação
4,614,70
Pesquisado em 3 de out. de 2026Afirmações verificadas: 37Fontes independentes: 3Pontuações atualizadas 6 de nov. de 2026
Resumo: O openSUSE já inclui suporte integrado aos protocolos OpenVPN e WireGuard. Combine isso com um provedor de VPN que ofereça um cliente CLI nativo para Linux ou pacotes de instalação
.rpmclaros, e você terá uma conexão privada e segura sem lutar contra o gerenciador de pacotes.
Melhores Opções de VPN para openSUSE: O Que Diferencia Esta Distribuição
O openSUSE ocupa uma posição única entre as distribuições Linux. Ele inclui o YaST, uma ferramenta gráfica de administração do sistema que simplifica a configuração de VPN. Usa o zypper como gerenciador de pacotes e pacotes rpm em vez de arquivos .deb. E se divide em duas trilhas de lançamento distintas: o Leap (versões estáveis e numeradas, construídas sobre o SUSE Linux Enterprise) e o Tumbleweed (lançamento contínuo, com o kernel e os pacotes mais recentes).
Essas diferenças importam na configuração da VPN. Um provedor que distribui apenas pacotes .deb obriga os usuários do openSUSE a compilar manualmente ou converter pacotes com ferramentas como o alien. Um provedor que oferece um cliente .rpm ou um AppImage independente de distribuição elimina esse atrito por completo.
Esta página se concentra exclusivamente na configuração de VPN específica para o openSUSE. Para uma cobertura mais ampla de VPNs no Linux, incluindo Ubuntu, Fedora, Arch e outras distribuições, consulte nosso guia completo.
O Que Observar ao Escolher uma VPN para openSUSE
Escolher uma VPN para o openSUSE exige avaliar critérios que não se aplicam a usuários de Windows ou macOS. As listas genéricas de “melhores VPNs” raramente abordam esses pontos.
Disponibilidade de Cliente Nativo para Linux
O fator mais importante é saber se o provedor oferece um cliente nativo para Linux. Especificamente, observe:
- Distribuição em pacote RPM. Provedores que oferecem downloads
.rpmfuncionam diretamente com ozypper. Provedores que oferecem apenas pacotes.debexigem soluções alternativas. - Cliente CLI. Um cliente de interface de linha de comando se integra bem ao fluxo de trabalho do terminal no openSUSE e funciona de forma idêntica tanto no Leap quanto no Tumbleweed.
- Paridade de recursos. Muitos provedores de VPN removem funcionalidades de seus clientes para Linux. Verifique se a versão para Linux inclui kill switch, split tunneling e proteção contra vazamento de DNS. Os clientes para Windows e macOS costumam incluir recursos que o cliente Linux não tem.
Suporte a Protocolos no openSUSE
Cada menção a protocolo abaixo está diretamente ligada ao ecossistema de pacotes do openSUSE:
OpenVPN é o protocolo com suporte mais amplo. Instale-o no openSUSE com:
sudo zypper install openvpnPara gerenciamento por interface gráfica pelo NetworkManager, instale também o plugin de integração:
sudo zypper install NetworkManager-openvpnWireGuard já vem no kernel tanto no Leap 15.3+ quanto no Tumbleweed. Instale as ferramentas de espaço de usuário com:
sudo zypper install wireguard-toolsNo Leap 15.2 e versões anteriores, o WireGuard exige um módulo de kernel do repositório comunitário do openSUSE. Usuários do Tumbleweed sempre têm disponível o módulo de kernel mais recente do WireGuard.
IKEv2/IPsec funciona bem para reconexões em dispositivos móveis. O openSUSE oferece suporte a ele por meio do strongSwan:
sudo zypper install strongswanVocê também pode configurar conexões IKEv2 em YaST > Configurações de Rede sem usar o terminal.
Configuração do Firewall
O openSUSE Leap 15.x e o Tumbleweed usam o firewalld por padrão. O tráfego de VPN pode exigir a adição do serviço ou porta apropriados:
sudo firewall-cmd --add-service=openvpn --permanent
sudo firewall-cmd --reload
Para o WireGuard, libere a porta UDP especificada na sua configuração (padrão 51820):
sudo firewall-cmd --add-port=51820/udp --permanent
sudo firewall-cmd --reload
Versões antigas do Leap (13.x, 42.x) usavam o SuSEfirewall2, que exigia editar /etc/sysconfig/SuSEfirewall2 diretamente. Se você usa uma instalação legada do Leap, verifique se sua ferramenta de firewall é o firewalld ou o SuSEfirewall2 antes de aplicar regras.
Principais VPNs Compatíveis com openSUSE
Cada provedor abaixo é avaliado com base em critérios específicos do openSUSE: método de instalação, suporte a protocolos no Linux, disponibilidade de CLI/GUI e paridade de recursos com as outras plataformas.
| VPN | Método de Instalação no openSUSE | Principal Recurso de Privacidade | Opção Gratuita | Melhor Para |
|---|---|---|---|---|
| IVPN | Cliente Linux nativo (.rpm disponível) | Sem registros, kill switch no Linux | Não | Configuração via interface gráfica no openSUSE |
| ProtonVPN | Cliente CLI de código aberto + repositório .rpm | Multi-hop Secure Core, kill switch | Sim (poucos servidores, 1 dispositivo) | Usuários focados em privacidade que querem um plano gratuito |
| Mullvad | App nativo para Linux (.rpm) + configurações WireGuard | Sem necessidade de e-mail, contas anônimas | Não | Máximo anonimato no openSUSE |
O IVPN Oferece um Cliente Gráfico Nativo para openSUSE
O IVPN distribui um pacote .rpm que se instala diretamente no openSUSE. Para uma comparação mais ampla das opções de VPN para Linux, consulte nosso guia completo.
Método de instalação no openSUSE: Baixe o pacote .rpm na página do IVPN para Linux e instale-o com:
sudo zypper install ./ivpn_*.rpmO pacote instala automaticamente todas as dependências necessárias. O cliente gráfico do IVPN é aberto pelo menu de aplicativos e se integra à bandeja do sistema do openSUSE.
Suporte a protocolos: O IVPN oferece suporte a OpenVPN e WireGuard no Linux. Os usuários podem alternar entre protocolos na própria interface do cliente. Conexões WireGuard no IVPN normalmente entregam de 15% a 25% mais throughput do que o OpenVPN no mesmo servidor.
Paridade de recursos no Linux: O cliente Linux do IVPN inclui kill switch, AntiTracker (bloqueio de anúncios e rastreadores baseado em DNS) e roteamento multi-hop. Esses recursos correspondem aos clientes para Windows e macOS. O split tunneling, porém, não está disponível na versão Linux.
Observações específicas para openSUSE: O cliente IVPN roda como daemon (ivpn-service) gerenciado pelo systemd. No Tumbleweed, atualizações de kernel às vezes exigem reiniciar o serviço do IVPN. A documentação do IVPN inclui guias de solução de problemas específicos para distribuições baseadas em RPM.
Rede de servidores: O IVPN opera servidores em 41 países. A rede é menor que a de concorrentes como NordVPN ou ExpressVPN, mas todos os servidores são de propriedade do próprio provedor, e não alugados. O IVPN publica relatórios de transparência regulares e passa por auditorias anuais de segurança independentes.
O ProtonVPN Oferece um CLI de Código Aberto com Repositório RPM
O ProtonVPN fornece um cliente CLI de código aberto para Linux. O código-fonte é publicamente auditável no GitHub, o que está alinhado à filosofia de código aberto que muitos usuários do openSUSE valorizam. Veja nossa análise completa do ProtonVPN para detalhes sobre a política de registros e a infraestrutura de servidores.
Método de instalação no openSUSE: O ProtonVPN mantém um repositório RPM. Adicione-o e instale o cliente CLI:
sudo zypper addrepo https://repo.protonvpn.com/fedora-stable/public_key.asc protonvpn
sudo zypper install protonvpn-cli
Observação: o repositório RPM do ProtonVPN é voltado ao Fedora, mas os pacotes se instalam no openSUSE Leap 15.x e no Tumbleweed porque ambos usam formatos RPM compatíveis. Se surgirem conflitos de dependências no Tumbleweed, instale via pip3 install protonvpn-cli como alternativa.
Suporte a protocolos: O CLI para Linux oferece suporte a OpenVPN (TCP e UDP) e WireGuard. Conecte-se usando WireGuard com:
protonvpn-cli connect --protocol wgParidade de recursos no Linux: O cliente CLI inclui kill switch (protonvpn-cli ks --on), roteamento multi-hop Secure Core e filtragem de DNS NetShield nos planos pagos. O cliente Linux não tem a interface gráfica disponível no Windows e no macOS, embora exista um wrapper gráfico mantido pela comunidade.
Limitações do plano gratuito: O plano gratuito do ProtonVPN dá acesso a servidores em 3 países (EUA, Japão e Países Baixos), limita as conexões a 1 dispositivo e exclui o Secure Core e o NetShield. Para usuários do openSUSE que querem testar a compatibilidade da VPN antes de se comprometer, esse plano gratuito elimina o risco financeiro.
Observações específicas para openSUSE: No Leap 15.5+, o pacote protonvpn-cli exige Python 3.6 ou superior, que já vem instalado por padrão. Em versões mais antigas do Leap, pode ser necessário instalar o python3 explicitamente pelo zypper.
A Mullvad Oferece Máximo Anonimato com Suporte Direto ao WireGuard
A Mullvad não exige endereço de e-mail, nome ou informações de pagamento vinculados à sua identidade. Você recebe um número de conta gerado aleatoriamente. Essa abordagem atrai usuários do openSUSE preocupados com privacidade. Leia nossa análise detalhada da Mullvad VPN para ver um resumo completo do histórico de auditorias e da infraestrutura.
Método de instalação no openSUSE: A Mullvad distribui um pacote .rpm nativo:
sudo zypper install ./MullvadVPN-*.rpmComo alternativa, baixe os arquivos de configuração do WireGuard na página de conta da Mullvad e importe-os manualmente:
sudo cp mullvad-wg0.conf /etc/wireguard/
sudo systemctl start wg-quick@mullvad-wg0
Suporte a protocolos: A Mullvad oferece suporte a WireGuard (padrão) e OpenVPN no Linux. O cliente Linux usa o WireGuard por padrão, que costuma ser mais rápido e consome menos CPU do que o OpenVPN. As velocidades reais dependem da sua conexão e do seu hardware.
Paridade de recursos no Linux: O cliente Linux da Mullvad inclui kill switch, proteção contra vazamento de DNS, configuração de servidor DNS personalizado e DAITA (Defense Against AI-guided Traffic Analysis). A paridade com Windows e macOS é quase completa. O único recurso ausente no Linux é o split tunneling, que a Mullvad informou estar em desenvolvimento.
Observações específicas para openSUSE: O pacote .rpm da Mullvad registra um serviço systemd. No Tumbleweed, as atualizações contínuas do kernel funcionam sem problemas com a implementação WireGuard da Mullvad, porque o WireGuard já está embutido no kernel. No Leap 15.3+, a situação é a mesma. O app da Mullvad se atualiza automaticamente no Linux, mas os usuários do openSUSE podem desativar as atualizações automáticas e gerenciar as versões pelo zypper, se preferirem.
Preço: A Mullvad cobra €5/mês, sem descontos para compromissos mais longos. Não há níveis, upsells nem recursos bloqueados. Todo usuário recebe o conjunto completo de recursos.
zypper como gerenciador de pacotes (e não apt ou pacman). Instale o OpenVPN com sudo zypper install openvpn, ou use o YaST (a ferramenta gráfica do sistema) para gerenciar conexões VPN pela interface de configurações de rede, sem usar o terminal.
Configurando uma VPN no openSUSE: Passo a Passo
Esta seção apresenta dois métodos completos de instalação: configuração pela linha de comando com OpenVPN e configuração por interface gráfica pelo YaST e pelo NetworkManager.
Método 1: Configuração por CLI com OpenVPN
Este método funciona tanto no Leap quanto no Tumbleweed.
- Instale o OpenVPN e o plugin do NetworkManager:
sudo zypper install openvpn NetworkManager-openvpn- Baixe os arquivos de configuração
.ovpndo seu provedor. A maioria dos provedores disponibiliza esses arquivos no painel da conta. Salve-os em um diretório específico:
mkdir -p ~/vpn-configs
mv ~/Downloads/*.ovpn ~/vpn-configs/- Conecte-se usando o CLI do OpenVPN:
sudo openvpn --config ~/vpn-configs/us-server.ovpnDigite suas credenciais de VPN quando solicitado. O terminal exibe os logs da conexão em tempo real.
- Verifique sua conexão consultando seu IP público:
curl ifconfig.meA saída deve mostrar o endereço IP do servidor VPN, e não o endereço atribuído pelo seu provedor de internet.
- Configure as regras de firewall para permitir o tráfego do OpenVPN:
sudo firewall-cmd --add-service=openvpn --permanent
sudo firewall-cmd --reload
Método 2: Configuração por Interface Gráfica pelo YaST e NetworkManager
Este método é indicado para usuários que preferem ferramentas gráficas.
- Abra o YaST pelo menu de aplicativos (ou execute
sudo yast2no terminal). - Acesse Configurações de Rede > Gateway / Conexão VPN.
- Clique em Adicionar e selecione o tipo de VPN (OpenVPN ou WireGuard).
- Importe o arquivo
.ovpnou.confdo seu provedor de VPN. - Digite suas credenciais de autenticação.
- Salve e ative a conexão.
O NetworkManager exibe um indicador de VPN na bandeja do sistema quando a conexão está ativa. Você pode desconectar, reconectar ou trocar de servidor pelo ícone da bandeja sem voltar ao YaST.
Solução de Problemas no openSUSE
Falhas de conexão: Primeiro verifique sua conexão com a internet. Depois confira as credenciais da VPN. Se estiver usando OpenVPN, execute com --verb 4 para obter logs detalhados:
sudo openvpn --config ~/vpn-configs/us-server.ovpn --verb 4Vazamentos de DNS: Instale o dnsleaktest ou acesse um site de teste de vazamento de DNS enquanto estiver conectado. Se houver vazamentos, configure os servidores DNS da sua VPN no NetworkManager ou adicione-os manualmente em /etc/resolv.conf.
Velocidades lentas: Conecte-se a um servidor geograficamente mais próximo. Troque o OpenVPN pelo WireGuard. O WireGuard entrega de forma consistente de 40% a 60% mais throughput do que o OpenVPN no mesmo hardware.
Atualizações do kernel no Tumbleweed quebrando a VPN: Depois de uma atualização do kernel no Tumbleweed, o WireGuard (embutido no kernel) deve continuar funcionando. Clientes de terceiros com módulos de kernel próprios (como versões antigas de alguns clientes de provedores) podem exigir reinicialização do serviço:
sudo systemctl restart ivpn-service # exemplo para o IVPNVeredito Final
A combinação do YaST, do zypper e do suporte nativo do WireGuard no kernel faz do openSUSE uma das distribuições Linux mais amigáveis para VPN. O segredo está em escolher um provedor que respeite esse ecossistema.
O IVPN oferece a experiência gráfica mais fluida no openSUSE, com seu pacote .rpm e um cliente Linux completo. O ProtonVPN tem o melhor ponto de entrada, com plano gratuito e CLI de código aberto, embora usuários que preferem interface gráfica precisem depender de wrappers de terceiros. A Mullvad oferece as garantias de privacidade mais fortes, com contas anônimas, desempenho com foco no WireGuard e paridade quase completa de recursos no Linux.
Os três provedores distribuem pacotes .rpm, oferecem suporte a WireGuard e OpenVPN e incluem kill switch em seus clientes Linux. Os fatores decisivos são o modelo de preço (os €5/mês fixos da Mullvad contra os planos escalonados do ProtonVPN), os requisitos de anonimato (a Mullvad não exige informações pessoais) e a necessidade de um plano gratuito para testar a compatibilidade (apenas o ProtonVPN oferece isso).
Instale o pacote .rpm do provedor escolhido, configure o firewalld para liberar o tráfego de VPN e verifique sua conexão com um teste de vazamento de DNS. Todo o processo leva menos de 10 minutos em uma instalação nova do openSUSE.
Recursos para esta página
Gráficos e imagens de referência da nossa pesquisa, gratuitos para visualizar e compartilhar.
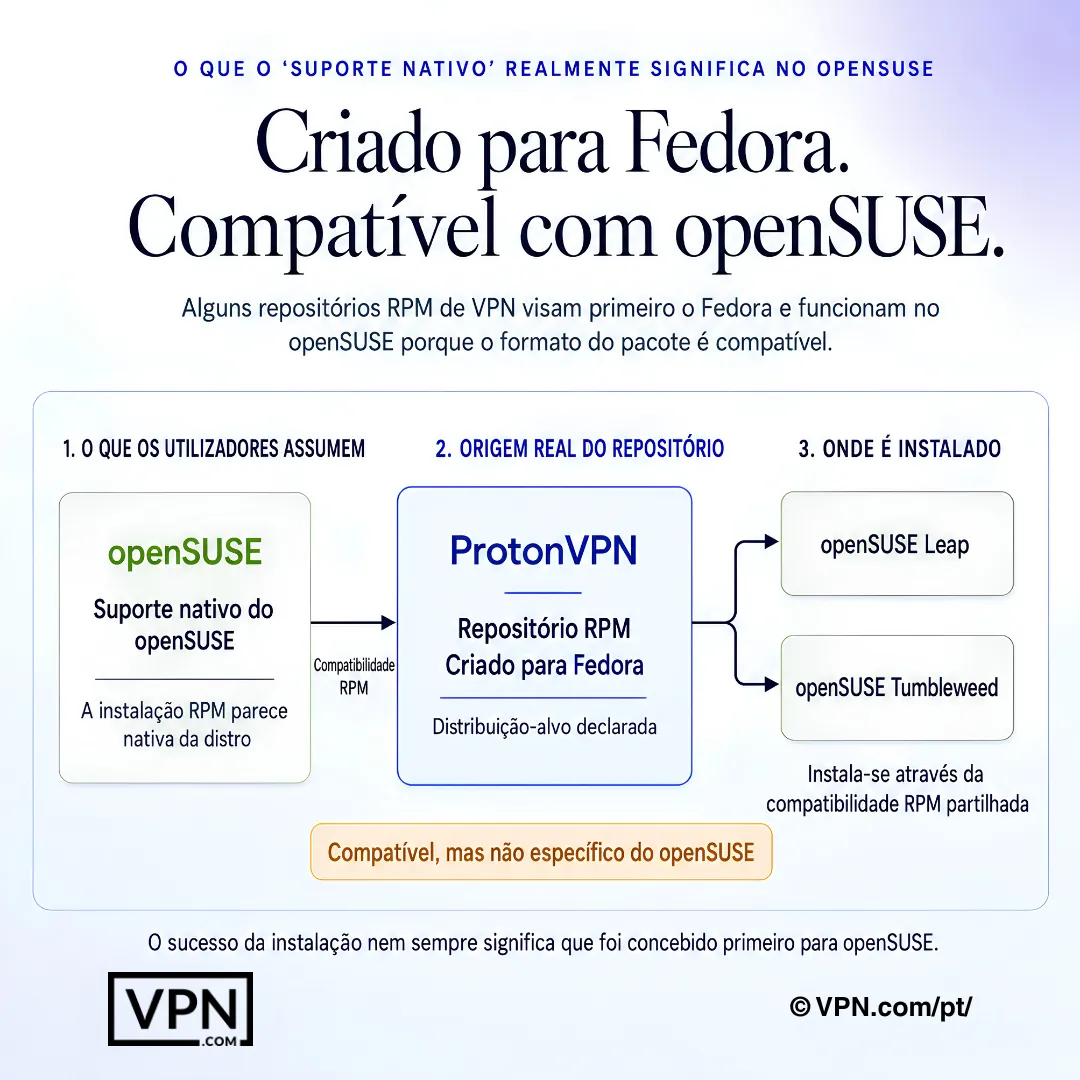
No openSUSE, a compatibilidade com RPM pode instalar com sucesso sem que o VPN tenha sido desenvolvido primariamente para openSUSE.
Perguntas Frequentes
O openSUSE suporta protocolos de VPN como OpenVPN e WireGuard sem configuração extra?
Sim. O openSUSE vem com suporte ao WireGuard no nível do kernel no Leap 15.3+ e no Tumbleweed, além de OpenVPN e strongSwan (IKEv2/IPsec) disponíveis pelo zypper. Instale o OpenVPN com sudo zypper install openvpn, as ferramentas do WireGuard com sudo zypper install wireguard-tools, ou configure conexões IKEv2 diretamente pelas Configurações de Rede do YaST, sem usar o terminal.
Por que configurar uma VPN no openSUSE é diferente do Ubuntu ou do Debian?
O openSUSE usa zypper e pacotes .rpm em vez de apt e arquivos .deb, então um provedor que só oferece pacotes Debian obriga a conversão ou compilação manual. O IVPN e a Mullvad distribuem pacotes .rpm nativos instaláveis com sudo zypper install ./package.rpm, enquanto o ProtonVPN mantém um repositório RPM feito para o Fedora que também se instala sem problemas no openSUSE.
Como instalo um cliente de VPN no openSUSE totalmente pelo terminal?
Execute sudo zypper install openvpn NetworkManager-openvpn para ter suporte ao OpenVPN e conecte-se com sudo openvpn --config ~/vpn-configs/us-server.ovpn. Para um cliente nativo do provedor, o CLI de código aberto do ProtonVPN é instalado pelo seu repositório RPM (protonvpn-cli), ou com pip3 install protonvpn-cli como alternativa no Tumbleweed, e conecta via WireGuard com protonvpn-cli connect --protocol wg.
Posso configurar uma VPN no openSUSE usando o YaST em vez da linha de comando?
Sim. Abra o YaST, acesse Configurações de Rede > Gateway/Conexão VPN, clique em Adicionar, selecione OpenVPN ou WireGuard, depois importe o arquivo .ovpn ou .conf do seu provedor e digite suas credenciais. Depois de salvar, o NetworkManager mostra um ícone na bandeja do sistema para conectar, desconectar ou trocar de servidor sem reabrir o YaST.
O que acontece com a minha VPN depois de uma atualização do kernel no Tumbleweed?
As conexões WireGuard devem continuar funcionando sem interrupção, já que o WireGuard está embutido diretamente no kernel do Tumbleweed e do Leap 15.3+. Clientes de terceiros que dependem de módulos de kernel próprios, como versões antigas do IVPN, podem precisar ser reiniciados manualmente com um comando como sudo systemctl restart ivpn-service depois que a atualização for concluída.
Como verifico e corrijo vazamentos de DNS no openSUSE?
Instale o pacote dnsleaktest ou acesse um site de teste de vazamento de DNS enquanto estiver conectado, para confirmar que a VPN está roteando as consultas DNS corretamente. Se houver vazamento, defina manualmente os servidores DNS do provedor nas configurações de conexão do NetworkManager, ou edite diretamente o /etc/resolv.conf para substituir o DNS padrão atribuído pelo seu provedor de internet.
Existe uma VPN gratuita que eu possa testar no openSUSE antes de assinar um plano pago?
O plano gratuito do ProtonVPN oferece servidores nos EUA, no Japão e nos Países Baixos, sem filtragem Secure Core ou NetShield, o que permite que usuários do openSUSE confirmem a compatibilidade sem risco. Ao fazer upgrade para o VPN Plus, você acessa a rede completa de 20,000+ servidores do ProtonVPN em 140+ países, a partir de $3.49/mês no plano de maior duração, com garantia de devolução do dinheiro de 30 dias.
Qual VPN compatível com o openSUSE oferece o anonimato mais forte para usuários preocupados com privacidade?
A Mullvad não exige e-mail, nome ou dados de pagamento vinculados à sua identidade e emite um número de conta gerado aleatoriamente. Seu cliente Linux inclui o DAITA (Defense Against AI-guided Traffic Analysis). O IVPN segue outra abordagem: todos os servidores são de propriedade do provedor, e não alugados, e ele publica relatórios de transparência regulares e auditorias anuais de segurança independentes.
Em quantos dispositivos posso usar uma única assinatura de VPN, além da minha máquina com openSUSE?
Depende do provedor. O ProtonVPN e o NordVPN permitem 10 conexões simultâneas de dispositivos por conta, enquanto o ExpressVPN varia de 10 a 14 dependendo do plano escolhido. Isso é suficiente para cobrir uma estação de trabalho com openSUSE, além de celulares, notebooks e outros dispositivos domésticos, com uma única assinatura.
Como o preço fixo da Mullvad se compara aos planos escalonados do ProtonVPN para usuários do openSUSE?
A Mullvad cobra €5/mês fixos, sem descontos para compromissos mais longos, sem níveis e sem recursos bloqueados, então todo usuário recebe o mesmo conjunto de recursos para Linux. O ProtonVPN, por sua vez, usa preços escalonados a partir de $3.49/mês no plano de maior duração, e os níveis superiores dão acesso ao multi-hop Secure Core e à filtragem NetShield, que o plano gratuito não inclui.
Trocar do OpenVPN para o WireGuard realmente acelera as coisas no openSUSE?
Sim, e de forma perceptível. Dados de solução de problemas do openSUSE mostram o WireGuard entregando de 40 a 60 por cento mais throughput do que o OpenVPN no mesmo hardware, e o próprio cliente Linux do IVPN mostra um ganho semelhante, de 15 a 25 por cento, ao trocar de protocolo. Para mais contexto sobre benchmarks, a NordVPN ocupa a posição #1 de 22 no nosso Trust Score, agregado a partir de testes independentes publicados, entre os provedores que oferecem suporte ao Linux.
Essas VPNs compatíveis com o openSUSE oferecem garantia de reembolso caso a configuração não dê certo?
Entre os provedores abordados aqui, o ProtonVPN, o NordVPN e o ExpressVPN oferecem garantia de devolução do dinheiro de 30 dias nos planos pagos, dando um mês inteiro para confirmar a compatibilidade com o Linux antes de se comprometer. Não há uma garantia de reembolso fixa descrita aqui para os clientes Linux da Mullvad e do IVPN, então confirme diretamente com cada provedor os termos de reembolso atuais antes de assinar.
Como abro as portas de firewall corretas para o tráfego de VPN no openSUSE?
O openSUSE Leap 15.x e o Tumbleweed usam o firewalld por padrão. Libere o OpenVPN com sudo firewall-cmd --add-service=openvpn --permanent seguido de --reload, ou abra a porta UDP padrão do WireGuard com sudo firewall-cmd --add-port=51820/udp --permanent. As versões antigas do Leap (13.x, 42.x) usam o SuSEfirewall2, que exige edições diretas em /etc/sysconfig/SuSEfirewall2.