Melhor VPN para FreeBSD: Configuração de OpenVPN e WireGuard
Encontre a melhor VPN para FreeBSD com suporte nativo a OpenVPN e WireGuard. Obtenha guias de configuração, compatibilidade com pf e arquivos de configuração específicos para FreeBSD.
 Michael Gargiulo
Encontre o seu VPN
Para que vai usar principalmente um VPN?
Escolha uma opção e responda a algumas perguntas rápidas. Indicamos o VPN que melhor se adequa e explicamos porquê.
VPN para streaming
Pergunta 1 de 3
O que fez você procurar uma VPN para streaming?
27.523 escolhas de VPN feitas pelo VPN.com nos últimos 30 dias
Sua correspondência

NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 de 100, construída a partir de duas partes ponderadas
Avaliações da loja de aplicativos, parte da pontuação
4,664,59
Pesquisado em 3 de out. de 2026Afirmações verificadas: 31Grupos de origem separados: 23Pontuações atualizadas 8 de out. de 2026
ProtonVPN
85 de 100, construída a partir de duas partes ponderadas
Avaliações da loja de aplicativos, parte da pontuação
4,614,70
Pesquisado em 3 de out. de 2026Afirmações verificadas: 23Grupos de origem separados: 19Pontuações atualizadas 8 de out. de 2026
VPN para privacidade
Pergunta 1 de 3
O que o levou a procurar uma VPN de privacidade?
27.523 escolhas de VPN feitas pelo VPN.com nos últimos 30 dias
Sua correspondência
NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 de 100, construída a partir de duas partes ponderadas
Avaliações da loja de aplicativos, parte da pontuação
4,664,59
Pesquisado em 3 de out. de 2026Afirmações verificadas: 31Grupos de origem separados: 23Pontuações atualizadas 8 de out. de 2026
ProtonVPN
85 de 100, construída a partir de duas partes ponderadas
Avaliações da loja de aplicativos, parte da pontuação
4,614,70
Pesquisado em 3 de out. de 2026Afirmações verificadas: 23Grupos de origem separados: 19Pontuações atualizadas 8 de out. de 2026
VPN para jogos
Pergunta 1 de 3
O que te levou a procurar uma VPN para gaming?
27.523 escolhas de VPN feitas pelo VPN.com nos últimos 30 dias
Sua correspondência
NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 de 100, construída a partir de duas partes ponderadas
Avaliações da loja de aplicativos, parte da pontuação
4,664,59
Pesquisado em 3 de out. de 2026Afirmações verificadas: 31Grupos de origem separados: 23Pontuações atualizadas 8 de out. de 2026
ProtonVPN
85 de 100, construída a partir de duas partes ponderadas
Avaliações da loja de aplicativos, parte da pontuação
4,614,70
Pesquisado em 3 de out. de 2026Afirmações verificadas: 23Grupos de origem separados: 19Pontuações atualizadas 8 de out. de 2026
VPN para planos gratuitos
Pergunta 1 de 3
O que o fez procurar por uma VPN gratuita?
27.523 escolhas de VPN feitas pelo VPN.com nos últimos 30 dias
Sua correspondência
ProtonVPN
85 de 100, construída a partir de duas partes ponderadas
Avaliações da loja de aplicativos, parte da pontuação
4,614,70
Pesquisado em 3 de out. de 2026Afirmações verificadas: 23Grupos de origem separados: 19Pontuações atualizadas 8 de out. de 2026
NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 de 100, construída a partir de duas partes ponderadas
Avaliações da loja de aplicativos, parte da pontuação
4,664,59
Pesquisado em 3 de out. de 2026Afirmações verificadas: 31Grupos de origem separados: 23Pontuações atualizadas 8 de out. de 2026
NordVPN7,115 servidoresNordVPN's privacy and security record is strong on process and mixed on proof
93 de 100, construída a partir de duas partes ponderadas
Avaliações da loja de aplicativos, parte da pontuação
4,664,59
Pesquisado em 3 de out. de 2026Afirmações verificadas: 31Grupos de origem separados: 23Pontuações atualizadas 8 de out. de 2026
 ExpressVPN3,000+ servidores
86 de 100, construída a partir de duas partes ponderadas
Avaliações da loja de aplicativos, parte da pontuação
4,684,69
Pesquisado em 3 de out. de 2026Afirmações verificadas: 27Grupos de origem separados: 27Pontuações atualizadas 8 de out. de 2026
 Mullvad VPN550+ servidores
83 de 100, construída a partir de duas partes ponderadas
Avaliações da loja de aplicativos, parte da pontuação
4,144,06
Pesquisado em 3 de out. de 2026Afirmações verificadas: 29Grupos de origem separados: 12Pontuações atualizadas 8 de out. de 2026
Conclusão: FreeBSD carece de aplicativos VPN nativos com GUI da maioria dos provedores. No entanto, OpenVPN e WireGuard funcionam bem na plataforma. Você precisa de um provedor que ofereça arquivos de configuração específicos para FreeBSD, guias de configuração e compatibilidade com ferramentas como
pfe jails do FreeBSD.
Por Que Usuários FreeBSD Precisam de uma Solução VPN Dedicada
FreeBSD não é Linux. Embora ambos sejam sistemas semelhantes ao Unix, FreeBSD usa um kernel diferente, uma pilha de rede diferente e gerenciamento de pacotes diferente. Essa distinção é importante ao escolher uma VPN.
FreeBSD alimenta aproximadamente 5% do mercado global de servidores. Domina plataformas de appliances de rede como pfSense, OPNsense e TrueNAS. A Netflix executa sua CDN Open Connect no FreeBSD. O WhatsApp construiu sua infraestrutura de mensagens no FreeBSD. Estas não são implantações amadoristas.
Usuários FreeBSD se enquadram em três categorias principais:
- Administradores de servidor executando jails FreeBSD que precisam de túneis criptografados entre ambientes isolados
- Engenheiros de rede construindo appliances de firewall com
pf(Packet Filter) que requerem integração VPN no nível do SO - Desenvolvedores focados em privacidade que escolheram FreeBSD por seu modelo de segurança (Capsicum sandboxing, criptografia GELI, framework MAC)
Cada grupo precisa de provedores VPN que entendam a arquitetura única do FreeBSD. Instruções genéricas “funciona no Linux” raramente se transferem adequadamente. FreeBSD usa rc.conf para gerenciamento de serviços, /usr/local/etc/ para caminhos de configuração e pkg ou ports para instalação de pacotes. Um provedor VPN que ignora essas diferenças cria horas de solução de problemas.
Como os protocolos VPN funcionam no FreeBSD
O FreeBSD suporta dois protocolos VPN primários: OpenVPN e WireGuard. Cada um se integra de forma diferente com o sistema operacional.
OpenVPN no FreeBSD
O OpenVPN funciona no FreeBSD há mais de 15 anos. Instale-o com um único comando:
pkg install openvpnO OpenVPN usa o driver de dispositivo tun, que o FreeBSD inclui em seu sistema base. Os arquivos de configuração vão em /usr/local/etc/openvpn/. Você gerencia o serviço através do rc.conf:
# Adicione a /etc/rc.conf
openvpn_enable="YES"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
O OpenVPN oferece criptografia confiável com AES-256-GCM. A desvantagem: o OpenVPN funciona em espaço de usuário, adicionando sobrecarga de CPU em comparação com protocolos em nível de kernel.
WireGuard no FreeBSD
O WireGuard chegou ao kernel do FreeBSD com a versão 13.1. Versões anteriores exigem o pacote wireguard-kmod:
pkg install wireguard-kmod wireguard-toolsNo FreeBSD 14.0+, o WireGuard é fornecido como um módulo kernel nativo. Carregue-o com:
kldload if_wgO WireGuard funciona no kernel do FreeBSD, o que mantém a sobrecarga menor do que o OpenVPN em espaço de usuário. A base de código tem aproximadamente 4.000 linhas em comparação com as 100.000+ do OpenVPN, tornando as auditorias mais rápidas e a superfície de ataque menor.
Comparação de protocolos no FreeBSD:
| Recurso | OpenVPN | WireGuard |
|---|---|---|
| Suporte de kernel do FreeBSD | Apenas espaço de usuário | Nativo (13.1+) |
| Comando de instalação | pkg install openvpn | pkg install wireguard-tools |
| Complexidade de configuração | Moderada (10+ opções) | Simples (5-6 opções) |
Integração com firewall (pf) | Regras manuais necessárias | Criação automática de interface |
| Compatibilidade de jail | Suporte completo | Suporte completo (14.0+) |
Os 5 Melhores VPNs Que Funcionam no FreeBSD
Nem todo provedor de VPN oferece suporte ao FreeBSD. A maioria cria aplicativos exclusivamente para Windows, macOS e distribuições Linux convencionais. Os cinco provedores abaixo oferecem compatibilidade documentada com FreeBSD e arquivos de configuração.
Matriz de Comparação de VPN
| Provedor | Protocolos no FreeBSD | Documentação Nativa para FreeBSD | Contagem de Servidores | A partir de (por mês) | Interface Gráfica Disponível |
|---|---|---|---|---|---|
| Mullvad | WireGuard, OpenVPN | Sim | 550+ (50+ países) | €5.00/mês (sem tiers de desconto) | Não (apenas CLI) |
| OVPN | WireGuard, OpenVPN | Sim | 100+ (12 países) | Consulte o site OVPN | Não (apenas CLI) |
| Perfect Privacy | OpenVPN | Sim | 55+ (23 países) | Consulte o site Perfect Privacy | Não (apenas CLI) |
| IPredator | OpenVPN | Sim | 15+ (3 países) | Consulte o site IPredator | Não (apenas CLI) |
| NordVPN | OpenVPN | Parcial (guias da comunidade) | 7,115 (150 países) | $3.49/mês | Não (apenas CLI) |
Conclusão principal: Nenhum provedor oferece um cliente GUI para FreeBSD. Toda configuração requer comandos de terminal. Se você preferir ferramentas gráficas, considere executar uma VPN em um aparelho pfSense ou OPNsense.
Mullvad: O Melhor Geral para Privacidade no FreeBSD
Mullvad opera da Suécia e aceita pagamentos anônimos, incluindo dinheiro enviado por correio em um envelope. O serviço não requer endereço de email, nome ou informações pessoais para se inscrever. Você recebe um número de conta de 16 dígitos.
Mullvad publica guias de configuração oficiais de WireGuard para FreeBSD. O processo de configuração leva aproximadamente 10 minutos:
# Instalar ferramentas WireGuard
pkg install wireguard-tools

# Criar diretório de configuração
mkdir -p /usr/local/etc/wireguard

# Gerar chaves
wg genkey | tee /usr/local/etc/wireguard/privatekey | wg pubkey > /usr/local/etc/wireguard/publickey

# Baixar configuração Mullvad da página da conta
# Colocar em /usr/local/etc/wireguard/wg0.conf

# Ativar a interface
wg-quick up wg0
Mullvad cobra uma taxa fixa de €5.00/mês sem descontos para prazos mais longos. Essa simplicidade atrai usuários de FreeBSD que preferem preços diretos sem táticas de vendas adicionais.
Pontos fortes:
- Documentação oficial de WireGuard para FreeBSD
- Criação de conta anônima (nenhum email necessário)
- Preços fixos sem contratos de bloqueio
- 700+ servidores em 43 países
- Infraestrutura de servidor apenas em RAM
Pontos fracos:
- Sem multi-hop sem configuração manual
- Rede de servidores menor que NordVPN ou ExpressVPN
- Sem desconto de longo prazo
OVPN: Suporte Nativo de WireGuard no FreeBSD
OVPN, também baseada na Suécia, executa servidores sem disco que não armazenam nada em disco. Este provedor lista explicitamente FreeBSD em suas plataformas suportadas e fornece arquivos de configuração para OpenVPN e WireGuard.
Etapas de instalação para OVPN WireGuard no FreeBSD:
# Instalar pacotes necessários
pkg install wireguard-tools

# Baixar configuração OVPN WireGuard do painel
# Salvar em /usr/local/etc/wireguard/wg0.conf

# Ativar na inicialização via rc.conf
sysrc wireguard_interfaces="wg0"
sysrc wireguard_enable="YES"

# Iniciar a conexão
service wireguard start
OVPN tem preço acima dos provedores de massa, o que reflete sua infraestrutura menor e focada em privacidade. Consulte o site OVPN para planos atuais.
Pontos fortes:
- Arquivos de configuração WireGuard fornecidos para FreeBSD
- Servidores sem disco (nenhum dado toca um disco rígido)
- OpenVPN e WireGuard suportados com configurações FreeBSD
- Comprovado em tribunal: OVPN venceu um caso em 2020 provando que não tinha dados de usuários
Pontos fracos:
- Apenas 100+ servidores em 12 países
- Preço mensal mais alto que Mullvad
- Empresa menor com menos equipe de suporte
Perfect Privacy: A Melhor Segurança Multi-Hop para Servidores FreeBSD
Perfect Privacy opera do Panamá e se especializa em recursos avançados de segurança. Suas cadeias VPN multi-hop encaminham o tráfego através de 2 a 4 servidores simultaneamente.
Usuários de FreeBSD configuram Perfect Privacy através de OpenVPN. O suporte para WireGuard ainda não está disponível.
# Instalar OpenVPN
pkg install openvpn

# Baixar configurações Perfect Privacy para FreeBSD
# Extrair para /usr/local/etc/openvpn/

# Configurar inicialização automática
sysrc openvpn_enable="YES"
sysrc openvpn_configfile="/usr/local/etc/openvpn/pp-server.ovpn"

# Iniciar o serviço
service openvpn start
Multi-hop reduz significativamente a velocidade. Para administradores de servidores FreeBSD que protegem infraestruturas sensíveis, o trade-off frequentemente faz sentido.
Perfect Privacy tem preço acima da maioria dos provedores e oferece descontos em planos anuais. Também oferece garantia de reembolso de 7 dias.
Pontos fortes:
- Cadeias VPN multi-hop (até 4 servidores)
- Documentação detalhada de configuração para FreeBSD
- NeuroRouting (seleção de servidor baseada em IA)
- Sem limites de tráfego ou limites de largura de banda
- Encaminhamento de porta disponível
Pontos fracos:
- Sem suporte para WireGuard ainda
- Preço mais alto que a maioria dos concorrentes
- Multi-hop introduz latência perceptível
- 55 servidores em 23 países (rede menor nesta lista)
IPredator: Configuração Mais Simples para Iniciantes em FreeBSD
IPredator foi lançado em 2009, fundado por indivíduos conectados ao The Pirate Bay. O serviço se concentra em simplicidade e privacidade acima de tudo.
A configuração de FreeBSD do IPredator leva aproximadamente 10 minutos com apenas OpenVPN:
# Instalar OpenVPN
pkg install openvpn

# Baixar arquivos de configuração do IPredator
fetch https://www.ipredator.se/static/downloads/ipredator-openvpn.conf

# Mover configuração
mv ipredator-openvpn.conf /usr/local/etc/openvpn/

# Iniciar conexão
openvpn --config /usr/local/etc/openvpn/ipredator-openvpn.conf
IPredator publica seus próprios planos no site. Os servidores estão limitados à Suécia, Letônia e Romênia (15+ no total).
Pontos fortes:
- Processo de configuração FreeBSD mais simples
- Compromisso forte com privacidade (jurisdição sueca)
- Aceita Bitcoin para pagamentos anônimos
- Preços diretos
Pontos fracos:
- Apenas 15 servidores em 3 países
- Sem suporte para WireGuard
- Sem kill switch ou recursos avançados
- Apenas OpenVPN, sem eficiência de classe WireGuard
NordVPN: Maior Rede de Servidores com Suporte Comunitário para FreeBSD
NordVPN não oferece suporte oficial a FreeBSD, mas seus arquivos de configuração OpenVPN funcionam na plataforma. A comunidade FreeBSD mantém guias de configuração que cobrem o processo.
# Instalar OpenVPN
pkg install openvpn

# Baixar configurações OpenVPN do NordVPN
fetch https://downloads.nordcdn.com/configs/archives/servers/ovpn.zip

# Extrair e selecionar uma configuração de servidor
unzip ovpn.zip -d /usr/local/etc/openvpn/

# Criar arquivo de autenticação
echo "seu_nome_de_usuario" > /usr/local/etc/openvpn/auth.txt
echo "sua_senha" >> /usr/local/etc/openvpn/auth.txt

# Iniciar conexão
openvpn --config /usr/local/etc/openvpn/ovpn_udp/us1234.nordvpn.com.udp.ovpn --auth-user-pass /usr/local/etc/openvpn/auth.txt
NordVPN começa a partir de $3.49/mês no seu plano de prazo mais longo. Com 6.400+ servidores em 111 países, oferece a cobertura geográfica mais ampla.
Pontos fortes:
- 6.400+ servidores em 111 países
- Taxa mensal baixa no plano de longo prazo
- Servidores ofuscados para redes restritas
- Servidores especializados (Double VPN, Onion over VPN)
Pontos fracos:
- Sem suporte oficial ao FreeBSD (apenas guias comunitários)
- Sem WireGuard no FreeBSD (NordLynx é apenas Linux/Windows/Mac)
- Kill switch indisponível sem seu aplicativo nativo
- A configuração requer mais etapas manuais que os provedores com guias FreeBSD oficiais
Problemas de Configuração OpenVPN FreeBSD e Correções
FreeBSD lida com OpenVPN diferentemente do Linux. Estes são os problemas mais comuns e suas soluções.
Dispositivo TUN Não Encontrado
FreeBSD pode não carregar o driver de dispositivo tun automaticamente. Corrija adicionando-o na inicialização:
# Adicione a /boot/loader.conf
if_tun_load="YES"

# Carregue imediatamente sem reinicialização
kldload if_tun
Vazamentos de DNS através resolv.conf
OpenVPN no FreeBSD não atualiza /etc/resolv.conf automaticamente como faz no Linux. Crie um script de atualização:
#!/bin/sh
# /usr/local/etc/openvpn/update-resolv.sh
case "$script_type" in
  up)
    cp /etc/resolv.conf /etc/resolv.conf.bak
    echo "nameserver $foreign_option_1" > /etc/resolv.conf
    ;;
  down)
    mv /etc/resolv.conf.bak /etc/resolv.conf
    ;;
esac
Adicione à sua configuração OpenVPN:
script-security 2
up /usr/local/etc/openvpn/update-resolv.sh
down /usr/local/etc/openvpn/update-resolv.sh
Conflitos de Firewall com pf
O firewall pf do FreeBSD pode bloquear tráfego VPN. Adicione estas regras a /etc/pf.conf:
# Permita tráfego OpenVPN
pass out on egress proto udp to any port 1194
pass on tun0 all

# Opcional: Bloqueie todo tráfego não-VPN (kill switch)
block drop out on egress proto {tcp udp} from any to any
pass out on egress proto udp to <vpn_server_ip> port 1194
pass on tun0 all
pass out on egress proto udp to any port 53
Recarregue o firewall:
pfctl -f /etc/pf.confServiço OpenVPN Falha ao Iniciar na Inicialização
A sintaxe rc.conf é importante. Use os nomes de variável exatos:
openvpn_enable="YES"
openvpn_if="tun"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
openvpn_dir="/usr/local/etc/openvpn"
WireGuard no FreeBSD: Configuração e Solução de Problemas do Módulo Kernel
A integração WireGuard varia por versão FreeBSD. Esta seção cobre instalações de módulos nativos e de terceiros.
FreeBSD 13.x: Instalando o Módulo Kernel
FreeBSD 13.0 e 13.1 requerem o módulo kernel externo:
pkg install wireguard-kmod wireguard-tools

# Carregue o módulo
kldload if_wg

# Torne-o persistente
echo 'if_wg_load="YES"' >> /boot/loader.conf
FreeBSD 14.x: Suporte Kernel Nativo
FreeBSD 14.0+ inclui WireGuard no kernel base. Você precisa apenas das ferramentas:
pkg install wireguard-toolsWireGuard Falha ao Criar Interface
Se wg-quick up wg0 retornar “RTNETLINK answers: Operation not supported,” o módulo kernel não está carregado:
# Verifique se o módulo está carregado
kldstat | grep wg

# Carregue manualmente
kldload if_wg

# Verifique
ifconfig wg0
Executando WireGuard Dentro de um Jail FreeBSD
FreeBSD 14.0+ suporta WireGuard dentro de jails. Adicione estes parâmetros jail:
# Em /etc/jail.conf
myjail {
    allow.raw_sockets;
    vnet;
    vnet.interface = "wg0";
}
Crie a interface WireGuard dentro do jail:
jexec myjail wg-quick up wg0Problemas de MTU Causando Perda de Pacotes
O MTU padrão WireGuard de 1420 pode causar problemas em algumas redes. Baixe-o:
# Em wg0.conf
[Interface]
MTU = 1380
Práticas Recomendadas de Segurança para VPN no FreeBSD
FreeBSD oferece recursos de segurança que complementam criptografia VPN. Combine-os para proteção em camadas.
Integre VPN com firewall pf: Crie regras que bloqueiem todo tráfego fora do túnel VPN. Isso funciona como um kill switch no nível da rede sem depender de software do provedor VPN.
Use criptografia GELI para configs VPN: Criptografe o diretório contendo suas credenciais e arquivos de configuração VPN:
geli init /dev/ada0p5
geli attach /dev/ada0p5
newfs /dev/ada0p5.eli
mount /dev/ada0p5.eli /usr/local/etc/openvpn
Execute VPN dentro da sandbox Capsicum: O framework Capsicum do FreeBSD limita o que o processo VPN pode acessar, reduzindo danos se o cliente VPN for comprometido.
Monitore saúde da conexão VPN: Adicione um trabalho cron que verifique status do túnel a cada 5 minutos e reinicie a conexão se cair:
*/5 * * * * /usr/local/bin/check-vpn.shParecer Final
Os usuários de FreeBSD têm menos opções de VPN do que os usuários de Linux ou Windows. Os cinco provedores analisados aqui atendem a diferentes necessidades.
Escolha Mullvad se você quer forte privacidade com contas anônimas e desempenho sólido de WireGuard por uma taxa fixa de €5.00/mês. Escolha OVPN se você quer arquivos de configuração de WireGuard e um design de servidor sem disco. Escolha Perfect Privacy se você precisa de roteamento multi-hop para ambientes de servidor de alta segurança. Escolha IPredator se você quer a configuração de FreeBSD mais simples possível. Escolha NordVPN se você precisa de acesso a 6.400+ servidores em 111 países e não se importa com guias de FreeBSD mantidos pela comunidade.
A arquitetura do FreeBSD o torna exclusivamente adequado para implantações de VPN. A integração do firewall pf, isolamento de jail e criptografia GELI criam camadas de segurança que nenhum outro sistema operacional de consumidor iguala. O provedor de VPN certo complementa essas ferramentas em vez de substituí-las.
Recursos para esta página
Gráficos e imagens de referência da nossa pesquisa, gratuitos para visualizar e compartilhar.
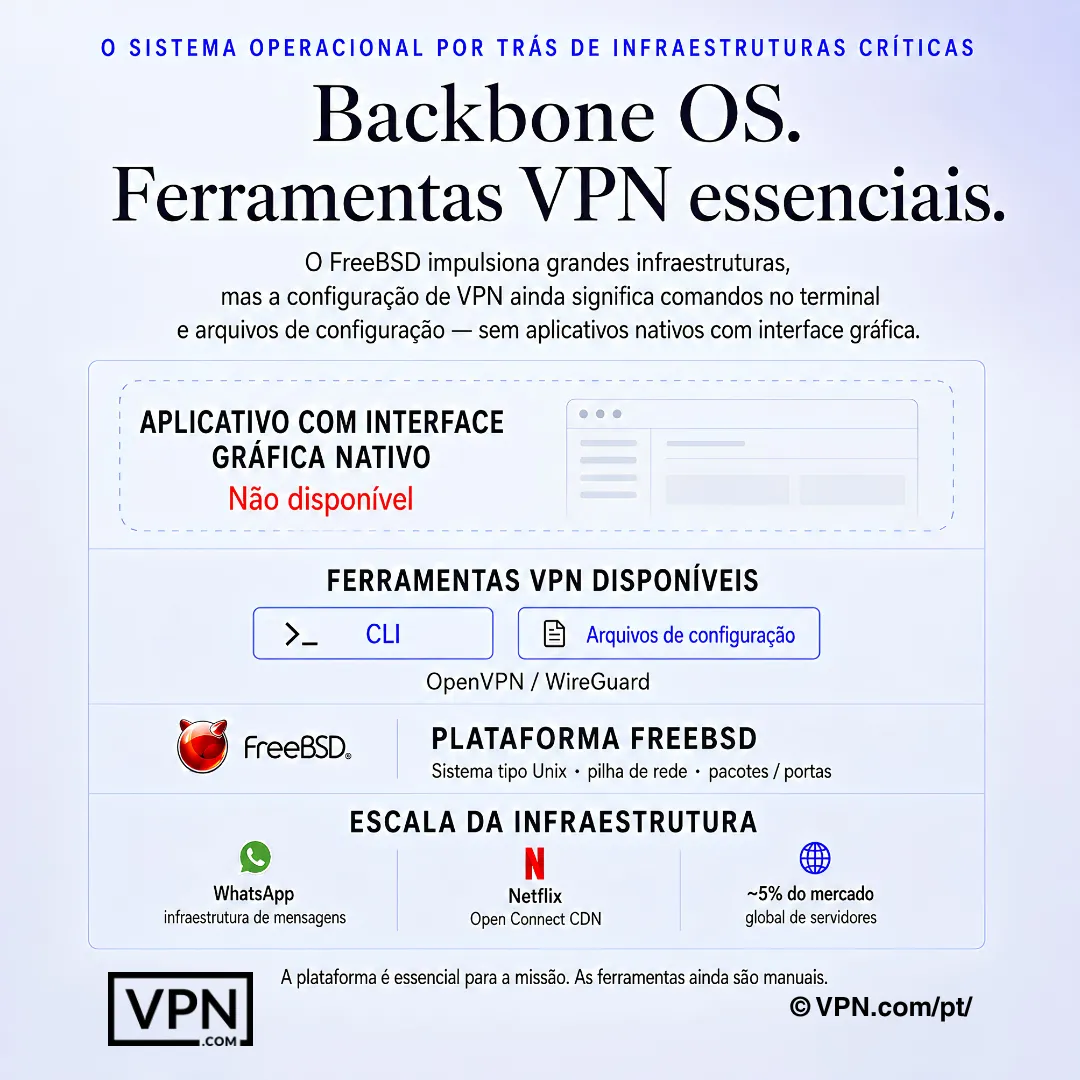
A configuração de VPN no FreeBSD geralmente envolve comandos no terminal e arquivos de configuração, não aplicativos GUI nativos.
Perguntas Frequentes
Por que o FreeBSD não recebe um aplicativo VPN nativo como Windows ou macOS?
FreeBSD não é Linux e usa um kernel e pilha de rede diferentes, então a maioria dos provedores pula a construção de um cliente GUI dedicado para ele. Em vez disso, você instala OpenVPN ou WireGuard via pkg install, gerencia-os através de rc.conf e armazena configs em /usr/local/etc/. Cada provedor que documenta suporte FreeBSD o faz através de configuração de terminal em vez de um aplicativo gráfico.
Qual é a diferença real entre executar OpenVPN e WireGuard no FreeBSD?
O OpenVPN é executado inteiramente no espaço do usuário usando o driver tun integrado do FreeBSD e funciona na plataforma há mais de 15 anos, mas sua base de código com ~100.000+ linhas adiciona sobrecarga de CPU. O WireGuard é fornecido como um módulo kernel nativo a partir do FreeBSD 13.1 (totalmente nativo no 14.0+), o que mantém o uso de CPU mais baixo, e sua base de código com ~4.000 linhas torna as auditorias independentes mais rápidas.
Como colocar WireGuard funcionando nativamente no FreeBSD 14?
No FreeBSD 14.0+, WireGuard está integrado no kernel base, então você só precisa de pkg install wireguard-tools e depois kldload if_wg para carregar o módulo. No FreeBSD 13.0 ou 13.1, você primeiro precisa do pacote separado wireguard-kmod. Uma vez carregado, gere chaves com wg genkey/wg pubkey e ative a interface com wg-quick up wg0.
Por que OpenVPN vaza requisições DNS no FreeBSD e como faço para parar isso?
Diferentemente do Linux, OpenVPN no FreeBSD não reescreve automaticamente /etc/resolv.conf quando o túnel se conecta, portanto consultas DNS podem contornar a conexão criptografada. Corrija com um script up/down que faz backup e troca resolv.conf na conexão e a restaura na desconexão, depois referencie esse script com script-security 2 no seu arquivo de configuração OpenVPN.
O que causa o erro “tun device not found” no FreeBSD?
FreeBSD às vezes falha ao carregar automaticamente o driver tun que OpenVPN depende, produzindo este erro no momento da conexão. Adicione if_tun_load="YES" a /boot/loader.conf para que seja carregado automaticamente a cada inicialização ou execute kldload if_tun para carregá-lo imediatamente sem reinicialização. Este é um dos problemas de configuração inicial OpenVPN mais comuns na plataforma.
Como construir um kill switch no nível da rede usando o firewall pf do FreeBSD?
Em vez de depender de um kill switch no nível do aplicativo de um provedor (que a maioria das configurações FreeBSD completamente carece), adicione regras pf.conf que bloqueiem todo o tráfego de saída, exceto o que é roteado através da interface tun0 da sua VPN e do IP do servidor específico do seu provedor na porta VPN. Recarregue com pfctl -f /etc/pf.conf. Isso bloqueia todo tráfego se o túnel cair, funcionando como um failsafe no nível do firewall.
Como executo WireGuard dentro de um jail FreeBSD?
O suporte a jail requer FreeBSD 14.0 ou posterior, pois WireGuard precisa do modo de rede vnet dentro do jail. Adicione allow.raw_sockets, vnet e vnet.interface = "wg0" ao bloco de configuração do jail em /etc/jail.conf, depois ative o túnel de fora do jail com jexec myjail wg-quick up wg0. Versões anteriores do FreeBSD não suportam essa integração de jail.
Quais provedores publicam documentação oficial para FreeBSD em vez de depender de guias da comunidade?
Mullvad, OVPN, Perfect Privacy e IPredator publicam guias oficiais de configuração para FreeBSD com arquivos de configuração. NordVPN não oferece suporte oficial para FreeBSD; suas configurações OpenVPN funcionam na plataforma, mas apenas guias mantidos pela comunidade orientam o processo, o que normalmente leva mais tempo para configurar do que os provedores com documentação oficial.
Qual provedor principal oferece melhor desempenho para usuários de FreeBSD que também precisam de velocidade multiplataforma?
NordVPN ocupa a posição #1 de 22 em nosso Trust Score, agregado de testes publicados por terceiros, à frente de ExpressVPN em #2 e Mullvad em #7. NordVPN não oferece suporte oficial para FreeBSD e requer guias OpenVPN mantidos pela comunidade, enquanto Mullvad publica documentação oficial nativa de WireGuard para FreeBSD, tornando-o a escolha mais forte se a compatibilidade com FreeBSD for mais importante do que o ranking bruto.
Quanto custam realmente NordVPN, ExpressVPN e Mullvad para uma configuração FreeBSD?
NordVPN começa em $3.49/mês no seu plano de longo prazo, ExpressVPN começa em $2.99/mês no seu plano de longo prazo, e Mullvad cobra uma taxa fixa de €5.00/mês sem desconto para contratos mais longos. Nenhum dos três oferece uma GUI para FreeBSD, portanto as diferenças de preço dependem da infraestrutura de servidores e da jurisdição em vez da conveniência de configuração.
Posso obter um reembolso se a configuração FreeBSD de um provedor não funcionar para meu caso de uso?
Sim, para dois dos três. NordVPN e ExpressVPN ambos respaldam seus planos com garantia de reembolso de 30 dias, dando-lhe tempo para testar configurações WireGuard ou OpenVPN em sua caixa FreeBSD antes de se comprometer. Mullvad não tem teste; é pay-as-you-go, embora dias não utilizados em sua taxa fixa mensal sejam reembolsáveis se você cancelar antecipadamente.
Quantas conexões simultâneas recebo para cobrir servidores FreeBSD junto com outros dispositivos?
Varia por provedor. NordVPN permite 10 conexões de dispositivo simultâneas, ExpressVPN permite 10-14 dependendo do nível do plano e Mullvad cobre até 5. Para administradores de servidor FreeBSD executando múltiplos jails ou um appliance pfSense junto com dispositivos pessoais, os tetos de dispositivos mais altos de NordVPN ou ExpressVPN deixam mais espaço antes de você precisar de uma segunda conta.
O menor tamanho do código do WireGuard torna-o significativamente mais seguro para implantações em jails do FreeBSD do que o OpenVPN?
Reduz a superfície de ataque, no mínimo. O código do WireGuard com aproximadamente 4.000 linhas é mais fácil de auditar do que o do OpenVPN com 100.000+ linhas, e porque funciona como um módulo de kernel nativo do FreeBSD (13.1+ com kmod, nativo no 14.0+) em vez de em espaço de usuário, também usa menos CPU ao ser executado dentro de jails isoladas.