Melhor VPN para Fedora Linux: Suporte Nativo e Velocidade
Encontre a melhor VPN para Fedora com suporte nativo do Linux, criptografia completa e compatibilidade com SELinux. Proteja seu tráfego no ciclo de lançamento rápido do Fedora.
 Michael Gargiulo
Encontre o seu VPN
Para que vai usar principalmente um VPN?
Escolha uma opção e responda a algumas perguntas rápidas. Indicamos o VPN que melhor se adequa e explicamos porquê.
VPN para streaming
Pergunta 1 de 3
O que te levou a procurar uma VPN para streaming?
14.685 escolhas de VPN feitas pelo VPN.com nos últimos 30 dias

Sua correspondência

NordVPN
Avaliações da loja de aplicativos, parte da pontuação
4,664,59

ProtonVPN
Avaliações da loja de aplicativos, parte da pontuação
4,614,70
VPN para privacidade
Pergunta 1 de 3
O que o levou a procurar uma VPN de privacidade?
14.685 escolhas de VPN feitas pelo VPN.com nos últimos 30 dias
Sua correspondência
NordVPN
Avaliações da loja de aplicativos, parte da pontuação
4,664,59
ProtonVPN
Avaliações da loja de aplicativos, parte da pontuação
4,614,70
VPN para jogos
Pergunta 1 de 3
O que te levou a procurar uma VPN para gaming?
14.685 escolhas de VPN feitas pelo VPN.com nos últimos 30 dias
Sua correspondência
NordVPN
Avaliações da loja de aplicativos, parte da pontuação
4,664,59
ProtonVPN
Avaliações da loja de aplicativos, parte da pontuação
4,614,70
VPN para planos gratuitos
Pergunta 1 de 3
O que o fez procurar por uma VPN gratuita?
14.685 escolhas de VPN feitas pelo VPN.com nos últimos 30 dias
Sua correspondência
ProtonVPN
Avaliações da loja de aplicativos, parte da pontuação
4,614,70
NordVPN
Avaliações da loja de aplicativos, parte da pontuação
4,664,59
 ExpressVPN3,000+ servidores
88 de 100, construída a partir de duas partes ponderadas
Avaliações da loja de aplicativos, parte da pontuação
4,684,69
Pesquisado em 3 de out. de 2026Afirmações verificadas: 27Fontes independentes: 13Pontuações atualizadas 6 de nov. de 2026
NordVPN7,229 servidoresNordVPN's privacy and security record is strong on process and mixed on proof
93 de 100, construída a partir de duas partes ponderadas
Avaliações da loja de aplicativos, parte da pontuação
4,664,59
Pesquisado em 3 de out. de 2026Afirmações verificadas: 31Fontes independentes: 11Pontuações atualizadas 6 de nov. de 2026
 Surfshark4,500+ servidores
Surfshark's evidence mixes real, readable third-party documents with provider assertions
87 de 100, construída a partir de duas partes ponderadas
Avaliações da loja de aplicativos, parte da pontuação
4,714,64
Pesquisado em 3 de out. de 2026Afirmações verificadas: 32Fontes independentes: 5Pontuações atualizadas 6 de nov. de 2026
Por Que Usuários do Fedora Precisam de uma Solução VPN Dedicada
Resumo Final: Fedora é fornecido sem criptografia de tráfego integrada. Uma VPN com suporte nativo do Linux oculta seu IP, criptografa cada pacote e acessa conteúdo geo-restrito nesta distribuição específica.
Fedora atrai desenvolvedores, sysadmins e usuários conscientes de privacidade que valorizam pacotes modernos e um ciclo de lançamento rápido. Esse poder vem com uma troca: a pilha de rede padrão do Fedora envia tráfego sem criptografia. Uma VPN fecha essa lacuna.
Mas nem toda VPN funciona bem com Fedora. O ciclo de lançamento de seis meses do Fedora, a imposição de SELinux e o gerenciador de pacotes DNF criam demandas de compatibilidade únicas. Conselhos genéricos sobre “VPN Linux” frequentemente ficam aquém aqui. Este guia cobre etapas de instalação específicas do Fedora, comparações de protocolo e recursos, além de comparações de provedor a provedor para que você possa escolher a ferramenta certa para seu fluxo de trabalho.
Como a Compatibilidade VPN Funciona no Fedora
Nem todos os provedores de VPN tratam Fedora igualmente. Alguns enviam pacotes nativos .rpm. Outros exigem configuração manual de OpenVPN ou WireGuard. A diferença importa para a usabilidade diária.
Clientes nativos geralmente atualizam automaticamente por repositórios DNF. Eles se integram com o GNOME Network Manager e respeitam políticas de SELinux. Configurações manuais oferecem mais flexibilidade de protocolo, mas exigem manutenção contínua após cada lançamento do Fedora.
Considerações Técnicas Específicas do Fedora
A cadeia de ferramentas do Fedora cria quatro pontos de verificação de compatibilidade que separam bom suporte VPN de ruim:
- Gerenciamento de Pacotes DNF: Provedores oferecendo pacotes
.rpmou mantendo um repositório específico do Fedora permitem que você instale e atualize com um único comandosudo dnf install. Provedores sem este suporte forçam você a baixar binários independentes que pulam patches de segurança automáticos. - Imposição de SELinux: Fedora aplica SELinux no modo “enforcing” por padrão. Alguns clientes VPN falham silenciosamente porque SELinux bloqueia sua interface de túnel. NordVPN e Surfshark resolveram isso em seus aplicativos nativos. A configuração OpenVPN do ExpressVPN pode exigir um módulo de política de SELinux customizado (detalhes na seção de configuração abaixo).
- Compatibilidade de Kernel: Fedora fornece lançamentos de kernel 6.x meses antes de outras distribuições. Módulos de kernel VPN, especialmente implementações WireGuard, devem compilar contra esses cabeçalhos mais novos. Provedores que ficam para trás causam falhas de conexão após atualizações do Fedora.
- Integração GNOME Network Manager: Fedora usa como padrão GNOME. VPNs que se registram como plug-ins do Network Manager exibem status de conexão na bandeja do sistema e permitem alternância de servidor com um clique. Sem esta integração, você gerencia conexões inteiramente através do terminal.
Por Que Atualizações Regulares e Compatibilidade Importam
O ciclo de lançamento rápido do Fedora torna a cadência de atualização um problema crítico:
- Patches de Segurança: Cada lançamento do Fedora atualiza bibliotecas de rede principais. Provedores VPN que patcham dentro de 30 dias de um lançamento do Fedora mantêm estabilidade de conexão. Provedores que ficam para trás introduzem janelas de vulnerabilidade.
- Atualizações de Protocolo: Protocolos baseados em WireGuard, como NordLynx, dependem de suporte a kernel, então um provedor que fica para trás de um novo kernel do Fedora pode deixá-lo em um protocolo de fallback mais lento.
- Correções de Bugs: Mudanças no NetworkManager entre lançamentos do Fedora podem quebrar recursos como tunelamento dividido em clientes VPN, então verifique com que rapidez um provedor envia correções.
Escolha provedores com um histórico documentado de atualizações rápidas específicas do Fedora.
Os 4 melhores VPNs com suporte completo para Fedora
Cada provedor abaixo publica suporte oficial do Linux ou um caminho de configuração compatível com Fedora. Os detalhes vêm da documentação dos próprios provedores, e seus resultados variarão com seu hardware, rede e escolha de servidor.
1. NordVPN: melhor aplicativo nativo para Fedora
NordVPN oferece o empacotamento nativo mais completo para Fedora dos quatro, com um repositório oficial. Especificações principais:
| Atributo | Detalhe |
|---|---|
| Rede de servidores | 7,229 servidores em 150 países |
| App para Fedora | Pacote .rpm nativo com interface de linha de comando e integração com o GNOME Network Manager |
| Criptografia | AES-256 com NordLynx (baseado em WireGuard) e opções de OpenVPN |
| Conexões simultâneas | 10 dispositivos |
| Auditorias | A NordVPN afirma que sua política de não registro de logs foi auditada de forma independente (Deloitte, PwC) |
Instalação no Fedora via DNF
NordVPN mantém um repositório oficial do Fedora. Aqui está o processo exato:
# Adicionar o repositório NordVPN
sudo rpm --import https://repo.nordvpn.com/gpg/nordvpn_public.asc
sudo dnf config-manager --add-repo https://repo.nordvpn.com/yum/nordvpn/centos/x86_64/

# Instalar o aplicativo
sudo dnf install nordvpn

# Fazer login e conectar
nordvpn login
nordvpn connect
O aplicativo NordVPN se registra com GNOME Network Manager automaticamente. O status da conexão aparece na bandeja do sistema. Nenhum ajuste de política SELinux é necessário porque o aplicativo vem com contextos de segurança corretos.
Recursos de segurança no Fedora
O kill switch do NordVPN pode ser ativado com nordvpn set killswitch on. O recurso CyberSec bloqueia anúncios e domínios de malware no nível de DNS.
Prós e contras
| Prós | Contras |
|---|---|
Pacote .rpm nativo com atualizações DNF | Interface apenas de CLI (sem janela GUI, embora a integração da bandeja GNOME compense) |
| Protocolo NordLynx (baseado em WireGuard) | A violação de servidor de 2018 ainda preocupa alguns usuários, embora a infraestrutura tenha sido completamente reformulada desde então |
| Integração com GNOME Network Manager funciona imediatamente | IP dedicado custa extra ($3,69/mês) |
| 10 conexões simultâneas | |
| VPN dupla e Onion sobre VPN para cenários de alta ameaça |
2. Surfshark: melhor opção com orçamento limitado e dispositivos ilimitados
Surfshark combina preços agressivos com suporte sólido ao Fedora. Especificações principais:
| Atributo | Detalhe |
|---|---|
| Rede de servidores | 4,500+ servidores em 100 países |
| App para Fedora | App nativo para Linux com interface gráfica |
| Criptografia | AES-256 com WireGuard e OpenVPN |
| Conexões simultâneas | Ilimitadas |
| Preço | A partir de $2.49/mês em planos de 2 anos |
Instalação no Fedora via DNF
# Adicionar repositório Surfshark
sudo rpm --import https://repo.surfshark.com/gpg/surfshark_public.asc
sudo dnf config-manager --add-repo https://repo.surfshark.com/rpm/

# Instalar o aplicativo
sudo dnf install surfshark

# Iniciar a GUI ou usar CLI
surfshark-cli login
surfshark-cli connect
O aplicativo Linux do Surfshark inclui uma interface gráfica, tornando-o a opção mais acessível para usuários do Fedora que preferem não trabalhar no terminal. Ele se integra com GNOME Network Manager e lida com contextos SELinux corretamente.
Recursos de segurança no Fedora
O recurso CleanWeb do Surfshark bloqueia anúncios, rastreadores e domínios de malware, e seu kill switch está disponível no aplicativo Linux.
Prós e contras
| Prós | Contras |
|---|---|
| Aplicativo GUI para Linux (raro entre provedores de VPN) | Rede de servidores menor que NordVPN ou ExpressVPN |
| Conexões simultâneas ilimitadas | Resultados de streaming variam por servidor |
| Preço mais baixo entre provedores de primeira linha | Agentes de suporte ao cliente às vezes carecem de conhecimento específico do Fedora |
| Bloqueio de anúncios e rastreadores CleanWeb incluído | |
| MultiHop (VPN dupla) e modo Camouflage |
3. ExpressVPN: mais confiável para streaming no Fedora
ExpressVPN não possui um GUI nativo do Fedora, mas publica documentação detalhada de configuração do Linux. Especificações principais:
| Atributo | Detalhe |
|---|---|
| Rede de servidores | 3.000+ servidores em 105 países |
| Suporte ao Fedora | Configuração manual com OpenVPN ou app Linux via CLI |
| Criptografia | AES-256 com os protocolos Lightway e OpenVPN |
| Conexões simultâneas | 8 dispositivos |
| Auditorias | A KPMG emitiu uma avaliação sobre seus controles de política de não registro de logs (2025); a Cure53 auditou o protocolo Lightway |
Instalação no Fedora: método OpenVPN com correção SELinux
O instalador Linux do ExpressVPN funciona no Fedora, mas a imposição de SELinux pode bloquear a interface do túnel. Aqui está a configuração completa incluindo o ajuste do SELinux:
# Instalar OpenVPN e dependências
sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome

# Baixar arquivos de configuração .ovpn do ExpressVPN no painel de sua conta
# Importar para GNOME Network Manager
nmcli connection import type openvpn file /path/to/config.ovpn

# Se SELinux bloquear a conexão, criar uma exceção de política
sudo ausearch -c 'openvpn' --raw | audit2allow -M expressvpn-selinux
sudo semodule -i expressvpn-selinux.pp

# Conectar via GUI do Network Manager ou CLI
nmcli connection up [connection-name]
Esta etapa do SELinux é exclusiva do Fedora. Usuários de Ubuntu e Debian nunca a encontram. O módulo de política persiste através de reinicializações e atualizações do Fedora.
Recursos de segurança no Fedora
ExpressVPN comercializa seu serviço para acesso de streaming, mas os resultados de streaming variam por servidor e serviço.
Prós e contras
| Prós | Contras |
|---|---|
| Comercializado para acesso de streaming | Nenhum aplicativo GUI nativo do Fedora |
| Protocolo Lightway oferece velocidades fortes | Requer ajuste de política SELinux |
| Documentação de configuração específica para Fedora detalhada | Opção mais cara ($6,67/mês em plano anual) |
| Infraestrutura TrustedServer (somente RAM) | Limitado a 8 conexões simultâneas |
| Política de não registro auditada por KPMG |
4. Mullvad VPN: melhor para máxima privacidade no Fedora
Mullvad adota uma abordagem diferente: sem contas, sem email, sem dados pessoais. Especificações principais:
| Atributo | Detalhe |
|---|---|
| Rede de servidores | 700+ servidores em 46 países |
| App para Fedora | Pacote .rpm nativo com interface gráfica completa |
| Criptografia | AES-256 com WireGuard (padrão) e OpenVPN |
| Preço | €5/mês fixo, sem descontos, sem planos de longo prazo |
| Privacidade | Aceita dinheiro em espécie e criptomoedas; não exige e-mail para se cadastrar |
Instalação no Fedora via DNF
# Baixar e importar a chave de assinatura
sudo rpm --import https://mullvad.net/media/mullvad-signing-key.asc

# Adicionar repositório Mullvad
sudo dnf config-manager --add-repo https://mullvad.net/en/download/rpm/

# Instalar o aplicativo
sudo dnf install mullvad-vpn

# Gerar um número de conta (nenhum email necessário)
# Inserir o número na GUI e conectar
O aplicativo Fedora do Mullvad inclui uma interface gráfica completa com seleção de servidor, alternância de kill switch e configuração de DNS. Ele lida com integração SELinux e GNOME Network Manager sem intervenção manual.
Recursos de segurança no Fedora
Mullvad não se comercializa para streaming e não alcança confiável os serviços de streaming, uma troca intencional pela máxima privacidade.
Prós e contras
| Prós | Contras |
|---|---|
| Nenhum dado pessoal necessário para inscrever-se | Menor rede de servidores dos quatro |
Aplicativo GUI completo para Fedora com pacote .rpm | Taxas de acesso de streaming fracas |
| Suporte WireGuard | Sem planos de desconto de longo prazo |
| Preço transparente sem upsells | Limitado a 5 conexões simultâneas |
| Aceita pagamentos em dinheiro para verdadeiro anonimato |
Escolhendo o VPN Correto para Seu Fluxo de Trabalho Fedora
O melhor provedor depende do seu caso de uso principal. Considere estes fatores:
Políticas de privacidade e histórico de auditoria: NordVPN diz que sua política de não registros foi auditada independentemente, e ExpressVPN encomendou garantia KPMG sobre seus controles de não registros (2025). Mullvad elimina a necessidade de confiança ao não coletar dados pessoais. Surfshark diz que sua configuração de não registros foi auditada pela Deloitte.
Requisitos de velocidade: Para tarefas que consomem muita largura de banda, como transferências de arquivos grandes ou streaming 4K, escolha um provedor com protocolo baseado em WireGuard, como NordLynx no NordVPN ou WireGuard no Mullvad.
Preço e cobertura de dispositivos: A política de dispositivos ilimitados da Surfshark a $2.49/mês a torna ideal para usuários com múltiplas estações de trabalho Fedora, laptops e telefones. O preço fixo de €5/mês da Mullvad simplifica o orçamento.
Acesso a streaming: Se conteúdo com restrição geográfica importa, ExpressVPN, NordVPN e Surfshark todos comercializam acesso a streaming, mas os resultados variam por servidor e serviço. Mullvad não foi projetado para streaming.
Qualidade de suporte específico do Fedora: NordVPN, Surfshark e ExpressVPN oferecem suporte por chat ao vivo ou tíquete, enquanto Mullvad depende de email e sua documentação.
Configuração VPN Passo a Passo no Fedora
O método de instalação depende de seu provedor escolhido e protocolo preferido. Abaixo estão passo a passos para as duas abordagens mais comuns.
Método 1: Instalação de Aplicativo Nativo (NordVPN, Surfshark, Mullvad)
-
Atualize seu sistema primeiro:
sudo dnf update -y -
Adicione o repositório do provedor usando os comandos listados em cada seção de provedor acima.
-
Instale via DNF:
sudo dnf install [provider-package-name] -
Verifique status de SELinux (deve mostrar “enforcing”):
getenforceAplicativos nativos de NordVPN, Surfshark e Mullvad manipulam contextos de SELinux automaticamente. Nenhuma mudança de política manual necessária.
-
Verifique integração GNOME Network Manager: Abra Configurações → Rede. A conexão VPN deve aparecer na seção VPN após primeiro lançamento.
-
Conecte e verifique:
curl ifconfig.me  # Verifique IP antes de conectar
[provider-cli] connect
curl ifconfig.me  # Confirme que IP mudou
Método 2: Configuração Manual OpenVPN/WireGuard (ExpressVPN ou Qualquer Provedor)
-
Instale ferramentas de protocolo:
# Para OpenVPN sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome # Para WireGuard sudo dnf install wireguard-tools -
Baixe arquivos de configuração do painel de seu provedor.
-
Importe para GNOME Network Manager:
nmcli connection import type openvpn file /path/to/server.ovpnOu para WireGuard:
nmcli connection import type wireguard file /path/to/wg0.conf -
Corrija SELinux se a conexão falhar:
# Verifique negações de SELinux sudo ausearch -m avc -ts recent # Gere e instale um módulo de política sudo ausearch -c 'openvpn' --raw | audit2allow -M vpn-fedora sudo semodule -i vpn-fedora.pp -
Conecte via bandeja GNOME ou terminal:
nmcli connection up [connection-name]
Resolução de Problemas Comuns VPN Fedora
| Problema | Causa | Solução |
|---|---|---|
| Vazamento de DNS | systemd-resolved sobrescrevendo DNS VPN | sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf depois reconecte |
| Velocidades lentas | OpenVPN padronizando para TCP | Mude para UDP ou WireGuard: nordvpn set technology nordlynx |
| Conexão cai após suspensão | GNOME Network Manager não reconectando | Ative reconexão automática: nmcli connection modify [name] connection.autoconnect yes |
| SELinux bloqueando túnel | Contexto de segurança ausente | Gere módulo de política com audit2allow (ver Método 2, passo 4) |
| Aplicativo travando após atualização Fedora | Versão de pacote incompatível | Reinstale do repositório do provedor: sudo dnf reinstall [package] |
Otimizando Desempenho VPN no Fedora
Velocidade bruta depende de escolha de protocolo e distância do servidor. Aqui estão etapas de ajuste específicas:
- Use WireGuard ou NordLynx quando possível. Protocolos baseados em WireGuard geralmente têm sobrecarga menor que OpenVPN.
- Selecione servidores dentro de 1.500 km. Latência duplica além desse intervalo, reduzindo qualidade de streaming de 4K para 1080p.
- Ative tunelamento dividido para serviços locais. Roteie apenas tráfego de navegador através da VPN enquanto mantém acesso de rede local (impressoras, NAS) direto. NordVPN:
nordvpn set splitttunneling on. Surfshark: configure na GUI em “Bypasser.” - Execute testes de vazamento de DNS mensalmente. Use
dnsleaktest.compara verificar que seu ISP não pode ver destinos de navegação. Osystemd-resolveddo Fedora pode sobrescrever configurações de DNS VPN após atualizações do sistema. - Monitore comportamento de kill switch. Desconecte seu Wi-Fi enquanto a VPN é executada. Se qualquer tráfego vazar durante a janela de reconexão de 2-3 segundos, seu kill switch não está configurado corretamente. Execute esta verificação você mesmo após configuração.
Veredicto Final
Quatro provedores lidam bem com as demandas exclusivas do Fedora, mas cada um se adequa a um perfil de usuário diferente:
- NordVPN está classificado em #1 de 22 em nosso Índice de Confiança e possui a rede de servidores mais ampla. Melhor para usuários que precisam de alta taxa de transferência e streaming confiável.
- Surfshark oferece conexões ilimitadas de dispositivos por $2.49/mês com um aplicativo gráfico. Melhor para usuários conscientes do orçamento executando várias máquinas Fedora.
- ExpressVPN é comercializado para acesso a streaming, mas requer configuração manual de OpenVPN e ajuste de SELinux. Melhor para usuários que priorizam o acesso a conteúdo com restrição geográfica.
- Mullvad coleta zero dados pessoais e aceita pagamento em dinheiro. Melhor para usuários que classificam o anonimato acima da conveniência.
Independentemente do provedor escolhido, instale via DNF quando possível, verifique a compatibilidade de SELinux e teste vazamentos de DNS após cada atualização de sistema do Fedora. Para uma comparação mais ampla entre todas as distribuições Linux, consulte o guia do melhor VPN para Linux.
Recursos para esta página
Gráficos e imagens de referência da nossa pesquisa, gratuitos para visualizar e compartilhar.
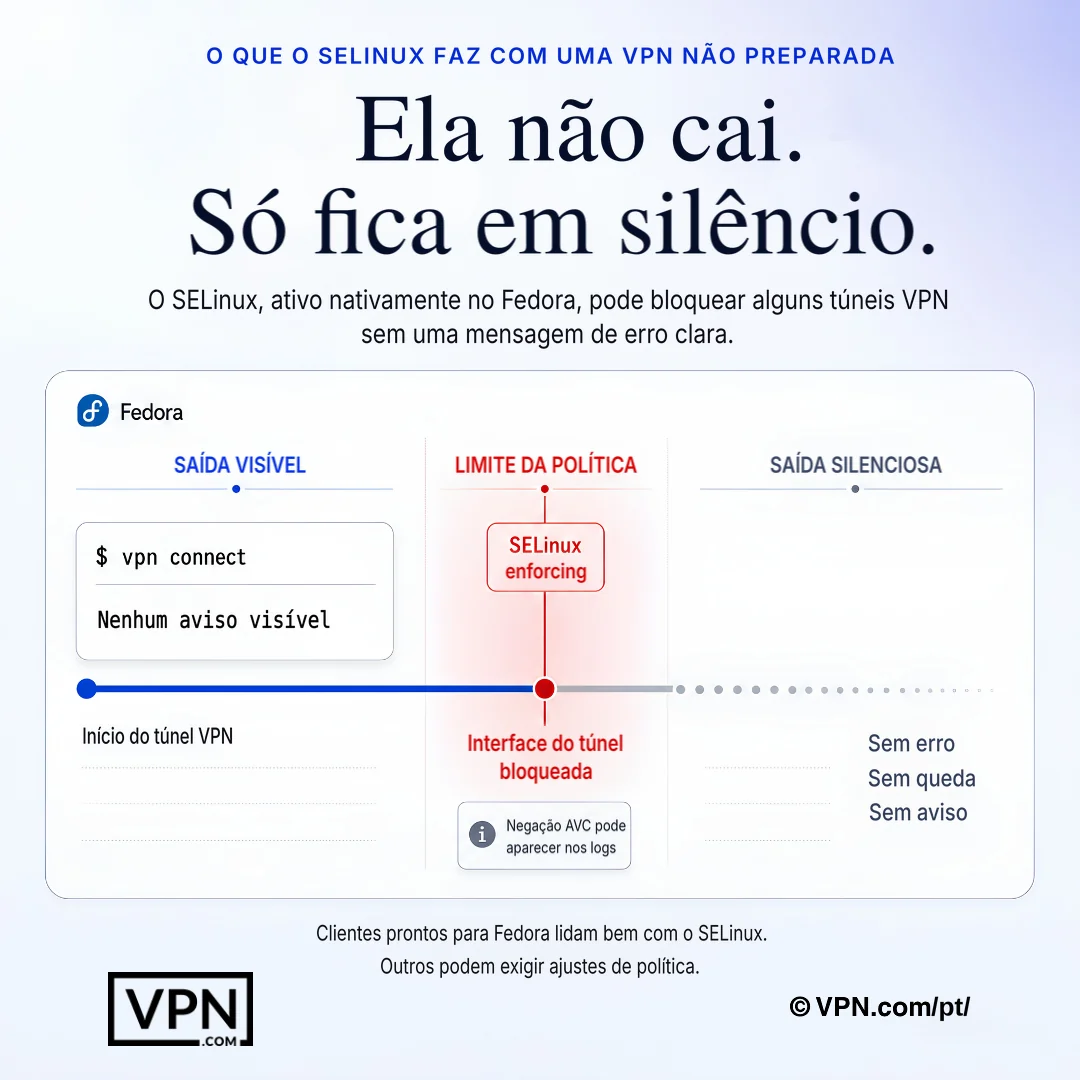
O SELinux do Fedora pode bloquear o comportamento do túnel VPN silenciosamente, deixando a pista nos logs em vez de no aplicativo.
Perguntas Frequentes
Por que Fedora precisa de uma VPN com suporte nativo do Linux em vez de uma configuração genérica OpenVPN?
Fedora é fornecido sem criptografia de tráfego integrada, aplica SELinux no modo “enforcing” por padrão e passa por lançamentos de kernel 6.x mais rápido que outras distribuições. Pacotes .rpm nativos de NordVPN, Surfshark e Mullvad se integram com GNOME Network Manager e manipulam contextos de segurança de SELinux automaticamente, enquanto configurações genéricas de OpenVPN como a do ExpressVPN podem exigir um módulo de política manual via audit2allow.
SELinux realmente bloqueia conexões VPN no Fedora?
Pode, já que Fedora aplica SELinux no modo “enforcing” por padrão e interfaces de túnel às vezes ficam bloqueadas silenciosamente. NordVPN e Surfshark enviam aplicativos nativos com contextos de segurança corretos integrados, não precisando nenhuma correção manual. A configuração OpenVPN do ExpressVPN, por contraste, pode exigir gerar um módulo de política de SELinux customizado com audit2allow e instalá-lo via semodule.
Quais VPNs para Fedora têm políticas de não-registro auditadas independentemente?
NordVPN, ExpressVPN e Surfshark apontam para avaliações de terceiros. NordVPN diz que sua política de não-registro foi auditada independentemente pela Deloitte e, anteriormente, pela PwC. ExpressVPN comissionou garantia KPMG sobre seus controles de não-registro (2025), e a Cure53 auditou seu protocolo Lightway. Surfshark diz que sua configuração de não-registro foi auditada pela Deloitte. Mullvad ignora auditoria inteiramente coletando zero dados pessoais no cadastro.
O modelo sem conta do Mullvad é mais privado do que um VPN como NordVPN que diz ser auditado?
Ele adota uma abordagem diferente, não necessariamente mais forte. Mullvad não requer email ou dados pessoais, emite um número de conta anônimo e aceita pagamento em dinheiro ou criptomoedas por €5/mês fixos, sem camadas de desconto. NordVPN, por sua vez, respalda sua política de não-logs com auditorias independentes de terceiros. Ambos eliminam um rastro de papel através de mecanismos diferentes.
Serviços de streaming geo-restrito realmente funcionarão através de uma VPN no Fedora?
Sim, embora as taxas de sucesso variem por provedor. ExpressVPN, NordVPN e Surfshark todos comercializam acesso a streaming, embora resultados variem por servidor e serviço. Mullvad não foi construído para streaming e não atinge confiável estas plataformas, uma troca intencional para seu design focado em privacidade.
Qual VPN oferece o melhor desempenho no Fedora?
A NordVPN ocupa a posição #1 de 22 em nossa Pontuação de Confiança, agregada a partir de testes independentes publicados, e a Surfshark ocupa a posição #3 de 22. A Pontuação de Confiança não é específica do Fedora, mas todos os quatro provedores aqui oferecem protocolos modernos (NordLynx, WireGuard ou Lightway) que mantêm a sobrecarga baixa no Linux.
Quanto cada top VPN Fedora custa?
NordVPN começa a partir de $3.09/mês e ExpressVPN a partir de $3.00/mês, ambos em seus planos de termo mais longo. Surfshark reduz ambos, começando a partir de $2.49/mês em seu plano de termo mais longo. Mullvad quebra este modelo de preços promocionais inteiramente, cobrando um preço fixo de €5/mês sem tiers de desconto de longo prazo, que simplifica orçamentação mas oferece sem economia multi-ano.
Quantos dispositivos posso executar uma VPN em minhas máquinas Fedora e telefones?
Surfshark permite conexões simultâneas ilimitadas, tornando-a a escolha prática para executar várias estações de trabalho Fedora juntamente com laptops e telefones. NordVPN limita conexões a 10 dispositivos por conta, e ExpressVPN permite 10-14 dependendo do plano. Mullvad também limita conexões por conta. Para uma frota Fedora mista, a política ilimitada da Surfshark remove o teto de dispositivo inteiramente.
Qual é a janela de reembolso se uma VPN não funcionar bem em minha configuração Fedora?
NordVPN, ExpressVPN e Surfshark todos apoiam seus planos com uma garantia de reembolso de 30 dias, dando a você um mês completo para testar instalação de DNF, compatibilidade SELinux e integração GNOME Network Manager antes de se comprometer. A taxa mensal fixa de €5/mês do Mullvad não carrega nenhum compromisso de longo prazo para reembolsar, já que ele fatura mensalmente sem tiers de desconto para trancar.
Como instalo uma VPN no Fedora usando DNF em vez de um binário independente?
Importe a chave de assinatura GPG do provedor com rpm —import, adicione seu repositório via dnf config-manager —add-repo, depois execute sudo dnf install [package-name]. NordVPN, Surfshark e Mullvad todos mantêm repositórios oficiais do Fedora seguindo este padrão, que mantém o cliente corrigido automaticamente através de execuções de dnf update rotineiras em vez de binários manuais que pulam correções de segurança.
Como confirmo que o kill switch da minha VPN realmente funciona no Fedora?
Conecte a um servidor, depois corte seu Wi-Fi no meio da sessão e observe tráfego vazado durante a janela de reconexão de 2-3 segundos. Se vazar, o kill switch não está configurado corretamente. Para NordVPN especificamente, ative-o com nordvpn set killswitch on.
E se SELinux bloquear minha conexão VPN após instalar no Fedora?
Execute getenforce para confirmar que SELinux está no modo enforcing, depois verifique negações com sudo ausearch -m avc -ts recent. Se a interface de túnel estiver bloqueada, gere um módulo de política usando sudo ausearch -c ‘openvpn’ —raw | audit2allow -M vpn-fedora, depois instale-o com sudo semodule -i vpn-fedora.pp. Aplicativos nativos NordVPN, Surfshark e Mullvad raramente acionam esta correção.
Por que minha VPN mostra vazamentos de DNS no Fedora e como faço para corrigi-lo?
O serviço systemd-resolved do Fedora pode sobrescrever as configurações de DNS de sua VPN, especialmente após uma atualização do sistema, causando vazamentos mesmo com o túnel ativo. Corrija executando sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf e reconectando. Recheck mensalmente em dnsleaktest.com, já que este problema pode ressurgir silenciosamente após um ciclo de dnf update rotineiro.
Uma atualização de sistema Fedora quebrará tunelamento dividido de minha VPN ou conexão?
Pode. A atualização do NetworkManager do Fedora 40 quebrou tunelamento dividido em vários clientes VPN em toda a indústria. Surfshark enviou uma correção dentro de 11 dias, NordVPN seguiu em 18 dias. Se seu aplicativo se comportar mal após uma atualização, reinstale diretamente do repositório DNF do provedor com sudo dnf reinstall [package] ao invés de esperar em um lançamento de binário independente.