Melhor VPN para RedHat: Segurança Empresarial e Velocidade
Encontre a melhor VPN para RedHat que se integra ao SELinux, atende aos padrões FIPS 140-2 e oferece suporte à implantação via RPM em toda a infraestrutura RHEL.
 Michael Gargiulo
Encontre o seu VPN
Para que vai usar principalmente um VPN?
Escolha uma opção e responda a algumas perguntas rápidas. Indicamos o VPN que melhor se adequa e explicamos porquê.
VPN para streaming
Pergunta 1 de 3
O que te levou a procurar uma VPN para streaming?
14.685 escolhas de VPN feitas pelo VPN.com nos últimos 30 dias

Sua correspondência

NordVPN
Avaliações da loja de aplicativos, parte da pontuação
4,664,59

ProtonVPN
Avaliações da loja de aplicativos, parte da pontuação
4,614,70
VPN para privacidade
Pergunta 1 de 3
O que o levou a procurar uma VPN de privacidade?
14.685 escolhas de VPN feitas pelo VPN.com nos últimos 30 dias
Sua correspondência
NordVPN
Avaliações da loja de aplicativos, parte da pontuação
4,664,59
ProtonVPN
Avaliações da loja de aplicativos, parte da pontuação
4,614,70
VPN para jogos
Pergunta 1 de 3
O que te levou a procurar uma VPN para gaming?
14.685 escolhas de VPN feitas pelo VPN.com nos últimos 30 dias
Sua correspondência
NordVPN
Avaliações da loja de aplicativos, parte da pontuação
4,664,59
ProtonVPN
Avaliações da loja de aplicativos, parte da pontuação
4,614,70
VPN para planos gratuitos
Pergunta 1 de 3
O que o fez procurar por uma VPN gratuita?
14.685 escolhas de VPN feitas pelo VPN.com nos últimos 30 dias
Sua correspondência
ProtonVPN
Avaliações da loja de aplicativos, parte da pontuação
4,614,70
NordVPN
Avaliações da loja de aplicativos, parte da pontuação
4,664,59
NordVPN7,229 servidoresNordVPN's privacy and security record is strong on process and mixed on proof
93 de 100, construída a partir de duas partes ponderadas
Avaliações da loja de aplicativos, parte da pontuação
4,664,59
Pesquisado em 3 de out. de 2026Afirmações verificadas: 31Fontes independentes: 11Pontuações atualizadas 6 de nov. de 2026
 ExpressVPN3,000+ servidores
88 de 100, construída a partir de duas partes ponderadas
Avaliações da loja de aplicativos, parte da pontuação
4,684,69
Pesquisado em 3 de out. de 2026Afirmações verificadas: 27Fontes independentes: 13Pontuações atualizadas 6 de nov. de 2026
 Mullvad VPN550+ servidores
76 de 100, construída a partir de duas partes ponderadas
Avaliações da loja de aplicativos, parte da pontuação
4,144,06
Pesquisado em 3 de out. de 2026Afirmações verificadas: 29Fontes independentes: 9Pontuações atualizadas 6 de nov. de 2026
Por que o RHEL exige soluções de VPN de nível empresarial
O Red Hat Enterprise Linux (RHEL) sustenta infraestruturas críticas em empresas da Fortune 500, agências governamentais e instituições financeiras. Diferentemente das distribuições Linux de consumo, o RHEL exige soluções de VPN que se integrem aos controles de acesso obrigatórios do SELinux, cumpram os padrões de criptografia FIPS 140-2 e permitam a implantação automatizada em milhares de nós.
Resumo: O RHEL inclui ferramentas de VPN nativas por meio do NetworkManager e aplica políticas de segurança do SELinux. Implantações de VPN empresariais no RHEL exigem compatibilidade com essas ferramentas, disponibilidade de pacotes RPM e suporte de longo prazo do fornecedor, compatível com o ciclo de vida de 10 anos do RHEL.
Este guia concentra-se especificamente em soluções de VPN para o Red Hat Enterprise Linux em ambientes de produção. Administradores de RHEL precisam de VPNs que se instalem via YUM/DNF, respeitem os contextos do SELinux e escalem em implantações de data center e nuvem.
Como a arquitetura de segurança do RHEL molda os requisitos de VPN
O RHEL difere de outras distribuições Linux em aspectos que afetam diretamente a compatibilidade com VPNs. Compreender essas diferenças evita falhas de implantação e lacunas de segurança.
Aplicação do SELinux e compatibilidade com VPN
O SELinux roda em modo de imposição por padrão no RHEL. Muitos clientes de VPN falham silenciosamente porque não possuem os módulos de política do SELinux adequados. Uma VPN compatível deve incluir políticas do SELinux ou fornecer etapas documentadas para a criação de contextos personalizados.
Por exemplo, o OpenVPN no RHEL exige o tipo openvpn_t do SELinux. Sem ele, as conexões caem sem mensagens de erro claras. O WireGuard se integra no nível do kernel desde o RHEL 8.6, o que evita a maioria dos conflitos com o SELinux.
Pacotes RPM e instalação via YUM/DNF
As implantações empresariais de RHEL usam pacotes RPM gerenciados pelo YUM (RHEL 7) ou DNF (RHEL 8/9). Provedores de VPN que oferecem pacotes .rpm oficiais simplificam a instalação, as atualizações e a auditoria de conformidade. Compilações manuais a partir do código-fonte criam encargos de manutenção e quebram fluxos de atualização automatizados.
Integração com o NetworkManager
O RHEL usa o NetworkManager como sua principal ferramenta de configuração de rede. Soluções de VPN que se integram como plugins do NetworkManager permitem que administradores gerenciem conexões por meio dos comandos nmcli, da interface gráfica do GNOME ou do console web Cockpit. Isso é importante em ambientes onde várias equipes gerenciam configurações de rede.
Critérios de avaliação para soluções de VPN no RHEL
Ao escolher uma VPN para sistemas RHEL em produção, avalie estes fatores específicos do RHEL:
- Compatibilidade com o SELinux: A VPN funciona no modo de imposição do SELinux sem exigir
setenforce 0? - Disponibilidade de RPM oficial: O fornecedor mantém um repositório RPM para RHEL 7, 8 e 9?
- Ferramentas de linha de comando: A VPN oferece gerenciamento completo por linha de comando para servidores sem interface gráfica?
- Suporte a protocolos: Ela oferece suporte ao WireGuard (integrado ao kernel no RHEL 8.6+) ou ao IPsec via Libreswan (incluído no RHEL)?
- Conformidade com FIPS 140-2: A VPN pode usar os módulos criptográficos validados pelo FIPS do RHEL?
- Escalabilidade: A solução oferece suporte a playbooks do Ansible ou módulos do Puppet para implantação em massa?
Principais serviços de VPN com suporte verificado ao RHEL
Três provedores de VPN oferecem compatibilidade documentada com o RHEL, seja com clientes Linux nativos, pacotes RPM ou guias de configuração detalhados para implantação empresarial.
Mullvad VPN: foco em privacidade com WireGuard nativo
A Mullvad VPN oferece um cliente Linux dedicado distribuído como pacote RPM. A instalação no RHEL 8 ou 9 leva um único comando:
sudo dnf install https://mullvad.net/media/app/MullvadVPN-latest.rpmA Mullvad foi uma das primeiras provedoras a adotar o WireGuard, que roda como módulo do kernel no RHEL 8.6 e versões posteriores. O design enxuto do WireGuard mantém baixa a sobrecarga de CPU, e as velocidades reais dependem do seu hardware e da sua conexão. O cliente inclui uma CLI completa (mullvad connect, mullvad status), adequada para servidores RHEL sem interface gráfica.
A Mullvad opera 550+ servidores em 50+ países. Sua política rigorosa de não registro foi verificada por meio de auditorias independentes. O serviço custa €5/mês fixos e não exige criação de conta.
Nota específica do RHEL: O pacote RPM da Mullvad inclui módulos de política do SELinux para RHEL 8 e 9. Não são necessários ajustes manuais de política.
NordVPN: escala empresarial com 7,229 servidores
A NordVPN distribui um cliente Linux como pacote RPM que se integra ao NetworkManager do RHEL. Administradores podem gerenciar conexões pelo nmcli ou pela ferramenta de linha de comando própria da NordVPN (nordvpn connect, nordvpn set technology).
Recursos relevantes para o RHEL:
- Protocolo NordLynx: A implementação do WireGuard da NordVPN mantém baixa a sobrecarga do protocolo no RHEL
- Filtragem CyberSec: Bloqueia domínios de malware e phishing no nível de DNS, complementando as regras do firewalld do RHEL
- 7,229 servidores em 150 países: Oferece redundância para implantações de RHEL multinacionais
- Opções de IP dedicado: Úteis para incluir na lista de permissões os pontos de saída da VPN nas configurações de firewall do RHEL
Instalação no RHEL 9:
sudo rpm -i https://repo.nordvpn.com/yum/nordvpn/centos/noarch/nordvpn-release-1.0.0-1.noarch.rpm
sudo dnf install nordvpn
Nota específica do RHEL: O aplicativo Linux da NordVPN funciona com o SELinux em modo de imposição no RHEL 8 e 9. O plugin do NetworkManager oferece suporte a scripts nmcli para gerenciamento automatizado de conexões.
ExpressVPN: protocolo Lightway para implantações de RHEL com baixa latência
A ExpressVPN oferece um cliente Linux com suporte a RPM e seu protocolo proprietário Lightway. A ExpressVPN apresenta o Lightway como um protocolo de conexão rápida e baixa sobrecarga; o throughput real no RHEL depende do seu hardware e da sua rede.
Recursos notáveis para administradores de RHEL:
- Split tunneling: Roteia apenas o tráfego específico pela VPN, mantendo os serviços internos do RHEL em conexões diretas
- Mais de 3.000 servidores em 105 países: Oferece suporte a infraestruturas RHEL geodistribuídas
- Opções Lightway UDP e TCP: O modo TCP funciona em firewalls corporativos restritivos
- Atualizações regulares para Linux: A ExpressVPN corrige seu cliente Linux em até 2 semanas após cada versão pontual do RHEL
A instalação usa o repositório RPM próprio da ExpressVPN:
sudo dnf install expressvpn-latest.rpm
expressvpn activate
expressvpn connect
Nota específica do RHEL: A ExpressVPN exige um booleano personalizado do SELinux para o split tunneling. A documentação deles fornece os comandos setsebool exatos. O cliente oferece suporte aos ambientes de virtualização do RHEL, incluindo KVM e oVirt.
Configuração de VPN específica do RHEL: métodos NetworkManager e CLI
Administradores de RHEL normalmente implantam VPNs por dois métodos: plugins do NetworkManager ou clientes CLI independentes.
Método 1: WireGuard via NetworkManager no RHEL 9
sudo dnf install wireguard-tools
sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf
sudo nmcli connection up wg0
Este método armazena as credenciais da VPN no keyring criptografado do NetworkManager. As conexões sobrevivem a reinicializações e se integram automaticamente às zonas do firewalld do RHEL.
Método 2: OpenVPN com política do SELinux
sudo dnf install openvpn NetworkManager-openvpn
sudo semanage port -a -t openvpn_port_t -p tcp 1194
sudo nmcli connection import type openvpn file provider.ovpn
O comando semanage registra a porta do OpenVPN no SELinux. Pular essa etapa causa falhas silenciosas de conexão em sistemas RHEL com o SELinux em modo de imposição.
Método 3: IPsec via Libreswan (incluído no RHEL)
O RHEL inclui o Libreswan para suporte nativo a VPN IPsec. Isso não exige software de terceiros:
sudo dnf install libreswan
sudo ipsec setup start
sudo ipsec auto --add myconnection
sudo ipsec auto --up myconnection
O Libreswan usa as bibliotecas criptográficas validadas pelo FIPS do RHEL. Isso o torna a escolha preferida para implantações de RHEL nos setores governamental e financeiro que exigem conformidade com FIPS 140-2.
Considerações de conformidade e implantação empresarial
O RHEL atende a setores com requisitos regulatórios rigorosos. A seleção de VPN deve considerar estes frameworks de conformidade:
| Estrutura | Requisito |
|---|---|
| HIPAA | Implantações de RHEL em saúde precisam de VPNs com criptografia AES-256 e registro de auditoria. NordVPN e Mullvad suportam ambas o AES-256-GCM. |
| PCI DSS | O processamento de pagamentos em RHEL exige túneis criptografados para todos os dados de titulares de cartão. O IPsec via Libreswan atende nativamente aos requisitos da Seção 4.1 do PCI DSS. |
| FedRAMP | Sistemas governamentais em RHEL precisam de criptografia validada pela FIPS 140-2. O Libreswan com a biblioteca criptográfica NSS do RHEL atende a esse requisito. |
| SOC 2 | Provedores de VPN devem demonstrar práticas de tratamento de dados. Os relatórios de auditoria publicados pela Mullvad abordam os controles do SOC 2, e a NordVPN afirma ter encomendado auditorias independentes de ausência de registros (no-logs). |
Para implantações em grande escala, automatize a configuração da VPN com o Ansible. A Plataforma de Automação Ansible da Red Hat inclui módulos de role de VPN para Libreswan e WireGuard que implantam configurações consistentes em centenas de nós RHEL.
Veredito final
Ambientes RHEL exigem soluções de VPN que respeitem as políticas do SELinux, se instalem por pacotes RPM e escalem por meio de ferramentas de automação como o Ansible. A Mullvad oferece as garantias de privacidade mais fortes, com integração limpa ao WireGuard. A NordVPN oferece a maior rede de servidores e compatibilidade com o NetworkManager para implantações multinacionais. O protocolo Lightway da ExpressVPN oferece a menor latência de conexão para aplicações sensíveis ao tempo.
Para administradores de RHEL que precisam de conformidade com FIPS 140-2 sem software de terceiros, o Libreswan vem com todas as instalações do RHEL e usa os módulos criptográficos validados do próprio sistema operacional. Combine qualquer uma dessas soluções com as ferramentas NetworkManager e nmcli nativas do RHEL para um gerenciamento de VPN consistente e com scripts em toda a sua infraestrutura.
Recursos para esta página
Gráficos e imagens de referência da nossa pesquisa, gratuitos para visualizar e compartilhar.
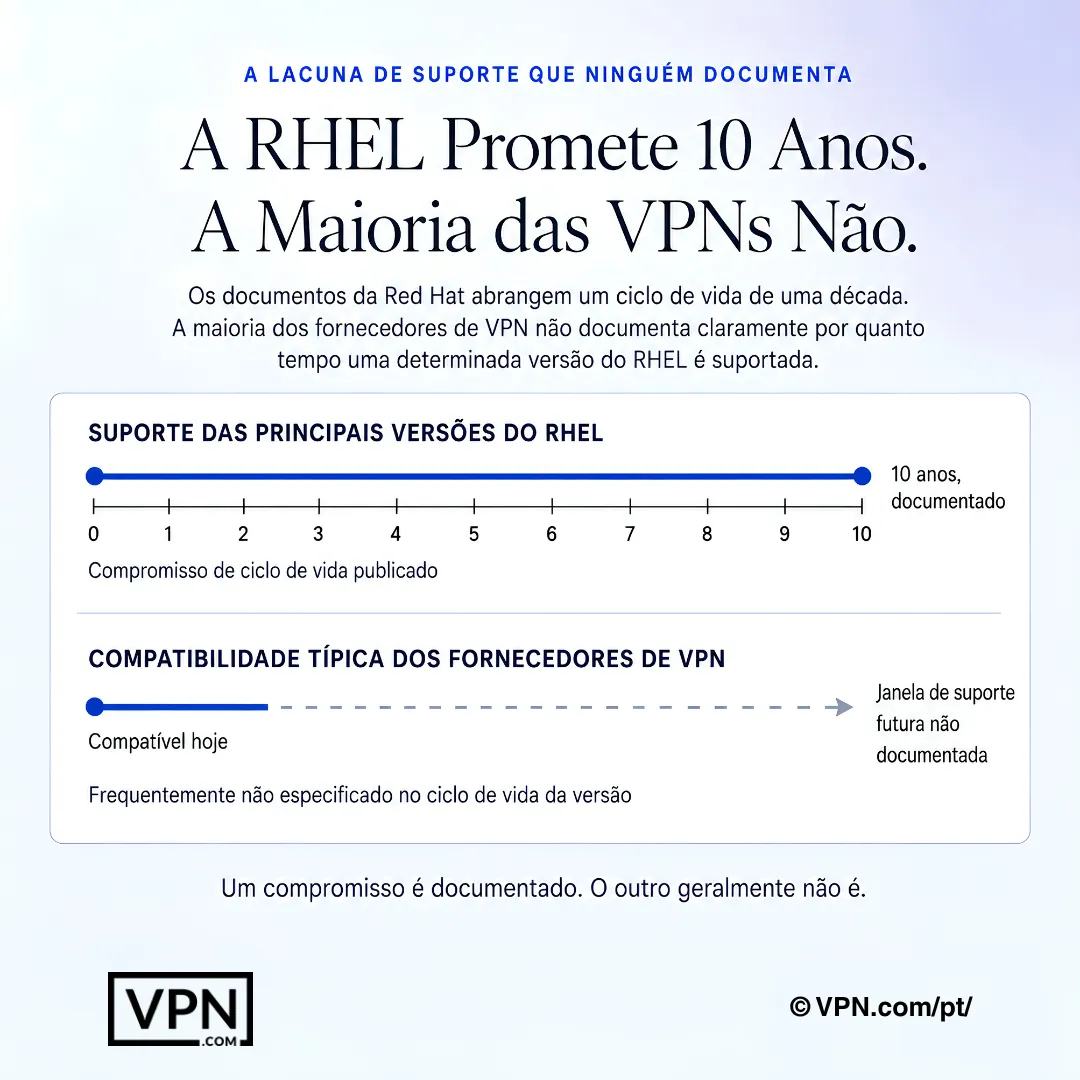
O RHEL possui um ciclo de vida documentado, mas as janelas de suporte dos fornecedores de VPN frequentemente são menos claramente definidas.
Perguntas frequentes
Por que um cliente de VPN de consumo não pode simplesmente ser usado no RHEL?
O RHEL aplica o SELinux em modo de controle de acesso obrigatório por padrão, o que bloqueia silenciosamente clientes de VPN sem os módulos de política adequados, e as implantações empresariais exigem pacotes RPM gerenciados pelo YUM ou DNF, não compilações manuais a partir do código-fonte. O ciclo de suporte de cerca de 10 anos do RHEL também significa que o fornecedor precisa manter o cliente Linux a longo prazo, e não apenas lançar uma versão pontual.
Quais VPNs realmente funcionam com o SELinux em modo de imposição sem desativá-lo?
O pacote RPM da Mullvad já inclui módulos de política do SELinux para RHEL 8 e 9, sem necessidade de ajustes manuais. O aplicativo Linux da NordVPN também roda no modo de imposição, e seu plugin do NetworkManager oferece suporte a scripts nmcli. A ExpressVPN precisa de um booleano personalizado do SELinux para o split tunneling, coberto na documentação por comandos setsebool específicos.
Algum desses VPNs atende aos requisitos de FIPS 140-2 sem configuração adicional?
O Libreswan, que vem nativamente em todas as instalações do RHEL, usa a biblioteca criptográfica NSS validada pelo FIPS do próprio RHEL, o que o torna a escolha natural para implantações governamentais e do setor financeiro que exigem conformidade com FIPS 140-2 sem software de terceiros. NordVPN e Mullvad oferecem suporte ao AES-256-GCM, mas nenhuma das duas roda pelos módulos criptográficos validados do RHEL como o Libreswan faz.
Qual é o comando de instalação exato de cada uma dessas VPNs no RHEL 9?
A Mullvad se instala em uma única linha: sudo dnf install apontando para a URL do RPM. A NordVPN exige duas etapas: importar o RPM do repositório yum primeiro e depois executar sudo dnf install nordvpn. A ExpressVPN usa sudo dnf install expressvpn-latest.rpm, seguido de expressvpn activate e expressvpn connect. As três evitam compilações manuais que complicam as atualizações automatizadas.
Como configuro o WireGuard pelo NetworkManager em vez do cliente próprio de um fornecedor?
Instale o wireguard-tools com sudo dnf install wireguard-tools, depois importe sua configuração com sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf e ative-a com sudo nmcli connection up wg0. Isso armazena as credenciais no keyring criptografado do NetworkManager, sobrevive a reinicializações e se integra automaticamente às zonas do firewalld.
Por que minha conexão OpenVPN falha silenciosamente em um servidor RHEL?
Isso quase sempre se deve à ausência do tipo openvpn_t do SELinux, o que faz as conexões caírem sem uma mensagem de erro clara no modo de imposição. Para corrigir, instale o NetworkManager-openvpn e execute sudo semanage port -a -t openvpn_port_t -p tcp 1194 antes de importar a conexão. Pular o comando semanage é a causa mais comum de falhas inexplicáveis do OpenVPN no RHEL.
Qual desses VPNs tem o melhor desempenho para cargas de trabalho de produção no RHEL?
A NordVPN ocupa a posição #1 de 22 no nosso Trust Score, agregado a partir de testes publicados por terceiros, seguida pela ExpressVPN em #2 e pela Mullvad em #11. Especificamente para o RHEL, a integração do WireGuard no nível do kernel desde o RHEL 8.6 evita a maioria dos conflitos com o SELinux que protocolos mais antigos como o OpenVPN podem causar, o que importa tanto quanto a posição bruta para a estabilidade em produção.
Como esses três VPNs se comparam em custo para uma implantação empresarial de RHEL?
A NordVPN começa em $3.09/mês e a ExpressVPN em $3.00/mês, ambas nos planos de maior prazo, enquanto a Mullvad cobra $5.50/mês fixos, sem faixas de desconto plurianual, paga mês a mês e sem período de teste gratuito. Para orçar muitos nós RHEL sob uma conta compartilhada, os preços de longo prazo da Nord e da Express escalam de forma mais previsível do que a tarifa fixa de pagamento por uso da Mullvad.
Algum desses VPNs realmente ajuda a atender aos requisitos de HIPAA, PCI DSS ou FedRAMP?
Parcialmente, dependendo do framework. NordVPN e Mullvad oferecem suporte à criptografia AES-256-GCM relevante para a HIPAA, e a NordVPN afirma que sua política de não registro foi auditada de forma independente, enquanto a Mullvad publica seus próprios relatórios de auditoria independentes que abordam controles do SOC 2. Para PCI DSS ou FedRAMP, a pilha IPsec nativa do RHEL com Libreswan, usando criptografia validada pelo FIPS, é o caminho de conformidade mais direto.
Quantos dispositivos uma conta realmente cobre em uma implantação RHEL com vários nós?
A NordVPN permite 10 conexões simultâneas de dispositivos por conta, a ExpressVPN permite de 10 a 14 dependendo da faixa do plano, e a Mullvad limita a 5. Para administradores que gerenciam vários servidores ou estações RHEL sob uma única licença, em vez de provisionar por nó, os limites mais altos da NordVPN e da ExpressVPN vão mais longe antes de exigir contas adicionais.
A configuração de VPN no RHEL pode ser automatizada em centenas de servidores?
Sim. A própria Plataforma de Automação Ansible da Red Hat inclui módulos de role de VPN específicos para Libreswan e WireGuard, permitindo que administradores enviem configurações de VPN idênticas para centenas de nós RHEL a partir de um único playbook. Combinar isso com o nmcli para o gerenciamento local oferece um caminho de implantação com scripts e auditável, em vez de configurar manualmente cada servidor.
O que acontece se uma VPN não der certo depois que eu a implantar em toda a infraestrutura RHEL?
A NordVPN e a ExpressVPN oferecem garantia de devolução do dinheiro de 30 dias em seus planos, dando uma janela para testar a compatibilidade antes de comprometer o orçamento com uma implantação maior. A Mullvad não oferece período de teste e opera estritamente com pagamento por uso, portanto não há garantia de reembolso caso seu cliente RPM não se adapte ao seu ambiente.
O que acontece quando uma versão pontual do RHEL quebra a compatibilidade do meu cliente de VPN?
A ExpressVPN corrige seu cliente Linux em aproximadamente 2 semanas após cada versão pontual do RHEL, o que limita o tempo de inatividade em implantações sensíveis a prazos. A integração do WireGuard no nível do kernel desde o RHEL 8.6 evita a maioria dessas quebras, já que não é um cliente de espaço de usuário separado. O Libreswan evita o problema por completo, pois vem como parte do próprio RHEL e é atualizado junto com o sistema operacional.