Найкращий VPN для CentOS: порівняння VPN для Linux
Знайдіть найкращий VPN для CentOS із належною підтримкою Linux, швидкими серверами та надійним шифруванням. Порівняйте провідні варіанти з нативними клієнтами або конфігураційними файлами OpenVPN.
 Michael Gargiulo
Знайдіть свій VPN
Для чого ви здебільшого використовуватимете VPN?
Оберіть один варіант і дайте кілька коротких відповідей. Ми назвемо VPN, який підходить саме вам, і пояснимо чому.
VPN для стрімінг
Питання 1 з 3
Що спонукало вас шукати VPN для стрімінгу?
14 603 VPN обрано через VPN.com за останні 30 днів

Ваш збіг

NordVPN
Рейтинги в магазинах застосунків, частина оцінки
4,664,59

ProtonVPN
Рейтинги в магазинах застосунків, частина оцінки
4,614,70
VPN для конфіденційність
Питання 1 з 3
Що спонукало вас шукати VPN для приватності?
14 603 VPN обрано через VPN.com за останні 30 днів
Ваш збіг
NordVPN
Рейтинги в магазинах застосунків, частина оцінки
4,664,59
ProtonVPN
Рейтинги в магазинах застосунків, частина оцінки
4,614,70
VPN для ігри
Питання 1 з 3
Що змусило вас шукати ігровий VPN?
14 603 VPN обрано через VPN.com за останні 30 днів
Ваш збіг
NordVPN
Рейтинги в магазинах застосунків, частина оцінки
4,664,59
ProtonVPN
Рейтинги в магазинах застосунків, частина оцінки
4,614,70
VPN для безкоштовні плани
Питання 1 з 3
Чому ви шукали безкоштовний VPN?
14 603 VPN обрано через VPN.com за останні 30 днів
Ваш збіг
ProtonVPN
Рейтинги в магазинах застосунків, частина оцінки
4,614,70
NordVPN
Рейтинги в магазинах застосунків, частина оцінки
4,664,59
NordVPN7,229 сервериNordVPN's privacy and security record is strong on process and mixed on proof
93 зі 100, сформований з двох зважених частин
Рейтинги в магазинах застосунків, частина оцінки
4,664,59
Досліджено 3 жовт. 2026 р.Перевірено тверджень: 31Незалежні джерела: 11Оцінки оновлено 6 лист. 2026 р.
 ExpressVPN3,000+ сервери
88 зі 100, сформований з двох зважених частин
Рейтинги в магазинах застосунків, частина оцінки
4,684,69
Досліджено 3 жовт. 2026 р.Перевірено тверджень: 27Незалежні джерела: 13Оцінки оновлено 6 лист. 2026 р.
 Surfshark4,500+ сервери
Surfshark's evidence mixes real, readable third-party documents with provider assertions
87 зі 100, сформований з двох зважених частин
Рейтинги в магазинах застосунків, частина оцінки
4,714,64
Досліджено 3 жовт. 2026 р.Перевірено тверджень: 32Незалежні джерела: 5Оцінки оновлено 6 лист. 2026 р.
Головне: VPN, сумісний з CentOS, шифрує ваш трафік і захищає приватність на одному з найпоширеніших корпоративних дистрибутивів Linux. Найкращі VPN для CentOS пропонують пакети RPM, інструменти CLI та нативну підтримку OpenVPN або WireGuard через yum або dnf.
CentOS — це безкоштовний дистрибутив Linux, створений спільнотою на основі вихідного коду Red Hat Enterprise Linux (RHEL). Системні адміністратори та розробники роками використовують його для роботи серверів, робочих станцій та хмарної інфраструктури. Але CentOS не має вбудованого VPN-клієнта, а його мінливий ландшафт (CentOS 7 досяг кінця життєвого циклу в червні 2024 року, тоді як CentOS Stream тепер слугує безперервним попереднім випуском RHEL) робить вибір правильного VPN-провайдера важливішим, ніж будь-коли.
Якщо ви лише знайомитеся з VPN, наш посібник про те, що таке VPN, розкриває основи. Ця сторінка зосереджена саме на тому, які VPN-провайдери найкраще працюють на CentOS, як їх встановити і на що звернути увагу в системах на основі RPM. Якщо ви використовуєте інший дистрибутив Linux, перегляньте наші посібники для Fedora, Red Hat або Debian.
Навіщо користувачам CentOS VPN
CentOS живить значну частину веб-серверів і середовищ розробки. Багато користувачів підключаються віддалено через SSH, передають чутливі файли або керують продуктивними базами даних. VPN додає важливий рівень захисту в кількох сценаріях:
- Віддалене адміністрування серверів: шифрування трафіку керування між вашим локальним комп’ютером і серверами CentOS, особливо в публічних мережах Wi-Fi.
- Приватність на робочих станціях CentOS: CentOS Stream використовується як повсякденна робоча система деякими розробниками. VPN не дає вашому провайдеру інтернет-послуг фіксувати історію переглядів.
- Обхід мережевих обмежень: деякі корпоративні або регіональні брандмауери блокують порти чи протоколи. VPN тунелює трафік повз ці фільтри.
- Захист конвеєрів CI/CD: якщо ваші сервери збирання працюють на CentOS, маршрутизація трафіку через VPN захищає артефакти коду та ключі API під час передавання.
Оскільки CentOS використовує керування пакетами на основі RPM (yum на CentOS 7, dnf на CentOS Stream 8/9), вам потрібен VPN-провайдер, який пропонує пакети .rpm або чіткі інструкції з ручного налаштування OpenVPN чи WireGuard. Не кожен провайдер робить це добре, тому загальний посібник з VPN для Linux дає лише половину відповіді.
Найкращі VPN-провайдери для CentOS
Ми порівняли NordVPN, Surfshark і ExpressVPN за критеріями, специфічними для CentOS, використовуючи опубліковану документацію кожного провайдера: наявність пакетів RPM, функціональність CLI, підтримку протоколів (OpenVPN і WireGuard), надійність kill switch у Linux і захист від витоку DNS.
| Функція | NordVPN | Surfshark | ExpressVPN |
|---|---|---|---|
| Нативний CLI для Linux | Так | Так | Так |
| Пакет RPM (.rpm) | Так | Так | Ні (ручне встановлення) |
| Встановлення через yum/dnf | Так (налаштування репозиторію) | Так (налаштування репозиторію) | Ні |
| WireGuard (NordLynx) | Так | Так | Ні (протокол Lightway) |
| Підтримка OpenVPN | Так | Так | Так |
| Kill switch у Linux | Так (прапорець CLI) | Так (прапорець CLI) | Так (блокування мережі) |
| Захист від витоку DNS | Вбудований | Вбудований | Вбудований |
| Одночасні пристрої | 10 | Необмежено | 10 |
| Сервери | 7,229 у 150 країнах | 4,500+ у 100+ країнах | 3,000+ у 113 країнах |
NordVPN пропонує найкращий досвід на CentOS
NordVPN надає окремий пакет .rpm, який можна встановити безпосередньо через термінал. Він використовує NordLynx, свою реалізацію WireGuard, що забезпечує вищу швидкість, ніж стандартний OpenVPN на CentOS. CLI містить вбудований kill switch і функцію автоматичного підключення.
Встановлення NordVPN на CentOS Stream 9:
# Завантажити пакет RPM
sudo dnf install -y https://repo.nordvpn.com/yum/nordvpn/centos/noarch/Packages/n/nordvpn-release-1.0.0-1.noarch.rpm

# Встановити клієнт NordVPN
sudo dnf install -y nordvpn

# Увійти та підключитися
nordvpn login
nordvpn set technology nordlynx
nordvpn set killswitch on
nordvpn connect
Для CentOS 7 (уже після кінця життєвого циклу) замініть dnf на yum у наведених командах. NordVPN може згодом припинити підтримку CentOS 7, оскільки його пакети орієнтовані на новіші версії glibc. Перевірте офіційну документацію NordVPN для Linux щодо актуальних відомостей про сумісність.
Surfshark пропонує необмежену кількість пристроїв за доступною ціною
Surfshark — найкращий бюджетний варіант для користувачів CentOS, яким потрібна необмежена кількість підключених пристроїв. Він надає репозиторій на основі RPM, а його CLI підтримує і WireGuard, і OpenVPN. Kill switch надійно працює через інтерфейс командного рядка, а функція CleanWeb від Surfshark блокує рекламу та трекери на рівні DNS.
Встановлення Surfshark на CentOS Stream:
# Імпортувати ключ GPG Surfshark і додати репозиторій
sudo rpm --import https://ocean.surfshark.com/RPM-GPG-KEY-surfshark
sudo dnf config-manager --add-repo https://ocean.surfshark.com/fedora/repo/surfshark.repo

# Встановити та підключитися
sudo dnf install -y surfshark
sudo surfshark-vpn login
sudo surfshark-vpn connect
Репозиторій RPM від Surfshark орієнтований на системи на основі Fedora, але працює на CentOS Stream, оскільки обидві системи використовують одну й ту саму екосистему пакування RPM. Додаткові параметри налаштування дивіться в посібнику зі встановлення Surfshark для Linux.
ExpressVPN потребує ручного встановлення RPM
ExpressVPN не пропонує репозиторію yum/dnf, тож встановлення на CentOS трохи складніше. Ви завантажуєте інсталятор .rpm безпосередньо з панелі керування обліковим записом. ExpressVPN використовує власний протокол Lightway замість WireGuard. Він і далі забезпечує високу швидкість, але обмежує гнучкість налаштувань для досвідчених користувачів. Його kill switch «Network Lock» добре працює в Linux.
Встановлення ExpressVPN на CentOS:
# Завантажте файл .rpm з панелі ExpressVPN, потім:
sudo dnf install -y /path/to/expressvpn-*.rpm

# Активувати та підключитися
expressvpn activate
expressvpn connect
ExpressVPN підтримує CentOS 7 і новіші версії, однак компанія рекомендує 64-бітні системи з ядром 4.x або новіше. Якщо ви використовуєте CentOS 7 зі старішим ядром 3.10, перевірте сумісність перед оформленням передплати.
Ручне налаштування OpenVPN на CentOS
Якщо ваш VPN-провайдер не пропонує нативного клієнта для CentOS, ви можете налаштувати OpenVPN вручну. Цей метод працює майже з будь-яким провайдером, який надає конфігураційні файли .ovpn.
# Встановити OpenVPN на CentOS Stream
sudo dnf install -y epel-release
sudo dnf install -y openvpn

# Завантажте конфігураційний файл .ovpn від провайдера, потім підключіться:
sudo openvpn --config /path/to/your-server.ovpn

# Щоб запустити як фонову службу:
sudo cp /path/to/your-server.ovpn /etc/openvpn/client/client.conf
sudo systemctl enable --now openvpn-client@client
Ручне налаштування OpenVPN дає повний контроль над шифрами, маршрутизацією та DNS. Однак ви втрачаєте зручність вбудованого kill switch і перемикання серверів, які надають CLI-інструменти.
CentOS 7 EOL: що це означає для користувачів VPN
CentOS 7 досяг кінця життєвого циклу 30 червня 2024 року. Це означає, що проєкт CentOS більше не випускає патчі безпеки. Запуск VPN на неоновленій операційній системі підриває безпеку, яку VPN мав би забезпечувати. Якщо ви все ще використовуєте CentOS 7, розгляньте міграцію на:
- CentOS Stream 9 для безперервного попереднього перегляду RHEL
- AlmaLinux 9 або Rocky Linux 9 для традиційного стабільного випуску, сумісного з RHEL
Усі три варіанти використовують dnf і приймають ті самі пакети RPM. VPN-провайдери, які підтримують CentOS Stream, зазвичай працюють на AlmaLinux і Rocky Linux без змін.
Усунення поширених проблем VPN на CentOS
Витоки DNS на CentOS
CentOS використовує systemd-resolved або /etc/resolv.conf залежно від конфігурації. Деякі VPN-клієнти не можуть перевизначити системний DNS, через що запити DNS витікають за межі тунелю.
Рішення: перевірте витоки після підключення:
# Переконайтеся, що ваш DNS маршрутизується через VPN
cat /etc/resolv.conf
# Має відображатися DNS провайдера VPN, а не вашого інтернет-провайдера
Якщо досі видно DNS вашого інтернет-провайдера, вручну задайте DNS у клієнті VPN або відредагуйте /etc/resolv.conf, щоб він вказував на DNS-сервери вашого провайдера (наприклад, 103.86.96.100 для NordVPN).
Служба OpenVPN не запускається через systemctl
Якщо systemctl start openvpn-client@client завершується помилкою, перевірте журнал:
sudo journalctl -u openvpn-client@client -eПоширені причини: відсутній файл .ovpn у /etc/openvpn/client/, неправильні права доступу або не завантажений модуль TUN/TAP. Завантажте його вручну:
sudo modprobe tunFirewalld блокує трафік тунелю VPN
CentOS за замовчуванням використовує firewalld. Він може блокувати трафік VPN, якщо інтерфейс тунелю не належить до правильної зони.
# Додати інтерфейс тунелю VPN до довіреної зони
sudo firewall-cmd --zone=trusted --add-interface=tun0 --permanent
sudo firewall-cmd --reload
Це дозволяє весь трафік через тунель VPN, зберігаючи решту правил брандмауера.
Підсумковий висновок
Для користувачів CentOS NordVPN є головним вибором. Він пропонує належний репозиторій RPM, повнофункціональний CLI з kill switch і підтримку NordLynx (WireGuard), яка працює одразу на CentOS Stream. Surfshark є найвигіднішим варіантом, якщо вам потрібна необмежена кількість пристроїв і надійний процес встановлення на основі RPM. ExpressVPN залишається сильним варіантом за швидкістю, але його ручне встановлення RPM і відсутність WireGuard роблять його менш зручним на CentOS.
Незалежно від обраного провайдера, віддавайте перевагу тому, який має нативний CLI для Linux, підтримку OpenVPN або WireGuard і робочий kill switch. Користувачі CentOS, які керують серверами або обробляють чутливі дані, не можуть дозволити собі витоки DNS або розірвані з’єднання. А якщо ви все ще використовуєте CentOS 7, перейдіть на CentOS Stream 9, AlmaLinux або Rocky Linux перед налаштуванням будь-якого VPN.
Ресурси для цієї сторінки
Графіки та довідкові зображення з нашого дослідження, доступні для перегляду та поширення.
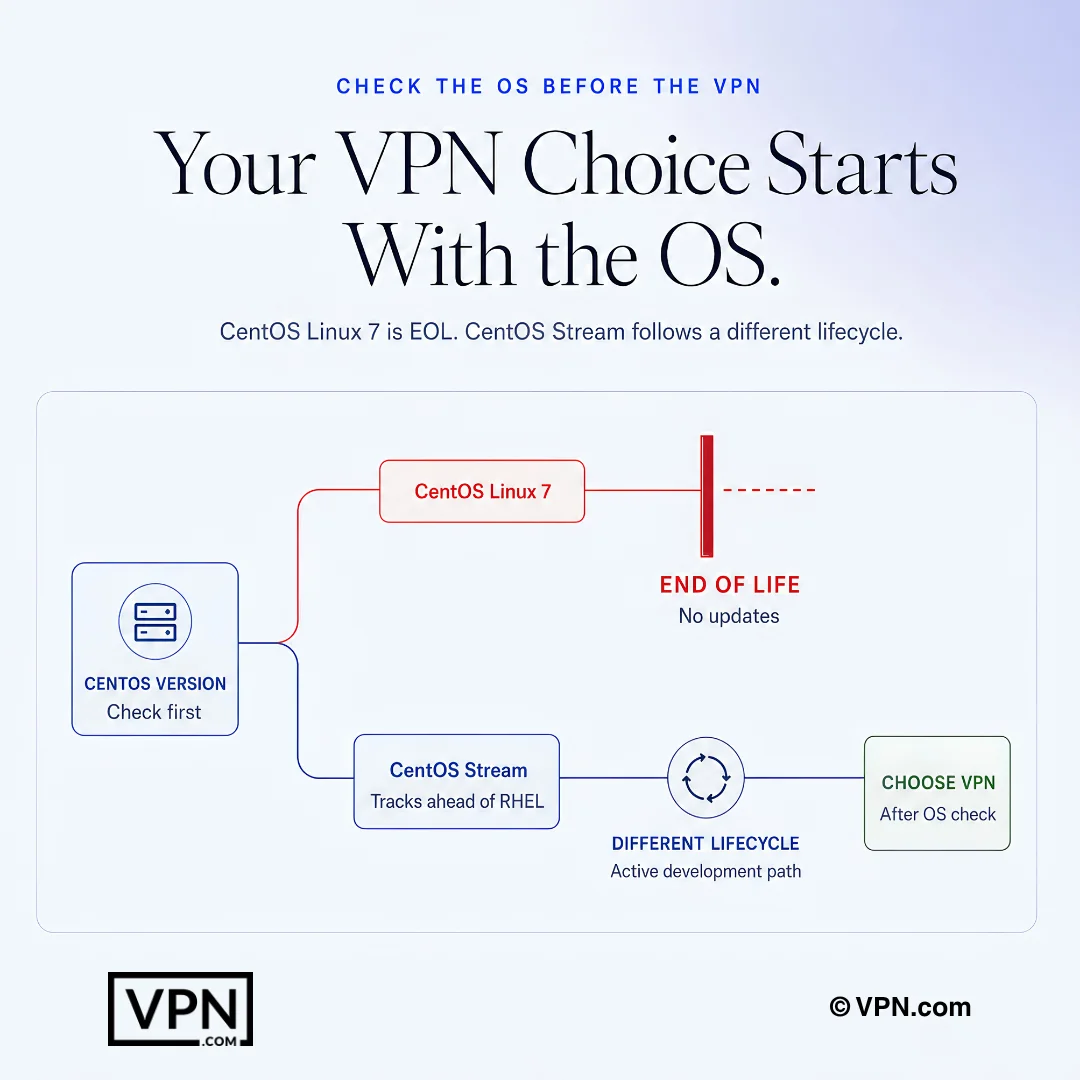
Для користувачів CentOS сумісність VPN починається з перевірки життєвого циклу операційної системи.
Поширені запитання
Чому на CentOS потрібно встановлювати окремий клієнт VPN, а не використовувати вбудований?
CentOS не має клієнта VPN за замовчуванням, а його система пакетів на основі RPM (yum на CentOS 7, dnf на CentOS Stream 8/9) означає, що провайдери мають пропонувати або пакет .rpm, або конфігураційні файли OpenVPN/WireGuard для ручного налаштування. NordVPN і Surfshark надають окремі репозиторії dnf; ExpressVPN вимагає завантаження та ручного встановлення .rpm, оскільки репозиторію немає.
Який VPN-провайдер має найповнішу нативну підтримку CentOS?
NordVPN — за наявністю репозиторію RPM, функціональністю CLI та підтримкою протоколів. Він встановлюється через окремий пакет .rpm за допомогою dnf, використовує NordLynx (свою реалізацію WireGuard) для вищої швидкості, ніж OpenVPN, і містить kill switch на основі CLI, який вмикається командою nordvpn set killswitch on. Surfshark також пропонує робочий репозиторій RPM, хоча його пакети орієнтовані на системи на основі Fedora.
Як встановити NordVPN на CentOS Stream 9?
Виконайте sudo dnf install -y з RPM-файлом репозиторію NordVPN з repo.nordvpn.com, а потім sudo dnf install -y nordvpn, щоб встановити сам клієнт. Увійдіть командою nordvpn login, задайте протокол командою nordvpn set technology nordlynx, увімкніть захист через nordvpn set killswitch on, а потім виконайте nordvpn connect. Для CentOS 7 замініть dnf на yum у кожній команді.
Як запустити Surfshark на CentOS через його репозиторій RPM?
Імпортуйте ключ GPG Surfshark командою sudo rpm --import з ocean.surfshark.com, а потім додайте репозиторій командою sudo dnf config-manager --add-repo з URL-адресою репозиторію Fedora, оскільки пакети Surfshark орієнтовані на системи на основі Fedora, але чисто встановлюються на CentOS Stream. Встановіть командою sudo dnf install -y surfshark, а потім увійдіть і підключіться через surfshark-vpn login і surfshark-vpn connect.
Чому встановлення ExpressVPN на CentOS потребує більше ручних дій, ніж у двох інших провайдерів?
ExpressVPN не пропонує репозиторію yum/dnf, тож ви завантажуєте файл .rpm безпосередньо з панелі керування обліковим записом і встановлюєте його командою sudo dnf install -y /path/to/expressvpn-*.rpm. Він використовує власний протокол Lightway замість WireGuard, що обмежує гнучкість налаштувань, хоча його kill switch Network Lock надійно працює в Linux після активації командою expressvpn activate.
Що робити, якщо я підозрюю витоки DNS у моєму підключенні VPN на CentOS?
Після підключення перевірте /etc/resolv.conf; там мають відображатися DNS-сервери вашого VPN-провайдера, а не вашого інтернет-провайдера. Використання systemd-resolved або статичного resolv.conf у CentOS може призводити до того, що деякі клієнти не можуть перевизначити системний DNS. Якщо досі видно сервери вашого інтернет-провайдера, вручну задайте DNS провайдера в конфігурації клієнта, наприклад 103.86.96.100 для NordVPN.
Що робити, якщо служба systemd OpenVPN не запускається після ручного налаштування?
Перевірте конкретну помилку командою sudo journalctl -u openvpn-client@client -e. Поширені причини на CentOS: відсутній файл .ovpn у /etc/openvpn/client/, неправильні права доступу до файлів або не завантажений модуль ядра TUN/TAP, який можна завантажити командою sudo modprobe tun перед перезапуском служби.
Чому firewalld блокує трафік мого тунелю VPN на CentOS?
Firewalld працює за замовчуванням на CentOS і блокує трафік через інтерфейс тунелю, якщо він не призначений правильній зоні. Виправте це, додавши інтерфейс до довіреної зони командою sudo firewall-cmd --zone=trusted --add-interface=tun0 --permanent, а потім sudo firewall-cmd --reload. Це дозволяє трафік VPN, не змінюючи решти правил брандмауера.
Чи безпечно ще запускати VPN на CentOS 7, коли він уже досяг кінця життєвого циклу?
Не дуже, оскільки CentOS 7 досяг кінця життєвого циклу 30 червня 2024 року, а це означає, що проєкт CentOS більше не випускає патчі безпеки. Запуск VPN на неоновленій ОС підриває захист, який він надає. Перейдіть на CentOS Stream 9, AlmaLinux 9 або Rocky Linux 9 — усі вони використовують dnf і приймають ті самі пакети RPM, які вже підтримують VPN-провайдери.
Скільки одночасних підключень дозволяють NordVPN, Surfshark і ExpressVPN для конфігурацій CentOS?
NordVPN підтримує 10 одночасних пристроїв, що зручно, якщо ви захищаєте кілька серверів і робочу станцію. Surfshark дозволяє необмежену кількість підключень в одному обліковому записі, що найкраще для адміністраторів, які керують багатьма екземплярами CentOS. ExpressVPN дозволяє від 10 до 14 пристроїв залежно від обраного тарифу, а всі три пропонують гарантію повернення коштів протягом 30 днів.
Який із цих VPN найкраще працює для серверів CentOS, що обробляють великі передачі файлів або трафік CI/CD?
NordVPN посідає #1 із 22 за нашим показником довіри, складеним з опублікованих сторонніх тестів, а його протокол NordLynx (на основі WireGuard) зазвичай перевершує OpenVPN на CentOS. Surfshark посідає #3 із 22, також використовуючи WireGuard. ExpressVPN посідає #2 із 22 і покладається на власний протокол Lightway, а не на WireGuard, що може мати значення для шифрування артефактів збирання та ключів API під час передавання.
Як NordVPN, Surfshark і ExpressVPN порівнюються за ціною для користувачів CentOS?
Surfshark є найдешевшим — від $2.49/міс за найдовшим тарифом, і це єдиний із трьох, що пропонує необмежену кількість пристроїв, що добре підходить адміністраторам, які керують багатьма екземплярами CentOS. NordVPN починається від $3.09/міс, а ExpressVPN — від $2.99/міс, обидва за найдовшими тарифами. Усі три пропонують платні плани з гарантією повернення коштів протягом 30 днів, якщо налаштування Linux не спрацює.
Чи справді WireGuard працює краще за OpenVPN на CentOS, чи варто залишитися при ручній конфігурації?
Протоколи на основі WireGuard, як-от NordLynx від NordVPN і нативна підтримка WireGuard у Surfshark, загалом забезпечують вищу пропускну здатність, ніж стандартний OpenVPN на CentOS, і вмикаються простою командою CLI. Ручне налаштування OpenVPN з файлами .ovpn дає повний контроль над шифрами та маршрутизацією, але жертвує вбудованим kill switch і перемиканням серверів однією командою, які надають нативні інструменти CLI.