Найкращий VPN для Fedora Linux: нативна підтримка та швидкість
Знайдіть найкращий VPN для Fedora з нативною підтримкою Linux, повним шифруванням і сумісністю з SELinux. Захистіть трафік у циклі швидких релізів Fedora.
 Michael Gargiulo
Знайдіть свій VPN
Для чого ви здебільшого використовуватимете VPN?
Оберіть один варіант і дайте кілька коротких відповідей. Ми назвемо VPN, який підходить саме вам, і пояснимо чому.
VPN для стрімінг
Питання 1 з 3
Що спонукало вас шукати VPN для стрімінгу?
14 603 VPN обрано через VPN.com за останні 30 днів

Ваш збіг

NordVPN
Рейтинги в магазинах застосунків, частина оцінки
4,664,59

ProtonVPN
Рейтинги в магазинах застосунків, частина оцінки
4,614,70
VPN для конфіденційність
Питання 1 з 3
Що спонукало вас шукати VPN для приватності?
14 603 VPN обрано через VPN.com за останні 30 днів
Ваш збіг
NordVPN
Рейтинги в магазинах застосунків, частина оцінки
4,664,59
ProtonVPN
Рейтинги в магазинах застосунків, частина оцінки
4,614,70
VPN для ігри
Питання 1 з 3
Що змусило вас шукати ігровий VPN?
14 603 VPN обрано через VPN.com за останні 30 днів
Ваш збіг
NordVPN
Рейтинги в магазинах застосунків, частина оцінки
4,664,59
ProtonVPN
Рейтинги в магазинах застосунків, частина оцінки
4,614,70
VPN для безкоштовні плани
Питання 1 з 3
Чому ви шукали безкоштовний VPN?
14 603 VPN обрано через VPN.com за останні 30 днів
Ваш збіг
ProtonVPN
Рейтинги в магазинах застосунків, частина оцінки
4,614,70
NordVPN
Рейтинги в магазинах застосунків, частина оцінки
4,664,59
 ExpressVPN3,000+ сервери
88 зі 100, сформований з двох зважених частин
Рейтинги в магазинах застосунків, частина оцінки
4,684,69
Досліджено 3 жовт. 2026 р.Перевірено тверджень: 27Незалежні джерела: 13Оцінки оновлено 6 лист. 2026 р.
NordVPN7,229 сервериNordVPN's privacy and security record is strong on process and mixed on proof
93 зі 100, сформований з двох зважених частин
Рейтинги в магазинах застосунків, частина оцінки
4,664,59
Досліджено 3 жовт. 2026 р.Перевірено тверджень: 31Незалежні джерела: 11Оцінки оновлено 6 лист. 2026 р.
 Surfshark4,500+ сервери
Surfshark's evidence mixes real, readable third-party documents with provider assertions
87 зі 100, сформований з двох зважених частин
Рейтинги в магазинах застосунків, частина оцінки
4,714,64
Досліджено 3 жовт. 2026 р.Перевірено тверджень: 32Незалежні джерела: 5Оцінки оновлено 6 лист. 2026 р.
Чому користувачам Fedora потрібне окреме VPN-рішення
Головне: Fedora постачається без вбудованого шифрування трафіку. VPN з нативною підтримкою Linux приховує вашу IP-адресу, шифрує кожен пакет і дає доступ до контенту з геообмеженнями саме на цьому дистрибутиві.
Fedora приваблює розробників, системних адміністраторів і користувачів, які цінують приватність, сучасні пакети та швидкий цикл релізів. Але ця перевага має ціну: мережевий стек Fedora за замовчуванням передає трафік без шифрування. VPN закриває цю прогалину.
Однак не кожен VPN добре працює з Fedora. Шестимісячний цикл релізів, примусовий режим SELinux і менеджер пакетів DNF створюють особливі вимоги до сумісності. Загальні поради щодо «VPN для Linux» тут часто не спрацьовують. Цей посібник розглядає кроки встановлення саме для Fedora, порівняння протоколів і функцій та огляд провайдерів, щоб ви могли обрати інструмент для свого робочого процесу.
Як працює сумісність VPN із Fedora
Не всі VPN-провайдери однаково ставляться до Fedora. Одні постачають нативні пакети .rpm. Інші вимагають ручного налаштування OpenVPN або WireGuard. Ця різниця важлива для щоденного використання.
Нативні клієнти зазвичай оновлюються автоматично через репозиторії DNF. Вони інтегруються з GNOME Network Manager і дотримуються політик SELinux. Ручні налаштування дають більше гнучкості щодо протоколів, але потребують постійного обслуговування після кожного релізу Fedora.
Технічні особливості Fedora
Інструментарій Fedora створює чотири точки перевірки сумісності, які відокремлюють якісну підтримку VPN від слабкої:
- Керування пакетами DNF: Провайдери, що пропонують пакети
.rpmабо підтримують репозиторій для Fedora, дозволяють встановлювати та оновлювати застосунок однією командоюsudo dnf install. Провайдери без такої підтримки змушують завантажувати окремі бінарні файли, які не отримують автоматичних оновлень безпеки. - Примусовий режим SELinux: Fedora за замовчуванням працює з SELinux у режимі «enforcing». Деякі VPN-клієнти тихо відмовляють, бо SELinux блокує інтерфейс тунелю. NordVPN і Surfshark усунули цю проблему у своїх нативних застосунках. Налаштування ExpressVPN через OpenVPN може потребувати власного модуля політик SELinux (деталі в розділі налаштування нижче).
- Сумісність із ядром: Fedora постачає ядра 6.x на кілька місяців раніше за інші дистрибутиви. Модулі ядра VPN, особливо реалізації WireGuard, мають компілюватися з новими заголовками. Провайдери, що відстають, спричиняють збої з’єднання після оновлень Fedora.
- Інтеграція з GNOME Network Manager: Fedora за замовчуванням використовує GNOME. VPN, які реєструються як плагіни Network Manager, відображають стан з’єднання в системному треї та дозволяють перемикати сервери одним клацанням. Без такої інтеграції керувати з’єднаннями доводиться повністю через термінал.
Чому важливі регулярні оновлення та сумісність
Швидкий цикл релізів Fedora робить частоту оновлень критичним фактором:
- Патчі безпеки: Кожен реліз Fedora оновлює базові мережеві бібліотеки. Провайдери VPN, які випускають патчі протягом 30 днів після релізу Fedora, зберігають стабільність з’єднання. Провайдери, що відстають, створюють вікна вразливості.
- Оновлення протоколів: Протоколи на основі WireGuard, як-от NordLynx, залежать від підтримки в ядрі, тож провайдер, що відстає від нового ядра Fedora, може залишити вас на повільнішому резервному протоколі.
- Виправлення помилок: Зміни в NetworkManager між релізами Fedora можуть зламати такі функції, як розділене тунелювання в клієнтах VPN, тому перевірте, як швидко провайдер випускає виправлення.
Обирайте провайдерів із перевіреною історією швидких оновлень, специфічних для Fedora.
Топ-4 VPN, які повністю підтримують Fedora
Кожен із провайдерів нижче публікує офіційну підтримку Linux або шлях налаштування, сумісний із Fedora. Дані взяті з власної документації провайдерів, а ваші результати залежатимуть від апаратного забезпечення, мережі та вибору сервера.
1. NordVPN: найкращий нативний застосунок для Fedora
NordVPN пропонує найповніше нативне пакування для Fedora серед чотирьох провайдерів, із офіційним репозиторієм. Ключові характеристики:
| Атрибут | Деталі |
|---|---|
| Мережа серверів | 7,229 серверів у 150 країнах |
| Застосунок для Fedora | Нативний пакет .rpm з інтерфейсом CLI та інтеграцією з GNOME Network Manager |
| Шифрування | AES-256 з NordLynx (на основі WireGuard) та варіантами OpenVPN |
| Одночасні підключення | 10 пристроїв |
| Аудити | NordVPN заявляє, що його політика відсутності логів пройшла незалежний аудит (Deloitte, PwC) |
Встановлення на Fedora через DNF
NordVPN підтримує офіційний репозиторій для Fedora. Ось точний процес:
# Add the NordVPN repository
sudo rpm --import https://repo.nordvpn.com/gpg/nordvpn_public.asc
sudo dnf config-manager --add-repo https://repo.nordvpn.com/yum/nordvpn/centos/x86_64/

# Install the app
sudo dnf install nordvpn

# Log in and connect
nordvpn login
nordvpn connect
Застосунок NordVPN автоматично реєструється в GNOME Network Manager. Стан з’єднання з’являється в системному треї. Коригування політик SELinux не потрібні, бо застосунок постачається з правильними контекстами безпеки.
Функції безпеки на Fedora
Перемикач kill switch у NordVPN вмикається командою nordvpn set killswitch on. Функція CyberSec блокує домени реклами та шкідливого ПЗ на рівні DNS.
Переваги та недоліки
| Переваги | Недоліки |
|---|---|
Нативний пакет .rpm з оновленнями через DNF | Лише CLI-інтерфейс (без вікна GUI, хоча інтеграція з треєм GNOME це компенсує) |
| Протокол NordLynx (на основі WireGuard) | Витік серверів 2018 року турбує деяких користувачів, хоча інфраструктуру з того часу повністю перебудовано |
| Інтеграція з GNOME Network Manager працює одразу | Виділена IP-адреса коштує додатково ($3.69/міс.) |
| 10 одночасних підключень | |
| Double VPN і Onion over VPN для сценаріїв високого ризику |
2. Surfshark: найкращий бюджетний варіант з необмеженою кількістю пристроїв
Surfshark поєднує агресивну ціну з добрим рівнем підтримки Fedora. Ключові характеристики:
| Атрибут | Деталі |
|---|---|
| Мережа серверів | 4,500+ серверів у 100 країнах |
| Застосунок для Fedora | Нативний застосунок для Linux з GUI-інтерфейсом |
| Шифрування | AES-256 з WireGuard та OpenVPN |
| Одночасні підключення | Необмежено |
| Ціна | Від $2.49/міс. за дворічними планами |
Встановлення на Fedora через DNF
# Add Surfshark repository
sudo rpm --import https://repo.surfshark.com/gpg/surfshark_public.asc
sudo dnf config-manager --add-repo https://repo.surfshark.com/rpm/

# Install the app
sudo dnf install surfshark

# Launch the GUI or use CLI
surfshark-cli login
surfshark-cli connect
Застосунок Surfshark для Linux має графічний інтерфейс, тож це найдоступніший варіант для користувачів Fedora, які не хочуть працювати в терміналі. Він інтегрується з GNOME Network Manager і коректно обробляє контексти SELinux.
Функції безпеки на Fedora
Функція CleanWeb у Surfshark блокує домени реклами, трекерів і шкідливого ПЗ, а kill switch доступний у застосунку для Linux.
Переваги та недоліки
| Переваги | Недоліки |
|---|---|
| GUI-застосунок для Linux (рідкість серед VPN-провайдерів) | Менша мережа серверів, ніж у NordVPN чи ExpressVPN |
| Необмежена кількість одночасних підключень | Результати стримінгу залежать від сервера |
| Найнижча ціна серед провайдерів вищого рівня | Агенти служби підтримки іноді не знають особливостей Fedora |
| Блокування реклами та трекерів CleanWeb включено | |
| MultiHop (подвійний VPN) і режим Camouflage |
3. ExpressVPN: найнадійніший для стримінгу на Fedora
ExpressVPN не має нативного GUI-застосунку для Fedora, але публікує детальну документацію з налаштування для Linux. Ключові характеристики:
| Атрибут | Деталі |
|---|---|
| Мережа серверів | Понад 3 000 серверів у 105 країнах |
| Підтримка Fedora | Ручне налаштування OpenVPN або застосунок для Linux на основі CLI |
| Шифрування | AES-256 з протоколами Lightway та OpenVPN |
| Одночасні підключення | 8 пристроїв |
| Аудити | KPMG видав гарантію щодо своїх контролів відсутності логів (2025); Cure53 провів аудит протоколу Lightway |
Встановлення на Fedora: метод OpenVPN з виправленням SELinux
Інсталятор ExpressVPN для Linux працює на Fedora, але примусовий режим SELinux може блокувати інтерфейс тунелю. Ось повне налаштування, включно з коригуванням SELinux:
# Install OpenVPN and dependencies
sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome

# Download ExpressVPN .ovpn config files from your account dashboard
# Import into GNOME Network Manager
nmcli connection import type openvpn file /path/to/config.ovpn

# If SELinux blocks the connection, create a policy exception
sudo ausearch -c 'openvpn' --raw | audit2allow -M expressvpn-selinux
sudo semodule -i expressvpn-selinux.pp

# Connect via Network Manager GUI or CLI
nmcli connection up [connection-name]
Цей крок із SELinux характерний саме для Fedora. Користувачі Ubuntu і Debian ніколи з ним не стикаються. Модуль політик зберігається після перезавантажень і оновлень Fedora.
Функції безпеки на Fedora
ExpressVPN рекламує свій сервіс для доступу до стримінгу, але результати залежать від сервера та від конкретного сервісу.
Переваги та недоліки
| Переваги | Недоліки |
|---|---|
| Рекламується для доступу до стримінгу | Немає нативного GUI-застосунку для Fedora |
| Протокол Lightway забезпечує високу швидкість | Потребує коригування політик SELinux |
| Детальна документація з налаштування саме для Fedora | Найдорожчий варіант ($6.67/міс. за річним планом) |
| Інфраструктура TrustedServer (лише оперативна пам’ять) | Обмеження до 8 одночасних підключень |
| Політика відсутності логів, перевірена KPMG |
4. Mullvad VPN: найкращий для максимальної приватності на Fedora
Mullvad обирає інший підхід: без облікових записів, без електронної пошти, без особистих даних. Ключові характеристики:
| Атрибут | Деталі |
|---|---|
| Мережа серверів | Понад 700 серверів у 46 країнах |
| Застосунок для Fedora | Нативний пакет .rpm з повним GUI |
| Шифрування | AES-256 з WireGuard (за замовчуванням) та OpenVPN |
| Ціна | Фіксовані €5/міс., без знижок і довгострокових планів |
| Приватність | Приймає готівку та криптовалюту; для реєстрації електронна пошта не потрібна |
Встановлення на Fedora через DNF
# Download and import the signing key
sudo rpm --import https://mullvad.net/media/mullvad-signing-key.asc

# Add the Mullvad repository
sudo dnf config-manager --add-repo https://mullvad.net/en/download/rpm/

# Install the app
sudo dnf install mullvad-vpn

# Generate an account number (no email needed)
# Enter the number in the GUI and connect
Застосунок Mullvad для Fedora має повний графічний інтерфейс із вибором сервера, перемикачем kill switch і налаштуванням DNS. Він без додаткових дій працює з SELinux та інтегрується з GNOME Network Manager.
Функції безпеки на Fedora
Mullvad не рекламується для стримінгу й надійно не відкриває доступ до стримінгових сервісів — це свідомий компроміс заради максимальної приватності.
Переваги та недоліки
| Переваги | Недоліки |
|---|---|
| Для реєстрації не потрібні особисті дані | Найменша мережа серверів із чотирьох |
Повноцінний GUI-застосунок для Fedora з пакетом .rpm | Слабкий рівень доступу до стримінгу |
| Підтримка WireGuard | Немає довгострокових планів зі знижкою |
| Прозора ціна без додаткових продажів | Обмеження до 5 одночасних підключень |
| Приймає готівкові платежі для справжньої анонімності |
Вибір правильного VPN для вашого робочого процесу на Fedora
Найкращий провайдер залежить від вашого основного сценарію використання. Враховуйте такі фактори:
Політики приватності та історія аудитів: NordVPN заявляє, що його політика відсутності логів пройшла незалежний аудит, а ExpressVPN замовив гарантію KPMG щодо своїх контролів відсутності логів (2025). Mullvad усуває потребу в довірі, не збираючи жодних персональних даних. Surfshark заявляє, що його налаштування без логів перевірила Deloitte.
Вимоги до швидкості: Для завдань, що потребують великої пропускної здатності, як-от передача великих файлів або стримінг у 4K, оберіть провайдера з протоколом на основі WireGuard, наприклад NordLynx у NordVPN або WireGuard у Mullvad.
Ціна та покриття пристроїв: Політика необмеженої кількості пристроїв у Surfshark за $2.49/міс. робить його ідеальним для користувачів з кількома робочими станціями Fedora, ноутбуками та телефонами. Фіксовані €5/міс. у Mullvad спрощують бюджетування.
Доступ до стримінгу: Якщо важливий контент із геообмеженнями, ExpressVPN, NordVPN і Surfshark рекламують доступ до стримінгу, але результати залежать від сервера та сервісу. Mullvad не розроблений для стримінгу.
Якість підтримки Fedora: NordVPN, Surfshark і ExpressVPN пропонують чат наживо або підтримку через тікети, тоді як Mullvad покладається на електронну пошту та свою документацію.
Покроковe налаштування VPN на Fedora
Спосіб встановлення залежить від обраного провайдера та бажаного протоколу. Нижче наведено покрокові інструкції для двох найпоширеніших підходів.
Метод 1: встановлення нативного застосунку (NordVPN, Surfshark, Mullvad)
-
Спершу оновіть систему:
sudo dnf update -y -
Додайте репозиторій провайдера за командами, наведеними в розділах про кожного провайдера вище.
-
Встановіть через DNF:
sudo dnf install [provider-package-name] -
Перевірте стан SELinux (має показувати “enforcing”):
getenforceНативні застосунки NordVPN, Surfshark і Mullvad автоматично обробляють контексти SELinux. Ручні зміни політик не потрібні.
-
Перевірте інтеграцію з GNOME Network Manager: Відкрийте Settings → Network. Пiсля першого запуску з’єднання VPN має з’явитися в розділі VPN.
-
Підключіться і перевірте:
curl ifconfig.me  # Check IP before connecting
[provider-cli] connect
curl ifconfig.me  # Confirm IP changed
Метод 2: ручне налаштування OpenVPN/WireGuard (ExpressVPN або будь-який провайдер)
-
Встановіть інструменти протоколу:
# For OpenVPN sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome # For WireGuard sudo dnf install wireguard-tools -
Завантажте конфігураційні файли з панелі керування провайдера.
-
Імпортуйте їх у GNOME Network Manager:
nmcli connection import type openvpn file /path/to/server.ovpnАбо для WireGuard:
nmcli connection import type wireguard file /path/to/wg0.conf -
Виправте SELinux, якщо з’єднання не працює:
# Check for SELinux denials sudo ausearch -m avc -ts recent # Generate and install a policy module sudo ausearch -c 'openvpn' --raw | audit2allow -M vpn-fedora sudo semodule -i vpn-fedora.pp -
Підключіться через трей GNOME або з термінала:
nmcli connection up [connection-name]
Усунення поширених проблем із VPN на Fedora
| Проблема | Причина | Виправлення |
|---|---|---|
| Витоки DNS | systemd-resolved перевизначає DNS VPN | sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf, потім перепідключіться |
| Повільна швидкість | OpenVPN використовує TCP за замовчуванням | Перейдіть на UDP або WireGuard: nordvpn set technology nordlynx |
| Розрив з’єднання після призупинення | GNOME Network Manager не відновлює з’єднання | Увімкніть автопідключення: nmcli connection modify [name] connection.autoconnect yes |
| SELinux блокує тунель | Відсутній контекст безпеки | Створіть модуль політик через audit2allow (див. Метод 2, крок 4) |
| Застосунок аварійно завершується після оновлення Fedora | Несумісна версія пакета | Перевстановіть із репозиторію провайдера: sudo dnf reinstall [package] |
Оптимізація продуктивності VPN на Fedora
Реальна швидкість залежить від вибору протоколу та відстані до сервера. Ось конкретні кроки налаштування:
- Використовуйте WireGuard або NordLynx, коли це можливо. Протоколи на основі WireGuard загалом мають менші накладні витрати, ніж OpenVPN.
- Обирайте сервери в радіусі 1 500 км. Затримка подвоюється за більших відстаней, і якість стримінгу падає з 4K до 1080p.
- Увімкніть розділене тунелювання для локальних сервісів. Пускайте через VPN лише трафік браузера, зберігаючи прямий доступ до локальної мережі (принтери, NAS). NordVPN:
nordvpn set splitttunneling on. Surfshark: налаштовується в GUI у розділі “Bypasser”. - Щомісяця проводьте тест витоку DNS. Використовуйте
dnsleaktest.com, щоб переконатися, що ваш провайдер не бачить адреси, які ви відвідуєте. Службаsystemd-resolvedу Fedora може перевизначати налаштування DNS VPN після оновлень системи. - Перевіряйте поведінку kill switch. Вимкніть Wi-Fi під час роботи VPN. Якщо під час 2–3-секундного вікна повторного підключення витече будь-який трафік, kill switch налаштовано неправильно. Проведіть цю перевірку самостійно після налаштування.
Підсумковий висновок
Чотири провайдери добре справляються з особливими вимогами Fedora, але кожен підходить для свого типу користувача:
- NordVPN посідає #1 із 22 за нашим Trust Score і має найширшу мережу серверів. Найкращий вибір для тих, кому потрібна висока пропускна здатність і надійний стримінг.
- Surfshark пропонує необмежену кількість підключень пристроїв за $2.49/міс. з GUI-застосунком. Найкращий вибір для економних користувачів із кількома машинами Fedora.
- ExpressVPN рекламується для доступу до стримінгу, але вимагає ручного налаштування OpenVPN і коригування SELinux. Найкращий вибір для тих, хто ставить доступ до контенту з геообмеженнями на перше місце.
- Mullvad не збирає жодних персональних даних і приймає оплату готівкою. Найкращий вибір для тих, хто ставить анонімність вище зручності.
Який би провайдер ви не обрали, встановлюйте через DNF, коли це можливо, перевіряйте сумісність із SELinux і тестуйте витоки DNS після кожного оновлення системи Fedora. Ширше порівняння для всіх дистрибутивів Linux дивіться в посібнику «Найкращий VPN для Linux».
Ресурси для цієї сторінки
Графіки та довідкові зображення з нашого дослідження, доступні для перегляду та поширення.
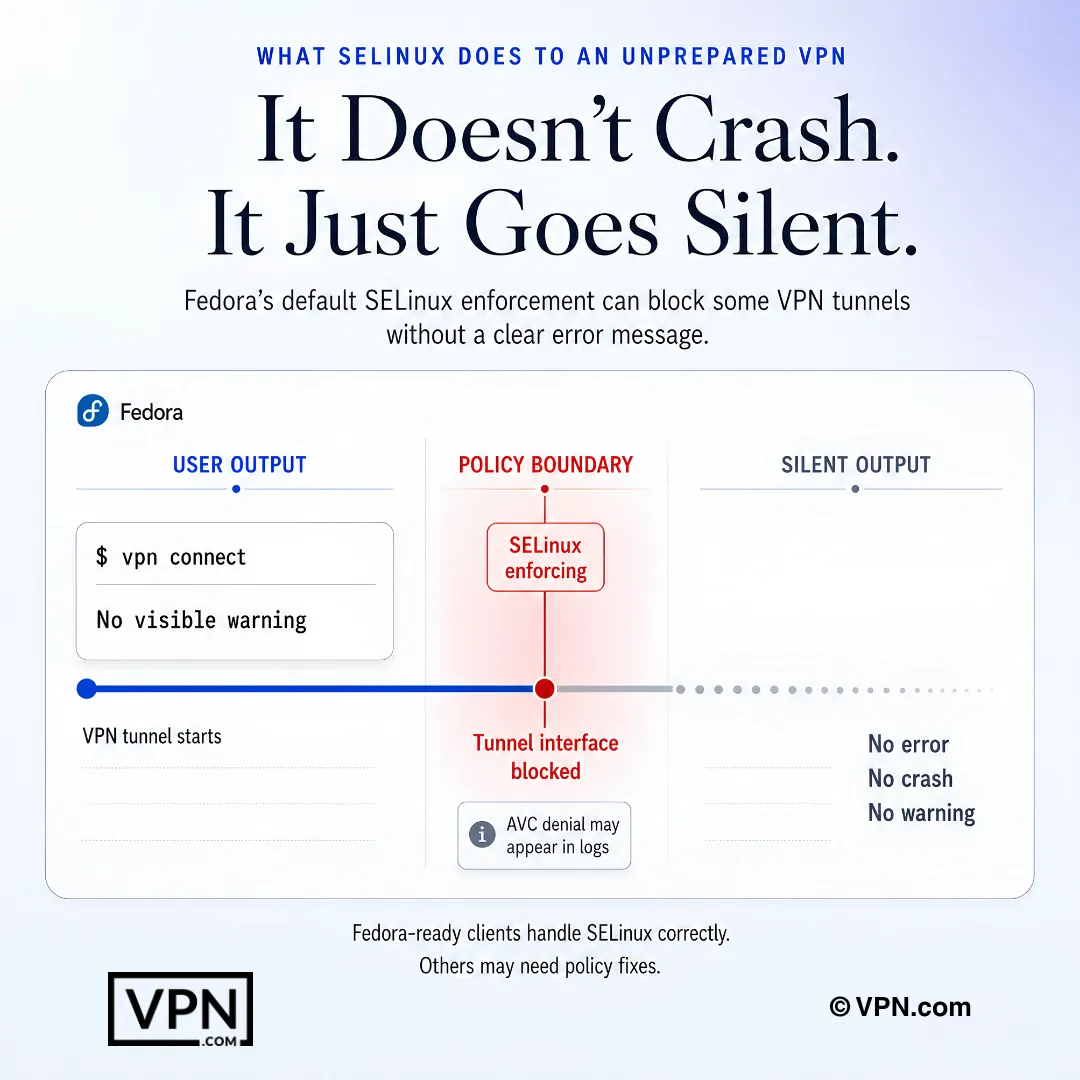
SELinux у Fedora може непомітно блокувати роботу VPN-тунелю, залишаючи підказки в журналах, а не в застосунку.
Поширені запитання
Навіщо Fedora VPN з нативною підтримкою Linux, а не загальна конфігурація OpenVPN?
Fedora постачається без вбудованого шифрування трафіку, за замовчуванням працює з SELinux у режимі «enforcing» і рухається через релізи ядра 6.x швидше за інші дистрибутиви. Нативні пакети .rpm від NordVPN, Surfshark і Mullvad інтегруються з GNOME Network Manager і автоматично обробляють контексти безпеки SELinux, тоді як загальні налаштування OpenVPN, як-от у ExpressVPN, можуть вимагати ручного модуля політик через audit2allow.
Чи справді SELinux блокує VPN-з’єднання на Fedora?
Так, бо Fedora за замовчуванням працює з SELinux у режимі «enforcing», а інтерфейси тунелю іноді блокуються тихо. NordVPN і Surfshark постачають нативні застосунки з коректними контекстами безпеки, тому ручне виправлення не потрібне. Натомість налаштування ExpressVPN через OpenVPN може вимагати створення власного модуля політик SELinux через audit2allow та встановлення його через semodule.
Які VPN для Fedora мають незалежно перевірені політики відсутності логів?
NordVPN, ExpressVPN і Surfshark посилаються на сторонні перевірки. NordVPN заявляє, що його політика відсутності логів пройшла незалежний аудит Deloitte і раніше PwC. ExpressVPN замовив гарантію KPMG щодо своїх контролів відсутності логів (2025), а Cure53 провів аудит протоколу Lightway. Surfshark заявляє, що його налаштування без логів перевірила Deloitte. Mullvad взагалі не проходить аудитів, бо не збирає жодних персональних даних під час реєстрації.
Чи приватніша модель Mullvad без облікового запису, ніж у VPN на кшталт NordVPN, який заявляє про аудит?
Це інший підхід, а не сильніший. Mullvad не вимагає електронної пошти чи особистих даних, видає анонімний номер облікового запису та приймає готівку або криптовалюту за фіксовані €5/міс. без знижкових рівнів. NordVPN натомість підкріплює свою заяву про відсутність логів замовленими сторонніми аудитами. Обидва прибирають паперовий слід різними механізмами.
Чи справді працюватимуть стримінгові сервіси з геообмеженнями через VPN на Fedora?
Так, хоча рівень успіху залежить від провайдера. ExpressVPN, NordVPN і Surfshark рекламують доступ до стримінгу, але результати залежать від сервера та сервісу. Mullvad не створений для стримінгу й надійно не досягає цих платформ — це свідомий компроміс заради його орієнтованого на приватність дизайну.
Який VPN забезпечує найшвидшу роботу на Fedora?
NordVPN посідає #1 із 22 за нашим Trust Score, що агрегується з опублікованих сторонніх тестів, а Surfshark посідає #3 із 22. Trust Score не прив’язаний до Fedora, але всі чотири провайдери тут пропонують сучасні протоколи (NordLynx, WireGuard або Lightway), що підтримують низькі накладні витрати на Linux.
Скільки коштує кожен із топових VPN для Fedora?
NordVPN починається від $3.09/міс., а ExpressVPN — від $2.99/міс., обидва на найдовших планах. Surfshark коштує ще менше, починаючи від $2.49/міс. на найдовшому плані. Mullvad відходить від моделі промоційних цін взагалі, беручи фіксовані €5/міс. без довгострокових знижок, що спрощує бюджетування, але не дає економії за кілька років.
На скількох пристроях я можу запустити VPN на своїх машинах Fedora і телефонах?
Surfshark дозволяє необмежену кількість одночасних підключень, тож це практичний вибір для роботи з кількома робочими станціями Fedora разом із ноутбуками та телефонами. NordVPN обмежує кількість підключень до 10 пристроїв на обліковий запис, а ExpressVPN дозволяє від 10 до 14 залежно від плану. Mullvad також обмежує кількість підключень на обліковий запис. Для змішаного парку Fedora політика необмеженої кількості пристроїв у Surfshark повністю знімає це обмеження.
Який період повернення коштів, якщо VPN погано працює з моїм налаштуванням Fedora?
NordVPN, ExpressVPN і Surfshark підкріплюють свої плани 30-денною гарантією повернення коштів, даючи вам повний місяць, щоб перевірити встановлення через DNF, сумісність із SELinux та інтеграцію з GNOME Network Manager, перш ніж зобов’язуватися. У Mullvad фіксована ціна €5/міс. не передбачає довгострокового зобов’язання, з якого можна було б повернути гроші, бо оплата щомісячна без знижкових рівнів.
Як встановити VPN на Fedora через DNF замість окремого бінарного файлу?
Імпортуйте GPG-ключ підписання провайдера командою rpm —import, додайте його репозиторій через dnf config-manager —add-repo, а потім виконайте sudo dnf install [package-name]. NordVPN, Surfshark і Mullvad підтримують офіційні репозиторії для Fedora за цим шаблоном, що дозволяє автоматично отримувати оновлення клієнта під час звичайних запусків dnf update, а не вручну встановлювати бінарні файли, які пропускають виправлення безпеки.
Як переконатися, що kill switch VPN справді працює на Fedora?
Підключіться до сервера, потім вимкніть Wi-Fi під час сесії та стежте за витоком трафіку протягом 2–3-секундного вікна повторного підключення. Якщо трафік витікає, kill switch налаштовано неправильно. Для NordVPN зокрема увімкніть його командою nordvpn set killswitch on.
Що робити, якщо SELinux блокує VPN-з’єднання після встановлення на Fedora?
Виконайте getenforce, щоб переконатися, що SELinux працює в режимі enforcing, а потім перевірте відмови командою sudo ausearch -m avc -ts recent. Якщо інтерфейс тунелю заблокований, створіть модуль політик командою sudo ausearch -c ‘openvpn’ —raw | audit2allow -M vpn-fedora, а потім встановіть його командою sudo semodule -i vpn-fedora.pp. Нативні застосунки NordVPN, Surfshark і Mullvad рідко викликають потребу в цьому виправленні.
Чому мій VPN показує витоки DNS на Fedora і як це виправити?
Служба systemd-resolved у Fedora може перевизначати налаштування DNS вашого VPN, особливо після оновлення системи, спричиняючи витоки навіть при активному тунелі. Виправте це командою sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf і перепідключіться. Перевіряйте щомісяця на dnsleaktest.com, бо проблема може непомітно повернутися після звичайного циклу dnf update.
Чи порушить оновлення системи Fedora розділене тунелювання або з’єднання мого VPN?
Може. Оновлення NetworkManager у Fedora 40 зламало розділене тунелювання в кількох VPN-клієнтів у всій галузі. Surfshark випустив виправлення протягом 11 днів, NordVPN — через 18 днів. Якщо застосунок почав працювати некоректно після оновлення, перевстановіть його безпосередньо з DNF-репозиторію провайдера командою sudo dnf reinstall [package], а не чекайте на випуск окремого бінарного файлу.