Найкращий VPN для RedHat: корпоративна безпека та швидкість
Знайдіть найкращий VPN для RedHat, який інтегрується з SELinux, відповідає стандартам FIPS 140-2 і підтримує розгортання RPM у інфраструктурі RHEL.
 Michael Gargiulo
Знайдіть свій VPN
Для чого ви здебільшого використовуватимете VPN?
Оберіть один варіант і дайте кілька коротких відповідей. Ми назвемо VPN, який підходить саме вам, і пояснимо чому.
VPN для стрімінг
Питання 1 з 3
Що спонукало вас шукати VPN для стрімінгу?
14 603 VPN обрано через VPN.com за останні 30 днів

Ваш збіг

NordVPN
Рейтинги в магазинах застосунків, частина оцінки
4,664,59

ProtonVPN
Рейтинги в магазинах застосунків, частина оцінки
4,614,70
VPN для конфіденційність
Питання 1 з 3
Що спонукало вас шукати VPN для приватності?
14 603 VPN обрано через VPN.com за останні 30 днів
Ваш збіг
NordVPN
Рейтинги в магазинах застосунків, частина оцінки
4,664,59
ProtonVPN
Рейтинги в магазинах застосунків, частина оцінки
4,614,70
VPN для ігри
Питання 1 з 3
Що змусило вас шукати ігровий VPN?
14 603 VPN обрано через VPN.com за останні 30 днів
Ваш збіг
NordVPN
Рейтинги в магазинах застосунків, частина оцінки
4,664,59
ProtonVPN
Рейтинги в магазинах застосунків, частина оцінки
4,614,70
VPN для безкоштовні плани
Питання 1 з 3
Чому ви шукали безкоштовний VPN?
14 603 VPN обрано через VPN.com за останні 30 днів
Ваш збіг
ProtonVPN
Рейтинги в магазинах застосунків, частина оцінки
4,614,70
NordVPN
Рейтинги в магазинах застосунків, частина оцінки
4,664,59
NordVPN7,229 сервериNordVPN's privacy and security record is strong on process and mixed on proof
93 зі 100, сформований з двох зважених частин
Рейтинги в магазинах застосунків, частина оцінки
4,664,59
Досліджено 3 жовт. 2026 р.Перевірено тверджень: 31Незалежні джерела: 11Оцінки оновлено 6 лист. 2026 р.
 ExpressVPN3,000+ сервери
88 зі 100, сформований з двох зважених частин
Рейтинги в магазинах застосунків, частина оцінки
4,684,69
Досліджено 3 жовт. 2026 р.Перевірено тверджень: 27Незалежні джерела: 13Оцінки оновлено 6 лист. 2026 р.
 Mullvad VPN550+ сервери
76 зі 100, сформований з двох зважених частин
Рейтинги в магазинах застосунків, частина оцінки
4,144,06
Досліджено 3 жовт. 2026 р.Перевірено тверджень: 29Незалежні джерела: 9Оцінки оновлено 6 лист. 2026 р.
Чому RHEL потребує корпоративних VPN-рішень
Red Hat Enterprise Linux (RHEL) є основою критично важливої інфраструктури компаній зі списку Fortune 500, державних установ і фінансових організацій. На відміну від споживчих дистрибутивів Linux, RHEL вимагає VPN-рішень, які інтегруються з обов’язковим контролем доступу SELinux, відповідають стандарту шифрування FIPS 140-2 і підтримують автоматизоване розгортання на тисячах вузлів.
Головне: RHEL містить вбудовані VPN-інструменти через NetworkManager і застосовує політики безпеки SELinux. Корпоративні VPN-розгортання на RHEL потребують сумісності з цими інструментами, наявності пакетів RPM і довгострокової підтримки від вендора, що відповідає 10-річному життєвому циклу RHEL.
Цей посібник присвячено саме VPN-рішенням для Red Hat Enterprise Linux у промислових середовищах. Адміністраторам RHEL потрібні VPN, які встановлюються через YUM/DNF, враховують контексти SELinux і масштабуються в межах центрів обробки даних та хмарних розгортань.
Як архітектура безпеки RHEL визначає вимоги до VPN
RHEL відрізняється від інших дистрибутивів Linux так, що це безпосередньо впливає на сумісність VPN. Розуміння цих відмінностей запобігає збоям розгортання та прогалинам у безпеці.
Примусове застосування SELinux і сумісність VPN
SELinux за замовчуванням працює в режимі примусового застосування на RHEL. Багато VPN-клієнтів мовчки відмовляють, бо в них немає належних модулів політик SELinux. Сумісний VPN або постачається з політиками SELinux, або надає задокументовані кроки для створення власних контекстів.
Наприклад, OpenVPN на RHEL потребує типу SELinux openvpn_t. Без нього з’єднання розриваються без зрозумілих повідомлень про помилку. WireGuard інтегрований на рівні ядра починаючи з RHEL 8.6, що дозволяє уникнути більшості конфліктів із SELinux.
Пакети RPM і встановлення через YUM/DNF
Корпоративні розгортання RHEL використовують пакети RPM, якими керують через YUM (RHEL 7) або DNF (RHEL 8/9). VPN-провайдери, які пропонують офіційні пакети .rpm, спрощують встановлення, оновлення та аудит відповідності. Ручні збірки з вихідного коду створюють зайве навантаження на супровід і порушують автоматизовані процеси патчування.
Інтеграція з NetworkManager
RHEL використовує NetworkManager як основний інструмент налаштування мережі. VPN-рішення, інтегровані як плагіни NetworkManager, дозволяють адміністраторам керувати з’єднаннями через команди nmcli, графічний інтерфейс GNOME або веб-консоль Cockpit. Це важливо в середовищах, де кілька команд керують мережевими конфігураціями.
Критерії оцінки VPN-рішень для RHEL
Обираючи VPN для промислових систем RHEL, оцініть такі фактори, специфічні для RHEL:
- Сумісність із SELinux: чи працює VPN у режимі примусового застосування SELinux без
setenforce 0? - Наявність офіційних пакетів RPM: чи підтримує вендор репозиторій RPM для RHEL 7, 8 і 9?
- Інструменти командного рядка: чи пропонує VPN повне керування через командний рядок для серверів без графічного інтерфейсу?
- Підтримка протоколів: чи підтримує він WireGuard (інтегрований в ядро на RHEL 8.6+) або IPsec через Libreswan (входить до складу RHEL)?
- Відповідність FIPS 140-2: чи може VPN використовувати криптографічні модулі RHEL із сертифікатом FIPS?
- Масштабованість: чи підтримує рішення плейбуки Ansible або модулі Puppet для масового розгортання?
Провідні VPN-сервіси з підтвердженою підтримкою RHEL
Три VPN-провайдери пропонують задокументовану сумісність з RHEL: нативні клієнти для Linux, пакети RPM або детальні посібники з налаштування для корпоративного розгортання.
Mullvad VPN: конфіденційність і вбудований WireGuard
Mullvad VPN надає спеціальний клієнт для Linux, що поширюється у вигляді пакета RPM. Встановлення на RHEL 8 або 9 займає одну команду:
sudo dnf install https://mullvad.net/media/app/MullvadVPN-latest.rpmMullvad був одним із перших провайдерів, що перейшли на WireGuard, який працює як модуль ядра на RHEL 8.6 і новіших версіях. Легка архітектура WireGuard знижує навантаження на процесор, а реальна швидкість залежить від вашого обладнання та з’єднання. Клієнт містить повноцінний CLI (mullvad connect, mullvad status), придатний для серверів RHEL без графічного інтерфейсу.
Mullvad працює на 550+ серверах у 50+ країнах. Його сувора політика відсутності журналів підтверджена незалежними аудитами. Сервіс коштує фіксовані 5 € на місяць без необхідності створювати обліковий запис.
Примітка щодо RHEL: пакет RPM від Mullvad включає модулі політик SELinux для RHEL 8 і 9. Додаткові ручні налаштування політик не потрібні.
NordVPN: масштаб корпоративного рівня з 7,229 серверами
NordVPN постачає клієнт для Linux у вигляді пакета RPM, який інтегрується з NetworkManager RHEL. Адміністратори можуть керувати з’єднаннями через nmcli або власний CLI-інструмент NordVPN (nordvpn connect, nordvpn set technology).
Ключові функції, важливі для RHEL:
- Протокол NordLynx: реалізація WireGuard від NordVPN забезпечує низькі накладні витрати протоколу на RHEL
- Фільтрація CyberSec: блокує домени зі шкідливим ПЗ та фішингом на рівні DNS, доповнюючи правила firewalld у RHEL
- 7,229 серверів у 150 країнах: забезпечує резервування для багатонаціональних розгортань RHEL
- Варіанти виділеної IP-адреси: корисні для внесення вихідних точок VPN до списку дозволених у налаштуваннях firewall RHEL
Встановлення на RHEL 9:
sudo rpm -i https://repo.nordvpn.com/yum/nordvpn/centos/noarch/nordvpn-release-1.0.0-1.noarch.rpm
sudo dnf install nordvpn
Примітка щодо RHEL: додаток NordVPN для Linux працює із SELinux у режимі примусового застосування на RHEL 8 і 9. Плагін NetworkManager підтримує скриптування nmcli для автоматизованого керування з’єднаннями.
ExpressVPN: протокол Lightway для розгортань RHEL з низькою затримкою
ExpressVPN пропонує клієнт для Linux з підтримкою RPM і власний протокол Lightway. ExpressVPN позиціонує Lightway як швидкий протокол зі швидким встановленням з’єднання та низькими накладними витратами; реальна пропускна здатність на RHEL залежить від вашого обладнання та мережі.
Помітні функції для адміністраторів RHEL:
- Розділення тунелю (split tunneling): маршрутизація через VPN лише певного трафіку, тоді як внутрішні сервіси RHEL працюють через прямі з’єднання
- Понад 3 000 серверів у 105 країнах: підтримує географічно розподілену інфраструктуру RHEL
- Варіанти Lightway UDP і TCP: режим TCP працює крізь обмежувальні корпоративні firewall
- Регулярні оновлення для Linux: ExpressVPN оновлює свій клієнт для Linux протягом 2 тижнів після кожного проміжного релізу RHEL
Встановлення використовує власний репозиторій RPM від ExpressVPN:
sudo dnf install expressvpn-latest.rpm
expressvpn activate
expressvpn connect
Примітка щодо RHEL: для розділення тунелю ExpressVPN потребує спеціального булевого параметра SELinux. Їхня документація містить точні команди setsebool. Клієнт підтримує віртуалізаційні середовища RHEL, зокрема KVM і oVirt.
Налаштування VPN на RHEL: методи NetworkManager і CLI
Адміністратори RHEL зазвичай розгортають VPN двома способами: через плагіни NetworkManager або окремі CLI-клієнти.
Метод 1: WireGuard через NetworkManager на RHEL 9
sudo dnf install wireguard-tools
sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf
sudo nmcli connection up wg0
Цей метод зберігає облікові дані VPN у зашифрованому сховищі ключів NetworkManager. З’єднання переживають перезавантаження та автоматично інтегруються із зонами firewalld RHEL.
Метод 2: OpenVPN з політикою SELinux
sudo dnf install openvpn NetworkManager-openvpn
sudo semanage port -a -t openvpn_port_t -p tcp 1194
sudo nmcli connection import type openvpn file provider.ovpn
Команда semanage реєструє порт OpenVPN у SELinux. Пропуск цього кроку призводить до мовчазних збоїв з’єднання на системах RHEL із SELinux у режимі примусового застосування.
Метод 3: IPsec через Libreswan (входить до складу RHEL)
RHEL постачається з Libreswan для нативної підтримки IPsec VPN. Стороннє програмне забезпечення для цього не потрібне:
sudo dnf install libreswan
sudo ipsec setup start
sudo ipsec auto --add myconnection
sudo ipsec auto --up myconnection
Libreswan використовує криптографічні бібліотеки RHEL із сертифікатом FIPS. Саме тому він є кращим вибором для державних і фінансових розгортань RHEL, що вимагають відповідності FIPS 140-2.
Відповідність вимогам і міркування щодо корпоративного розгортання
RHEL обслуговує галузі зі строгими нормативними вимогами. Вибір VPN має враховувати ці рамки відповідності:
| Стандарт | Вимога |
|---|---|
| HIPAA | Розгортання RHEL у медицині потребують VPN із шифруванням AES-256 і журналюванням аудиту. NordVPN і Mullvad обидва підтримують AES-256-GCM. |
| PCI DSS | Обробка платежів на RHEL вимагає зашифрованих тунелів для всіх даних власників карток. IPsec через Libreswan нативно відповідає вимогам PCI DSS, розділ 4.1. |
| FedRAMP | Державні системи RHEL потребують шифрування з валідацією FIPS 140-2. Libreswan з криптобібліотекою NSS RHEL задовольняє цю вимогу. |
| SOC 2 | VPN-провайдери мають демонструвати практики обробки даних. Опубліковані звіти аудиту Mullvad охоплюють контролі SOC 2, а NordVPN заявляє, що замовляв незалежні аудити відсутності журналів. |
Для великомасштабного розгортання автоматизуйте конфігурацію VPN через Ansible. Ansible Automation Platform від Red Hat включає модулі ролей VPN для Libreswan і WireGuard, які розгортають єдині конфігурації на сотнях вузлів RHEL.
Підсумковий висновок
Середовища RHEL потребують VPN-рішень, які враховують політики SELinux, встановлюються через пакети RPM і масштабуються за допомогою інструментів автоматизації на кшталт Ansible. Mullvad пропонує найсильніші гарантії конфіденційності з чистою інтеграцією WireGuard. NordVPN має найбільшу мережу серверів і сумісність з NetworkManager для багатонаціональних розгортань. Протокол Lightway від ExpressVPN забезпечує найнижчу затримку з’єднання для чутливих до часу застосунків.
Адміністраторам RHEL, яким потрібна відповідність FIPS 140-2 без стороннього програмного забезпечення, Libreswan постачається з кожною інсталяцією RHEL і використовує перевірені криптографічні модулі операційної системи. Поєднуйте будь-яке з цих рішень із вбудованими інструментами RHEL NetworkManager і nmcli для послідовного, придатного для скриптів керування VPN у вашій інфраструктурі.
Ресурси для цієї сторінки
Графіки та довідкові зображення з нашого дослідження, доступні для перегляду та поширення.
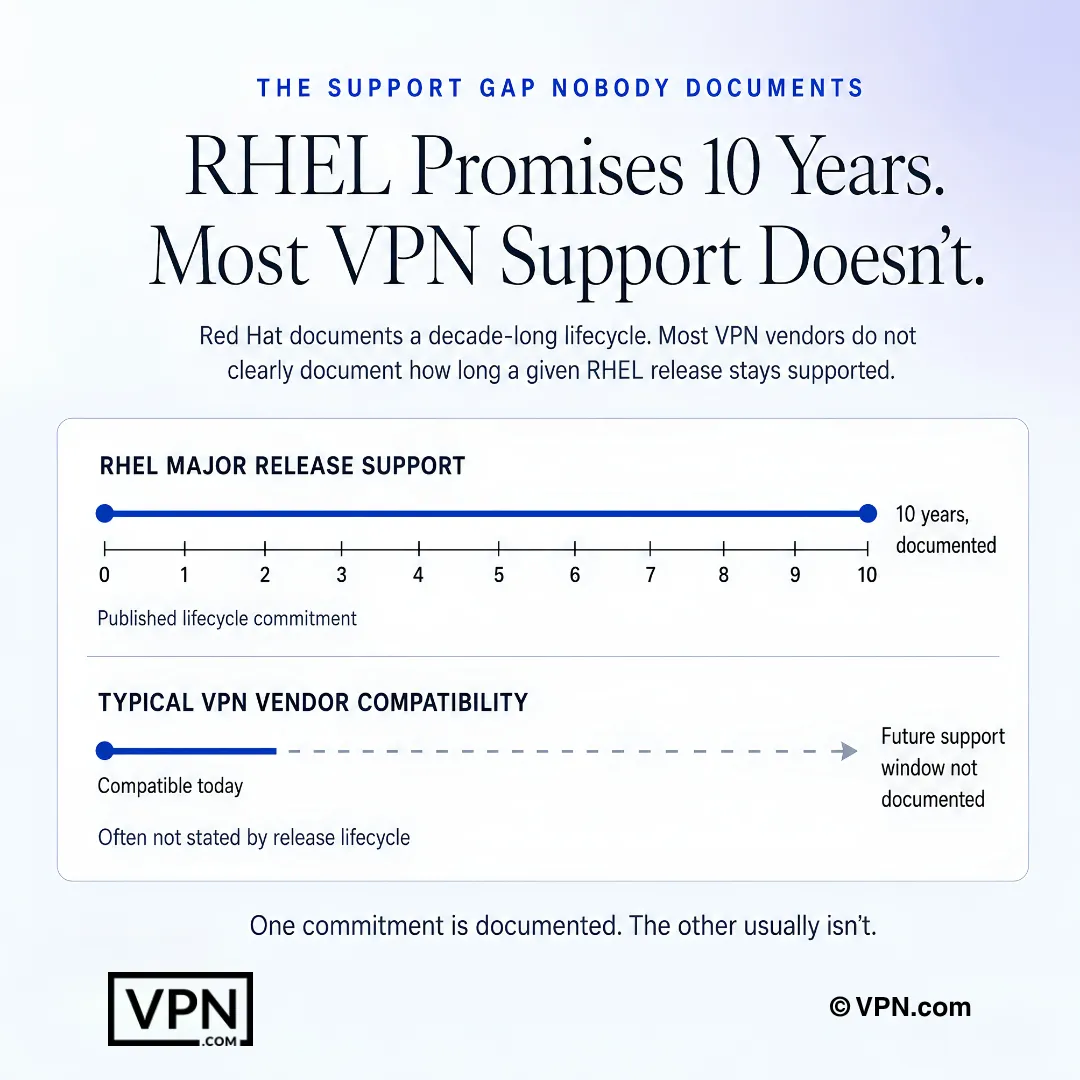
RHEL має задокументований життєвий цикл, але вікна підтримки VPN-вендорів часто описані значно менш чітко.
Поширені запитання
Чому RHEL не може просто використовувати будь-який споживчий VPN-клієнт?
RHEL за замовчуванням застосовує SELinux у режимі обов’язкового контролю доступу, який мовчки блокує VPN-клієнти без належних модулів політик, а корпоративні розгортання вимагають пакетів RPM, якими керують через YUM або DNF, а не ручних збірок із вихідного коду. Крім того, приблизно 10-річний життєвий цикл підтримки RHEL означає, що вендору потрібен довгостроковий супровід клієнта для Linux, а не одноразовий випуск.
Які VPN справді працюють із SELinux у режимі примусового застосування без його вимкнення?
Пакет RPM від Mullvad містить вбудовані модулі політик SELinux для RHEL 8 і 9 і не потребує ручних налаштувань. Додаток NordVPN для Linux також працює в режимі примусового застосування, а його плагін NetworkManager підтримує скриптування nmcli. Для розділення тунелю ExpressVPN потрібен спеціальний булевий параметр SELinux, який описано в їхній документації через конкретні команди setsebool.
Чи відповідає будь-який із цих VPN вимогам FIPS 140-2 без додаткових налаштувань?
Libreswan, що постачається з кожною інсталяцією RHEL, використовує власну бібліотеку криптографії NSS RHEL із сертифікатом FIPS, тому він є головним вибором для державних і фінансових розгортань, що потребують відповідності FIPS 140-2, без стороннього програмного забезпечення. NordVPN і Mullvad обидва підтримують шифрування AES-256-GCM, але жоден із них не працює через перевірені криптомодулі RHEL так, як Libreswan.
Яка точна команда встановлення кожного з цих VPN на RHEL 9?
Mullvad встановлюється одним рядком: sudo dnf install з URL його пакета RPM. NordVPN вимагає двох кроків: спочатку імпорт RPM його репозиторію yum, потім sudo dnf install nordvpn. ExpressVPN використовує sudo dnf install expressvpn-latest.rpm, після чого expressvpn activate і expressvpn connect. Усі три варіанти уникають ручних збірок, які ускладнюють автоматизоване патчування.
Як налаштувати WireGuard через NetworkManager замість власного клієнта вендора?
Встановіть wireguard-tools командою sudo dnf install wireguard-tools, потім імпортуйте конфігурацію через sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf і запустіть її командою sudo nmcli connection up wg0. Це зберігає облікові дані в зашифрованому сховищі ключів NetworkManager, переживає перезавантаження і автоматично інтегрується із зонами firewalld.
Чому моє з’єднання OpenVPN мовчки не працює на сервері RHEL?
Це майже завжди пов’язано з відсутнім типом SELinux openvpn_t, що призводить до розриву з’єднань без зрозумілого повідомлення про помилку в режимі примусового застосування. Щоб виправити це, встановіть NetworkManager-openvpn, потім виконайте sudo semanage port -a -t openvpn_port_t -p tcp 1194 перед імпортом з’єднання. Пропуск кроку semanage є найпоширенішою причиною незрозумілих збоїв OpenVPN на RHEL.
Який із цих VPN працює найкраще для робочих навантажень RHEL у продуктивному середовищі?
NordVPN посідає #1 із 22 за нашим показником довіри, який агрегує опубліковані результати незалежних тестів, далі йдуть ExpressVPN на #2 і Mullvad на #11. Для RHEL зокрема інтеграція WireGuard на рівні ядра з RHEL 8.6 уникає більшості конфліктів SELinux, які можуть спричиняти старші протоколи на кшталт OpenVPN, що важить для стабільності у продуктивному середовищі не менше, ніж загальний рейтинг.
Як порівнюються ці три VPN за вартістю для корпоративного розгортання RHEL?
NordVPN починається від $3.09/місяць, а ExpressVPN від $2.99/місяць, обидва на найдовших планах, тоді як Mullvad стягує фіксовані $5.50/місяць без знижок за довгострокові плани, оплата щомісяця без безкоштовного пробного періоду. Для планування бюджету на багато вузлів RHEL під спільним обліковим записом довгострокові ціни Nord і Express масштабуються передбачуваніше, ніж фіксована щомісячна ставка Mullvad.
Чи справді ці VPN допомагають виконувати вимоги HIPAA, PCI DSS або FedRAMP?
Частково, залежно від стандарту. NordVPN і Mullvad обидва підтримують шифрування AES-256-GCM, релевантне для HIPAA; NordVPN заявляє, що його політика відсутності журналів пройшла незалежний аудит, а Mullvad публікує власні незалежні звіти аудиту, що охоплюють контролі SOC 2. Для PCI DSS або FedRAMP більш прямим шляхом до відповідності є нативний стек IPsec RHEL, Libreswan, що використовує криптографію з сертифікатом FIPS.
Скільки пристроїв один обліковий запис реально може покривати в багатовузловому розгортанні RHEL?
NordVPN дозволяє 10 одночасних підключень пристроїв на обліковий запис, ExpressVPN дозволяє від 10 до 14 залежно від рівня плану, а Mullvad обмежує 5. Адміністраторам, які керують кількома серверами або робочими станціями RHEL за однією ліцензією, а не створюють окремий обліковий запис для кожного вузла, вищі ліміти NordVPN і ExpressVPN дозволяють охопити більше пристроїв.
Чи можна автоматизувати конфігурацію VPN на RHEL на сотнях серверів?
Так. Ansible Automation Platform від самої Red Hat включає модулі ролей VPN спеціально для Libreswan і WireGuard, що дозволяє адміністраторам розгортати однакові конфігурації VPN на сотнях вузлів RHEL з одного плейбука. Поєднання цього з nmcli для локального керування дає придатний для скриптів і аудиту шлях розгортання замість ручного налаштування кожного сервера.
Що відбудеться, якщо VPN не підійде після розгортання в інфраструктурі RHEL?
NordVPN і ExpressVPN обидва пропонують гарантію повернення коштів протягом 30 днів за своїми планами, що дає вам вікно для перевірки сумісності до того, як витрачати бюджет на більше розгортання. Mullvad не пропонує пробного періоду і працює виключно за принципом оплати за місяць, тож гарантії немає, якщо його клієнт RPM не підійде вашому середовищу.
Що відбувається, коли проміжний реліз RHEL порушує сумісність мого VPN-клієнта?
ExpressVPN оновлює свій клієнт для Linux приблизно протягом 2 тижнів після кожного проміжного релізу RHEL, що обмежує простої для розгортань, чутливих до часу. Інтеграція WireGuard на рівні ядра з RHEL 8.6 повністю обходить більшість таких збоїв, оскільки це не окремий клієнт у просторі користувача. Libreswan уникає проблеми взагалі, бо постачається як частина самої RHEL і оновлюється разом з ОС.