Найкращий VPN для FreeBSD: налаштування OpenVPN та WireGuard
Знайдіть найкращий VPN для FreeBSD з вбудованою підтримкою OpenVPN і WireGuard. Посібники з налаштування, сумісність із pf та конфігураційні файли для FreeBSD.
 Michael Gargiulo
Знайдіть свій VPN
Для чого ви здебільшого використовуватимете VPN?
Оберіть один варіант і дайте кілька коротких відповідей. Ми назвемо VPN, який підходить саме вам, і пояснимо чому.
VPN для стрімінг
Питання 1 з 3
Що спонукало вас шукати VPN для стрімінгу?
14 603 VPN обрано через VPN.com за останні 30 днів

Ваш збіг

NordVPN
Рейтинги в магазинах застосунків, частина оцінки
4,664,59

ProtonVPN
Рейтинги в магазинах застосунків, частина оцінки
4,614,70
VPN для конфіденційність
Питання 1 з 3
Що спонукало вас шукати VPN для приватності?
14 603 VPN обрано через VPN.com за останні 30 днів
Ваш збіг
NordVPN
Рейтинги в магазинах застосунків, частина оцінки
4,664,59
ProtonVPN
Рейтинги в магазинах застосунків, частина оцінки
4,614,70
VPN для ігри
Питання 1 з 3
Що змусило вас шукати ігровий VPN?
14 603 VPN обрано через VPN.com за останні 30 днів
Ваш збіг
NordVPN
Рейтинги в магазинах застосунків, частина оцінки
4,664,59
ProtonVPN
Рейтинги в магазинах застосунків, частина оцінки
4,614,70
VPN для безкоштовні плани
Питання 1 з 3
Чому ви шукали безкоштовний VPN?
14 603 VPN обрано через VPN.com за останні 30 днів
Ваш збіг
ProtonVPN
Рейтинги в магазинах застосунків, частина оцінки
4,614,70
NordVPN
Рейтинги в магазинах застосунків, частина оцінки
4,664,59
NordVPN7,229 сервериNordVPN's privacy and security record is strong on process and mixed on proof
93 зі 100, сформований з двох зважених частин
Рейтинги в магазинах застосунків, частина оцінки
4,664,59
Досліджено 3 жовт. 2026 р.Перевірено тверджень: 31Незалежні джерела: 11Оцінки оновлено 6 лист. 2026 р.
 ExpressVPN3,000+ сервери
88 зі 100, сформований з двох зважених частин
Рейтинги в магазинах застосунків, частина оцінки
4,684,69
Досліджено 3 жовт. 2026 р.Перевірено тверджень: 27Незалежні джерела: 13Оцінки оновлено 6 лист. 2026 р.
 Mullvad VPN550+ сервери
76 зі 100, сформований з двох зважених частин
Рейтинги в магазинах застосунків, частина оцінки
4,144,06
Досліджено 3 жовт. 2026 р.Перевірено тверджень: 29Незалежні джерела: 9Оцінки оновлено 6 лист. 2026 р.
Головне: Більшість провайдерів не пропонують рідних графічних VPN-застосунків для FreeBSD. Проте OpenVPN і WireGuard добре працюють на цій платформі. Потрібен провайдер, який пропонує конфігураційні файли для FreeBSD, посібники з налаштування та сумісність з інструментами на кшталт
pfі jail-середовищами FreeBSD.
Чому користувачам FreeBSD потрібне окреме VPN-рішення
FreeBSD — це не Linux. Обидві системи подібні до Unix, але FreeBSD використовує інше ядро, інший мережевий стек і іншу систему керування пакетами. Ця різниця важлива під час вибору VPN.
FreeBSD працює приблизно на 5% світового ринку серверів. Вона домінує на платформах мережевих пристроїв, таких як pfSense, OPNsense і TrueNAS. Netflix використовує FreeBSD для своєї мережі доставки контенту Open Connect, а WhatsApp побудував свою інфраструктуру обміну повідомленнями на FreeBSD. Це не домашні експерименти.
Користувачі FreeBSD зазвичай належать до трьох основних груп:
- Адміністратори серверів, які працюють з jail-середовищами FreeBSD і потребують зашифрованих тунелів між ізольованими середовищами
- Мережеві інженери, які створюють файрволи на базі
pf(Packet Filter) і потребують інтеграції VPN на рівні ОС - Розробники, орієнтовані на приватність, які обрали FreeBSD через її модель безпеки (пісочниця Capsicum, шифрування GELI, фреймворк MAC)
Кожній групі потрібні VPN-провайдери, які розуміють унікальну архітектуру FreeBSD. Загальні інструкції «працює на Linux» рідко переносяться без змін. FreeBSD використовує rc.conf для керування службами, /usr/local/etc/ для шляхів конфігурації та pkg або ports для встановлення пакетів. VPN-провайдер, який ігнорує ці відмінності, створює години зайвого усунення несправностей.
Як VPN-протоколи працюють на FreeBSD
FreeBSD підтримує два основні VPN-протоколи: OpenVPN і WireGuard. Кожен інтегрується з операційною системою по-своєму.
OpenVPN на FreeBSD
OpenVPN працює на FreeBSD понад 15 років. Встановіть його однією командою:
pkg install openvpnOpenVPN використовує драйвер пристрою tun, який входить до базової системи FreeBSD. Конфігураційні файли розміщуються в /usr/local/etc/openvpn/. Службою керують через rc.conf:
# Додати до /etc/rc.conf
openvpn_enable="YES"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
OpenVPN забезпечує надійне шифрування з AES-256-GCM. Компроміс: OpenVPN працює в просторі користувача, що створює більше навантаження на процесор порівняно з протоколами на рівні ядра.
WireGuard на FreeBSD
WireGuard з’явився в ядрі FreeBSD з версією 13.1. У попередніх версіях потрібен пакет wireguard-kmod:
pkg install wireguard-kmod wireguard-toolsУ FreeBSD 14.0+ WireGuard постачається як вбудований модуль ядра. Завантажте його так:
kldload if_wgНа FreeBSD WireGuard працює в ядрі, що знижує навантаження порівняно з OpenVPN у просторі користувача. Кодова база становить приблизно 4 000 рядків проти понад 100 000 у OpenVPN, тому аудит простіший, а поверхня атаки менша.
Порівняння протоколів на FreeBSD:
| Характеристика | OpenVPN | WireGuard |
|---|---|---|
| Підтримка в ядрі FreeBSD | Лише простір користувача | Вбудована (13.1+) |
| Команда встановлення | pkg install openvpn | pkg install wireguard-tools |
| Складність конфігурації | Помірна (понад 10 параметрів) | Проста (5–6 параметрів) |
Інтеграція з файрволом (pf) | Потрібні ручні правила | Автоматичне створення інтерфейсу |
| Сумісність із jail | Повна підтримка | Повна підтримка (14.0+) |
Топ-5 VPN, які працюють на FreeBSD
Не кожен VPN-провайдер підтримує FreeBSD. Більшість створюють застосунки лише для Windows, macOS і поширених дистрибутивів Linux. П’ять провайдерів нижче пропонують задокументовану сумісність із FreeBSD та конфігураційні файли.
Порівняльна матриця VPN
| Провайдер | Протоколи на FreeBSD | Офіційна документація для FreeBSD | Кількість серверів | Від (на місяць) | Є GUI |
|---|---|---|---|---|---|
| Mullvad | WireGuard, OpenVPN | Так | 550+ (50+ країн) | €5.00/міс (без знижок за тривалі тарифи) | Ні (лише CLI) |
| OVPN | WireGuard, OpenVPN | Так | 100+ (12 країн) | Див. сайт OVPN | Ні (лише CLI) |
| Perfect Privacy | OpenVPN | Так | 55+ (23 країни) | Див. сайт Perfect Privacy | Ні (лише CLI) |
| IPredator | OpenVPN | Так | 15+ (3 країни) | Див. сайт IPredator | Ні (лише CLI) |
| NordVPN | OpenVPN | Частково (посібники від спільноти) | 7,229 (150 країн) | $3.09/міс | Ні (лише CLI) |
Ключовий висновок: жоден провайдер не пропонує графічного клієнта для FreeBSD. Кожне налаштування вимагає команд терміналу. Якщо ви віддаєте перевагу графічним інструментам, розгляньте запуск VPN на апараті pfSense або OPNsense.
Mullvad: найкращий загальний варіант для приватності на FreeBSD
Mullvad працює зі Швеції та приймає анонімні платежі, зокрема готівку, надіслану поштою в конверті. Для реєстрації не потрібні електронна адреса, ім’я чи будь-які особисті дані. Ви отримуєте 16-значний номер облікового запису.
Mullvad публікує офіційні посібники з налаштування WireGuard для FreeBSD. Процес налаштування займає приблизно 10 хвилин:
# Встановити інструменти WireGuard
pkg install wireguard-tools

# Створити каталог конфігурації
mkdir -p /usr/local/etc/wireguard

# Згенерувати ключі
wg genkey | tee /usr/local/etc/wireguard/privatekey | wg pubkey > /usr/local/etc/wireguard/publickey

# Завантажити конфігурацію Mullvad зі сторінки облікового запису
# Помістити в /usr/local/etc/wireguard/wg0.conf

# Підняти інтерфейс
wg-quick up wg0
Mullvad стягує фіксовані €5.00/міс без знижок за довші строки. Ця простота приваблює користувачів FreeBSD, які хочуть прозорого ціноутворення без тиску на додаткові покупки.
Переваги:
- Офіційна документація WireGuard для FreeBSD
- Анонімна реєстрація (електронна пошта не потрібна)
- Фіксоване ціноутворення без контрактів
- Понад 700 серверів у 43 країнах
- Інфраструктура серверів лише в оперативній пам’яті
Недоліки:
- Немає мультихопу без ручного налаштування
- Менша мережа серверів, ніж у NordVPN або ExpressVPN
- Немає знижки за довгостроковий тариф
OVPN: вбудована підтримка WireGuard на FreeBSD
OVPN, також зі Швеції, працює на бездискових серверах, які нічого не зберігають на диск. Цей провайдер прямо вказує FreeBSD серед підтримуваних платформ і надає конфігураційні файли як для OpenVPN, так і для WireGuard.
Кроки встановлення OVPN WireGuard на FreeBSD:
# Встановити потрібні пакети
pkg install wireguard-tools

# Завантажити конфігурацію OVPN WireGuard з панелі керування
# Зберегти в /usr/local/etc/wireguard/wg0.conf

# Увімкнути автозапуск через rc.conf
sysrc wireguard_interfaces="wg0"
sysrc wireguard_enable="YES"

# Запустити з'єднання
service wireguard start
OVPN коштує дорожче за масових провайдерів, що відображає його меншу інфраструктуру, орієнтовану на приватність. Актуальні тарифи перевіряйте на сайті OVPN.
Переваги:
- Конфігураційні файли WireGuard для FreeBSD
- Бездискові сервери (дані ніколи не потрапляють на жорсткий диск)
- Підтримка OpenVPN і WireGuard з конфігураціями для FreeBSD
- Доведено в суді: у 2020 році OVPN виграв справу, довівши, що не має даних користувачів для передачі
Недоліки:
- Лише понад 100 серверів у 12 країнах
- Вища щомісячна ціна, ніж у Mullvad
- Менша компанія з меншим штатом підтримки
Perfect Privacy: найкраща багатоступенева безпека для серверів FreeBSD
Perfect Privacy працює з Панами та спеціалізується на розширених функціях безпеки. Їхні багатоступеневі ланцюжки VPN маршрутизують трафік через 2–4 сервери одночасно.
Користувачі FreeBSD налаштовують Perfect Privacy через OpenVPN. Підтримки WireGuard поки немає.
# Встановити OpenVPN
pkg install openvpn

# Завантажити конфігурації Perfect Privacy для FreeBSD
# Розпакувати в /usr/local/etc/openvpn/

# Налаштувати автозапуск
sysrc openvpn_enable="YES"
sysrc openvpn_configfile="/usr/local/etc/openvpn/pp-server.ovpn"

# Запустити службу
service openvpn start
Мультихоп значно знижує швидкість. Для адміністраторів серверів FreeBSD, які захищають чутливу інфраструктуру, цей компроміс часто виправданий.
Perfect Privacy коштує дорожче за масових провайдерів і пропонує знижки на річні плани. Також є гарантія повернення коштів протягом 7 днів.
Переваги:
- Багатоступеневі ланцюжки VPN (до 4 серверів)
- Детальна документація з налаштування для FreeBSD
- NeuroRouting (вибір сервера на основі ШІ)
- Без обмежень трафіку чи пропускної здатності
- Доступна переадресація портів
Недоліки:
- Поки немає підтримки WireGuard
- Вища ціна, ніж у більшості конкурентів
- Мультихоп вносить помітну затримку
- 55 серверів у 23 країнах (найменша мережа в цьому списку)
IPredator: найпростіше налаштування для початківців на FreeBSD
IPredator запущено в 2009 році, засновники пов’язані з The Pirate Bay. Сервіс орієнтується насамперед на простоту та приватність.
Налаштування IPredator на FreeBSD займає приблизно 10 хвилин і використовує лише OpenVPN:
# Встановити OpenVPN
pkg install openvpn

# Завантажити конфігураційні файли IPredator
fetch https://www.ipredator.se/static/downloads/ipredator-openvpn.conf

# Перемістити конфігурацію
mv ipredator-openvpn.conf /usr/local/etc/openvpn/

# Запустити з'єднання
openvpn --config /usr/local/etc/openvpn/ipredator-openvpn.conf
IPredator публікує власні тарифи на своєму сайті. Сервери розташовані лише в Швеції, Латвії та Румунії (понад 15 загалом).
Переваги:
- Найпростіший процес налаштування на FreeBSD
- Сильна прихильність до приватності (юрисдикція Швеції)
- Приймає Bitcoin для анонімних платежів
- Прозоре ціноутворення
Недоліки:
- Лише 15 серверів у 3 країнах
- Немає підтримки WireGuard
- Немає kill switch і розширених функцій
- Лише OpenVPN, тож без ефективності рівня WireGuard
NordVPN: найбільша мережа серверів з підтримкою FreeBSD від спільноти
NordVPN офіційно не підтримує FreeBSD, але їхні конфігураційні файли OpenVPN працюють на цій платформі. Спільнота FreeBSD підтримує посібники з налаштування, які описують процес.
# Встановити OpenVPN
pkg install openvpn

# Завантажити конфігурації OpenVPN від NordVPN
fetch https://downloads.nordcdn.com/configs/archives/servers/ovpn.zip

# Розпакувати та вибрати конфігурацію сервера
unzip ovpn.zip -d /usr/local/etc/openvpn/

# Створити файл автентифікації
echo "your_username" > /usr/local/etc/openvpn/auth.txt
echo "your_password" >> /usr/local/etc/openvpn/auth.txt

# Запустити з'єднання
openvpn --config /usr/local/etc/openvpn/ovpn_udp/us1234.nordvpn.com.udp.ovpn --auth-user-pass /usr/local/etc/openvpn/auth.txt
NordVPN починається від $3.09/міс за найдовшим тарифом. Маючи 7,229 серверів у 150 країнах, він пропонує найширше географічне покриття.
Переваги:
- 7,229 серверів у 150 країнах
- Низька щомісячна ставка за найдовшим тарифом
- Обфусковані сервери для обмежених мереж
- Спеціальні сервери (Double VPN, Onion over VPN)
Недоліки:
- Немає офіційної підтримки FreeBSD (лише посібники від спільноти)
- Немає WireGuard на FreeBSD (NordLynx лише для Linux, Windows і Mac)
- Kill switch недоступний без їхнього рідного застосунку
- Налаштування потребує більше ручних кроків, ніж у провайдерів з офіційними посібниками для FreeBSD
Проблеми з конфігурацією OpenVPN на FreeBSD та їх усунення
FreeBSD обробляє OpenVPN інакше, ніж Linux. Ось найпоширеніші проблеми та їх рішення.
Пристрій TUN не знайдено
FreeBSD може не завантажувати драйвер пристрою tun автоматично. Виправте це, додавши його до завантаження:
# Додати до /boot/loader.conf
if_tun_load="YES"

# Завантажити негайно, без перезавантаження
kldload if_tun
Витік DNS через resolv.conf
OpenVPN на FreeBSD не оновлює /etc/resolv.conf автоматично, як це робить на Linux. Створіть скрипт оновлення:
#!/bin/sh
# /usr/local/etc/openvpn/update-resolv.sh
case "$script_type" in
  up)
    cp /etc/resolv.conf /etc/resolv.conf.bak
    echo "nameserver $foreign_option_1" > /etc/resolv.conf
    ;;
  down)
    mv /etc/resolv.conf.bak /etc/resolv.conf
    ;;
esac
Додайте до конфігурації OpenVPN:
script-security 2
up /usr/local/etc/openvpn/update-resolv.sh
down /usr/local/etc/openvpn/update-resolv.sh
Конфлікти файрвола з pf
Файрвол pf у FreeBSD може блокувати трафік VPN. Додайте ці правила до /etc/pf.conf:
# Дозволити трафік OpenVPN
pass out on egress proto udp to any port 1194
pass on tun0 all

# Необов'язково: блокувати весь трафік поза VPN (kill switch)
block drop out on egress proto {tcp udp} from any to any
pass out on egress proto udp to <vpn_server_ip> port 1194
pass on tun0 all
pass out on egress proto udp to any port 53
Перезавантажте файрвол:
pfctl -f /etc/pf.confСлужба OpenVPN не запускається під час завантаження
Синтаксис rc.conf важливий. Використовуйте точні назви змінних:
openvpn_enable="YES"
openvpn_if="tun"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
openvpn_dir="/usr/local/etc/openvpn"
WireGuard на FreeBSD: налаштування модуля ядра та усунення несправностей
Інтеграція WireGuard залежить від версії FreeBSD. Цей розділ охоплює як вбудоване, так і стороннє встановлення модуля.
FreeBSD 13.x: встановлення модуля ядра
FreeBSD 13.0 і 13.1 потребують зовнішнього модуля ядра:
pkg install wireguard-kmod wireguard-tools

# Завантажити модуль
kldload if_wg

# Зробити постійним
echo 'if_wg_load="YES"' >> /boot/loader.conf
FreeBSD 14.x: вбудована підтримка в ядрі
FreeBSD 14.0+ містить WireGuard у базовому ядрі. Потрібні лише інструменти:
pkg install wireguard-toolsWireGuard не може створити інтерфейс
Якщо wg-quick up wg0 повертає «RTNETLINK answers: Operation not supported», модуль ядра не завантажено:
# Перевірити, чи завантажено модуль
kldstat | grep wg

# Завантажити вручну
kldload if_wg

# Перевірити
ifconfig wg0
Запуск WireGuard всередині jail FreeBSD
FreeBSD 14.0+ підтримує WireGuard у jail. Додайте ці параметри jail:
# У /etc/jail.conf
myjail {
    allow.raw_sockets;
    vnet;
    vnet.interface = "wg0";
}
Створіть інтерфейс WireGuard всередині jail:
jexec myjail wg-quick up wg0Проблеми з MTU, що спричиняють втрату пакетів
Типове значення MTU для WireGuard — 1420, і в деяких мережах воно може спричиняти проблеми. Зменште його:
# У wg0.conf
[Interface]
MTU = 1380
Найкращі практики безпеки VPN на FreeBSD
FreeBSD пропонує функції безпеки, які доповнюють шифрування VPN. Поєднуйте їх для багаторівневого захисту.
Інтегруйте VPN з файрволом pf: створіть правила, які блокують увесь трафік поза тунелем VPN. Це працює як kill switch на рівні мережі, не покладаючись на програмне забезпечення провайдера VPN.
Використовуйте шифрування GELI для конфігурацій VPN: зашифруйте каталог, що містить облікові дані та конфігураційні файли VPN:
geli init /dev/ada0p5
geli attach /dev/ada0p5
newfs /dev/ada0p5.eli
mount /dev/ada0p5.eli /usr/local/etc/openvpn
Запускайте VPN у пісочниці Capsicum: фреймворк Capsicum у FreeBSD обмежує доступ процесу VPN до ресурсів, зменшуючи шкоду, якщо клієнт VPN буде скомпрометовано.
Моніторте стан з’єднання VPN: додайте завдання cron, яке перевіряє стан тунелю кожні 5 хвилин і перезапускає з’єднання, якщо воно розірвалося:
*/5 * * * * /usr/local/bin/check-vpn.shПідсумковий вердикт
Користувачі FreeBSD мають менше варіантів VPN, ніж користувачі Linux або Windows. П’ять провайдерів, розглянутих тут, задовольняють різні потреби.
Оберіть Mullvad, якщо вам потрібна сильна приватність з анонімними обліковими записами та стабільна продуктивність WireGuard за фіксованими €5.00/міс. Оберіть OVPN, якщо вам потрібні конфігураційні файли WireGuard і бездискова архітектура серверів. Оберіть Perfect Privacy, якщо вам потрібна багатоступенева маршрутизація для серверних середовищ з високою безпекою. Оберіть IPredator, якщо вам потрібне максимально просте налаштування для FreeBSD. Оберіть NordVPN, якщо вам потрібен доступ до 7,229 серверів у 150 країнах і вас не бентежать посібники для FreeBSD, які підтримує спільнота.
Архітектура FreeBSD робить її особливо придатною для розгортань VPN. Інтеграція з файрволом pf, ізоляція jail і шифрування GELI створюють рівні безпеки, яким не відповідає жодна інша споживча операційна система. Правильний VPN-провайдер доповнює ці інструменти, а не замінює їх.
Ресурси для цієї сторінки
Графіки та довідкові зображення з нашого дослідження, доступні для перегляду та поширення.
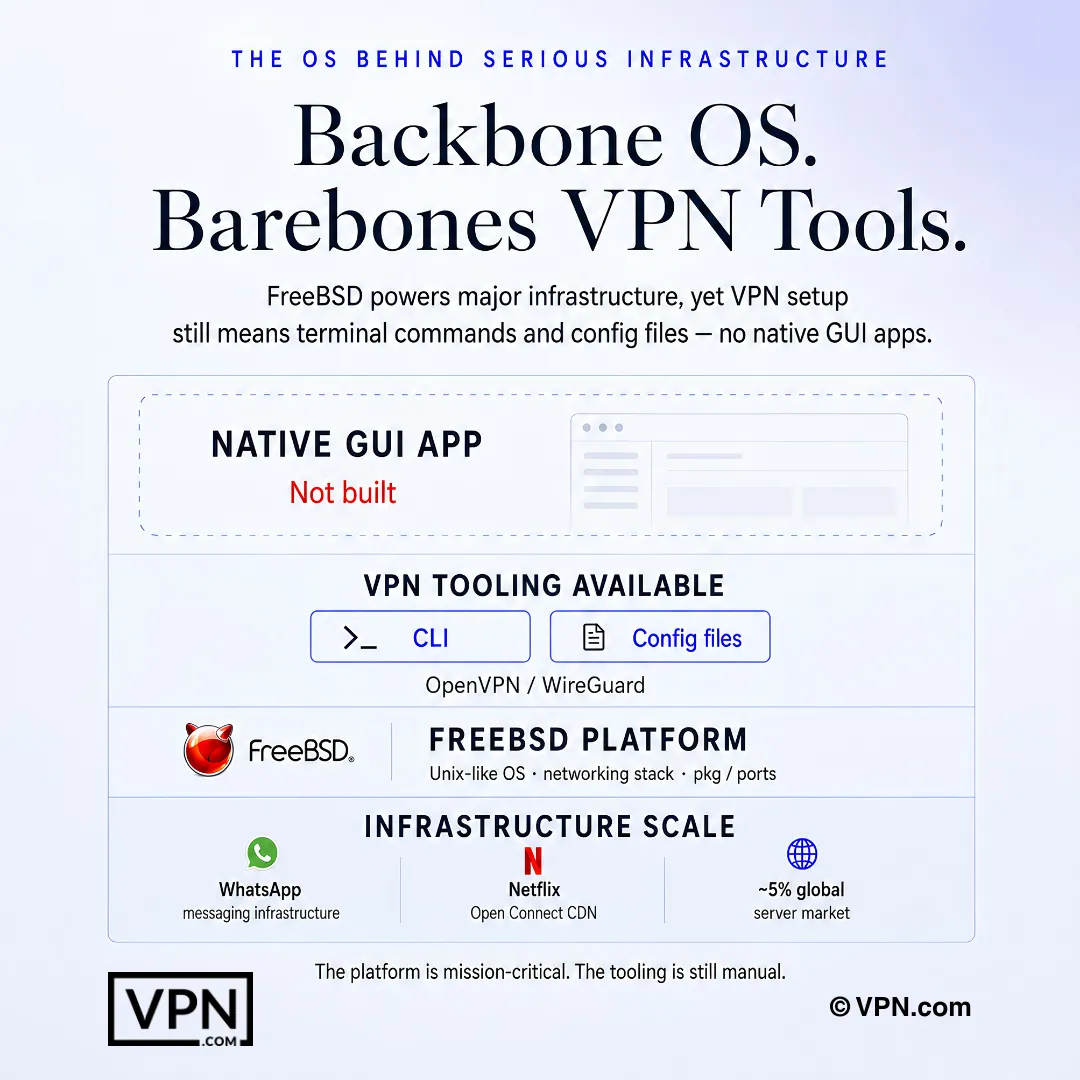
Налаштування VPN на FreeBSD зазвичай передбачає команди в терміналі та файли конфігурації, а не нативні GUI-застосунки.
Поширені запитання
Чому для FreeBSD немає рідного VPN-застосунку, як для Windows або macOS?
FreeBSD — не Linux; вона використовує інше ядро і мережевий стек, тому більшість провайдерів не створюють для неї окремого графічного клієнта. Замість цього ви встановлюєте OpenVPN або WireGuard через pkg install, керуєте ними через rc.conf і зберігаєте конфігурації в /usr/local/etc/. Кожен провайдер, який документує підтримку FreeBSD, робить це через налаштування в терміналі, а не через графічний застосунок.
У чому реальна різниця між запуском OpenVPN і WireGuard на FreeBSD?
OpenVPN працює повністю в просторі користувача, використовуючи вбудований драйвер tun FreeBSD, і працює на платформі понад 15 років, але його кодова база понад 100 000 рядків створює додаткове навантаження на процесор. WireGuard постачається як вбудований модуль ядра починаючи з FreeBSD 13.1 (повністю вбудований у 14.0+), що знижує навантаження на процесор, а його кодова база приблизно 4 000 рядків полегшує незалежні аудити.
Як запустити WireGuard нативно на FreeBSD 14?
У FreeBSD 14.0+ WireGuard вбудований у базове ядро, тож потрібно лише pkg install wireguard-tools, а потім kldload if_wg, щоб завантажити модуль. У FreeBSD 13.0 або 13.1 спершу потрібен окремий пакет wireguard-kmod. Після завантаження згенеруйте ключі командами wg genkey/wg pubkey і підніміть інтерфейс командою wg-quick up wg0.
Чому OpenVPN на FreeBSD витікає DNS-запити і як це зупинити?
На відміну від Linux, OpenVPN на FreeBSD не переписує /etc/resolv.conf автоматично під час підключення тунелю, тож DNS-запити можуть обходити зашифроване з’єднання. Виправте це скриптом up/down, який зберігає резервну копію та замінює resolv.conf під час підключення і відновлює його під час відключення, а потім вкажіть цей скрипт через script-security 2 у файлі конфігурації OpenVPN.
Що спричиняє помилку «tun device not found» на FreeBSD?
FreeBSD іноді не може автоматично завантажити драйвер tun, від якого залежить OpenVPN, і це призводить до цієї помилки під час підключення. Додайте if_tun_load="YES" до /boot/loader.conf, щоб драйвер завантажувався автоматично під час кожного запуску, або виконайте kldload if_tun, щоб завантажити його негайно без перезавантаження. Це одна з найпоширеніших помилок під час першого налаштування OpenVPN на цій платформі.
Як створити kill switch на рівні мережі за допомогою файрвола pf у FreeBSD?
Замість того, щоб покладатися на kill switch на рівні застосунку провайдера (якого в більшості налаштувань FreeBSD взагалі немає), додайте правила до pf.conf, які блокують увесь вихідний трафік, крім того, що маршрутизується через інтерфейс tun0 вашого VPN, і IP-адреси сервера провайдера на порту VPN. Перезавантажте правила командою pfctl -f /etc/pf.conf. Це блокує весь трафік, якщо тунель розірветься, і працює як резервний захист на рівні файрвола.
Як запустити WireGuard всередині jail FreeBSD?
Підтримка jail потребує FreeBSD 14.0 або новішої версії, оскільки WireGuard потребує режиму мережі vnet всередині jail. Додайте allow.raw_sockets, vnet і vnet.interface = "wg0" до блоку конфігурації jail у /etc/jail.conf, а потім підніміть тунель ззовні jail командою jexec myjail wg-quick up wg0. У попередніх версіях FreeBSD така інтеграція з jail не підтримується.
Які провайдери справді публікують офіційну документацію для FreeBSD, а які покладаються на посібники спільноти?
Mullvad, OVPN, Perfect Privacy і IPredator публікують офіційні посібники з налаштування для FreeBSD з конфігураційними файлами. NordVPN не має офіційної підтримки FreeBSD; його конфігурації OpenVPN працюють на платформі, але процес описують лише посібники, які підтримує спільнота, і налаштування зазвичай займає більше часу, ніж у провайдерів з офіційною документацією.
Який масовий провайдер працює найкраще для користувачів FreeBSD, яким також потрібна швидкість на різних платформах?
NordVPN посідає #1 з 22 за нашим Trust Score, який агрегує опубліковані результати тестів від сторонніх організацій, попереду ExpressVPN (#2) і Mullvad (#11). NordVPN не має офіційної підтримки FreeBSD і потребує посібників OpenVPN від спільноти, тоді як Mullvad публікує офіційну документацію з рідного WireGuard для FreeBSD, тож якщо сумісність із FreeBSD важливіша за загальний рейтинг, це сильніший вибір.
Скільки насправді коштують NordVPN, ExpressVPN і Mullvad для налаштування на FreeBSD?
NordVPN починається від $3.09/міс за найдовшим тарифом, ExpressVPN — від $2.99/міс за найдовшим тарифом, а Mullvad стягує фіксовані €5.00/міс без довгострокової знижки. Жоден із трьох не пропонує графічного інтерфейсу для FreeBSD, тож різниця в ціні полягає в інфраструктурі серверів і юрисдикції, а не в зручності налаштування.
Чи можна отримати повернення коштів, якщо налаштування провайдера для FreeBSD не працює для мого випадку?
Так, для двох із трьох. NordVPN і ExpressVPN пропонують гарантію повернення коштів протягом 30 днів, тож у вас є час протестувати конфігурації WireGuard або OpenVPN на своєму сервері FreeBSD, перш ніж платити остаточно. У Mullvad немає пробного періоду; це оплата за користування, хоча невикористані дні за фіксованим щомісячним тарифом можна повернути, якщо скасувати підписку достроково.
Скільки одночасних підключень мені доступно, щоб захистити сервери FreeBSD разом з іншими пристроями?
Це залежить від провайдера. NordVPN дозволяє 10 одночасних підключень пристроїв, ExpressVPN — від 10 до 14 залежно від тарифу, а Mullvad обмежує 5. Для адміністраторів серверів FreeBSD, які запускають кілька jail або апарат pfSense поряд з особистими пристроями, вищі ліміти пристроїв у NordVPN або ExpressVPN дають більше місця, перш ніж знадобиться другий обліковий запис.
Чи робить менша кодова база WireGuard його суттєво безпечнішим для розгортань у jail FreeBSD, ніж OpenVPN?
Принаймні вона зменшує поверхню атаки. Кодова база WireGuard приблизно 4 000 рядків легша для аудиту, ніж понад 100 000 рядків OpenVPN, а оскільки вона працює як вбудований модуль ядра FreeBSD (13.1+ з kmod, вбудована у 14.0+), а не в просторі користувача, вона також використовує менше процесора в ізольованих jail.