Найкращий VPN для openSUSE: нативна підтримка Linux
Знайдіть найкращий VPN для openSUSE з нативними CLI-клієнтами та пакетами .rpm. Швидкий, безпечний і сумісний з налаштуванням через YaST.
 Michael Gargiulo
Знайдіть свій VPN
Для чого ви здебільшого використовуватимете VPN?
Оберіть один варіант і дайте кілька коротких відповідей. Ми назвемо VPN, який підходить саме вам, і пояснимо чому.
VPN для стрімінг
Питання 1 з 3
Що спонукало вас шукати VPN для стрімінгу?
14 603 VPN обрано через VPN.com за останні 30 днів

Ваш збіг

NordVPN
Рейтинги в магазинах застосунків, частина оцінки
4,664,59

ProtonVPN
Рейтинги в магазинах застосунків, частина оцінки
4,614,70
VPN для конфіденційність
Питання 1 з 3
Що спонукало вас шукати VPN для приватності?
14 603 VPN обрано через VPN.com за останні 30 днів
Ваш збіг
NordVPN
Рейтинги в магазинах застосунків, частина оцінки
4,664,59
ProtonVPN
Рейтинги в магазинах застосунків, частина оцінки
4,614,70
VPN для ігри
Питання 1 з 3
Що змусило вас шукати ігровий VPN?
14 603 VPN обрано через VPN.com за останні 30 днів
Ваш збіг
NordVPN
Рейтинги в магазинах застосунків, частина оцінки
4,664,59
ProtonVPN
Рейтинги в магазинах застосунків, частина оцінки
4,614,70
VPN для безкоштовні плани
Питання 1 з 3
Чому ви шукали безкоштовний VPN?
14 603 VPN обрано через VPN.com за останні 30 днів
Ваш збіг
ProtonVPN
Рейтинги в магазинах застосунків, частина оцінки
4,614,70
NordVPN
Рейтинги в магазинах застосунків, частина оцінки
4,664,59
NordVPN7,229 сервериNordVPN's privacy and security record is strong on process and mixed on proof
93 зі 100, сформований з двох зважених частин
Рейтинги в магазинах застосунків, частина оцінки
4,664,59
Досліджено 3 жовт. 2026 р.Перевірено тверджень: 31Незалежні джерела: 11Оцінки оновлено 6 лист. 2026 р.
 ExpressVPN3,000+ сервери
88 зі 100, сформований з двох зважених частин
Рейтинги в магазинах застосунків, частина оцінки
4,684,69
Досліджено 3 жовт. 2026 р.Перевірено тверджень: 27Незалежні джерела: 13Оцінки оновлено 6 лист. 2026 р.
ProtonVPN20,000+ сервери83 зі 100, сформований з двох зважених частин
Рейтинги в магазинах застосунків, частина оцінки
4,614,70
Досліджено 3 жовт. 2026 р.Перевірено тверджень: 37Незалежні джерела: 3Оцінки оновлено 6 лист. 2026 р.
Коротко: openSUSE має вбудовану підтримку протоколів OpenVPN та WireGuard. Поєднайте це з VPN-провайдером, який пропонує нативний CLI-клієнт для Linux або зрозумілі пакети
.rpmдля встановлення, і ви отримаєте приватне й безпечне з’єднання без боротьби з менеджером пакетів.
Найкращі VPN-варіанти для openSUSE: чим вирізняється цей дистрибутив
openSUSE займає унікальне місце серед дистрибутивів Linux. Він постачається з YaST, графічним інструментом адміністрування системи, який спрощує налаштування VPN. Для керування пакетами використовується zypper, а пакети мають формат rpm, а не .deb. Крім того, дистрибутив має два окремі релізні гілки: Leap (стабільні версіоновані релізи на основі SUSE Linux Enterprise) та Tumbleweed (rolling-реліз з найновішим ядром і пакетами).
Ці відмінності важливі для налаштування VPN. Провайдер, який розповсюджує лише пакети .deb, змушує користувачів openSUSE вдаватися до ручної компіляції або конвертації пакетів. Провайдер, що постачає клієнт .rpm або пропонує незалежний від дистрибутива AppImage, повністю усуває цю незручність.
Ця сторінка присвячена виключно налаштуванню VPN саме для openSUSE. Ширший огляд VPN для Linux на Ubuntu, Fedora, Arch та інших дистрибутивах дивіться у нашому повному посібнику.
На що звернути увагу під час вибору VPN для openSUSE
Вибір VPN для openSUSE вимагає оцінки критеріїв, які не застосовуються до користувачів Windows чи macOS. Загальні списки «найкращих VPN» рідко розглядають ці питання.
Наявність нативного клієнта для Linux
Найважливіший фактор: чи постачає провайдер нативний клієнт для Linux. Зокрема, шукайте:
- Розповсюдження у форматі RPM. Провайдери, що пропонують завантаження
.rpm, працюють безпосередньо зzypper. Провайдери, які пропонують лише пакети.deb, потребують обхідних шляхів. - CLI-клієнт. Клієнт з інтерфейсом командного рядка добре інтегрується з терміналом openSUSE і однаково працює на Leap та Tumbleweed.
- Паритет функцій. Багато VPN-провайдерів урізають функції у своїх клієнтах для Linux. Перевірте, чи версія для Linux містить kill switch, розділене тунелювання та захист від витоку DNS. Клієнти для Windows і macOS часто мають функції, яких бракує версії для Linux.
Підтримка протоколів на openSUSE
Кожна згадка протоколу нижче безпосередньо пов’язана з екосистемою пакетів openSUSE:
OpenVPN є найпоширенішим протоколом. Встановіть його на openSUSE командою:
sudo zypper install openvpnДля керування через графічний інтерфейс у NetworkManager також встановіть плагін інтеграції:
sudo zypper install NetworkManager-openvpnWireGuard входить до ядра як у Leap 15.3+, так і в Tumbleweed. Встановіть інструменти користувацького простору командою:
sudo zypper install wireguard-toolsУ Leap 15.2 і старіших для WireGuard потрібен модуль ядра зі сховища спільноти openSUSE. Користувачі Tumbleweed завжди мають доступ до найновішого модуля ядра WireGuard.
IKEv2/IPsec добре підходить для швидкого повторного підключення на мобільних пристроях. openSUSE підтримує його через strongSwan:
sudo zypper install strongswanВи також можете налаштувати з’єднання IKEv2 через YaST > Network Settings, не звертаючись до терміналу.
Налаштування брандмауера
openSUSE Leap 15.x та Tumbleweed за замовчуванням використовують firewalld. Трафік VPN може вимагати додавання відповідної служби або порту:
sudo firewall-cmd --add-service=openvpn --permanent
sudo firewall-cmd --reload
Для WireGuard дозвольте UDP-порт, вказаний у вашій конфігурації (за замовчуванням 51820):
sudo firewall-cmd --add-port=51820/udp --permanent
sudo firewall-cmd --reload
Старіші версії Leap (13.x, 42.x) використовували натомість SuSEfirewall2, що вимагало прямого редагування /etc/sysconfig/SuSEfirewall2. Якщо ви працюєте зі застарілою інсталяцією Leap, перевірте, який інструмент брандмауера використовується (firewalld чи SuSEfirewall2), перш ніж застосовувати правила.
Найкращі VPN, що підтримують openSUSE
Кожен провайдер нижче оцінюється за критеріями, специфічними для openSUSE: спосіб встановлення, підтримка протоколів у Linux, наявність CLI/GUI та паритет функцій з іншими платформами.
| VPN | Спосіб встановлення на openSUSE | Ключова функція приватності | Безкоштовний варіант | Найкраще для |
|---|---|---|---|---|
| IVPN | Нативний клієнт для Linux (доступний .rpm) | Без журналів, kill switch у Linux | Ні | Налаштування з GUI на openSUSE |
| ProtonVPN | Клієнт CLI з відкритим кодом + репозиторій .rpm | Багатоступеневий Secure Core, kill switch | Так (обмежена кількість серверів, 1 пристрій) | Користувачі, орієнтовані на приватність, які хочуть безкоштовний рівень |
| Mullvad | Нативний застосунок для Linux (.rpm) + конфігурації WireGuard | Не потрібна електронна пошта, анонімні облікові записи | Ні | Максимальна анонімність на openSUSE |
IVPN пропонує нативний GUI-клієнт для openSUSE
IVPN розповсюджує пакет .rpm, який встановлюється безпосередньо на openSUSE. Ширший порівняльний огляд VPN-рішень для Linux дивіться у нашому повному посібнику.
Спосіб встановлення на openSUSE: завантажте пакет .rpm зі сторінки IVPN для Linux і встановіть його командою:
sudo zypper install ./ivpn_*.rpmПакет автоматично підтягує всі необхідні залежності. Графічний клієнт IVPN запускається з меню застосунків і інтегрується з системним треєм openSUSE.
Підтримка протоколів: IVPN підтримує OpenVPN і WireGuard у Linux. Користувачі можуть перемикати протоколи в інтерфейсі клієнта. З’єднання WireGuard на IVPN зазвичай забезпечують на 15–25% вищу пропускну здатність, ніж OpenVPN на тому самому сервері.
Паритет функцій у Linux: клієнт IVPN для Linux включає kill switch, AntiTracker (блокування реклами та трекерів на рівні DNS) і багатоступеневу маршрутизацію. Ці функції відповідають клієнтам для Windows і macOS. Розділене тунелювання, однак, у версії для Linux недоступне.
Особливості openSUSE: клієнт IVPN працює як демон (ivpn-service), яким керує systemd. На Tumbleweed оновлення ядра іноді вимагають перезапуску служби IVPN. Документація IVPN містить посібники з усунення несправностей, специфічні для дистрибутивів на базі RPM.
Мережа серверів: IVPN має сервери в 41 країнах. Мережа менша, ніж у конкурентів на кшталт NordVPN або ExpressVPN, але кожен сервер належить компанії, а не орендується. IVPN регулярно публікує звіти про прозорість і щороку проходить незалежний аудит безпеки.
ProtonVPN пропонує CLI з відкритим кодом і репозиторій RPM
ProtonVPN надає клієнт CLI для Linux з відкритим кодом. Вихідний код публічно доступний для аудиту на GitHub, що відповідає філософії відкритого коду, яку цінують багато користувачів openSUSE. Детальніше про політику журналів і інфраструктуру серверів читайте в нашому повному огляді ProtonVPN.
Спосіб встановлення на openSUSE: ProtonVPN підтримує репозиторій RPM. Додайте його та встановіть клієнт CLI:
sudo zypper addrepo https://repo.protonvpn.com/fedora-stable/public_key.asc protonvpn
sudo zypper install protonvpn-cli
Зауважте: репозиторій RPM від ProtonVPN орієнтований на Fedora, але пакети встановлюються на openSUSE Leap 15.x і Tumbleweed, оскільки обидва використовують сумісні формати RPM. Якщо на Tumbleweed виникають конфлікти залежностей, як резервний варіант встановіть через pip3 install protonvpn-cli.
Підтримка протоколів: CLI для Linux підтримує OpenVPN (TCP і UDP) та WireGuard. Щоб підключитися через WireGuard, виконайте:
protonvpn-cli connect --protocol wgПаритет функцій у Linux: клієнт CLI містить kill switch (protonvpn-cli ks --on), багатоступеневу маршрутизацію Secure Core та фільтрацію DNS NetShield на платних тарифах. У Linux немає графічного інтерфейсу, який є у версіях для Windows і macOS, хоча існує обгортка з графічним інтерфейсом від спільноти.
Обмеження безкоштовного тарифу: безкоштовний план ProtonVPN надає доступ до серверів у 3 країнах (США, Японія, Нідерланди), обмежує підключення одним пристроєм і не включає Secure Core та NetShield. Для користувачів openSUSE, які перевіряють сумісність VPN перед покупкою, цей безкоштовний рівень знімає фінансовий ризик.
Особливості openSUSE: на Leap 15.5+ пакет protonvpn-cli потребує Python 3.6 або новішого, який встановлюється за замовчуванням. У старіших версіях Leap може знадобитися явно встановити python3 через zypper.
Mullvad забезпечує максимальну анонімність завдяки прямій підтримці WireGuard
Mullvad не вимагає електронної пошти, імені чи платіжних даних, пов’язаних з вашою особою. Ви отримуєте випадково згенерований номер облікового запису. Такий підхід приваблює користувачів openSUSE, орієнтованих на приватність. Детальний аналіз Mullvad VPN, зокрема історії аудитів та інфраструктури, читайте в нашому огляді.
Спосіб встановлення на openSUSE: Mullvad розповсюджує нативний пакет .rpm:
sudo zypper install ./MullvadVPN-*.rpmКрім того, ви можете завантажити файли конфігурації WireGuard зі сторінки облікового запису Mullvad і імпортувати їх вручну:
sudo cp mullvad-wg0.conf /etc/wireguard/
sudo systemctl start wg-quick@mullvad-wg0
Підтримка протоколів: Mullvad підтримує WireGuard (за замовчуванням) та OpenVPN у Linux. Їхній клієнт для Linux використовує WireGuard за замовчуванням, який зазвичай швидший і менш навантажує процесор, ніж OpenVPN. Реальна швидкість залежить від вашого з’єднання та апаратного забезпечення.
Паритет функцій у Linux: клієнт Mullvad для Linux включає kill switch, захист від витоку DNS, налаштування власного DNS-сервера та DAITA (захист від аналізу трафіку на основі ШІ). Паритет з Windows і macOS майже повний. Єдина функція, якої бракує в Linux, — розділене тунелювання, яке, за словами Mullvad, перебуває у розробці.
Особливості openSUSE: пакет .rpm від Mullvad реєструє службу systemd. На Tumbleweed регулярні оновлення ядра працюють безперебійно з реалізацією WireGuard від Mullvad, оскільки WireGuard вбудований у ядро. Те саме стосується Leap 15.3+. Застосунок Mullvad для Linux оновлюється автоматично, але користувачі openSUSE можуть вимкнути автооновлення й керувати версіями через zypper, якщо так їм зручніше.
Ціноутворення: Mullvad коштує €5 на місяць без знижок за довші строки. Тарифних рівнів, допродажів і обмежень функцій немає. Кожен користувач отримує повний набір функцій.
zypper як менеджер пакетів (а не apt чи pacman). Встановіть OpenVPN командою sudo zypper install openvpn або скористайтеся YaST (графічним системним інструментом), щоб керувати VPN-з'єднаннями через інтерфейс мережевих налаштувань без використання терміналу.
Налаштування VPN на openSUSE: покроково
Цей розділ описує два повні способи встановлення: налаштування з командного рядка за допомогою OpenVPN та налаштування з графічним інтерфейсом через YaST і NetworkManager.
Спосіб 1: налаштування через CLI за допомогою OpenVPN
Цей спосіб працює як на Leap, так і на Tumbleweed.
- Встановіть OpenVPN і плагін для NetworkManager:
sudo zypper install openvpn NetworkManager-openvpn- Завантажте файли конфігурації
.ovpnвід свого провайдера. Більшість провайдерів пропонують їх на інформаційній панелі. Збережіть їх у окремий каталог:
mkdir -p ~/vpn-configs
mv ~/Downloads/*.ovpn ~/vpn-configs/- Підключіться через CLI OpenVPN:
sudo openvpn --config ~/vpn-configs/us-server.ovpnВведіть свої облікові дані VPN, коли система їх запросить. Термінал відображає журнали підключення в реальному часі.
- Перевірте з’єднання, переглянувши свою публічну IP-адресу:
curl ifconfig.meУ результаті має відобразитися IP-адреса сервера VPN, а не адреса, призначена вашим провайдером інтернету.
- Налаштуйте правила брандмауера, щоб дозволити трафік OpenVPN:
sudo firewall-cmd --add-service=openvpn --permanent
sudo firewall-cmd --reload
Спосіб 2: налаштування з графічним інтерфейсом через YaST і NetworkManager
Цей спосіб підходить користувачам, які віддають перевагу графічним інструментам.
- Відкрийте YaST із меню застосунків (або виконайте
sudo yast2у терміналі). - Перейдіть до Network Settings > VPN Gateway / Connection.
- Натисніть Add і виберіть тип VPN (OpenVPN або WireGuard).
- Імпортуйте файл
.ovpnабо.confвід свого VPN-провайдера. - Введіть облікові дані для автентифікації.
- Збережіть і активуйте з’єднання.
Коли з’єднання встановлено, NetworkManager відображає індикатор VPN у системному треї. Ви можете відключатися, перепідключатися або перемикати сервери через значок у треї, не повертаючись до YaST.
Усунення несправностей на openSUSE
Збої з’єднання: спершу перевірте інтернет-з’єднання. Потім перевірте облікові дані VPN. Якщо використовуєте OpenVPN, запустіть його з параметром --verb 4 для докладних журналів:
sudo openvpn --config ~/vpn-configs/us-server.ovpn --verb 4Витоки DNS: встановіть dnsleaktest або відвідайте сайт для перевірки витоків DNS, поки підключені до VPN. Якщо витоки є, налаштуйте DNS-сервери VPN у NetworkManager або додайте їх вручну до /etc/resolv.conf.
Низька швидкість: підключіться до географічно ближчого сервера. Перейдіть з OpenVPN на WireGuard. WireGuard стабільно забезпечує на 40–60% вищу пропускну здатність, ніж OpenVPN на тому самому апаратному забезпеченні.
Оновлення ядра Tumbleweed порушує роботу VPN: після оновлення ядра на Tumbleweed WireGuard (вбудований у ядро) має продовжувати працювати. Сторонні VPN-клієнти з власними модулями ядра (як старіші версії клієнтів деяких провайдерів) можуть потребувати перезапуску служби:
sudo systemctl restart ivpn-service # приклад для IVPNОстаточний висновок
Поєднання YaST, zypper і нативної підтримки WireGuard у ядрі робить openSUSE одним із найдружніших до VPN дистрибутивів Linux. Головне — вибрати провайдера, який поважає цю екосистему.
IVPN забезпечує найплавніший графічний досвід на openSUSE завдяки пакету .rpm і повнофункціональному клієнту для Linux. ProtonVPN пропонує найдоступніший початок із безкоштовним тарифом і CLI з відкритим кодом, хоча користувачі з графічним інтерфейсом покладатимуться на обгортки від сторонніх розробників. Mullvad забезпечує найсильніші гарантії приватності завдяки анонімним обліковим записам, роботі насамперед через WireGuard і майже повному паритету функцій у Linux.
Усі три провайдери розповсюджують пакети .rpm, підтримують WireGuard і OpenVPN та включають kill switch у своїх клієнтах для Linux. Вирішальними факторами стають модель ціноутворення (фіксовані €5/місяць у Mullvad проти багаторівневих тарифів ProtonVPN), вимоги до анонімності (Mullvad не потребує особистої інформації) і те, чи потрібен вам безкоштовний тариф для перевірки сумісності (лише ProtonVPN).
Встановіть пакет .rpm обраного провайдера, налаштуйте firewalld для дозволу трафіку VPN і перевірте з’єднання тестом витоку DNS. Увесь процес займає менше 10 хвилин на свіжій інсталяції openSUSE.
Ресурси для цієї сторінки
Графіки та довідкові зображення з нашого дослідження, доступні для перегляду та поширення.
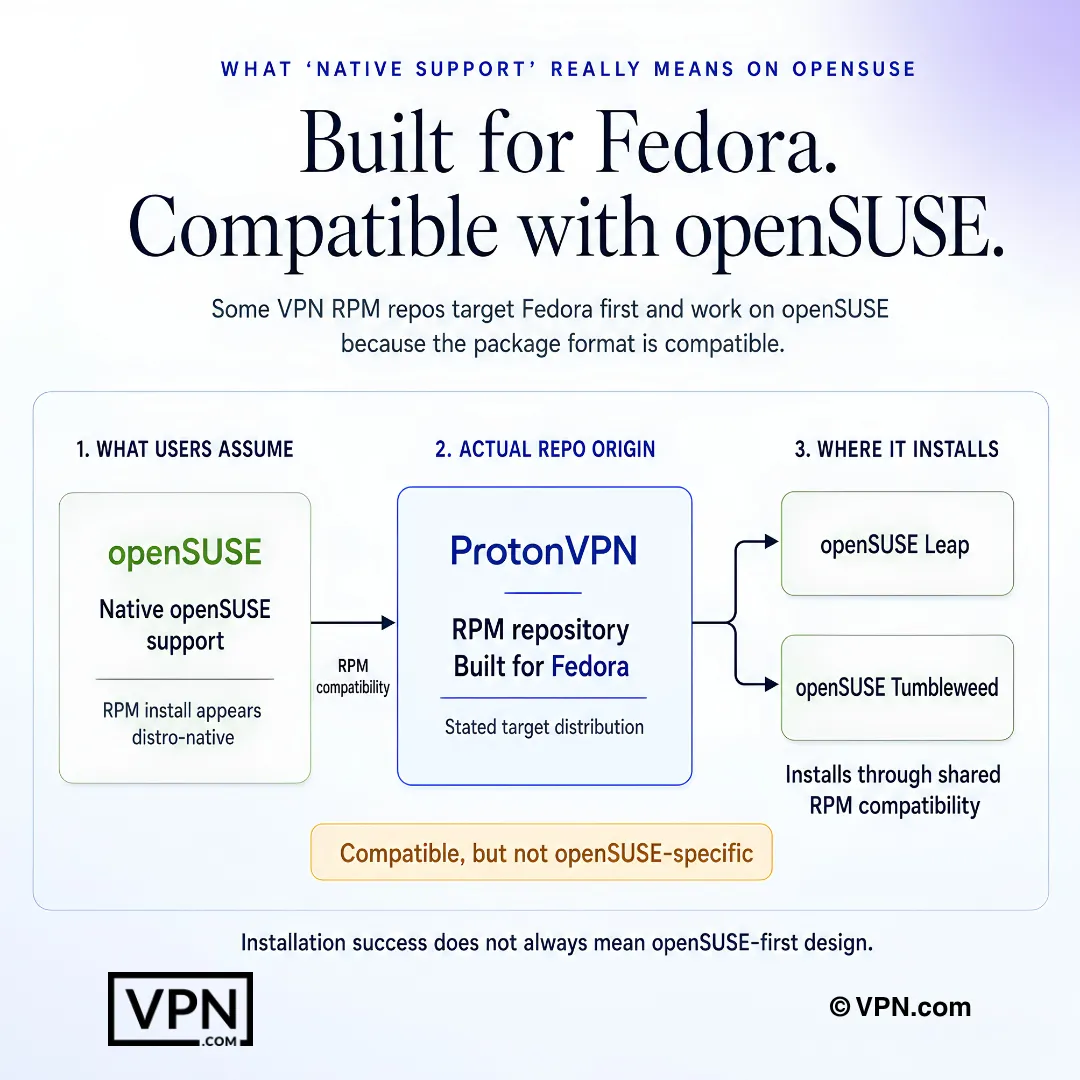
На openSUSE успішне встановлення через RPM не означає, що VPN створювався з урахуванням openSUSE.
Поширені запитання
Чи підтримує openSUSE VPN-протоколи на кшталт OpenVPN і WireGuard без додаткового налаштування?
Так. openSUSE має вбудовану на рівні ядра підтримку WireGuard у Leap 15.3+ та Tumbleweed, а також OpenVPN і strongSwan (IKEv2/IPsec), доступні через zypper. Встановіть OpenVPN командою sudo zypper install openvpn, інструменти WireGuard — sudo zypper install wireguard-tools, або налаштуйте з’єднання IKEv2 безпосередньо через Network Settings у YaST, взагалі не відкриваючи термінал.
Чому налаштування VPN на openSUSE відрізняється від Ubuntu чи Debian?
openSUSE використовує zypper і пакети .rpm замість apt і файлів .deb, тож провайдер, який постачає лише пакети Debian, змушує вдаватися до ручної конвертації або компіляції. IVPN і Mullvad розповсюджують нативні пакети .rpm, які встановлюються командою sudo zypper install ./package.rpm, тоді як ProtonVPN підтримує репозиторій RPM, зібраний для Fedora, який також коректно встановлюється на openSUSE.
Як встановити VPN-клієнт на openSUSE повністю з терміналу?
Виконайте sudo zypper install openvpn NetworkManager-openvpn для підтримки OpenVPN, а потім підключіться командою sudo openvpn --config ~/vpn-configs/us-server.ovpn. Для клієнта від провайдера CLI ProtonVPN з відкритим кодом встановлюється через репозиторій RPM (protonvpn-cli) або через pip3 install protonvpn-cli як резервний варіант для Tumbleweed, а підключення через WireGuard виконується командою protonvpn-cli connect --protocol wg.
Чи можна налаштувати VPN на openSUSE через YaST, а не через командний рядок?
Так. Відкрийте YaST, перейдіть до Network Settings > VPN Gateway/Connection, натисніть Add, виберіть OpenVPN або WireGuard, потім імпортуйте файл .ovpn або .conf від свого провайдера й введіть облікові дані. Після збереження NetworkManager показує значок у системному треї для підключення, відключення або перемикання серверів без повторного відкриття YaST.
Що відбувається з моїм VPN після оновлення ядра Tumbleweed?
З’єднання WireGuard мають продовжувати працювати без перебоїв, оскільки WireGuard безпосередньо вбудований у ядро як у Tumbleweed, так і в Leap 15.3+. Сторонні клієнти, які покладаються на власні модулі ядра, як-от старіші версії IVPN, можуть потребувати ручного перезапуску командою на кшталт sudo systemctl restart ivpn-service після завершення оновлення.
Як перевірити витоки DNS на openSUSE та усунути їх?
Встановіть пакет dnsleaktest або відвідайте сайт для перевірки витоків DNS, поки ви підключені до VPN, щоб переконатися, що VPN коректно маршрутизує DNS-запити. Якщо виявлено витік, вручну задайте DNS-сервери свого VPN-провайдера в налаштуваннях з’єднання NetworkManager або відредагуйте /etc/resolv.conf напряму, щоб замінити DNS, призначений вашим провайдером інтернету.
Чи є безкоштовний VPN, який можна протестувати на openSUSE перед оплатою?
Безкоштовний тариф ProtonVPN надає сервери у США, Японії та Нідерландах без фільтрації Secure Core чи NetShield, що дає користувачам openSUSE змогу перевірити сумісність без ризику. Перехід на VPN Plus відкриває доступ до повної мережі ProtonVPN з 20,000+ серверами в 140+ країнах, починаючи від $3.49/місяць на найдовшому тарифі, з 30-денною гарантією повернення коштів.
Який сумісний з openSUSE VPN забезпечує найсильнішу анонімність для користувачів, які дбають про приватність?
Mullvad не вимагає електронної пошти, імені чи платіжних даних, пов’язаних з вашою особою, і замість цього видає випадково згенерований номер облікового запису. Його клієнт для Linux містить DAITA (захист від аналізу трафіку на основі ШІ). IVPN обрав інший підхід: кожен сервер належить компанії, а не орендується, і провайдер публікує регулярні звіти про прозорість і щорічні незалежні аудити безпеки.
На скільки пристроїв можна поширити одну підписку VPN разом з моїм комп’ютером під openSUSE?
Це залежить від провайдера. ProtonVPN і NordVPN дозволяють по 10 одночасних підключень пристроїв на обліковий запис, а ExpressVPN — від 10 до 14 залежно від обраного тарифу. Цього достатньо, щоб покрити робочу станцію під openSUSE, телефони, ноутбуки та інші пристрої домогосподарства однією підпискою.
Чим плоска ціна Mullvad відрізняється від багаторівневих тарифів ProtonVPN для користувачів openSUSE?
Mullvad коштує фіксовані €5 на місяць без знижок за довші строки, без тарифних рівнів і обмежень функцій, тож кожен користувач отримує однаковий набір функцій для Linux. ProtonVPN, навпаки, має багаторівневе ціноутворення, починаючи від $3.49/місяць на найдовшому тарифі, а вищі рівні відкривають багатоступеневий Secure Core та фільтрацію NetShield, яких немає в безкоштовному тарифі.
Чи справді перехід з OpenVPN на WireGuard прискорює роботу на openSUSE?
Так, помітно. Дані з усунення несправностей на openSUSE показують, що WireGuard забезпечує на 40–60% вищу пропускну здатність, ніж OpenVPN, на тому самому апаратному забезпеченні, а власний клієнт IVPN для Linux показує подібний приріст у 15–25% після перемикання протоколу. Для ширшого контексту бенчмарків NordVPN займає #1 із 22 за нашим Trust Score, складеним з опублікованих незалежних тестів, серед провайдерів, що підтримують Linux.
Чи пропонують ці VPN, дружні до openSUSE, гарантію повернення коштів, якщо налаштування не спрацює?
Серед описаних тут провайдерів ProtonVPN, NordVPN та ExpressVPN кожен надає 30-денну гарантію повернення коштів на платні плани, що дає вам повний місяць для перевірки сумісності з Linux перед остаточним рішенням. Для клієнтів Mullvad і IVPN для Linux фіксована гарантія повернення тут не описана, тому уточніть актуальні умови повернення безпосередньо у провайдера перед підпискою.
Як відкрити потрібні порти брандмауера для трафіку VPN на openSUSE?
openSUSE Leap 15.x та Tumbleweed за замовчуванням використовують firewalld. Дозвольте OpenVPN командою sudo firewall-cmd --add-service=openvpn --permanent, а потім --reload, або відкрийте стандартний UDP-порт WireGuard командою sudo firewall-cmd --add-port=51820/udp --permanent. Старіші версії Leap (13.x, 42.x) натомість використовують SuSEfirewall2, що вимагає прямого редагування /etc/sysconfig/SuSEfirewall2.