Mejor VPN para Fedora Linux: Soporte Nativo y Velocidad
Encuentra la mejor VPN para Fedora con soporte nativo de Linux, cifrado completo y compatibilidad con SELinux. Protege tu tráfico en el ciclo de lanzamiento rápido de Fedora.
 Michael Gargiulo
Encuentra tu VPN
¿Para qué usarás principalmente una VPN?
Elige una opción y responde algunas preguntas rápidas. Te indicamos la VPN que mejor se adapta y explicamos por qué.
VPN para streaming
Pregunta 1 de 3
¿Qué te llevó a buscar una VPN para streaming?
24.965 VPN elegidas a través de VPN.com en los últimos 30 días
Tu coincidencia

NordVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59
ProtonVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,614,70
VPN para privacidad
Pregunta 1 de 3
¿Qué te llevó a buscar una VPN para privacidad?
24.965 VPN elegidas a través de VPN.com en los últimos 30 días
Tu coincidencia
NordVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59
ProtonVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,614,70
VPN para juegos
Pregunta 1 de 3
¿Qué te llevó a buscar una VPN para juegos?
24.965 VPN elegidas a través de VPN.com en los últimos 30 días
Tu coincidencia
NordVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59
ProtonVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,614,70
VPN para planes gratuitos
Pregunta 1 de 3
¿Qué te hizo buscar una VPN gratuita?
24.965 VPN elegidas a través de VPN.com en los últimos 30 días
Tu coincidencia
ProtonVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,614,70
NordVPN
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59
 ExpressVPN3,000+ servidores
86 de 100, construida a partir de dos partes ponderadas
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,684,69
Investigado el 3 oct 2026Afirmaciones verificadas: 27Fuentes independientes: 13Puntuaciones actualizadas 22 oct 2026
NordVPN7,213 servidoresNordVPN's privacy and security record is strong on process and mixed on proof
93 de 100, construida a partir de dos partes ponderadas
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,664,59
Investigado el 3 oct 2026Afirmaciones verificadas: 31Fuentes independientes: 11Puntuaciones actualizadas 22 oct 2026
 Surfshark4,500+ servidores
Surfshark's evidence mixes real, readable third-party documents with provider assertions
85 de 100, construida a partir de dos partes ponderadas
Valoraciones de la tienda de aplicaciones, parte de la puntuación
4,714,64
Investigado el 3 oct 2026Afirmaciones verificadas: 32Fuentes independientes: 5Puntuaciones actualizadas 22 oct 2026
Por qué los usuarios de Fedora necesitan una solución VPN dedicada
Conclusión: Fedora se envía sin cifrado de tráfico incorporado. Una VPN con soporte nativo de Linux oculta tu IP, cifra cada paquete y accede a contenido con restricción geográfica en esta distribución específica.
Fedora atrae a desarrolladores, administradores de sistemas y usuarios conscientes de la privacidad que valoran los paquetes modernos y un ciclo de lanzamiento rápido. Ese poder tiene un costo: la pila de red predeterminada de Fedora envía tráfico sin cifrar. Una VPN cierra esa brecha.
Pero no todas las VPN manejan bien Fedora. El ciclo de lanzamiento semestral de Fedora, la aplicación de SELinux y el administrador de paquetes DNF crean demandas de compatibilidad únicas. El consejo genérico sobre “VPN para Linux” a menudo se queda corto aquí. Esta guía cubre pasos de instalación específicos de Fedora, comparaciones de protocolos y características, y comparaciones proveedor por proveedor para que puedas elegir la herramienta correcta para tu flujo de trabajo.
Cómo funciona la compatibilidad de VPN en Fedora
No todos los proveedores de VPN tratan a Fedora por igual. Algunos envían paquetes nativos .rpm. Otros requieren configuración manual de OpenVPN o WireGuard. La diferencia importa para la usabilidad diaria.
Los clientes nativos típicamente se actualizan automáticamente a través de repositorios DNF. Se integran con GNOME Network Manager y respetan políticas de SELinux. Las configuraciones manuales ofrecen más flexibilidad de protocolo pero exigen mantenimiento continuo después de cada lanzamiento de Fedora.
Consideraciones técnicas específicas de Fedora
La cadena de herramientas de Fedora crea cuatro puntos de compatibilidad que separan el buen soporte de VPN del malo:
- Administración de paquetes DNF: Los proveedores que ofrecen paquetes
.rpmo mantienen un repositorio específico de Fedora te permiten instalar y actualizar con un único comandosudo dnf install. Los proveedores sin este soporte te obligan a descargar binarios independientes que omiten parches de seguridad automáticos. - Aplicación de SELinux: Fedora aplica SELinux en modo “enforcing” de forma predeterminada. Algunos clientes de VPN fallan silenciosamente porque SELinux bloquea su interfaz de túnel. NordVPN y Surfshark han resuelto esto en sus aplicaciones nativas. La configuración de OpenVPN de ExpressVPN puede requerir un módulo de política de SELinux personalizado (detalles en la sección de configuración a continuación).
- Compatibilidad del kernel: Fedora envía lanzamientos de kernel 6.x meses antes que otras distribuciones. Los módulos del kernel de VPN, especialmente las implementaciones de WireGuard, deben compilarse contra estos encabezados más nuevos. Los proveedores que se retrasan causan fallas de conexión después de actualizaciones de Fedora.
- Integración de GNOME Network Manager: Fedora usa GNOME de forma predeterminada. Las VPN que se registran como complementos de Network Manager muestran el estado de la conexión en la bandeja del sistema y permiten cambio de servidor con un clic. Sin esta integración, administras conexiones completamente a través de la terminal.
Por qué las actualizaciones regulares y la compatibilidad importan
El ciclo de lanzamiento rápido de Fedora convierte el ritmo de actualización en un factor crítico:
- Parches de seguridad: Cada lanzamiento de Fedora actualiza librerías de red principales. Los proveedores de VPN que parchean dentro de 30 días de un lanzamiento de Fedora mantienen estabilidad de conexión. Los proveedores que se retrasan introducen ventanas de vulnerabilidad.
- Actualizaciones de protocolo: Protocolos basados en WireGuard como NordLynx dependen del soporte del kernel, por lo que un proveedor que se atrasa en un nuevo kernel de Fedora puede dejarte en un protocolo de reserva más lento.
- Correcciones de errores: Los cambios en NetworkManager entre lanzamientos de Fedora pueden romper características como divided tunneling en clientes VPN, así que comprueba qué tan rápido un proveedor envía correcciones.
Elige proveedores con un historial documentado de actualizaciones rápidas específicas de Fedora.
Los 4 mejores VPN con soporte completo para Fedora
Cada proveedor que se menciona a continuación publica soporte oficial para Linux o una ruta de configuración compatible con Fedora. Los detalles provienen de la documentación de los proveedores, y los resultados variarán según tu hardware, red y servidor elegido.
1. NordVPN: La mejor aplicación nativa para Fedora
NordVPN ofrece el empaquetado nativo más completo para Fedora de los cuatro, con un repositorio oficial. Especificaciones clave:
- Red de servidores: Más de 7,213 servidores en 150 países
- Aplicación Fedora: Paquete
.rpmnativo con interfaz CLI e integración con GNOME Network Manager - Encriptación: AES-256 con opciones NordLynx (basado en WireGuard) y OpenVPN
- Conexiones simultáneas: 10 dispositivos
- Auditorías: NordVPN afirma que su política de no registro ha sido auditada de forma independiente (Deloitte, PwC)
Instalación de Fedora vía DNF
NordVPN mantiene un repositorio oficial de Fedora. Este es el proceso exacto:
# Agregar el repositorio de NordVPN
sudo rpm --import https://repo.nordvpn.com/gpg/nordvpn_public.asc
sudo dnf config-manager --add-repo https://repo.nordvpn.com/yum/nordvpn/centos/x86_64/

# Instalar la aplicación
sudo dnf install nordvpn

# Iniciar sesión y conectar
nordvpn login
nordvpn connect
La aplicación de NordVPN se registra automáticamente con GNOME Network Manager. El estado de la conexión aparece en la bandeja del sistema. No se necesitan ajustes de política de SELinux porque la aplicación se entrega con contextos de seguridad correctos.
Características de seguridad en Fedora
El kill switch de NordVPN se puede habilitar con nordvpn set killswitch on. La función CyberSec bloquea anuncios y dominios de malware a nivel DNS.
Ventajas y desventajas
| Ventajas | Desventajas |
|---|---|
Paquete .rpm nativo con actualizaciones DNF | Interfaz solo CLI (sin ventana GUI, aunque la integración de bandeja GNOME compensa) |
| Protocolo NordLynx (basado en WireGuard) | La brecha de servidor de 2018 todavía preocupa a algunos usuarios, aunque la infraestructura ha sido completamente renovada desde entonces |
| La integración con GNOME Network Manager funciona sin configuración | La IP dedicada cuesta extra ($3.69/mes) |
| 10 conexiones simultáneas | |
| VPN doble y Onion sobre VPN para escenarios de alta amenaza |
2. Surfshark: La mejor opción económica con dispositivos ilimitados
Surfshark combina precios agresivos con soporte sólido para Fedora. Especificaciones clave:
- Red de servidores: Más de 4,500+ servidores en 100 países
- Aplicación Fedora: Aplicación nativa de Linux con interfaz GUI
- Encriptación: AES-256 con WireGuard y OpenVPN
- Conexiones simultáneas: Ilimitadas
- Precio: Desde $2.49/mes en planes de 2 años
Instalación de Fedora vía DNF
# Agregar el repositorio de Surfshark
sudo rpm --import https://repo.surfshark.com/gpg/surfshark_public.asc
sudo dnf config-manager --add-repo https://repo.surfshark.com/rpm/

# Instalar la aplicación
sudo dnf install surfshark

# Abrir la GUI o usar CLI
surfshark-cli login
surfshark-cli connect
La aplicación Linux de Surfshark incluye una interfaz gráfica, lo que la convierte en la opción más accesible para usuarios de Fedora que prefieren no trabajar en la terminal. Se integra con GNOME Network Manager y maneja correctamente los contextos de SELinux.
Características de seguridad en Fedora
La función CleanWeb de Surfshark bloquea anuncios, rastreadores y dominios de malware, y su kill switch está disponible en la aplicación Linux.
Ventajas y desventajas
| Ventajas | Desventajas |
|---|---|
| Aplicación GUI para Linux (rara entre proveedores de VPN) | Red de servidores más pequeña que NordVPN o ExpressVPN |
| Conexiones simultáneas ilimitadas | Los resultados de streaming varían según el servidor |
| El precio más bajo entre proveedores de primer nivel | Los agentes de atención al cliente a veces carecen de conocimiento específico de Fedora |
| Bloqueo de anuncios y rastreadores CleanWeb incluido | |
| MultiHop (VPN doble) y modo Camouflage |
3. ExpressVPN: El más confiable para streaming en Fedora
ExpressVPN carece de una GUI nativa para Fedora pero publica documentación detallada de configuración para Linux. Especificaciones clave:
- Red de servidores: Más de 3000 servidores en 105 países
- Soporte Fedora: Configuración manual de OpenVPN o aplicación Linux basada en CLI
- Encriptación: AES-256 con protocolos Lightway y OpenVPN
- Conexiones simultáneas: 8 dispositivos
- Auditorías: KPMG emitió seguridad sobre sus controles de no registro (2025); Cure53 auditó el protocolo Lightway
Instalación de Fedora: Método OpenVPN con corrección de SELinux
El instalador Linux de ExpressVPN funciona en Fedora, pero la aplicación de SELinux puede bloquear la interfaz del túnel. Esta es la configuración completa incluyendo el ajuste de SELinux:
# Instalar OpenVPN y dependencias
sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome

# Descargar archivos de configuración .ovpn de ExpressVPN desde tu panel de control
# Importar a GNOME Network Manager
nmcli connection import type openvpn file /path/to/config.ovpn

# Si SELinux bloquea la conexión, crea una excepción de política
sudo ausearch -c 'openvpn' --raw | audit2allow -M expressvpn-selinux
sudo semodule -i expressvpn-selinux.pp

# Conectar vía GUI de Network Manager o CLI
nmcli connection up [connection-name]
Este paso de SELinux es exclusivo de Fedora. Los usuarios de Ubuntu y Debian nunca lo encuentran. El módulo de política persiste en todos los reinicios y actualizaciones de Fedora.
Características de seguridad en Fedora
ExpressVPN comercializa su servicio para acceso de streaming, pero los resultados de streaming varían según el servidor y el servicio.
Ventajas y desventajas
| Ventajas | Desventajas |
|---|---|
| Comercializado para acceso de streaming | Sin aplicación GUI nativa para Fedora |
| El protocolo Lightway ofrece velocidades fuertes | Requiere ajuste de política de SELinux |
| Documentación de configuración detallada específica de Fedora | Opción más cara ($6.67/mes en plan anual) |
| Infraestructura TrustedServer (solo RAM) | Limitado a 8 conexiones simultáneas |
| Política de no registro auditada por KPMG |
4. Mullvad VPN: El mejor para máxima privacidad en Fedora
Mullvad adopta un enfoque diferente: sin cuentas, sin correo electrónico, sin datos personales. Especificaciones clave:
- Red de servidores: Más de 700 servidores en 46 países
- Aplicación Fedora: Paquete
.rpmnativo con GUI completa - Encriptación: AES-256 con WireGuard (predeterminado) y OpenVPN
- Precio: €5/mes fijos, sin descuentos, sin planes a largo plazo
- Privacidad: Acepta efectivo y criptomoneda; no se requiere correo electrónico para registrarse
Instalación de Fedora vía DNF
# Descargar e importar la clave de firma
sudo rpm --import https://mullvad.net/media/mullvad-signing-key.asc

# Agregar el repositorio de Mullvad
sudo dnf config-manager --add-repo https://mullvad.net/en/download/rpm/

# Instalar la aplicación
sudo dnf install mullvad-vpn

# Generar un número de cuenta (no se requiere correo electrónico)
# Ingresa el número en la GUI y conecta
La aplicación Fedora de Mullvad incluye una interfaz gráfica completa con selección de servidor, alternancia de kill switch y configuración de DNS. Maneja la integración de SELinux y GNOME Network Manager sin intervención manual.
Características de seguridad en Fedora
Mullvad no se comercializa para streaming y no alcanza de manera confiable los servicios de streaming, un compromiso intencional para máxima privacidad.
Ventajas y desventajas
| Ventajas | Desventajas |
|---|---|
| No se requieren datos personales para registrarse | La red de servidores más pequeña de los cuatro |
Aplicación GUI completa para Fedora con paquete .rpm | Tasas de acceso de streaming deficientes |
| Soporte de WireGuard | Sin planes de descuento a largo plazo |
| Precios transparentes sin gastos adicionales | Limitado a 5 conexiones simultáneas |
| Acepta pagos en efectivo para verdadero anonimato |
Elegir el VPN adecuado para tu flujo de trabajo en Fedora
El proveedor ideal depende de tu caso de uso principal. Ten en cuenta estos factores:
Políticas de privacidad e historial de auditorías: NordVPN dice que su política sin registros ha sido auditada de forma independiente, y ExpressVPN encargó a KPMG que verificara sus controles sin registros (2025). Mullvad elimina la necesidad de confiar recopilando cero datos personales. Surfshark dice que su configuración sin registros fue auditada por Deloitte.
Requisitos de velocidad: Para tareas que consumen mucho ancho de banda, como transferencias de archivos grandes o transmisión 4K, elige un proveedor con un protocolo basado en WireGuard, como NordLynx en NordVPN o WireGuard en Mullvad.
Precio y cobertura de dispositivos: La política de dispositivos ilimitados de Surfshark a $2.49/mes la hace ideal para usuarios con múltiples estaciones de trabajo Fedora, portátiles y teléfonos. La tarifa plana de €5/mes de Mullvad simplifica la elaboración de presupuestos.
Acceso a contenido con restricción geográfica: Si el contenido con restricción geográfica es importante, ExpressVPN, NordVPN y Surfshark comercializan acceso a contenido con restricción geográfica, pero los resultados varían según el servidor y el servicio. Mullvad no está diseñado para transmisión.
Calidad del soporte específico para Fedora: NordVPN, Surfshark y ExpressVPN ofrecen soporte por chat en vivo o ticket, mientras que Mullvad se basa en correo electrónico y su documentación.
Configuración paso a paso de VPN en Fedora
El método de instalación depende de tu proveedor elegido y protocolo preferido. A continuación hay walkthroughs para los dos enfoques más comunes.
Método 1: Instalación de aplicación nativa (NordVPN, Surfshark, Mullvad)
-
Actualiza tu sistema primero:
sudo dnf update -y -
Agrega el repositorio del proveedor usando los comandos listados en cada sección de proveedor arriba.
-
Instala vía DNF:
sudo dnf install [provider-package-name] -
Verifica el estado de SELinux (debe mostrar “enforcing”):
getenforceLas aplicaciones nativas de NordVPN, Surfshark y Mullvad manejan contextos de SELinux automáticamente. No se necesitan cambios de política manual.
-
Comprueba la integración de GNOME Network Manager: Abre Configuración → Red. La conexión VPN debe aparecer bajo la sección VPN después del primer lanzamiento.
-
Conecta y verifica:
curl ifconfig.me  # Verifica IP antes de conectar
[provider-cli] connect
curl ifconfig.me  # Confirma que la IP cambió
Método 2: Configuración manual de OpenVPN/WireGuard (ExpressVPN o cualquier proveedor)
-
Instala herramientas de protocolo:
# Para OpenVPN sudo dnf install openvpn NetworkManager-openvpn NetworkManager-openvpn-gnome # Para WireGuard sudo dnf install wireguard-tools -
Descarga archivos de configuración del panel de tu proveedor.
-
Importa en GNOME Network Manager:
nmcli connection import type openvpn file /path/to/server.ovpnO para WireGuard:
nmcli connection import type wireguard file /path/to/wg0.conf -
Corrige SELinux si la conexión falla:
# Comprueba negaciones de SELinux sudo ausearch -m avc -ts recent # Genera e instala un módulo de política sudo ausearch -c 'openvpn' --raw | audit2allow -M vpn-fedora sudo semodule -i vpn-fedora.pp -
Conecta vía bandeja GNOME o terminal:
nmcli connection up [connection-name]
Solución de problemas comunes de VPN en Fedora
| Problema | Causa | Solución |
|---|---|---|
| Filtraciones de DNS | systemd-resolved anula DNS de VPN | sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf luego reconecta |
| Velocidades lentas | OpenVPN usa TCP de forma predeterminada | Cambiar a UDP o WireGuard: nordvpn set technology nordlynx |
| Desconexiones después de suspensión | GNOME Network Manager no se reconecta | Habilita auto-conexión: nmcli connection modify [name] connection.autoconnect yes |
| SELinux bloquea túnel | Contexto de seguridad faltante | Genera módulo de política con audit2allow (ver Método 2, paso 4) |
| La aplicación se congela después de actualización de Fedora | Versión de paquete incompatible | Reinstala desde repositorio de proveedor: sudo dnf reinstall [package] |
Optimización del rendimiento de VPN en Fedora
La velocidad bruta depende de la elección del protocolo y la distancia del servidor. Aquí hay pasos de optimización específicos:
- Usa WireGuard o NordLynx cuando sea posible. Los protocolos basados en WireGuard generalmente tienen menos sobrecarga que OpenVPN.
- Selecciona servidores dentro de 1.500 km. La latencia se duplica más allá de ese rango, reduciendo la calidad de streaming de 4K a 1080p.
- Habilita divided tunneling para servicios locales. Enruta solo tráfico de navegador a través de la VPN mientras mantienes acceso directo a red local (impresoras, NAS). NordVPN:
nordvpn set splitttunneling on. Surfshark: configura en la GUI bajo “Bypasser.” - Ejecuta pruebas de fuga de DNS mensualmente. Usa
dnsleaktest.compara verificar que tu ISP no puede ver destinos de navegación. Elsystemd-resolvedde Fedora puede anular configuraciones de DNS de VPN después de actualizaciones del sistema. - Monitorea comportamiento del killswitch. Desconecta tu Wi-Fi mientras corre la VPN. Si algún tráfico se filtra durante la ventana de reconexión de 2-3 segundos, tu killswitch no está configurado correctamente. Ejecuta esta prueba tú mismo después de la configuración.
Veredicto Final
Cuatro proveedores satisfacen bien las demandas únicas de Fedora, pero cada uno se adapta a un perfil de usuario diferente:
- NordVPN ocupa el puesto #1 de 22 en nuestra Puntuación de Confianza y tiene la red de servidores más amplia. Ideal para usuarios que necesitan alto rendimiento y transmisión confiable.
- Surfshark ofrece conexiones ilimitadas de dispositivos a $2.49/mes con una aplicación gráfica. Ideal para usuarios conscientes del presupuesto que ejecutan múltiples máquinas Fedora.
- ExpressVPN se comercializa para acceso de transmisión pero requiere configuración manual de OpenVPN y ajuste de SELinux. Ideal para usuarios que priorizan el acceso a contenido con restricción geográfica.
- Mullvad no recopila datos personales y acepta pago en efectivo. Ideal para usuarios que clasifican el anonimato por encima de la conveniencia.
Sea cual sea el proveedor que elijas, instala a través de DNF cuando sea posible, verifica la compatibilidad de SELinux y prueba si hay fugas de DNS después de cada actualización del sistema Fedora. Para una comparación más amplia entre todas las distribuciones de Linux, consulta la guía de mejor VPN para Linux.
Recursos para esta página
Gráficos e imágenes de referencia de nuestra investigación, disponibles para ver y compartir gratuitamente.
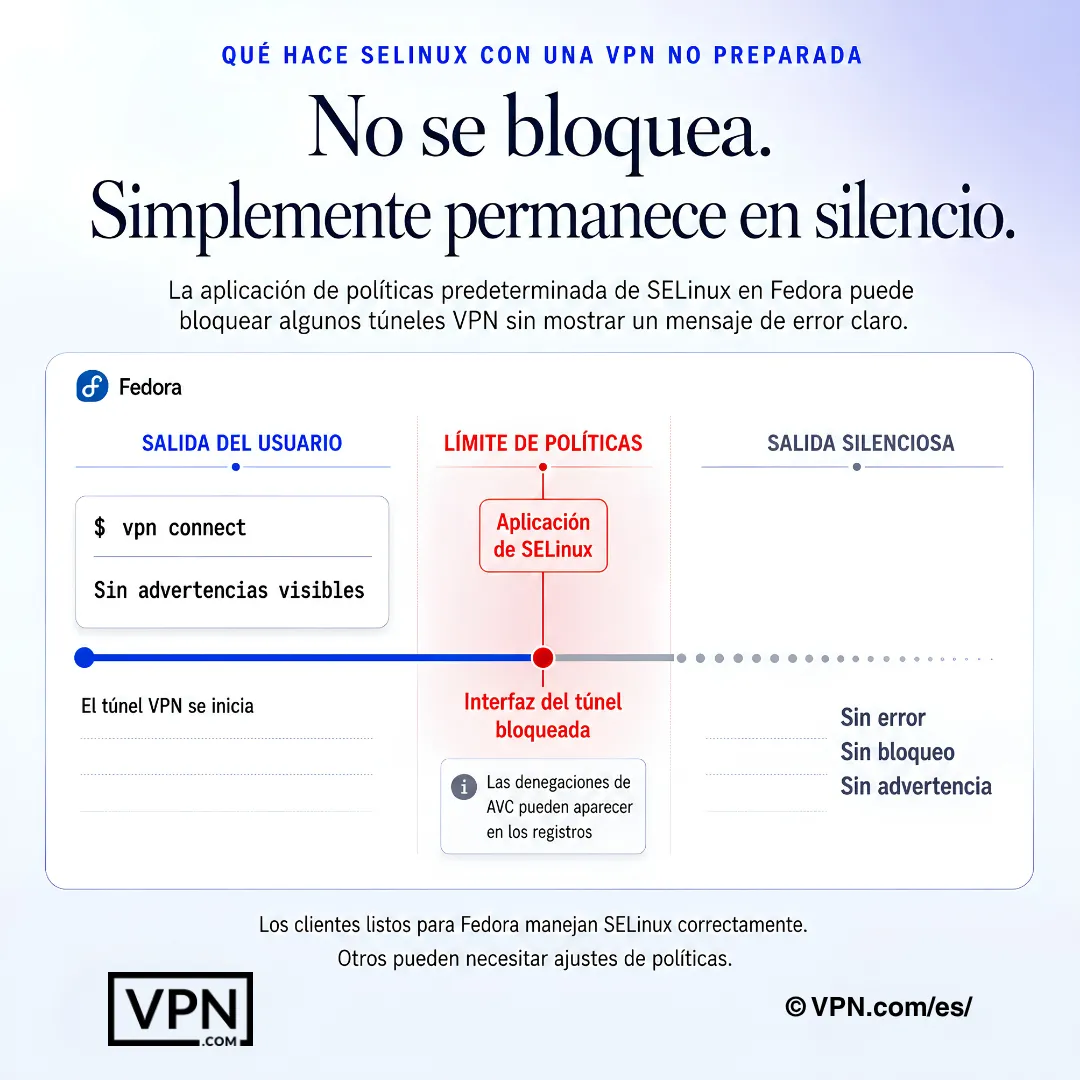
SELinux en Fedora puede bloquear el túnel VPN de forma silenciosa, dejando la pista en los registros en lugar de en la aplicación.
Preguntas frecuentes
¿Por qué Fedora necesita una VPN con soporte nativo de Linux en lugar de una configuración genérica de OpenVPN?
Fedora se envía sin cifrado de tráfico incorporado, aplica SELinux en modo “enforcing” de forma predeterminada, y avanza por lanzamientos de kernel 6.x más rápido que otras distribuciones. Los paquetes .rpm nativos de NordVPN, Surfshark y Mullvad se integran con GNOME Network Manager y manejan contextos de seguridad de SELinux automáticamente, mientras que configuraciones genéricas de OpenVPN como las de ExpressVPN pueden requerir un módulo de política manual a través de audit2allow.
¿Realmente bloquea SELinux conexiones VPN en Fedora?
Puede hacerlo, ya que Fedora aplica SELinux en modo “enforcing” de forma predeterminada y las interfaces de túnel a veces se bloquean silenciosamente. NordVPN y Surfshark envían aplicaciones nativas con contextos de seguridad correctos incorporados, sin necesidad de corrección manual. La configuración de OpenVPN de ExpressVPN, por el contrario, puede requerir generar un módulo de política de SELinux personalizado con audit2allow e instalarlo vía semodule.
¿Qué VPNs para Fedora tienen políticas de no-logs auditadas de forma independiente?
NordVPN, ExpressVPN y Surfshark apuntan a revisiones de terceros. NordVPN dice que su política de no-logs ha sido auditada de forma independiente por Deloitte y, anteriormente, por PwC. ExpressVPN encargó a KPMG aseguramiento sobre sus controles de no-logs (2025), y Cure53 auditó su protocolo Lightway. Surfshark dice que su configuración de no-logs fue auditada por Deloitte. Mullvad omite las auditorías por completo al no recopilar ningún dato personal en el registro.
¿Es el modelo sin cuenta de Mullvad más privado que una VPN como NordVPN que dice estar auditada?
Adopta un enfoque diferente, no necesariamente más fuerte. Mullvad no requiere correo electrónico ni datos personales, emite un número de cuenta anónimo y acepta pagos en efectivo o criptomonedas a una tarifa plana de €5/mes sin niveles de descuento. NordVPN, por el contrario, respalda su política de no registro con auditorías de terceros comisionadas. Ambas eliminan un rastro de datos a través de mecanismos diferentes.
¿Los servicios de streaming con restricción geográfica funcionarán realmente a través de una VPN en Fedora?
Sí, aunque las tasas de éxito varían según el proveedor. ExpressVPN, NordVPN y Surfshark se comercializan todos para acceso de streaming, aunque los resultados varían según el servidor y el servicio. Mullvad no está construido para streaming y no llega de manera confiable a estas plataformas, un intercambio intencional por su diseño orientado a la privacidad.
¿Qué VPN ofrece el rendimiento más rápido en Fedora?
NordVPN ocupa el puesto #1 de 22 en nuestra Puntuación de Confianza, agregada a partir de pruebas publicadas por terceros, y Surfshark ocupa el puesto #3 de 22. La Puntuación de Confianza no es específica de Fedora, pero los cuatro proveedores aquí ofrecen protocolos modernos (NordLynx, WireGuard o Lightway) que mantienen baja la sobrecarga en Linux.
¿Cuánto cuesta cada VPN principal de Fedora?
NordVPN comienza desde $3.49/mes y ExpressVPN desde $2.99/mes, ambos en sus planes a más largo plazo. Surfshark subestima a ambos, comenzando desde $2.49/mes en su plan a más largo plazo. Mullvad se aparta completamente de este modelo de precios promocionales, cobrando un fijo €5/mes sin niveles de descuento a largo plazo, lo que simplifica el presupuesto pero no ofrece ahorros multi-año.
¿Cuántos dispositivos puedo ejecutar una VPN en mis máquinas Fedora y teléfonos?
Surfshark permite conexiones simultáneas ilimitadas, lo que la convierte en la opción práctica para ejecutar varias estaciones de trabajo Fedora junto con laptops y teléfonos. NordVPN limita conexiones a 10 dispositivos por cuenta, y ExpressVPN permite 10-14 dependiendo del plan. Mullvad también limita conexiones por cuenta. Para una flota mixta de Fedora, la política ilimitada de Surfshark elimina completamente el techo de dispositivos.
¿Cuál es la ventana de reembolso si una VPN no funciona bien en mi configuración de Fedora?
NordVPN, ExpressVPN y Surfshark respaldan todos sus planes con una garantía de reembolso de 30 días, dándote un mes completo para probar instalación DNF, compatibilidad de SELinux e integración de GNOME Network Manager antes de comprometerte. El precio mensual fijo de Mullvad €5 no lleva compromiso a largo plazo para reembolso, ya que se factura mensualmente sin niveles de descuento para bloquear.
¿Cómo instalo una VPN en Fedora usando DNF en lugar de un binario independiente?
Importa la clave de firma GPG del proveedor con rpm —import, agrega su repositorio vía dnf config-manager —add-repo, luego ejecuta sudo dnf install [package-name]. NordVPN, Surfshark y Mullvad mantienen todos repositorios oficiales de Fedora siguiendo este patrón, lo que mantiene el cliente parcheado automáticamente a través de corridas de dnf update rutinarias en lugar de binarios manuales que omiten correcciones de seguridad.
¿Cómo confirmo que el killswitch de mi VPN realmente funciona en Fedora?
Conecta a un servidor, luego corta tu Wi-Fi durante la sesión y observa tráfico filtrado durante la ventana de reconexión de 2-3 segundos. Si se filtra, el killswitch no está configurado correctamente. Para NordVPN específicamente, actívalo con nordvpn set killswitch on.
¿Qué pasa si SELinux bloquea mi conexión VPN después de instalar en Fedora?
Ejecuta getenforce para confirmar que SELinux está en modo enforcing, luego verifica negaciones con sudo ausearch -m avc -ts recent. Si la interfaz del túnel está bloqueada, genera un módulo de política usando sudo ausearch -c ‘openvpn’ —raw | audit2allow -M vpn-fedora, luego instálalo con sudo semodule -i vpn-fedora.pp. Las aplicaciones nativas de NordVPN, Surfshark y Mullvad raramente activan esta corrección.
¿Por qué mi VPN muestra filtraciones de DNS en Fedora, y cómo lo arreglo?
El servicio systemd-resolved de Fedora puede anular la configuración de DNS de tu VPN, especialmente después de una actualización del sistema, causando filtraciones incluso mientras el túnel está activo. Arréglalo ejecutando sudo ln -sf /run/systemd/resolve/resolv.conf /etc/resolv.conf y reconectando. Recomprueba mensualmente en dnsleaktest.com, ya que este problema puede resurgir silenciosamente después de un ciclo dnf update rutinario.
¿Romperá una actualización del sistema Fedora el divided tunneling o conexión de mi VPN?
Puede hacerlo. La actualización de NetworkManager de Fedora 40 rompió divided tunneling en varios clientes VPN industria-wide. Surfshark envió una corrección dentro de 11 días, NordVPN siguió en 18 días. Si tu aplicación se comporta mal después de una actualización, reinstala directamente desde el repositorio DNF del proveedor con sudo dnf reinstall [package] en lugar de esperar un lanzamiento de binario independiente.