Meilleur VPN pour l'interface de ligne de commande : Outils CLI pour administrateurs système
Trouvez le meilleur VPN pour l'utilisation en ligne de commande avec des outils CLI dédiés conçus pour les scripts, l'automatisation et les déploiements de serveurs sans écran. Comparez les meilleurs fournisseurs maintenant.
 Michael Gargiulo
Trouvez votre VPN
Pour quoi utiliserez-vous principalement un VPN ?
Choisissez une option, puis répondez à quelques questions rapides. Nous vous indiquons le VPN qui convient, et pourquoi.
VPN pour streaming
Question 1 sur 3
Qu'est-ce qui vous a poussé à chercher un VPN pour le streaming ?
14 685 VPN choisis via VPN.com au cours des 30 derniers jours

Votre correspondance

NordVPN
Notes sur l'App Store, faisant partie du score
4,664,59

ProtonVPN
Notes sur l'App Store, faisant partie du score
4,614,70
VPN pour confidentialité
Question 1 sur 3
Qu'est-ce qui vous a amené à chercher un VPN pour la confidentialité ?
14 685 VPN choisis via VPN.com au cours des 30 derniers jours
Votre correspondance
NordVPN
Notes sur l'App Store, faisant partie du score
4,664,59
ProtonVPN
Notes sur l'App Store, faisant partie du score
4,614,70
VPN pour jeux
Question 1 sur 3
Pourquoi cherchez-vous un VPN pour le jeu vidéo ?
14 685 VPN choisis via VPN.com au cours des 30 derniers jours
Votre correspondance
NordVPN
Notes sur l'App Store, faisant partie du score
4,664,59
ProtonVPN
Notes sur l'App Store, faisant partie du score
4,614,70
VPN pour forfaits gratuits
Question 1 sur 3
Qu'est-ce qui vous a poussé à chercher un VPN gratuit ?
14 685 VPN choisis via VPN.com au cours des 30 derniers jours
Votre correspondance
ProtonVPN
Notes sur l'App Store, faisant partie du score
4,614,70
NordVPN
Notes sur l'App Store, faisant partie du score
4,664,59
NordVPN7,229 serveursNordVPN's privacy and security record is strong on process and mixed on proof
93 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,664,59
Étudié le 3 oct. 2026Affirmations vérifiées : 31Sources indépendantes : 11Scores mis à jour 6 nov. 2026
 ExpressVPN3,000+ serveurs
88 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,684,69
Étudié le 3 oct. 2026Affirmations vérifiées : 27Sources indépendantes : 13Scores mis à jour 6 nov. 2026
ProtonVPN20,000+ serveurs83 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,614,70
Étudié le 3 oct. 2026Affirmations vérifiées : 37Sources indépendantes : 3Scores mis à jour 6 nov. 2026
Point clé : Les outils CLI VPN donnent aux administrateurs système et aux utilisateurs avancés la capacité de se connecter, d’automatiser et de scripter les tâches VPN plus rapidement et avec moins de surcharge que les clients GUI. Ils sont essentiels pour les serveurs sans écran, l’infrastructure distante et les pipelines de déploiement automatisés.
Pour les administrateurs système et les utilisateurs avancés, gérer les connexions VPN via un terminal offre une vitesse et une précision que les clients GUI ne peuvent pas égaler. Vous pouvez scripter les connexions, déployer des configurations sur de multiples serveurs et dépanner sans jamais ouvrir une fenêtre graphique. Ce guide compare cinq fournisseurs VPN avec des outils CLI dédiés, détaille leurs fonctionnalités et vous guide à travers les étapes de configuration pratiques.
Ce que les outils VPN CLI font et pourquoi ils sont importants
Un outil VPN CLI vous permet de contrôler votre connexion VPN via des commandes tapées dans un émulateur de terminal. Au lieu de cliquer dans des menus, vous émettez des instructions directes. Le terminal répond avec un statut, des codes d’erreur et des données de connexion.
Pourquoi utiliser un terminal au lieu d’une interface graphique ?
Les commandes tapées surpassent les interfaces pointer-cliquer dans plusieurs scénarios :
- Rapidité : Une seule commande vous connecte. Pas d’écrans de chargement, pas de pages de démarrage.
- Faible surcharge : Les clients CLI utilisent moins de RAM que les équivalents graphiques. Cela importe sur les instances VPS à ressources limitées.
- Scriptabilité : Vous pouvez enchaîner les commandes VPN dans les scripts bash, les tâches cron ou les playbooks Ansible.
- Compatibilité sans écran : Les serveurs sans écran ont toujours besoin de protection VPN. CLI est la seule option.
Scénarios pratiques pour la gestion du VPN basée sur CLI
- Les développeurs testant les API géo-restreintes peuvent changer les emplacements de serveur en une seule commande.
- Les administrateurs système peuvent transmettre les configurations VPN à 50+ machines en utilisant des scripts shell.
- Les pipelines automatisés peuvent activer les tunnels VPN avant d’exécuter des tâches de scraping ou de surveillance.
- Les utilisateurs soucieux de la confidentialité peuvent vérifier les paramètres de connexion exacts sans faire confiance à une couche d’abstraction graphique.
Les meilleurs VPN avec outils CLI dédiés
Cinq fournisseurs se distinguent par leur support CLI. Chacun cible un cas d’usage légèrement différent. Voici une analyse complète.
1. NordVPN
NordVPN exploite 7,229 serveurs dans 150 pays. Son outil CLI, nordvpn, est fourni sous forme de paquet Linux natif et est également disponible sur Windows et macOS.
Fonctionnalités CLI :
- Connectez-vous par pays, ville ou numéro de serveur (
nordvpn connect us2435) - Basculez le kill switch, la connexion automatique et les paramètres DNS
- Vérifiez l’état de la connexion et l’adresse IP actuelle
- Listez les groupes de serveurs (P2P, Double VPN, Onion over VPN)
Plates-formes prises en charge : Windows, macOS, Linux (Debian, Ubuntu, Fedora, RHEL, SUSE)
Tarification : Les plans commencent à $3.59/mois avec un engagement de deux ans. Le taux mensuel est $13.99. L’accès CLI est inclus dans tous les niveaux.
2. ExpressVPN
ExpressVPN exploite 3,000+ serveurs dans 113 pays. Son outil CLI met l’accent sur la simplicité avec un résultat clair et lisible.
Fonctionnalités CLI :
- Connectez-vous et déconnectez-vous avec
expressvpn connect - Listez les emplacements des serveurs avec les données de latence en temps réel
- Vérifiez l’adresse IP actuelle et l’état de la connexion
- Exécutez des tests de vitesse intégrés depuis le terminal
Plates-formes prises en charge : Linux (Ubuntu, Debian, Fedora, Arch, Raspberry Pi OS)
Tarification : Les plans commencent à $6.67/mois avec un plan de 12 mois. Le taux mensuel est $14.99. CLI est inclus.
3. Mullvad
Mullvad ne nécessite pas d’adresse e-mail, de nom ni de données personnelles pour s’inscrire. Vous recevez un numéro de compte aléatoire. Son outil CLI reflète cette approche axée sur la confidentialité.
Fonctionnalités CLI :
- Connectez-vous au VPN avec
mullvad connect - Listez les serveurs filtrés par pays, ville ou fournisseur
- Vérifiez l’état du compte et la date d’expiration
- Générez et gérez les clés WireGuard directement
Plates-formes prises en charge : Linux, macOS
Tarification : Tarif forfaitaire de €5/mois (environ $5.48). Aucune remise, aucun niveau, aucune vente supplémentaire. CLI est inclus.
4. ProtonVPN
ProtonVPN provient de l’équipe derrière ProtonMail. Son client CLI open-source (protonvpn-cli) s’exécute sur Linux et offre un routage Secure Core par des pays respectueux de la vie privée.
Fonctionnalités CLI :
- Connectez-vous aux serveurs par pays ou profil (P2P, Tor, Secure Core)
- Consultez les pourcentages de charge des serveurs et les vitesses de connexion
- Mettez à jour le client depuis le terminal
- Configurez le kill switch et la protection contre les fuites DNS
Plates-formes prises en charge : Linux (Ubuntu, Debian, Fedora, Arch, Manjaro)
Tarification : Le plan gratuit inclut 3 serveurs dans 3 pays. Les plans payants commencent à $4.99/mois. CLI fonctionne avec tous les plans, y compris le plan gratuit.
5. AirVPN
AirVPN cible les utilisateurs avancés qui souhaitent un contrôle granulaire. Son outil CLI, Eddie-CLI, expose plus d’options de configuration que la plupart des concurrents.
Fonctionnalités CLI :
- Connectez-vous aux serveurs avec des paramètres de protocole et de port personnalisés
- Consultez la bande passante des serveurs en temps réel, la charge et la latence
- Configurez le transfert de port depuis le terminal
- Basculez entre les protocoles OpenVPN et WireGuard
Plates-formes prises en charge : Windows, macOS, Linux
Tarification : Les plans commencent à €2.75/mois (environ $3.02) avec un engagement de trois ans. Le taux mensuel est €7/mois (environ $7.66). CLI est inclus.
Comparaison côte à côte des fonctionnalités CLI
| Fonctionnalité | NordVPN | ExpressVPN | Mullvad | ProtonVPN | AirVPN |
|---|---|---|---|---|---|
| Plateformes | Win/Mac/Linux | Linux | Linux/Mac | Linux | Win/Mac/Linux |
| Support WireGuard | Oui (NordLynx) | Oui (Lightway) | Oui | Oui | Oui |
| Support OpenVPN | Oui | Non | Oui | Oui | Oui |
| Fractionnement du tunnel | Oui | Oui | Non | Oui | Non |
| Kill switch via CLI | Oui | Oui | Oui | Oui | Oui |
| Redirection de ports | Non | Non | Non | Plans payants | Oui |
| Client open-source | Non | Non | Oui | Oui | Oui |
| Coût mensuel le plus bas | $3.59 | $6.67 | $5.48 | Gratuit | $3.02 |
Explication des options de protocole
Les protocoles VPN déterminent comment vos données circulent dans le tunnel chiffré. Chaque protocole offre un compromis entre la vitesse, la sécurité et la compatibilité :
- OpenVPN : Mature, audité, fonctionne sur TCP ou UDP. Implémentation en espace utilisateur avec une surcharge CPU plus élevée.
- WireGuard : Module de noyau léger avec environ 4 000 lignes de code. Généralement plus rapide qu’OpenVPN.
- IKEv2/IPsec : Excellent sur mobile. Se reconnecte rapidement après les changements de réseau.
AirVPN et Mullvad exposent les options de protocole les plus nombreuses dans leurs outils CLI. NordVPN encapsule WireGuard dans son implémentation propriétaire NordLynx.
Kill switch et fractionnement du tunnel
Un kill switch bloque tout le trafic si le tunnel VPN s’interrompt. Tous les fournisseurs énumérés ici prennent en charge l’activation du kill switch via CLI. NordVPN et ProtonVPN utilisent des bascules à commande unique (nordvpn set killswitch on). Mullvad l’active par défaut.
Le fractionnement du tunnel achemine certaines applications en dehors du tunnel VPN. ExpressVPN et ProtonVPN offrent cette fonctionnalité via leur CLI. C’est utile lorsque vous avez besoin d’un accès au réseau local tout en acheminant le trafic sensible via le tunnel.
Guide d’installation et de configuration
La configuration d’une CLI VPN suit un schéma prévisible chez tous les fournisseurs. Voici le processus général.
Installation étape par étape
- Créer un compte chez votre fournisseur choisi.
- Ajouter le référentiel du fournisseur à votre gestionnaire de paquets. Pour les systèmes basés sur Debian, cela signifie généralement ajouter une source
.deb. - Installer le paquet CLI. Exemple :
sudo apt install nordvpnousudo dnf install mullvad-vpn. - S’authentifier. Certains fournisseurs utilisent des jetons OAuth. D’autres acceptent des paires nom d’utilisateur/mot de passe. Mullvad utilise uniquement votre numéro de compte.
- Se connecter. Exécutez la commande de connexion et vérifiez votre nouvelle adresse IP.
Dépannage des problèmes courants
- Connexion refusée : Vérifiez que votre pare-feu autorise UDP 1194 (OpenVPN) ou UDP 51820 (WireGuard).
- Fuites DNS : Définissez votre DNS sur les serveurs du fournisseur. NordVPN gère cela automatiquement avec
nordvpn set dns on. - Vitesses lentes : Changez de protocole. WireGuard s’exécute généralement plus rapidement qu’OpenVPN.
- Échecs d’authentification : Régénérez vos identifiants à partir du tableau de bord web du fournisseur. Les jetons CLI peuvent expirer.
Sécurité et confidentialité dans les outils VPN CLI
Normes de chiffrement
Les cinq fournisseurs utilisent AES-256-GCM pour les connexions OpenVPN. Les implémentations WireGuard utilisent ChaCha20-Poly1305. Les deux respectent les recommandations actuelles du NIST pour le chiffrement symétrique.
Vérification sans journalisation
NordVPN dit avoir commandé des audits indépendants sans journalisation, et ExpressVPN a commandé une assurance KPMG sur ses contrôles sans journalisation (2025). Mullvad a réussi un audit infrastructurel par Assured AB. ProtonVPN dit publier ses rapports d’audit sans journalisation sur son site web. AirVPN n’a pas réalisé d’audit tiers jusqu’à fin 2024.
Transparence du code source ouvert
Mullvad, ProtonVPN et AirVPN publient le code source de leur client CLI. Quiconque peut inspecter la base de code pour détecter les vulnérabilités ou les télémétries. NordVPN et ExpressVPN gardent leurs clients propriétaires. Le statut open-source ne garantit pas la sécurité, mais il permet une vérification indépendante.
Performance: Interface CLI par rapport à l’utilisation des ressources GUI
Les clients CLI fonctionnent de manière plus légère que leurs homologues GUI car ils n’ont pas d’interface graphique à afficher. Cela importe surtout sur les petites instances VPS et les serveurs sans affichage disposant d’une RAM limitée.
Les différences de vitesse entre les modes CLI et GUI sont négligeables. Le tunnel lui-même détermine le débit, et non l’interface du client. L’avantage CLI réside purement dans la consommation de ressources système.
Verdict final
Les outils VPN CLI éliminent la surcharge d’interface et vous donnent un contrôle direct sur les connexions chiffrées. Pour les serveurs sans écran, les déploiements scriptés et les flux de travail automatisés, ils sont le bon choix.
Mullvad gagne sur la confidentialité et la simplicité. Sa tarification forfaitaire, son inscription sans enregistrement et son client open-source le rendent idéal pour les utilisateurs soucieux de la confidentialité. NordVPN offre le support de plate-forme le plus large et le plus grand réseau de serveurs. ProtonVPN fournit le meilleur niveau gratuit avec accès CLI. AirVPN donne aux utilisateurs avancés le contrôle granulaire le plus important. ExpressVPN offre des vitesses constamment rapides avec une interface de commande propre.
Choisissez le fournisseur qui correspond à votre cas d’utilisation principal. Puis exécutez une commande de connexion et vérifiez votre configuration. Le processus entier prend moins de cinq minutes.
Ressources pour cette page
Graphiques et images de référence issus de nos recherches, libres de consultation et de partage.
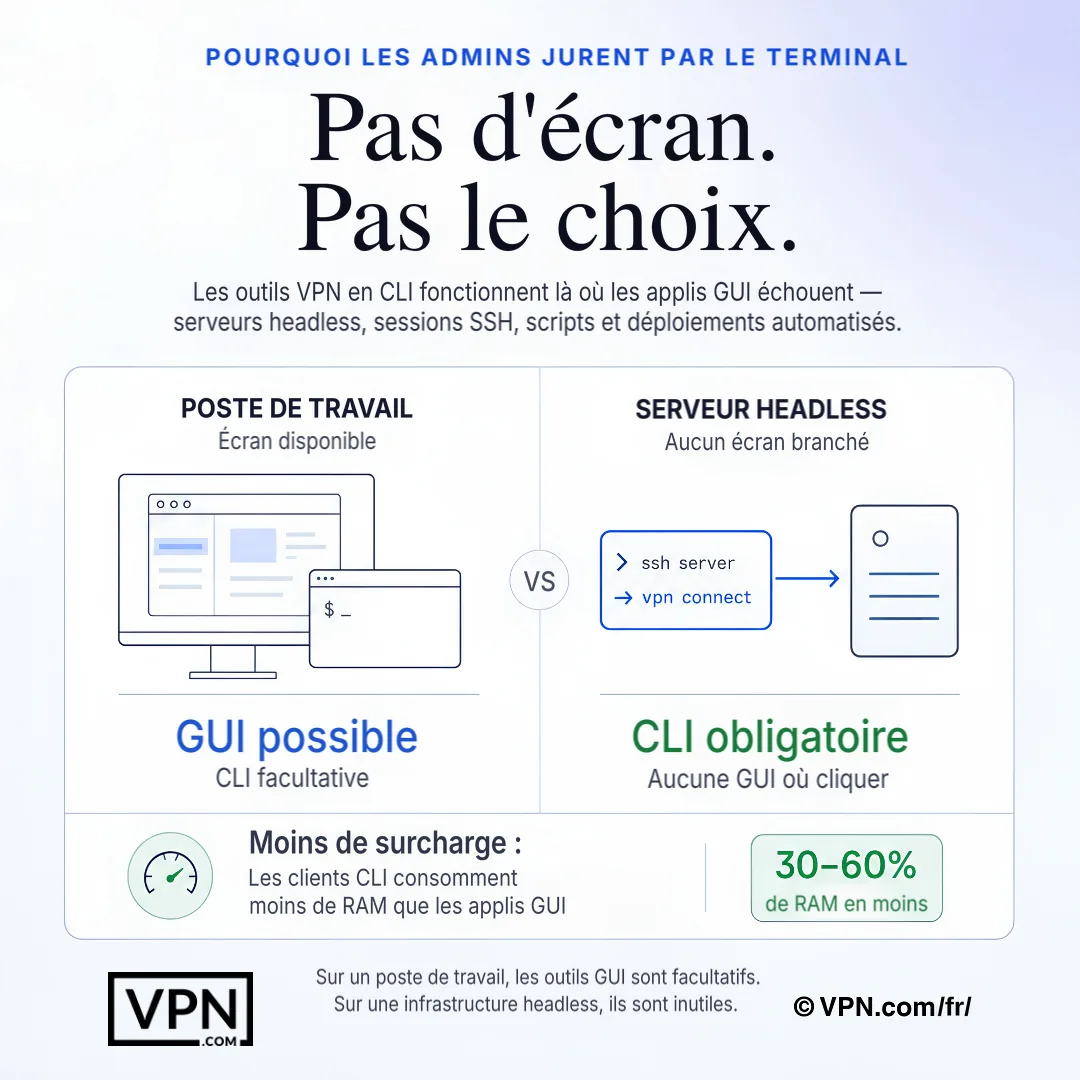
Les outils VPN en ligne de commande sont essentiels lorsqu'il n'y a pas d'écran de bureau, seulement SSH, des scripts ou de l'automatisation serveur.
Questions fréquemment posées
Qu’est-ce qu’un outil VPN CLI peut faire qu’un client GUI ne peut pas ?
Les outils CLI permettent aux administrateurs système de se connecter, de scripter et d’automatiser les sessions VPN entièrement à partir d’un terminal, ce qui est particulièrement important sur les serveurs sans écran. Les commandes comme nordvpn connect us2435 s’intègrent directement dans les scripts bash, les tâches cron ou les playbooks Ansible. Une seule commande établit la connexion, et les clients CLI utilisent moins de RAM que les applications GUI.
Lesquels de ces outils VPN CLI sont véritablement open-source, et pourquoi est-ce important ?
Mullvad, ProtonVPN et AirVPN publient le code source de leur client CLI, permettant à quiconque d’inspecter la base de code à la recherche de vulnérabilités ou de télémétrie cachée. NordVPN et ExpressVPN gardent leurs clients propriétaires. Le statut open-source seul ne garantit pas la sécurité, mais il permet une vérification indépendante, une fonctionnalité que les administrateurs soucieux de la confidentialité scriptant des connexions sans surveillance sur l’infrastructure distante ont tendance à peser fortement.
Comment le CLI de NordVPN gère-t-il WireGuard différemment de celui de Mullvad ou ProtonVPN ?
NordVPN enveloppe WireGuard dans sa mise en œuvre propriétaire NordLynx plutôt que d’exposer la configuration brute de WireGuard via son CLI. Les outils CLI de Mullvad et ProtonVPN, en revanche, vous permettent de générer et de gérer directement les clés WireGuard. Eddie-CLI d’AirVPN va encore plus loin, permettant aux utilisateurs avancés de basculer manuellement entre les protocoles OpenVPN et WireGuard par connexion pour un contrôle plus granulaire.
Ces fournisseurs de VPN CLI ont-ils fait vérifier leurs affirmations de non-journalisation par un tiers indépendant ?
La plupart le disent. NordVPN affirme avoir commandé des audits indépendants de non-journalisation, ExpressVPN a commandé une assurance KPMG sur ses contrôles de non-journalisation (2025), Mullvad a réussi un audit d’infrastructure par Assured AB, et ProtonVPN affirme publier ses propres rapports d’audit en ligne. AirVPN n’a pas complété d’audit tiers à partir de fin 2024, une lacune qui mérite d’être pesée par rapport à l’ensemble des fonctionnalités granulaires d’Eddie-CLI.
Comment puis-je configurer un outil VPN CLI sur un serveur Linux sans écran sans affichage ?
Ajoutez le référentiel du fournisseur à votre gestionnaire de paquets, généralement une source .deb sur les systèmes basés sur Debian, puis installez avec une commande comme sudo apt install nordvpn ou sudo dnf install mullvad-vpn. Authentifiez-vous en utilisant les jetons OAuth, une paire nom d’utilisateur et mot de passe, ou dans le cas de Mullvad, juste votre numéro de compte. Exécutez la commande de connexion après et vérifiez votre nouvelle adresse IP.
Comment puis-je scripter les connexions VPN dans les tâches cron ou les playbooks Ansible ?
Enchaînez directement les commandes de connexion et de statut du fournisseur dans les scripts bash, les entrées cron ou les tâches Ansible, puisque les outils CLI retournent les données de sortie et les codes d’erreur au lieu de nécessiter des clics interactifs. nordvpn connect us2435 de NordVPN et expressvpn connect d’ExpressVPN supportent tous deux ce modèle correctement. Les pipelines automatisés exécutent couramment la commande de connexion comme une pré-tâche avant l’exécution des tâches de scraping ou de surveillance.
Que dois-je vérifier si mon outil VPN CLI refuse de se connecter sur un nouveau VPS ?
Vérifiez d’abord que votre pare-feu autorise le port correct : UDP 1194 pour OpenVPN ou UDP 51820 pour WireGuard, puisque les nouveaux VPS bloquent souvent ces ports par défaut. Si l’authentification échoue, régénérez les identifiants à partir du tableau de bord Web du fournisseur, car les jetons CLI peuvent expirer. NordVPN, ExpressVPN, Mullvad, ProtonVPN et AirVPN supportent tous les basculements de kill switch et les vérifications de connexion via des commandes CLI uniques.
Comment puis-je corriger les fuites DNS lors de l’exécution d’un VPN depuis la ligne de commande ?
Pointez explicitement votre DNS sur les serveurs du fournisseur plutôt que de compter sur les valeurs par défaut du système. NordVPN gère cela avec une seule commande, nordvpn set dns on, tandis que ProtonVPN et AirVPN exposent tous deux la protection contre les fuites DNS directement via leurs paramètres CLI. Confirmez que la correction a fonctionné en vérifiant que votre serveur DNS signalé correspond à celui du fournisseur, pas celui de votre FAI.
L’utilisation d’un client CLI au lieu d’une application GUI ralentit-elle ma connexion VPN ?
Non. Les différences de vitesse entre les modes CLI et GUI sont négligeables, car c’est le tunnel chiffré lui-même qui détermine le débit, non l’interface du client. Le véritable avantage du CLI est la consommation de RAM réduite. NordVPN se classe également #1 sur 22 dans notre indice de confiance, agrégé à partir de tests tiers publiés, pour la performance au niveau du tunnel, quel que soit le client que vous utilisez.
Puis-je gérer les connexions VPN sur une flotte entière de machines avec un seul compte ?
Oui, dans les limites qui varient selon le fournisseur. NordVPN permet 10 connexions d’appareils simultanées par compte, vous permettant de scripter les mêmes identifiants sur plusieurs machines jusqu’à ce plafond. ExpressVPN permet 10 à 14 selon le niveau du plan, et ProtonVPN s’étend de 1 à 10 selon le plan. Au-delà de ces plafonds, la plupart des équipes fournissent plutôt des comptes séparés ou des identifiants de serveur dédiés.
Comment les fournisseurs de VPN compatibles CLI se comparent-ils en matière de prix ?
NordVPN commence à partir de $3.09/mois et ExpressVPN à partir de $3.00/mois, tous deux sur leurs plans à plus long terme, tandis que ProtonVPN commence à partir de $3.49/mois et inclut un niveau gratuit avec accès CLI intégré. Mullvad facture un taux forfaitaire de €5/mois sans réductions ni niveaux, et AirVPN commence à environ €2,75/mois pour un engagement de trois ans, passant à €7/mois à son tarif mensuel régulier.
Si un outil CLI ne correspond pas à ma configuration scriptée, puis-je obtenir un remboursement ?
NordVPN, ExpressVPN et ProtonVPN soutiennent chacun leurs plans payants avec une garantie de remboursement de 30 jours, vous donnant le temps de tester le scripting CLI contre votre infrastructure réelle avant de vous engager. Les conditions de remboursement de Mullvad et AirVPN ne sont pas détaillées ici, donc confirmez directement auprès de chaque fournisseur avant de construire un déploiement automatisé à long terme autour de son outil CLI.
Puis-je utiliser un outil VPN CLI sans payer d’abonnement ?
Oui, le plan gratuit de ProtonVPN inclut l’accès CLI et se connecte à des serveurs dans plusieurs pays, ce qui en fait la seule option CLI véritablement gratuite parmi ces cinq. NordVPN, ExpressVPN, Mullvad et AirVPN nécessitent tous un plan payant pour l’accès CLI. Le plan payant de ProtonVPN accède à son réseau complet de serveurs à partir de $3.49/mois sur son plan à long terme.