Meilleur VPN pour RedHat : Sécurité et vitesse d'entreprise
Trouvez le meilleur VPN pour RedHat qui s'intègre avec SELinux, respecte les normes FIPS 140-2 et supporte le déploiement RPM sur l'infrastructure RHEL.
 Michael Gargiulo
 NordVPN7,130 serveurs
NordVPN's privacy and security record is strong on process and mixed on proof
93 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,664,59
Étudié le 3 oct. 2026Affirmations vérifiées : 31Groupes de sources séparés : 23Scores mis à jour 8 oct. 2026
 ExpressVPN3,000+ serveurs
86 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,684,69
Étudié le 3 oct. 2026Affirmations vérifiées : 27Groupes de sources séparés : 27Scores mis à jour 8 oct. 2026
 Mullvad VPN700+ serveurs
83 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,144,06
Étudié le 3 oct. 2026Affirmations vérifiées : 29Groupes de sources séparés : 12Scores mis à jour 8 oct. 2026
Pourquoi RHEL exige des solutions VPN de niveau entreprise
Red Hat Enterprise Linux (RHEL) alimente l’infrastructure critique des entreprises Fortune 500, des agences gouvernementales et des institutions financières. Contrairement aux distributions Linux grand public, RHEL exige des solutions VPN qui s’intègrent aux contrôles d’accès obligatoires SELinux, se conforment aux normes de chiffrement FIPS 140-2 et supportent le déploiement automatisé sur des milliers de nœuds.
Résumé: RHEL inclut des outils VPN intégrés via NetworkManager et applique les politiques de sécurité SELinux. Les déploiements VPN d’entreprise sur RHEL nécessitent la compatibilité avec ces outils, la disponibilité de paquets RPM et un support vendeur à long terme correspondant au cycle de vie de 10 ans de RHEL.
Ce guide se concentre spécifiquement sur les solutions VPN pour Red Hat Enterprise Linux dans les environnements de production. Les administrateurs RHEL ont besoin de VPN qui s’installent via YUM/DNF, respectent les contextes SELinux et s’adaptent à l’échelle des déploiements de centre de données et de cloud.
Comment l’architecture de sécurité RHEL façonne les exigences VPN
RHEL diffère des autres distributions Linux d’une manière qui affecte directement la compatibilité VPN. Comprendre ces différences prévient les échecs de déploiement et les lacunes de sécurité.
Application de SELinux et compatibilité VPN
SELinux s’exécute en mode d’application par défaut sur RHEL. De nombreux clients VPN échouent silencieusement car ils manquent de modules de politique SELinux appropriés. Un VPN compatible doit soit fournir des politiques SELinux soit proposer des étapes documentées pour créer des contextes personnalisés.
Par exemple, OpenVPN sur RHEL nécessite le type SELinux openvpn_t. Sans cela, les connexions se déconnectent sans messages d’erreur clairs. WireGuard s’intègre au niveau du noyau depuis RHEL 8.6, ce qui évite la plupart des conflits SELinux.
Paquets RPM et installation YUM/DNF
Les déploiements d’entreprise RHEL utilisent des paquets RPM gérés via YUM (RHEL 7) ou DNF (RHEL 8/9). Les fournisseurs VPN qui proposent des paquets .rpm officiels simplifient l’installation, les mises à jour et l’audit de conformité. Les builds manuels à partir de la source créent des charges de maintenance et cassent les flux de correction automatisée.
Intégration NetworkManager
RHEL utilise NetworkManager comme outil principal de configuration réseau. Les solutions VPN qui s’intègrent en tant que plugins NetworkManager permettent aux administrateurs de gérer les connexions via les commandes nmcli, l’interface graphique GNOME ou la console web Cockpit. C’est important pour les environnements où plusieurs équipes gèrent les configurations réseau.
Critères d’évaluation des solutions VPN RHEL
Lors de la sélection d’un VPN pour les systèmes RHEL de production, évaluez ces facteurs spécifiques à RHEL :
- Compatibilité SELinux : Le VPN s’exécute-t-il en mode d’application SELinux sans exiger
setenforce 0? - Disponibilité RPM officielle : Le fournisseur maintient-il un référentiel RPM pour RHEL 7, 8 et 9 ?
- Outils CLI : Le VPN propose-t-il une gestion complète en ligne de commande pour les environnements serveurs sans affichage ?
- Support de protocoles : Supporte-t-il WireGuard (intégré au noyau sur RHEL 8.6+) ou IPsec via Libreswan (inclus dans RHEL) ?
- Conformité FIPS 140-2 : Le VPN peut-il utiliser les modules cryptographiques validés FIPS de RHEL ?
- Scalabilité : La solution supporte-t-elle les playbooks Ansible ou les modules Puppet pour le déploiement de masse ?
Meilleurs services VPN avec support RHEL vérifié
Trois fournisseurs VPN proposent une compatibilité RHEL documentée avec des clients Linux natifs, des paquets RPM ou des guides de configuration détaillés pour le déploiement d’entreprise.
Mullvad VPN : Confidentialité d’abord avec WireGuard natif
Mullvad VPN fournit un client Linux dédié distribué sous forme de paquet RPM. L’installation sur RHEL 8 ou 9 prend une commande :
sudo dnf install https://mullvad.net/media/app/MullvadVPN-latest.rpmMullvad a été parmi les premiers fournisseurs à adopter WireGuard, qui s’exécute en tant que module noyau sur RHEL 8.6 et versions ultérieures. La conception épurée de WireGuard maintient une surcharge CPU faible, et les vitesses réelles dépendent de votre matériel et de votre connexion. Le client inclut une interface CLI complète (mullvad connect, mullvad status) adaptée aux serveurs RHEL sans interface graphique.
Mullvad exploite plus de 700 serveurs dans 46 pays. Sa politique stricte de non-enregistrement a été vérifiée par des audits indépendants. Le service coûte 5 €/mois avec aucune création de compte requise.
Note spécifique RHEL : Le paquet RPM de Mullvad inclut des modules de politique SELinux pour RHEL 8 et 9. Aucun ajustement de politique manuelle nécessaire.
NordVPN : Échelle d’entreprise avec 6 400+ serveurs
NordVPN fournit un client Linux sous forme de paquet RPM qui s’intègre avec NetworkManager de RHEL. Les administrateurs peuvent gérer les connexions via nmcli ou l’outil CLI propre de NordVPN (nordvpn connect, nordvpn set technology).
Fonctionnalités pertinentes pour RHEL :
- Protocole NordLynx : Implémentation WireGuard de NordVPN qui maintient une faible surcharge de protocole sur RHEL
- Filtrage CyberSec : Bloque les domaines malveillants et de phishing au niveau DNS, complétant les règles firewalld de RHEL
- 6 400+ serveurs dans 111 pays : Assure la redondance pour les déploiements RHEL multinationaux
- Options d’adresse IP dédiée : Utiles pour l’autorisation des points de sortie VPN dans les configurations de pare-feu RHEL
Installation sur RHEL 9 :
sudo rpm -i https://repo.nordvpn.com/yum/nordvpn/centos/noarch/nordvpn-release-1.0.0-1.noarch.rpm
sudo dnf install nordvpn
Note spécifique RHEL : L’application Linux de NordVPN fonctionne avec SELinux en mode d’application sur RHEL 8 et 9. Le plugin NetworkManager supporte les scripts nmcli pour la gestion automatisée des connexions.
ExpressVPN: Protocole Lightway pour déploiements RHEL à faible latence
ExpressVPN propose un client Linux avec support RPM et son protocole propriétaire Lightway. ExpressVPN positionne Lightway comme un protocole à connexion rapide et à faible surcharge ; le débit réel sur RHEL dépend de votre matériel et de votre réseau.
Fonctionnalités remarquables pour les administrateurs RHEL :
- Tunneling fractionné : Routez uniquement le trafic spécifique par le VPN tout en gardant les services RHEL internes sur les connexions directes
- 3 000+ serveurs dans 105 pays : Supporte l’infrastructure RHEL géographiquement distribuée
- Options Lightway UDP et TCP : Le mode TCP fonctionne via les pare-feu d’entreprise restrictifs
- Mises à jour Linux régulières : ExpressVPN corrige son client Linux dans les 2 semaines suivant chaque version mineure de RHEL
L’installation utilise le référentiel RPM propre d’ExpressVPN :
sudo dnf install expressvpn-latest.rpm
expressvpn activate
expressvpn connect
Note spécifique RHEL : ExpressVPN nécessite un booléen SELinux personnalisé pour le tunneling fractionné. Leur documentation fournit les commandes setsebool exactes. Le client supporte les environnements de virtualisation RHEL incluant KVM et oVirt.
Configuration VPN spécifique RHEL : Méthodes NetworkManager et CLI
Les administrateurs RHEL déploient généralement les VPN via deux méthodes : les plugins NetworkManager ou les clients CLI autonomes.
Méthode 1 : WireGuard via NetworkManager sur RHEL 9
sudo dnf install wireguard-tools
sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf
sudo nmcli connection up wg0
Cette méthode stocke les identifiants VPN dans le trousseau chiffré de NetworkManager. Les connexions survivent aux redémarrages et s’intègrent automatiquement aux zones firewalld de RHEL.
Méthode 2 : OpenVPN avec politique SELinux
sudo dnf install openvpn NetworkManager-openvpn
sudo semanage port -a -t openvpn_port_t -p tcp 1194
sudo nmcli connection import type openvpn file provider.ovpn
La commande semanage enregistre le port OpenVPN avec SELinux. Sauter cette étape provoque des échecs de connexion silencieux sur les systèmes RHEL exécutant SELinux en mode d’application.
Méthode 3 : IPsec via Libreswan (inclus dans RHEL)
RHEL fournit Libreswan pour le support natif du VPN IPsec. Cela ne nécessite aucun logiciel tiers :
sudo dnf install libreswan
sudo ipsec setup start
sudo ipsec auto --add myconnection
sudo ipsec auto --up myconnection
Libreswan utilise les bibliothèques cryptographiques validées FIPS de RHEL. Cela en fait le choix préféré pour les déploiements RHEL des secteurs gouvernemental et financier nécessitant la conformité FIPS 140-2.
Considérations de conformité et de déploiement d’entreprise
RHEL s’adresse à des secteurs aux exigences réglementaires strictes. La sélection VPN doit tenir compte de ces cadres de conformité :
- HIPAA : Les déploiements RHEL du secteur de la santé ont besoin de VPN avec chiffrement AES-256 et enregistrement d’audit. NordVPN et Mullvad supportent tous deux AES-256-GCM.
- PCI DSS : Le traitement des paiements sur RHEL nécessite des tunnels chiffrés pour toutes les données de titulaire de carte. IPsec via Libreswan satisfait nativement les exigences de la section 4.1 de PCI DSS.
- FedRAMP : Les systèmes RHEL gouvernementaux ont besoin d’un chiffrement validé FIPS 140-2. Libreswan avec la bibliothèque de cryptographie NSS de RHEL satisfait cette exigence.
- SOC 2 : Les fournisseurs VPN doivent démontrer leurs pratiques de manipulation des données. Les rapports d’audit publiés de Mullvad abordent les contrôles SOC 2, et NordVPN affirme avoir commandé des audits indépendants de non-enregistrement.
Pour le déploiement à grande échelle, automatisez la configuration VPN avec Ansible. La plateforme Ansible Automation Platform de Red Hat inclut des modules de rôle VPN pour Libreswan et WireGuard qui déploient des configurations cohérentes sur des centaines de nœuds RHEL.
Verdict final
Les environnements RHEL exigent des solutions VPN qui respectent les politiques SELinux, s’installent via des paquets RPM et s’adaptent à l’échelle via des outils d’automatisation comme Ansible. Mullvad offre les garanties de confidentialité les plus fortes avec une intégration WireGuard propre. NordVPN propose le plus grand réseau de serveurs et la compatibilité NetworkManager pour les déploiements multinationaux. Le protocole Lightway d’ExpressVPN fournit la latence de connexion la plus faible pour les applications sensibles au temps.
Pour les administrateurs RHEL qui ont besoin de la conformité FIPS 140-2 sans logiciel tiers, Libreswan s’expédie avec chaque installation RHEL et utilise les modules cryptographiques validés du système d’exploitation. Associez l’une de ces solutions aux outils NetworkManager et nmcli intégrés de RHEL pour une gestion VPN cohérente et scriptable sur votre infrastructure.
Ressources pour cette page
Graphiques et images de référence issus de nos recherches, libres de consultation et de partage.
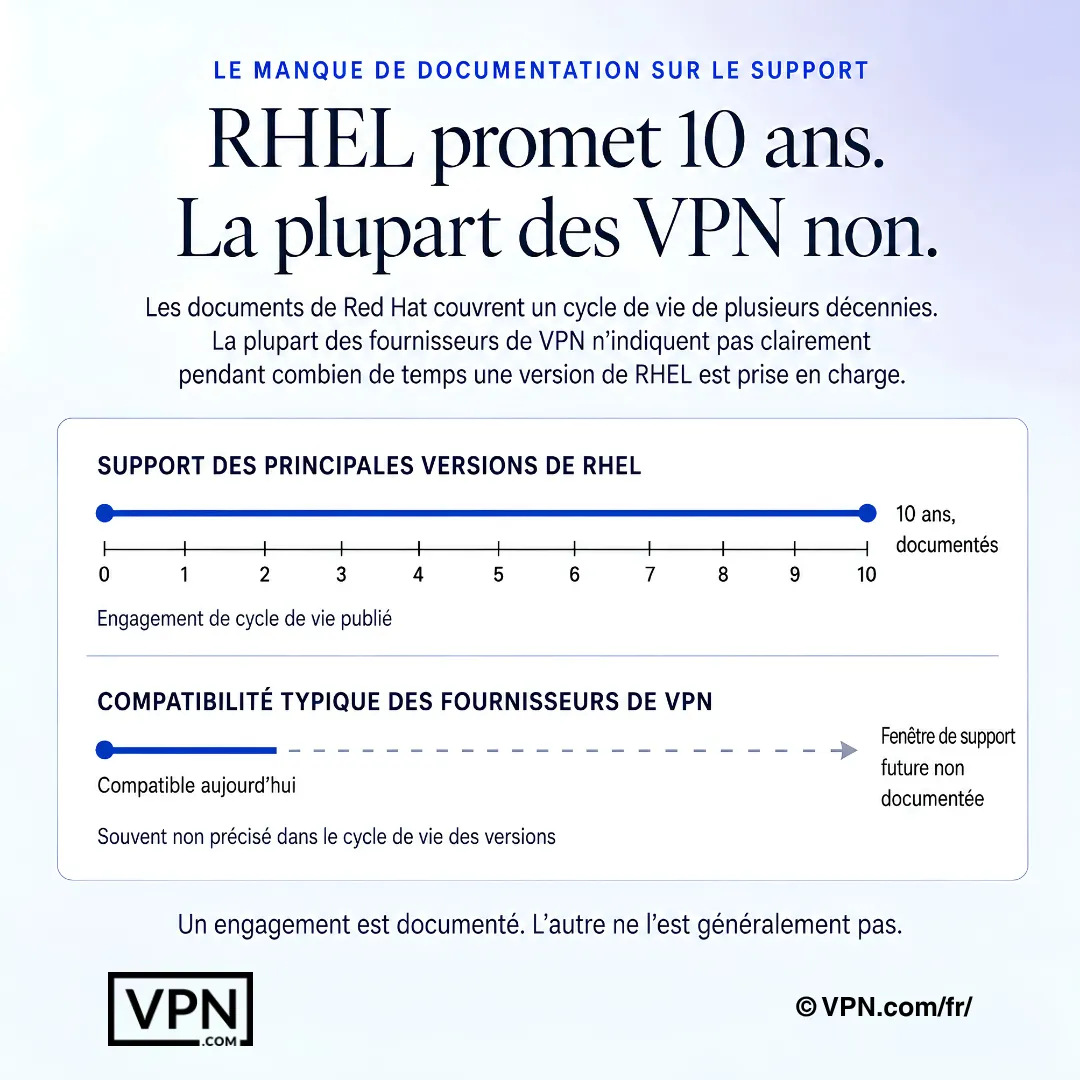
RHEL dispose d'un cycle de vie documenté, mais les fenêtres de support des éditeurs VPN sont souvent moins clairement définies.
Questions fréquemment posées
Pourquoi RHEL ne peut-il pas simplement utiliser n’importe quel client VPN grand public ?
RHEL applique SELinux en mode de contrôle d’accès obligatoire par défaut, ce qui bloque silencieusement les clients VPN manquant de modules de politique appropriés, et les déploiements d’entreprise nécessitent des paquets RPM gérés via YUM ou DNF plutôt que des builds manuels à partir de la source. Le cycle de support d’environ 10 ans de RHEL signifie également que le fournisseur a besoin d’une maintenance de client Linux à long terme, pas seulement une version unique.
Quels VPN fonctionnent vraiment avec SELinux en mode d’application sans le désactiver ?
Le paquet RPM de Mullvad inclut des modules de politique SELinux intégrés pour RHEL 8 et 9, ne nécessitant aucun ajustement manuel. L’application Linux de NordVPN s’exécute également en mode d’application, avec son plugin NetworkManager supportant les scripts nmcli. ExpressVPN a besoin d’un booléen SELinux personnalisé pour le tunneling fractionné, que sa documentation couvre via des commandes setsebool spécifiques.
Y a-t-il un VPN qui respecte les exigences FIPS 140-2 directement ?
Libreswan, qui s’expédie nativement avec chaque installation RHEL, utilise la bibliothèque cryptographique NSS validée FIPS propre à RHEL, ce qui en fait le meilleur choix pour les déploiements gouvernementaux et du secteur financier nécessitant la conformité FIPS 140-2 sans logiciel tiers. NordVPN et Mullvad supportent tous deux le chiffrement AES-256-GCM, mais ni l’un ni l’autre ne fonctionne via les modules de cryptographie validés de RHEL comme le fait Libreswan.
Quelle est la commande d’installation réelle pour chacun de ces VPN sur RHEL 9 ?
Mullvad s’installe en une ligne : sudo dnf install pointant vers son URL RPM. NordVPN nécessite deux étapes, en important son RPM de référentiel yum en premier, puis sudo dnf install nordvpn. ExpressVPN utilise sudo dnf install expressvpn-latest.rpm suivi de expressvpn activate et expressvpn connect. Les trois évitent les compilations manuelles à partir de la source qui compliquent les correctifs automatisés.
Comment configurer WireGuard via NetworkManager au lieu du client propre d’un fournisseur ?
Installez wireguard-tools avec sudo dnf install wireguard-tools, puis importez votre config avec sudo nmcli connection import type wireguard file /etc/wireguard/wg0.conf et activez-la avec sudo nmcli connection up wg0. Cela stocke les identifiants dans le trousseau chiffré de NetworkManager, survit aux redémarrages et s’intègre automatiquement aux zones firewalld.
Pourquoi ma connexion OpenVPN échoue-t-elle silencieusement sur un serveur RHEL ?
Cela provient presque toujours d’un type SELinux openvpn_t manquant, ce qui provoque la déconnexion des connexions sans message d’erreur clair en mode d’application. Corrigez-le en installant NetworkManager-openvpn, puis en exécutant sudo semanage port -a -t openvpn_port_t -p tcp 1194 avant d’importer la connexion. Sauter cette étape semanage est la cause la plus courante des échecs inexpliqués d’OpenVPN sur RHEL.
Lequel de ces VPN fonctionne le mieux pour les charges de travail de production RHEL ?
NordVPN se classe #1 sur 22 dans notre Speed Lab, agrégé à partir des tests tiers publiés, suivi de Mullvad à #7 et ExpressVPN à #8. Pour RHEL spécifiquement, l’intégration au niveau noyau de WireGuard depuis RHEL 8.6 évite la plupart des conflits SELinux que les protocoles plus anciens comme OpenVPN peuvent déclencher, ce qui compte autant que le classement brut pour la stabilité de production.
Comment ces trois VPN se comparent-ils sur le coût pour un déploiement RHEL d’entreprise ?
NordVPN commence à $3.49/mois et ExpressVPN à $2.99/mois, tous deux sur leurs plans à plus long terme, tandis que Mullvad facture un tarif forfaitaire de $5,50/mois sans niveaux de réduction multi-ans, payé mois par mois sans essai gratuit. Pour budgéter plusieurs nœuds RHEL sous un compte partagé, les tarifs à plus long terme de Nord et Express s’adaptent plus prévisiblement que le tarif forfaitaire pay-as-you-go de Mullvad.
Y a-t-il un VPN qui aide vraiment à respecter les exigences HIPAA, PCI DSS ou FedRAMP ?
Partiellement, selon le cadre. NordVPN et Mullvad supportent tous deux le chiffrement AES-256-GCM pertinent pour HIPAA, et NordVPN dit que sa politique de non-enregistrement a été auditée indépendamment tandis que Mullvad publie ses propres rapports d’audit indépendants abordant les contrôles SOC 2. Pour PCI DSS ou FedRAMP, la pile IPsec native de RHEL, Libreswan, utilisant la cryptographie validée FIPS, est le chemin de conformité plus direct.
Combien d’appareils un compte peut-il vraiment couvrir sur un déploiement RHEL multi-nœuds ?
NordVPN autorise 10 connexions d’appareils simultanées par compte, ExpressVPN en autorise 10 à 14 selon le niveau de plan, et Mullvad limite à 5. Pour les administrateurs gérant plusieurs serveurs ou postes de travail RHEL sous une seule licence plutôt que d’approvisionner par nœud, les plafonds plus élevés de NordVPN et ExpressVPN s’étendent plus loin avant de nécessiter des comptes supplémentaires.
La configuration VPN sur RHEL peut-elle être automatisée sur des centaines de serveurs ?
Oui. La plateforme Ansible Automation Platform de Red Hat elle-même inclut des modules de rôle VPN spécifiquement pour Libreswan et WireGuard, permettant aux administrateurs de pousser des configurations VPN identiques sur des centaines de nœuds RHEL à partir d’un seul playbook. Coupler cela avec nmcli pour la gestion locale donne un chemin de déploiement scriptable et auditable au lieu de configurer manuellement chaque serveur.
Que se passe-t-il si un VPN ne fonctionne pas après l’avoir déployé sur l’infrastructure RHEL ?
NordVPN et ExpressVPN portent tous deux une garantie de remboursement de 30 jours sur tous leurs plans, vous donnant un délai pour tester la compatibilité avant de s’engager en budget pour un déploiement plus large. Mullvad ne propose pas d’essai et fonctionne strictement en pay-as-you-go, il n’y a donc aucune garantie pour se replier si son client RPM ne correspond pas à votre environnement.
Que se passe-t-il quand une version mineure de RHEL casse la compatibilité de mon client VPN ?
ExpressVPN corrige son client Linux environ 2 semaines après chaque version mineure de RHEL, ce qui limite les temps d’arrêt pour les déploiements sensibles au temps. L’intégration au niveau noyau de WireGuard depuis RHEL 8.6 contourne la plupart de ces ruptures entièrement puisque ce n’est pas un client userspace séparé. Libreswan évite entièrement le problème puisqu’il s’expédie dans le cadre de RHEL lui-même et se met à jour avec le système d’exploitation.