Meilleur VPN pour FreeBSD : Configuration d'OpenVPN et WireGuard
Trouvez le meilleur VPN pour FreeBSD avec support natif d'OpenVPN et WireGuard. Obtenez des guides de configuration, la compatibilité pf et des fichiers de configuration spécifiques à FreeBSD.
 Michael Gargiulo
Trouvez votre VPN
Pour quoi utiliserez-vous principalement un VPN ?
Choisissez une option, puis répondez à quelques questions rapides. Nous vous indiquons le VPN qui convient, et pourquoi.
VPN pour streaming
Question 1 sur 3
Qu'est-ce qui vous a amené à chercher un VPN pour le streaming ?
27 602 VPN choisis via VPN.com au cours des 30 derniers jours
Votre correspondance

NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,664,59
Étudié le 3 oct. 2026Affirmations vérifiées : 31Groupes de sources séparés : 23Scores mis à jour 8 oct. 2026
ProtonVPN
85 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,614,70
Étudié le 3 oct. 2026Affirmations vérifiées : 23Groupes de sources séparés : 19Scores mis à jour 8 oct. 2026
VPN pour confidentialité
Question 1 sur 3
Qu'est-ce qui vous a amené à chercher un VPN pour la confidentialité ?
27 602 VPN choisis via VPN.com au cours des 30 derniers jours
Votre correspondance
NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,664,59
Étudié le 3 oct. 2026Affirmations vérifiées : 31Groupes de sources séparés : 23Scores mis à jour 8 oct. 2026
ProtonVPN
85 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,614,70
Étudié le 3 oct. 2026Affirmations vérifiées : 23Groupes de sources séparés : 19Scores mis à jour 8 oct. 2026
VPN pour jeux
Question 1 sur 3
Pourquoi cherchez-vous un VPN pour le jeu vidéo ?
27 602 VPN choisis via VPN.com au cours des 30 derniers jours
Votre correspondance
NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,664,59
Étudié le 3 oct. 2026Affirmations vérifiées : 31Groupes de sources séparés : 23Scores mis à jour 8 oct. 2026
ProtonVPN
85 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,614,70
Étudié le 3 oct. 2026Affirmations vérifiées : 23Groupes de sources séparés : 19Scores mis à jour 8 oct. 2026
VPN pour forfaits gratuits
Question 1 sur 3
Qu'est-ce qui vous a poussé à chercher un VPN gratuit ?
27 602 VPN choisis via VPN.com au cours des 30 derniers jours
Votre correspondance
ProtonVPN
85 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,614,70
Étudié le 3 oct. 2026Affirmations vérifiées : 23Groupes de sources séparés : 19Scores mis à jour 8 oct. 2026
NordVPN
NordVPN's privacy and security record is strong on process and mixed on proof
93 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,664,59
Étudié le 3 oct. 2026Affirmations vérifiées : 31Groupes de sources séparés : 23Scores mis à jour 8 oct. 2026
NordVPN7,115 serveursNordVPN's privacy and security record is strong on process and mixed on proof
93 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,664,59
Étudié le 3 oct. 2026Affirmations vérifiées : 31Groupes de sources séparés : 23Scores mis à jour 8 oct. 2026
 ExpressVPN3,000+ serveurs
86 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,684,69
Étudié le 3 oct. 2026Affirmations vérifiées : 27Groupes de sources séparés : 27Scores mis à jour 8 oct. 2026
 Mullvad VPN550+ serveurs
83 sur 100, construit à partir de deux parties pondérées
Notes sur l'App Store, faisant partie du score
4,144,06
Étudié le 3 oct. 2026Affirmations vérifiées : 29Groupes de sources séparés : 12Scores mis à jour 8 oct. 2026
Conclusion : FreeBSD n’a pas d’applications VPN GUI natives de la plupart des fournisseurs. Cependant, OpenVPN et WireGuard fonctionnent bien sur la plateforme. Vous avez besoin d’un fournisseur qui offre des fichiers de configuration spécifiques à FreeBSD, des guides de configuration et une compatibilité avec des outils comme
pfet les jails FreeBSD.
Pourquoi les utilisateurs de FreeBSD ont besoin d’une solution VPN dédiée
FreeBSD n’est pas Linux. Bien que les deux soient des systèmes de type Unix, FreeBSD utilise un noyau différent, une pile réseau différente et une gestion des paquets différente. Cette distinction est importante lors du choix d’un VPN.
FreeBSD alimente environ 5% du marché mondial des serveurs. Il domine les plates-formes d’appliances réseau comme pfSense, OPNsense et TrueNAS. Netflix exécute son CDN Open Connect sur FreeBSD. WhatsApp a construit son infrastructure de messagerie sur FreeBSD. Ce ne sont pas des déploiements pour amateurs.
Les utilisateurs de FreeBSD se répartissent en trois catégories principales :
- Administrateurs système exécutant des jails FreeBSD qui ont besoin de tunnels chiffrés entre les environnements isolés
- Ingénieurs réseau construisant des appliances pare-feu avec
pf(Packet Filter) qui nécessitent une intégration VPN au niveau du système d’exploitation - Développeurs soucieux de la confidentialité qui ont choisi FreeBSD pour son modèle de sécurité (sandboxing Capsicum, chiffrement GELI, framework MAC)
Chaque groupe a besoin de fournisseurs VPN qui comprennent l’architecture unique de FreeBSD. Les instructions génériques « fonctionnent sur Linux » se transfèrent rarement facilement. FreeBSD utilise rc.conf pour la gestion des services, /usr/local/etc/ pour les chemins de configuration et pkg ou les ports pour l’installation des paquets. Un fournisseur VPN qui ignore ces différences crée des heures de dépannage.
Comment fonctionnent les protocoles VPN sur FreeBSD
FreeBSD prend en charge deux protocoles VPN principaux : OpenVPN et WireGuard. Chacun s’intègre différemment au système d’exploitation.
OpenVPN sur FreeBSD
OpenVPN fonctionne sur FreeBSD depuis plus de 15 ans. Installez-le avec une seule commande :
pkg install openvpnOpenVPN utilise le pilote de périphérique tun, que FreeBSD inclut dans son système de base. Les fichiers de configuration se trouvent dans /usr/local/etc/openvpn/. Vous gérez le service via rc.conf :
# Ajouter à /etc/rc.conf
openvpn_enable="YES"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
OpenVPN offre un chiffrement fiable avec AES-256-GCM. Le compromis : OpenVPN s’exécute en espace utilisateur, ce qui ajoute une surcharge CPU par rapport aux protocoles au niveau du noyau.
WireGuard sur FreeBSD
WireGuard est arrivé dans le noyau FreeBSD avec la version 13.1. Les versions antérieures nécessitent le package wireguard-kmod :
pkg install wireguard-kmod wireguard-toolsSur FreeBSD 14.0+, WireGuard est livré comme module noyau natif. Chargez-le avec :
kldload if_wgWireGuard s’exécute dans le noyau sur FreeBSD, ce qui maintient la surcharge plus basse que celle d’OpenVPN en espace utilisateur. La base de code compte environ 4 000 lignes par rapport aux 100 000+ d’OpenVPN, ce qui rend les audits plus rapides et la surface d’attaque plus petite.
Comparaison des protocoles sur FreeBSD :
| Fonctionnalité | OpenVPN | WireGuard |
|---|---|---|
| Support du noyau FreeBSD | Espace utilisateur uniquement | Natif (13.1+) |
| Commande d’installation | pkg install openvpn | pkg install wireguard-tools |
| Complexité de la configuration | Modérée (10+ options) | Simple (5-6 options) |
Intégration du pare-feu (pf) | Règles manuelles requises | Création automatique d’interface |
| Compatibilité des jails | Support complet | Support complet (14.0+) |
Les 5 meilleurs VPN qui fonctionnent sur FreeBSD
Tous les fournisseurs de VPN ne prennent pas en charge FreeBSD. La plupart développent des applications exclusivement pour Windows, macOS et les distributions Linux grand public. Les cinq fournisseurs ci-dessous offrent une compatibilité FreeBSD documentée avec des fichiers de configuration.
Matrice de comparaison des VPN
| Fournisseur | Protocoles sur FreeBSD | Documentation FreeBSD native | Nombre de serveurs | À partir de (par mois) | Interface graphique disponible |
|---|---|---|---|---|---|
| Mullvad | WireGuard, OpenVPN | Oui | 550+ (50+ pays) | €5.00/mois (sans paliers de rabais) | Non (CLI uniquement) |
| OVPN | WireGuard, OpenVPN | Oui | 100+ (12 pays) | Consultez le site d’OVPN | Non (CLI uniquement) |
| Perfect Privacy | OpenVPN | Oui | 55+ (23 pays) | Consultez le site de Perfect Privacy | Non (CLI uniquement) |
| IPredator | OpenVPN | Oui | 15+ (3 pays) | Consultez le site d’IPredator | Non (CLI uniquement) |
| NordVPN | OpenVPN | Partielle (guides communautaires) | 7,115 (150 pays) | $3.49/mois | Non (CLI uniquement) |
Point clé : Aucun fournisseur ne propose de client graphique FreeBSD. Chaque configuration nécessite des commandes de terminal. Si vous préférez les outils graphiques, envisagez d’exécuter un VPN sur une appliance pfSense ou OPNsense.
Mullvad : Meilleur choix global pour la confidentialité sur FreeBSD
Mullvad opère depuis la Suède et accepte les paiements anonymes, notamment l’envoi d’argent comptant par la poste. Le service ne nécessite aucune adresse e-mail, aucun nom et aucune information personnelle pour s’inscrire. Vous recevez un numéro de compte à 16 chiffres.
Mullvad publie des guides de configuration WireGuard officiels pour FreeBSD. Le processus de configuration prend environ 10 minutes :
# Install WireGuard tools
pkg install wireguard-tools

# Create configuration directory
mkdir -p /usr/local/etc/wireguard

# Generate keys
wg genkey | tee /usr/local/etc/wireguard/privatekey | wg pubkey > /usr/local/etc/wireguard/publickey

# Download Mullvad config from account page
# Place in /usr/local/etc/wireguard/wg0.conf

# Bring up the interface
wg-quick up wg0
Mullvad facture un tarif fixe de €5.00/mois sans rabais pour les durées plus longues. Cette simplicité attire les utilisateurs de FreeBSD qui préfèrent une tarification directe sans tactiques de vente.
Points forts :
- Documentation WireGuard officielle pour FreeBSD
- Création de compte anonyme (aucun e-mail requis)
- Tarification fixe sans contrats d’engagement
- 700+ serveurs dans 43 pays
- Infrastructure serveur en RAM uniquement
Points faibles :
- Pas de multi-hop sans configuration manuelle
- Réseau de serveurs plus petit que NordVPN ou ExpressVPN
- Pas de rabais à long terme
OVPN : Prise en charge WireGuard native sur FreeBSD
OVPN, également basé en Suède, exécute des serveurs sans disque qui ne stockent rien sur disque. Ce fournisseur répertorie explicitement FreeBSD parmi ses plates-formes prises en charge et fournit des fichiers de configuration pour OpenVPN et WireGuard.
Étapes d’installation d’OVPN WireGuard sur FreeBSD :
# Install required packages
pkg install wireguard-tools

# Download OVPN WireGuard config from dashboard
# Save to /usr/local/etc/wireguard/wg0.conf

# Enable at boot via rc.conf
sysrc wireguard_interfaces="wg0"
sysrc wireguard_enable="YES"

# Start the connection
service wireguard start
OVPN est tarifé au-dessus des fournisseurs grand public, ce qui reflète son infrastructure plus petite et orientée vers la confidentialité. Consultez le site d’OVPN pour connaître les plans actuels.
Points forts :
- Fichiers de configuration WireGuard fournis pour FreeBSD
- Serveurs sans disque (aucune donnée ne touche le disque dur)
- OpenVPN et WireGuard tous deux pris en charge avec les configs FreeBSD
- Prouvé devant la justice : OVPN a remporté un procès en 2020 prouvant qu’il n’avait aucune donnée utilisateur à communiquer
Points faibles :
- Seulement 100+ serveurs dans 12 pays
- Prix mensuel plus élevé que Mullvad
- Petite entreprise avec moins de personnel de support
Perfect Privacy : Meilleure sécurité multi-hop pour les serveurs FreeBSD
Perfect Privacy opère depuis Panama et se spécialise dans les fonctionnalités de sécurité avancées. Leurs chaînes VPN multi-hop acheminent le trafic à travers 2-4 serveurs simultanément.
Les utilisateurs de FreeBSD configurent Perfect Privacy via OpenVPN. La prise en charge de WireGuard n’est pas encore disponible.
# Install OpenVPN
pkg install openvpn

# Download Perfect Privacy FreeBSD configs
# Extract to /usr/local/etc/openvpn/

# Configure auto-start
sysrc openvpn_enable="YES"
sysrc openvpn_configfile="/usr/local/etc/openvpn/pp-server.ovpn"

# Start the service
service openvpn start
Le multi-hop réduit considérablement la vitesse. Pour les administrateurs de serveurs FreeBSD protégeant une infrastructure sensible, ce compromis a souvent du sens.
Perfect Privacy est tarifé au-dessus de la plupart des fournisseurs concurrents et propose des rabais pour les plans annuels. Il offre également une garantie de remboursement de 7 jours.
Points forts :
- Chaînes VPN multi-hop (jusqu’à 4 serveurs)
- Documentation de configuration FreeBSD détaillée
- NeuroRouting (sélection de serveur basée sur l’IA)
- Pas de limites de trafic ou de limites de bande passante
- Redirection de port disponible
Points faibles :
- Pas de prise en charge de WireGuard pour l’instant
- Prix plus élevé que la plupart des concurrents
- Le multi-hop introduit une latence notable
- 55 serveurs dans 23 pays (le plus petit réseau de cette liste)
IPredator : Configuration la plus simple pour les débutants FreeBSD
IPredator a été lancé en 2009, fondé par des personnes liées à The Pirate Bay. Le service se concentre sur la simplicité et la confidentialité avant tout.
La configuration de FreeBSD d’IPredator prend environ 10 minutes avec OpenVPN uniquement :
# Install OpenVPN
pkg install openvpn

# Download IPredator config files
fetch https://www.ipredator.se/static/downloads/ipredator-openvpn.conf

# Move config
mv ipredator-openvpn.conf /usr/local/etc/openvpn/

# Start connection
openvpn --config /usr/local/etc/openvpn/ipredator-openvpn.conf
IPredator publie ses propres plans sur son site. Les serveurs sont limités à la Suède, la Lettonie et la Roumanie (15+ au total).
Points forts :
- Processus de configuration FreeBSD le plus simple
- Engagement fort en matière de confidentialité (juridiction suédoise)
- Accepte Bitcoin pour les paiements anonymes
- Tarification directe
Points faibles :
- Seulement 15 serveurs dans 3 pays
- Pas de prise en charge de WireGuard
- Pas de kill switch ni de fonctionnalités avancées
- OpenVPN uniquement, donc pas d’efficacité au niveau de WireGuard
NordVPN : Réseau de serveurs le plus important avec prise en charge communautaire FreeBSD
NordVPN ne prend officiellement pas en charge FreeBSD, mais ses fichiers de configuration OpenVPN fonctionnent sur la plate-forme. La communauté FreeBSD maintient des guides de configuration qui couvrent le processus.
# Install OpenVPN
pkg install openvpn

# Download NordVPN OpenVPN configs
fetch https://downloads.nordcdn.com/configs/archives/servers/ovpn.zip

# Extract and select a server config
unzip ovpn.zip -d /usr/local/etc/openvpn/

# Create auth file
echo "your_username" > /usr/local/etc/openvpn/auth.txt
echo "your_password" >> /usr/local/etc/openvpn/auth.txt

# Start connection
openvpn --config /usr/local/etc/openvpn/ovpn_udp/us1234.nordvpn.com.udp.ovpn --auth-user-pass /usr/local/etc/openvpn/auth.txt
NordVPN commence à partir de $3.49/mois sur son plan à durée la plus longue. Avec 6 400+ serveurs dans 111 pays, il offre la couverture géographique la plus large.
Points forts :
- 6 400+ serveurs dans 111 pays
- Tarif mensuel faible à long terme sur son plan le plus long
- Serveurs obfusqués pour les réseaux restreints
- Serveurs spécialisés (Double VPN, Onion over VPN)
Points faibles :
- Aucune prise en charge officielle de FreeBSD (guides communautaires uniquement)
- Pas de WireGuard sur FreeBSD (NordLynx est Linux/Windows/Mac uniquement)
- Kill switch indisponible sans leur application native
- La configuration nécessite plus d’étapes manuelles que les fournisseurs disposant de guides FreeBSD officiels
Problèmes de configuration OpenVPN FreeBSD et correctifs
FreeBSD gère OpenVPN différemment de Linux. Voici les problèmes les plus courants et leurs solutions.
Périphérique TUN non trouvé
FreeBSD peut ne pas charger automatiquement le pilote de périphérique tun. Corrigez cela en l’ajoutant au démarrage :
# Ajouter à /boot/loader.conf
if_tun_load="YES"

# Charger immédiatement sans redémarrage
kldload if_tun
Fuites DNS via resolv.conf
OpenVPN sur FreeBSD ne met pas à jour /etc/resolv.conf automatiquement comme il le fait sur Linux. Créez un script de mise à jour :
#!/bin/sh
# /usr/local/etc/openvpn/update-resolv.sh
case "$script_type" in
  up)
    cp /etc/resolv.conf /etc/resolv.conf.bak
    echo "nameserver $foreign_option_1" > /etc/resolv.conf
    ;;
  down)
    mv /etc/resolv.conf.bak /etc/resolv.conf
    ;;
esac
Ajouter à votre configuration OpenVPN :
script-security 2
up /usr/local/etc/openvpn/update-resolv.sh
down /usr/local/etc/openvpn/update-resolv.sh
Conflits de pare-feu avec pf
Le pare-feu pf de FreeBSD peut bloquer le trafic VPN. Ajoutez ces règles à /etc/pf.conf :
# Autoriser le trafic OpenVPN
pass out on egress proto udp to any port 1194
pass on tun0 all

# Facultatif : Bloquer tout trafic non-VPN (kill switch)
block drop out on egress proto {tcp udp} from any to any
pass out on egress proto udp to <vpn_server_ip> port 1194
pass on tun0 all
pass out on egress proto udp to any port 53
Rechargez le pare-feu :
pfctl -f /etc/pf.confLe service OpenVPN échoue au démarrage au démarrage
La syntaxe rc.conf est importante. Utilisez les noms de variables exacts :
openvpn_enable="YES"
openvpn_if="tun"
openvpn_configfile="/usr/local/etc/openvpn/client.conf"
openvpn_dir="/usr/local/etc/openvpn"
WireGuard sur FreeBSD : Configuration du module noyau et dépannage
L’intégration WireGuard varie selon la version de FreeBSD. Cette section couvre les installations de modules natifs et tiers.
FreeBSD 13.x : Installation du module noyau
FreeBSD 13.0 et 13.1 nécessitent le module noyau externe :
pkg install wireguard-kmod wireguard-tools

# Charger le module
kldload if_wg

# Le rendre persistant
echo 'if_wg_load="YES"' >> /boot/loader.conf
FreeBSD 14.x : Support noyau natif
FreeBSD 14.0+ inclut WireGuard dans le noyau de base. Vous n’avez besoin que des outils :
pkg install wireguard-toolsWireGuard échoue à créer l’interface
Si wg-quick up wg0 retourne « RTNETLINK answers: Operation not supported », le module noyau n’est pas chargé :
# Vérifier si le module est chargé
kldstat | grep wg

# Le charger manuellement
kldload if_wg

# Vérifier
ifconfig wg0
Exécution de WireGuard à l’intérieur d’une jail FreeBSD
FreeBSD 14.0+ supporte WireGuard à l’intérieur des jails. Ajoutez ces paramètres de jail :
# Dans /etc/jail.conf
myjail {
    allow.raw_sockets;
    vnet;
    vnet.interface = "wg0";
}
Créez l’interface WireGuard à l’intérieur de la jail :
jexec myjail wg-quick up wg0Problèmes MTU causant la perte de paquets
Le MTU par défaut de WireGuard de 1420 peut causer des problèmes sur certains réseaux. Réduisez-le :
# Dans wg0.conf
[Interface]
MTU = 1380
Bonnes pratiques de sécurité pour VPN sur FreeBSD
FreeBSD offre des fonctionnalités de sécurité qui complètent le chiffrement VPN. Combinez-les pour une protection en couches.
Intégrer le VPN au pare-feu pf : Créez des règles qui bloquent tout le trafic en dehors du tunnel VPN. Cela agit comme un kill switch au niveau du réseau sans dépendre du logiciel du fournisseur VPN.
Utiliser le chiffrement GELI pour les configurations VPN : Chiffrez le répertoire contenant vos identifiants VPN et fichiers de configuration :
geli init /dev/ada0p5
geli attach /dev/ada0p5
newfs /dev/ada0p5.eli
mount /dev/ada0p5.eli /usr/local/etc/openvpn
Exécuter le VPN dans le sandbox Capsicum : Le framework Capsicum de FreeBSD limite ce que le processus VPN peut accéder, réduisant les dommages si le client VPN est compromis.
Surveiller la santé de la connexion VPN : Ajoutez une tâche cron qui vérifie l’état du tunnel toutes les 5 minutes et redémarre la connexion s’il s’arrête :
*/5 * * * * /usr/local/bin/check-vpn.shVerdict final
Les utilisateurs de FreeBSD ont moins d’options VPN que les utilisateurs Linux ou Windows. Les cinq fournisseurs examinés ici répondent chacun à des besoins différents.
Choisissez Mullvad si vous souhaitez une forte confidentialité avec des comptes anonymes et des performances solides de WireGuard à un tarif forfaitaire de €5.00/mois. Choisissez OVPN si vous souhaitez des fichiers de configuration WireGuard et une conception de serveur sans disque. Choisissez Perfect Privacy si vous avez besoin du routage multi-saut pour des environnements de serveurs haute sécurité. Choisissez IPredator si vous souhaitez la configuration FreeBSD la plus simple possible. Choisissez NordVPN si vous avez besoin d’accès à plus de 6 400 serveurs répartis dans 111 pays et que vous acceptez les guides FreeBSD maintenus par la communauté.
L’architecture de FreeBSD la rend uniquement adaptée aux déploiements VPN. L’intégration du pare-feu pf, l’isolation des jails et le chiffrement GELI créent des couches de sécurité qu’aucun autre système d’exploitation grand public ne peut égaler. Le bon fournisseur VPN complète ces outils plutôt que de les remplacer.
Ressources pour cette page
Graphiques et images de référence issus de nos recherches, libres de consultation et de partage.
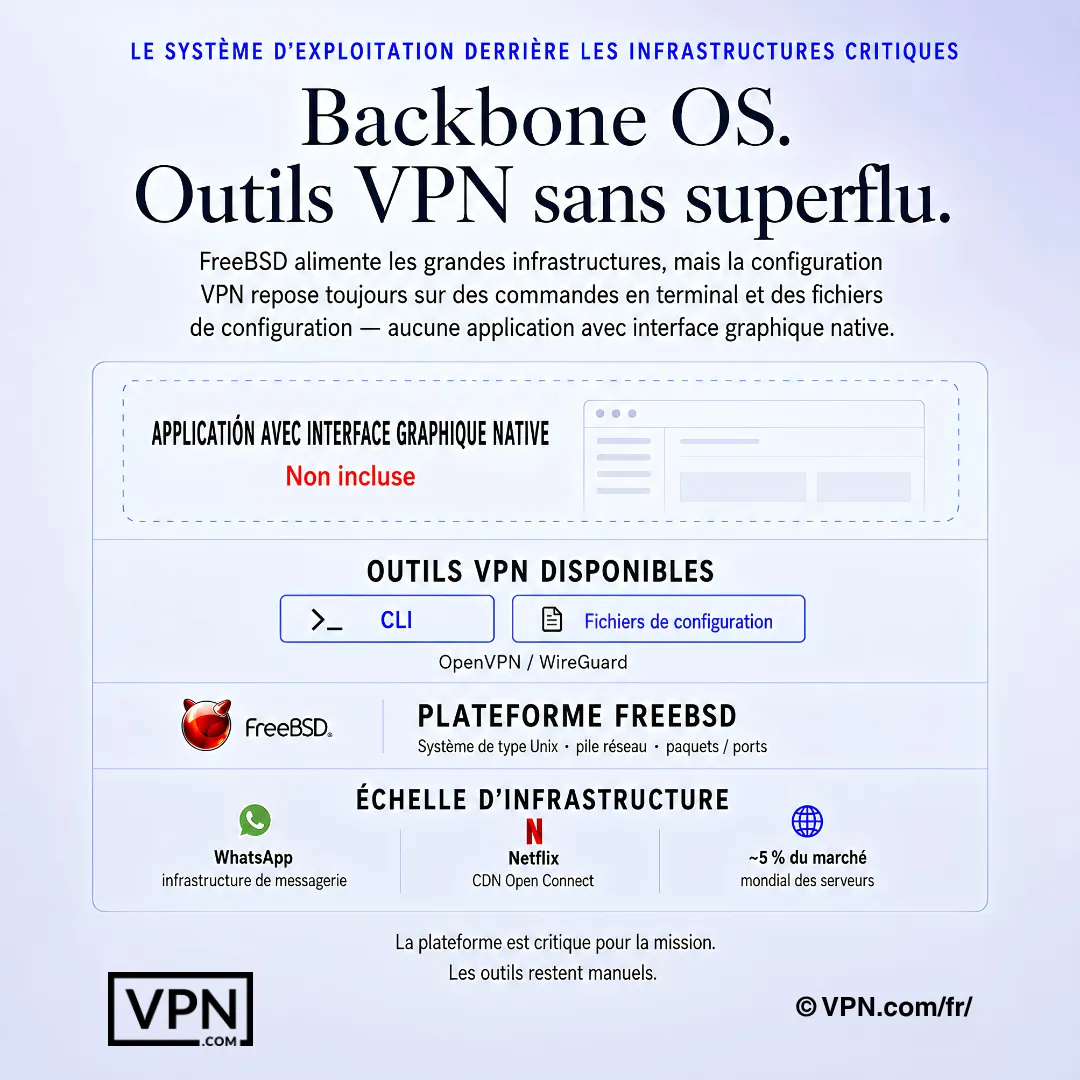
La configuration d'un VPN sur FreeBSD implique généralement des commandes terminal et des fichiers de configuration, et non des applications GUI natives.
FAQ
Pourquoi FreeBSD ne reçoit-il pas une application VPN native comme Windows ou macOS ?
FreeBSD n’est pas Linux, et il utilise un noyau et une pile réseau différents, donc la plupart des fournisseurs renoncent à construire un client GUI dédié pour celui-ci. À la place, vous installez OpenVPN ou WireGuard via pkg install, les gérez via rc.conf, et stockez les configurations dans /usr/local/etc/. Chaque fournisseur qui documente le support FreeBSD le fait par le biais d’une configuration de terminal plutôt qu’une application graphique.
Quelle est la réelle différence entre exécuter OpenVPN et WireGuard sur FreeBSD ?
OpenVPN s’exécute entièrement en espace utilisateur en utilisant le pilote tun intégré de FreeBSD et fonctionne sur la plateforme depuis plus de 15 ans, mais sa base de code d’environ 100 000+ lignes ajoute une surcharge CPU. WireGuard est fourni en tant que module noyau natif à partir de FreeBSD 13.1 (entièrement natif dans 14.0+), ce qui maintient l’utilisation du CPU plus faible, et sa base de code d’environ 4 000 lignes permet des audits indépendants plus rapides.
Comment mettre en place WireGuard nativement sur FreeBSD 14 ?
Sur FreeBSD 14.0+, WireGuard est intégré au noyau de base, donc vous avez seulement besoin de pkg install wireguard-tools puis kldload if_wg pour charger le module. Sur FreeBSD 13.0 ou 13.1, vous avez d’abord besoin du paquet wireguard-kmod distinct. Une fois chargé, générez les clés avec wg genkey/wg pubkey et amenez l’interface avec wg-quick up wg0.
Pourquoi OpenVPN fuit-il les requêtes DNS sur FreeBSD, et comment l’arrêter ?
Contrairement à Linux, OpenVPN sur FreeBSD ne réécrit pas automatiquement /etc/resolv.conf lorsque le tunnel se connecte, donc les requêtes DNS peuvent contourner la connexion chiffrée. Corrigez-le avec un script up/down qui sauvegarde et échange resolv.conf lors de la connexion et le restaure lors de la déconnexion, puis référencez ce script avec script-security 2 dans votre fichier de configuration OpenVPN.
Qu’est-ce qui cause l’erreur « tun device not found » sur FreeBSD ?
FreeBSD échoue parfois à charger automatiquement le pilote tun dont OpenVPN dépend, produisant cette erreur au moment de la connexion. Ajoutez if_tun_load="YES" à /boot/loader.conf afin qu’il se charge automatiquement à chaque démarrage, ou exécutez kldload if_tun pour le charger immédiatement sans redémarrage. C’est l’une des défaillances de configuration OpenVPN au premier démarrage les plus courantes sur la plateforme.
Comment construire un kill switch au niveau du réseau en utilisant le pare-feu pf de FreeBSD ?
Plutôt que de dépendre d’un kill switch au niveau de l’application d’un fournisseur (ce que la plupart des configurations FreeBSD manquent entièrement), ajoutez des règles pf.conf qui bloquent tout le trafic sortant sauf ce qui est acheminé via l’interface tun0 de votre VPN et l’IP de serveur spécifique de votre fournisseur sur le port VPN. Rechargez avec pfctl -f /etc/pf.conf. Cela bloque tout le trafic si le tunnel se déconnecte, fonctionnant comme un filet de sécurité au niveau du pare-feu.
Comment exécuter WireGuard à l’intérieur d’une jail FreeBSD ?
Le support de jail nécessite FreeBSD 14.0 ou ultérieur, car WireGuard a besoin du mode réseau vnet à l’intérieur de la jail. Ajoutez allow.raw_sockets, vnet et vnet.interface = "wg0" au bloc de configuration de la jail dans /etc/jail.conf, puis amenez le tunnel de l’extérieur de la jail avec jexec myjail wg-quick up wg0. Les versions antérieures de FreeBSD ne supportent pas cette intégration de jail.
Quels fournisseurs publient une documentation officielle FreeBSD par rapport aux guides communautaires ?
Mullvad, OVPN, Perfect Privacy et IPredator publient tous des guides officiels de configuration FreeBSD avec des fichiers de configuration. NordVPN n’offre pas de support officiel FreeBSD ; ses configurations OpenVPN fonctionnent sur la plateforme, mais seuls les guides maintenus par la communauté guident le processus, ce qui prend généralement plus de temps à configurer que les fournisseurs avec documentation officielle.
Quel fournisseur grand public offre les meilleures performances pour les utilisateurs FreeBSD qui ont aussi besoin de vitesse multiplateforme ?
NordVPN se classe #1 sur 22 selon notre Score de confiance, agrégé à partir de tests tiers publiés, avant ExpressVPN à #2 et Mullvad à #7. NordVPN ne dispose pas d’un support officiel FreeBSD et nécessite des guides OpenVPN communautaires, tandis que Mullvad publie une documentation WireGuard native officielle pour FreeBSD, ce qui en fait le meilleur choix si la compatibilité FreeBSD importe plus que le classement brut.
Combien coûtent réellement NordVPN, ExpressVPN et Mullvad pour une configuration FreeBSD ?
NordVPN commence à $3.49/mois selon son plan à plus long terme, ExpressVPN commence à $2.99/mois selon son plan à plus long terme, et Mullvad facture un tarif forfaitaire à partir de €5.00/mois sans remise à long terme. Aucun des trois ne propose d’interface graphique FreeBSD, donc les différences de prix dépendent de l’infrastructure serveur et de la juridiction plutôt que de la commodité de configuration.
Puis-je obtenir un remboursement si la configuration FreeBSD d’un fournisseur ne fonctionne pas pour mon cas d’utilisation ?
Oui, pour deux sur trois. NordVPN et ExpressVPN soutiennent tous deux leurs plans avec une garantie de remboursement de 30 jours, vous donnant le temps de tester les configurations WireGuard ou OpenVPN sur votre boîte FreeBSD avant de vous engager. Mullvad n’a pas d’essai ; c’est du paiement à l’utilisation, bien que les jours inutilisés sur son taux mensuel forfaitaire soient remboursables si vous annulez tôt.
Combien de connexions simultanées reçois-je pour couvrir les serveurs FreeBSD aux côtés d’autres appareils ?
Cela varie selon le fournisseur. NordVPN permet 10 connexions d’appareils simultanées, ExpressVPN permet 10-14 selon l’échelon du plan, et Mullvad plafonne à 5. Pour les administrateurs de serveurs FreeBSD exécutant plusieurs jails ou une appliance pfSense aux côtés des appareils personnels, les plafonds d’appareils plus élevés de NordVPN ou ExpressVPN laissent plus de place avant que vous ayez besoin d’un deuxième compte.
La base de code plus petite de WireGuard la rend-elle significativement plus sûre pour les déploiements de jails FreeBSD que OpenVPN ?
Elle réduit la surface d’attaque, au minimum. La base de code d’environ 4 000 lignes de WireGuard est plus facile à auditer que celle d’OpenVPN avec plus de 100 000 lignes, et parce qu’elle s’exécute en tant que module noyau FreeBSD natif (13.1+ avec kmod, natif sur 14.0+) plutôt qu’en espace utilisateur, elle consomme aussi moins de CPU lors de l’exécution à l’intérieur de jails isolées.